Bonnes pratiques avancées pour la sécurité des conteneurs [Aide-mémoire]

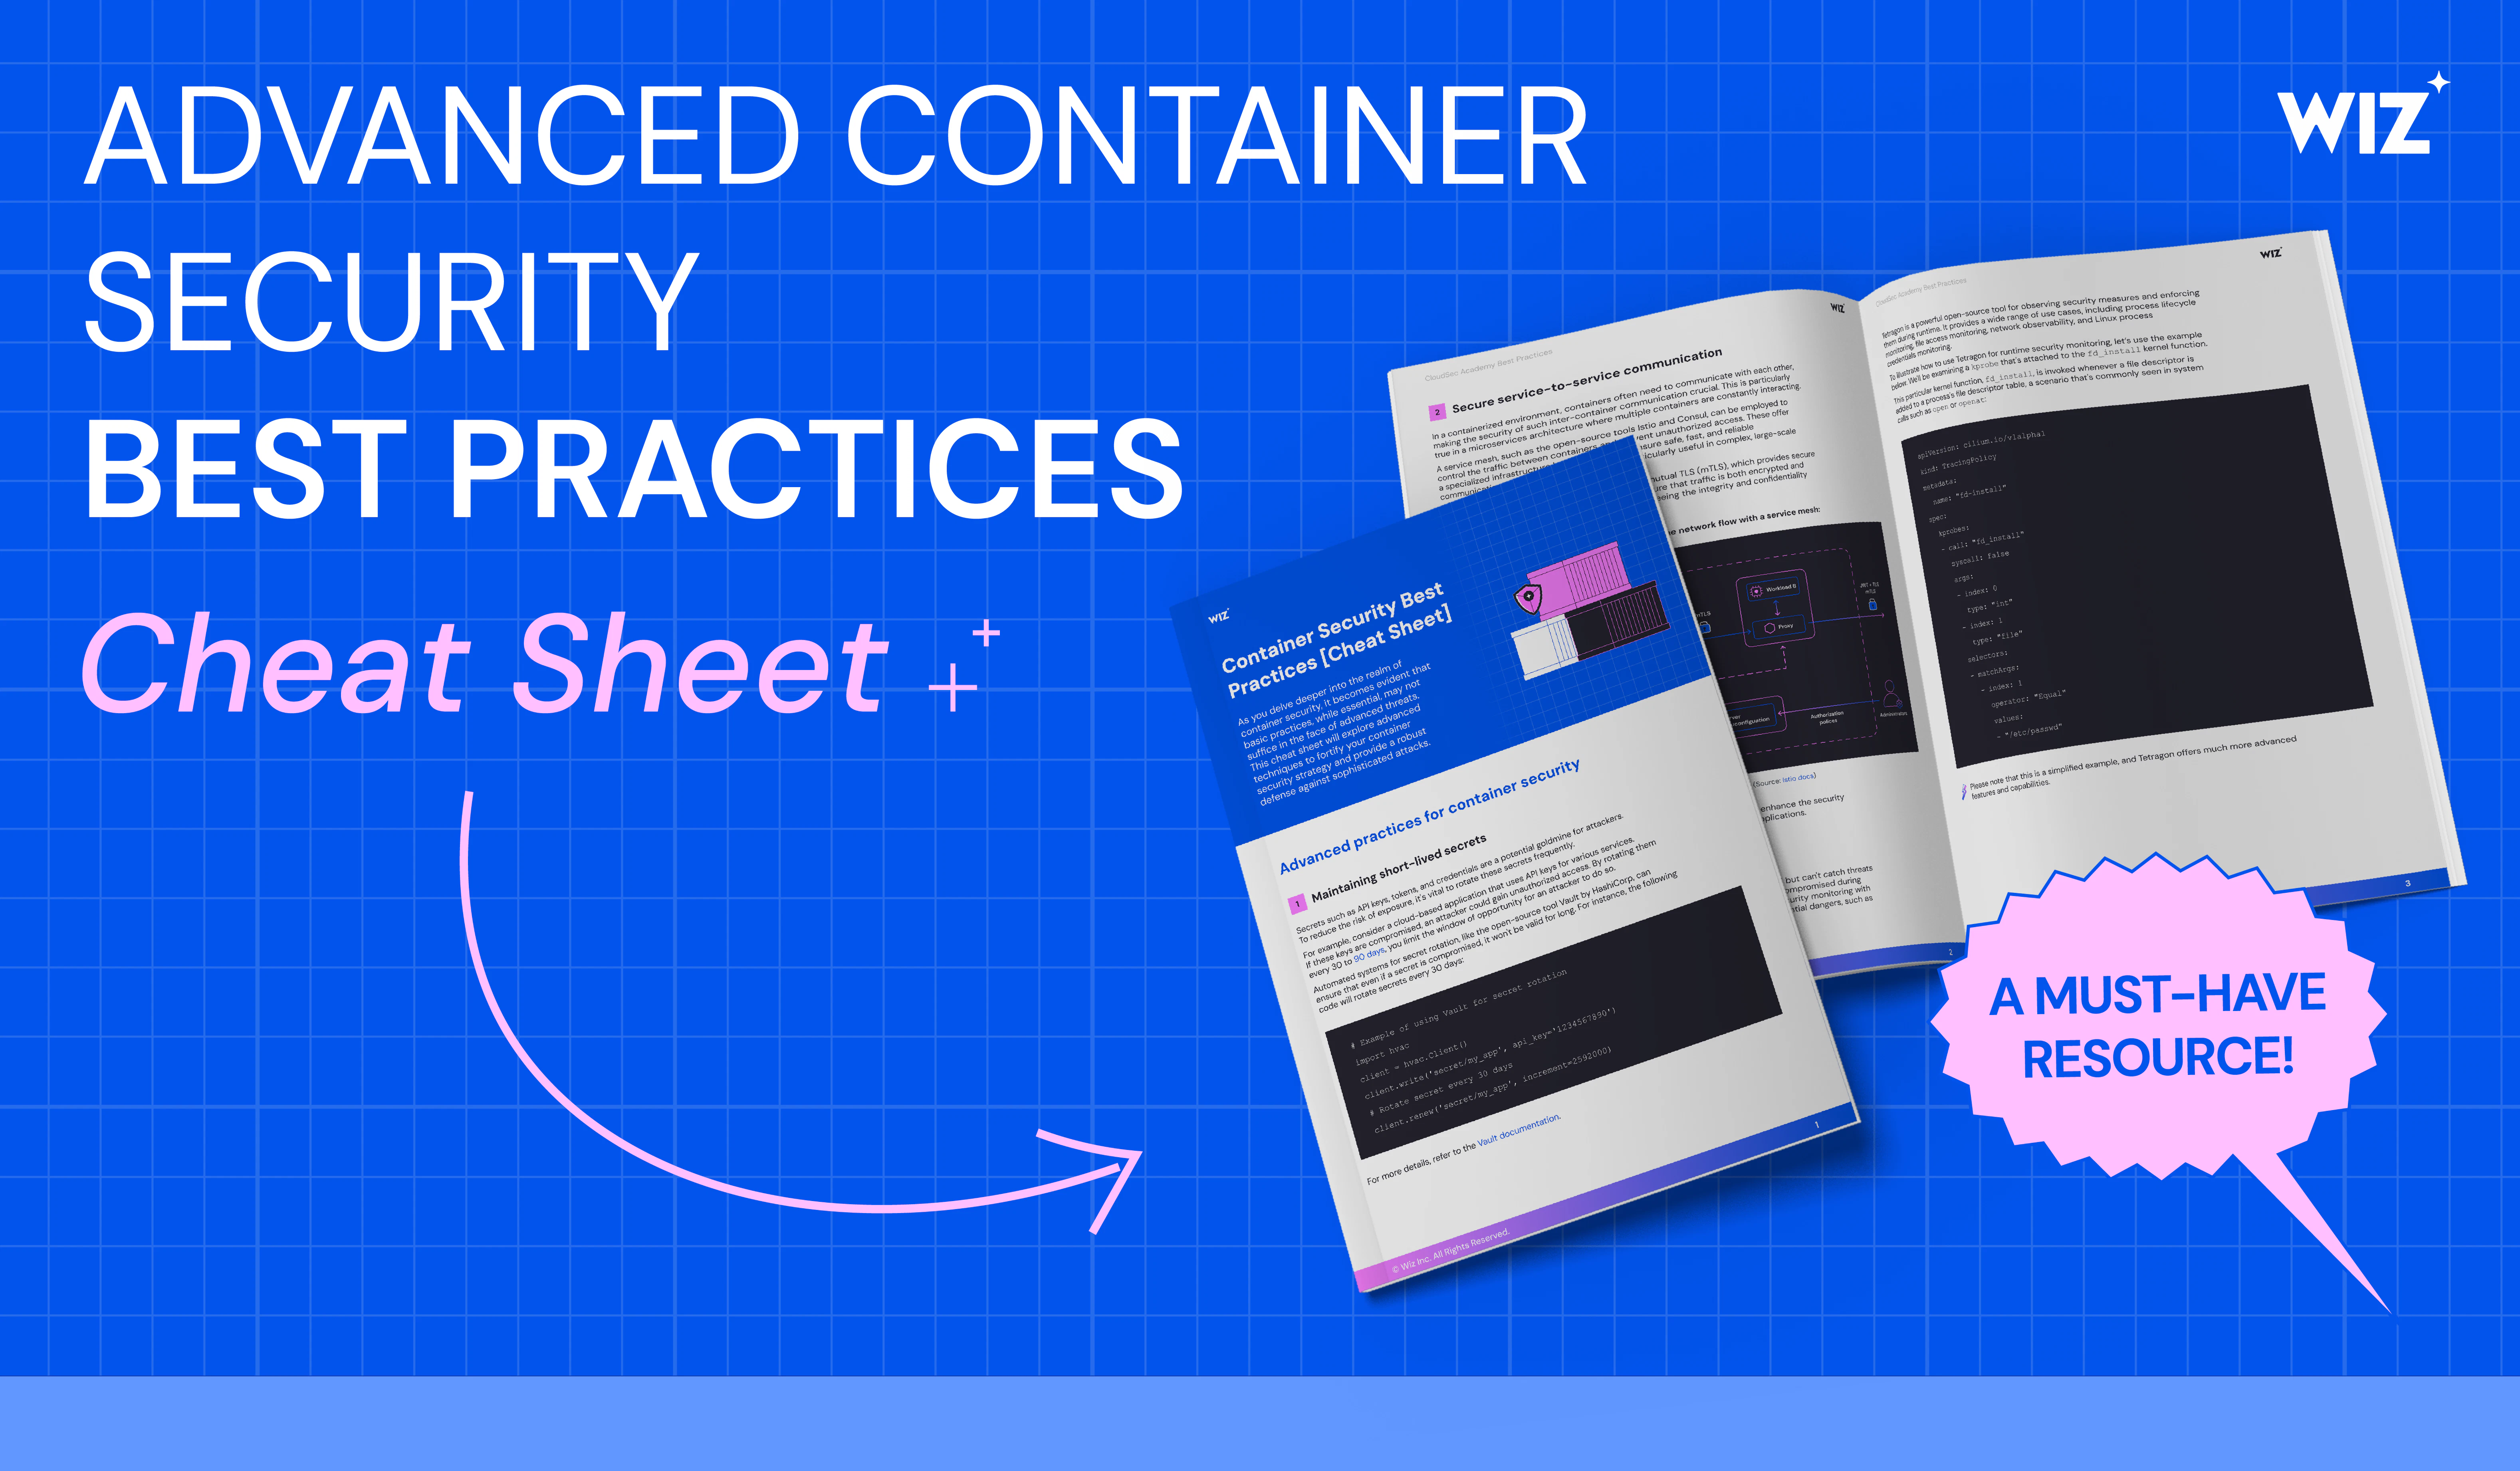
Obtenir l'aide-mémoire
Points clés à retenir
- La sécurité doit s'étendre au-delà de l'analyse d'images:Bien que l'analyse avant le déploiement soit essentielle, les menaces au moment de l'exécution (runtime) et les erreurs de configuration nécessitent une approche de défense en profondeur.
- Les outils intégrés et open-source sont d'une aide précieuse :D'OPA à Tetragon, de Vault à Cosign, cet aide-mémoire vous donne des exemples pratiques sur l'utilisation des meilleurs outils pour l'automatisation et l'observabilité de la sécurité des conteneurs.
- L'importance de conseils spécifiques à l'environnement : Les meilleures pratiques de sécurité varient selon que vous exécutez vos conteneurs sur Kubernetes, Docker, OpenShift ou des services de conteneurs sans serveur comme Fargate.
Après avoir lu cet aide-mémoire, vous serez en mesure de :
Renforcer la sécurité des conteneurs à travers les étapes de construction, de déploiement et d'exécution (runtime) en utilisant des techniques validées.
Appliquer les principes du Zero Trust, détecter les intrusions au niveau des conteneurs et sécuriser la communication entre les services.
Utiliser les bons outils open-source et les politiques adaptées à vos environnements Kubernetes, Docker ou conteneurs cloud-native.
Cet aide-mémoire est conçu pour :
Les ingénieurs DevSecOps et sécurité souhaitant aller au-delà des bases des conteneurs.
Les équipes plateformes gérant des environnements Kubernetes, Docker ou OpenShift.
Les architectes sécurité cloud appliquant des politiques sur l'ensemble des plateformes de conteneurs.
Toute personne sécurisant des charges de travail (workloads) de conteneurs tout au long du SDLC.
Ce qui est inclus :
Gestion des secrets à courte durée de vie : Rotation automatique des secrets avec des outils comme Vault pour réduire la fenêtre d'exposition.
Sécurisation du trafic de service à service : Utilisation de réseaux maillés (service meshes) et mTLS pour crypter et authentifier le trafic interne.
Détection des menaces au runtime avec eBPF : Surveillance du comportement des conteneurs en temps réel avec des outils comme Tetragon.
Politiques de détection d'intrusion : Détection d'activités inhabituelles, comme des connexions TCP suspectes au niveau du conteneur.
Architecture Zero Trust pour les conteneurs : Application de politiques d'accès strictes avec OPA et vérification de chaque requête, même interne.
Application automatisée de la sécurité : Prévention des configurations risquées (ports exposés, conteneurs root) avant le déploiement.
Contrôleurs d'admission et signature d'images : Blocage des mauvaises configurations au niveau de l'API et garantie de l'usage d'images de confiance.
Bonnes pratiques par environnement : Listes de contrôle de sécurité adaptées pour Kubernetes, Docker, OpenShift et les services cloud (EKS, ECS, Fargate).
La boîte à outils pour la sécurité des conteneurs



Obtenez une démo personnalisée
Prêt(e) à voir Wiz en action ?
"La meilleure expérience utilisateur que j’ai jamais vue, offre une visibilité totale sur les workloads cloud."
David EstlickRSSI
"Wiz fournit une interface unique pour voir ce qui se passe dans nos environnements cloud."
Adam FletcherChef du service de sécurité
"Nous savons que si Wiz identifie quelque chose comme critique, c’est qu’il l’est réellement."
Greg PoniatowskiResponsable de la gestion des menaces et des vulnérabilités