
AIサイバー攻撃とは
AIサイバー攻撃とは、model、pipelines、エージェント、API、その背後にある機密データといったAIシステムを標的にする脅威、またはAIを使って従来の攻撃手法を強化・自動化する脅威を指します。
こうした攻撃は、規模と自律性の点で従来のサイバー脅威とは異なります。攻撃者は現在、分散したクラウド環境全体で、偵察の自動化、エクスプロイトの生成、安全のためのガードレールの回避、AIエージェントの操作、データポイズニング(Data poisoning)によるtraining datasetの汚染を行えるようになっています。Wiz Researchは、AIの攻撃対象領域のマッピングや、安全でないバイブコーディング(vibe coding)で生成されたアプリコードの分析など、複数の調査を通じてこの変化を明らかにしてきました。
Wizはまた、AIエコシステムが新たなexposureのパターンを生み出していることも示しています。主な例は次のとおりです。
Forbes AI 50の漏洩調査で明らかになった、GitHub上でのAIシークレットの広範な漏洩
MCPに関する調査報告で示された、安全でなく過剰な権限を持つAIエージェント
Base44の脆弱性のような、supply chain攻撃を通じたAI開発エコシステムの悪用
これらのリスクは既存のクラウド脆弱性の上に積み重なり、相互につながった、全体像を把握しにくい攻撃対象領域を生み出します。
そのため、AIサイバー攻撃は大きく3つに分類できます。
AIシステムを直接狙う攻撃(例:modelの改ざん、エージェントの操作、データポイズニング、GPU runtimeのエクスプロイト)
AIで従来の手法を大幅に強化する攻撃(例:ポリモーフィック型マルウェア、エクスプロイトの生成、スピアフィッシング)
AI導入に伴い気付かないうちに生じるリスク(例:misconfiguration、安全でないAI生成コード、管理されていないエージェント、シャドーAIサービス)
簡単に言えば、AIは既存のサイバー攻撃に取って代わったわけではありません。攻撃の数を増やし、そのスピードを速めているのです。
AIを活用した攻撃の仕組み
攻撃者は今や、単にAIを使うだけではありません。キルチェーン(kill chain)のあらゆる段階にAIを組み込んでいます。AIにより、攻撃者は手作業のツールでは実現できなかったスピード、規模、隠密性、自動化を手に入れています。
1. AIによる偵察と脆弱性発見の加速
現代の攻撃者は、LLMやコード生成modelを使って偵察を加速し、クラウドアーキテクチャを分析し、misconfigurationや悪用可能な経路を大規模に発見しています。Wizは、システム分析やコマンド生成をリアルタイムでAI modelに委ねるマルウェアファミリーを確認しています。その一例がLameHugマルウェアで、promptを使ってシステムのinventoryを取得し、Hugging Face経由でデータを窃取していました。
2. AIによるフィッシング、ソーシャルエンジニアリング、欺瞞の高度化
LLMを使えば、文法上の不自然さがないネイティブ言語のフィッシングメールを短時間で作成し、オープンソースインテリジェンス(OSINT)に基づいて個人に合わせたスピアフィッシングを作り込めます。さらに、説得力のあるビジネスメール詐欺(Business Email Compromise)のために、ディープフェイクの音声や動画も生成できます。攻撃者はフィルターを回避するために数千ものバリエーションを試すこともでき、これは生成AIの登場以前には不可能だったことです。
3. 本来保護を担うシステムへのAIによる操作
敵対的なpromptによって、modelやエージェントに機密情報を開示させたり、ガードレールを無視させたり、有害なアクションを実行させたりできます。MCPなどのエージェントフレームワークに関するWizの調査では、過剰な権限を持つAIエージェントが、意図しないツール操作を実行するよう誘導されうることが示されています。特に、信頼できないコンテンツに触れた場合や、サーバー設定が脆弱な場合にその傾向が強まります。
4. AIによるエクスプロイト開発とlateral movementの自動化
攻撃者はAIを使い、クラウドのmisconfiguration、アイデンティティの弱点、脆弱なコンポーネントを連鎖させて、完全なattack pathを構築できます。コードを書いたりロジックをリバースエンジニアリングしたりできるmodelにより、エクスプロイトの生成はより速く、より手軽になっています。これは経験の浅い攻撃者にとっても同様です。
5. AIによる従来型検知の回避
敵対的な入力、ポリモーフィック型マルウェア、AIで改変されたペイロードは、誤分類を引き起こすことで、機械学習(ML)ベースの従来型セキュリティ製品を回避できます。Wizが記録したマルウェアは、AIを通じてコマンドを動的に生成して挙動を変化させ、静的シグネチャを無効化していました。
6. AIによるソフトウェアsupply chainの悪用
AIエコシステムは、オープンソースパッケージ、構築済みコンテナ、サードパーティ製フレームワークに大きく依存しています。Base44の脆弱性やs1ngularity NPMの侵害といったインシデントの調査では、攻撃者がAI開発エコシステムを標的にし、下流のアプリケーションを汚染する手口が示されています。
まとめ:AIは攻撃者の能力を大きく高めます。攻撃者は運用の規模を拡大し、より精度の高いエクスプロイトを作成し、防御を回避できるようになります。さらに、組織がまだ保護方法を確立できていないAIシステムを侵害することも可能になります。
AIを活用したサイバー攻撃の実例
AI駆動型の攻撃は、もはや理論上の話ではありません。Wiz Researchとセキュリティコミュニティは、攻撃者がAIで攻撃活動を強化する事例や、AIシステムそのものを標的にする事例を実環境で確認しています。以下は、こうした脅威が実際にどのように現れるかを示す例です。
AIをコマンドエンジンとして使うマルウェア
WizはLameHugマルウェアファミリーを発見しました。このマルウェアは静的なペイロードを持たず、runtimeにHugging Faceのmodelへpromptを送信して偵察コマンドを生成し、機密文書を窃取していました。
これは、マルウェアがロジックをLLMに外部委託した最初期の既知事例の1つであり、従来の検知を大幅に難しくしています。
公開VS Code拡張機能におけるAIエージェントの侵害
Amazon Q Developer拡張機能の侵害に関するWizの調査では、攻撃者がAIエージェントのツールチェーンに悪意のある命令を埋め込んだ経緯が明らかになりました。このAIエージェントは、トリガーされると付与された権限を使ってファイルやクラウドresourceを削除する仕組みになっていました。
この事例は、開発ツール内に隠されたわずかなpromptの操作が、現実の破壊的なアクションにまでエスカレートしうることを示しています。
GitHub上で広がるAIシークレットの漏洩
主要AI企業を対象とした分析で、WizはForbes AI 50企業の65%がAI関連のシークレットを漏洩していたことを明らかにしました。漏洩していたのは、modelキー、アクセスtoken、サービスアカウントの認証情報、trainingインフラストラクチャのキーなどです。
これらの認証情報は、次のような目的に悪用される可能性があります。
独自modelの抽出
inference APIへのアクセス
training pipelinesの改ざん
基盤となる機密データへのアクセス
これは、大規模なAI supply chainのexposureを示す、最も明確な実例の1つです。
有名platformを支えるAIインフラストラクチャの脆弱性
NVIDIA Triton CVE-2025-23319:攻撃者によるAI inferenceサーバーの乗っ取りを可能にした脆弱性チェーン
NVIDIAScape(CVE-2025-23266):NVIDIAのツールを利用し、ホストの完全な侵害を可能にした3行のコンテナエスケープ
これらのインシデントは、AIのコンピューティングレイヤーが影響の大きい新たなattack pathを生み出すことを示しています。
安全でないAI生成コードに起因する悪用可能なアプリケーション
Wizが「バイブコーディング」ツールで構築された実際のアプリケーションを分析したところ、20%に重大なセキュリティ上の問題が見つかりました。具体的には、アクセス制御の不備や保護されていないデータエンドポイントなどです。
多くの組織が懸念していたことが、現実の結果として表れています。AIはコーディングを加速させますが、同時に脆弱性の発生も加速させます。
AIサイバー攻撃がクラウド環境にもたらす固有のリスク
AIシステムは単独で存在するのではなく、クラウドインフラストラクチャ、アイデンティティシステム、データレイク、コンテナplatform、GPU runtime、CI/CDパイプラインの上で動作しています。その結果、従来のオンプレミスのMLスタックよりもはるかに大きく複雑な攻撃対象領域が生まれます。Wiz Researchは、AIの導入が既存のクラウドリスクを増幅し、まったく新しいリスクも生み出すことを繰り返し示してきました。
以下では、クラウド環境においてAI攻撃が特に注意を要する主な理由を説明します。
1. AIによるクラウドの攻撃対象領域の大幅な拡大
現代のAIアプリケーションは、次のような環境にまたがって稼働しています。
SageMaker、Bedrock、Vertex AI、Azure MLなどのマネージドサービス
vectorデータベース、フィーチャーストア、modelレジストリ
GPUを利用する一時的なworkload
自律型エージェントフレームワーク
コードを生成または処理するSaaSツール
AIの攻撃対象領域に関するWizの調査は、これにより複数の新たな侵入口が生まれることを示しています。modelエンドポイント、エージェントのツールチェーン、model提供用コンテナ、データpipelinesは、いずれも攻撃者の標的になりえます。
2. 高度に分散した(多くの場合露出している)trainingおよびinferenceのdataset
ほとんどのAI workloadは、次のような場所に分散した大規模なdatasetに依存しています。
S3バケット
Blobストア
管理されていないsnapshot
シャドー環境内のデータレイク
開発・テスト用pipelines
セルフホスト型modelのartifact
『クラウドAIの現状レポート(State of Cloud AI Report)』によると、training datasetの拡散が加速しており、セルフホスト型modelのデプロイは42%から75%に急増しています。このように分散したデータの所在は、ポイズニング、漏洩、不正アクセスの可能性を高めます。
3. 複雑で権限の大きいIAM(アイデンティティとアクセス管理)経路に依存するAI workload
AIジョブでは多くの場合、次のような権限が必要になります。
training datasetを読み取るための広範な権限
modelストアへの書き込みアクセス
GPU workloadを呼び出す権限
アカウント間またはサービス間のアクセス
コードの実行、ファイルの変更、APIの呼び出しを行うためのエージェントツールの権限
MCPエージェントのセキュリティや、過剰な権限を持つツールを備えたAIエージェントに関するWizの調査は、こうしたアイデンティティの連鎖が侵害されると、影響の大きいlateral movement経路になることを示しています。
漏洩したAIエージェントのキーや過度に寛容なサービスロールが1つあるだけで、pipelines全体が露出する可能性があります。
4. 迅速なAIデプロイサイクルによるmisconfigurationの増幅
チームが次のような作業を行うため、AI modelは頻繁に、ときには毎日更新されます。
新しいデータを使ったtrainingのやり直し
エージェントの新バージョンのデプロイ
modelバックエンドの切り替え
新しいLLMプロバイダーの統合
検索拡張生成(RAG)pipelinesの試験導入
こうした「速くリリースし、さらに速く改善する」文化により、次のような領域でdriftが生じます。
modelエンドポイント
inferenceサーバー
エージェントツール
vectorデータベース
クラウドのIAMポリシー
AIインフラストラクチャの変化が速いほど、攻撃者はその過程で残されたミスを突いてきます。
5. シャドーAIと未承認ツールがもたらす見えにくいリスク
開発者の間では、次のようなツールの導入が進んでいます。
管理されていないAIコーディングアシスタント
非公式のRAG pipelines
ローカルLLM
手軽に立ち上げたinferenceサーバー
ローカルで広範な権限を持つAIエージェント
こうしたツールの多くは、セキュリティチームの目に触れることがありません。
クラウドAIは組織の動きを速くしますが、同時にexposureも増やします。分散したデータ、変化の速いpipelines、特権を持つAIエージェント、脆弱なGPU runtimeが組み合わさることで、攻撃者のわずかな労力でもAIサイバー攻撃が大きなblast radiusにつながりうる状況が生まれています。
AIで強化された脅威への防御
AIリスクは、データ、model、pipelines、アイデンティティ、エージェント、クラウドインフラストラクチャにまたがります。こうしたリスクへの防御には、従来のアプリケーションセキュリティ(AppSec)、データ損失防止(DLP)、セキュリティオペレーションセンター(SOC)のツールだけでは不十分です。組織には、AIの攻撃対象領域に対する完全なvisibility、継続的な態勢管理、そしてtraining datasetからruntimeのinferenceまで、modelのライフサイクル全体をカバーするガードレールが必要です。
1. クラウド環境全体にわたるAI assetのinventory作成
存在を把握していないものは保護できません。次の項目についてリアルタイムのinventoryを作成してください。
マネージドAIサービス(SageMaker、Bedrock、Vertex AI、Azure ML)
セルフホスト型およびコンテナ化されたmodel
vectorデータベースとフィーチャーストア
modelエンドポイントとAPI
AIエージェント、MCPサーバー、ツールチェーン
training datasetとsnapshot
AI-BOM(AI版部品表)は、この検出作業を自動化します。マルチクラウド環境全体のすべてのmodel、dataset、エンドポイント、エージェント、dependencyをマッピングすることで、チームはAIの利用状況の全体像をようやく把握できるようになります。
2. AI workloadとエージェントへのleast privilegeの適用
AIシステムは広範な権限を必要とすることが多く、それが過剰な権限を持つアイデンティティや、リスクの高いlateral movement経路を生み出します。
ベストプラクティスは次のとおりです。
trainingとinferenceに対して厳密に範囲を限定したIAMロール
modelごと、またはエージェントごとのアクセス境界
modelエンドポイントとdatastore間のネットワークセグメンテーション
AIエージェント(MCP、LangChain、カスタムフレームワーク)に対するツールレベルの権限
3. AIにおけるデータライフサイクルの保護
データはAI pipeline全体を支えており、多くの場合、最も狙われやすい攻撃ベクトルになります。
次の対策を実施してください。
データ分類(機密、規制対象、独自)
異常な読み取りや急増を捉えるアクセス監視
想定外のデータソースを特定するdrift検知
modelへのデータの流入と流れを把握するためのデータの系統(データフロー)の追跡
4. MLOps pipelinesとビルドシステムの保護
MLOpsシステムは、新たなソフトウェアsupply chainになりつつあります。
次の方法で保護してください。
シークレット、modelキー、認証情報を対象としたリポジトリのスキャン
デプロイ前のmodelとartifactの検証
training環境とビルド環境の分離
安全でないAI生成コードのパターンを検出するコードスキャンの活用
5. modelの挙動とAIサービスのアクティビティの監視
従来の監視手法は、AIシステムにはうまく機能しません。代わりに、組織は次の対策を講じる必要があります。
driftや操作の兆候を捉えるためのmodel outputsのパターン追跡
inference APIの使用状況の監視(急増、異常なtoken、不審な入力)
ジェイルブレイク(jailbreak)やインジェクションを狙う高リスクなpromptの検出
エージェントやpipelinesによる異常なデータアクセスに対するアラート
modelやエージェントの誤用は、攻撃者がデータを窃取する前に起きることが多いため、挙動のvisibilityが極めて重要です。
6. ガードレールによる入力とoutputsの検証
ガードレールは、次のような事態を防ぐうえで欠かせません。
prompt injection
ドメインをまたぐエージェントの誤用
セキュリティに影響するmodelのhallucination
有害なツール呼び出し
次の対策を実施してください。
入力フィルタリング
コンテンツサニタイズ
outputsの検証
AIエージェントツールに対するpolicy-as-code
高リスクなアクションに対する人間による承認
7. レッドチーミング(red teaming)と敵対的評価によるAIシステムのテスト
AIには、新しい形のテストが必要です。
prompt injectionのテスト
ジェイルブレイクと安全対策回避のシナリオ
敵対的サンプル(adversarial examples)に対する評価
model抽出への防御
データポイズニングのシミュレーション
定期的なレッドチーミングにより、防御側のチームが見落としがちなギャップが明らかになります。
8. クラウドセキュリティプログラムへのAIリスクの統合
AIセキュリティは、独立したサイロの中にあるものではありません。次の領域に組み込む必要があります。
CI/CDパイプライン
IAM
runtimeの脅威検知
脆弱性とmisconfigurationの修復
最も重大なAIリスクは、単独の問題ではなく、AI特有の性質を帯びたクラウドリスクです。
WizによるAIサイバー攻撃対策の支援
AIリスクは孤立して存在するものではなく、新たな側面を持ったクラウドリスクです。Wizは、AIの利用状況の把握、code to cloudでのAIシステムの保護、攻撃者に悪用される前のAI駆動型脅威の検知を実現する、統合されたクラウドネイティブなplatformを提供します。
Wizのアプローチは、AI-BOM、アプリケーションセキュリティ態勢管理(ASPM)を担うWiz Code、Wiz Security Graph、Wiz Defend + SecOps AI Agentを組み合わせ、最新のAI workload向けに構築された統合的な防御レイヤーを形成します。
1. AI-BOMによるAIの攻撃対象領域全体の把握
AIシステムを守る第一歩は、何を稼働させているかを把握することです。WizはAI-BOMを生成し、次の項目を自動的に検出して一覧化します。
model(マネージドおよびセルフホスト型)
modelエンドポイントとinference API
training datasetとsnapshot
vector DB、embeddingストア、RAG pipelines
エージェントツールとMCPサーバー
AI関連のシークレットとキー
クラウドアカウント全体でのAI SaaSの利用状況
これにより、チームはシャドーAIのデプロイ、管理されていないエンドポイント、アイデンティティ経路について、攻撃者に見つかるずっと前に完全なvisibilityを得られます。
2. Wiz Code(ASPM)によるAIエージェント、エンドポイント、pipelinesの保護
Wiz Codeはアプリケーションセキュリティ態勢管理を提供し、次の項目を分析します。
model提供用インフラストラクチャ
AI workloadをデプロイするコードとコードとしてのインフラストラクチャ(IaC)
AIエージェントのツールと機能
model APIと認証
データアクセスポリシー
supply chainのdependency
Wiz Security Graphを通じて、Wizは漏洩したmodelキー、過剰な権限を持つエージェントロール、露出したinferenceエンドポイント、ポイズニングされたデータといったAI固有の問題とクラウドのcontextとのcorrelationを行います。これにより、どの脆弱性が実際に悪用可能かを示します。
その結果、modelの悪用、prompt injectionの増幅、エージェントの侵害につながる、見えにくく影響の大きいmisconfigurationを未然に防げます。
3. agentlessのクラウドスキャンによるAIデータのexposureの防止
Wizのagentlessアーキテクチャは、次の項目を継続的に検出します。
露出したtraining dataset
公開またはアカウント間で共有されたmodelエンドポイント
AI workloadのリスクの高いアイデンティティ経路
misconfigurationのあるvectorデータベース
AI pipelineに対して範囲が広すぎるロール
リポジトリ全体に漏洩したAIシークレットと認証情報
platformはクラウドのアイデンティティ、ネットワークのexposure、データの機密度を分析し、有害な組み合わせ(toxic combinations)を明らかにします。たとえば、規制対象のtraining datasetにアクセスできる露出したmodelエンドポイントに、過剰な権限を持つエージェントが紐づいているケースです。
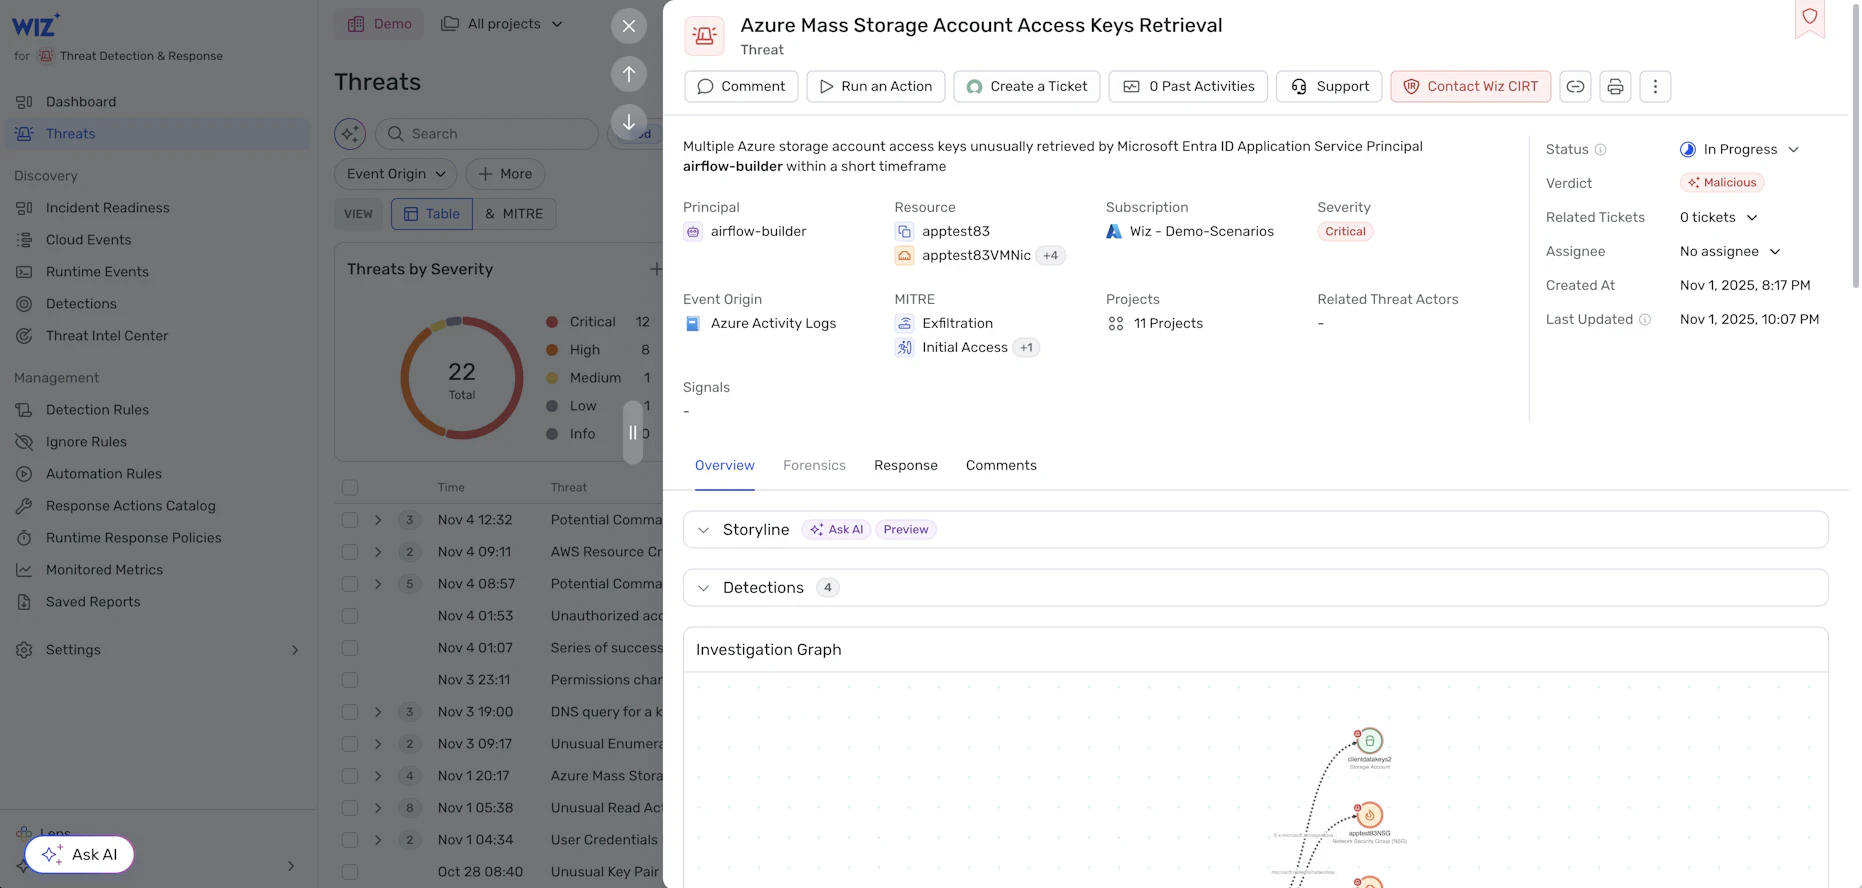
4. Wiz Defend + SecOps AI AgentによるAI駆動型攻撃のリアルタイム検知
AI攻撃は素早く進行します。Wiz Defendは、次のような挙動を検知することで、runtimeのAI workloadを保護します。
inference APIの異常なパターン
悪意のあるpromptのアクティビティ
modelへの不正アクセス
不審なエージェントツールの呼び出し
training datasetの保存先からの異常なデータ読み取り
敵対的な操作やdriftの兆候
Wiz SecOps AI Agentは、Wizのグラフcontextとインシデント対応(IR)のナレッジベースを使ってすべてのアラートを自律的にトリアージし、検知と対応を強化します。判断根拠を完全に透明な形で示すため、チームはその判断を信頼できます。これにより、セキュリティチームは監督を犠牲にすることなく、AIのスピードで運用できます。
5. AIリスクとクラウドのセキュリティ態勢のcorrelationによる一元的な優先順位付け
Wiz Security Graphは、AI、クラウド、アイデンティティ、データにわたるすべてのリスクを、contextを備えた単一のmodelに結び付けます。これにより、チームは次のことが可能になります。
AI workloadが関わるattack pathの洗い出し
AI関連のmisconfigurationのblast radiusの把握
実際の悪用可能性に基づく修復の優先順位付け
Wiz Codeを通じたコードオーナーまでの問題の追跡
この統合されたビューにより、AIセキュリティが新たにサイロ化したツール群になることを防げます。
AIの攻撃対象領域を把握し、クラウド環境のリスクと関連付けて優先順位を付けるために、Wizがどのように役立つかをご覧ください。 Wizを実際にご覧ください