シャドーAI
シャドウAIとは、以下の管理下にないAIの無許可使用または実装を指します。 あるいは組織のIT部門に見えるものもあります。AI、AIモデル、AI製品のデータセットが提供されています 誰でも使えるように毎日公開されており、深い専門知識は必要ありません。特に生成型には当てはまります AI ますます多くの人がパーソナルアシスタントという形でGenAIを採用しており、多くがそれに頼るようになっています AIが提供する多様なカスタマイズされた体験や最適化されたプロセスについても。
Wiz Researchチームによると、Amazon SageMaker、Azure AI、GCP Vertex AIなどのマネージドAIサービスは70%以上のクラウド環境に存在しており、組織によるAIの進歩の急速な導入を示しています
シャドウAIとは、以下の管理下にないAIの無許可使用または実装を指します。 あるいは組織のIT部門に見えるものもあります。AI、AIモデル、AI製品のデータセットが提供されています 誰でも使えるように毎日公開されており、深い専門知識は必要ありません。特に生成型には当てはまります AI ますます多くの人がパーソナルアシスタントという形でGenAIを採用しており、多くがそれに頼るようになっています AIが提供する多様なカスタマイズされた体験や最適化されたプロセスについても。
AI研究者はしばしば膨大な外部および内部データを共有してAIモデルを構築します。 これは重大なセキュリティリスクを伴います。セキュリティチームはAIデータセットを外部に共有するための明確なガイドラインを確立しなければなりません。 Wizのリサーチチームは、Microsoft AI研究者によって38TBのデータが誤って漏洩していることを発見しました。 公開AIデータセットに専用のストレージアカウントを使うことで、露出は抑えられたかもしれません。
AIはオープンソースのデータセット、モデル、パイプラインツールに大きく基づき、セキュリティ管理は限られています。 サプライチェーンで悪用される脆弱性は、AIシステムだけでなく他の生産部門にも及ぶ可能性があります。 攻撃にはモデルの破壊や、侵害されたデータセットへの敵対的データの注入が含まれます。
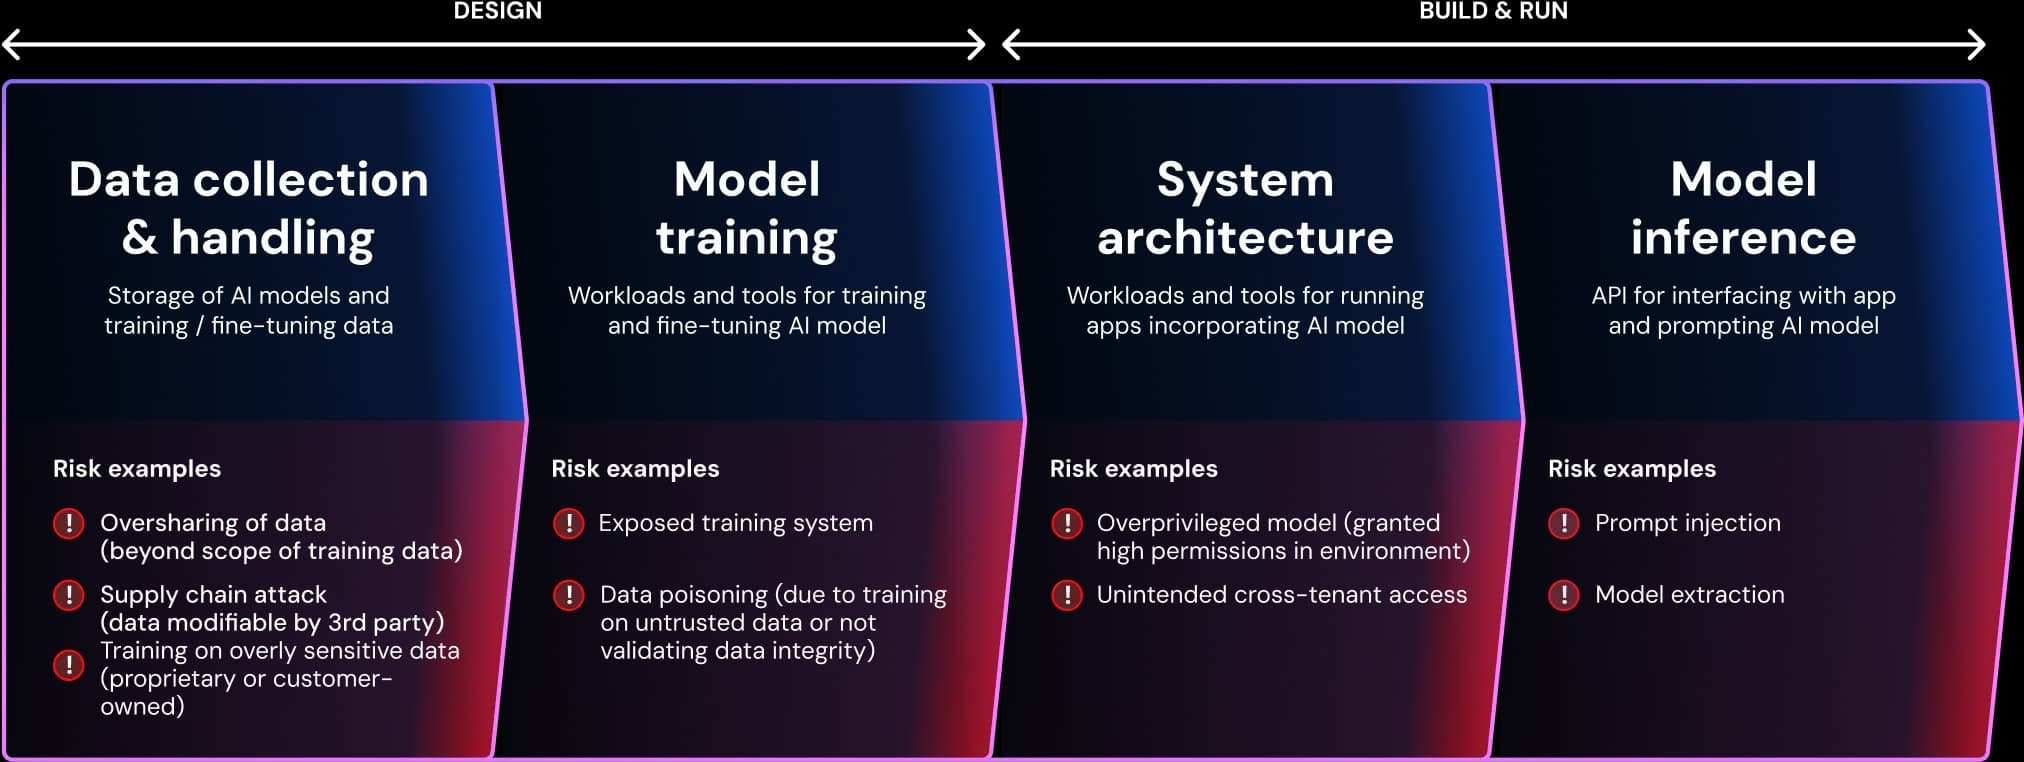
組織に適用されるAIリスクの種類は、あなたが使用し展開するAIによって異なります。AIに関するセキュリティコントロールを理解するには、まずGenAIに伴うセキュリティリスクの全体像を把握しておく必要があります。
AIセキュリティ・ポスチャー・マネジメントは、AIパイプラインとそのセキュリティ体制を可視化し、組織が効果的にAIリスクを除去できるようにします。AIモデル、トレーニングデータ、AIサービスにセキュリティを組み込み、AI技術の導入を加速しつつも安全なものを保証します。AI-SPMソリューションは、AIモデルの保護を可能にします。
パーソナライズされたデモを見る
"私が今まで見た中で最高のユーザーエクスペリエンスは、クラウドワークロードを完全に可視化します。"
"Wiz を使えば、クラウド環境で何が起こっているかを 1 つの画面で確認することができます"
"Wizが何かを重要視した場合、それは実際に重要であることを私たちは知っています。"