組織がクラウドトランスフォーメーションを加速させ、自律型AIシステムを導入するにつれて、切断された脆弱性スキャナ、リアクティブなアラートキュー、孤立したポイントソリューションに依存する従来のセキュリティ手法では追いつけなくなっています。今日のセキュリティチームに必要なのは、また別の単体カテゴリツールや孤立したCNAPP製品ではありません。彼らに必要なのは、フットプリント全体でどのようなリスクが実際に悪既存のセキュリティ制御がどれほど効果的に機能しているか、そして誰がその解決に責任を負うのかに関する、明確で統合されたコンテキストです。
継続的脅威エクスポージャー管理(CTEM)に根ざした、プロアクティブなセキュリティが求められています。
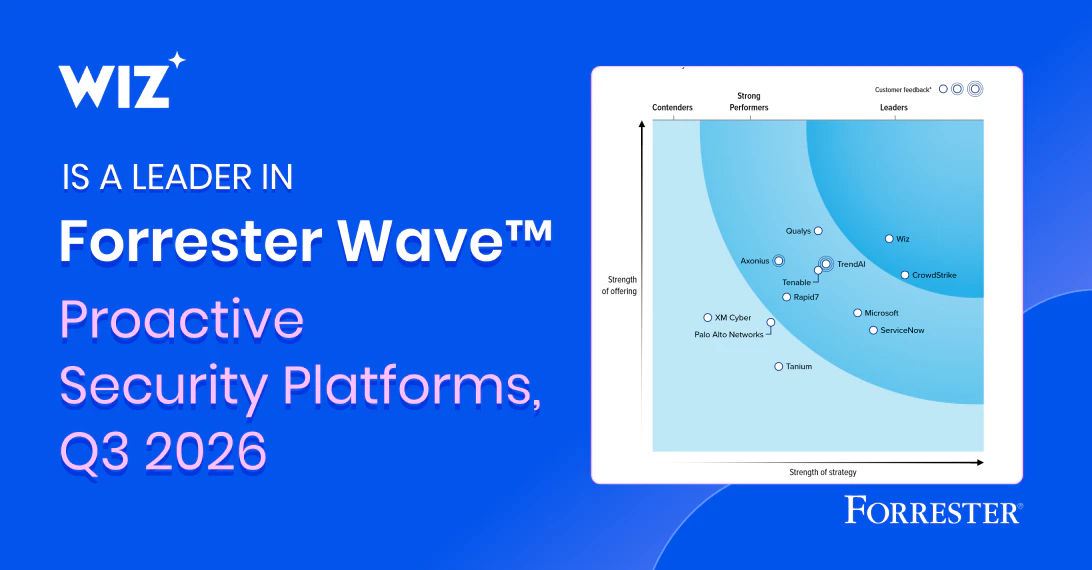
本日、Wizが以下の調査でリーダーに選出されたことを発表できることを大変嬉しく思います。 The Forrester Wave™: Proactive Security Platforms, Q3 2026 21の基準に基づく主要なプロアクティブセキュリティプロバイダーのForresterによる評価において、 Wizは8つの基準で最高スコア(5.0点満点中5.0点)を獲得しました。
現在のオファリングカテゴリ:
クラウドの可視性とエクスポージャー
アプリケーションの可視性とエクスポージャー
エクスポージャーの検証
セキュリティ制御
修復の拡張と意思決定
プラットフォームの凝集性
戦略カテゴリ:
イノベーション
ロードマップ
さらに、評価されたベンダーの中で唯一、これら3つのすべての基準で最高スコア(5.0点満点中5.0点)を獲得できたことを大変感謝しております。
クラウドの可視性とエクスポージャー
Application visibility and exposure
修復の拡張と意思決定
Wizに関するForresterのプロファイルには、次のように記載されています。
Wizは、強力なグラフベースのコンテキスト、コードからクラウドまでの可視性、および迅速なイノベーションを備えた、クラウドファーストのプロアクティブセキュリティプラットフォームを求める組織に最適です。
でのリーダーとしての選出に続き、 The Forrester Wave™: Cloud Native Application Protection Platforms, Q1 2026 、私たちは、この評価が業界のより大きな進化を裏付けていると考えています。現代のアプリケーションを保護するためには、単体のクラウド環境をはるかに超える可視性が求められます。真のプロアクティブな防御には、セキュリティのサイロ(縦割り)を打破し、コードやクラウドからSaaS、AIパイプライン、オンプレミス環境に至るまで、あらゆるデジタル資産に対して水平方向の可視性、リスク相関分析、露出の検証、AI駆動型のリモディエーション(修復)をもたらすことが必要です。

CNAPPの先へ:クラウド、AI、SaaS、ハイブリッド環境にわたる真の水平セキュリティ
プロアクティブなセキュリティは、孤立した状態では実現できません。従来の「垂直セキュリティ」モデルは、エンドポイント、ネットワーク、クラウド環境、コードに対して断片的なポイントソリューションに依存しています。こうしたサイロ化したツールは、データから重要なビジネスコンテキストを奪い、脆弱性対応の疲弊を生み出し、真のリスク所有者の把握を困難にします。
Wizはこの断片化されたパラダイムを「水平セキュリティ」に置き換え、共通のコンテキスト、真のリスク相関分析、および攻撃面全体にわたる一貫したポリシーを備えた単一のプラットフォームでチームを統合します。中核であるグラフアーキテクチャを基盤として、Wizセキュリティグラフを拡張し、クラウド、コード、AIワークロード、SaaSアプリケーション、ハイブリッドなオンプレミスインフラストラクチャにまでカバー範囲を広げています。
Wizは、主要な機能全体にわたって包括的なコンテキストを提供します:
クラウド、アプリケーション、ハイブリッドの統合された可視性: IaaS、PaaS、コンテナ、コードリポジトリ、API、SaaS、AIパイプライン、オンプレミスのワークロードにわたって、エージェントレススキャン、ワークロードセンサー、およびネイティブ統合を活用した完全なカバレッジ。
Wiz UVMによる一元化された外部検出結果: Wiz Unified Vulnerability Management (UVM) を通じて、既存のサードパーティ製セキュリティツール(オンプレミスの脆弱性スキャナーやSAST/DASTツールなど)からの検出結果を取り込んで統合し、ネイティブなWizシグナルと並行して優先順位付けを行います。
Wiz ASMとRed Agentによる露出および悪用可能性の検証: 継続的な攻撃対象領域管理(ASM)を活用して外部からの露出を発見し、現実世界の攻撃をシミュレートすることで、重大なリスクが実際に到達可能であり、悪用可能であるかを検証します。
既存のセキュリティコントロールの考慮: 既存のセーフガード(WAF、EDR、IAMコントロール、ネットワークセグメンテーションなど)のカバレッジと有効性を評価し、セキュリティチームがすでに軽減されたリスクを追いかけるのを防ぎます。
統合されたCTEMエクスペリエンス: サイロ化したアラートを単一のグラスペイン(統合画面)に集約し、ツールを切り替えることなく、攻撃パスの優先順位付け、検証、シームレスな修復を行います。
これらのインサイトをWizセキュリティグラフにマッピングすることで、組織は文脈のないCVEの終わりのないリストから脱却し、ビジネスを脅かす、検証済みの攻撃パスの排除に集中することができます。
AIの脅威への備えに向けたCTEMの運用化
今日の脅威モデルは根本的に変化しています。自律型のAIツールは、わずか数時間で脆弱性を発見して機能的なエクスプロイトを生成することが可能であり、発見から潜在的な兵器化までの期間を劇的に短縮しています。数週間または数か月を要する従来のパッチ適用サイクルは、深刻な露出のギャップを生み出します。
機械のスピードで防御するためには、組織は継続的脅威露出管理(CTEM)戦略を採用する必要があります。新しいWiz露出管理ダッシュボードは、5つのコアステージにわたってCTEMを運用するための司令塔として機能します:
スコープ設定: マルチクラウド環境、コードリポジトリ、オンプレミスサーバー、AIモデル、SaaSアプリ、アイデンティティプロバイダー全体にわたる企業のフットプリント全体をマッピングします。
検出: ソフトウェアの脆弱性、クラウドの誤設定、過剰な権限を持つアイデンティティ、露出したシークレット、機密データのリスクなど、根本的なリスクを継続的に表面化させます。
優先順位付け: Wiz セキュリティグラフ上のさまざまなタイプのリスクを関連付けて、クリティカルな攻撃パスを形成する有害な組み合わせを特定し、何千ものアラートを優先順位付けされた Wiz の問題へと変換します。
検証: Wiz ASM と Red Agent を使用して攻撃者の視点からインターネットに公開されたエンドポイントと攻撃チェーンをテストし、現実世界における悪用の可能性と到達可能性を確認します。
修復: SLA に対するリスク低減の度合いを時間の経過とともに測定し、インテリジェントな自動化を使用して、コンテキストに応じた修復ガイダンスをリソース所有者に直接ルーティングします。
レッド、ブルー、グリーンエージェント:プロアクティブ防御の新しい時代
リスクの優先順位付けは課題の一部にすぎません。リスク管理における大きな摩擦のポイントは依然として引き継ぎであり、資産の所有者の特定、影響の伝達、および安全な修正の適用が含まれます。
Wiz は、エージェント型 AI への投資に裏付けられた、修復の拡張と意思決定 (Remediation Augmentation and Decisioning) の基準で最高評価となる 5/5 を獲得しました。Forrester による Wiz のプロファイルには次のように記載されています。
Wiz は、すでに多くの顧客によって使用されているレッド、ブルー、グリーンエージェントなどの革新的な機能を提供し続けています。そのロードマップはエージェント機能の向上に焦点を当てており、Wiz は修復と優先順位付けの最前線に位置付けられています。
当社の自律型エージェントは、プロアクティブなライフサイクル全体を通じて連携します。
Red Agent: テクニックをシミュレートして真の悪用の可能性を検証し、潜在的な被害範囲を明らかにすることで、マルチクラウドの攻撃チェーンを評価します。
Blue Agent: リアルタイムのランタイムテレメトリを調査ワークフローに直接接続し、SecOps チームのトリアージと相関関係の特定を加速します。
Green Agent: リスクを根本原因(コード、IaC、またはコンテナイメージ内)までたどり、適切な所有者を特定し、コンテキストに応じた修復コードまたはプルリクエストを提供することで、セキュリティとエンジニアリングをつなぎます。
Wiz は、エンジニアリングのキューにチケットを押し込むのではなく、開発者がソースでリスクを修復できるようにする、実行可能でコンテキストに応じたガイダンスを提供します。
顧客主導のイノベーションと Wiz の今後の展望
最新のハイブリッドインフラストラクチャと AI エコシステムの複雑さが増すにつれ、Wiz はエージェント型防御機能の拡張、AI パイプラインやオンプレミス環境全体でのグラフベースのインサイトの深化、およびセキュリティチームと開発チームがすべての場所で露出を削減できるように支援を続けていきます。
2026 年 3 月の Google による Wiz の買収完了に続き、私たちは オープンであり続け、マルチクラウドであり、 relentlessly customer-centric (顧客中心主義を貫く) という私たちのコミットメントを再び表明しました。私たちにとって、イノベーションとロードマップの両方の基準で 5/5 のスコアを獲得したことは、顧客と共にイノベーションを起こし続けるという私たちの継続的な注力を反映しています。クラウドと AI の環境が進歩するにつれて、私たちはエージェント機能の構築、AI パイプライン全体でのグラフベースのインサイトの深化、およびセキュリティチームと開発チームの両方に対するプロアクティブな防御の効率化を続けいきます。
お客様、パートナー様、そして Wiz チームの全体に感謝いたします。私たちにとって、この評価は、お客様の協力、フィードバック、およびプロアクティブなクラウドおよび AI セキュリティのあり方に対する共有されたビジョンの反映です。
レポートにアクセスする
Forrester の評価をさらに深く掘り下げてみませんか? 無料のコピーにアクセスしてください The Forrester Wave™: Proactive Security Platforms, Q3 2026 (完全な分析については、こちらをご覧ください。)
Forrester Research, Inc., “The Forrester Wave™: Proactive Security Platforms, Q3 2026,” by Erik Nost et al., Q3 2026. Forresterは、調査資料に掲載されているいかなる企業、製品、ブランド、サービスも推奨するものではなく、また、かかる資料に記載されている評価に基づいて特定の企業やブランドの製品・サービスを選択するよう助言するものでもありません。情報は入手可能な最善のリソースに基づいて提供されています。見解は執筆時点における判断であり、予告なしに変更されることがあります。このレポートは、インタラクティブなモデル、フレームワーク、ツール、データ、アナリストへのアクセスなど、Forresterのリソースのより広範なコレクションの一部です。Forresterの客観性についての詳細は、 こちら