人工知能(AI)は、組織が構築するアプリケーションだけでなく、セキュリティチームがそれらを保護するために理解すべき内容までも変えつつあります。
クラウドの文脈は、環境全体にわたるアイデンティティ、ワークロード、権限、脆弱性、データの可視化を提供し、現代のセキュリティの基礎であり続けています。しかし、AIエージェントはアプリケーション層で動作し、プロンプトのオーケストレーション、ツールの呼び出し、ビジネスロジックの実行を行います。AIのセキュリティリスクを正確にマッピングするために、セキュリティチームには、アプリケーションで何が起きているか、それが基盤となるクラウドの文脈にどのようにマッピングされるか、そしてその2つがどのように絡み合って現実世界の攻撃パスを形作っているのかという、両方の層に対する深い可視化が必要です。
例えば、仮のBigQueryエージェントを考えてみましょう。Wiz AI Security Agentは、そのコードをレビューすることで、複数のBigQueryデータベースへの読み取りおよび書き込みアクセスを持つツールと、任意のコード実行の脆弱性を特定します。これらの検出結果を合わせることで、外部の攻撃者がこの不具合を悪用してエージェントのツールを乗っ取り、機密データにアクセスする仕組みが明らかになります。
コード分析だけでは、全体像の半分しかわかりません。真のリスクを理解するには、アプリケーション層でエージェントが何を実行できるかと、クラウドインフラストラクチャ層でどのように設定されているかを組み合わせる必要があります。これらのインサイトをWiz Security Graphに取り込むことで、AI Security Agentは、外部公開、インターネット送信機能、および有効なBigQuery権限を確認しながら、より広いクラウドの文脈に照らし合わせて脆弱性を評価します。両方の層を相関させることで、エンドツーエンドの完全な攻撃パスが明らかになります。
AIセキュリティには、クラウドの文脈以上のものが必要です
AIエージェントはエンタープライズのワークフォースの一部になりつつありますが、それらを発見すること自体が課題です。コードで完全に定義されたカスタムエージェントには、管理APIや認識可能なシグネチャがない場合があります。それらがどこで実行されていようとも、ライフサイクルのあらゆる段階でそれらを発見し理解するには、エージェントを活用する必要があります。
セキュリティチームは以下の問いに答える必要があります。
どのようなAIエージェントが存在しているか? コードで定義された独自のアプリケーションを含めてエージェントを発見し、そのモデル、ツール、スキル、MCPサーバー、ゲートウェイ、ガードレールを特定します。
アプリケーションの脆弱性はどこにあるか? アプリケーションコードを分析して、攻撃者が任意のコマンドを実行できるようにするプロンプトインジェクションなど、AI特有の不具合を明らかにします。
それらの不具合は実際の攻撃パスになり得るか? アプリケーションの検出結果を、外部公開、インターネット送信、アイデンティティ、権限、機密データアクセスなどのクラウドの文脈と結び付け、悪用可能性と影響を特定します。
エージェントの目的はその機能とアクセス権を正当化するものか? エージェントが何をするように設計されているかを理解した上で、内部使用を目的としたエージェントにおける不要なツール、過剰な権限、データアクセス、または公開設定を特定します。
Wiz AI Security Agentは、このようなアプリケーションの理解をクラウドセキュリティにもたらし、チームが完全なAIインベントリの構築、具体的な攻撃パスの特定、および各エージェントの意図された目的に基づく最小権限の適用の実現を支援します。
Wiz AI Security Agentのご紹介
まさにこの理由から、私たちは次を構築しました: Wiz AI Security Agent(パブリックプレビュー版として提供開始)
Wiz AI Security Agentは、クラウド環境全体にわたる深く多層的なリスク分析を提供します。これにより、AIアプリケーションを発見・再構築し、エージェントの意図された目的と有効な機能を評価し、AIネイティブのセキュリティリスクを明らかにします。また、コードからクラウドへの分析やAI SASTなどの追加の専門的なリスクドメインも順次提供予定です。
Wizの既存のAI発見およびクラウドセキュリティ機能を基盤として構築されており、次の3つの環境にわたってAIアプリケーションのロジック、プロンプト、設定を分析します。
セルフホスト環境: 仮想マシン、コンテナ、サーバーレスインフラストラクチャ上で実行されるAIエージェントおよびアプリケーション、ならびにバケットに保存されたコード。
サポートされているPaaSプラットフォーム: コードで定義されたカスタムエージェントおよびAIアプリケーション。
コードリポジトリ: 開発全体にわたるAIアプリケーションのコード、プロンプト、設定。
多くのお客様環境において、Wiz AI Security Agentは従来の検出エンジンの最大5倍のAIエージェントを検出できることが確認されています。
その結果得られたアプリケーションインテリジェンスがWiz Security Graphに取り込まれ、AIアプリケーションとそれを取り巻く環境が結び付けられます。
Wiz AI Security Agentは、相互に関連する3つの機能を提供します。
1. AIアプリケーションとエージェントの発見
AIアプリケーションやカスタムエージェントは、常にクラウドAPI経由で公開されているとは限らず、認識しやすいフレームワークを使用して構築されているとも限りません。多くの場合、アプリケーションコードに直接埋め込まれているため、従来のインベントリ手法では特定が困難です。
これに対処するため、AI Security Agentは、コードリポジトリ、PaaS、セルフホスト環境にわたるカスタムAIアプリケーション、モデル、システムプロンプト、MCPサーバー、ツール定義を自動的にインベントリ化します(一元管理APIが存在しない場合でも同様です)。

2. 目的と機能の理解
AIアプリケーションの発見は、最初のステップに過ぎません。セキュリティ体制を効果的に評価するためには、チームは エージェントが何のために構築されたのか、どのように動作するのか、どのような機能を備えているのか について、より深い可視性を得る必要があります。
AI Security Agentは、単なる初期検出にとどまらず、アプリケーションの実装、ロジック、指示、権限を分析してアプリケーションの基盤となるアーキテクチャを再構築します。エージェントの本来の目的と実際のインフラストラクチャを比較し、内部エージェントが外部に公開されていることや、スコープを超える機密データへのインフラストラクチャ権限付与によるアクセスなどの矛盾を表面化させます。各エージェントで使用可能な特定のツールと機能を表面化させ、その本来の目的と実際の動作をマッピングします。
たとえば、内部のビジネスデータを使用して質問に答えるためだけに設計されたエージェントが、コードの実行、ローカルファイルの変更、外部システムとの通信を行う機能も備えている場合があります。エージェントのコア機能に対するこうした広範な機能を特定することは、過剰に権限が付与されたアクセスや潜在的なリスクを発見するために不可欠です。
この分析を実用的なものにするため、AI Security Agentはソースコードの参照を含む透明性の高い推論と根拠を提供し、セキュリティチームがすべてのアプリケーションを手動でリバースエンジニアリングすることなく、機能がどのように特定されたかを正確に把握できるようにします。今後は、この分析が将来のランタイムコンテキスト統合の基盤となり、実行中のエージェントの動作を継続的に検証できるようになります。
AIコンポーネントをブラックボックスとして扱う代わりに、セキュリティチームは エージェントが何をするように設計されたか、実際にどのようなアクションを実行できるか、そしてそれを可能にする正確なアーキテクチャ要素 について明確な可視性を得ることができます。

3. リスクの発見と優先順位付け
従来のセキュリティコントロールは既知の脆弱性やリスクのある設定を特定しますが、一部の AIセキュリティリスク は、アプリケーションの指示、ツール、機能、アクセスがどのように相互作用するかから生じるため、事前定義されたルールだけでは検出不可能です。
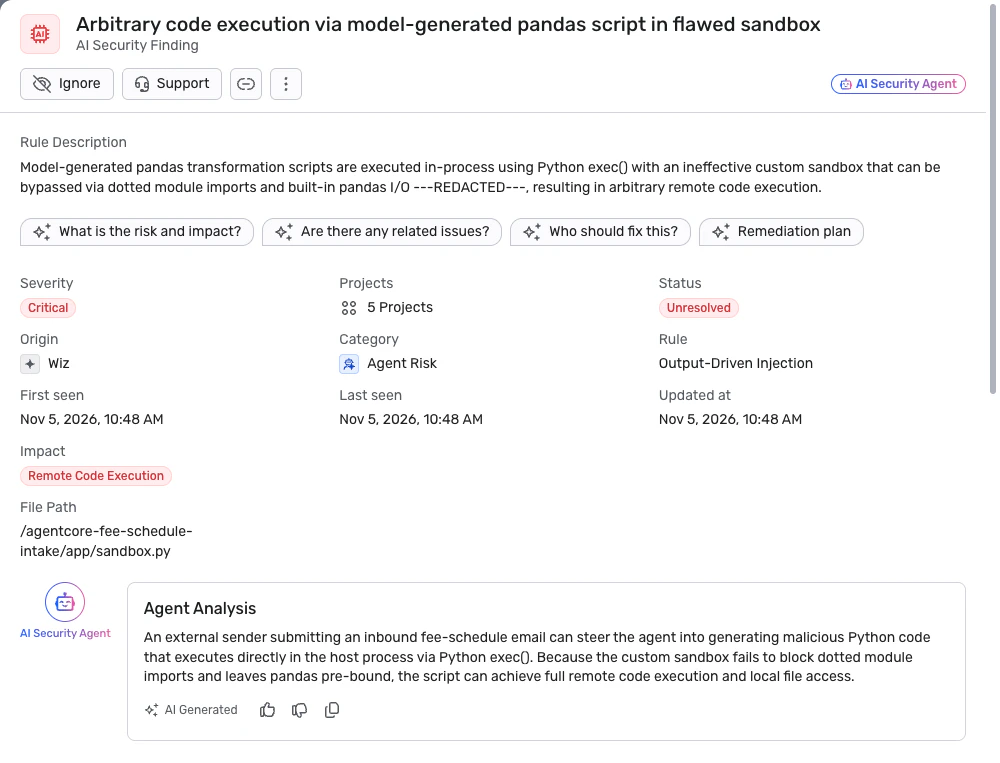
この基礎的なセキュリティ分析を基盤として、AI Security AgentはAIを活用した推論と深いアプリケーション理解を利用して、決定的コントロールでは見落とされるこうした複雑なリスクを発見します。たとえば、攻撃者が制御するシステム指示を受け入れる認証されていないエンドポイントは、一見すると単純なアプリケーションレベルの弱点のように見えるかもしれませんが、接続されたエージェントが任意のシェルコマンドを実行できる場合、その弱点によって リモートコード実行 への直接的なパスが生み出されます。
AI Security Agentは、詳細な説明、潜在的な影響、および根拠とともにこれらの検出結果を提示し、チームが何によって悪用可能になっているのか、どこを修復する必要があるかを理解できるように支援します。Wiz Security Graphのクラウドコンテキストと組み合わせることで、このより深いインテリジェンスは、AIネイティブなリスクが露出、アイデンティティ、権限、機密データとどのように交差しているかを示し、アプリケーションそのものの枠を超えた完全なセキュリティ影響を明らかにします。

AIアプリケーションの理解から実用的なリスク対策へ
例を用いてこれを具体的に見てみましょう。
クラウド上で稼働する内部AIアシスタントを考えてみます。インフラストラクチャの観点からのみ見ると、これはサービスID、ストレージアクセス、ガードレールを備えた通常のワークロードのように見えます。
Wizがどのように点と点を結びつけるのか、その仕組みは以下の通りです:
アプリケーションコンテキストの再構築: アプリケーション層を検査することで、Wizはエージェント、接続されたエンドポイント、およびアクティブなガードレールをマッピングします。
AI特有の脆弱性の発見: コードおよびモデルベースの分析により、重大なAIセキュリティ上の問題(任意の宛先URLを受け入れ、AuthorizationヘッダーでバックエンドのサービスアカウントのOAuthトークンを漏洩させる、検証されていないクエリのエントリポイント)が明らかになります。
クラウド攻撃パスの追跡: Wizセキュリティグラフにおいて、Wizはエージェントの上流にあるインターネット到達可能な2つのエンドポイントと、その過剰な権限を持つサービスアカウントを相関させ、アクティブなガードレールが接続されたストレージバケットへのトラバーサルをブロックしていないことを示します。
リスクにさらされている最重要データ(クラウンジュエル)の露呈: Wizのデータ検出機能により、それらのバケット内にあるPII(氏名やメールアドレス)および財務データが特定され、エンドツーエンドの攻撃パスの説明とともに、この問題の重大度が「Critical(緊急)」へと引き上げられます。


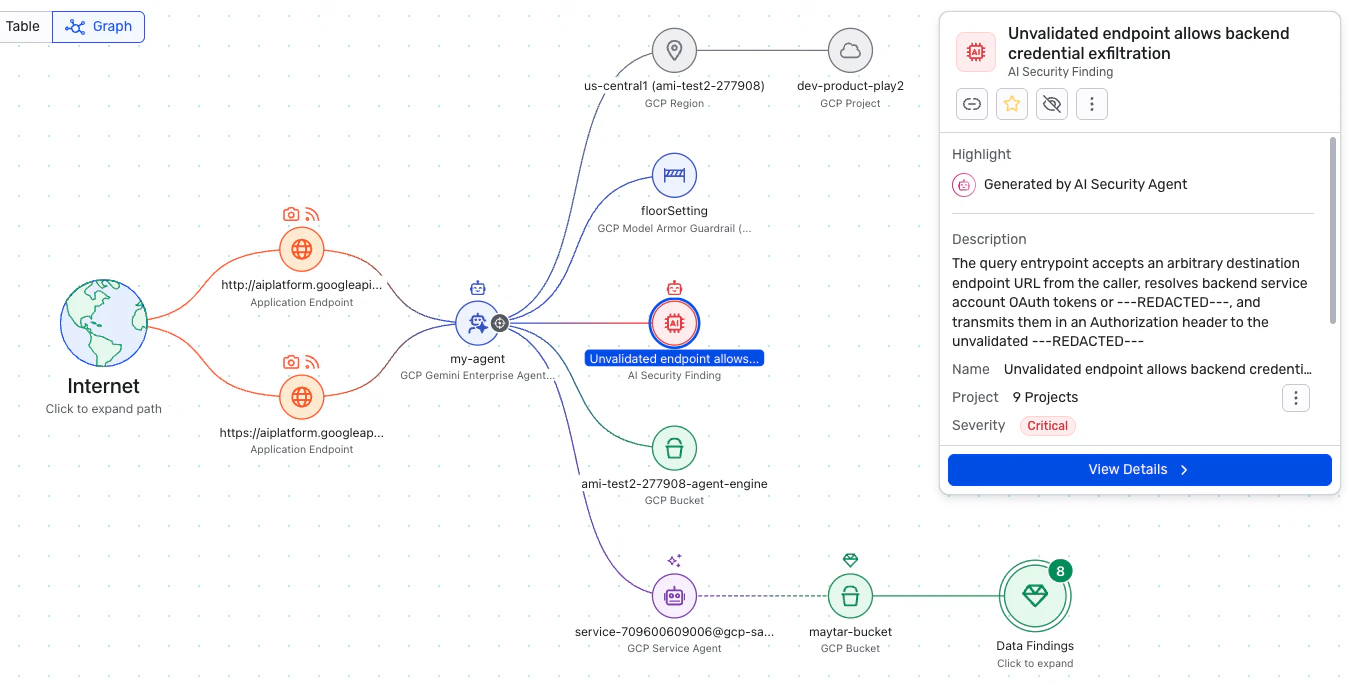
その結果: ガードレールが有効な通常のワークロードに見えたものが、検証されていないエンドポイントからバックエンド認証情報の漏洩、機密データの露出に至るまで、インターネットから到達可能な攻撃パスであることが判明します。
これこそが、詳細なAIアプリケーションの理解とクラウドコンテキストを結びつけることの力です。 AIセキュリティエージェントは、エージェントが何を行うように設計されているか、実際に何ができるのか、そしてAI特有のリスクがどこで発生するのかを明らかにします。Wizセキュリティグラフは、そのインテリジェンスをID、権限、公開範囲、機密データと結びつけ、セキュリティチームが潜在的な影響を理解し、リスクの優先順位付けを行い、修復を推進できるように支援します。
AIアプリケーションの保護は、その理解から始まります
AIによって、セキュリティチームが理解しなければならない内容が変化しました。クラウドコンテキストに加え、組織は今や、AIアプリケーションがどのような目的で設計されているか、何を実行できるか、そしてそれらがもたらすリスクについて、より深い可視性を必要としています。
Wiz AIセキュリティエージェントは、詳細で多層的なリスク分析をWizプラットフォームにもたらし、決定的分析の枠を超えてセキュリティを拡張し、AIアプリケーションの発見、その目的と機能の理解、そしてコードおよびクラウド全体にわたるAI特有のリスクの検出を実現します。
Wiz AIセキュリティエージェントは、現在、 Wizプレビューハブ を通じてパブリックプレビューでご利用いただけます。今すぐ有効にして、AIアプリケーションに対するより深い可視性を獲得し、これまで完全には見えなかったリスクを発見してください。