





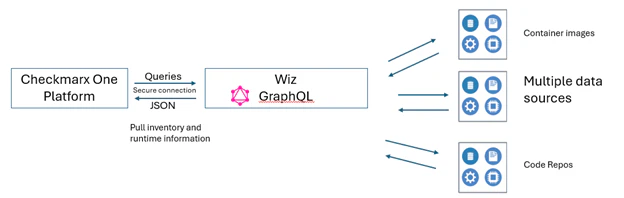

統合概要
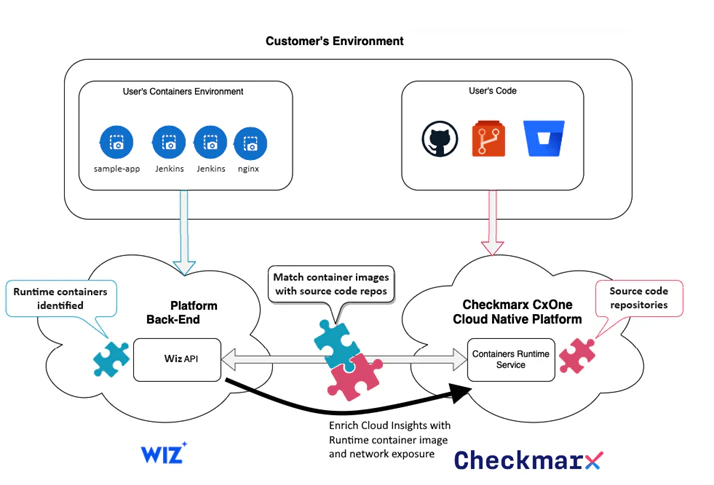
アプリケーションとクラウド環境の保護は必要です。CheckmarxとWizのパートナーシップは、Checkmarxのアプリケーション・セキュリティの専門知識とWizのCNAPP(Cloud-Native Application Protection Platform)を組み合わせることで、コードからクラウドまでのエンドツーエンド・セキュリティの重要なニーズに対応します。双方向の統合により、包括的なセキュリティアプローチが実現し、クラウドでのデプロイとランタイムまでのコードの最初の行を保護します。
統合の利点
コードとクラウド全体にわたるエンドツーエンドの可視性
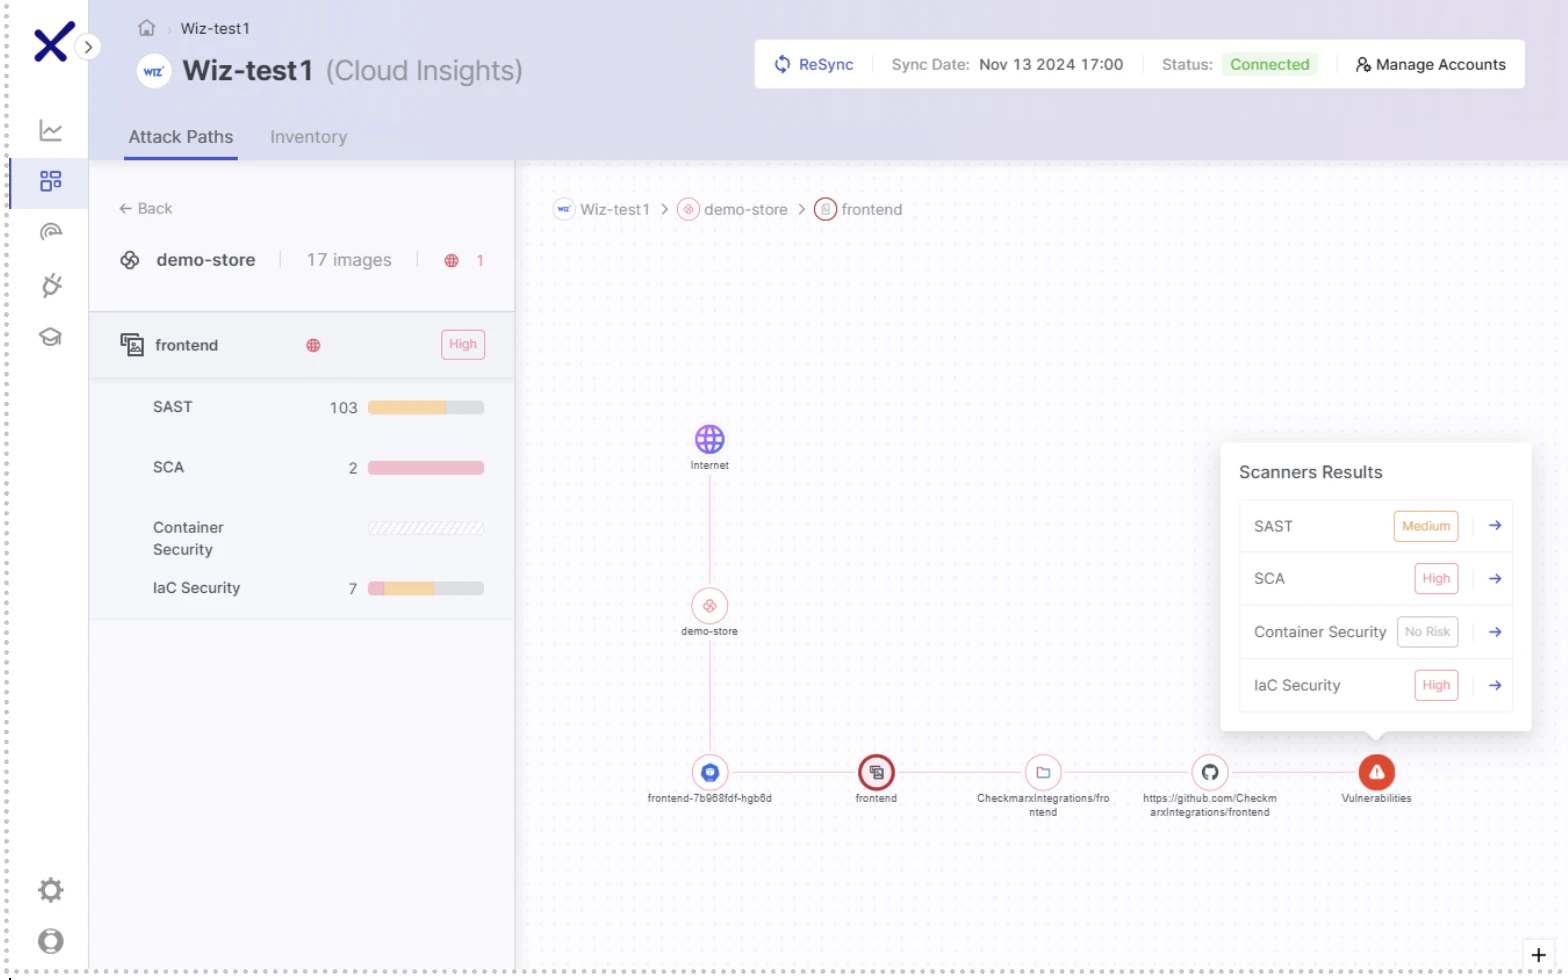
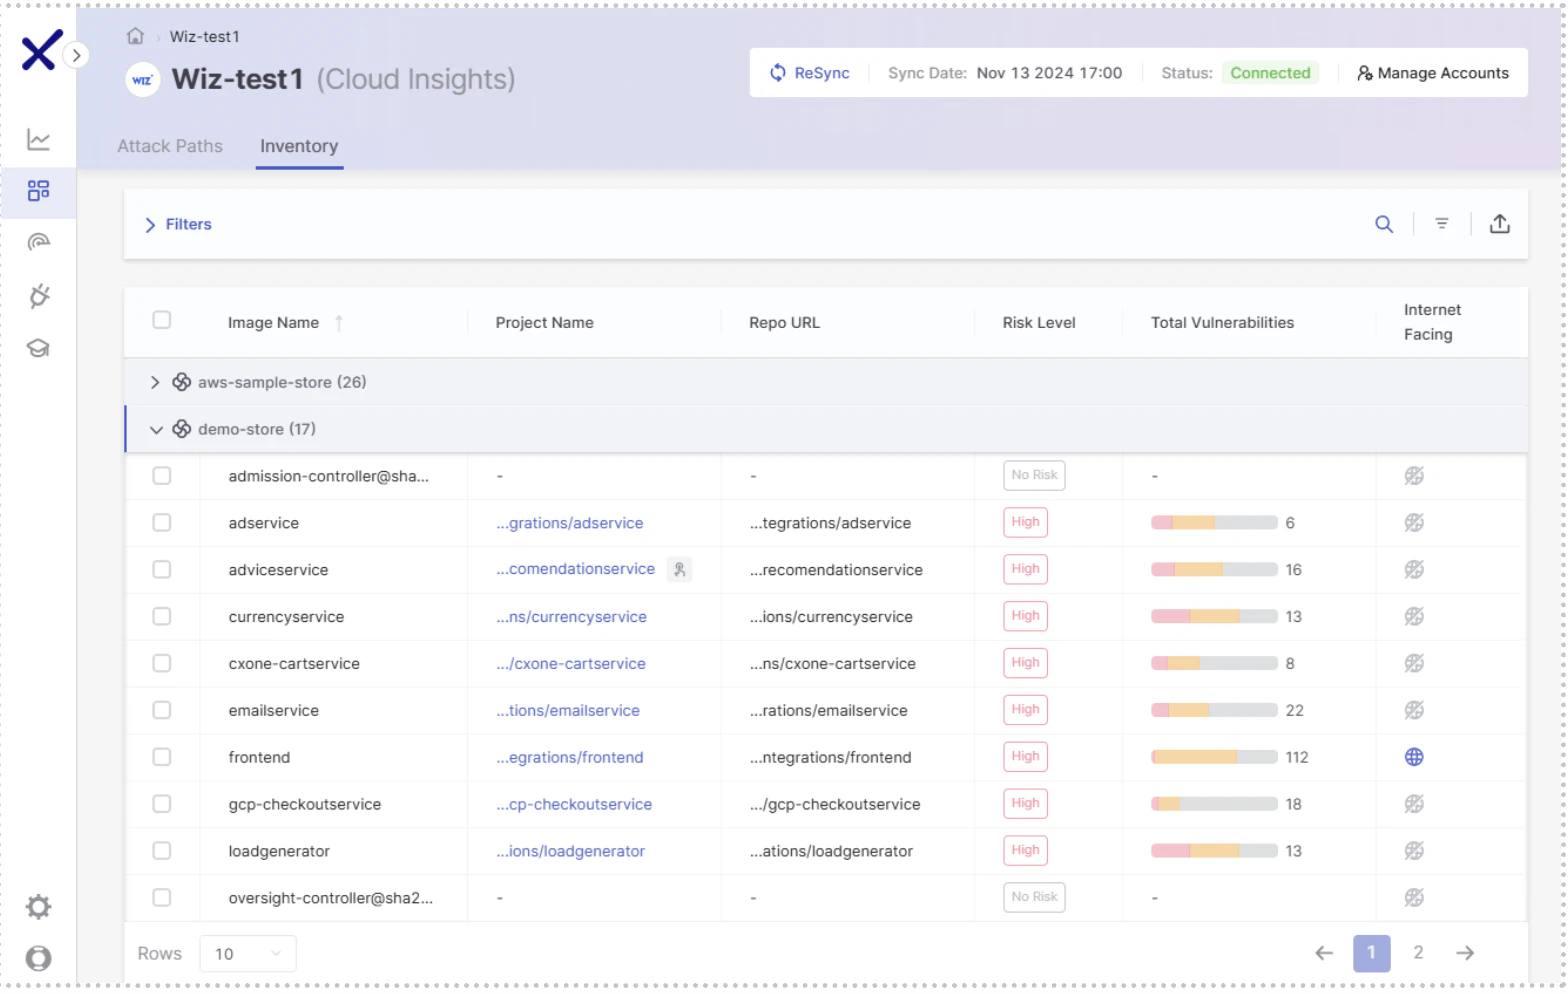
クラスタ、ポッド、コンテナ・イメージなどのクラウド資産を対応するソース・コード・リポジトリにシームレスにマッピングすることで、セキュリティ・チームはCheckmarxで特定された脆弱性を追跡し、Wizによって特定されたクラウドで実行されている重要な資産を危険にさらす可能性のある潜在的な攻撃経路を発見できます。コードとクラウドの間のギャップを埋めることで、チームは開発からデプロイまでの包括的なコンテキストで脅威を評価し、軽減できます。
優先順位付けされた、コンテキストに応じたリスク修復
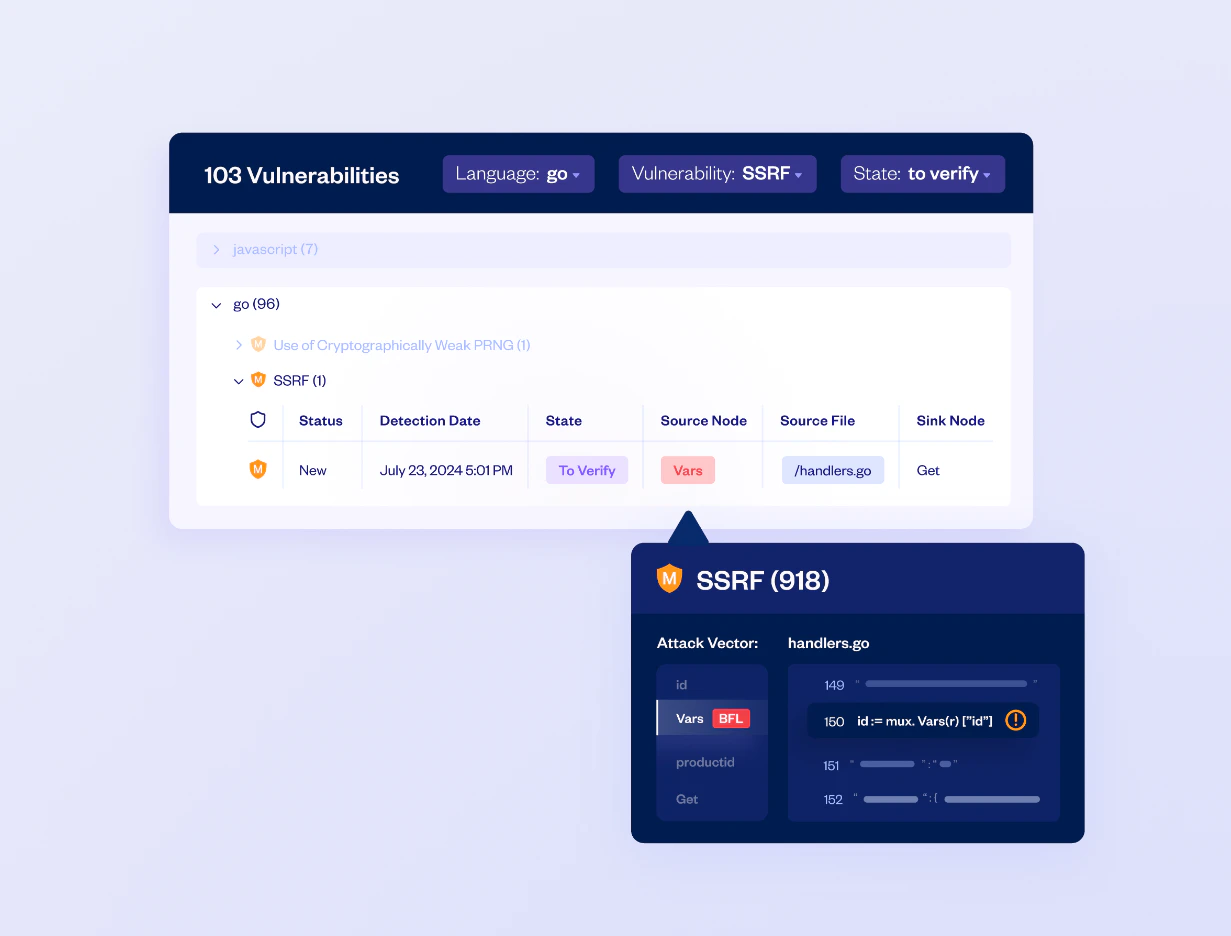
Checkmarx SASTの調査結果をWizのリスク分析およびネットワーク・エクスポージャー・データと関連付けることで、実用的なインサイトを得ることができます。この統合により、チームは、インターネットへの露出や機密データへの潜在的なパスなど、悪用可能なリスクに基づいて脆弱性に優先順位を付け、最も重要な脅威に修復を集中させることができます。
開発からクラウドまでの統合セキュリティ
Checkmarxのコード・レベルの調査結果とWizのコンテクスト・クラウド・リスク分析を統合することで、ソフトウェア開発ライフサイクル全体にわたってセキュリティを強化します。このコラボレーションにより、セキュリティチームと開発チームはサイロを解消し、脆弱性を検出して優先順位を付け、本番環境に到達する前に問題を解決できます。
一緒ならもっと便利
CheckmarxとWizの統合により、セキュリティ・チームはインフラストラクチャからアプリケーション・コードまでをトップダウンで把握できるようになり、スタック全体で統一されたセキュリティ体制が構築されます。CheckmarxのSASTの結果をWizに取り込むことで、チームはコード・レベルの脆弱性をクラウド・コンテキスト(ネットワーク・エクスポージャーや機密性の高い資産への潜在的なパスなど)と関連付けることができ、より効果的な優先順位付けと修復が可能になります。この強化された可視性により、開発チームとセキュリティチーム間のコラボレーションが合理化され、重大な脆弱性がSDLC全体で効率的に特定され、コンテキスト化され、対処されるようになります。

ユースケースの概要
組織が開発を加速させる中、SDLCの早い段階でセキュリティ問題を特定して対処することはますます困難になっています。脆弱性が本番環境に到達する前に検出することで、時間とリソースを大幅に節約できますが、セキュリティチームは多くの場合、これらの問題を効果的に優先順位付けするための重要なコンテキストを欠いています。従来のツールでは、コードの脆弱性をクラウド環境に関連付けるのに苦労しており、脆弱性が本番環境で実行されているのか、インターネットに公開されているのか、機密データの露出につながる可能性があるのかをチームが把握できていません。このギャップにより、チームはどの問題が最も重要であるかを知らずに何百ものアラートをふるいにかけることを余儀なくされ、優先度の高い脆弱性を見落とし、本番環境でアプリケーションを重大な脅威にさらすリスクが高まります。複雑なクラウド環境とクラウドネイティブ アプリケーションを持つ組織には、堅牢で適応性のあるセキュリティ ソリューションが必要です。従来の脆弱性管理手法は、リスクの迅速な検出、優先順位付け、軽減が重要なこれらの動的なクラウド環境では不十分です。これらの組織は、ソフトウェア開発ライフサイクル (SDLC) およびランタイム環境全体にわたってアプリケーションを効果的に保護する方法を必要としています。
チャレンジ
クラウドネイティブ・アプリケーションの動的で分散的な性質と、複数のクラウド・サービス・プロバイダーの関与により、従来の静的セキュリティ・アプローチは失敗することがよくあります。主な課題は次のとおりです。
アラートノイズと疲労従来の方法では、組織は圧倒的なアラートに直面し、重大な脆弱性に優先順位を付けることが困難になります。
遅延修正: 脆弱性と関連する開発者を特定することは、特に頻繁に変更される大規模なコードベースでは困難です。
コンテキストデータの欠如: 多くの脆弱性ソリューションにはランタイム統合がないため、実際のアプリケーションの動作と露出に基づいて修正に優先順位を付けるのに役立つコンテキスト分析情報を見逃しています。
これらの課題により、脅威に迅速に対応する能力が制限され、アラート疲れが増し、組織が正確なセキュリティ体制を維持することが難しくなっています。
解決
Checkmarxクラウドインサイト Wizとの統合により、SDLCとランタイム環境全体でデータを関連付けることで、実用的な洞察を提供します。
コンテキスト化された脆弱性管理:ランタイムデータを導入前の情報と統合することで、Cloud Insightsはアラートノイズを低減し、重大な脆弱性を強調表示し、インシデント対応を強化します。
攻撃経路分析:この機能により、潜在的な攻撃パスを視覚化することで、セキュリティチームは悪用可能な脆弱性をリアルタイムで特定し、修復に優先順位を付け、セキュリティギャップを効率的に埋めることができます。
スマートインサイトによる優先順位付け: Cloud Insights は、脆弱性と実行時のエクスポージャーを関連付けることで、セキュリティチームが最もビジネスクリティカルな問題に集中できるようにし、運用の効率化とアプリケーションセキュリティの強化を支援します。

パーソナライズされたデモを見る
実際に Wiz を見てみませんか?
"私が今まで見た中で最高のユーザーエクスペリエンスは、クラウドワークロードを完全に可視化します。"
"Wiz を使えば、クラウド環境で何が起こっているかを 1 つの画面で確認することができます"
"Wizが何かを重要視した場合、それは実際に重要であることを私たちは知っています。"