Wiz Security Graph
リスクをコンテキストの中で見る
Wiz Security Graph で、コード、クラウド、そしてその間にあるすべてにわたるリスクを完全に可視化します。
ユースケース
チームによる Wiz Security Graph の活用方法
Wiz Security Graph は、セキュリティ、エンジニアリング、コンプライアンスの各チームにまたがる主要なユースケースを支え、チーム間のギャップを橋渡しします。

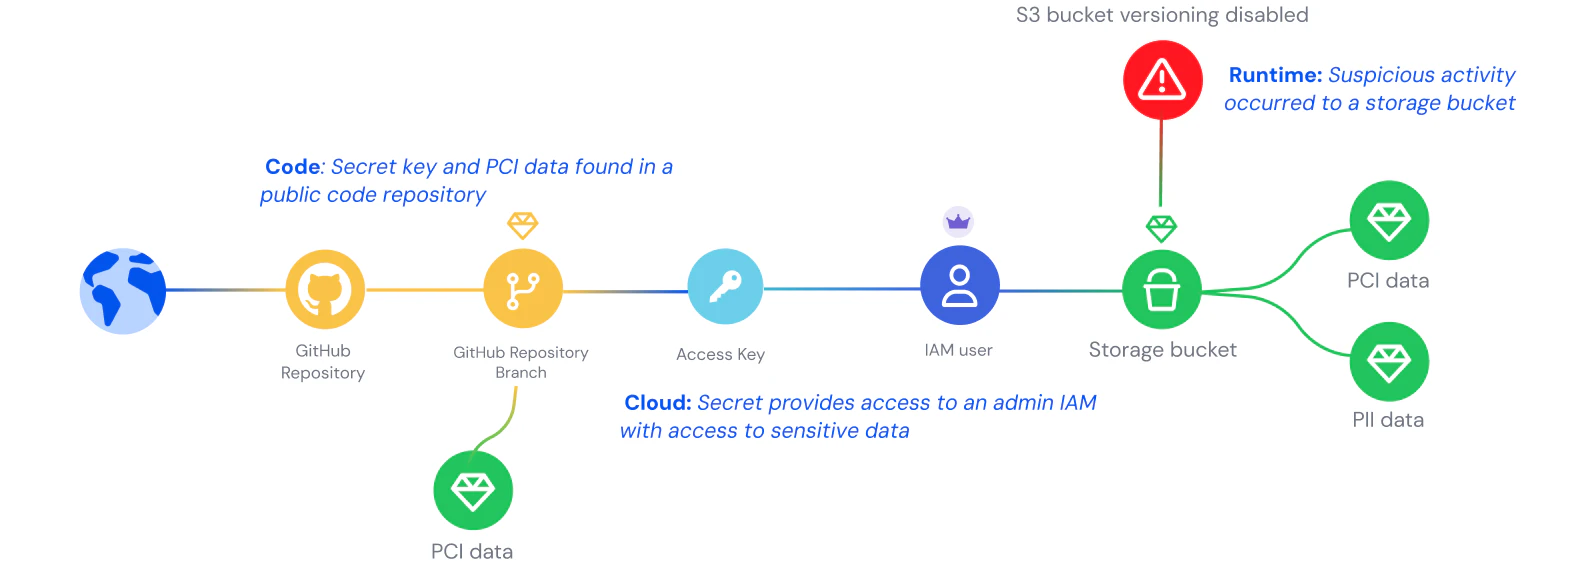
エンドツーエンドの攻撃経路分析
アイデンティティ、ワークロード、データにまたがる複雑なリスクの連鎖をマッピングし、優先順位付けします。
コードからクラウドへのセキュリティ相関
ランタイムのリスクをコミット、パイプライン、開発チームに結び付け、所有権の曖昧さを排除します。
影響範囲のマッピング
リスクがどこまで広がりうるか、誰と何に影響を与えうるか、どのように封じ込めるかを即座に把握します。

データセキュリティのマッピング
機密データがどこに存在し、どのように公開されているかを検出します。
メリット
クラウドセキュリティのためのインテリジェンスレイヤー
Wiz Security Graph は、コード、クラウド、ランタイムにわたるシグナルを単一の共有ビューに接続することで、セキュリティ、エンジニアリング、運用の各チームがリスクを理解し、それに対処する方法を支えます。
コードからランタイムまでの単一の信頼できる情報源
グラフは、コードリポジトリ、パイプライン、インフラストラクチャ、ランタイムからのデータを統合します。すべてのクラウド資産、アイデンティティ、関係性がマッピングされるため、チームはすべてのリソースの完全なライフサイクルを一か所で把握できます。
コンテキスト主導のリスク優先順位付け
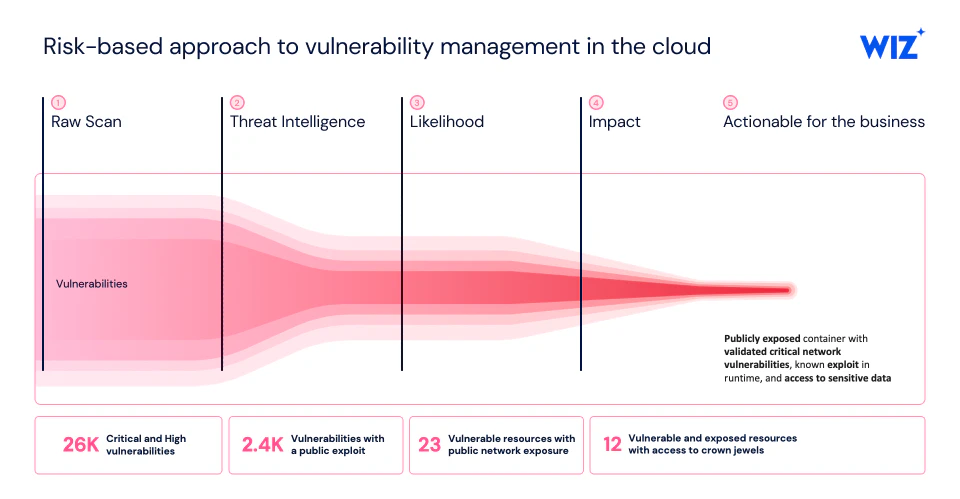
Wiz は、設定ミス、脆弱性、ネットワーク経路、アイデンティティアクセスを相関付けすることで、真に悪用可能なものを浮き彫りにします。アラートは減り、影響はより明確になり、意思決定は迅速になります。ノイズはなく、シグナルだけです。
加速されたインシデント対応
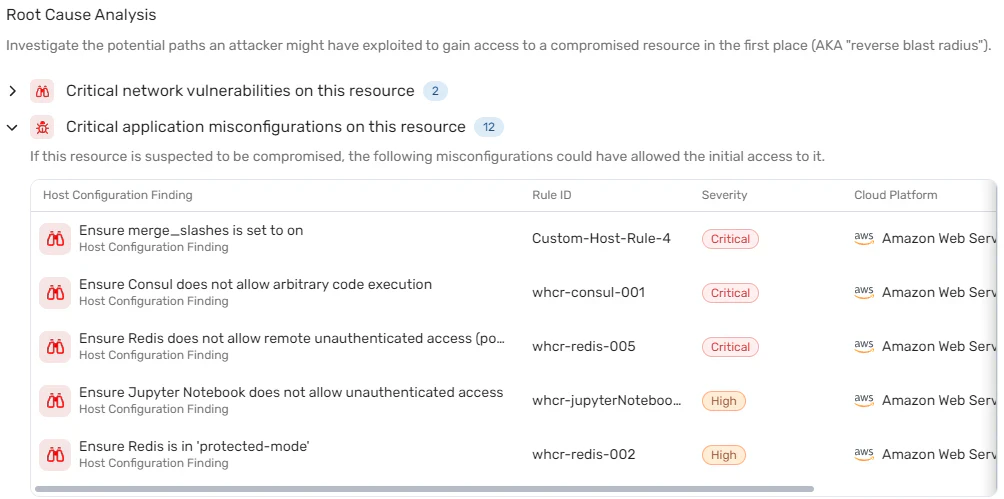
検出結果は、自動的な根本原因分析と影響範囲分析で強化されます。インシデント対応チームは、問題がどのように始まり、何に影響し、どのように封じ込めるかを即座に把握できます。
チーム間のコラボレーション
誰もが同じ「グラフ言語」を話します。共有されたコンテキストと所有権のマッピングにより、セキュリティ、DevOps、エンジニアリングの各チームが協力し、より少ないやり取りで問題をより迅速に修正します。