Centro risorse per la sicurezza dell'IA

Sicurezza dell'IA: Realtà vs Finzione

L'IA ombra sta mettendo a rischio la tua organizzazione? Le tue difese attuali sono pronte per l'IA? Ottieni risposte, strategie esperte e insight azionabili per proteggere il tuo ambiente cloud. Entriamo nel dettaglio.

Mito #1: L'IA non è ancora un mio problema.

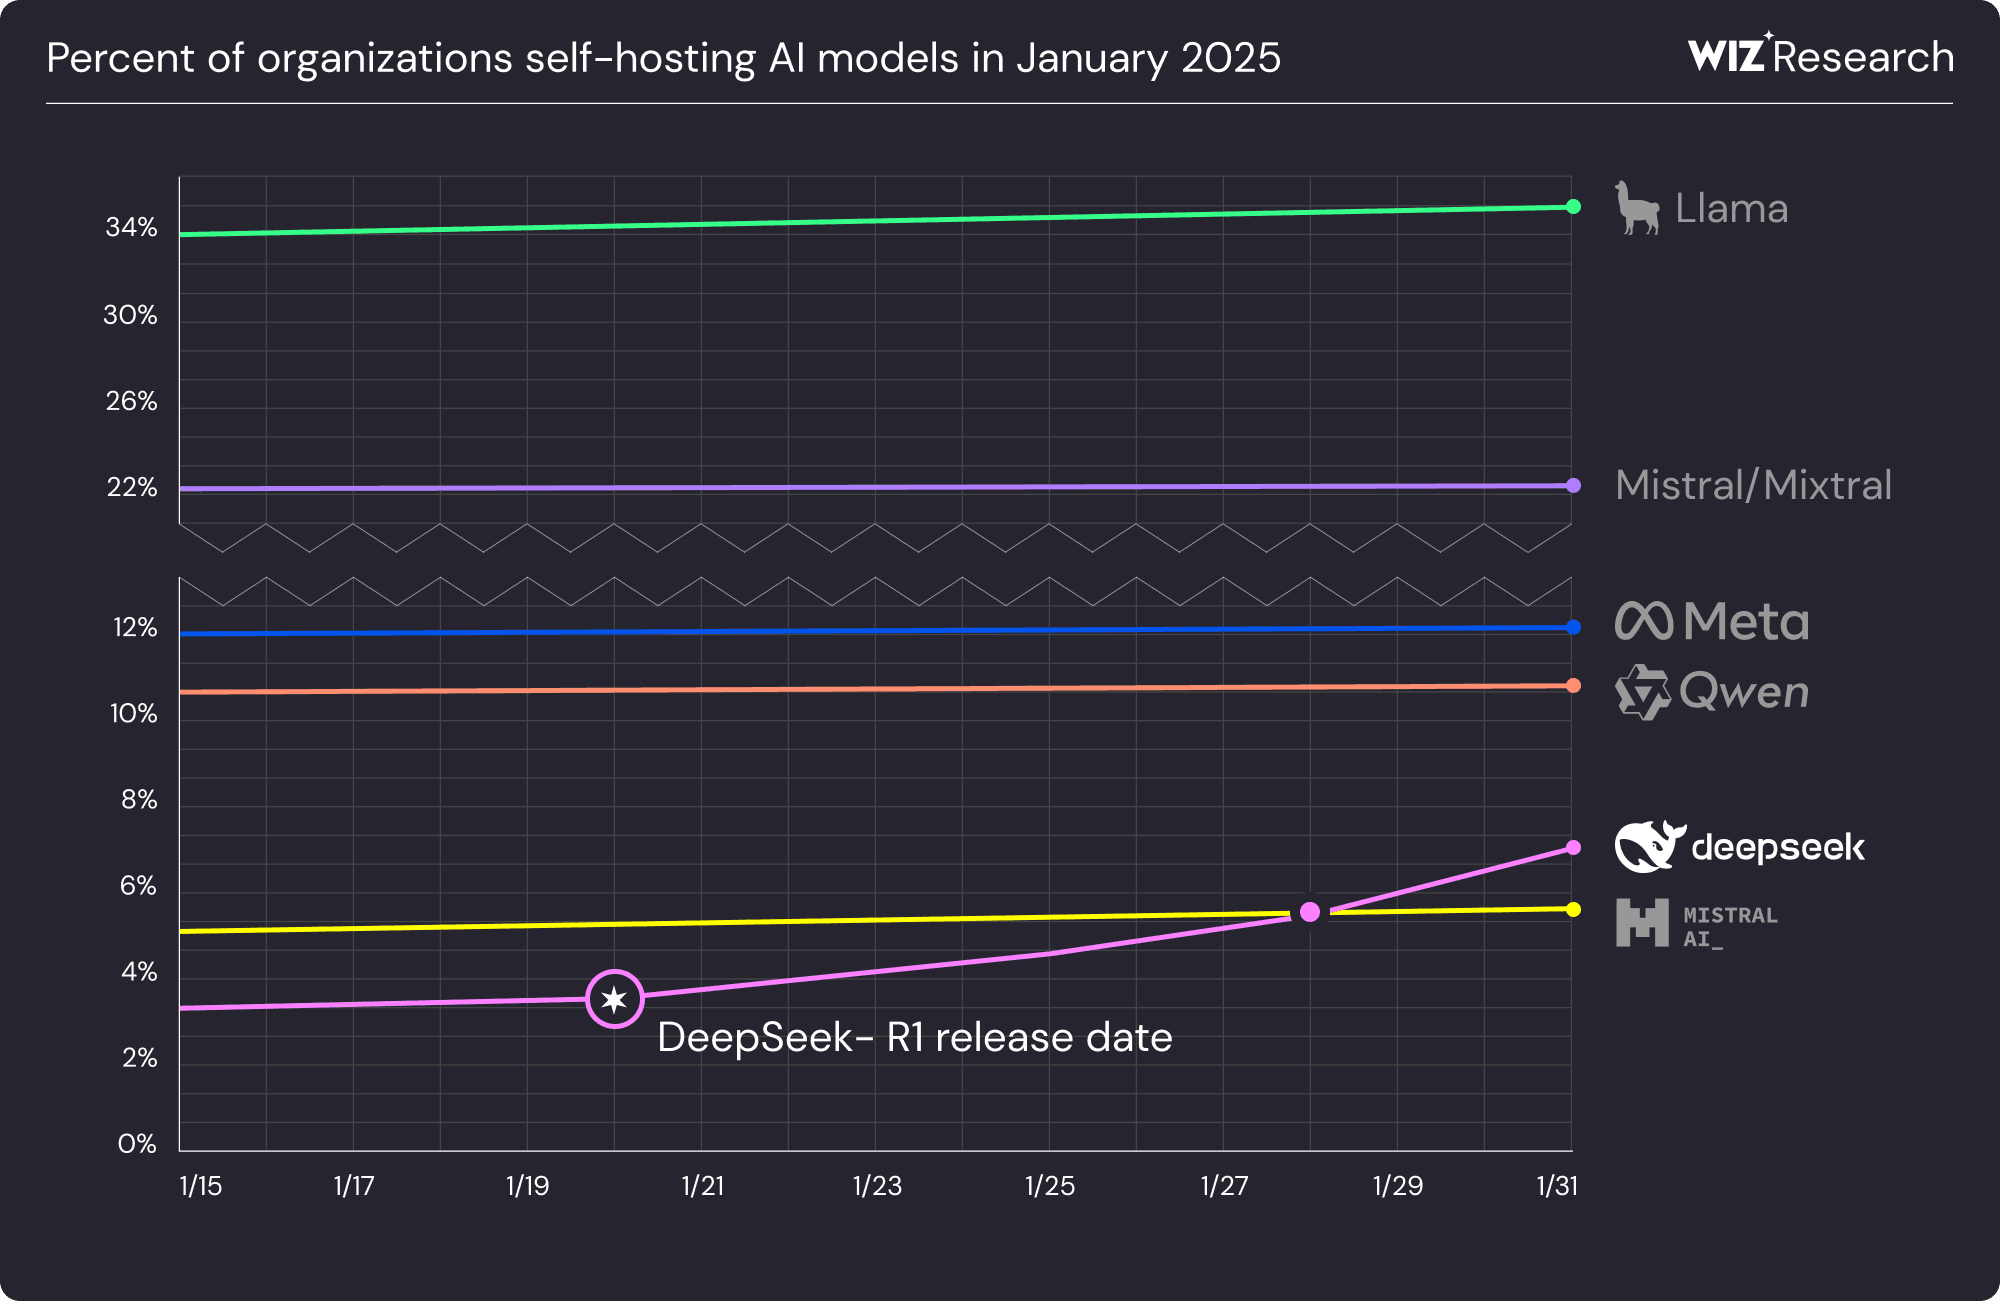
Secondo il team di Wiz Research, servizi di IA gestita come Amazon SageMaker, Azure AI e GCP Vertex AI sono presenti in oltre il 70% degli ambienti cloud, mostrando una rapida adozione dei progressi dell'IA da parte delle organizzazioni

IA dell'ombra

L'IA Ombra è l'uso o l'implementazione non autorizzata di un'IA che non è controllata da, o visibili al reparto IT di un'organizzazione. Sono disponibili dataset per IA, modelli di IA e prodotti di IA Rilasciato ogni giorno per chiunque possa usarlo: non è richiesta una competenza approfondita. Questo è particolarmente vero per il generativo L'IA Sempre più spesso, le persone stanno adottando la GenAI sotto forma di assistenti personali, e molti hanno iniziato a fare affidamento sulla varietà di esperienze su misura e processi ottimizzati offerti dall'IA.

Esposizione accidentale ai dati

I ricercatori di IA spesso condividono enormi quantità di dati esterni e interni per costruire i loro modelli di IA, il che comporta rischi significativi per la sicurezza. I team di sicurezza devono stabilire linee guida chiare per la condivisione esterna dei dataset di IA. Il team di ricerca di Wiz ha scoperto che 38TB di dati sono stati accidentalmente esposti dai ricercatori di Microsoft AI. Usare un account di archiviazione dedicato per dataset pubblici di IA avrebbe potuto limitare l'esposizione.

Vulnerabilità della catena di approvvigionamento

L'IA si basa fortemente su dataset open source, modelli e strumenti di pipeline con controlli di sicurezza limitati. Le vulnerabilità sfruttate nella catena di approvvigionamento possono non solo compromettere il sistema di IA, ma anche estendersi ad altri componenti della produzione. Gli attacchi possono coinvolgere la sovversione del modello o l'iniezione di dati avversariali in dataset compromessi.

Rischi di sicurezza nella pipeline dell'IA

Mito #2: Nessuno sa come mettere in sicurezza l'IA

I tipi di rischio di IA che si applicano alla tua organizzazione dipendono dall'IA che utilizzi e implementi. Comprendere i controlli di sicurezza da impostare attorno all'IA richiede prima di avere una buona panoramica dei rischi di sicurezza che derivano dalla GenAI.

Un efficace isolamento dei tenant garantisce che i dati e i carichi di lavoro dei diversi utenti sono separati in modo sicuro, prevenendo accessi non autorizzati. Implementare una rigorosa gestione dei privilegi, misure di crittografia e autenticazione per mantenere confini distinti e sicuri tra gli inquilini.

Mito #3: Non c'è modo di individuare i rischi dell'IA

La gestione della postura di sicurezza dell'IA offre visibilità sui pipeline di IA e sulla loro postura di sicurezza, così che le organizzazioni possano eliminare efficacemente i rischi dell'IA. Integra la sicurezza nei tuoi modelli di IA, nei dati di addestramento e nei servizi di IA, garantendo un'adozione accelerata—ma sicura—delle tecnologie di IA. Le soluzioni AI-SPM dovrebbero permetterti di proteggere i tuoi modelli di IA.

Una lista dei materiali IA (AI-BOM) offre una visibilità senza pari sugli asset di IA, inclusi i servizi di IA gestiti e le tecnologie di IA ospitate. Aiuta a rilevare e tracciare tutti gli usi dell'IA all'interno di un'organizzazione, rimuovere l'IA ombra e permettere il monitoraggio in tempo reale e l'identificazione di implementazioni impreviste.

Richiedi una demo personalizzata

Pronti a vedere Wiz in azione?

"La migliore esperienza utente che abbia mai visto offre piena visibilità ai carichi di lavoro cloud."
David EstlickCISO (CISO)
"Wiz fornisce un unico pannello di controllo per vedere cosa sta succedendo nei nostri ambienti cloud."
Adam FletcherResponsabile della sicurezza
"Sappiamo che se Wiz identifica qualcosa come critico, in realtà lo è."
Greg PoniatowskiResponsabile della gestione delle minacce e delle vulnerabilità