





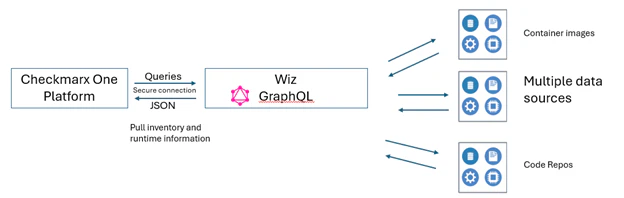

Panoramica dell'integrazione
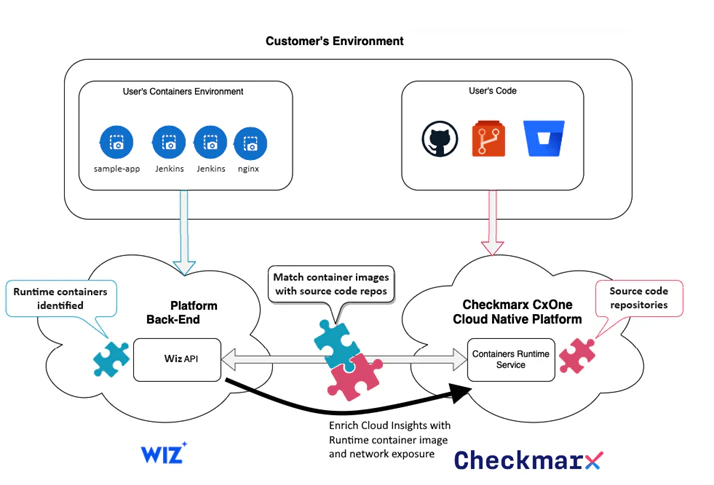
La protezione delle applicazioni e degli ambienti cloud è una necessità. La partnership tra Checkmarx e Wiz risponde all'esigenza critica di una sicurezza end-to-end dal codice al cloud, combinando l'esperienza di Checkmarx nella sicurezza delle applicazioni con la Cloud-Native Application Protection Platform (CNAPP) di Wiz. L'integrazione bidirezionale si traduce in un approccio di sicurezza completo, che protegge la prima riga di codice per la distribuzione e il runtime nel cloud.
Vantaggi dell'integrazione
Visibilità end-to-end su codice e cloud
Mappa senza problemi le risorse cloud come cluster, pod e immagini di container ai repository di codice sorgente corrispondenti, consentendo ai team di sicurezza di tracciare le vulnerabilità identificate in Checkmarx e scoprire potenziali percorsi di attacco che potrebbero esporre le risorse critiche in esecuzione nel cloud identificate da Wiz. Colmando il divario tra codice e cloud, i team possono valutare e mitigare le minacce con un contesto completo, dallo sviluppo al deployment.
Correzione del rischio contestuale e prioritaria
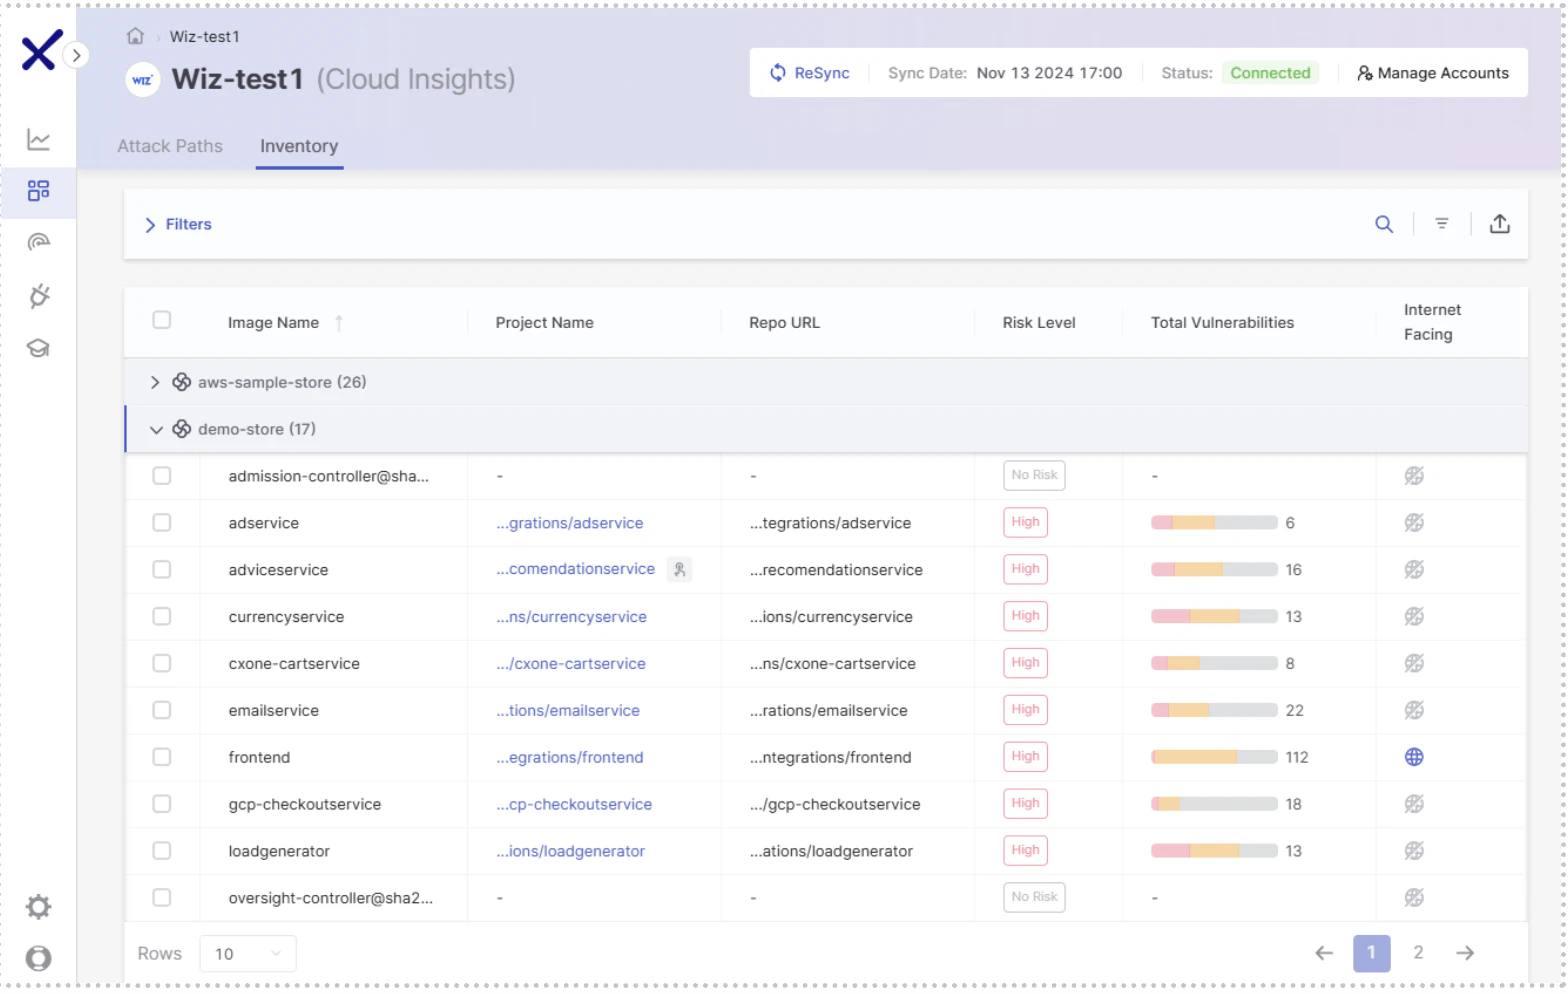
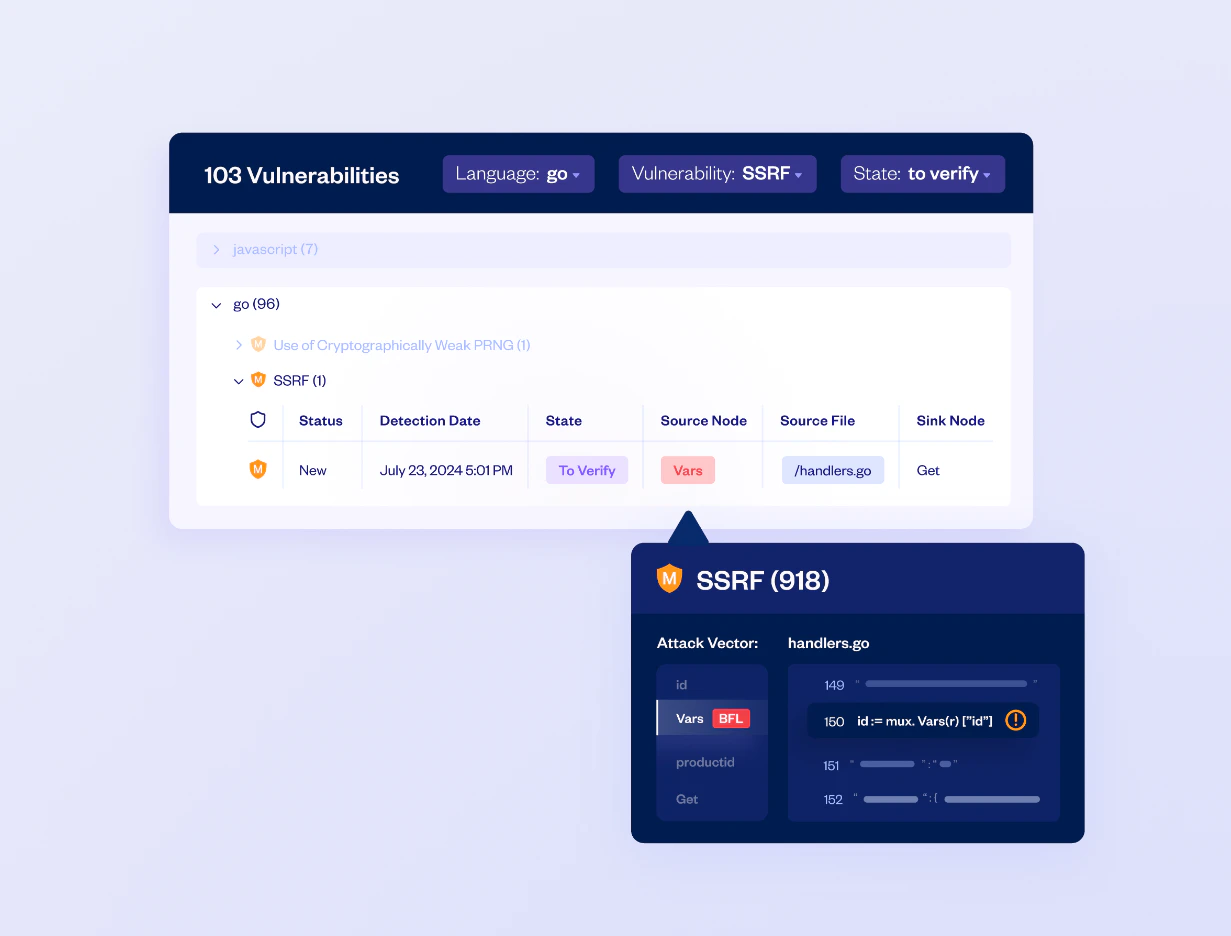
Ottieni informazioni utili correlando i risultati di Checkmarx SAST con l'analisi del rischio e i dati sull'esposizione alla rete di Wiz. Questa integrazione consente ai team di dare priorità alle vulnerabilità in base ai rischi sfruttabili, come l'esposizione a Internet o i potenziali percorsi verso i dati sensibili, concentrando la correzione sulle minacce più critiche.
Sicurezza unificata dallo sviluppo al cloud
Rafforza la sicurezza durante l'intero ciclo di vita dello sviluppo del software integrando i risultati a livello di codice di Checkmarx con l'analisi contestuale del rischio cloud di Wiz. Questa collaborazione aiuta i team di sicurezza e sviluppo ad abbattere i silos, rilevare e dare priorità alle vulnerabilità e risolvere i problemi prima che raggiungano gli ambienti di produzione.
Migliori Insieme
L'integrazione di Checkmarx e Wiz offre ai team di sicurezza una visibilità dall'alto verso il basso dall'infrastruttura al codice dell'applicazione, creando una postura di sicurezza unificata nell'intero stack. Portando i risultati SAST di Checkmarx in Wiz, i team possono correlare le vulnerabilità a livello di codice con il contesto cloud, come l'esposizione della rete e i potenziali percorsi verso le risorse sensibili, consentendo una definizione delle priorità e una correzione più efficaci. Questa maggiore visibilità semplifica la collaborazione tra i team di sviluppo e sicurezza, garantendo che le vulnerabilità critiche siano identificate, contestualizzate e affrontate in modo efficiente in tutto l'SDLC.

Panoramica dei casi d'uso
Man mano che le organizzazioni accelerano lo sviluppo, identificare e affrontare i problemi di sicurezza nelle prime fasi dell'SDLC è sempre più difficile. Sebbene l'individuazione delle vulnerabilità prima che raggiungano la produzione possa far risparmiare tempo e risorse significativi, i team di sicurezza spesso non dispongono del contesto critico per assegnare priorità a questi problemi in modo efficace. Gli strumenti tradizionali faticano a collegare le vulnerabilità del codice agli ambienti cloud, lasciando i team senza informazioni dettagliate sul fatto che una vulnerabilità sia in esecuzione in produzione, esposta a Internet o possa portare all'esposizione di dati sensibili. Questo divario costringe i team a setacciare centinaia di avvisi senza sapere quali sono i problemi più critici, aumentando il rischio di trascurare le vulnerabilità ad alta priorità ed esporre le applicazioni a minacce significative in produzione. Le organizzazioni con ambienti cloud complessi e applicazioni native per il cloud hanno bisogno di soluzioni di sicurezza solide e adattabili. I metodi tradizionali di gestione delle vulnerabilità sono inadeguati in queste impostazioni cloud dinamiche, dove il rilevamento rapido, la definizione delle priorità e la mitigazione dei rischi sono fondamentali. Queste organizzazioni richiedono un modo per proteggere le applicazioni in modo efficace nell'intero ciclo di vita dello sviluppo del software (SDLC) e negli ambienti di runtime.
Sfida
A causa della natura dinamica e distribuita delle applicazioni cloud-native e del coinvolgimento di più fornitori di servizi cloud, gli approcci tradizionali alla sicurezza statica spesso falliscono. Le sfide principali includono:
Allarme rumore e affaticamento: con i metodi tradizionali, le organizzazioni devono affrontare avvisi schiaccianti, rendendo difficile dare priorità alle vulnerabilità critiche.
Correzioni ritardate: Individuare le vulnerabilità e gli sviluppatori associati è difficile, soprattutto in base di codice di grandi dimensioni con modifiche frequenti.
Mancanza di dati contestuali: molte soluzioni di vulnerabilità non dispongono di integrazione in runtime, con conseguente perdita di informazioni contestuali che aiuterebbero a dare priorità alle correzioni in base al comportamento e all'esposizione delle applicazioni nel mondo reale.
Queste sfide limitano la capacità di rispondere rapidamente alle minacce, aumentano l'affaticamento degli avvisi e rendono difficile per le organizzazioni mantenere un livello di sicurezza accurato.
Soluzione
Approfondimenti sul cloud di Checkmarx fornisce informazioni utili correlando i dati tra l'SDLC e gli ambienti di runtime, con la nostra integrazione con Wiz.
Gestione contestualizzata delle vulnerabilità: integrando i dati di runtime con le informazioni pre-distribuzione, Cloud Insights riduce il rumore degli avvisi, evidenzia le vulnerabilità critiche e migliora la risposta agli incidenti.
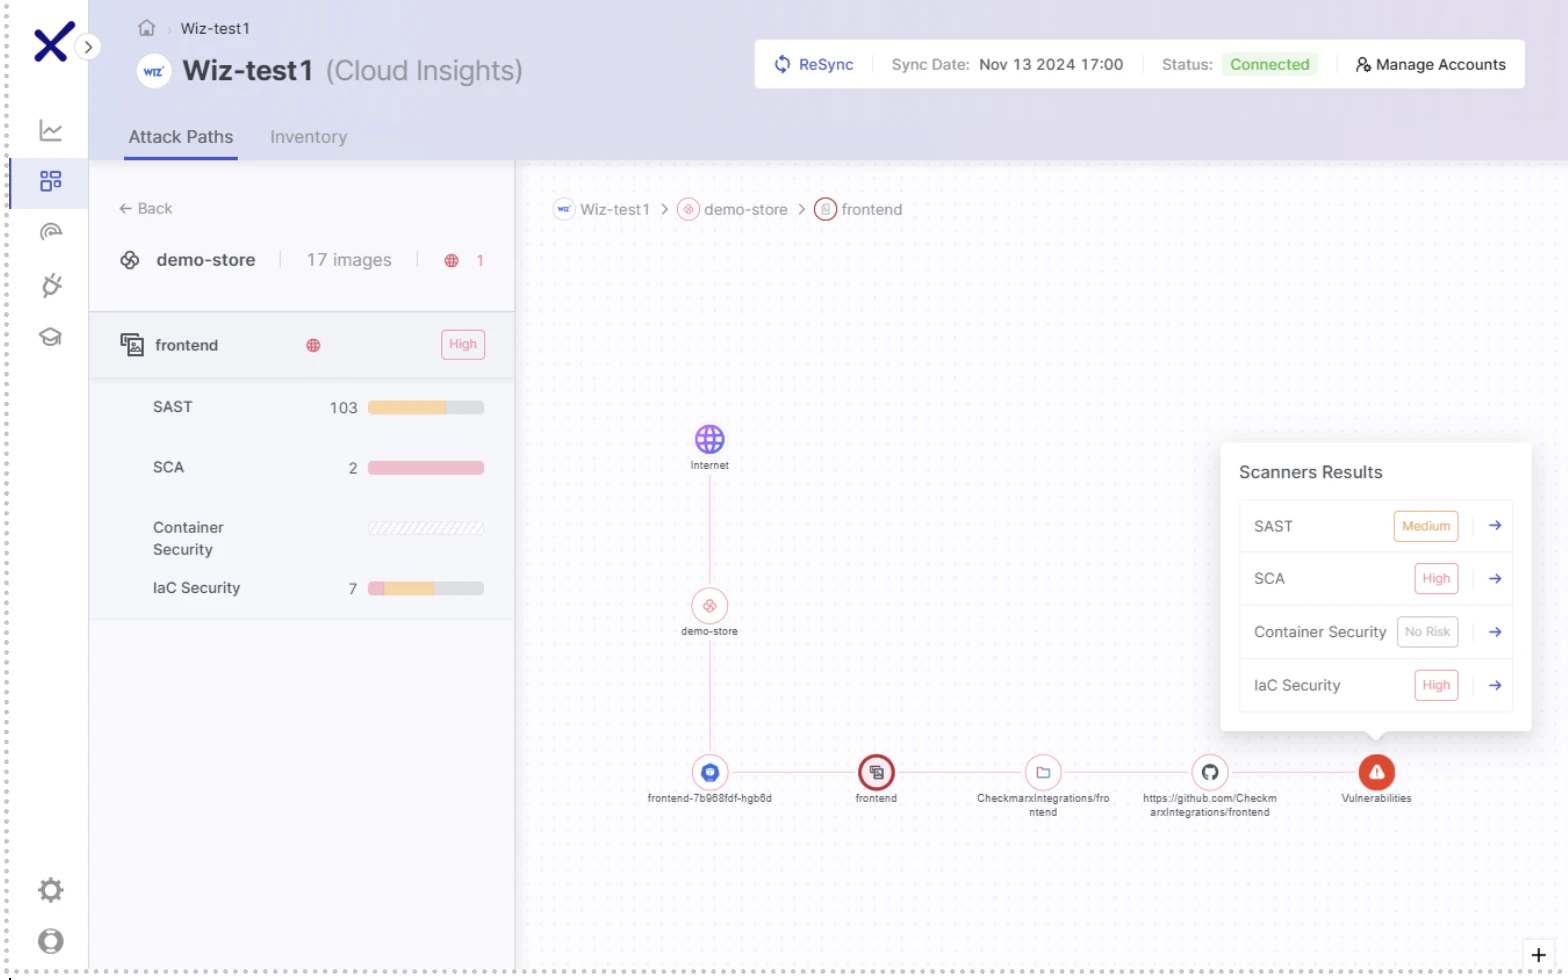
Analisi del percorso di attacco: Visualizzando i potenziali percorsi di attacco, questa funzione consente ai team di sicurezza di identificare le vulnerabilità sfruttabili in tempo reale, dare priorità alla correzione e colmare le lacune di sicurezza in modo efficiente.
Definizione delle priorità tramite Smart Insights: correlando le vulnerabilità con la loro esposizione in fase di esecuzione, Cloud Insights consente ai team di sicurezza di concentrarsi sui problemi più critici per l'azienda, aiutandoli a semplificare le operazioni e migliorare la sicurezza delle applicazioni.
Fornitore di sicurezza cloud?
Diventa un partner tecnologico Wiz

Richiedi una demo personalizzata
Pronti a vedere Wiz in azione?
"La migliore esperienza utente che abbia mai visto offre piena visibilità ai carichi di lavoro cloud."
"Wiz fornisce un unico pannello di controllo per vedere cosa sta succedendo nei nostri ambienti cloud."
"Sappiamo che se Wiz identifica qualcosa come critico, in realtà lo è."