Actionable AWS S3 Security Best Practices [Cheat Sheet]

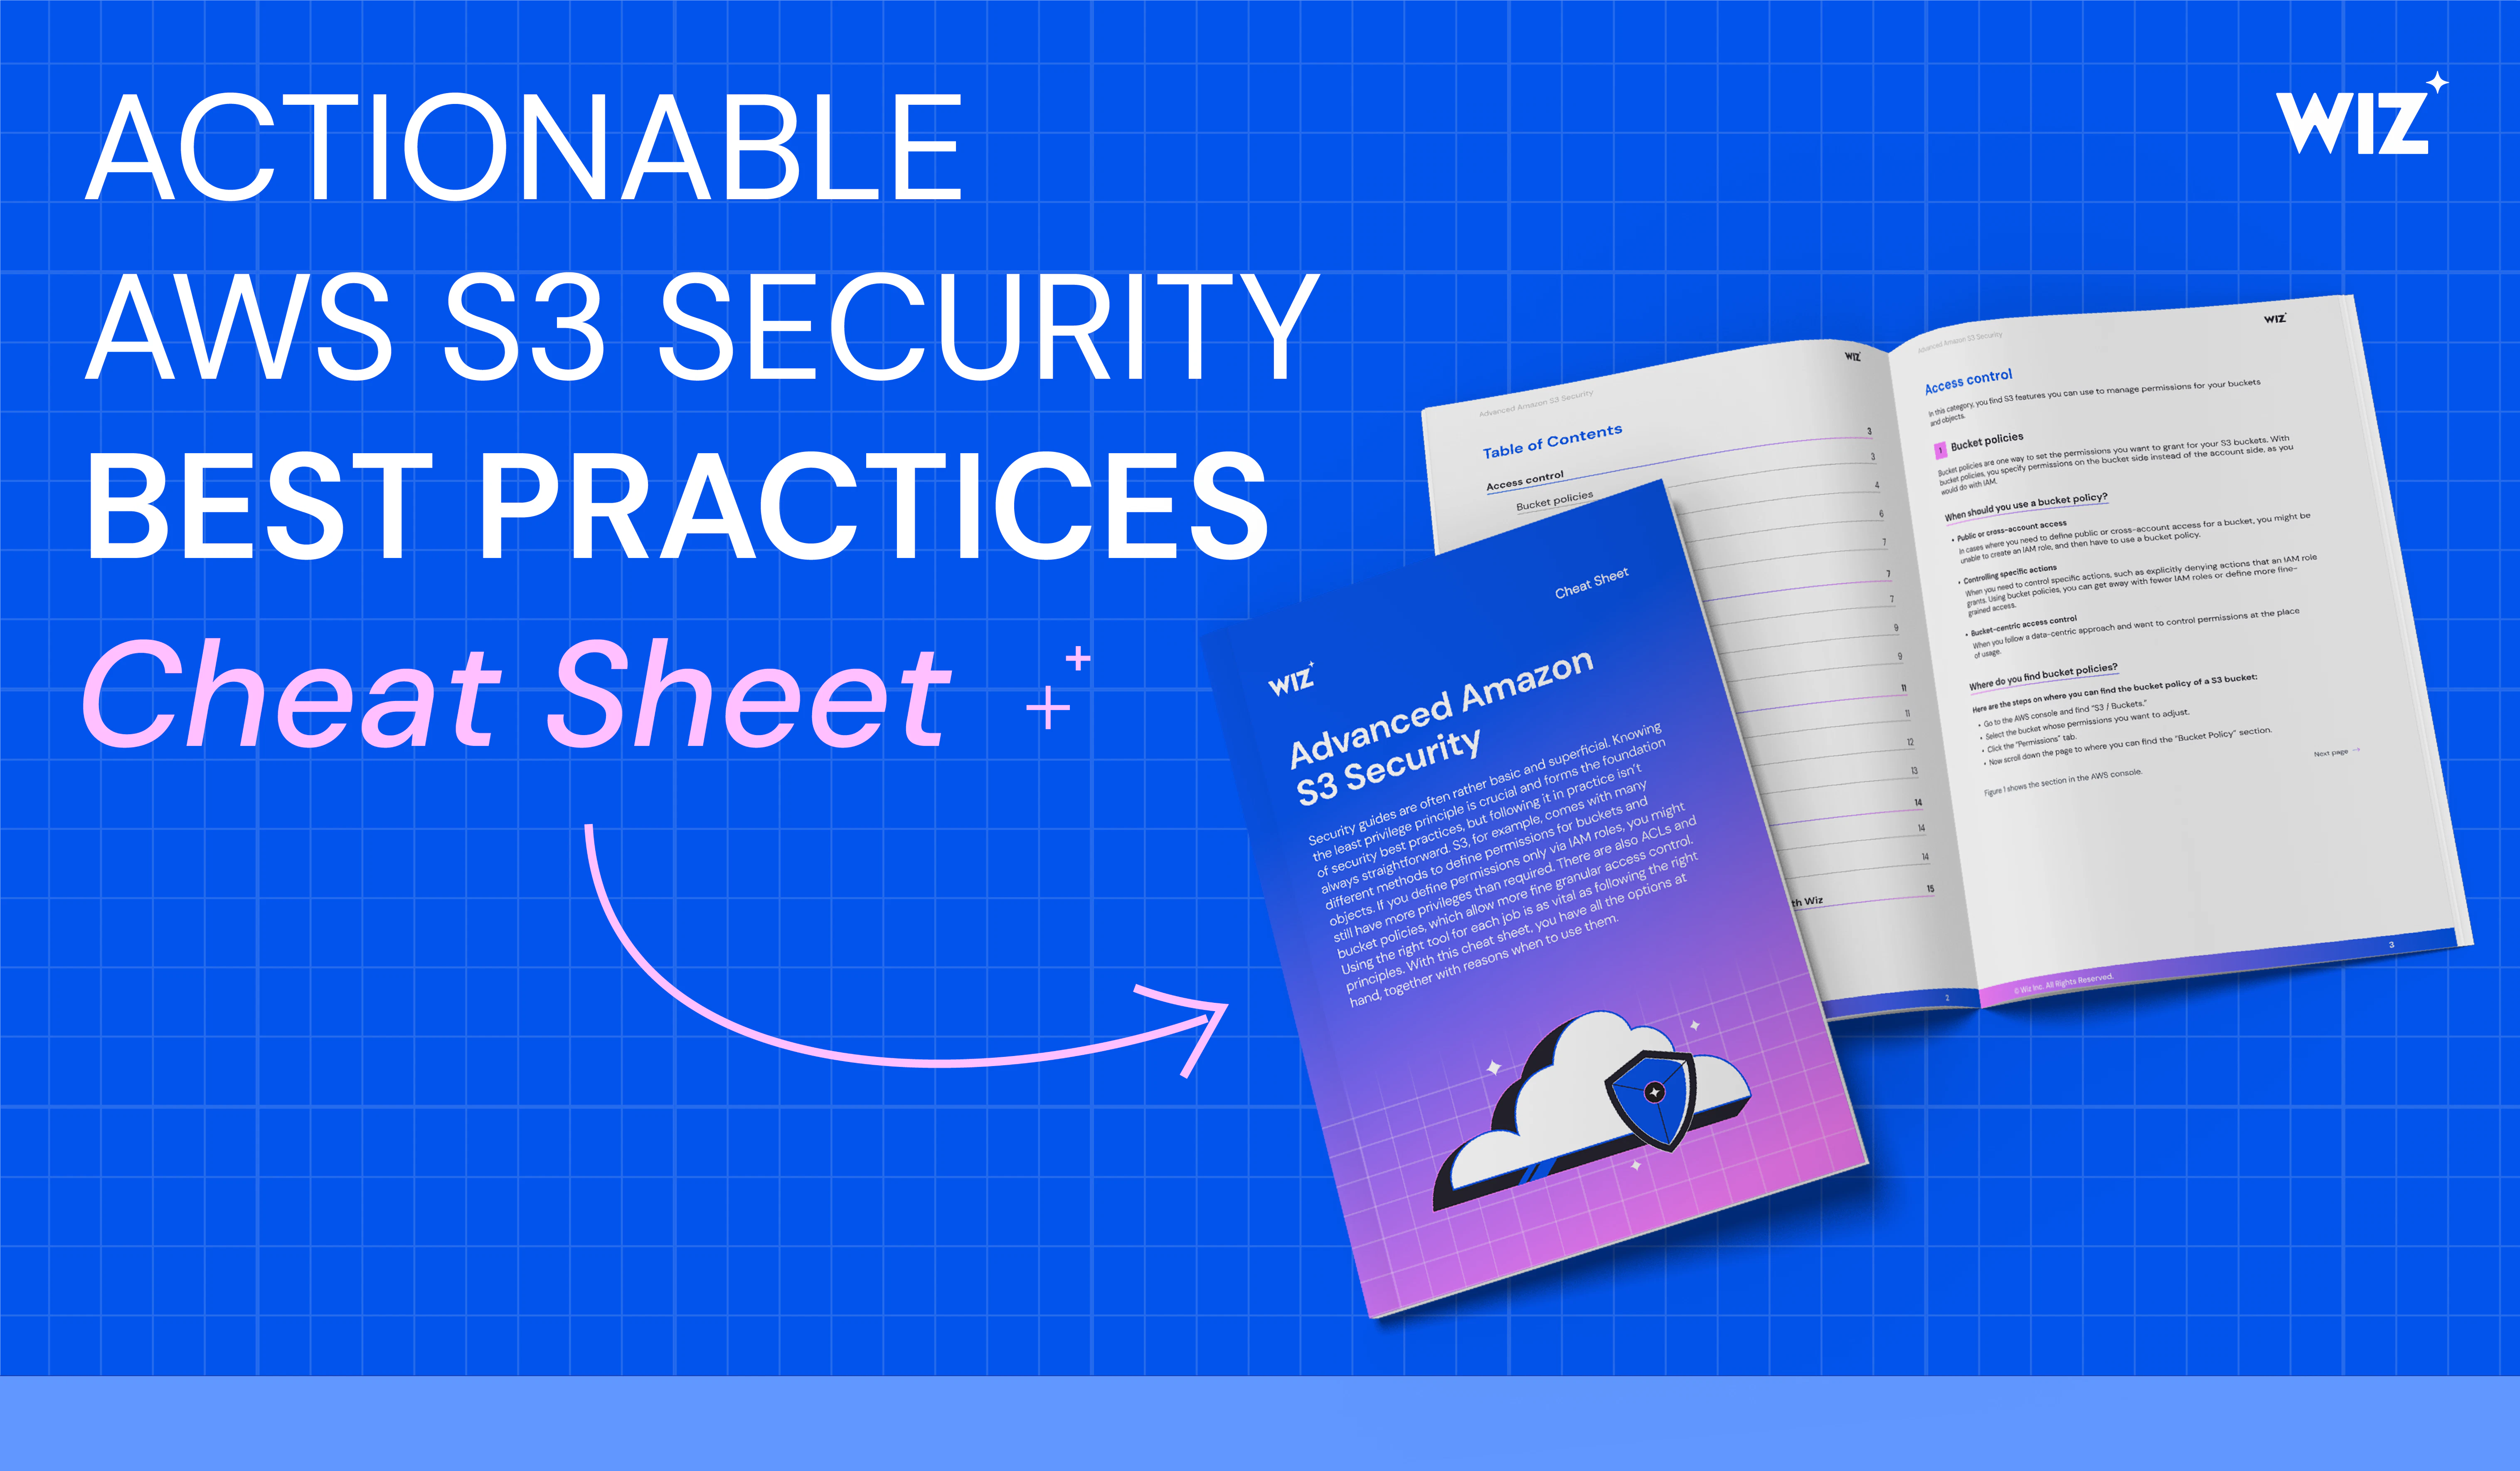
Get the Cheat Sheet
Key Takeaways
- S3 security is layered:Combining IAM, bucket policies, and VPC endpoints gives you fine-grained control over who can access what—and how.
- Protection goes beyond access control:Features like S3 Object Lock and replication help prevent permanent data loss from both mistakes and malicious activity.
- Visibility is essential:Tools like AWS CloudTrail and Macie help detect risks and maintain compliance by tracking data access and usage.
This cheat sheet is designed for:
Cloud security engineers managing Amazon S3 data stores
DevOps and platform teams responsible for secure storage configurations
GRC and compliance professionals working to meet data protection mandates
What's included?
Access control strategies: When to use IAM, bucket policies, or ACLs—and how to avoid conflicts.
Data exposure prevention: Configure S3 Access Points and VPC endpoints to block public access.
Deletion protection: Use Object Lock, MFA Delete, and versioning to prevent accidental or malicious deletes.
Visibility and auditability: Monitor access with CloudTrail, AWS Config, and S3 Storage Lens.
Sensitive data protection: Scan and redact data using Amazon Macie and apply lifecycle policies for cleanup.
The AWS Security Toolkit



Richiedi una demo personalizzata
Pronti a vedere Wiz in azione?
"La migliore esperienza utente che abbia mai visto offre piena visibilità ai carichi di lavoro cloud."
David EstlickCISO (CISO)
"Wiz fornisce un unico pannello di controllo per vedere cosa sta succedendo nei nostri ambienti cloud."
Adam FletcherResponsabile della sicurezza
"Sappiamo che se Wiz identifica qualcosa come critico, in realtà lo è."
Greg PoniatowskiResponsabile della gestione delle minacce e delle vulnerabilità