

AIインベントリとは
AIインベントリとは、環境内で稼働するすべてのAIシステムを継続的に更新し続けるビューであり、モデル、エンドポイント、SDK、およびそれらが依存するクラウドリソースを含みます。セキュリティ、プラットフォーム、ガバナンスの各チームに対して、AIがどこに存在し、どのようにデプロイされ、何にアクセスできるのかを示す「単一の真実のソース(Single Source of Truth)」を提供します。
実務においては、最も有用なAIインベントリはモデル名の羅列を超えます。AIコンポーネントを、それを取り巻くコンテキストと結び付けて可視化しなければなりません。すなわち、利用するデータ、それを呼び出すアイデンティティ、それをホストするインフラ、そして責任を持つチームです。これにより、インベントリは単なる一覧から、実際の露出や影響を示す関係性のグラフへと変わります。
AIインベントリは、しばしばAI Bill of Materials(AI-BOM/AI版部品表)とも呼ばれます。ソフトウェア部品表(software bill of materials)と同様に、AIシステム内部の構成要素(モデルのバージョン、ベクトルストア、オーケストレーター、エンドポイント、基盤となるクラウドサービス)を記述するため、依存関係とリスクを体系的に理解できます。クラウド環境の場合、この対象範囲には通常、マネージドAIサービス(SageMaker、Azure ML、Vertex AIなど)、モデルのエンドポイント、GPUクラスター、そしてそれらを支えるストレージやデータサービスが含まれます。
最新のAIインベントリは、クラウドアカウント内のシャドーAIを明らかにするのにも役立ちます。これは、一元的な可視性やレビューを経ずにチームが導入したAIサービス、エンドポイント、SDKのことです。クラウド外のシャドーAI(ブラウザベースのツールやローカルでの実験など)には別途ガバナンスが必要ですが、インベントリによって、クラウド環境にデプロイされたものはすべて可視化され、レビュー可能な状態になります。
AIインベントリの最も重要な特徴は、一度きりのスプレッドシートではないという点です。AIシステムは、出現・変化・廃止が速いペースで進みます。信頼性を保つため、インベントリは新しいエンドポイントのデプロイ、権限の更新、アーキテクチャの変化に応じて自動的に更新される必要があります。
AI Security Starter Pack
Get the templates and checklists to inventory and secure AI across your cloud environment.

AIインベントリはコンテキストと結び付いてこそ最も価値を発揮する
AIインベントリは、それ単体でも価値があります。何が存在するか、どこで稼働しているか、そして誰が責任を持つのかを提示してくれるからです。しかし、真の価値が現れるのは、インベントリがコンテキストと結び付いたときです。すなわち、各モデルが扱うデータ、それを公開するエンドポイント、それを変更できるアイデンティティ、そしてそれが依存するクラウドリソースといったコンテキストを指します。
インベントリはAIをガバナンスするために必要な事実を捉えます。コンテキストのレイヤーは、それらのアセットがどう相互作用するかから生じるリスクを示します。
この区別は重要です。スプレッドシートや一覧はモデル名や担当者を記録できますが、あるモデルが機密データへ過剰にアクセスできる状態にあるか、そのエンドポイントがインターネットから到達可能か、あるいはサービスアカウントが権限昇格できるかまでは教えてくれません。こうした答えは、インベントリ単体ではなく、リアルタイムのグラフコンテキストから得られます。
この2つを結び付けると、静的な一覧からAIリスクの運用可能なビューへと移行可能です。
インベントリが各モデルとエンドポイントを特定します
グラフコンテキストがどこで露出しているかを示します
ポスチャエンジンが設定ミスやポリシーの不備を評価します
ランタイムのシグナルが異常や進行中の脅威を明らかにします
これらが組み合わさることで、部品の寄せ集めではなく、全体像を把握できるようになります。
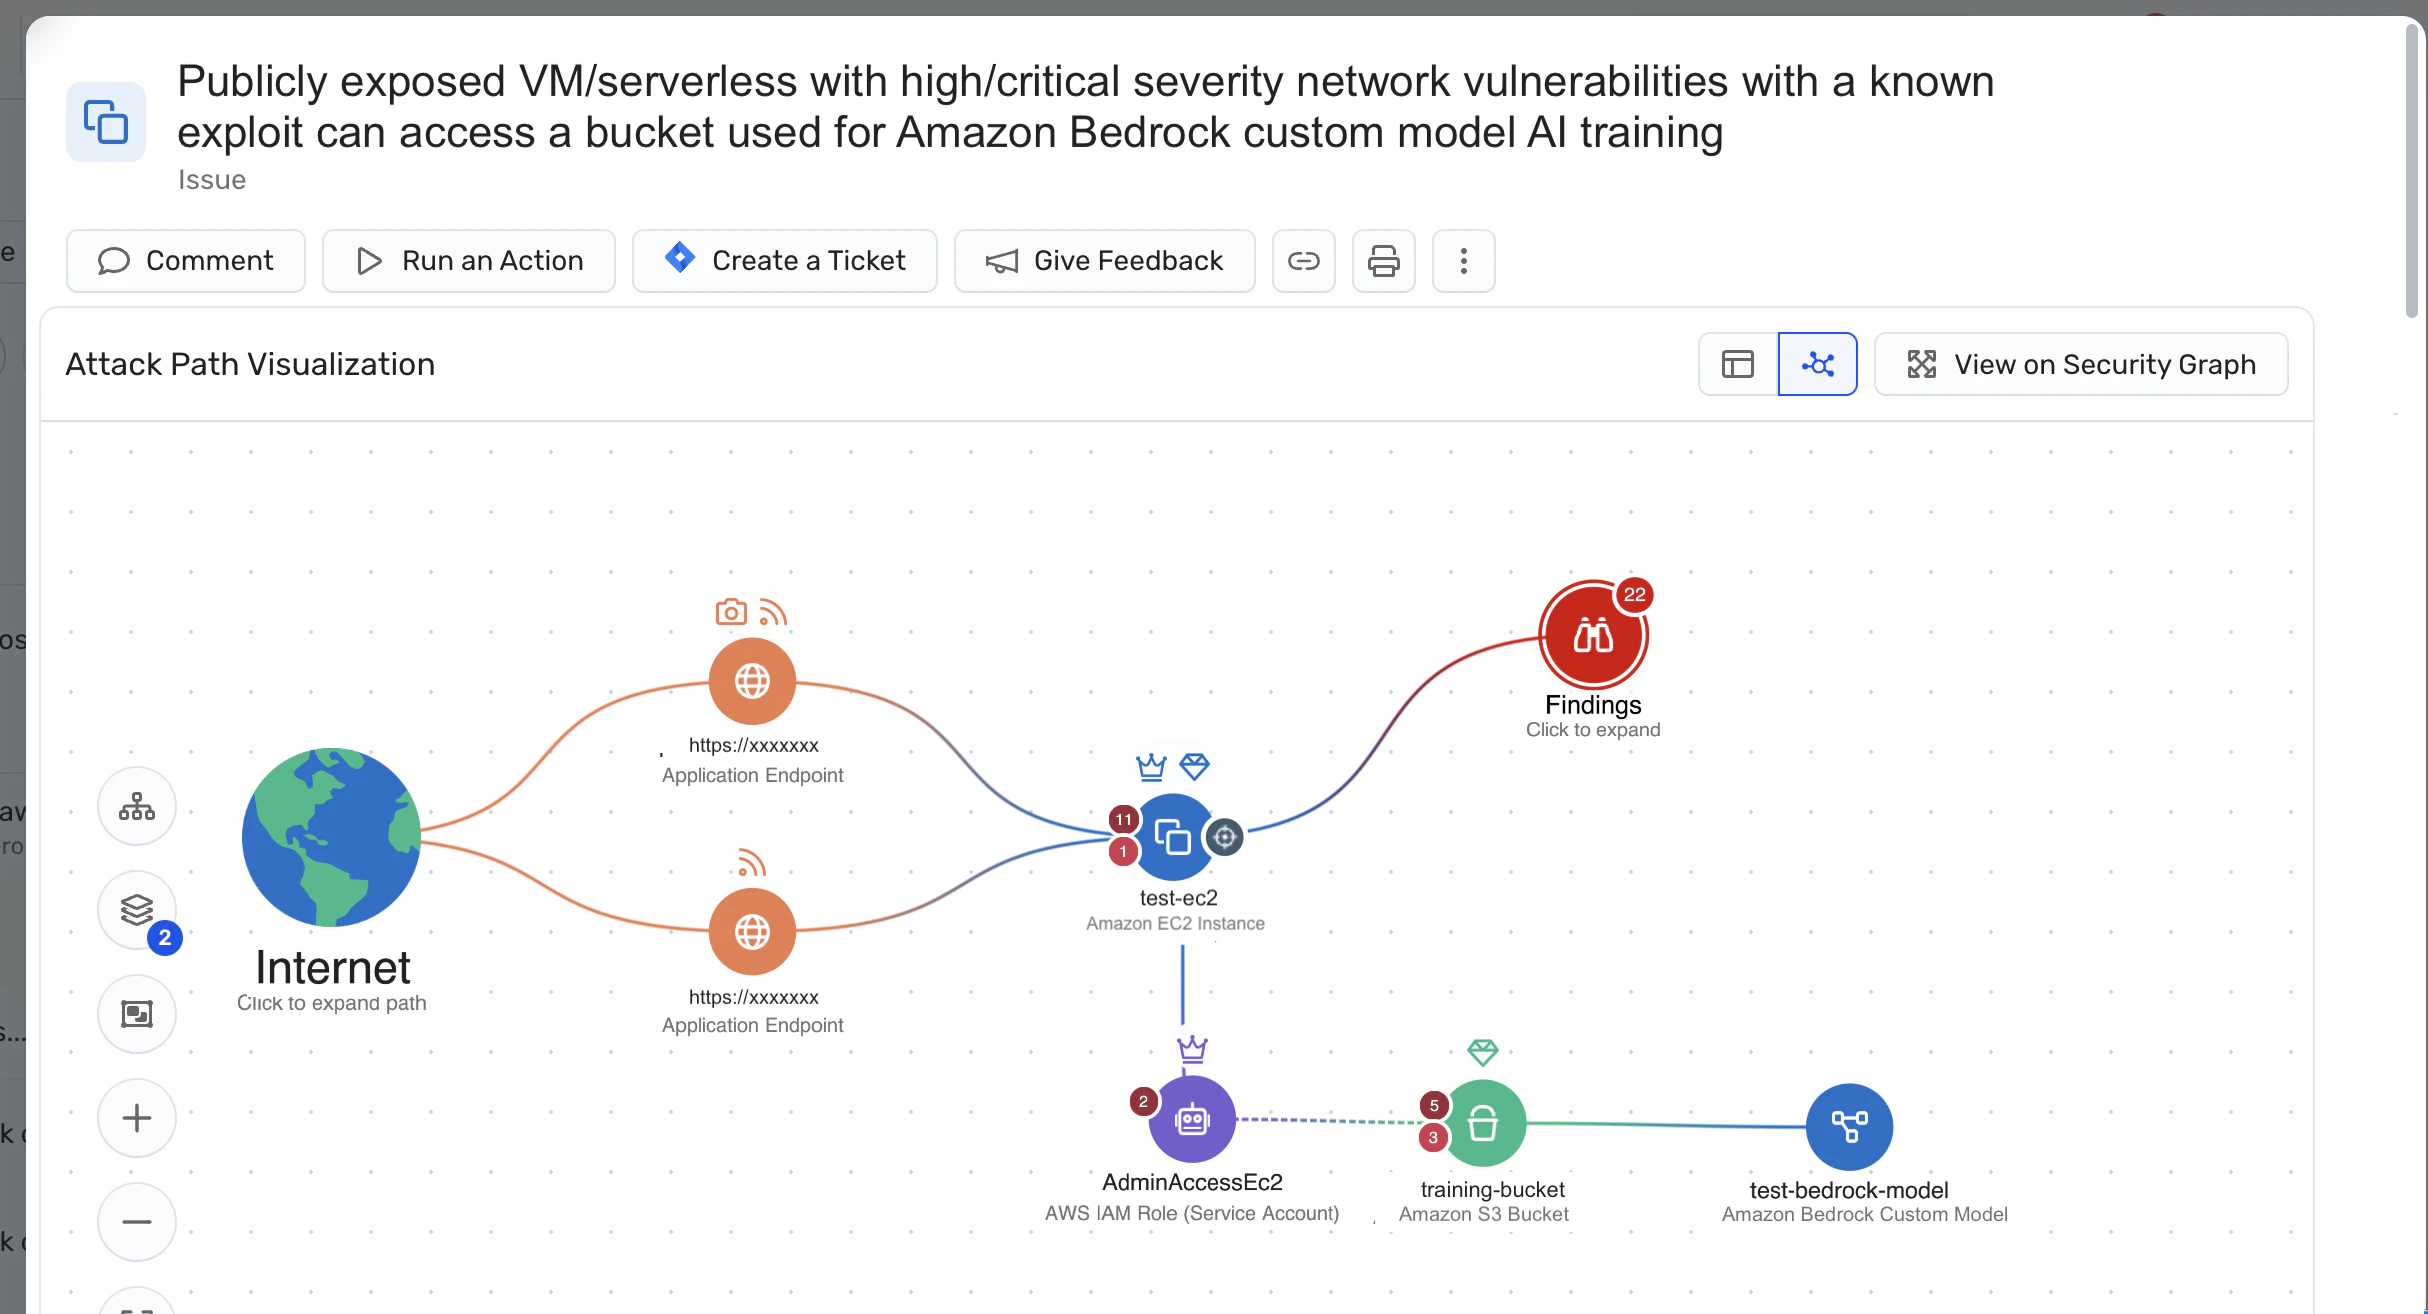
例えば、次のような流れです。
インベントリは、本番環境で言語モデルが稼働していることを教えてくれます。
コンテキストグラフは、そのエンドポイントが公開されており、機密性の高いデータセットと通信し、広範な権限を持つアイデンティティを使用していることを示します。
ポスチャエンジンは、ネットワーク経路上の設定ミスを浮き彫りにします。
こうしてチームは、リスクがどこから生じるのかを正確に把握できます。それはインベントリが記録していたからではなく、その周囲にコンテキストがマッピングされていたからです。
これは、「どこでAIを使っているのか」という問いと、「AIは実際にどこでリスクをもたらすのか」に答えられることとの違いです。
シャドーAIや設定ミスへの対策が急務となる中、最新のAIガバナンス、コンプライアンス、セキュリティが、AI-BOMを静的な文書として扱うのではなく、インベントリ + コンテキストに依拠する理由はここにあります。
AIインベントリのユースケース
稼働中の正確なAIインベントリは、AIを不可解なものから管理可能なものへと変えます。モデル、エンドポイント、所有者情報を探し回る代わりに、チームは難しい問いにも素早く答え、明確なコンテキストに基づいて意思決定できます。
以下では、セキュリティ、ガバナンス、運用、そしてインシデント対応にわたって、組織がAIインベントリを活用する実践的な方法を紹介します。
セキュリティとリスク低減
セキュリティチームは、何かを保護する前に、まず何が存在するかを把握する必要があります。AIインベントリは、すでにクラウド環境にデプロイされたAIシステムのマップを提供し、それらがどこでリスクをもたらしうるかを浮き彫りにします。
AIインベントリがあれば、チームは次の対応が可能です。
露出しているモデルのエンドポイントを発見し、それらがどのデータへ到達できるかを理解できます。例:機密性の高いデータストアに接続された、インターネットから到達可能な推論API
AIインフラ全体にわたってリスクの高い設定を特定できます。例:古いイメージ上で稼働するモデルサービング用コンテナや、脆弱なネットワーク制御
特権的なアクセス経路を確認できます。例:データセットや本番モデルへの書き込み権限を持つサービスアカウントやロール
インベントリは関係性を示すため、すべてのAIアセットを一律に扱うのではなく、重要なものを優先できます。プライベートネットワーク内の小規模な社内モデルは、広範なデータアクセスを持つ顧客向けエンドポイントとは同じではありません。
コンプライアンス、法務、ガバナンス
AIに関する規制やガバナンス標準は、意図だけでなく統制を実証することを組織にますます求めています。AIインベントリは、監査人、法務チーム、規制当局からの質問に答えるための基盤となります。
AIインベントリがあれば、チームは次の対応が可能です。
どのAIシステムが機密データ(PII、財務記録、規制対象の医療データ)を処理しているかを示せます
AIシステムのリスク分類を支援できます。例:社内向けコパイロットと顧客向けレコメンデーションシステムの区別
所有者、ガードレール、統制を文書化できます。例:ポリシーのカバレッジ、変更プロセス、評価の実践
監査のたびに証拠をかき集めるのではなく、インベントリが、組織全体でAIがどのようにデプロイされガバナンスされているかを示す信頼できる情報源になります。
アーキテクチャ・ガバナンス委員会
AIの導入が広がるにつれ、多くの組織で、同様の機能が異なるモデル、テクノロジー、パターンによって複数の方法で構築されていることに気づきます。アーキテクチャおよびガバナンスの担当グループは、統合と再現性を導くためにAIインベントリを活用します。
AIインベントリがあれば、次のことができます。
重複した取り組みを見つけられます。例:2つのチームが異なるスタック上で類似の分類モデルを構築しているケース
推奨されるプラットフォームとパターンを確立できます。例:新しいユースケース向けに承認されたモデル、SDK、サービングパターン
新しいAIパターンの採用状況を追跡できます。例:LLMエージェント、検索拡張生成(RAG)、ファインチューニングのパイプライン
Inside MCP Security: A Field Guide
As LLM agents and MCP-based patterns spread across your inventory, understand the emerging risks they introduce.

インベントリは、イノベーションを遅らせることなく意思決定を導く、共有されたビューを生み出します。
WizによるAIインベントリの構築と活用の支援
Wizは単なるインベントリツールではなく、AIインベントリを意味あるものにするクラウドコンテキストエンジンです。静的なスプレッドシートを維持する代わりに、Wizはクラウド環境内のAIシステムを自動的に検出し、ワークロード、アイデンティティ、データにわたるクラウドリスク分析を支える同じSecurity Graphへとマッピングします。
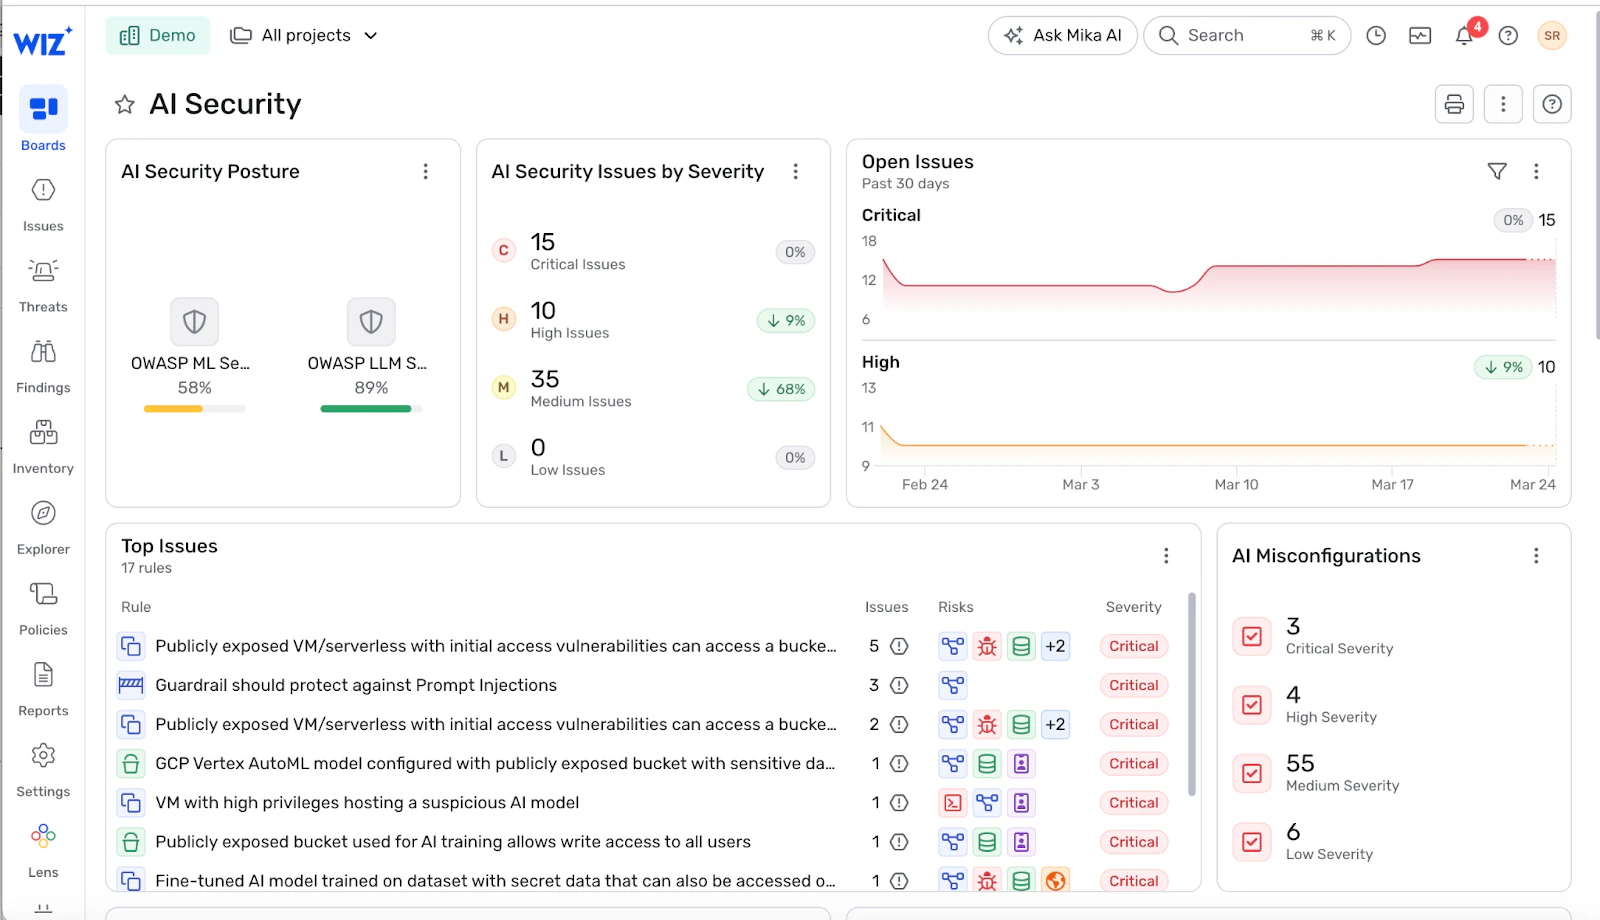
その結果、コンテキストに裏付けられた生きたAIインベントリが得られます。すべてのモデル、エンドポイント、データセット、アイデンティティが一か所で可視化され、それらを稼働させるインフラと結び付きます。
エージェントレスな検出:その基盤
Wizは、標準的なAPIを用いてAWS、Azure、GCP、Kubernetesに接続します。これにより、エージェントをデプロイすることなく、AI関連アセットの完全なビューが得られます。具体的には次のとおりです。
マネージドAI/MLサービス
モデルをサービングするGPUノードとコンテナ
モデルのエンドポイントとAPIゲートウェイ
トレーニングや推論に使用されるデータストア
検出は継続的に行われるため、チームが実験を重ね、新しいモデルをデプロイし、あるいはシャドーAIを立ち上げても、インベントリは常に最新の状態を保ちます。
グラフコンテキスト:関係性を伴うインベントリ
Wiz Security Graphでは、各AIアセットが実際のクラウドトポロジーの中に位置づけられます。
どのアイデンティティがモデルを呼び出せるか
どのネットワークがエンドポイントを公開しているか
どのデータソースがモデルに供給しているか
どのワークロードがその出力に依存しているか
どの設定ミスが攻撃経路を生み出しているか
ここで、AIインベントリは実用的なものになります。単に存在することだけでなく、各要素がどう結び付いているかを確認できます。
すべてのモデルを一律に扱う代わりに、有害な組み合わせ(トキシックコンビネーション)を持つものを即座に特定できます。例えば、機密データにアクセスできるモデルと過剰な権限を持つアイデンティティに結び付いた、インターネットに露出したエンドポイントなどです。
その上に重ねるAIセキュリティ態勢
Wizはクラウドのセキュリティ態勢とAIリソースの両方を理解しているため、プラットフォームは実際のAIの設定ミスを浮き彫りにできます。具体的には次のとおりです。
ガードレールのない公開エンドポイント
機密データへ過剰にアクセスできるモデル
分離制御の欠如
AIサービスに結び付いた露出しているシークレット
トレーニングや推論に供給される暗号化されていないデータセット
これがAI-SPMの実践です。リスクのシグナルは、単独でスキャンされるのではなく、コンテキストの中で評価されます。インベントリがモデルを指し示し、グラフがその影響を示します。
code-to-cloudのトレーサビリティ
Wiz Codeは、IaCテンプレートやリポジトリをスキャンし、AIリソースが本番環境に到達する前に特定します。これにより、次のことが実現します。
Terraformで露出したモデルのエンドポイントが、レビュー時に検出される
機密データに結び付いたベクトルデータベースが、早い段階でフラグ付けされる
IAMロールへの変更が、デプロイ前に可視化される
AIインベントリは「今日何が存在するか」を示す信頼できる情報源にとどまりません。リスクの高いAIパターンが、そもそも本番環境に到達するのを防ぐための制御ポイントになります。Wizがどのようにお客様のAIアセット、リスク経路、修復の優先順位を一つの統合されたビューにマッピングするかは、デモでご確認いただけます。AIインベントリをAIリスクの運用可能なビューへと変える準備はできていますか。Wizがクラウド環境をどのように保護できるかは、デモのお申し込みからご確認ください。
Want to see it in action?
See how Wiz maps your AI assets, risk paths, and remediation priorities in one unified view.
