


AIリスク管理とは?
AIリスク管理は、AI lifecycle全体で脅威を特定・軽減することにより、model、データ、インフラ、runtime環境を保護する取り組みです。組織はこの手法を通じて大規模言語モデル(LLM)をプロアクティブに保護し、シャドーAI(Shadow AI)の展開を防ぎます。さらに、datasetの漏えいに対処し、pipelinesのmisconfigurationを減らすこともできます。いずれも、スピードやイノベーションを犠牲にせずに実現できます。
AIシステムは急速に進化し、非決定的なoutputsを生成するうえ、データpipelinesからruntime環境まで、クラウドスタックのあらゆるレイヤーに統合されます。後追いのコントロールでは追いつけません。Wizの『クラウドにおけるAIの現状(State of AI in the Cloud)』によると、すでに85%の組織がAIサービスやツールを利用しています。そのため、環境とともに拡張し、テクノロジーと同じ速さで適応するプロアクティブなリスク管理アプローチが必要です。
AIの導入が広がるほど、リスクのexposureも拡大します。その結果、AI開発における重大なリスクに対処し、責任あるAIの実践を確保することが求められます。統制、compliance、信頼を維持しながらAIの可能性を最大限に引き出すことが、中心的な課題となります。
強固なAIリスク管理戦略を構築すれば、アルゴリズムのバイアスからセキュリティ脆弱性に至るまでの脅威を軽減しながら、イノベーションを加速できます。透明性を維持し、AI投資からより早くリターンを得ることも可能です。これにより、チームは安全性や監督を損なうことなく迅速に動けます。
本記事では、効果的なAIリスク管理フレームワークがビジネス目標とどのように整合し、コントロールを強化し、AIとLLMセキュリティを大規模に運用するのかを解説します。
AI governanceとAIリスク管理の違い

governanceとリスク管理は、どちらもAI環境の保護において重要な役割を果たします。
簡単に言えば、governanceは「何を行うべきか」を定義し、リスク管理は実行とコントロールを通じてそれを徹底します。
両者は範囲も仕組みも異なりますが、効果を発揮するには連携が欠かせません。ここでは、両者がどのように補完し合うのかを詳しく見ていきます。
AI governance
governanceは、ロードマップを策定し、ポリシーを定義し、役割を割り当て、AIツールの承認と利用に関する意思決定プロセスを構築します。また、ベンダー選定基準、データ共有ルール、倫理ガイドライン、監査手順、説明責任の仕組みといった基準や境界も定めます。governanceにより、組織の価値観、compliance要件、戦略目標との整合性が確保されます。
AIリスク管理
リスク管理は「実行」の部分を担います。チームはリスク管理を通じて、バイアス、プライバシー侵害、敵対的攻撃といったAIシステムに対する具体的な脅威を特定し、評価・軽減します。
リスクを効果的に管理するには、脅威モデリング、セキュリティテスト、リスク評価、継続的モニタリング(continuous monitoring)といった体系的なプロセスの導入が必要です。このアプローチにより、データの取り込みからmodelのtraining、デプロイ、廃止に至るまで、AI lifecycle全体でコントロールを適用できます。
governanceとリスク管理の両方が必要な理由
governanceとリスク管理はどちらもAI環境の保護に不可欠ですが、目的は異なります。
端的に言えば、governanceは方向性を定めて「何を実現すべきか」を定義し、リスク管理はそれを現実のものにするコントロールを実装して戦略を動かします。
両者は範囲もアプローチも異なりますが、連携してこそ最大の効果を発揮します。
governanceとリスク管理を統合することで、ポリシーがアーキテクチャを導き、コントロールが実行を担保する一貫した戦略が生まれます。
企業にとってAIリスク管理が重要な理由
AIリスク管理は、インフラを保護すると同時に、顧客データ、model、システムを守りながら迅速にイノベーションを進めることを可能にします。
企業がAIを製品、サービス、業務の奥深くまで組み込むにつれ、リスク管理はビジネス価値を引き出すうえで不可欠になります。適切なアプローチをとれば、開発を加速し、責任あるデプロイを効率化し、信頼を維持できます。しかも、進捗を遅らせたり、組織を予期せぬ結果にさらしたりすることはありません。
主なビジネス上のメリットは次のとおりです。
信頼を損なったり業務を中断させたりする、コストのかかるインシデントを防止できます。
本来ならAIの取り組みを遅らせかねない法務、compliance、経営層のステークホルダーとの間で信頼を築けます。
リスクコントロールとガイドラインにより、製品チームやエンジニアリングチームが迅速に動けるようになります。
AI関連の法規制が拡大するなかでも、監査への備えと規制への準拠を維持できます。
AI起因のexposureをプロアクティブに管理することで、評判、知的財産、顧客との関係を守れます。
強固なリスク管理プロセスをAI戦略の中核に据え、機械学習modelやAIを活用した意思決定の信頼性を確保した組織は、自信を持ってイノベーションを進められます。不確実性やexposureによって足踏みする競合他社を、一歩リードできるはずです。
AIリスク管理が対処するリスク
AIは、データ、model、運用、倫理にまたがる複雑なリスクを生み出すため、複数の領域に同時に目を配る必要があります。カバーすべき重要な領域は次の4つです。
データリスク:管理が不十分なデータ、governanceの及ばないデータ、外部に公開されたデータは、侵害、漏えい、改ざんの引き金になります。たとえばWiz Researchは、AIのdatasetの共有に使われていたAzureのShared Access Signature(SAS)トークンにmisconfigurationがあり、マイクロソフト社内の機密データ38テラバイトが露出していたことを発見しました。原因は、研究者が気付かないうちにストレージアカウント全体への広範なアクセス権を付与していたことでした。
modelリスク:model自体が攻撃対象領域(attack surface)となり、敵対的入力、model inversion攻撃、ポイズニング、リモートコード実行によって挙動が損なわれたり、機密情報が抽出されたりするおそれがあります。たとえばWiz Researchは、攻撃者がホストされたmodelを操作できるHugging Faceのアーキテクチャ上の脆弱性を特定しました。この脆弱性は、リモートコード実行やmodelの完全性の喪失につながる可能性がありました。
運用リスク:監視されていないdependencies、サードパーティのmodel、シャドーAIの展開、supply chainの脆弱性は、AIパイプラインを中断させてダウンタイムを引き起こし、環境をセキュリティリスクにさらします。2024年5月には、Wiz ResearchがSAP AI Coreの脆弱性を特定しました。この脆弱性は顧客のクラウド環境とプライベートなAI artifactsを脅かし、複数のサービスやアプリケーションに波及するおそれがありました。
倫理・complianceリスク:バイアス、透明性の欠如、outputsにおけるhallucination、prompt injection攻撃は、評判、規制上の立場、事業運営を脅かします。たとえば、LLM-to-SQLライブラリで共通脆弱性評価システム(CVSS)スコア10のprompt injectionの欠陥が発見されました。この事例は、強固なセキュリティガードレールなしにmodel outputsを本番システム上で実行することの深刻な影響を示しています。
リスク管理プログラムでは、これらの領域を動的なシステムの一部として相互に結び付けて扱う必要があります。そうすることで、拡大するAIの攻撃対象領域、急速に変化する脅威、予測困難なmodelの挙動に対して強固な防御を構築できます。
上位6つのAIリスク管理フレームワーク
出発点として活用できる有力なフレームワークを6つ紹介します。最適なフレームワークは、組織の規模、業界、事業展開地域によって決まります。
| フレームワーク | 適している組織 |
|---|---|
| NIST AI RMF | 役割、マッピング、測定、管理を体系化する、柔軟で業界に依存しないアプローチを求める組織 |
| ISO/IEC 23894:2023 | グローバルに事業を展開し、国際標準への準拠と国境を越えた規制complianceが求められる企業 |
| MITRE ATLAS(または同様の敵対的攻撃中心のフレームワーク) | 技術的な脅威の状況を把握し、セキュリティを検証して敵対的リスクを軽減する必要がある、金融や医療などの規制業界 |
| グーグルのSecure AI Framework | Google Cloudのサービスを利用し、安全なpipelines、データ保護、運用上の衛生管理について開発中心のガイダンスを求める組織 |
| マッキンゼーのAIリスクアプローチ | AIリスク管理をビジネスの優先事項と直接結び付け、戦略との整合と経営層の賛同を確保したい企業 |
| Wiz PEACHフレームワーク | 強力なセグメンテーション、テナント分離、AI workloadやユーザーインターフェース全体のvisibilityを必要とするクラウドネイティブな組織 |
組織の成熟度と戦略目標に最も適したフレームワークを選んだら、ツール、メトリクス、automationで拡張し、規模の拡大に合わせて保護を徹底してください。
AIリスク管理を運用に落とし込む方法
理論から実行への移行は、多くの組織がつまずくポイントです。ここでは、日々のAIワークフローにリスク対策を組み込むための実践的な6つのステップを紹介します。
AI assetのinventoryを作成する:AI-BOMを構築し、企業全体のmodel、datasets、API、連携、シャドーAIの展開を追跡することで、visibilityを高めます。
ownershipと説明責任を割り当てる:各assetをmodelオーナー、ビジネスオーナー、データオーナー、リスクオーナーに紐付け、テクノロジー、セキュリティ、ビジネスの各領域で責任の所在を明確にします。
AI lifecycle全体でリスクを評価する:データの取り込み、modelのtraining、デプロイ、監視、廃止といった主要フェーズで評価を実施します。あわせて、バイアス、drift、データの調達元、アクセス経路、dependenciesも評価します。
AI駆動型開発ライフサイクル(AI-DLC)にコントロールを定義して組み込む:テスト、model承認ゲート、policy enforcement、セキュリティレビュー、バージョン管理、デプロイ制限をpipelinesに統合します。
本番システムを継続的に監視する:drift、不正利用、不正アクセス、modelの異常な挙動、supply chainの変化を検出するメトリクスとアラートを導入します。本番環境のAIを最優先の監視対象として扱うリアルタイム監視を活用します。
プログラムを報告・改善する:メトリクスをNIST AI RMFやISO 23894などのフレームワークにマッピングします。ダッシュボードでリスク低減、コントロールのcoverage、経時的な進捗を示し、AIの利用規模の拡大に合わせてプロセスを改善し続けます。
注視すべき新たなAI脅威
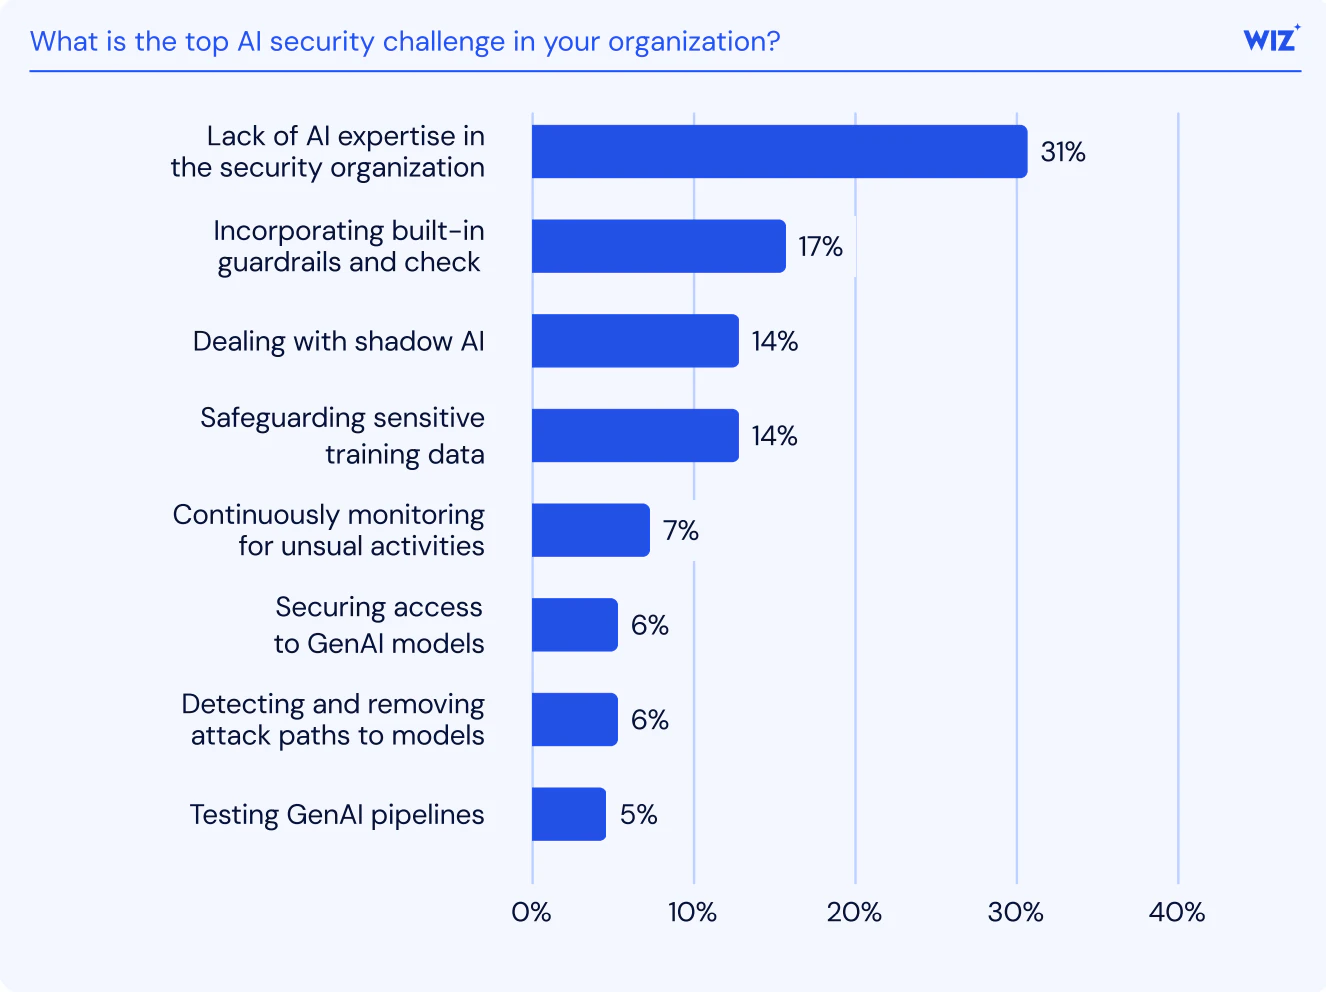
Wiz Researchは、AI専門知識の不足、ガードレール実装の難しさ、継続的モニタリングの不徹底を、AIセキュリティにおける主要な課題として特定しました。こうした課題が残る一方で、脅威の状況も変化し続けています。先手を打つために注視すべき、優先度の高いトレンドは次のとおりです。
シャドーAI
従業員が監督や調整なしに生成AI(GenAI)ツールを導入することで、組織のリスクは高まっています。こうしたgovernanceの及ばない展開は死角を生み、管理されていないツールに機密データをさらします。さらに、プライバシー、業界別規制、データレジデンシー規制にまたがるcomplianceのexposureも招きます。
prompt injection、model操作攻撃、AI supply chainリスク
攻撃者はmodelの入力チャネルや下流のAPI呼び出しを悪用し、データの抽出、modelの挙動の改変、コントロールの回避を図ります。具体的には、ユーザー入力や取得されたコンテンツに隠された悪意あるprompt、回答を誘導する汚染されたdatasetや検索拡張生成(RAG)データ、サードパーティのレジストリから取得した侵害済みのmodelやライブラリといった形で現れます。生成AIが本番環境に導入されるにつれ、こうした攻撃はより頻繁になり、影響も大きくなっています。組織がmodelを実験目的で単独利用するのではなく、機密性の高いシステム、業務ワークフロー、データソースに組み込むケースが増えているためです。
実例:2025年11月、研究者がOpenAIのGPT-4oとGPT-5におけるprompt injectionの脆弱性を公表しました。攻撃者はこの脆弱性を悪用して、ユーザーデータを抽出したり、チャットボットの挙動を改変したりできました。ゼロクリック攻撃や間接攻撃では、信頼されたサイト、検索結果、隠しコードを悪用して安全機構が回避されます。
これらの攻撃は、LLMが外部コンテンツをどのように解析するかを浮き彫りにしており、悪意あるpromptの判別が難しいことを示しています。専門家は、根本的な解決は当面見込めないと警告し、URLフィルタリングの厳格化など、より強固な安全対策を求めています。
合成詐欺とディープフェイクの脅威
攻撃者がAIテクノロジーを使って偽の文書、動画、ID、コンテンツ、合成ペルソナを作成し、コントロールの回避やシステムの悪用を図るケースが増えています。こうしたディープフェイク攻撃は、規模も巧妙さも増しています。
実例:2025年10月、CNNは新たなディープフェイク詐欺を報じました。企業に数百万ドル規模の損失をもたらしかねない手口です。攻撃者は上司や経営幹部になりすましてディープフェイクのビデオ通話で企業に接触し、送金やパスワードなどの重要情報の共有を促してだまし取ります。
規制と保証のギャップ
AI governanceと保証の市場は急速に拡大しています。世界のAI governance市場は2024年に2億2,760万ドルに達し、専門家は2034年までに48億ドルに達すると予測しています。一方で、包括的なAIリスク管理プログラムをいまだ整備できていない組織も少なくありません。たとえば、2025年のある調査では、生成AIのリスクを管理する準備ができている企業はわずか9%でした。
こうした脅威に先手を打つには、継続的な検出、多層防御、そして従来の分類に当てはまらないものを含む新たなリスクへのシナリオプランニングが欠かせません。AIセキュリティソリューション、たとえばAIセキュリティ態勢管理(AI-SPM)ツールを活用することで、既知のリスクと強固なサイバーセキュリティとの間のギャップを埋められます。
WizによるAIリスク管理の支援
AIリスク管理フレームワークを運用するには、スピードと精度を両立できるツールと統合が必要です。WizのAI-APPは、その両方を実現します。
Wizは、次の機能を通じてクラウドの保護を支援します。
シャドーAIの展開を含むすべてのAI assetを検出する:WizのagentlessなAI-BOMが、クラウド環境やSaaS環境内のmodel、ツール、連携、ユーザー向けインターフェースを自動的に検出します。
contextに基づくリスクインサイトで実際の脅威を優先する:Wiz Security Graphは脆弱性のcorrelationにより、それらがどのように連鎖するか、潜在的なblast radius、ビジネスとの関連性を示します。
pipelinesとruntimeへの攻撃を検知する:WizはAIパイプラインと本番システムを監視し、prompt injection、ポリシー違反、misconfiguration、lateral movement、modelの異常な挙動を検知して、修復のためのワークフローを起動します。
complianceとフレームワークへの準拠を自動化する:Wizは、コントロール、telemetry、ダッシュボード、レポートを、NIST AI RMF、関連するISO/IECのAI・セキュリティ標準、社内ポリシーなどのフレームワークに継続的にマッピングします。これにより、ほぼリアルタイムで監査に対応でき、チーム間で共通の視点を持てるうえ、エンジニアリング、リスク、complianceの各部門の連携も強まります。
Wizを使えば、スピードとセキュリティのどちらかを犠牲にする必要はありません。フルスタックのvisibility、強固なコントロール、継続的なcomplianceにより、AIチームは統制を保ちながら大胆にイノベーションを進め、迅速に動けます。
AIリスク管理を実践し、クラウド環境におけるAI資産とリスクの可視化を進める方法について、Wizのデモでご確認ください。 Wizのデモを見る