

APIセキュリティ態勢管理とは何か
API-SPMは、企業のAPIにおけるセキュリティの健全性を維持し、プロアクティブに改善することに焦点を当てたセキュリティ分野です。フェデレーション型のマイクロサービスによるクラウドアーキテクチャでは、APIとそれに伴う数多くのリスクが急速に増殖します。その速度は従来型ツールが対応できる範囲をはるかに超えているため、企業はAPIセキュリティ態勢管理の戦略を早急に整える必要があるのです。
まず、APIセキュリティ態勢管理は誰の担当領域なのでしょうか。理想的には、セキュリティチーム、開発チーム、インフラチームの連携によって担われるべきです。では、APIセキュリティ態勢管理には具体的に何が含まれるのでしょうか。APIのディスカバリとマッピングから、リスクの優先順位付け、問題の修復まで、あらゆる要素が含まれます。
APIセキュリティ態勢管理の中核となるいくつかの要素と、それらがどのように役立つのかを見ていきましょう。
継続的なAPIディスカバリ:強力なAPIセキュリティは、クラウド環境内にどのようなAPIが存在するかを把握することから始まります。今日のクラウド環境は非常に変化が速いため、検出とインベントリ管理の機能は自動化されていなければなりません。継続的かつ自動化されたAPIディスカバリによって、死角のない完全なAPIアタックサーフェスの可視性を実現できます。
リスク評価:クラウド内のすべてのAPIエンドポイントのセキュリティ態勢を評価することで、脆弱な認証や機密データの漏えいといった重大なAPIセキュリティおよびコンプライアンス上のリスクを、特定・優先順位付け・修復できるようになります。
ポリシーの適用(policy enforcement):APIの構成やポリシーの乖離を抑える最善の方法は何でしょうか。それは、CI/CDパイプラインのあらゆる段階で自動的にポリシーをチェックすることです。さらに、自動化されたガードレールは人的ミスも削減し、全体的なAPIセキュリティ態勢をより強固にします。
ランタイムでの保護:包括的なAPIセキュリティは、ランタイムのカバレッジにかかっています。これは、APIコードの問題が後段でどのように顕在化するかを確認するために、ランタイム環境を監視することを意味します。ランタイムのカバレッジは、APIの問題をその発生源まで遡ってマッピングすることにも役立ち、APIリスクがどこから生じ、どのように低減できるのかを完全に理解できるようにします。
code-to-cloudのコンテキスト:効果的なAPI-SPMは、APIエンドポイントをクラウドのリソース、アイデンティティ、データの機微性、ランタイムの挙動と関連付けることで、現実のアタックパスを優先し、リスクを低減します。
Advanced API Security Best Practices [Cheat Sheet]
Download the Wiz API Security Best Practices Cheat Sheet and fortify your API infrastructure with proven, advanced techniques tailored for secure, high-performance API management.

従来型のAPIセキュリティ手法が不十分な理由
なぜAPIセキュリティには抜本的な見直しが必要なのでしょうか。Salt Securityの『APIセキュリティの現状 2023年第1四半期(State of API Security Q1 2023)』レポートによると、調査前の1年間に94%の企業がAPI関連のセキュリティ事象に直面したとされています。また2025年初頭には、Gartnerが、APIが関与するデータ侵害はそうでないものと比べて10倍のデータを漏洩させると報告しています。端的に言えば、APIセキュリティの問題はこれまでにないほど巧妙化しているのです。(OWASP Top 10 API Security Risksの一覧は、主要なリスクをより詳しく理解するための代表的なリソースです。)
企業は次のようなAPIセキュリティの課題に直面しています。
従来型のAPIセキュリティツールや戦略の多くは、クラウドとは大きく異なる環境向けに構築されていました。すなわち、モノリシックなアーキテクチャで、一時的なリソースが少なく、境界がはるかに明確な環境です。環境が静的で従来型の境界を持っていた頃は、APIゲートウェイやWebアプリケーションファイアウォールといったソリューションで事足りていました。しかし、クラウドがすべてを一変させます。APIは、多様なマルチベンダー環境をまたいで数分のうちに立ち上げられます。APIのアタックサーフェスが絶えず変化するなかでは、静的なツールは役に立ちません。その結果は何でしょうか。脆弱なAPIセキュリティ態勢管理です。
従来型ツールは、攻撃者が用いる新しい手法に対処できるようには設計されていませんでした。たとえば、オブジェクトレベル認可の不備(BOLA)、機能レベル認可の不備(BFLA)、マスアサインメント攻撃、機密データの漏えい、GraphQLの複雑性を突く攻撃などが挙げられます。これらはいずれもロジックの欠陥を突いた攻撃であり、防ぐには、APIがIT環境の他の部分とどのように相互作用するかを文脈から深く理解する必要があります。従来型ツールはコンテキストを認識できないため、これらの攻撃を低減する手立てがないのです。
チームは、俊敏なソフトウェア開発の実践を推進するようプレッシャーを受けています。開発者がAPIをあまりに素早く立ち上げるため、多くが中央集権的なガバナンスプログラムをすり抜けてしまうことがあります。その結果として生まれるのが、シャドーAPI、孤立したAPI(orphaned API)、そしてゾンビ APIであり、これらは攻撃者にとって格好の侵入経路となります。
コンテキストのないままAPIの脆弱性やリスクを列挙することは、開発を妨げるうえ、それ自体がセキュリティ上の問題となります。残念ながら、これはまさに従来型のAPIセキュリティツールが行っていることです。
変化が速くマルチベンダーからなるIT環境に対して、企業はAPIセキュリティ態勢管理へのまったく新しいアプローチと、最先端のAPIセキュリティプラットフォームを必要としています。
Top API Vulnerabilities: How to Detect, Prioritize, and Prevent Real-World Risk
Application programming interfaces (APIs) enable communication between services, applications, and data systems—powering everything from mobile apps to large-scale enterprise platforms.
もっと読む
強力なAPIセキュリティ態勢管理に欠かせない要件
以下は、APIセキュリティソリューションに求めるべき、妥協できない4つの機能です。
1. 包括的なAPIディスカバリとインベントリ管理
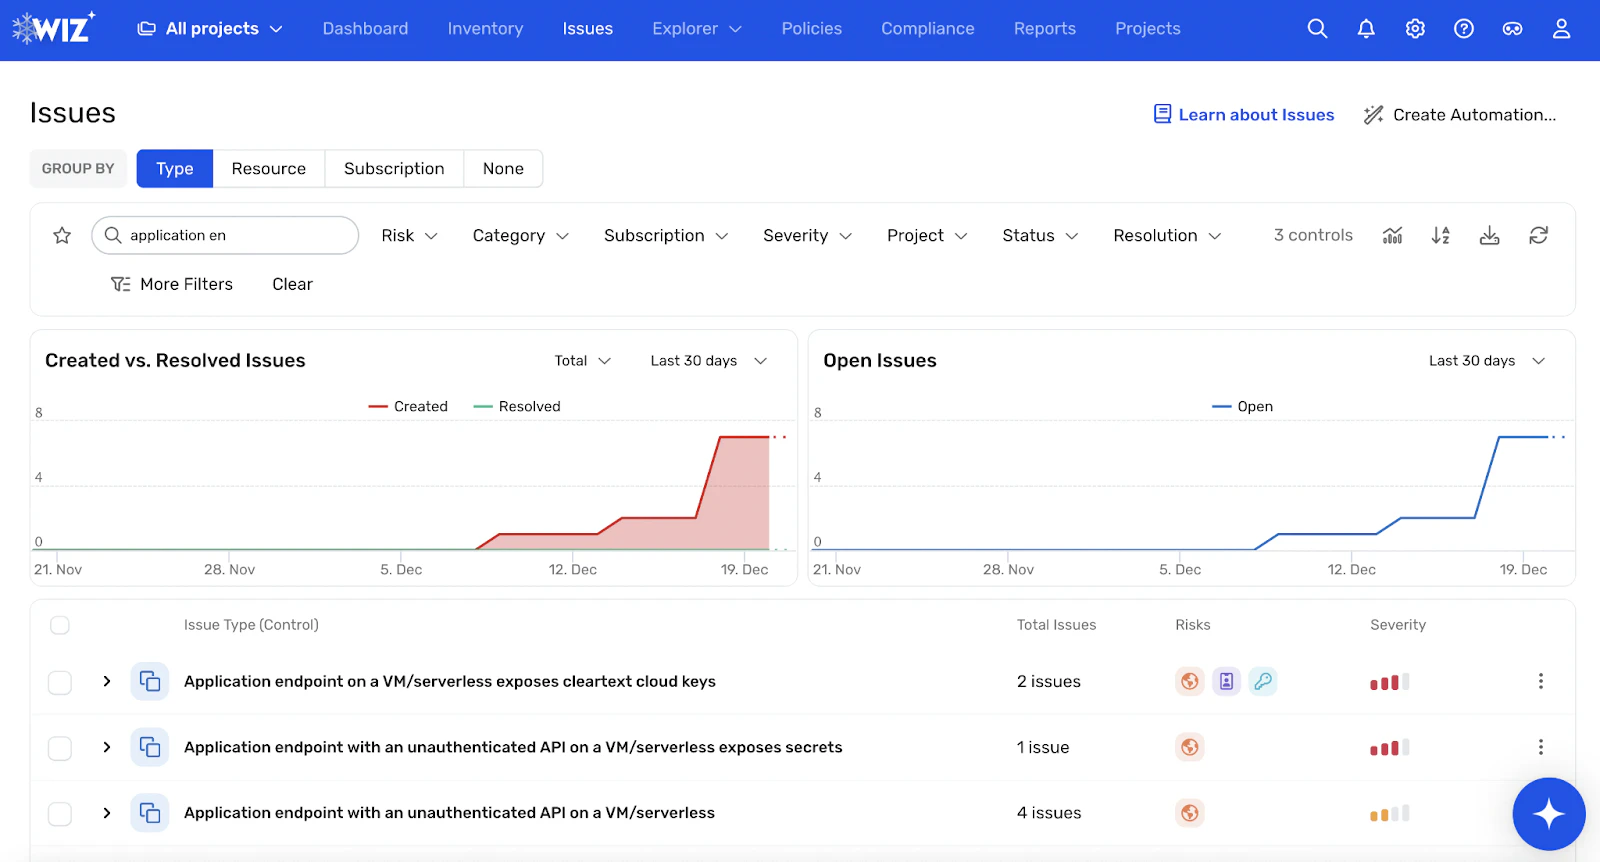
クラウド環境におけるAPIディスカバリは、管理されていないゲートウェイ、マルチクラウドのスプロール、一時的なワークロード、シャドーAPIやゾンビAPI、サードパーティサービスなどが原因で困難を伴います。効果的なディスカバリは、ランタイムのテレメトリ、ゲートウェイのログ、OpenAPI仕様、IaC、コードリポジトリ、そして外部のアタックサーフェススキャンを組み合わせます。各手法にはそれぞれ強みと限界があります。ランタイムのテレメトリは実際のトラフィックを捉え、ゲートウェイのログは管理下のエンドポイントを明らかにし、コードやIaCの分析はデプロイ前のAPIを見つけ出す仕組みです。導入を検討する側は、死角を減らすために複数のソースを統合できるツールを評価すべきです。そして忘れてはならないのは、複雑なインストールはクラウドにおいて大きな禁物だということです。エージェントレスを第一とし、必要に応じて軽量なランタイムセンサーを併用するアプローチが、最も高い拡張性を発揮します。
APIディスカバリソリューションに他に求めるべきものは何でしょうか。ミッションクリティカルな問題を優先するために、クラウド上およびビジネス固有の多様なリスク要因を関連付けられる能力が不可欠です。最善の選択肢は何でしょうか。それは、漏えいレベル、データの機微性、ビジネス上の重要度、認証要件に基づいてAPIを分類できるツールが該当します。
2. リスクベースの脆弱性評価と優先順位付け
すべてのAPIリスクを一律に扱うツールは、それ自体がセキュリティ上の脆弱性に繋がります。必要なのは、単純なリスクスコアや脆弱性の深刻度評価にとどまらないソリューションです。これまで見てきたように、理想的なツールは、さまざまなAPIリスクがビジネスにとって重要なデータやプロセスとどのように結び付くかを理解し、マッピングします。PHI(保護対象保健情報)を保持するS3バケットに接続された設定ミスが特定されたAPIは、重大です。一方、実際には漏えいがない設定ミスにとどまるAPIであれば、優先度を下げるべきだと言えます。
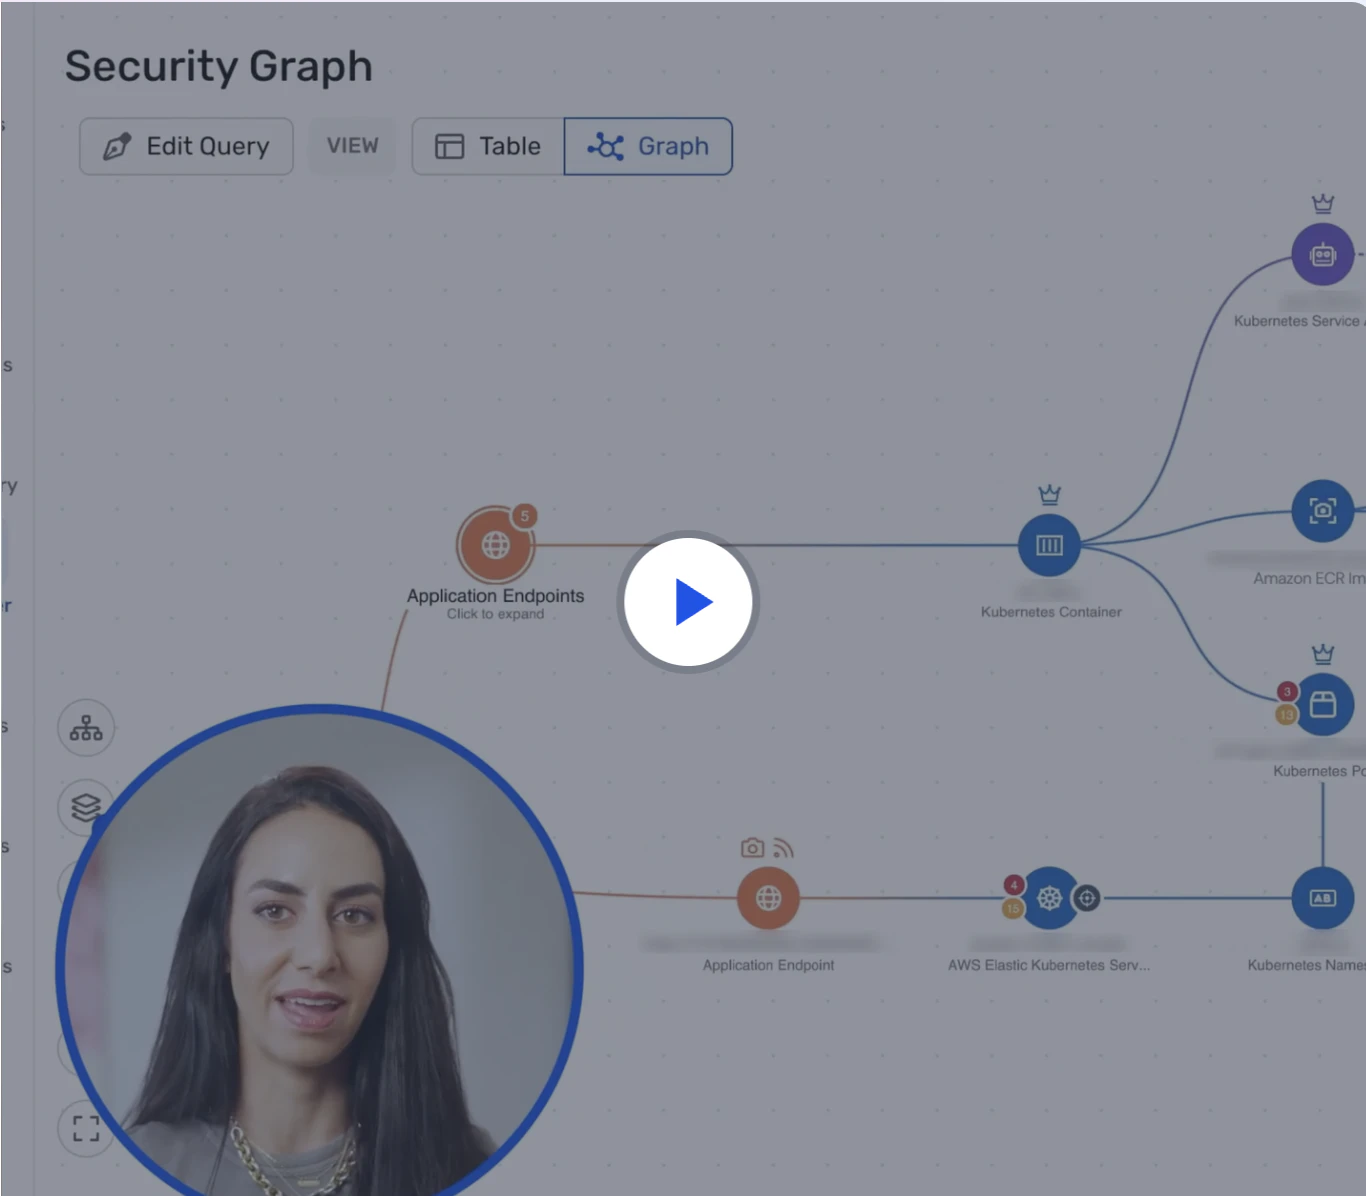
高度なAPIセキュリティツールは、完全なランタイムのカバレッジを備えています。ランタイムのセキュリティ問題を検出できる機能が不可欠なのは、セキュリティチームがAPIコードの問題が最終的にランタイムでどのように顕在化するかを把握できる点にあります。また、信頼できるスレットインテリジェンスのフィードを組み込んだツールが、APIの脅威に対して大幅に優れた性能を発揮することも見逃せません。
3. 挙動の監視と異常検出
強力なツールを導入すれば、APIセキュリティのベースラインを確立し、脅威が深刻化する前に根絶できます。言い換えれば、APIセキュリティツールがひとたび安全なAPIの活動パターンを把握すれば、そこから逸脱する挙動をすべてフラグ付けするようになります。シグネチャベースのツールも有用ですが、それらは既知の攻撃パターンに焦点を当てており、クレデンシャルスタッフィングのような新規性のある手法や、低頻度で緩やかに進む認証情報の悪用パターンを見逃す可能性があります。
APIセキュリティツールの機械学習(ML)機能が高度であるほど、リスクをより効果的に関連付け、コンテキスト化できるようになります。したがって、大量の低リスクなノイズから真のAPIの脅威を切り分けたいのであれば、最先端のML能力を備えたツールが必要です。
もう一つの決め手となるのは、APIの欠陥をIAMの不備と結び付けられるセキュリティソリューションです。これは、クラウドにおける権限昇格やラテラルムーブメント(横移動)を検出するうえで極めて重要となります。
4. ポリシーの適用と自動化された修復
APIのライフサイクル全体で完全なカバレッジを実現するには、次の機能を備えたツールが必要です。
強力なポリシーエンジン:ポリシーエンジンは、RBACやABACといった認可パターンをサポートし、サービス間認証のためにmTLSを適用し、トークンのローテーションと有効期限を管理します。さらにリクエストサイズやレート制限を設定し、OpenAPIスキーマに照らして入力を検証する仕組みです。policy as codeをビルド/フェイルのゲートとともにCI/CDパイプラインに組み込み、開発者にとって扱いやすい例外設定、PRコメント、有効期限付きのポリシー免除を提供することで、摩擦を回避します。
自動化された修復機能:そのツールが人手を介さずに悪意のあるリクエストをブロックできるかどうかを確認してください。インシデント対応のランブックを起動できるでしょうか。もし答えが「いいえ」であれば、そのツールは変化の速いクラウド環境には適していません。
CI/CDの統合:CI/CDパイプラインと容易に統合できるツールは、ポリシー主導の制御を開発ライフサイクル全体に組み込み、DevOpsチームが問題を早期に発見できるようにします。
選定にあたっては、生産性を損なうツールはかえって逆効果であることを忘れないでください。APIセキュリティは常に開発を支援すべきものであり、妨げるものであってはなりません。
Watch 12-minute Demo
Learn about the full power of the Wiz cloud security platform. Built to protect your cloud environment from code to runtime.
Watch now
APIセキュリティ態勢管理のベストプラクティス
チーム横断でのAPIセキュリティの連携を促進する
APIセキュリティ態勢管理を成功させるには、セキュリティ、コンプライアンス、開発、インフラの各チームをまたいだ部門間連携と、責任の共有が求められます。
次に取るべき行動は以下のとおりです。
リーダーの役職を設け、役割と責任を明確にすることで、パイプラインのあらゆる段階でAPIが保護され、状況が正確に把握されるようにします。
APIセキュリティをCI/CDワークフローに組み込み、開発者が自ら立ち上げたAPIに責任を持つよう促します。
経営層の幹部やセキュリティリーダーとの定期的な会議を設定し、適切なAPIセキュリティツールに投資できているか、そしてROI(投資対効果)が健全であるかを確認します。
APIセキュリティポリシーを自動化し適用する
ポリシー主導の戦略を採用し、認証、認可、レート制限(スロットリング)、トークン管理といった制御を導入しましょう。これらの制御を大規模に展開するには、サービスメッシュやAPIゲートウェイを活用します。
ただし、手作業によるAPIポリシーの設計と適用は、クラウドにおいて構成の乖離を招くため、可能な限り自動化してください。
クラウドのAPIを継続的にスキャンしインベントリ化する
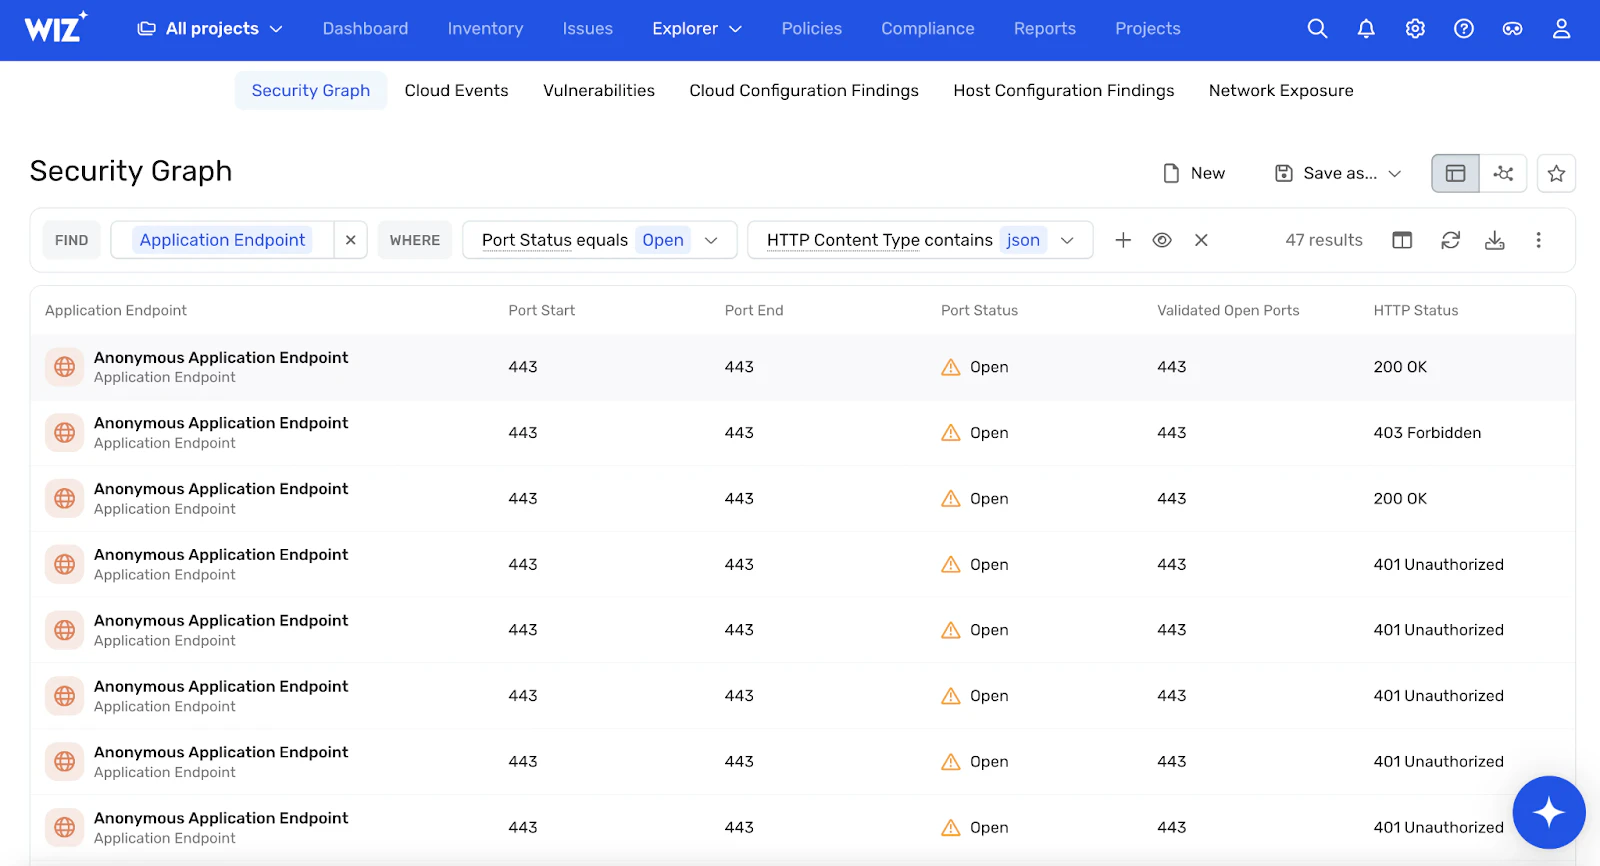
強力なAPIセキュリティ態勢管理のもう一つの鍵は、APIエンドポイント(アクティブなもの、休眠状態のもの、孤立したもの、そしてシャドーAPIを含む)を継続的にスキャンし、包括的にインベントリ管理することです。
環境内のすべてのAPIエンドポイントを特定したら、それらをクラウド環境全体の他のリソースやリスクにマッピングしましょう。インベントリ管理の本質は、APIエンドポイントの長いリストを作ることではありません。データの機微性とビジネス上の重要度に基づいて、APIと関連するリスクを分類してください。
API-SPMを既存のクラウドセキュリティスタックに統合する
フェデレーション型のクラウド環境における包括的なAPIセキュリティは、APIセキュリティツールが残りの技術スタックと連携できて初めて可能になります。正確なAPIリスクの優先順位付けのためには、他のクラウドセキュリティツールと接続することも欠かせません。まずは基本から始めましょう。
なお、APIセキュリティ態勢管理プログラムの強さは、そこで用いる脅威データの品質に大きく左右されることを念頭に置いてください。ツールが最良かつ最新のクラウド脅威インテリジェンスのフィードで強化されていることを確認しましょう。
適切なAPIセキュリティ指標を用いる
反復的な改善のためには、測定可能で実行に移せるAPIセキュリティ態勢管理のインサイトを持つことが不可欠です。次のような指標を監視しましょう。
MTTD(平均検知時間)
MTTR(平均修復時間)
脆弱性の解決までの時間
API全体のカバレッジ
誤検知の件数
可能な限り最も強力なAPIセキュリティ態勢管理プログラムを設計し、適切な指標を用いて順調に進んでいるかを把握しましょう。
API management: Fundamentals for cloud security teams
API management is about how you actually govern and protect your cloud app's biggest attack surface—your APIs—from day one.
もっと読む
Wizが実現する包括的なAPIセキュリティ態勢管理
クラウドにおけるAPIセキュリティ態勢管理は容易ではありません。だからこそ、動的なクラウド環境でAPIリスクをディスカバリ・評価・優先順位付けするために構築された、Wiz API Security Posture Management(API SPM)のようなクラウドネイティブな機能を活用することが役立ちます。
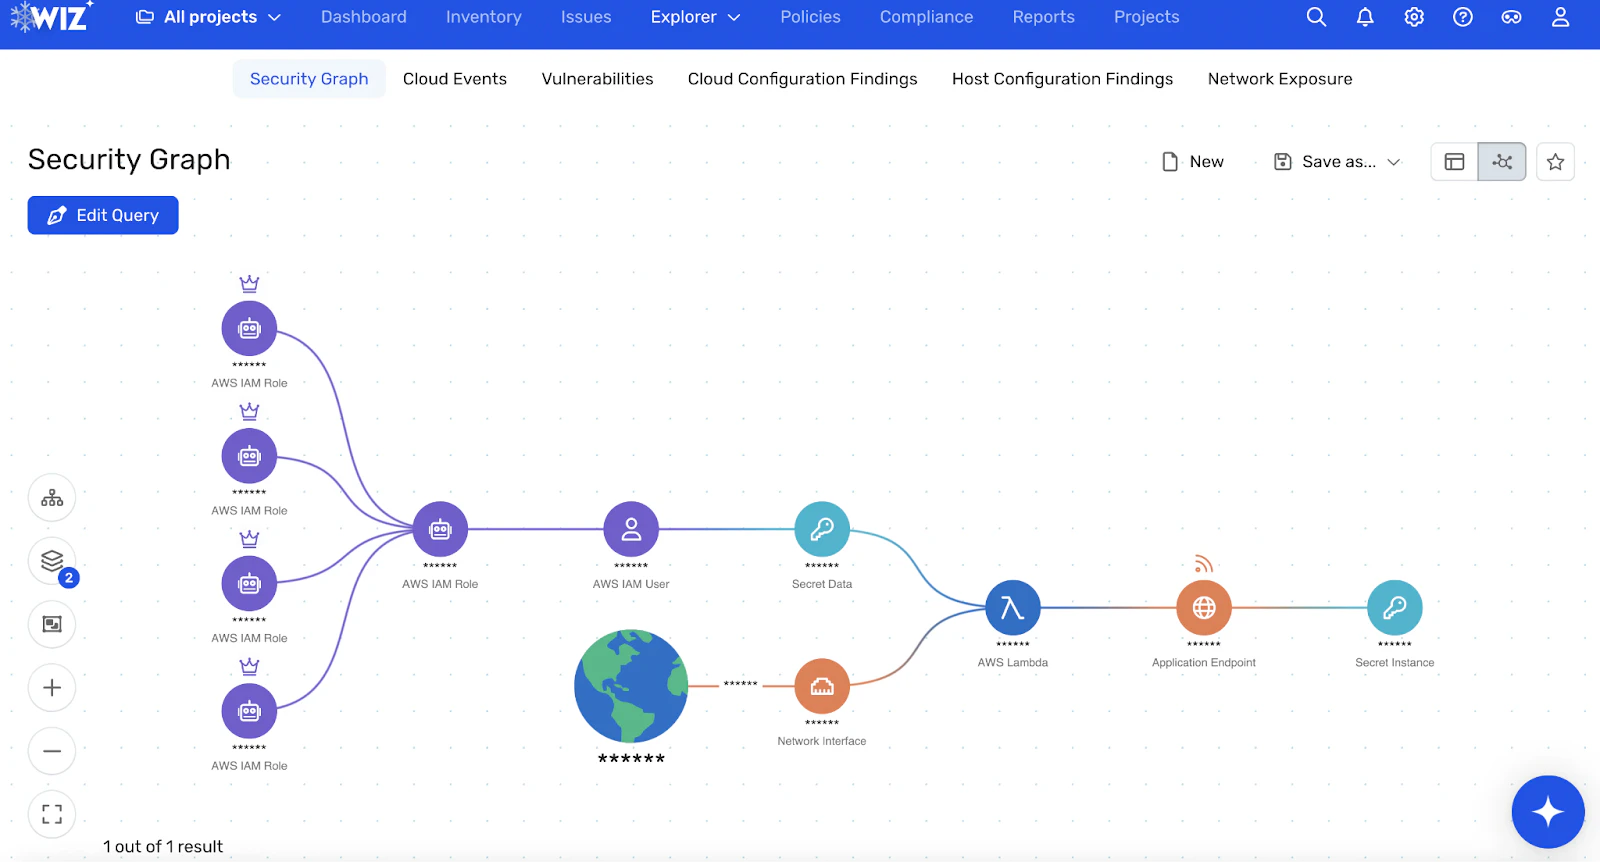
Wiz Cloudの一部であるWiz API SPMは、包括的なAPIの可視性、プロアクティブなAPIリスク管理、精緻なAPIの問題のトリアージ、そして開発者が自ら構築・運用するAPIを保護できるセルフサービス型のワークフローをチームに提供します。
Wiz CloudのAPIセキュリティのアプローチは、複数のレイヤーから成り立っています。
ディスカバリ:Wizは、クラウド内のすべてのAPIをインベントリ管理します。
リスク評価:WizのDynamic Scannerは、APIエンドポイントをプロアクティブにスキャンし、外部公開状態やリスクを検出する仕組みです。
危険な組み合わせ:Wizは、機密データや外部公開、認可フロー、ホスティングリソースといったAPIの特性とクラウド上のリスクを関連付け、対処すべき最も重大なAPIの問題を特定します。
漏えいリスクの検証:Wiz Attack Surface Managementは、APIが実際にインターネットからアクセス可能かどうかを検証します。これにより、理論上の指摘の長いリストではなく、悪用可能なパスにチームが集中できるようになるのです。
コードからランタイムへのマッピング:Wizは、APIのランタイムの問題をその発生源まで遡ってたどり、修復のワークフローを大幅に迅速化します。
Wiz API SPMはさらに、APIエンドポイントのインベントリ管理、外部公開の分析、スキーマ分析、機密データのスキャン、認可ヘッダーのスキャン、認可の設定ミスの検出、APIの指標、ホスティングリソースのコンテキストといった機能によって、ディスカバリ、APIのモデリング、リスク分析を支援します。これらの機能はすべて、統合されたAPIセキュリティダッシュボードに集約されています。
Wiz API SPMを使えば、進むべき道はシンプルです。APIをディスカバリする。重要なリスクを検証しトリアージする。そして、深刻化する前に問題を修復する。
実際にご自身の目でお確かめになりませんか。Wizがどのようにお客様のAPIセキュリティ態勢管理を強化できるかについて、詳しくはデモをリクエストしてご確認ください。
Secure your APIs with Wiz
Learn how Wiz gives security teams instant visibility into API exposure, misconfigurations, and attack paths — all in one platform.
