
インフラストラクチャエンジニアとは何ですか?
インフラストラクチャエンジニアは、アプリケーションやビジネスオペレーションを支える基盤システムを設計、構築、保守します。これには、サーバー、ネットワーク、ストレージ、クラウド環境、コンテナプラットフォームなどが含まれます。主な使命は、これらのシステムを常に信頼性が高く、スケーラブルで、安全で、高性能な状態に保つことです。
この職種は過去10年間で劇的に進化しました。かつては物理サーバーをラックにマウントし、データセンターでケーブル配線を行うことに時間を費やしていたインフラエンジニアですが、現在ではTerraformやCloudFormationなどのツールを使用して、コードによって環境を定義するケースが増えています。この移行により、 コードとしてのインフラストラクチャ(IaC) 、インフラストラクチャの変更がバージョン管理され、再現可能で、監査可能になります。
今日のITインフラストラクチャエンジニアは主にクラウド環境で作業を行いますが、多くの組織では依然としてオンプレミスシステムとのハイブリッド構成を維持しています。Kubernetesのようなコンテナオーケストレーションプラットフォームが標準となり、インフラ管理にさらなる複雑性が加わっています。理解すること セキュリティ体制 コンプライアンスの遵守はもはや任意ではありません。設定ミスは組織をデータ侵害や規制上のペナルティにさらす可能性があるため、この役割に不可欠な要素です。
2025年 Gartner® CNAPP市場ガイド
セキュリティチームは、ツールの統合、ワークフローの調整、およびエンドツーエンドのコンテキストを提供するプラットフォームの優先順位付けを進めています。『2025 Gartner® Market Guide for Cloud-Native Application Protection Platforms (CNAPP)』では、この移行について考察し、市場の成熟に伴いセキュリティリーダーが考慮すべき事項を概説しています。

インフラストラクチャエンジニアは何をしますか?
インフラストラクチャエンジニアは、4つの核心的な責任領域を担当します。具体的な割合は、組織の規模、クラウドの導入度、および業界の垂直統合によって異なります。小規模な組織では1人のインフラエンジニアがすべてを担当することがありますが、大企業では各ドメインに専門家が配置されます。
インフラストラクチャの設計とデプロイ
インフラストラクチャエンジニアは、高可用性とディザスターリカバリーのためのシステムを設計します。想定される成長に対応するためのキャパシティプランニングを行い、コンポーネントの障害が発生しても耐えうる耐障害性システムを設計します。Terraform、CloudFormation、PulumiなどのIaCツールを使用したデプロイの自動化は標準的なプラクティスであり、Uptime Instituteによれば 主要な障害の約40% を引き起こすヒューマンエラーのリスクを軽減します。エンジニアは、開発チームが一貫してリソースをプロビジョニングするために使用する設計図やテンプレートを作成し、現在ではほとんどのチームが、インフラストラクチャの変更がデプロイ前にコードレビューを経るGitOpsワークフローを使用しています。
ネットワークと接続性の管理
クラウド環境におけるネットワーク設定には、VPC、サブネット、ルーティングテーブル、セキュリティグループが含まれます。インフラストラクチャエンジニアは、トラフィックを分散するためのロードバランサーの構成、DNSレコードの管理、パフォーマンス向のためのCDNのセットアップを行います。クラウドネットワークは、ソフトウェア定義であり、API駆動であり、エフェメラル(一時的)であるという点で、従来のオンプレミスネットワークとは異なります。ネットワークのセグメンテーションとマイクロセグメンテーションはセキュリティにとって依然として重要であり、インシデント発生時の影響範囲を制限します。
システムの信頼性とパフォーマンスの維持
監視とオブザーバビリティは日常的な課題です。インフラストラクチャエンジニアは、ダッシュボードの設定、アラートの構成、およびシステムヘルスを追跡するためのログ収集パイプラインの構築を行います。インシデント対応やオンコールローテーションに参加し、システム障害時に対応します。キャパシティ管理とオートスケーリングの設定は、手動の介入なしでトラフィックの急増に対処するのに役立ちます。成功は、アップタイムの指標、レイテンシのパーセンタイル、およびSLAに結び付けられたエラー率を通じて測定されます。
セキュリティとコンプライアンスの確保
インフラストラクチャエンジニアは現在、安全な構成を重要な責任として担っています。これには、最小特権アクセスの実装、保存時および転送時の暗号化の設定、セキュリティグループの適切な管理が含まれます。公開されたS3バケット、過剰な 許可を持つIAMロール 、および露出したデータベースなどの設定ミスは、現実的なリスクを生み出します。SOC 2、PCI DSS、HIPAAなどのコンプライアンスフレームワークには、インフラストラクチャエンジニアが実装・維持しなければならない統制が求められます。一般的な責任には、保存時および転送時の暗号化の設定、アクセスイベントの監査ログの有効化、環境間のネットワークセグメンテーションの強制、脆弱性スキャンとパッチ適用のSLAの維持、コンプライアンス監査のエビデンスの生成などが含まれます。クラウド全体のリソースに対する可視性は、リスクが実際にどこに存在するのかを把握するために不可欠なものとなっています。実際には、問題を見つけることではなく、露出、権限、およびデータアクセスに基づいて、どの問題が悪用可能かを証明することが最も困難な部分です。
インフラストラクチャエンジニア vs. DevOpsエンジニア vs. SRE
これら3つの役割は大きく重複しており、多くの組織で役職名が混同して使用されています。その違いを理解することは、キャリアパスや業務に対する期待を明確にするのに役立ちます。
| Aspect | Infrastructure Engineer | DevOps Engineer | SRE | Platform Engineer |
|---|---|---|---|---|
| Primary Focus | Foundational systems (compute, network, storage) | CI/CD pipelines and deployment automation | Service reliability and error budgets | Internal developer platforms and self-service tooling |
| Key Responsibilities | Architecture, provisioning, maintenance | Build/release automation, tooling | Incident response, capacity planning | Developer experience, platform APIs, golden paths |
| Typical Tools | Terraform, Ansible, cloud consoles | Jenkins, GitHub Actions, ArgoCD | Prometheus, PagerDuty, chaos engineering | Backstage, Crossplane, internal portals |
インフラストラクチャエンジニアは、すべてのシステムの土台となるプラットフォームに焦点を当てます。DevOpsエンジニアは、自動化を通じて開発と運用の架け橋となることを重視します。SREは、信頼性の課題に対してソフトウェアエンジニアリングの手法を適用します。スキルが向上するにつれて、キャリアパスはこれらの役割の間を行き来することがよくあります。多くのクラウドネイティブ組織では、その違いは役職名というよりも、「システムのどの部分を担当しているか」、そして「迅速なデリバリーを維持しながらどのようにリスクを軽減するか」にあります。
インフラストラクチャエンジニアの種類
インフラストラクチャエンジニアリング内の専門分野により、組織のニーズや個人の関心に基づいて特定の領域に集中することができます。
クラウドインフラストラクチャエンジニア
これは、組織がクラウドへ移行する中で最も一般的な専門分野です。これらのエンジニアは、AWS、Azure、またはGCPのサービスや、クラウドネイティブのアーキテクチャパターンに関する深い専門知識を身に付けます。主な責任には、コスト最適化(クラウドユーザーの 84% によって最大の課題として挙げられています)、マルチリージョンデプロイ、クラウド特有のサービスの効果的な活用が含まれます。
ネットワークインフラストラクチャエンジニア
ネットワークの専門家は、ファイアウォール、ロードバランサー、接続性に加え、TCP/IP、BGP、DNSなどのプロトコルに焦点を当てます。ネットワークセキュリティ、VPN設定、ハイブリッドクラウド接続を担当します。この役割は従来のネットワークエンジニアリングと重複しますが、クラウド特有のスキルが必要です。
データインフラストラクチャエンジニア
データの専門家は、データベース(SQLおよびNoSQLの両方)、データパイプライン、ストレージシステムを管理します。主な責任には、データレプリケーション、バックアップ戦略、パフォーマンスチューニングが含まれます。この役割はデータエンジニアリングと重複しますが、データ変換よりもインフラストラクチャに重点を置いています。
セキュリティ重視のインフラストラクチャエンジニア
この新たなハイブリッドの役割は、インフラストラクチャとセキュリティの責任を DevSecOps組織 の中で統合します。これらのエンジニアは、セキュリティコントロールの実装、IDとアクセスの管理、コンプライアンスの確保を行います。組織がセキュリティをシフトレフトし、インフラストラクチャチームに組み込むにつれて、需要が高まっています。

インフラストラクチャエンジニアに必須のスキル
キャリアの成功には、ハードスキルとソフトスキルの両方が重要です。具体的な技術要件は専門分野によって異なりますが、すべてのパスに共通する基本事項があります。
テクニカルスキル
Linux管理: ほとんどのクラウドワークロードはLinux上で実行されるため、これは不可欠です
ネットワークの基礎: TCP/IP、DNS、HTTP、およびロードバランシングの概念
クラウドプラットフォームの習熟度: 主要なプロバイダーの少なくとも1つにおける深い専門知識
IaCツール: Terraformが最も一般的であり、その他にCloudFormation、Pulumi、Ansibleがある
コンテナオーケストレーション :KubernetesとDockerの基礎
スクリプト言語: 自動化用のPythonとBash、Windows用のPowerShell
CI/CDの理解 :GitHub Actions、Jenkins、またはGitLab CI
ソフトスキル
インフラのインцидент(障害)では、プレッシャーのかかる状況下で冷静かつ体系的なトラブルシューティングが求められます。非技術系のステークホルダーに対しても、技術的な概念をわかりやすく説明できなければなりません。ランブック、アーキテクチャ図、決定記録などのドキュメント作成の慣習は、チーム間での知識共有において重要です。現代のインフラストラクチャエンジニアは、セキュリティや開発チームの境界を越えて協力し合います。クラウド技術の急速な進化を考慮すると、継続的な学習は不可欠です。
インフラストラクチャエンジニアの給与と求人見通し
報酬は、経験レベル、勤務地、クラウドの専門分野、および業界の業種によって異なります。
| Experience Level | Typical Salary Range (USD) |
|---|---|
| Entry-level | $70K–$95K |
| Mid-level | $95K–$130K |
| Senior | $130K–$160K |
| Principal/Staff | $160K–$250K+ |
テクノロジー、金融、ヘルスケア、政府機関の各セクターにおいて、需要は引き続き堅調です。 クラウド移行の加速 、デジタル変革イニシアチブ、およびインフラストラクチャのセキュリティ専門知識に対するニーズが、雇用成長を牽引し続けています。
インフラストラクチャエンジニアになる方法
インフラストラクチャエンジニアへの必須の単一のルートはありません。正規の教育機関から入る人もいれば、隣接するITの役割から移行する人、独学や資格取得を通じて入る人もいます。
基礎知識を築く
情報科学や情報技術の学位は役立ちますが、厳密に必須というわけではありません。オンラインコース、ドキュメント、ハンズオンラボを活用した独学の道もうまく機能します。ホームラボを構築したり、クラウドの無料利用枠を利用してネットワーキングの基礎やオペレーティングシステムを練習したりすることで、実務経験を積むことができます。
クラウドと自動化の経験を積む
ラボ、個人プロジェクト、無料枠での検証を通じて実践的なスキルを身に付けます。個人プロジェクト用のTerraform設定を書いてIaCを学びます。minikubeやkindを使ったローカルのKubernetesクラスターを通じて、コンテナオーケストレーションの経験を積みます。オープンソースのインフラストラクチャプロジェクトへの貢献は、ポートフォリオと経験の構築につながります。
関連する資格を取得する
価値のある資格には、基礎的なクラウド検証のためのAWS Solutions Architect Associate、コンテナオーケストレーションのためのCertified Kubernetes Administrator (CKA)、IaCの専門知識のためのHashiCorp Terraform Associateなどがあります。資格は知識を証明しますが、採用担当者は実務経験をより重視します。
ポートフォリオを作成し、面接の準備をする
IaCのコード、アーキテクチャ図、プロジェクトを解説したブログ記事を含むGitHubリポジトリを掲載します。
インフラストラクチャの面接には通常、以下の4つの評価タイプが含まれます:
システム設計(45〜60分)
複数のアベイラビリティーゾーンにまたがる高可用性Webアプリケーションを設計する
定義されたRTO/RPO目標を持つディザスターリカバリーソリューションを設計する
オンプレミスから クラウドインフラストラクチャへの移行を計画する
トラブルシューティングのシナリオ(30〜45分)
クロスアカウントのIAMとOIDCプロバイダーに関連する「403 Forbidden」エラーをデバッグする
コンテナ化されたアプリケーションにおける断続的なレイテンシのスパイクを調査する
権限エラーによりTerraform applyが失敗する原因を診断する
IaCとコードレビュー(30〜45分)
セキュリティとベストプラクティスについてTerraform設定をレビューする
一般的な運用タスクを自動化するスクリプトを書く
Kubernetesデプロイメントマニフェストの問題を特定する
行動面接とインシデント対応(30分)
本番インシデントにどのように対処し、状況を伝達したかを説明する
下した技術的決定と、それに伴うトレードオフについて説明する
複数のチームからの競合するリクエストの優先順位をどのように決めているかについて議論する
結論だけでなく、思考プロセスを言葉にして伝える練習をしましょう。面接官は、技術的知識と同じくらい問題解決へのアプローチも評価しています。
Wizがインフラストラクチャエンジニアリングをどのように支援するか
現代のインフラストラクチャエンジニアリングには、複雑なクラウド環境全体でセキュリティ、信頼性、スピードのバランスを取ることが求められます。Wizは包括的な クラウドネイティブアプリケーション保護プラットフォーム(CNAPP) であり、インフラチームがコードからクラウド、ランタイムに至るまで、構築・維持するシステムを保護しつつ、運用オーバーヘッドを最小限に抑えることを支援します。
デプロイ前のインフラストラクチャの保護
Wiz Code は、CI/CDパイプライン内でTerraformやCloudFormationのテンプレートを直接スキャンし、本番環境に到達する前に設定ミスを検出します。これにより、インフラエンジニアがデプロイ後の修正に何時間も費やしがちなセキュリティ問題やコンプライアンス違反を防ぐことができます。プラットフォームはコードのリスクとクラウドのコンテキストを相関させ、ライブ環境での症状のトラブルシューティングではなく、チームが根本的な原因から問題を修正できるように支援します。
本番インフラストラクチャ全体の可視性の獲得
インフラストラクチャの変更が本番環境に達すると、Wizは以下を通じて包括的な可視性を提供します:
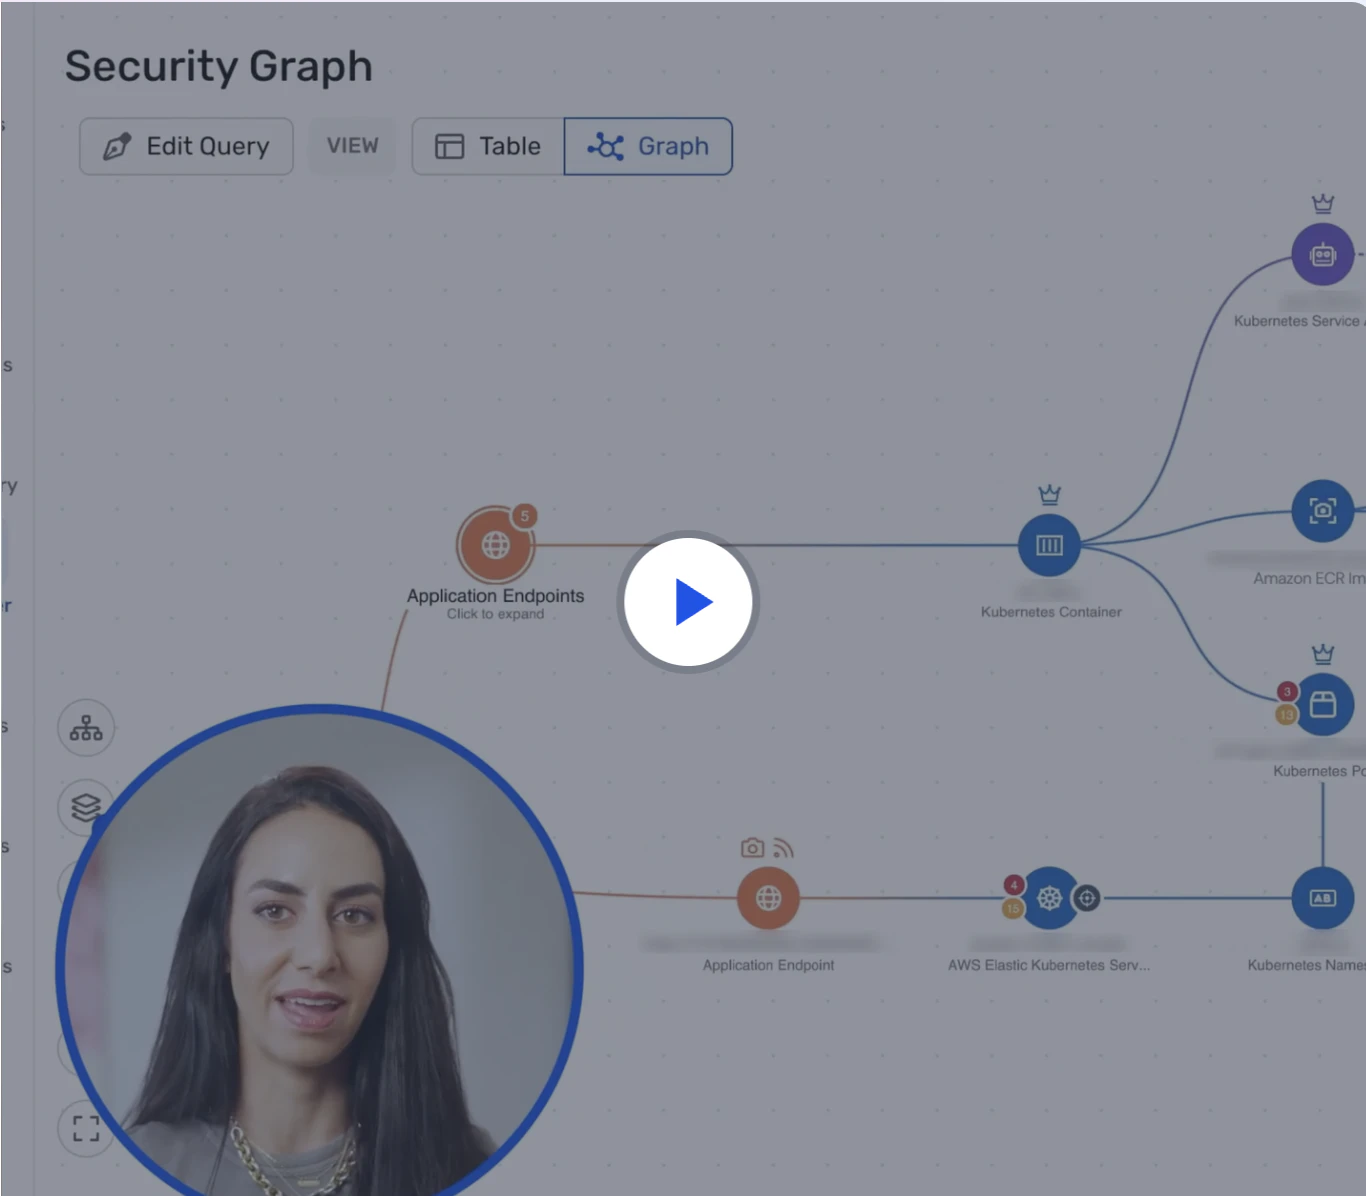
セキュリティグラフ: コンピュート、アイデンティティ、ネットワーク、データリソース間の関係を視覚化し、設定がインフラストラクチャ全体でどのようにセキュリティリスクを生み出しているかを正確に示します
Wiz Cloud: インフラストラクチャの変更やパフォーマンスのオーバーヘッドを必要とせず、マルチクラウド環境全体のエージェントレススキャンを提供し、設定ミス、脆弱性、コンプライアンスのギャップを特定します
Wiz Defend: クラウドワークロードとKubernetesクラスター全体でリアルタイムの脅威検知を行うクラウド検出・対応(CDR)を提供します
Wiz Sensor: 軽量なセンサーのデプロイと最小限の継続的メンテナンスにより、VMおよびコンテナ向けのeBPFベースのランタイム可視性を提供します
重要なことに集中する
優先度の低いアラートを何千件も送りつけてインフラチームを圧倒するのではなく、Wizは環境にとって本当に重要な設定ミスや脆弱性に集中できるように支援します。インフラエンジニアは、デプロイのスピードを高く維持し、システムの信頼性を保ちながら、強力なセキュリティ体制を維持することができます。
デモをリクエスト して、Wizがインフラチームの設定と実際の脆弱性の結び付け、および明確なコンテキストに基づいた修正の優先順位付けをどのように支援するかをご覧ください。
クラウドセキュリティへの統合的アプローチ
急成長を遂げる企業のCISOが、Wizでクラウドセキュリティのニーズを統合している理由をご覧ください。
