Wiz AI SAST がパブリックプレビュー機能として利用可能になったことをお知らせします。これにより、すべての Wiz Code のお客様に最先端の脆弱性検出機能が提供されます。
AI モデルは、従来のスキャナーでは見落とされがちなアプリケーションコード内の複雑な欠陥を見つけ出す能力に非常に優れています。セキュリティチームはこれまで、手動レビューや四半期ごとのペネトレーションテストでこのギャップに対処してきましたが、コードがマシンスピードで書かれ悪用される現代において、どちらの方法もスケールしません。
Wiz AI SAST は、アプリケーションの実際の挙動を分析することでこのギャップに対処し、ルールベースのスキャナーでは通常検出されない、より広範な脆弱性(CWE)を発見します。これは、今年初めに発表した Atlas ハーネス を基盤とし、Wiz Research の知見を取り入れ、 AI セキュリティ に対する継続的な投資によって洗練されています。
コードの検出結果は、Wiz セキュリティグラフ上で実際に稼働している本番環境のリソースと相関付けられるため、どの脆弱性が最も重要であるかをチームが即座に把握できます。優先順位付けされた検出結果は、AppSec チームがすでに使用している既存のポリシー、所有権、および修復ワークフローに統合されるため、AI 駆動型の脆弱性検出が、管理すべき別のツールではなく、既存のプログラムの一部になります。
AI 脅威への備えに関するフレームワーク(AI Threat Readiness Framework) の核となる部分として、Wiz AI SAST は、AI 時代のサイバー脅威に組織が先手を打って対処できるよう支援するために設計された、より幅広いソリューションポートフォリオを補完します。 オーバーヘッドのない最先端のコード分析
本番環境で AI コードスキャンを実行するには、優れたモデルがあるだけでは不十分です。モデルを優秀なセキュリティ研究者に変えるハーネスの構築、新しくリリースされるモデルの評価、セキュリティワークフローへの検出結果のライフサイクル管理を行う必要があります。これを自社で行うには、熟練したセキュリティおよびエンジニアリングチームによる多大な継続的投資が必要です。Wiz AI SAST は、これらすべてを標準で処理するため、組織は
AI コードスキャン を迅速に運用開始し、リスク体制を改善することができます。 研究と実績に裏付けられたハーネス
Wiz AI SAST は、今年初めに発表した研究イニシアチブである
Atlas と同じ基盤テクノロジーを採用しています。当時、Atlas は CyberGym で 1 位を獲得し、広く使用されているオープンソースソフトウェアで 200件以上の脆弱性を発見しました。 Wiz のクラウドセキュリティ基盤全体での現実の脆弱性研究、攻撃者の手口、スキャンから得られた知見を活用して、ハーネスを継続的にチューニングしています。組織は、セキュリティ特化型のユースケースに必要な複雑な AI インフラストラクチャを自社で構築・維持することなく、当社の専門知識の恩恵を受けることができます。

継続的なベンチマークに基づくモデルの選定
私たちが取り組んでいる
Our work on the Cyber Model Arena は、AIのセキュリティパフォーマンスがモデル単体の性質ではないことを示しています。それはモデルとハーネスの組み合わせによって決まります。そのため、評価は常に変動するターゲットとなります。つまり、新しいモデルがリリースされるたびに、あらゆる組み合わせを実際のセキュリティタスクに対して再テストする必要があるのです。
AIベンダーに依存しないプラットフォームとして、私たちはこうした評価を継続的に実行し、最も強力で効率的なモデルを AI SAST のハーネスに組み込んでいます。これには、 Google DeepMind とのパートナーシップを通じて提供される最先端のサイバーモデルも含まれます。

セキュリティチームにとっての価値はシンプルです。新しいモデルのリリースを常に追跡したり、セキュリティタスクに対してベンチマークを実行したり、どのモデルを使用すべきか悩んだりする必要はありません。Wizがその複雑さを裏側で処理し、お客様のコードやアプリケーションが常に最適なモデルでスキャンされるよう保証します。
非決定論的なAIをスケーラブルなセキュリティプログラムに変革する
エンタープライズグレードのAI AppSecプログラムを実現するには、何をスキャンするかの決定を皮切りに、脆弱性発見のライフサイクル全体を管理する必要があります。AIによるコード分析はリソース集約型であり、すべての資産にAI推論の投資が必要なわけではありません。Mika AIを使用することで、セキュリティチームはクラウドの露出、機密データへのアクセス、ビジネスの重要性などのコンテキストを活用し、AIコードスキャンを必要とする重大なリポジトリに優先順位を付けることができます。

優先順位付けされたスキャンが実行されると、Wizはライフサイクルの次のフェーズである「出力結果」に対処します。大規模言語モデル(LLM)は本質的に非決定論的であるため、実行ごとに異なる結果が生成される可能性があります。これは、検出結果の一貫性を必要とするセキュリティチームにとって、大きな運用上の課題となります。
この問題を解決するため、AIスキャンエンジンに自動化されたライフサイクル管理を補完し、スキャン間で検出結果の状態を維持します。
再テスト: 新しいリスクのスキャンを行う前に、エンジンは既存の検出結果を再検証し、それらがまだ有効であるかを確認します。コードが修正されている場合、検出結果は自動的に「解決済み」としてマークされます。
重複排除: 行番号やファイルパスの一致に頼るのではなく、エンジンはセキュリティコンテキストとコードのセマンティクスを使用して、新しい検出結果を既存のものと関連付けます。AIがバグのタイトルや説明を変更したとしても、AI SASTは根底にある根本原因を認識し、単一の安定した検出結果へと統合します。
Wizはスキャン間のこのライフサイクルを自動的に処理し、チームがスキャンごとに異なる切断されたAIの出力結果ではなく、割り当て、追跡、修復、クローズが可能な安定した検出結果を扱えるようにします。
その結果、お客様はエンタープライズセキュリティツールに期待される予測可能なワークフローを犠牲にすることなく、AIによる高度な検出のメリットを享受できます。非決定論的要素を管理する手動の負担を排除することで、この組み込みの継続性により、AIを活用したセキュリティのTCO(総保有コスト)が劇的に削減されます。

機能ツアーをクリックして進む
Wiz AI SAST の仕組みを見る
新しいクラスのCWEの可視化
Wiz AI SASTは、アクセス制御の不備、不十分な入力検証、誤った暗号化の実装など、これまで検知が最も難しかったロジックベースの脆弱性にまで検出カバレッジを拡張します。これらを発見するには、コードが何を行うべきかについてのセマンティック(意味的)な理解が必要であり、これはAIが非常に得意とする分野です。
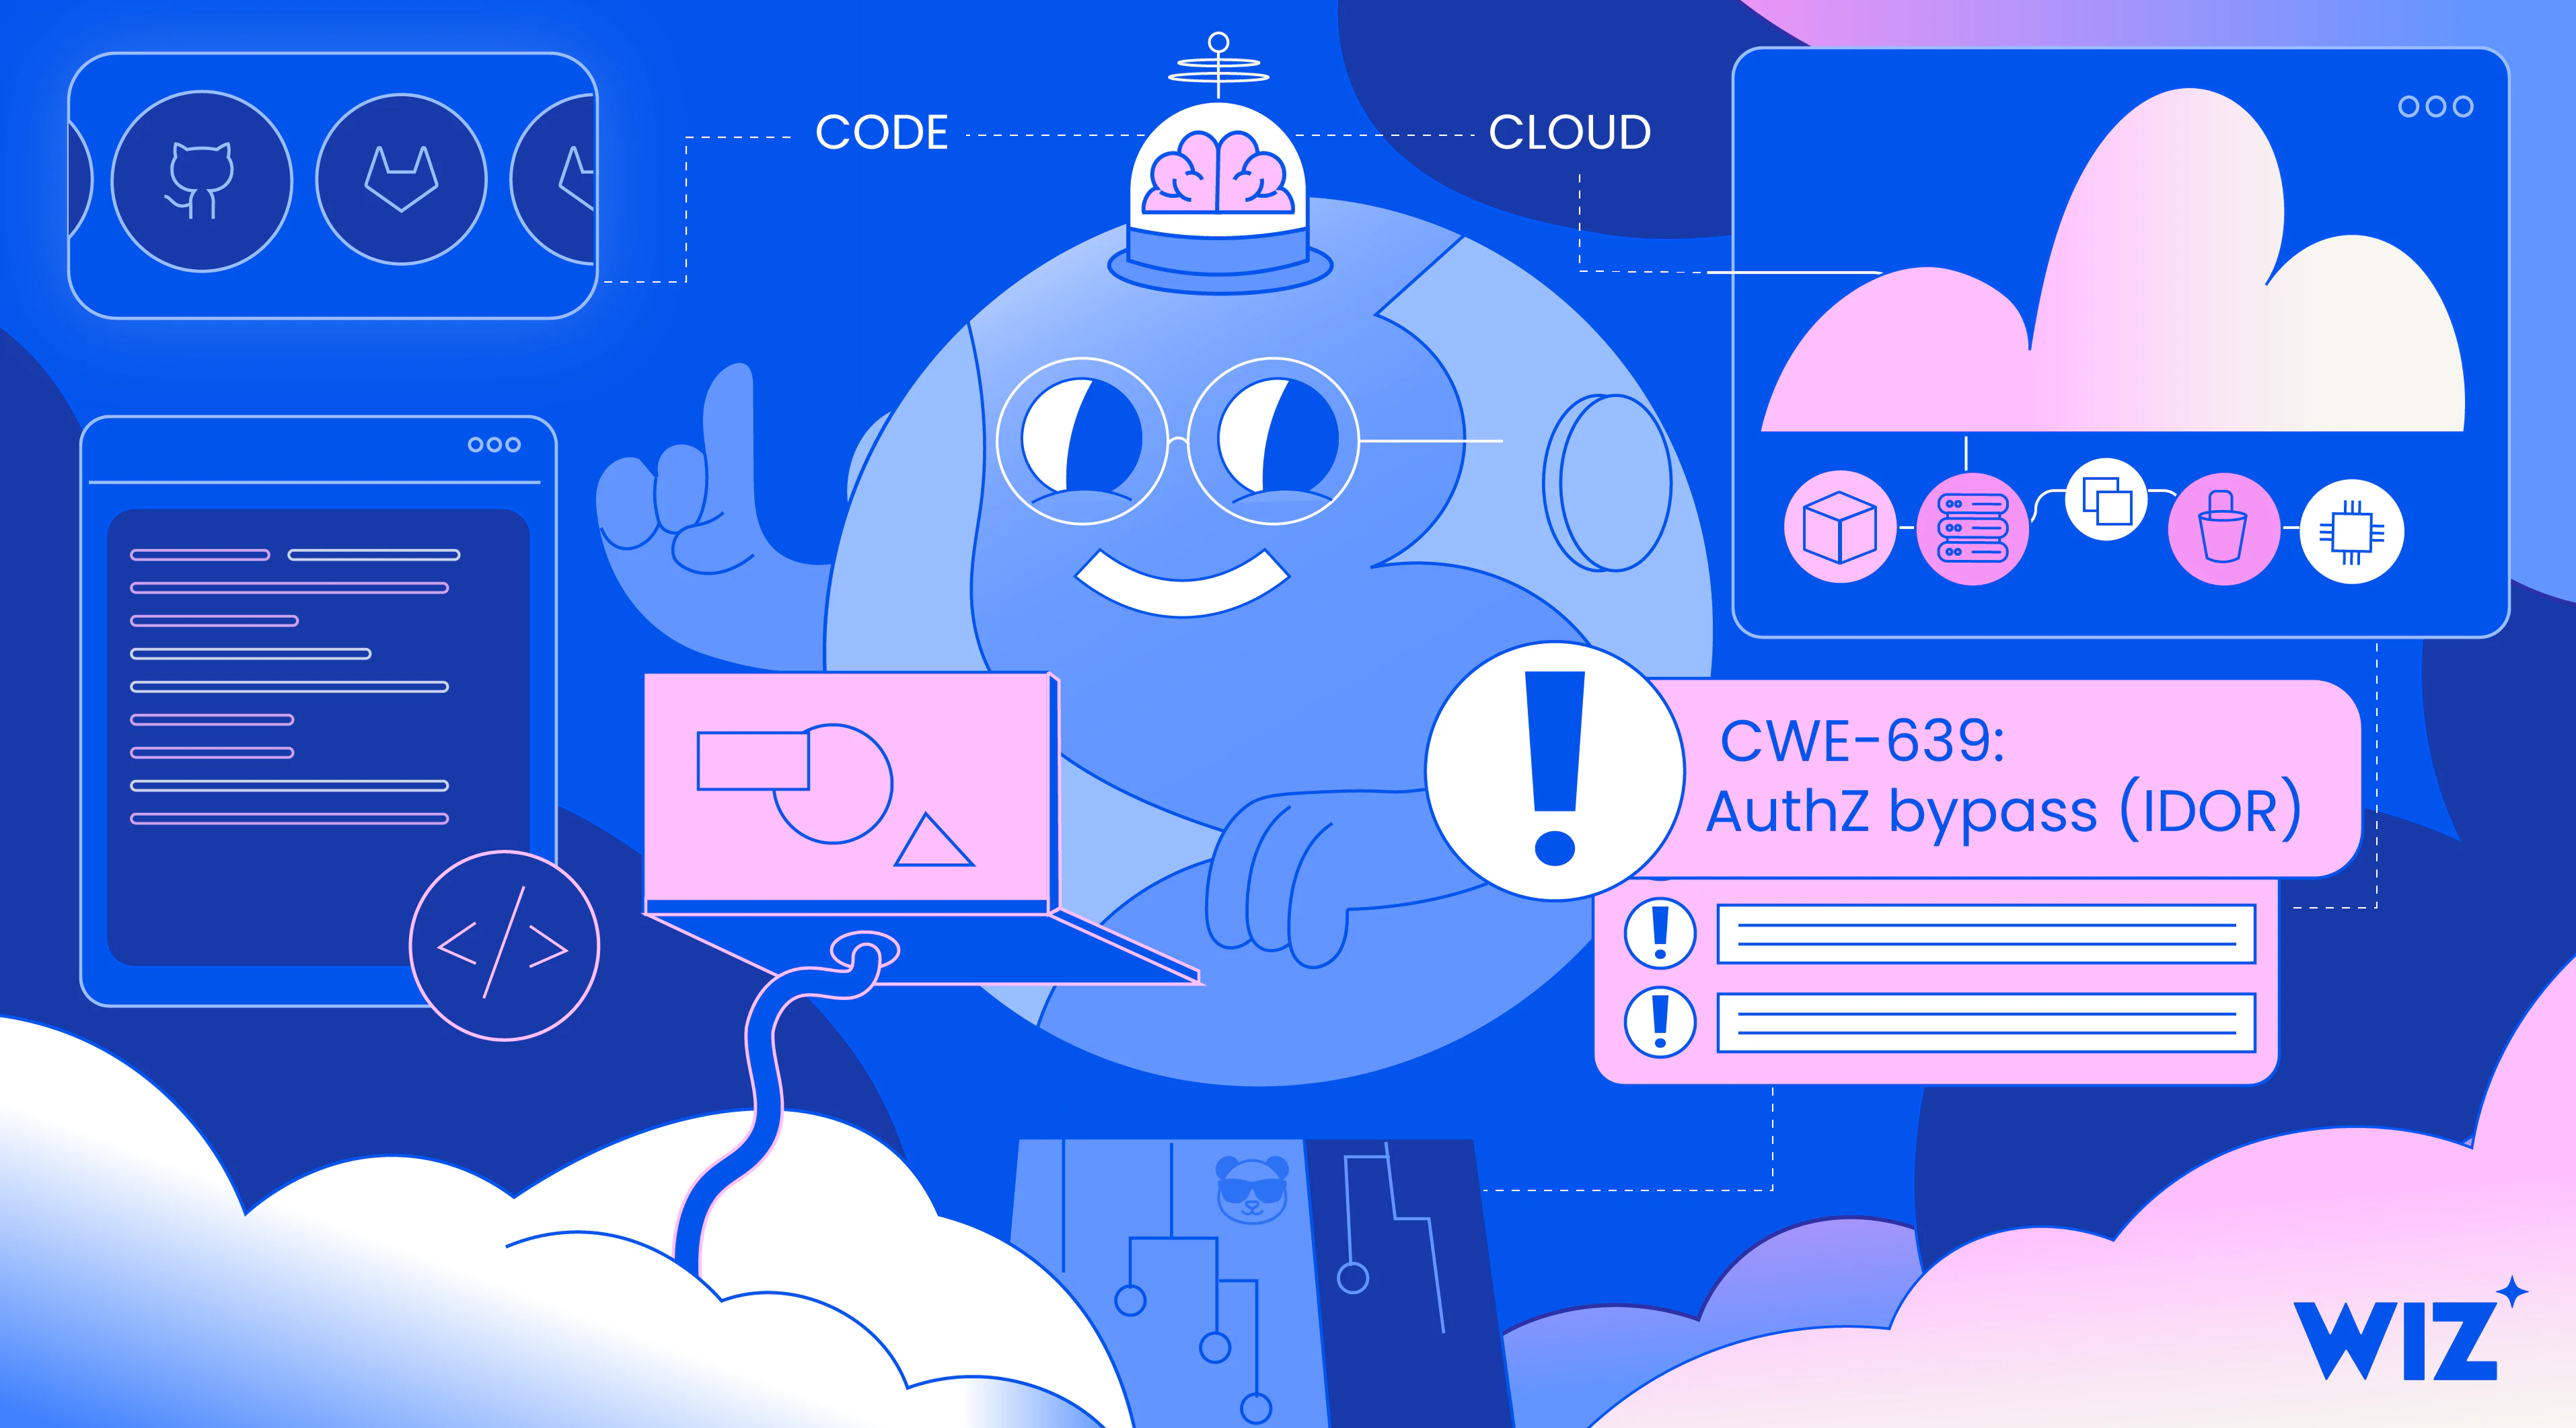
具体的な例を以下に示します。Wiz AI SASTは、Eコマースのショッピングカートのエンドポイントにおいて、認証されたユーザーなら誰でもURL内のIDを変更するだけで他のユーザーのカートを読み取ることができる、安全でない直接オブジェクト参照(IDOR)の欠陥を検知しました。ルールベースのエンジンは、コードの構文(シンタックス)自体は問題ないものの、悪用可能にしているのが「所有権チェックの欠落」という点にあるため、この種のリスクを見逃してしまいます。

AppSecチームにとっての実用的な教訓は、AI分析がルールベースのスキャンを完全に置き換えるのではなく、それを拡張するものであるということです。決定論的スキャンは構文ベースの欠陥に対する迅速で費用対効果の高いカバレッジを提供し、一方のAI SASTは上記のIDORのような意図依存型の欠陥を検知するために必要な高度な推論を追加します。これらが一体となることで、AppSecチームはアプリケーションの攻撃表面全体にわたる、より広範なリスクカバレッジを実現できます。
コードからインフラストラクチャまでのコンテキストで悪用可能なリスクに優先順位を付ける
世界最高のAIモデルも、関連するコンテキストへのアクセスがなければ最終的には限界があります。真空状態でコードを評価するモデルは、そのアプリケーションが現実世界で実際にどのように動作しているのかを把握できません。
WizセキュリティグラフにAI SASTエンジンを基盤として統合することで、モデルはお客様のインフラストラクチャ、アイデンティティ設定、ランタイム環境を完全に認識した上でコードを調査します。このコンテキストは、主に2つの重要な目的を果たします。
隠れたリスクの発見: 単体のAIコードスキャナーでは検出できない、アプリケーションロジックとインフラストラクチャの欠陥が交差する箇所にのみ存在する複雑な脆弱性を、AIが発見できるようにします。
本当の攻撃パスの優先順位付け: コードの脆弱性を追加のコンテキストと相関させることでトリアージの負担を大幅に軽減し、修復において最も重要な クリータルな攻撃パス を浮き彫りにします。
まさにその深いコンテキストこそが、当社の Red Agent が外部から内部へと悪用可能性を検証し、攻撃者とまったく同じ方法でライブ環境に対してAIが発見したこれらの所見をテストすることを可能にするものです。

Green Agentによるマシンスピードでの修復
マシンスピードでリスクを検出し検証しても、修復がそれに追いつかなければ意味がありません。 Wiz Green Agent は、単体のモデルが生成する一般的なガイダンスにとどまらず、コード、パイプライン、インフラストラクチャ、およびランタイムの完全なコンテキストに基づいて裏付けられた修復プランを調査し、構築します。
適切な担当者を特定し、根本原因を修正するための手順をマッピングし、Claude CodeなどのAIコーディングエージェントとコンテキストを共有してコード内の修正を実行することすら可能です。また、Wiz Workflowsを使用すると、チームはGreen Agentのインテリジェンスを、自社の DevSecOpsプレイブック に合わせた多段階の自動応答チェーンに変えることができます。

今すぐ始める
AI時代における最良の防御は、脅威アクターが利用する前に、自分たちに対してAIを活用することです。Wiz AI SASTは、防御側に対して、その哲学をアプリケーションコードに適用するためのスケーラブルなソリューションを提供します。しかし、これは、特化型AIエージェントがセキュリティチームと連携してAI開発ライフサイクル全体にわたるリスクを自律的に調査、優先順位付け、修復する「 エージェンティックコードセキュリティ 」という当社のより幅広いビジョンの構成要素の1つにすぎません。
Wiz AI SASTは、現在パブリックプレビューでご利用いただけます。既存のWiz Codeのお客様は、 ドキュメント にアクセスしてご利用を開始してください。Wizを初めてご利用の場合は、 デモをリクエスト して、最先端の脆弱性発見を直接ご体験ください。