悪意のあるアクターは、これまでにないスピードとスケールで、公開環境のスキャンや攻撃にAIを積極的に活用しています。優位性を保つため、防御側も進化を迫られており、AIを活用した攻撃的セキュリティ(オフェンシブセキュリティ)は飛躍的な進歩を遂げました。現在の最先端モデルは、当社専用のエージェントハーネスと組み合わせることで、すでに日常的に実際の悪用可能なマルチステップ攻撃チェーンを発見しています。これらのモデルにより、AIを活用したオフェンシブセキュリティは、わずか1年前には自動化テストでは到達不可能と思われていた不具合を発見できるようになりました。これらの不具合は、手作業で調査を行う専門のペンテスターやバグバウンティハンターにとっても決して容易ではないものです。
これが、私たちが Red Agent を開発した理由です。これは、AI時代においてチームが先手を打ち続けるのを支援するため、マシン速度で稼働する当社のAI搭載ペンテスターです。アプリケーションの動作を継続的に推論することで、人間のテスターが手作業で解明するのに数日かかるような複雑でロジック主導の脆弱性やマルチステップ攻撃チェーンを組み立てます。
攻撃者がAIを用いて境界を継続的にスキャンしている現在、定期的な手動テストに頼るだけでは対応しきれません。セキュリティチームやオフェンシブチームにとって、攻撃者に発見される前に重大な悪用可能リスクを発見して解消するには、Red Agentを有効化することが今すぐ必要な課題です。
Wizの リサーチチーム がお届けする新しいブログシリーズをご紹介できることを嬉しく思います。本シリーズでは、裏側を公開し、Red Agentが本番環境でこれらの複雑で悪用可能なリスクをどのように解明するかについての内情をお伝えします。このシリーズを通して、Red Agentが発見した特定のバグクラスに焦点を当て、APIを介して推論し、コンテキストに応じた脆弱性を発見する実際の例を共有します。本日、このシリーズの 最初のブログ を公開し、Red Agentが本番システムで重大なSSRF脆弱性をどのように発見したかについて詳しく説明します。
Red Agentとは?
Red Agentは、公開環境におけるロジック主導の脆弱性や設定ミスを継続的に発見するために構築された、WizのAI搭載ペンテスターです。従来、人間のテスターが手作業で数時間から数日かけていた作業を、深みを損なうことなく、マシン速度で稼働する自律的かつ継続的なプロセスへと縮小します。Red Agentはアプリケーションについて推論することによってこれを行います。失敗したプローブから仮説を構築し、ブロックされた試行から制約を蓄積し、アプリケーションが実際にどのように動作するかを理解することでしか生じないマルチステップの攻撃パスを組み立てます。リクエストがブロックされると、Red Agentはそれをデータポイントとして使用し、次の試行に向けた解決空間を絞り込みます。これにより、洗練された攻撃チェーンを大規模に発見できるようになり、防御側は攻撃者に悪用される前に重大なリスクを発見して修復することができます。
実環境におけるRed Agent
マシン速度での防御がどのようなものかをご理解いただくため、1か月間のRed Agentのパフォーマンスの集計データを確認しました。
人間では不可能な規模で稼働する「Red Agent」は、約1,000の環境を対象に数十万回の自動スキャンを完了しました。その中で17,000件を超える固有の検出結果が得られ、そのうち5,500件以上が「高リスク」および「緊急」に分類される重大な脆弱性でした。これらは本番環境において、複数段階の攻撃手順(攻撃チェーン)が実際に成立することが検証されています。

これらの調査結果からの主なポイントの概要は以下の通りです:
アクセス制御が依然として主要な失敗要因である
認可およびアクセス制御の不備は、現代のクラウドアプリケーションにおける最大のギャップであり続けています。 54% のすべての固有検出事項が、アクセス制御の不備に起因していました。これには認証のバイパス、コンポーネントや機密情報への無制限アクセス、IDOR/BOLA、BFLA、デフォルト資格情報が含まれます。これらは、管理用APIが全く保護されていない状態や内部エンドポイントが露出した状態で日常的にリリースされている、実際の運用アプリケーションを示しています。漏洩したシークレットは、大規模で深刻度の高いリスクをもたらす
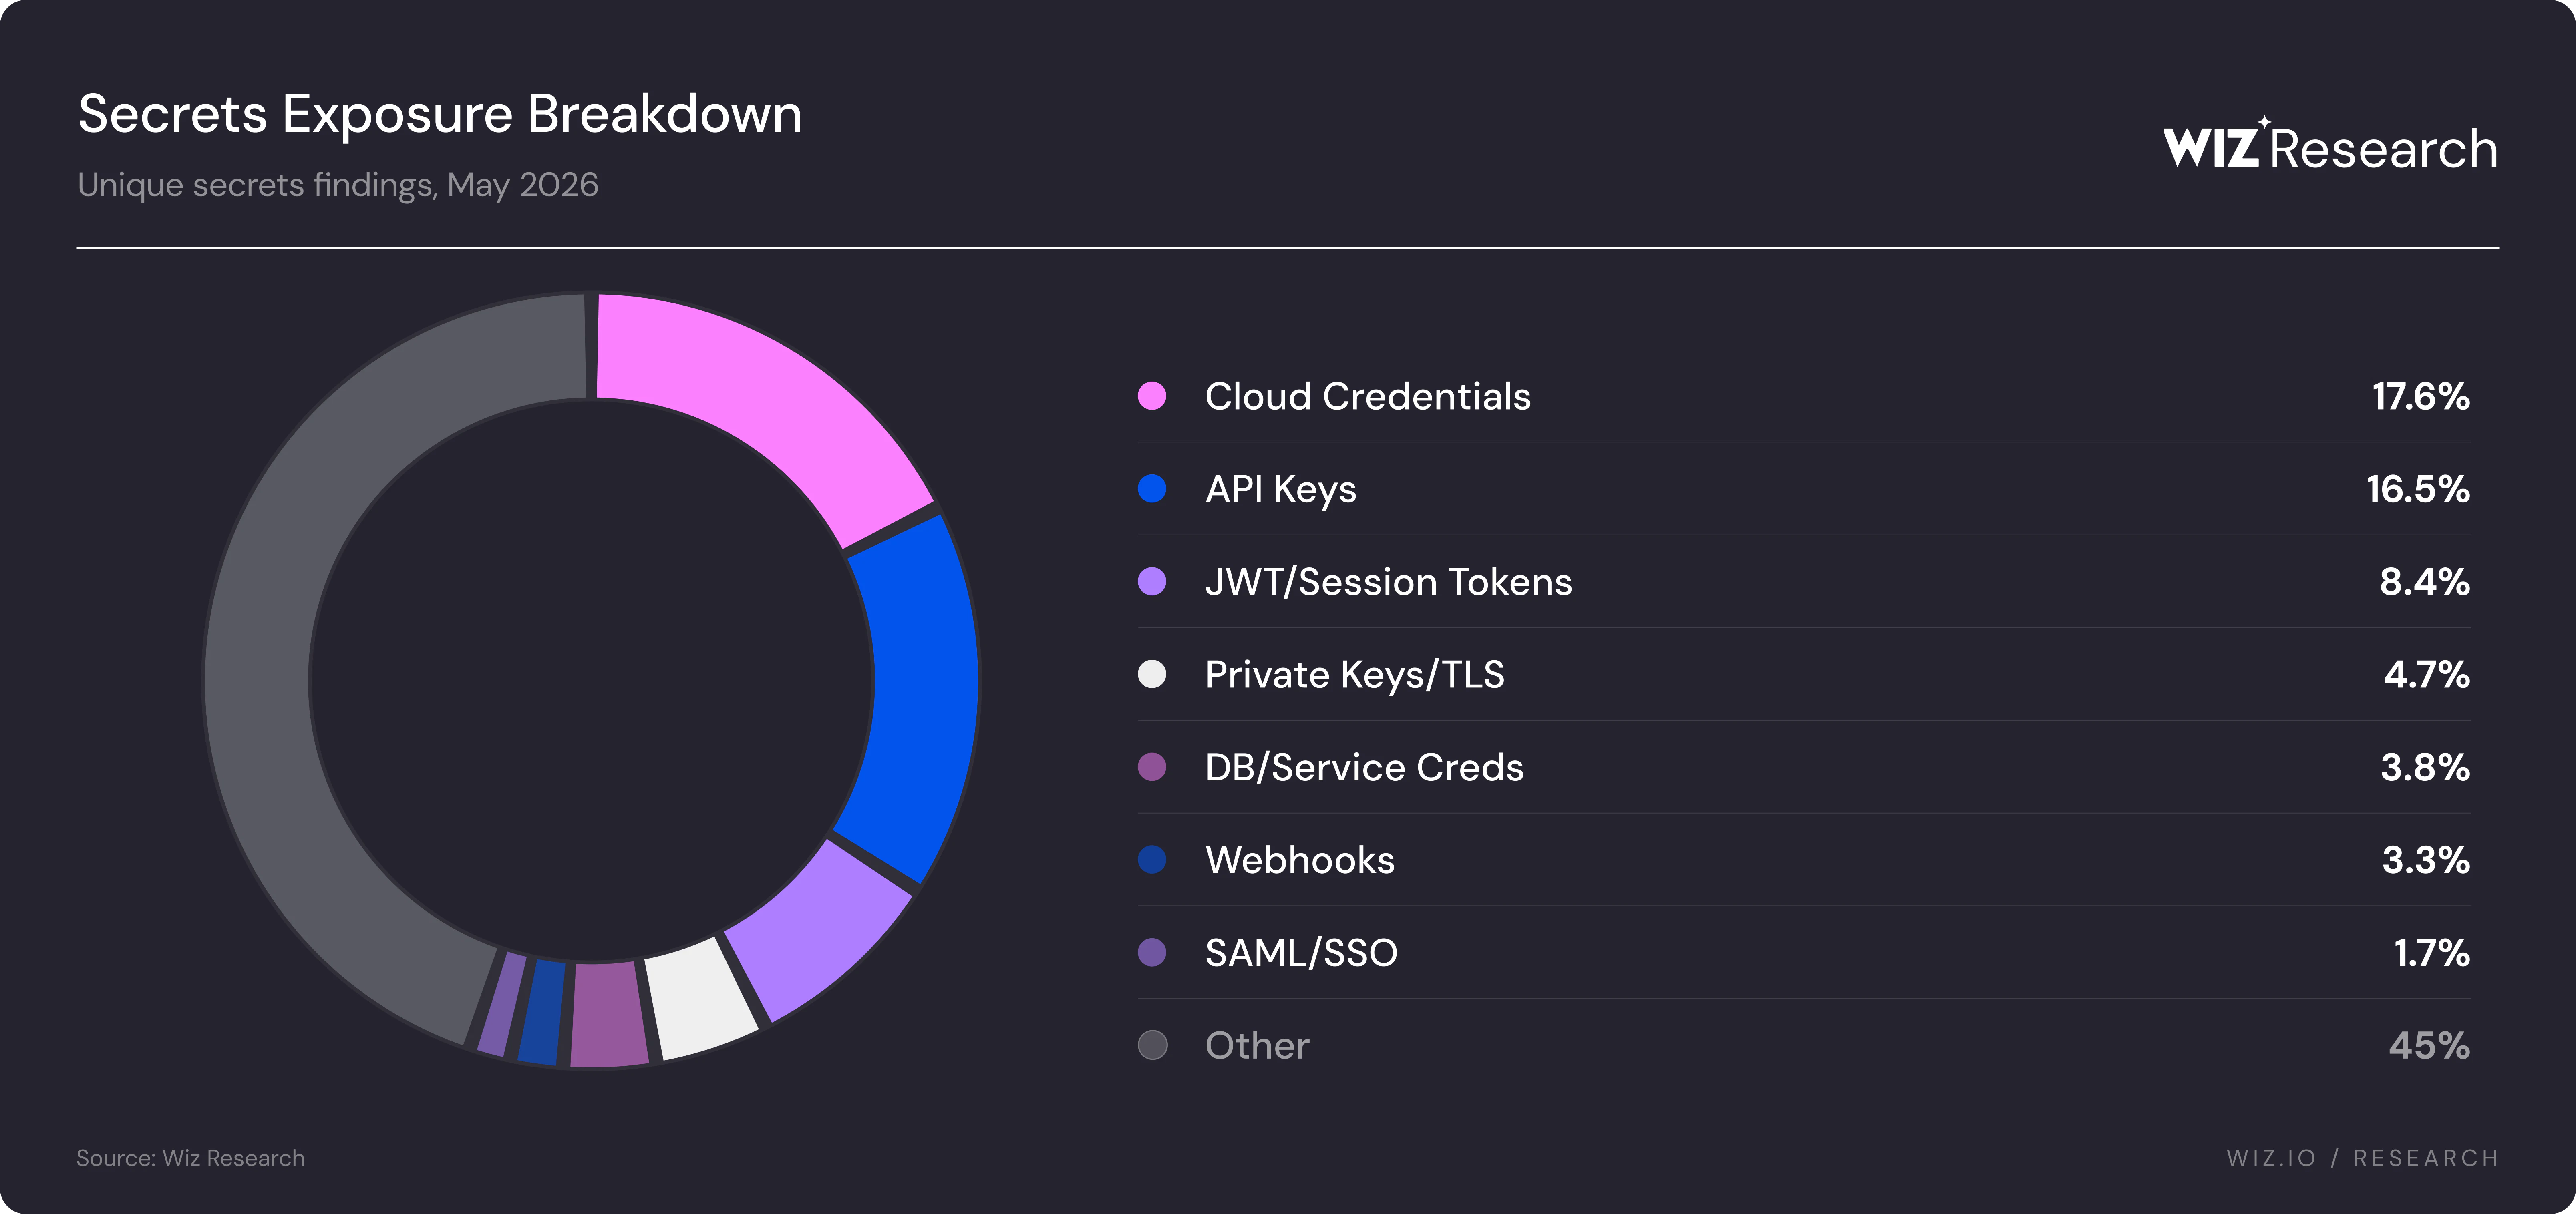
不安全なシークレットは、クラウド環境全体における被害影響範囲を指数関数的に拡大させます。Red Agentによって発見されたすべての露出シークレットのうち、 61% を超えるものが「緊急(Critical)」または「重要(High)」の深刻度に分類されるほど重大でした。データを詳しく見ると、どの種類のシークレットが最も一般的に露出しているかが正確にわかり、これらの漏洩の相当な割合が構造上の核心的コンポーネントを直接露出させていることが証明されます:17.6% が露出したクラウド資格情報
16.5% が漏洩したAPIキー
8.4% が露出したJWTまたはセッショントークン
4.7% が露出した秘密鍵およびTLS証明書
このようなアーキテクチャ全体にわたる露出は、ハードコードされた資格情報が攻撃者に対してインフラ全体への即座の管理者レベルの侵入ポイントを根本的に与えていることを証明しています。
リモートコード実行(RCE):構造的で影響の大きいリスク
RCEは通常まれなものとして扱われますが、実際にはRed Agentはかなりの割合の環境でコード実行パスを発見しました。これらは例外的なケースではなく、悪用可能性の実証を伴う検証済みのRCEです。SQLインジェクション:一貫して深刻なリスク
SQLおよびNoSQLインジェクションは、Webセキュリティにおける最も古い脆弱性クラスであると同時に、最も深刻な部類であり続けています。インジェクションに関する検出事項の 52% 以上が「緊急(Critical)」または「重要(High)」の深刻度でした。SQLiは通常、データベースへの直接アクセス、機密データの漏洩、レピュテーションの損害を意味し、多くの場合、より深いレベルの侵害やRCEへの道を開く可能性があります。PIIおよびPHIの露出が顕著です
Red Agentは、本番環境でデータプライバシーリスクがアクティブに露出していることを発見しました。テストされた環境全体の内訳は以下の通りです:54.1% の露出は社内従業員の記録に直接関係していました。
28.6% は一般ユーザーのPIIを露出させていました。
10.2% は顧客の記録を侵害していました。
5.8% は機密性の高い患者データ(PHI)を露出させていました。
1.3% は学生の記録を漏洩させていました。
JWT alg:none が本番環境で静かに残存しています
JWTの「alg:none」のミスは、今なお本番環境に残り続けています。驚くべきことに、JWTの認証バイパスが検出された原因のうち、実に 63.9% をこの alg:none の設定ミスが占めていました。さらに 8.3% は署名検証自体が完全に行われておらず、残りの 27.8% はその他のJWT実装バグによるものです。この問題が根強く残っている理由は、多くの検証ライブラリが初期状態で安全でない設定になっていることと、開発チームがその設定を変更せずにリリースしてしまうためです。これは実質的に、簡単に認証を突破できるバックドアを放置しているのと同じ状態です。
Red Agent POVの最初のブログを読む
Red Agentがこれらの攻撃パスを連鎖させる様子を見ることで、AI主導の攻撃的アプローチの真のパワーが明らかになります。高度な推論プロセスを活用することで、コンテキストの把握が必要となる隠れたロジック主導の脆弱性を発見することが可能になります。
当シリーズの 最初のブログ では、Red AgentがGitHubリンクのみを受け入れるURLパラメータを持つGCP Cloud Runサービスで、一筋縄ではいかないSSRFを発見した実世界のシナリオを深く掘り下げています。
3回のスキャン実行と96回のイテレーションを通じて、Red Agentはアプリケーションの検証ロジックのメンタルモデルを構築し、ブロックされた試行から学習して、最終的にシグネチャベースのスキャンでは発見不可能なバイパス手法を発見しました。これにより、認証なしでSSRFから完全な認証情報およびソースコードの抽出へと段階を引き上げました。
詳細な分析は ブログ でご覧いただけます。Red Agent POVシリーズのすべてのブログは こちら でご確認いただけます。今後数週間にわたり、実際のRed Agentの調査結果を引き続き共有していきますので、どうぞご期待ください。
Red Agentの実際の動作をご覧になりたいですか?当社のチームとの ライブデモ をご予約ください。