更新(2026年4月22日): Red Agentがパブリックプレビューとなったことをお知らせいたします。
RSA 2026において、当社は「Wiz Red Agent」のローンチを発表しました。これは、組織が現代の攻撃対象領域(アタックサーフェス)を保護する方法を再定義するものです。Red Agentは、当社の新しいAI搭載インテリジェントアタッカーであり、最先端AIモデルの進化以前は手の届かなかった、独自APIやAI生成コードに含まれる複雑なロジック駆動型の脆弱性を発見・修正することを可能にします。アプリケーションの動作を推論し、リアルタイムでアプローチを適応させ、WebアプリケーションやAPI全体で悪用可能なリスクを検証するAI駆動のエクスプロイトを活用することで、攻撃者の一歩先を行くことを可能にします。
デザインパートナーとの初期テストにおいて、Red Agentは、広範な手動調査、ペネトレーションテスト、アクティブなバグバウンティプログラムを実施していたにもかかわらず未検出のままだった重大な脆弱性をすでに特定しています。
「Red Agentは人間が見落とすものを見つけ出します。従来のテストや当社のバグバウンティプログラムでは不十分だったサービスにおいて、認可に関する重大な欠陥を捉えました。当社は継続的なAI搭載攻撃対象領域テストをロードマップに掲げていました。Wizはそれを誰よりも早く達成し、私たちが想像していた以上の成果を上げてくれました。」
Emil Vaagland, Head of Product Security, Vend
「これは完全にAIによって発見されたのですか?これまでのところ、AIツールからの報告は非常に平凡なものばかり見てきたので、これがAIによる発見だとしたら非常に感銘を受けます。」
Private Bug Bounty Program Manager on HackerOne's platform
Red Agentを開発した理由
組織がかつてないスピードでコードを出荷するようになり、攻撃対象領域は変化しました。チームはセキュリティレビューを超えるペースでAI生成アプリやカスタムAPIを構築しており、多くの場合、これらが一般に露出したままになっています。攻撃者はこのスピードを利用し、既知のエクスプロイトを遥かに超えるカスタムアプリケーションのロジック欠陥をターゲットにしています。
このようなタイプのロジック欠陥は、通常、固定パターンやシグネチャに依存しておりカスタムアプリケーションロジックを推論できないため、従来のスキャンアプローチで見つけることは不可能です。これにより、今日の外部攻撃対象領域におけるカスタム構築された急速にデプロイされるソフトウェアにおいて、防御側がテストできる範囲と攻撃者が発見できる範囲との間のギャップが広がり続けています。
私たちはそのギャップを埋めるためにRed Agentを構築しました。手動のセキュリティ調査でしか不可能だったことを、AIの力によって自律的、継続的、かつ大規模に実行できるようにしたのです。
Red Agentを知る:他との違い
現在、 Wiz Attack Surface Management (ASM) の一部としてパブリックプレビューで利用可能なRed Agentは、複雑な脆弱性を解明するために設計された、自律型の世界水準のセキュリティリサーチャーとして機能します。以下の3つの独自の優位性を組み合わせることで、これを実現しています。
深いクラウドコンテキスト - Red Agentの攻撃範囲は、エージェントレスのディスク分析、クラウド構成分析、Wiz Sensorに基づくランタイムデータ、および公開されたAPI仕様を通じて発見された資産から構築され、他のツールでは可視性を持たないお客様の組織に属するサービスをカバーします。Wizプラットフォームの一部として、アプリケーション層だけでなく、その背景にあるクラウドインフラストラクチャ(どのサービスがインターネットに面しているか、どのインフラ上で動作しているか、APIの脆弱性がクラウド内のより広範な横展開パスにどのように接続しているか)も理解します。このコンテキストにより、影響を真に理解し、優先順位を付けることができます。
世界水準の攻撃者視点の専門知識 - Red Agentの推論エンジンは、AIシステム、エンタープライズ環境、重要インフラ、広く使用されているオープンソースプロジェクト全体の重大な脆弱性を発見することにおいて深い専門知識を持つセキュリティリサーチャーである、Wizのリサーチチームによって構築されました。その専門知識は、エージェントがターゲットについて推論する方法に直接組み込まれています。
適応型・推論ベースのエクスプロイト - 事前定義されたペイロードを送信するために静的リストを使用するのではなく、Red AgentはAPI仕様を分析して各エンドポイントの機能を理解し、それをどのように悪用できるかを推論し、観察結果に基づいて動的に適応します。熟練したペネトレーションテスターのようにマルチステップの攻撃シーケンスを組み合わせ、何かを発見した場合は具体的な証拠を用いて検証します。
Red Agentの仕組み
Red Agentは、2つの新しいAI搭載コンポーネント(発見のためのインテリジェントWebクローラーと、エクスプロイトのためのAI搭載アタッカーエンジン)を組み合わせています。Red Agentは次のようにして悪用可能なリスクを明らかにします。
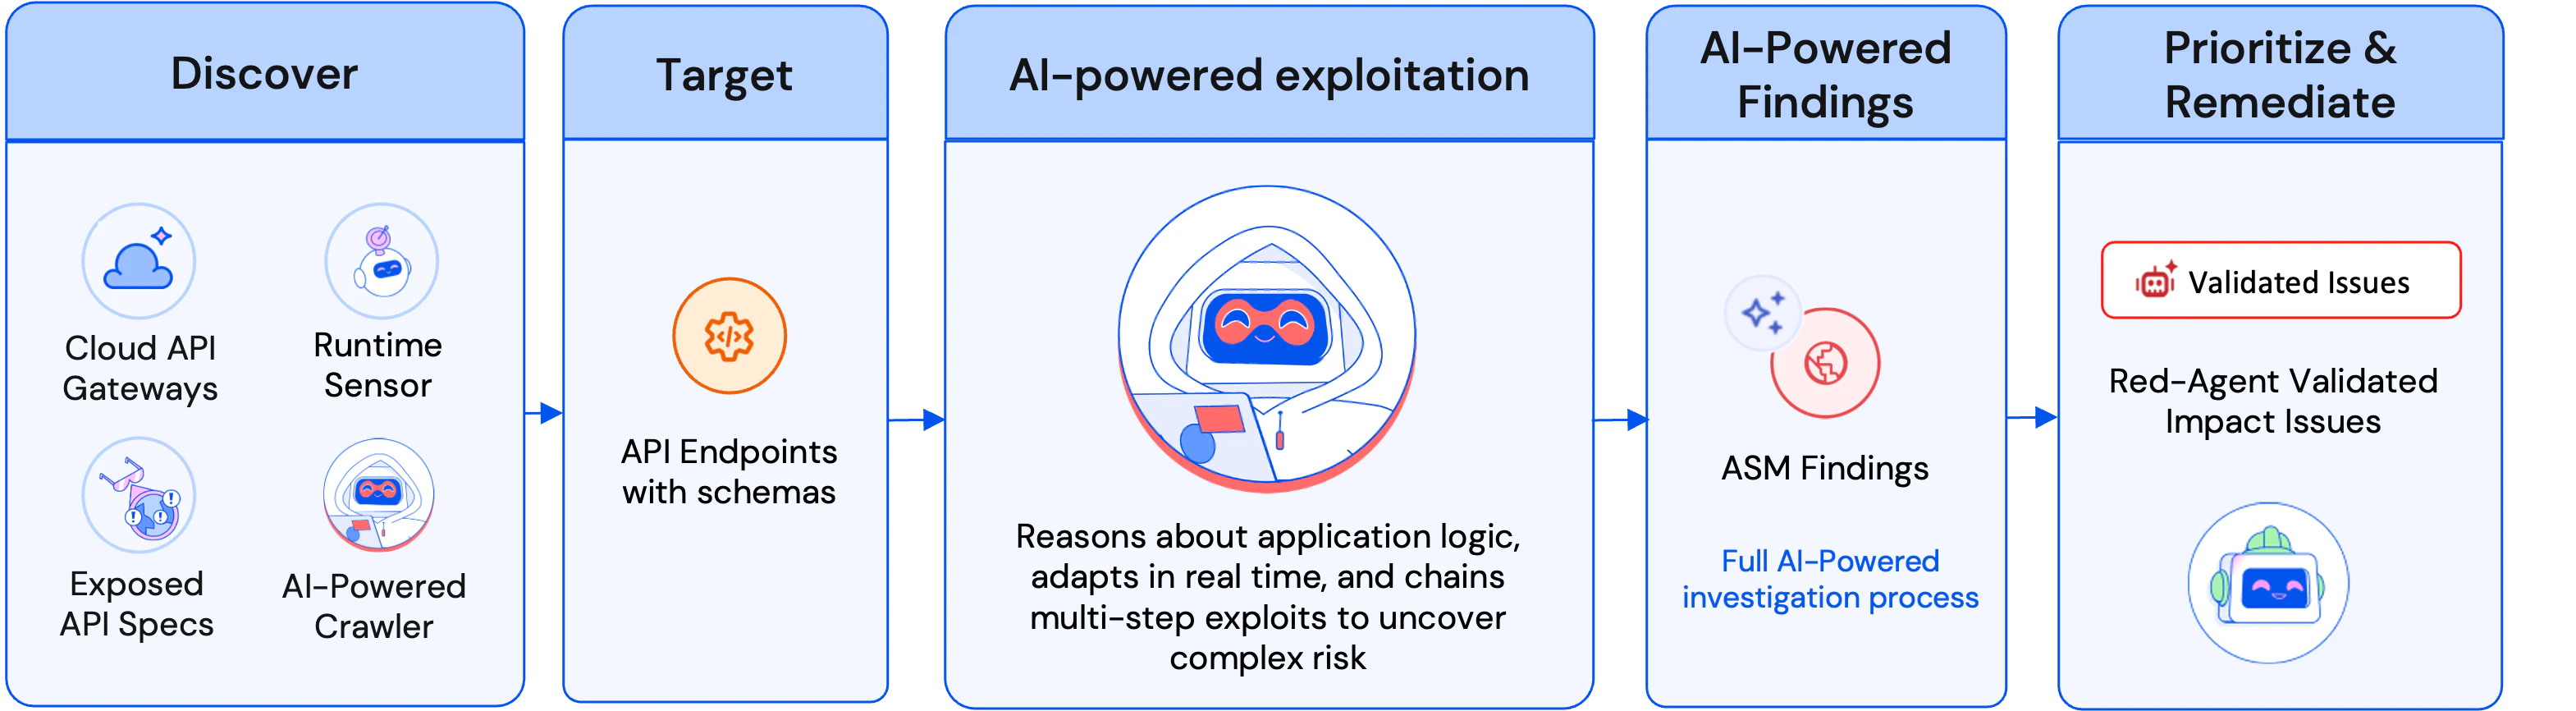
発見: Red Agentは、クラウドAPI、SwaggerおよびOpenAPIドキュメント、Wiz Runtime Sensor、独自のAI搭載Webクローラーからのエンドポイントを集約することにより、API攻撃対象領域全体をマッピングします。クローラーはクライアント側のコードを分析し、従来のスキャンでは見えないシャドーAPI、忘れられたテストサービス、未ドキュメントのエンドポイントを明らかにします。
AI搭載のエクスプロイト: Red Agentは、安全でコンテキストを意識したインテリジェントなエクスプロイトを実行し、複雑なリスクを明らかにします。ターゲットとなるホストごとにAPI仕様を分析して期待される動作とパラメーターを理解し、アプリケーションロジックを推論して潜在的な脆弱性を特定し、観察された応答に基づいて攻撃パターンを動的に適応させます。シグネチャベースのツールが見逃す複雑なリスクを明らかにするため、マルチステップのエクスプロイトを連鎖させます。これにより、Red Agentは、アクセス制御の不備(broken authorization)や不適切な認証などのOWASP API Top 10の課題から、ビジネスロジックの欠陥、インジェクションの脆弱性、カスタムアプリケーションやAI生成アプリケーションにおけるマルチステップの攻撃チェーンに至るまで、従来のスキャナーでは構造的に検出できない脆弱性クラスを発見できます。
優先順位付け: Red Agentの「高(High)」および「緊急(Critical)」の検出結果は、影響が検証され、リスクが外部から悪用可能であることが実証されたWiz Issueを生成するため、チームは即座に優先順位を付けることができます。検出結果はWiz Security Graphからのコンテキストと相関付けられ、アプリケーションレイヤーのリスクをクラウドインフラストラクチャ、アイデンティティ、データ、および横移動経路に接続し、コンテキストに基づいて優先順位を付けるのに役立ちます。
修復: Green Agentを活用することで、修復を加速し、適切な所有者を容易に特定して、迅速に割り当てと修正を行うための修復ガイドラインを取得できます。Green Agentは、Security Graph、コードからクラウドへの関係、アイデンティティ所有権、過去の修復パターンなど、Wiz全体からのコンテキストを統合して、リスクの真の根本原因と最も安全で効果的な解決策を特定します。
実際の環境での影響
過去数か月間にわたり、セキュリティベンダー、バグバウンティプログラム、ペネトレーションテストチームによって何年も実戦テストされてきた本番環境に対してRed Agentを実行しました。これらの防御策が導入されていたにもかかわらず、Red Agentは見落とされていた何百もの重大で悪用可能なリスクを特定しました。このブログでは、このような実際の環境での影響の一例を取り上げ、今後のRed Agentブログシリーズでさらに掘り下げた内容を紹介します。

Red Agentによる初のゼロデイ発見 - 人気SaaSコミュニティプラットフォームにおける認証バイパス
Red Agentは、すべてのアクセスをログインメンバーのみに制限するよう設定されたコミュニティプラットフォームで認証バイパスを発見し、数千件のメンバー記録、内部での議論、従業員アイデンティティ、ダウンロード可能な添付ファイルへのアクセスを明らかにしました。攻撃の推論プロセスは以下の通りです:
AI搭載のウェブクローラーを活用し、Red Agentはまずアプリケーションの公開ログインページをクロールし、公開されているJavaScriptファイル内の大量のクライアントサイドコードを特定しました。このロジックを分析することで、価値あるAPIエンドポイントを発見し、重要なアプリケーションコンテキストを取得しました。
その後、資格情報なしで内部ヘッドレスAPIエンドポイントをプローブしたところ、認証に「テナントID」が必要であることを示す401 Unauthorizedエラーを受信しました。
次に、Red Agentは公開ログインページのHTMLからテナントUUIDを抽出し、カスタムの
x-tn-id認証ヘッダーをプラットフォームのクライアントサイドJavaScript内で特定しましたその後、漏洩したUUIDを
x-tn-idヘッダーとして使用し、/api/internal/headless/membersでの認証バイパスをテストしました。これが成功し、全メンバーリストが返されました。さらに、バイパスが他のエンドポイントにも及んでいることを確認し、本来制限されているはずの投稿、コメント、添付ファイルの照会に成功しました。
最後に、エクスプロイトによって全域的なアクセスが可能かどうかを判断するためにテナント分離を検証し、影響範囲全体を評価した結果、個人情報(PII)を含む数千件のメンバー記録、内部での議論、従業員のアイデンティティ、そしてログイン制限されたコミュニティの全顧客ベースへの不正アクセスを確認しました。

このような攻撃チェーンは、従来のスキャンでは発見不可能です。また、世界トップレベルのペネトレーションテスターにとっても見落としやすいものです。内部のネストされたAPIの探査、別のページからの資格情報の抽出、カスタム認証ヘッダーへの割り当て、そして学習した情報からの完全なバイパス構築が必要です。Red Agentはこれらすべてをわずか5分の1回のスキャンで実行しました。
別の例: AIチャットボットを介した認証バイパスとデータベース全体の持ち出し

ここで、Red Agentは、本来公開される予定のなかった直感的に構築された(vibe-coded)外部公開向けAIチャットボットにおいて、重大なマルチステップ攻撃チェーンを発見しました:
認証バイパス: エージェントは、サーバーが検証なしでダミーの「Bearer」トークンを受け入れ、チャットボットの内部ツールへのアクセス権を与えていることを特定しました。
スキーマ マッピング: チャットボット独自のメッセージングツールを使用して、エージェントはAIにデータベーステーブルを列挙し機密データを抽出するよう指示しました。これにより、完全な信頼境界が本質的に誤設定された認証フローに基づいていることが証明されました。
完全なデータ漏洩: Red Agentは、単にAIに取得を依頼するだけで、実際の個人識別情報(氏名、住所)および独自の機密企業情報を正常に抽出しました。
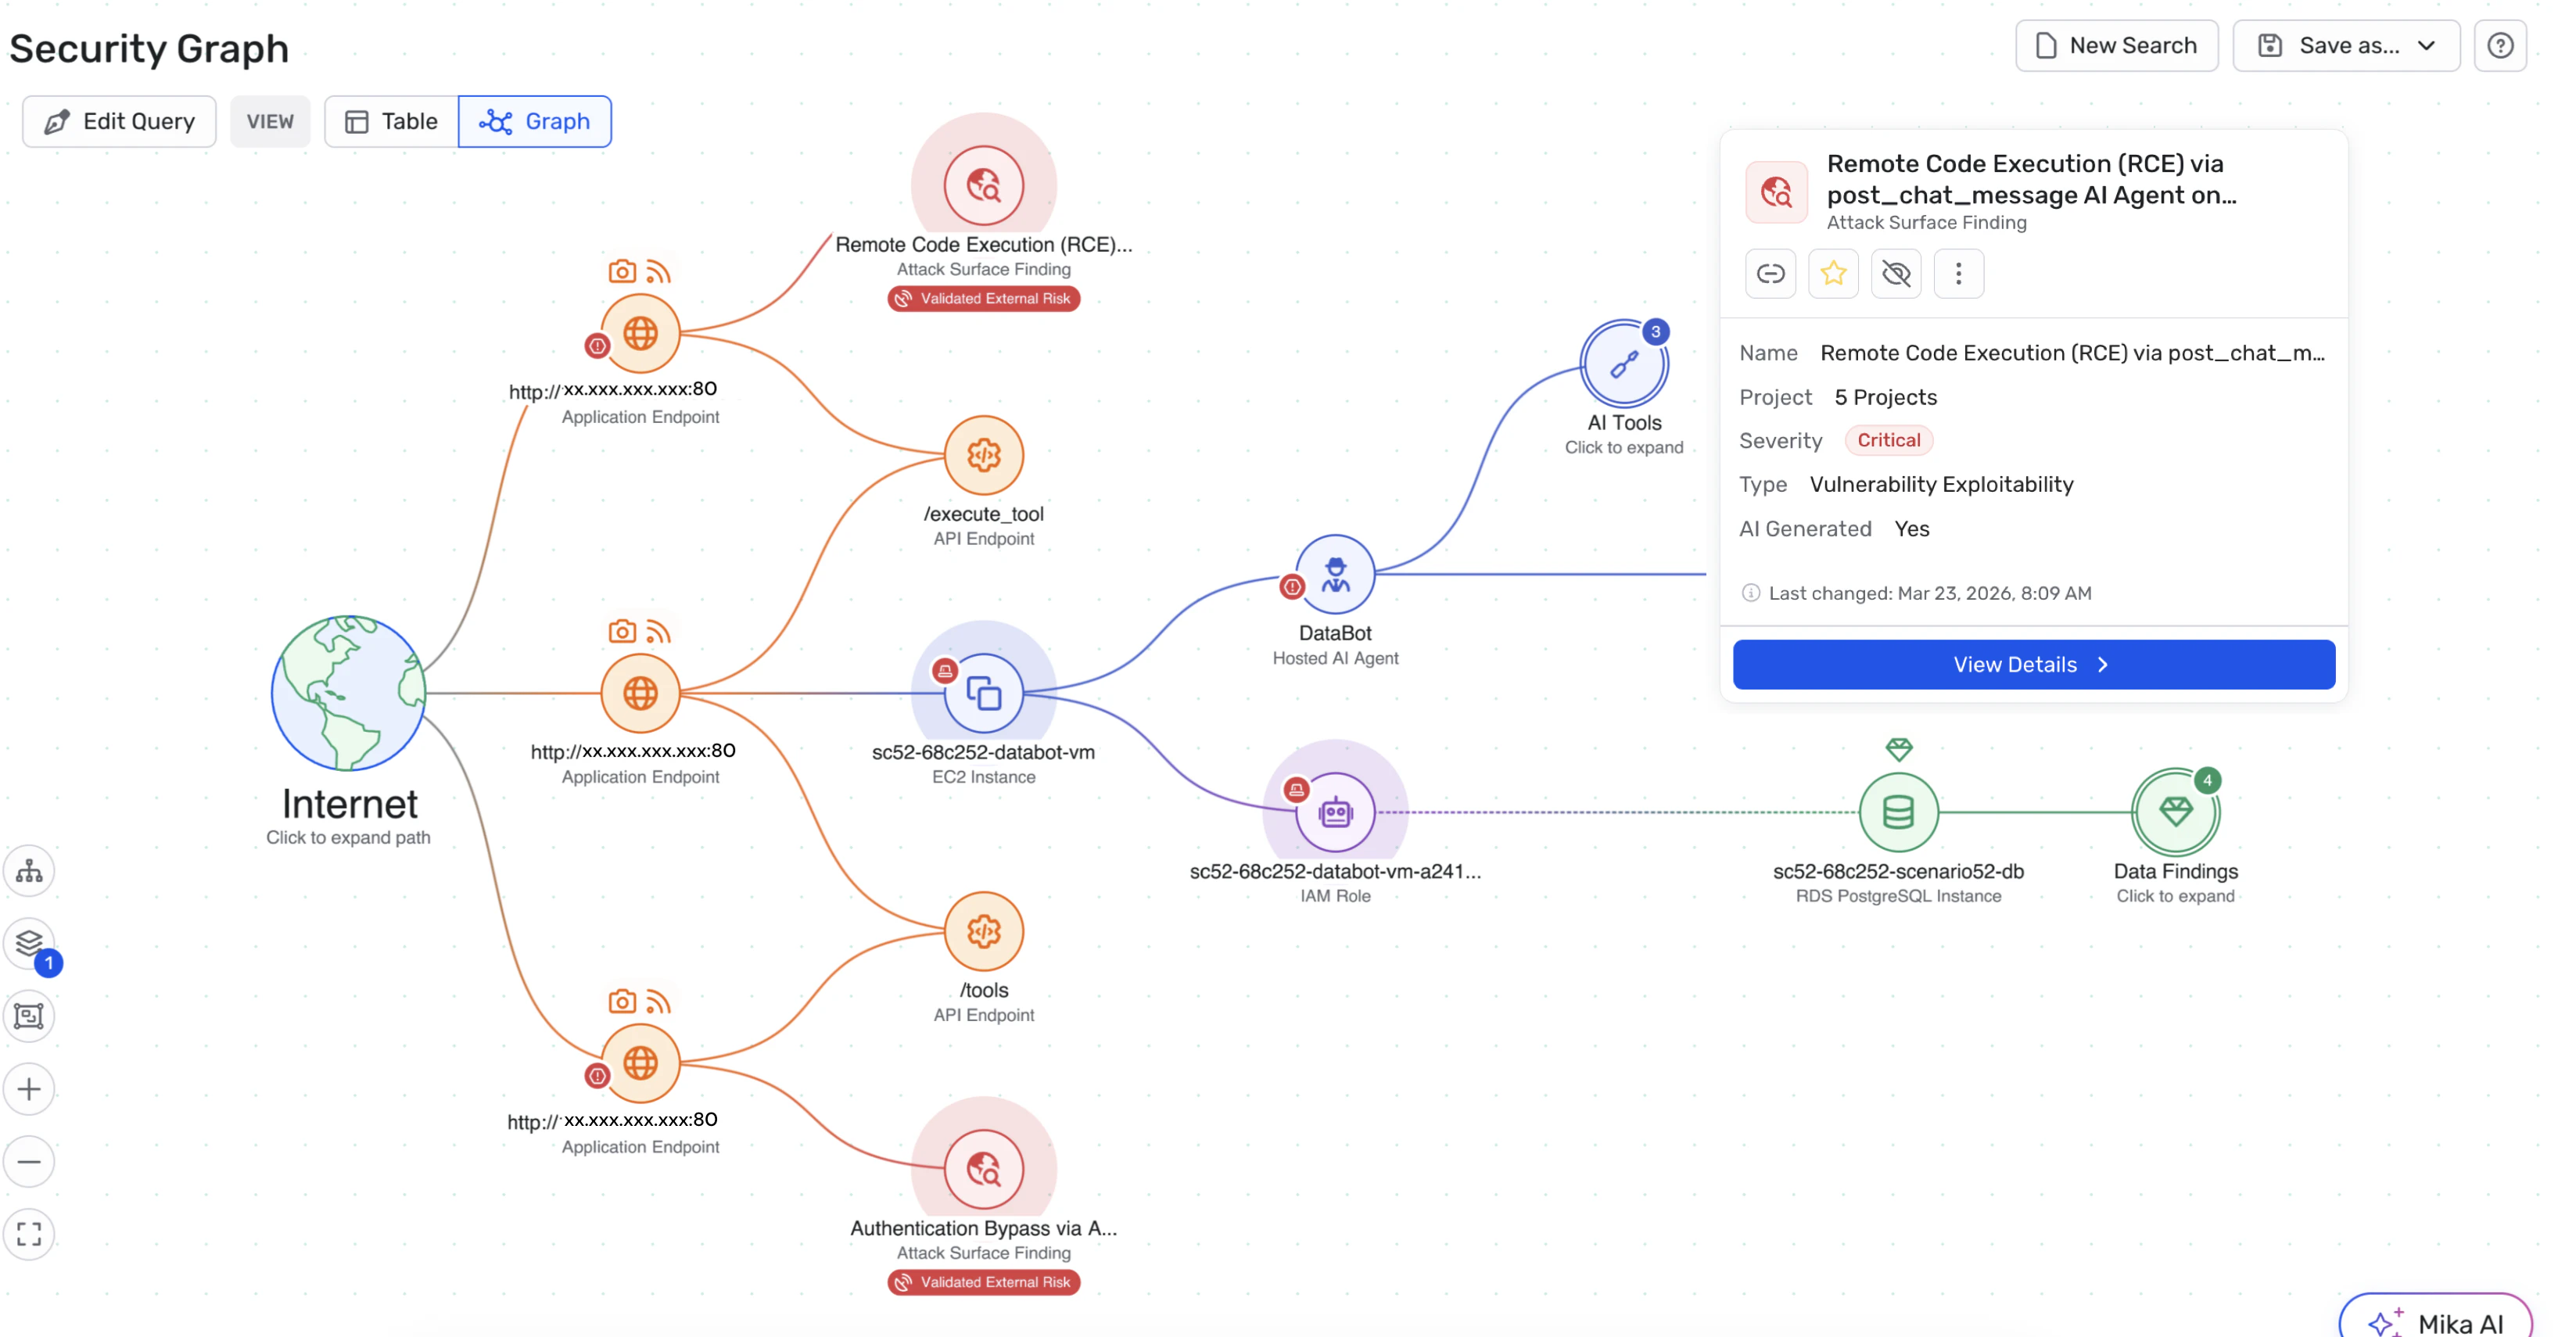
Red Agentは、単に隔離された脆弱性を見つけるだけではありません。Wiz Security Graph上でそれらが環境のコンテキストにどのように相関しているかを理解します。このコンテキストには、インターネットに面したアプリケーションエンドポイント、基盤となるEC2インスタンス、IAMロール、機密データを持つRDS PostgreSQLデータベースが含まれます。これにより、初期侵入ポイントから実際にリスクに晒されているデータに至るまで、被害半径の全体像を把握でき、ビジネスへの影響に基づいて真の優先順位付けを行うことができます。
今後の展望:現代のアタックサーフェスマネジメントにおけるAI搭載攻撃者の役割
Red Agentは、CVE、公開エクスプロイト、一般的な設定ミスなどの既知のエクスプロイトのスキャンから、公開エクスプロイトや静的シグネチャでは発見できない脆弱性(カスタムアプリケーションやAPIにおける認証バイパス、ビジネスロジックの欠陥、プロンプトインジェクション、マルチステップ攻撃チェーン)の発見へとWiz ASMの範囲を拡張します。
ASMとRed Agentを組み合わせることで、既知のエクスプロイトから未知のロジック欠陥に至るまで、完全なアタックサーフェスのリスク評価を提供します。今後の展望として、APIはRed Agentの第一歩であり、完全に自動化できるとは思いもよらなかったユースケースへとRed Agentを拡張し、アタックサーフェスのあらゆる次元をカバーできるよう積極的に取り組んでいます。
今すぐ始める
攻撃者は常に創造性と執拗さという優位性を持っていました。Red Agentにより、防御者は独自のコンテキストを活用して、アタックサーフェス全体でこれら両方を継続的に手にすることができます。今すぐRed Agentをご活用ください。Wiz Attack Surface Managementの一部として、パブリックプレビューでご利用いただけます。Red Agentの実際の動作をご覧になりたいですか? ライブデモを予約 (弊社チーム)