フロンティアモデルがマシン速度でゼロデイ脆弱性を自律的に発見し、エクスプロイトを連鎖させることができる時代において、脆弱性はこれまで以上に迅速に発見され、公開されるようになります。組織は、攻撃がAIの速度で発生する一方で、防御がそれに追いつかないというギャップに直面しています。脅威は現実のものですが、防御側には攻撃者に対して根本的なコンテキスト上の優位性があり、マシン速度の防御は実現可能であると私たちは信じています。そこで当社は、 AI Threat Readiness Framework を構築し、セキュリティチームがマシン速度で動作する防御を運用化できるようにしました。
AI脅威レディネスは、2つの要因によって決定されます: 可視性の広さ と 対応の迅速さ 。実践的には、これは次の2つの質問に答えられることを意味します:
環境全体にわたるリスクや脅威を検知し、優先順位を付けることができますか?
これらのリスクや脅威が発生したときに、同じくらい迅速に対応できますか?
Black Hat において、当社はWizプラットフォームを進化させ続け、組織がAI Threat Readinessに向けて対策を構築できるよう支援しています。リスクが存在するあらゆる環境にわたって可視性を拡大し、新たな脅威に先回りするために必要なアクションを加速させます。
可視性の広さ:リスクが存在するあらゆる場所でリスクを検知し、優先順位付けを行う
AIは、ソフトウェアがどこで構築され、どのようにデプロイされ、誰が(または何が)重要なシステムにアクセスできるかを根本から変えています。セキュリティ境界は現在、クラウドワークロードを超えて、開発者ワークステーション、CI/CDパイプライン、AIエージェント、SaaSアプリケーション、ソフトウェアサプライチェーンへと拡大しています。これらの環境の相互接続性が高まるにつれ、組織は真の露出状況を把握するために、環境全体の資産、アイデンティティ、データ、リスクを完全に可視化する必要があります。
過去1年間で、当社はWizプラットフォームを大幅に拡張し、次のようなお客様の環境全体でこの広範な可視性を提供してきました:
オンプレミスおよびハイブリッド環境: Security Graph をオンプレミス環境に拡張し、 Sensor Workload Scanner 経由でハイブリッドチームに包括的なセキュリティ運用モデルを提供します。
統合脆弱性管理: サードパーティのインベントリとリスク検出事項をSecurity Graphに連携し、Wizのコンテキストと攻撃パスを使用して、すべての検出事項タイプにわたって統合された優先順位付けを可能にします。
SaaSアプリケーション: Security Graphおよびリスク評価の対象範囲を、以下を含むビジネスに不可欠なSaaSアプリケーションに拡張: M365、 現代のエンタープライズ全体の可視性のギャップを解消します。
しかし、これはほんの始まりに過ぎません。AIがセキュリティペリメーターを広げるにつれ、組織がリスクを理解し管理するために可視性を必要とする新しい攻撃対象領域へとカバレッジを拡大しています。
開発者ワークステーションへの可視性の拡張
開発者ワークステーションは、現在、新しいセキュリティペリメーターの一部となっています。開発者はクラウド資格情報、パブリッシュトークン、ソースコードへの直接アクセス権を保持しており、AIコーディングエージェントは機械的な速度でこれらの同じ権限を用いて動作しています。Wizの 「State of SDLC Security 2026」レポート によると、71%の組織に少なくとも1つのAIコーディングアシスタントが存在し、80%がAI IDE拡張機能を使用しており、それぞれが自律的にコードを書き、APIを呼び出し、資格情報にアクセスしています。
攻撃者もこのことに気づいています。Wiz Researchは、 Shai-Hulud 、 Axios 、および s1ngularity などのキャンペーンを記録しました。これらはいずれも開発者ワークステーションを起点とし、悪意のあるパッケージや侵害されたIDE拡張機能を使用して資格情報を収集し、クラウド環境、レジストリ、本番システムに到達しています。従来の端末検知はこの脅威モデル向けに構築されておらず、OSレベルで悪意のある動作を特定しますが、開発者エコシステムを継続的に理解したり、ワークステーションでの検出事項をクラウドの被害半径に接続したりすることはできません。

昨日、当社は Wiz Sensor for Developer Workstations のWindowsおよびmacOS向けプライベートプレビューを発表しました。これにより、セキュリティチームは開発者端末全体のあらゆるパッケージ、IDE拡張機能、AIツールに対する継続的な可視性、リアルタイムのサプライチェーン攻撃検出、およびすべてのマシンで実行されているものを確認・制御するためのAIガバナンスを得ることができます。

AIを活用してコード内の複雑な欠陥を解明
AIは、組織が自社アプリケーションの脆弱性を特定する方法も変革しています。ソフトウェアが絶えず変化する中、特定時点でのコード分析ではもはや十分ではありません。セキュリティチームには、コードベース全体で最も重要な脆弱性を可視化するための、拡張可能で継続的かつ効率的な方法が必要です。
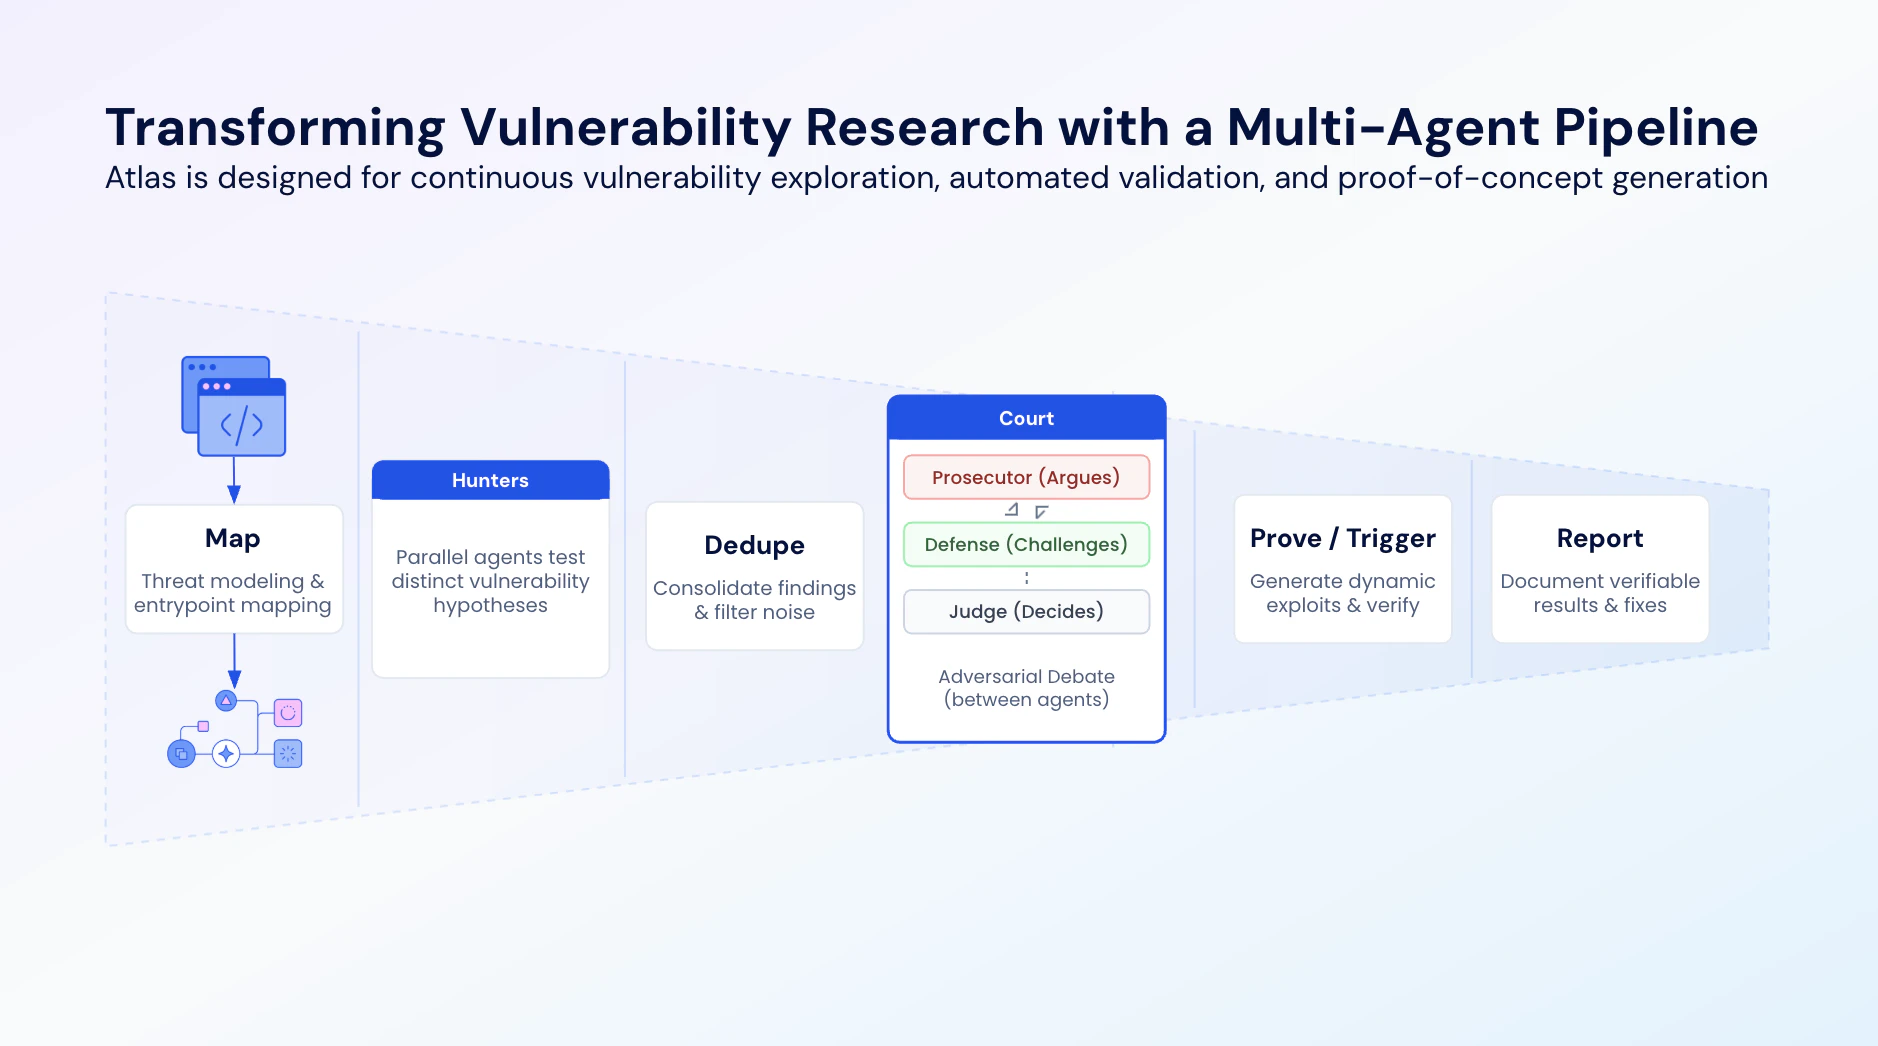
エンタープライズ環境で大規模なAIスキャンを提供する方法を理解するため、当社のリサーチチームは Atlas という脆弱性発見のための自律型AIシステムを開発しました。Atlasは、攻撃対象領域のマッピング、仮説の立案、並列ハンティング、そして実際の機能するエクスプロイトによるすべての発見事項の検証を行うなど、セキュリティリサーチチームと同じように機能します。設計上、マルチモデルハーネスを使用して特化したサブエージェントをオーケストレートし、調査の各段階をその作業に最も適したモデルにルーティングします。その結果がすべてを物語っています。Atlasは現在、 CyberGym (AI主導の脆弱性作業に関する公開ベンチマーク)で成功率90.9%で第1位を獲得しています。
Atlasはまだ商用利用できませんが、既存のアプリケーションセキュリティワークフロー内で継続的なAI分析をセキュリティチームに提供できるよう、プラットフォームへの組み込みを積極的に進めています。
Google Threat IntelligenceのWizへの接続
リスクの把握には、自社環境の可視化以上のものが求められます。セキュリティチームは、アセット、アイデンティティ、アプリケーション、ワークロードを取り巻く、進化し続ける脅威情勢のコンテキストも必要としています。Google Threat IntelligenceとWizプラットフォームを統合することで、Wizの検出結果はMandiantの最前線インテリジェンス、VirusTotalのクラウドソースインテリジェンス、Googleの脅威インサイトによって拡張され、比類のない可視性と攻撃者に関するインサイトをセキュリティ上の意思決定に直接もたらします。
Google Threat Intelligenceは、Wizのリスクおよび脅威の検出結果を実際の脅威インテリジェンスで拡張できるようになり、アクティブな攻撃者の行動に基づいてチームがリスクの優先順位を付けるのを支援します。マルウェアの検出結果について、Google Threat Intelligenceは単なる判定を超えた豊富なコンテキストを提供し、業界で最も包括的な脅威インテリジェンスエコシステムの1つを活用して、調査が始まる前であってもセキュリティチームが脅威を理解し、対応の優先順位を付けられるようにします。さらに、AIが新たな攻撃対象領域をもたらす中、WizはGoogle Threat Intelligenceの悪意のあるAI Skillインテリジェンスも活用して、AIエージェントがインポートする可能性のあるリスクの高いオープンソーススキルを特定し、組織がエージェント型AI(Agentic AI)を導入する際により高い確信を持てるようにします。
マルウェアおよびAI Skillに対するGoogle Threat Intelligenceの拡張機能は、すべてのWizユーザーに即座に利用可能な状態で提供されます。世界クラスの脅威インテリジェンスと、Wiz Security Graphですでにキャプチャされている豊富なコンテキストを組み合わせることで、Wizはあらゆるセキュリティ決定に利用可能なコンテキストを拡張し続け、組織がマルチクラウド環境全体で一貫して優先順位付けと対応を行えるようにします。
対応のスピード:マシンスピードでの対応
完全な可視性は、AI Threat Readiness(AI脅威への対処準備)の基礎を築きます。組織がリスクを理解するのに役立つ同じコンテキストが、あらゆるセキュリティの意思決定と対応を推進・加速し、チームが自律的な防御を構築できるようにする必要があります。私たちはその将来の姿を「セルフヒーリング(自己修復型)クラウド」と考えています。ここでは、AIがリスクを継続的に理解し、露出を検証して、攻撃者が行動を起こす前にそれを減らすためのアクションを実行します。これに向けて構築を行うには、自社環境のコンテキストに基づいたAIエージェントと自動化によって対応ライフサイクルのあらゆる段階を圧縮し、人間は判断が必要な意思決定に集中できるようにする必要があります。
Wizを使用すると、対応サイクルのあらゆる段階で対応スピードを加速できます。
「 Red Agent 」が一般提供開始され、チームは攻撃者に発見される前に、悪用可能な複雑なリスクをプロアクティブに発見・検証し、排除できるようになります。従来のシグネチャマッチングを行うスキャナとは異なり、Red Agentはビジネスロジックに基づいて推論を行い、OWASP API Top 10の欠陥、ロジックの欠陥、認可のバイパスなどのロジック起因の脆弱性を明らかにします。

脅威が発生した際、チームは何が起きたのかを迅速に把握し、影響を特定し、対応方法を決定する必要があります。「 Blue Agent 」は、アナリストが必要とするコンテキストを事前にとりまとめることで脅威の調査を加速し、チームがアラートから把握、そしてアクションへと迅速に移行できるように支援します。
「 Green Agent 」は、デジタルセキュリティの調査員および修復エンジンとして機能し、修正を適用したりレイヤーに適した修復を選択したりする前に、実証済みの手法に基づいてすべての問題を分析します。 「Remediation and Response(修復と対応)」 (パブリックプレビュー中)はGreenの推奨事項内に組み込まれており、Wizの作成済みテンプレートからカスタマイズされた対応アクションを表示し、ワンクリック実行で即時修正のために顧客のクラウド環境で実行されます。
「Wiz Workflows」 (一般提供開始)は、この対応全般をエンドツーエンドでオーケストレーションし、それらのインサイトをAI開発のペースに合わせて拡張可能な反復プロセスへと変換します。これは中央集権型のコントロールプレーンとして機能し、チームはWiz AI Agents、Remediation and Responseアクション、マルチステップワークフローへの統合など、Wizプラットフォーム全体のアクションを連鎖させて、大規模な対応を加速できます。

これらの機能は、セキュリティチームがマシンスピードの自動化を実装し、AI主導の未来に向けて構築を進めることができる、セルフヒーリングクラウドへの第一歩となります。
WizでAI Threat Readinessを構築
脅威情勢が進化し続ける中、組織はリスクを理解し、対応を加速させ、セキュリティ態勢を継続的に強化する機能を有効化および運用することで、 今すぐ AI Threat Readinessの構築を開始できます。Wizでは、具体的に以下のようなアプローチが可能です。
Red Agentの有効化: 攻撃者に悪用される前に、最も価値の高い修正に注力します。
Wiz WorkflowsによるAIを活用した修復の運用化: Workflowsを使用して調査をオーケストレーションし、適切な担当者を関与させ、修復および対応アクションを迅速に実行します。
脅威環境がAIのスピードで進化し続ける中、組織はセキュリティへのアプローチを進化させる必要があります。包括的な可視性、AIを活用した意思決定、自動化されたアクションの組み合わせは、継続的にリスクを低減し、将来の脅威に対応するために構築された新しいセキュリティ運用モデルの基盤となります。