AI 보안 자원 센터

AI 보안: 사실과 허구의 차이

섀도우 AI가 귀사의 조직을 위험에 빠뜨리고 있나요? 현재 방어 체계가 AI에 대응하고 있나요? 클라우드 환경을 안전하게 보호할 수 있는 답변, 전문가 전략, 실행 가능한 인사이트를 받아보세요. 함께 살펴보겠습니다.

오해 #1: AI는 내 문제가 아니다(아직은)

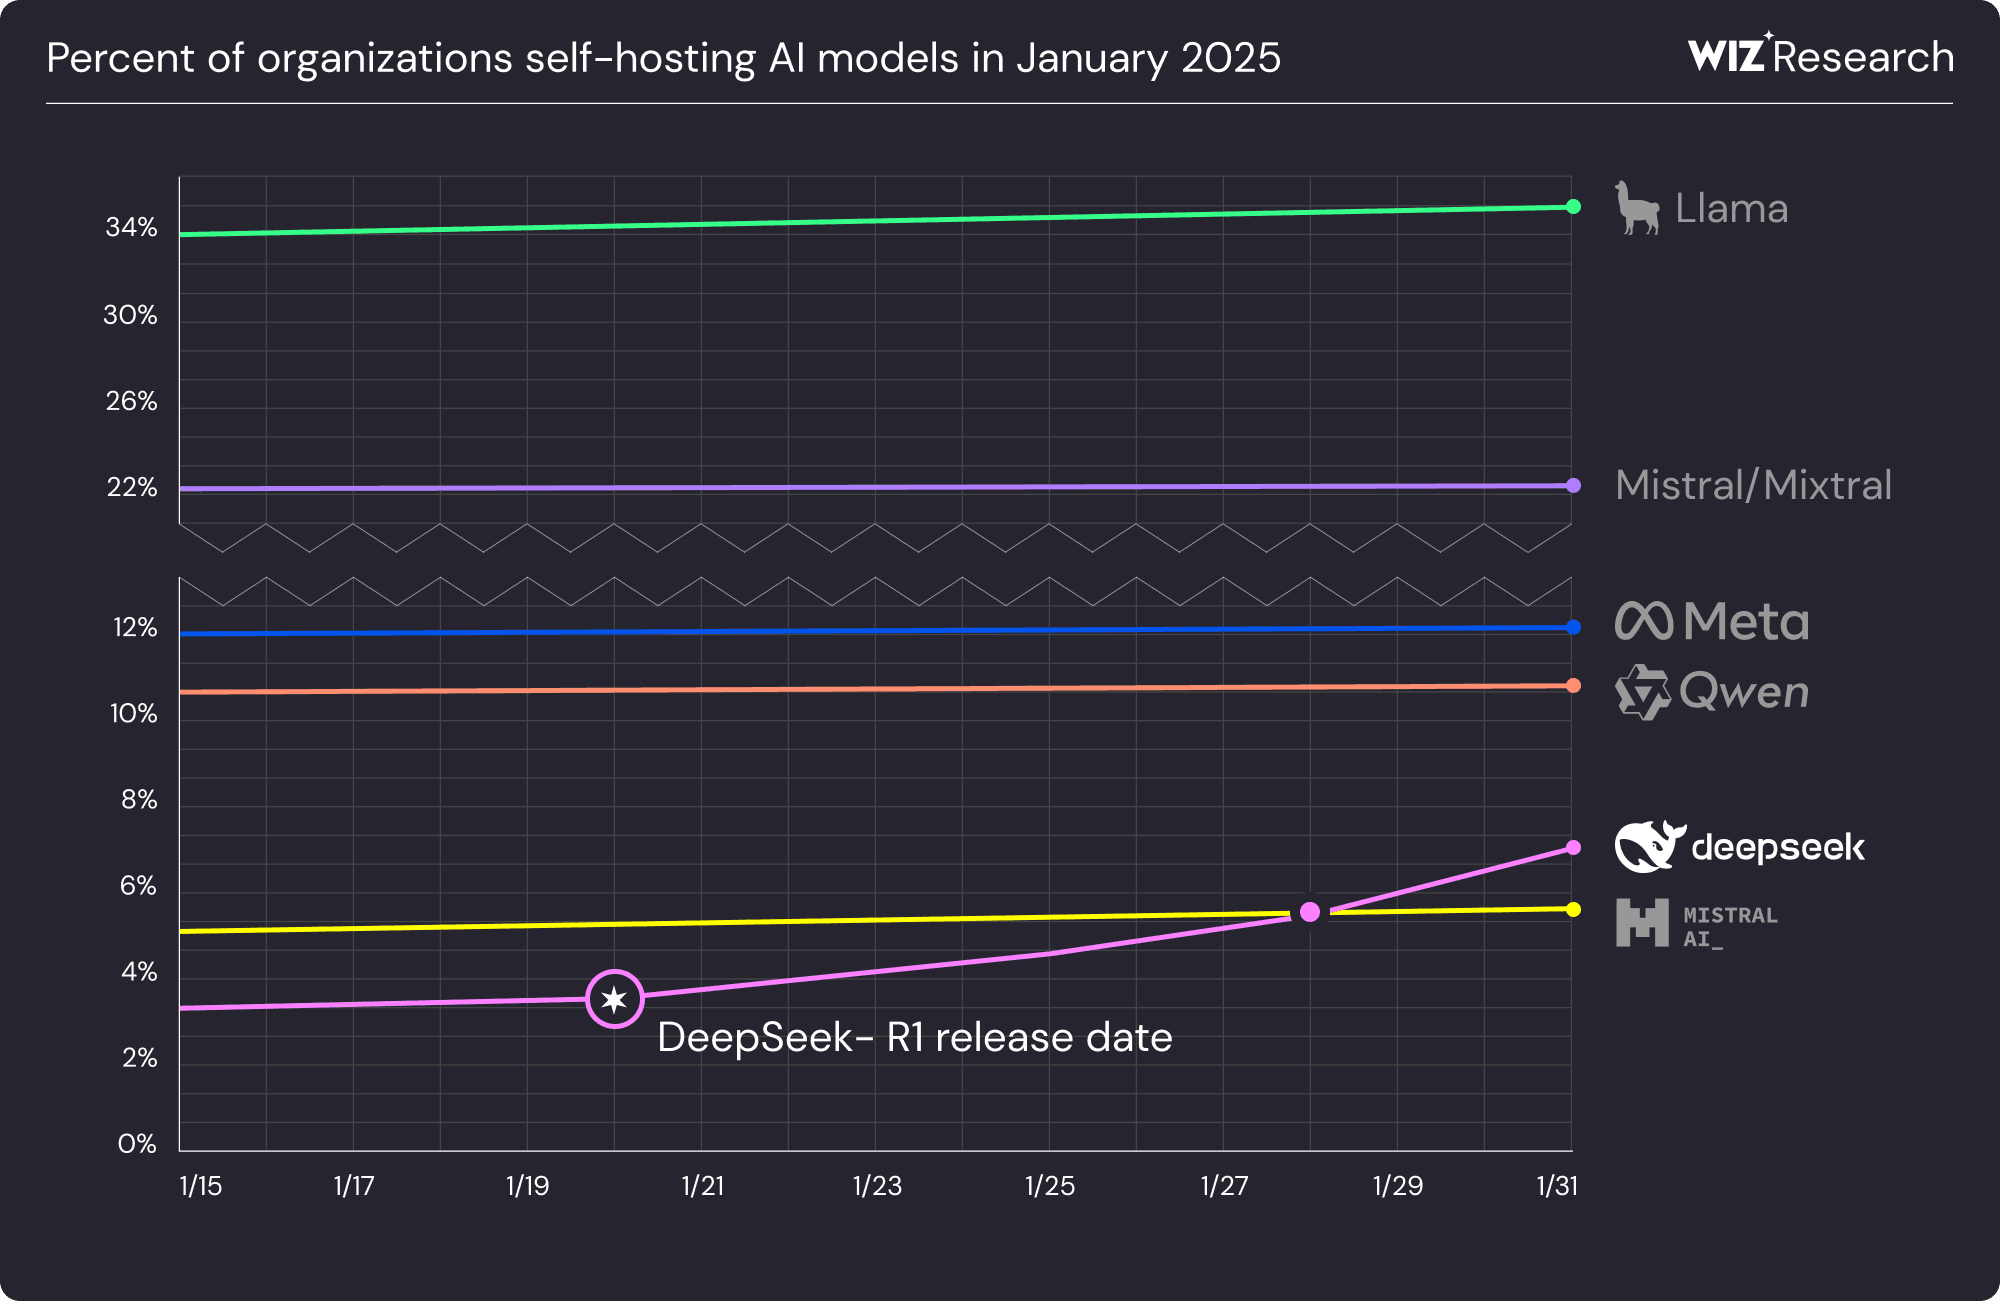
Wiz Research 팀에 따르면, Amazon SageMaker, Azure AI, GCP Vertex AI와 같은 관리형 AI 서비스가 70% 이상의 클라우드 환경에 존재하며, 조직들이 AI 발전을 빠르게 도입하고 있음을 보여줍니다

Shadow AI

섀도우 AI는 통제받지 않은 AI의 무단 사용 또는 구현을 말합니다. 또는 조직의 IT 부서에 보이는 데이터셋입니다. AI, AI 모델, AI 제품용 데이터셋이 누구나 사용할 수 있도록 매일 공개되며, 깊은 전문성이 필요하지 않습니다. 특히 생성형 시스템에 해당합니다 AI 점점 더 많은 사람들이 개인 비서 형태로 생성형 AI를 도입하고 있으며, 많은 이들이 이에 의존하게 되었습니다 AI가 제공하는 다양한 맞춤형 경험과 최적화된 프로세스에 대해서도 말입니다.

우발적 데이터 노출

AI 연구자들은 종종 방대한 양의 외부 및 내부 데이터를 공유하여 AI 모델을 구축합니다. 이는 상당한 보안 위험을 초래합니다. 보안 팀은 AI 데이터셋을 외부에 공유하기 위한 명확한 지침을 마련해야 합니다. Wiz 연구팀은 마이크로소프트 AI 연구진에 의해 38TB의 데이터가 실수로 노출된 것을 발견했습니다. 공개 AI 데이터셋에 전용 저장 계정을 사용했다면 노출이 제한될 수 있었을 것입니다.

공급망 취약성

AI는 제한된 보안 통제를 가진 오픈 소스 데이터셋, 모델, 파이프라인 도구에 크게 기반하고 있습니다. 공급망에서 악용되는 취약점은 AI 시스템뿐만 아니라 다른 생산 구성 요소로도 확장될 수 있습니다. 공격은 모델 전복이나 공격적 데이터를 침해된 데이터셋에 주입하는 것을 포함할 수 있습니다.

AI 파이프라인의 보안 위험

신화 #2: 아무도 AI를 안전하게 보호하는 방법을 모른다

귀사의 조직에 적용되는 AI 위험 유형은 사용하는 AI에 따라 다릅니다. AI를 둘러싼 보안 통제를 이해하려면 먼저 생성형 AI와 관련된 보안 위험에 대한 충분한 개요를 갖추어야 합니다.

효과적인 테넌트 격리는 서로 다른 사용자의 데이터와 작업 부하를 보장합니다 안전하게 분리되어 무단 접근을 방지합니다. 엄격한 권한 관리를 구현하고, 암호화 및 테넌트 간 명확하고 안전한 경계를 유지하기 위한 인증 조치.

오해 #3: AI 위험을 찾을 방법이 없다

AI 보안 포스처 관리는 AI 파이프라인과 보안 상황을 가시화하여 조직이 AI 위험을 효과적으로 제거할 수 있도록 합니다. AI 모델, 학습 데이터, AI 서비스에 보안을 내장하여 AI 기술의 가속화되면서도 안전한 도입을 보장합니다. AI-SPM 솔루션은 AI 모델을 보호할 수 있게 해줄 것입니다.

AI 자재표(AI-BOM)는 AI 자산에 대한 탁월한 가시성을 제공합니다. 관리형 AI 서비스와 호스팅된 AI 기술을 포함합니다. 모든 AI 사용을 탐지하고 추적하는 데 도움을 줍니다 조직 내에서 섀도우 AI를 제거하고 실시간 모니터링과 예상치 못한 배포 식별을 가능하게 합니다.

맞춤형 데모를 받아보세요

맞춤형 데모 신청하기

"내가 본 최고의 사용자 경험은 클라우드 워크로드에 대한 완전한 가시성을 제공합니다."
데이비드 에슬릭CISO
"Wiz는 클라우드 환경에서 무슨 일이 일어나고 있는지 볼 수 있는 단일 창을 제공합니다."
아담 플레처최고 보안 책임자(CSO)
"우리는 Wiz가 무언가를 중요한 것으로 식별하면 실제로 중요하다는 것을 알고 있습니다."
그렉 포니아토프스키위협 및 취약성 관리 책임자