




- AI
- Wiz Code
- Product & Company News
Introducing Wiz AI SAST: Application Security that Understands Your Code and Your Infrastructure


Salman Ladha, Sharon Ben ZeevOctober 6, 2026
코드, CI/CD, 클라우드 전반에 걸친 통합 보안으로 AI 생성 코드를 첫 번째 커밋부터 프로덕션으로 보호합니다.

포춘 100대 기업의 65% 이상이 신뢰합니다




Wiz Code는 코드, 클라우드, 런타임, 적대적 검증을 연결하여 공격 경로를 악용할 수 있습니다. 개발자들은 우선순위가 정해진 문제와 AI가 생성한 수정을 받으며, 보안팀은 실제 위험을 줄이는 데 집중합니다.
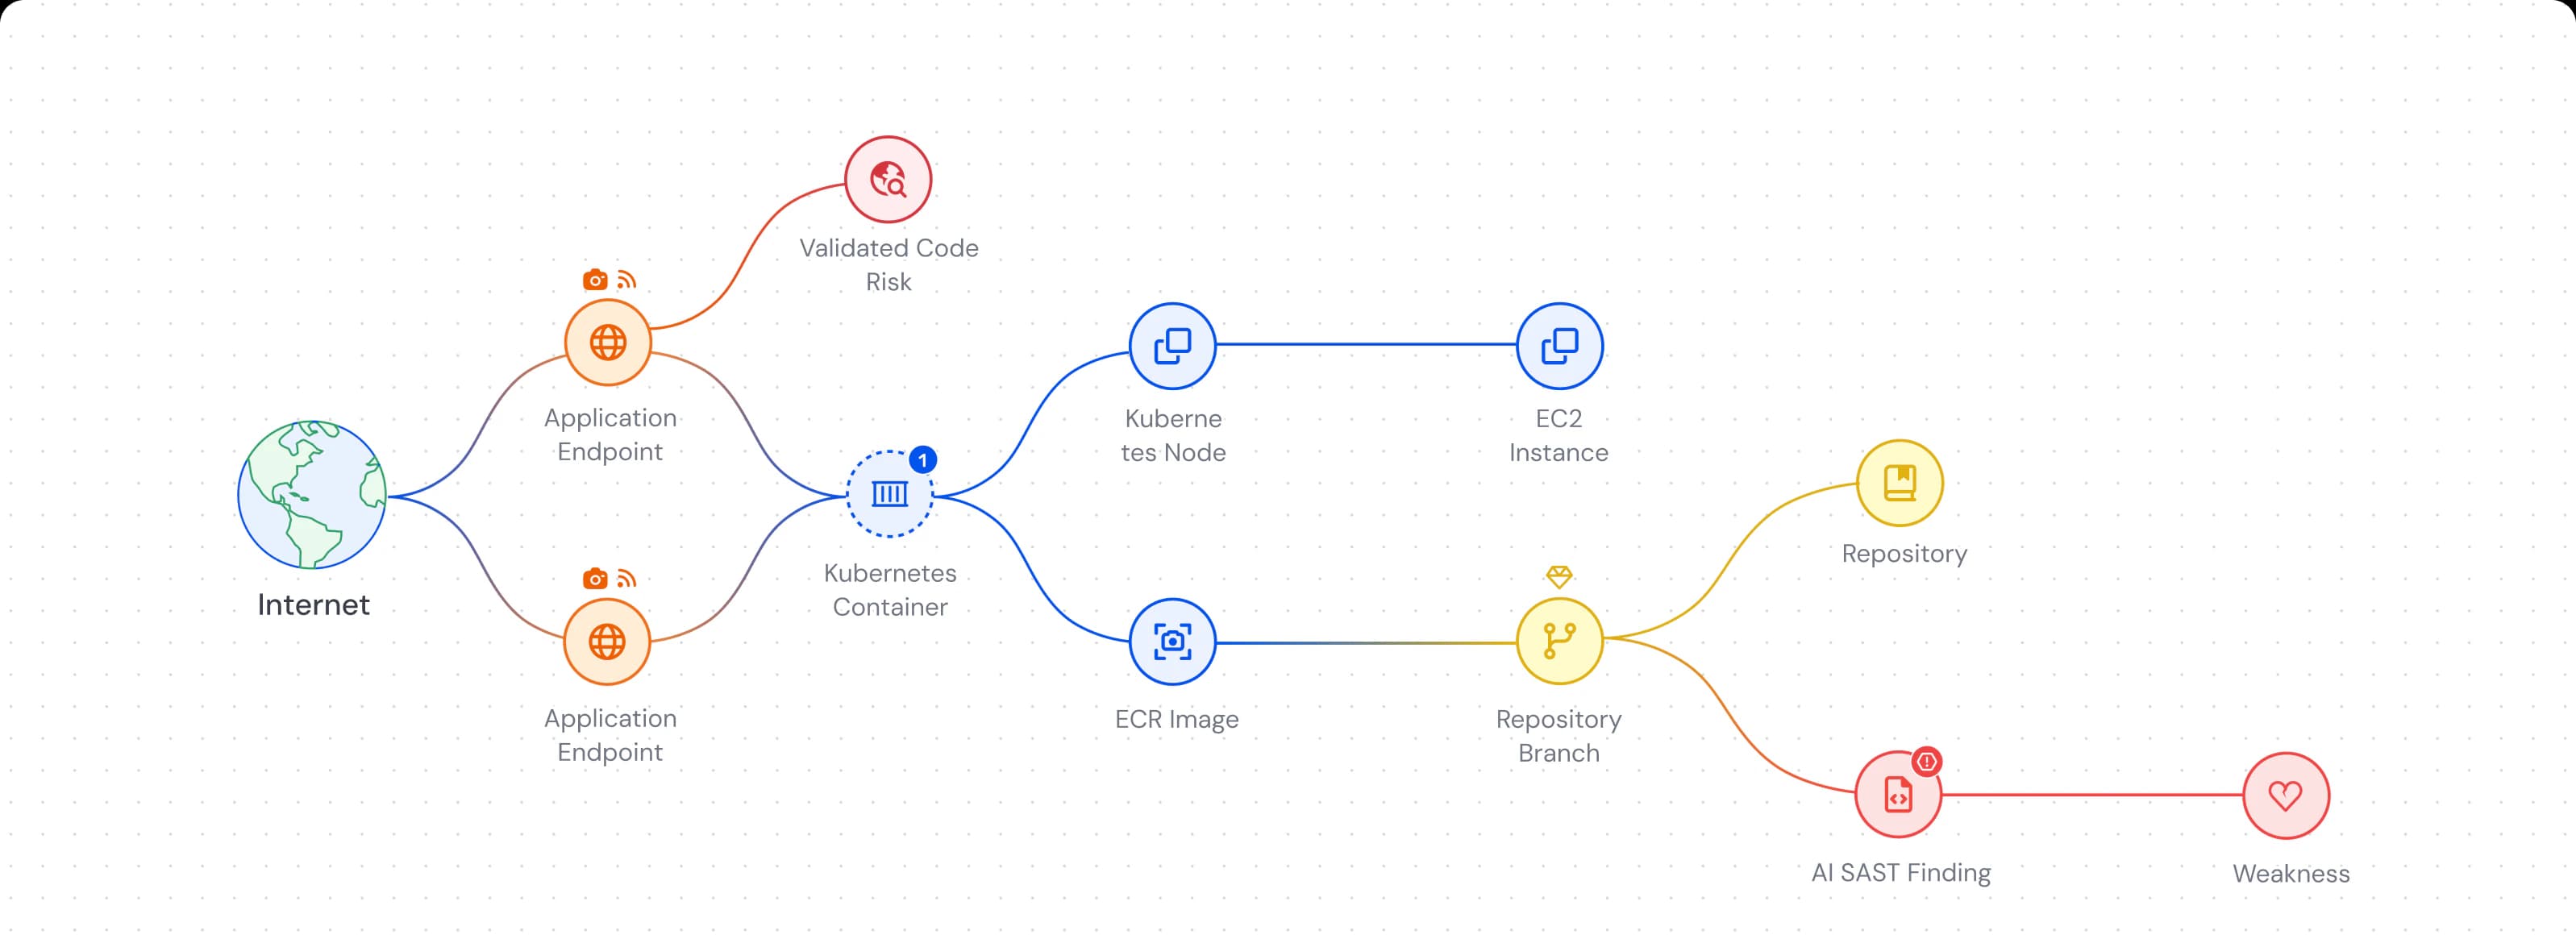
개발자들이 이미 사용 중인 도구에 보안을 직접 내장하세요. 개발을 늦추거나 개발자 흐름을 끊지 않으면서 취약점과 AI 특유의 위험을 조기에 발견할 수 있습니다.
취약점을 발견하고 패치하는 과정 사이의 수작업 왔다 갔다 하는 과정을 없애세요. 정확한 코드 수정과 맞춤형 복구 계획을 개발자에게 직접 제공하여 그들이 기계 속도로 애플리케이션을 안전하게 보호할 수 있도록 하세요.
코드에서 클라우드까지 공유된 맥락을 가진 단일 플랫폼에 애플리케이션 및 클라우드 보안을 통합하세요. 사일로를 없애고, 위험을 더 빠르게 우선순위 지정하며, 보안 및 개발 팀에게 중요한 것을 한 가지 시각으로 제공합니다.


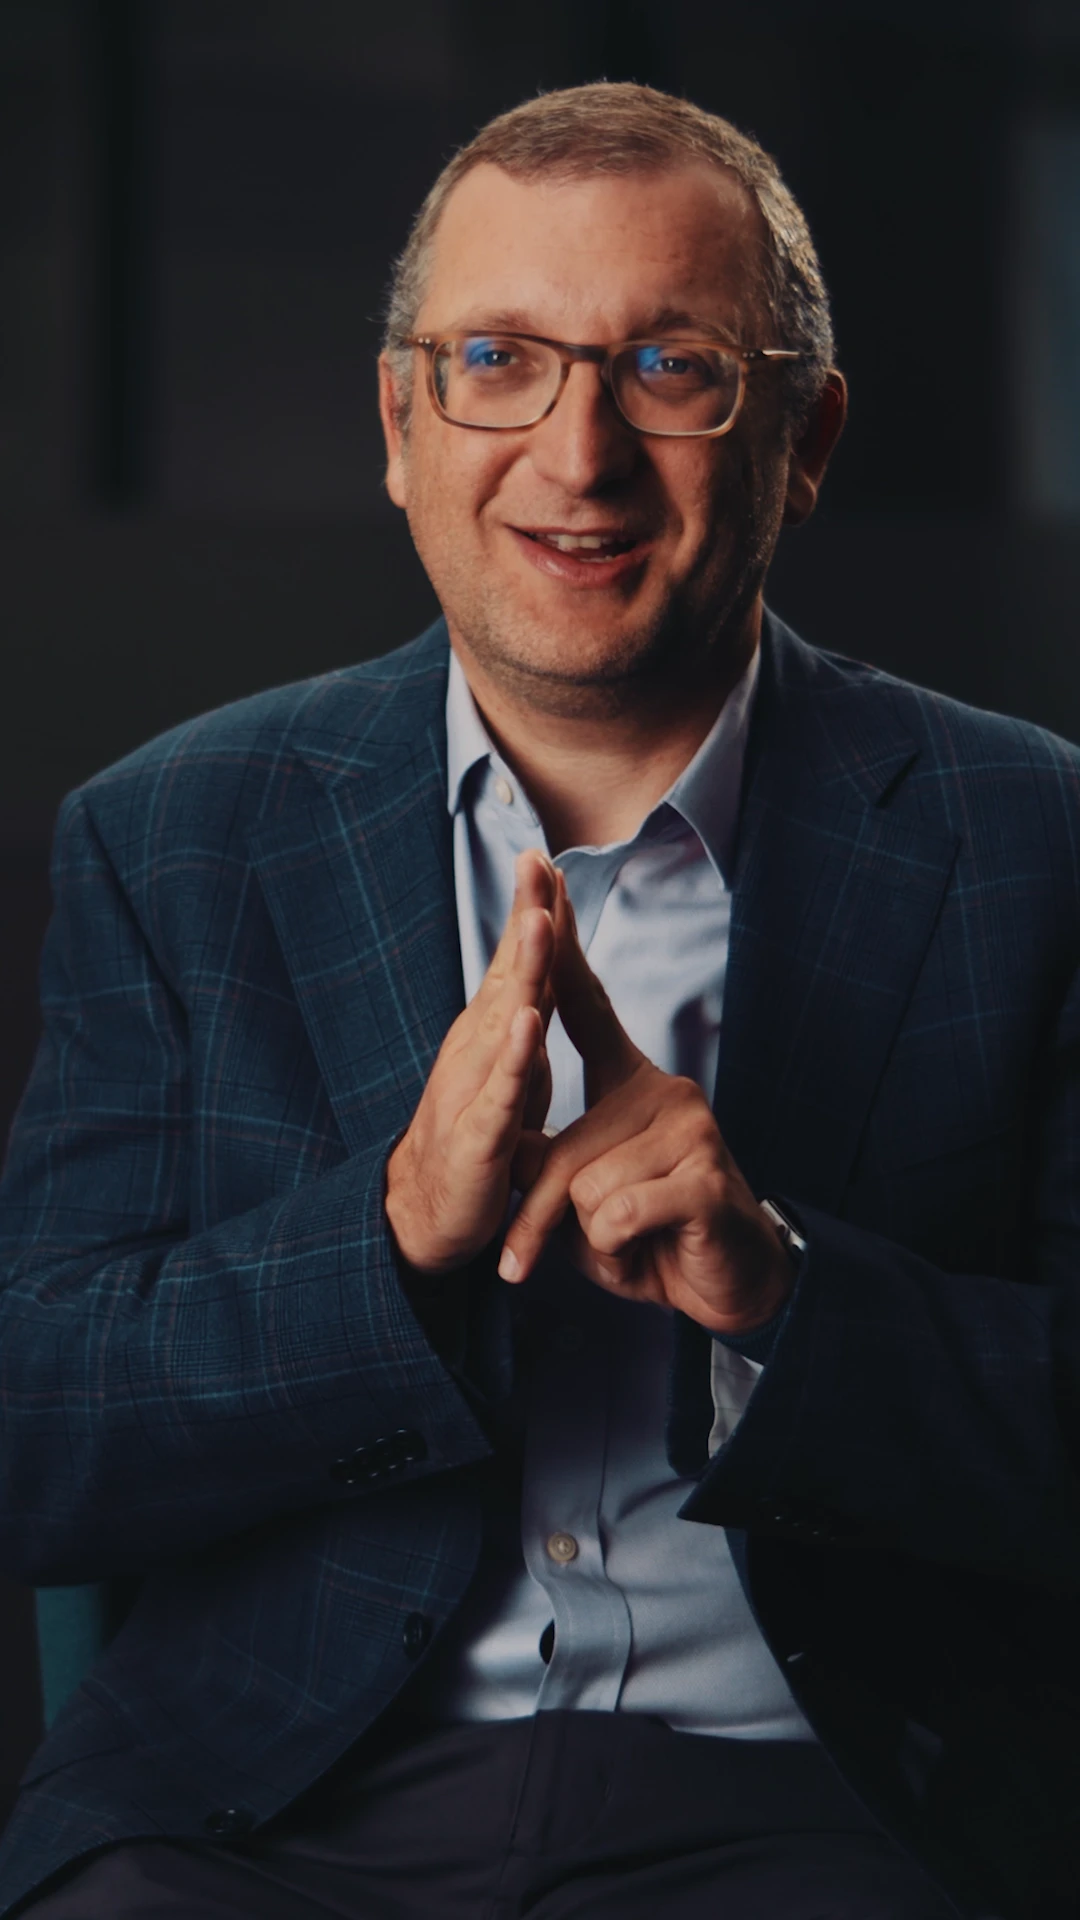
“... Wiz의 주요 가치는 단순히 탐지에만 있는 것이 아니라, 맥락화에서 나옵니다. 노출, 신원, 취약성, 민감한 데이터를 연결하는 능력은 우선순위를 완전히 바꿉니다."

Nicolas Poulain,
부CTO

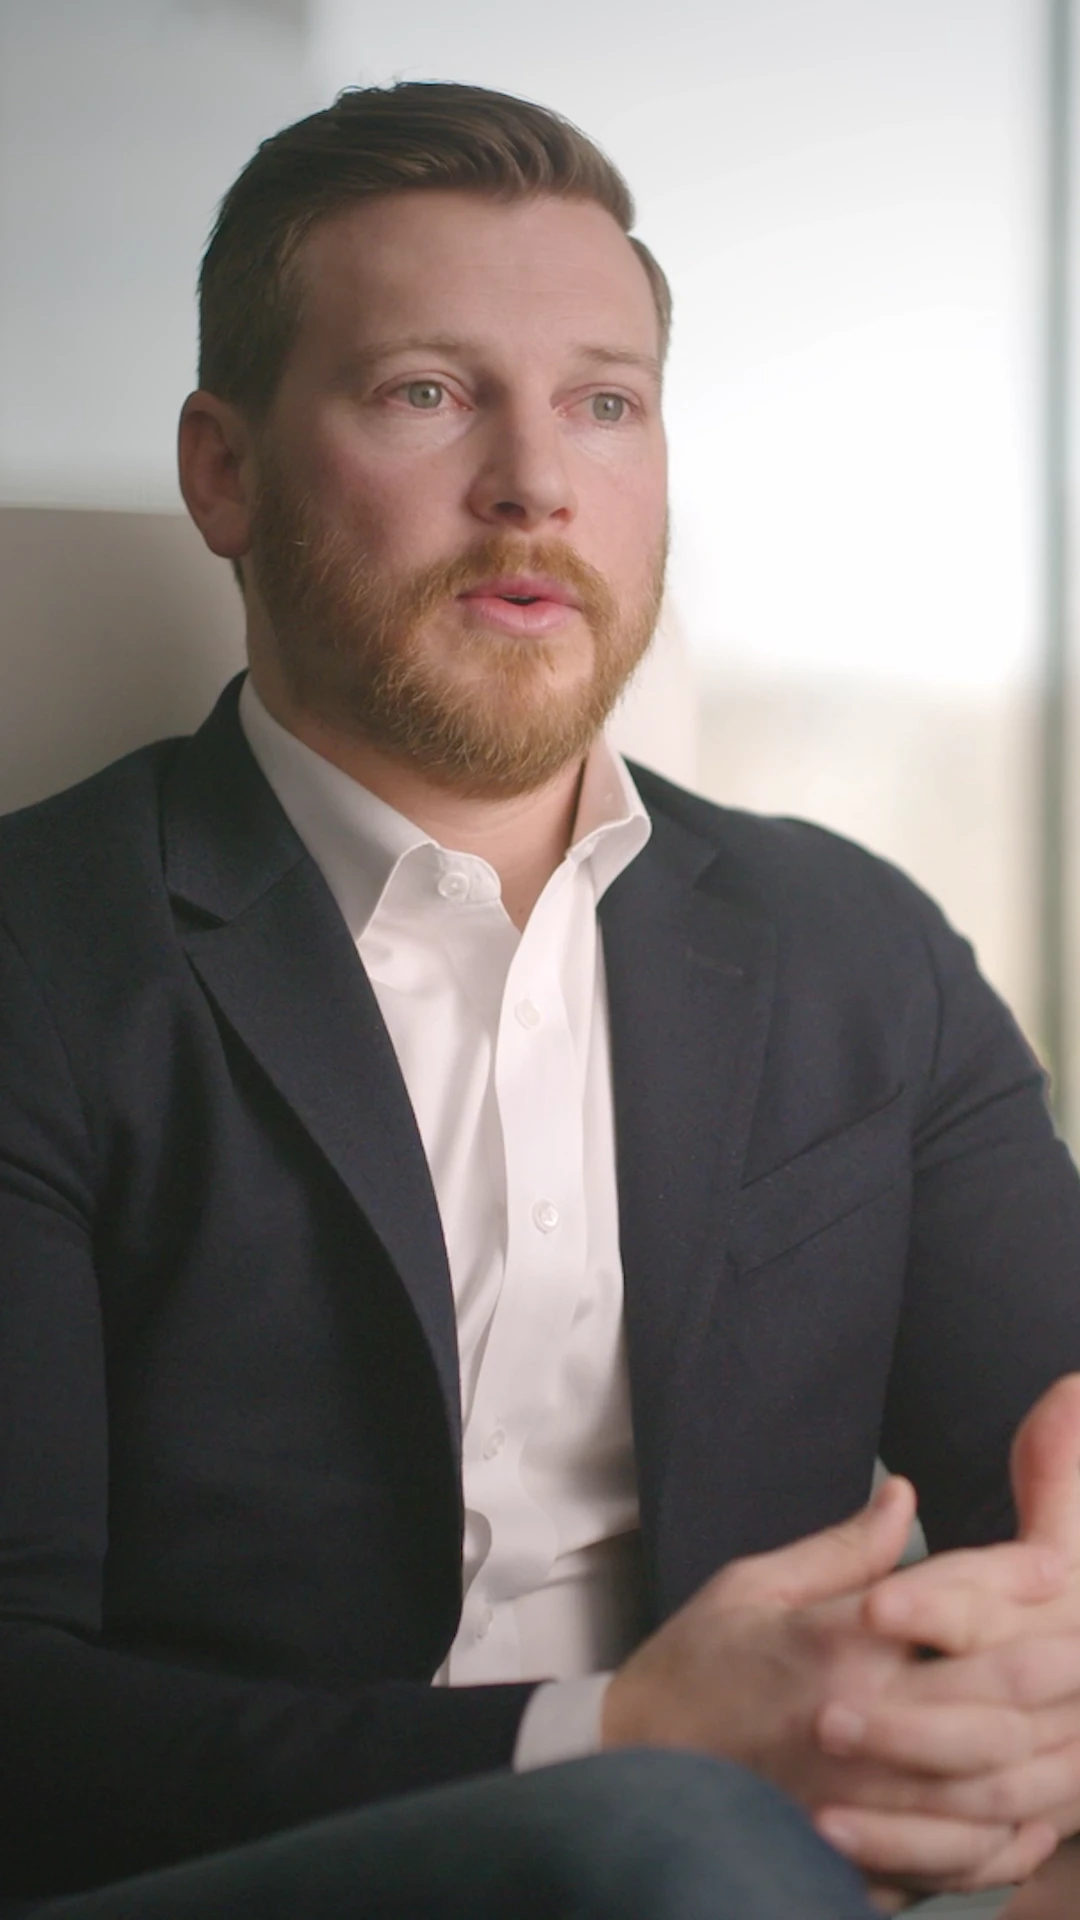
"Wiz의 통합 플랫폼은 소프트웨어 수명주기 초기에 위험을 가시화하고 보안 및 개발자 팀 모두에게 실행 가능하게 합니다."

Yash Mehta,
수석 보안 엔지니어

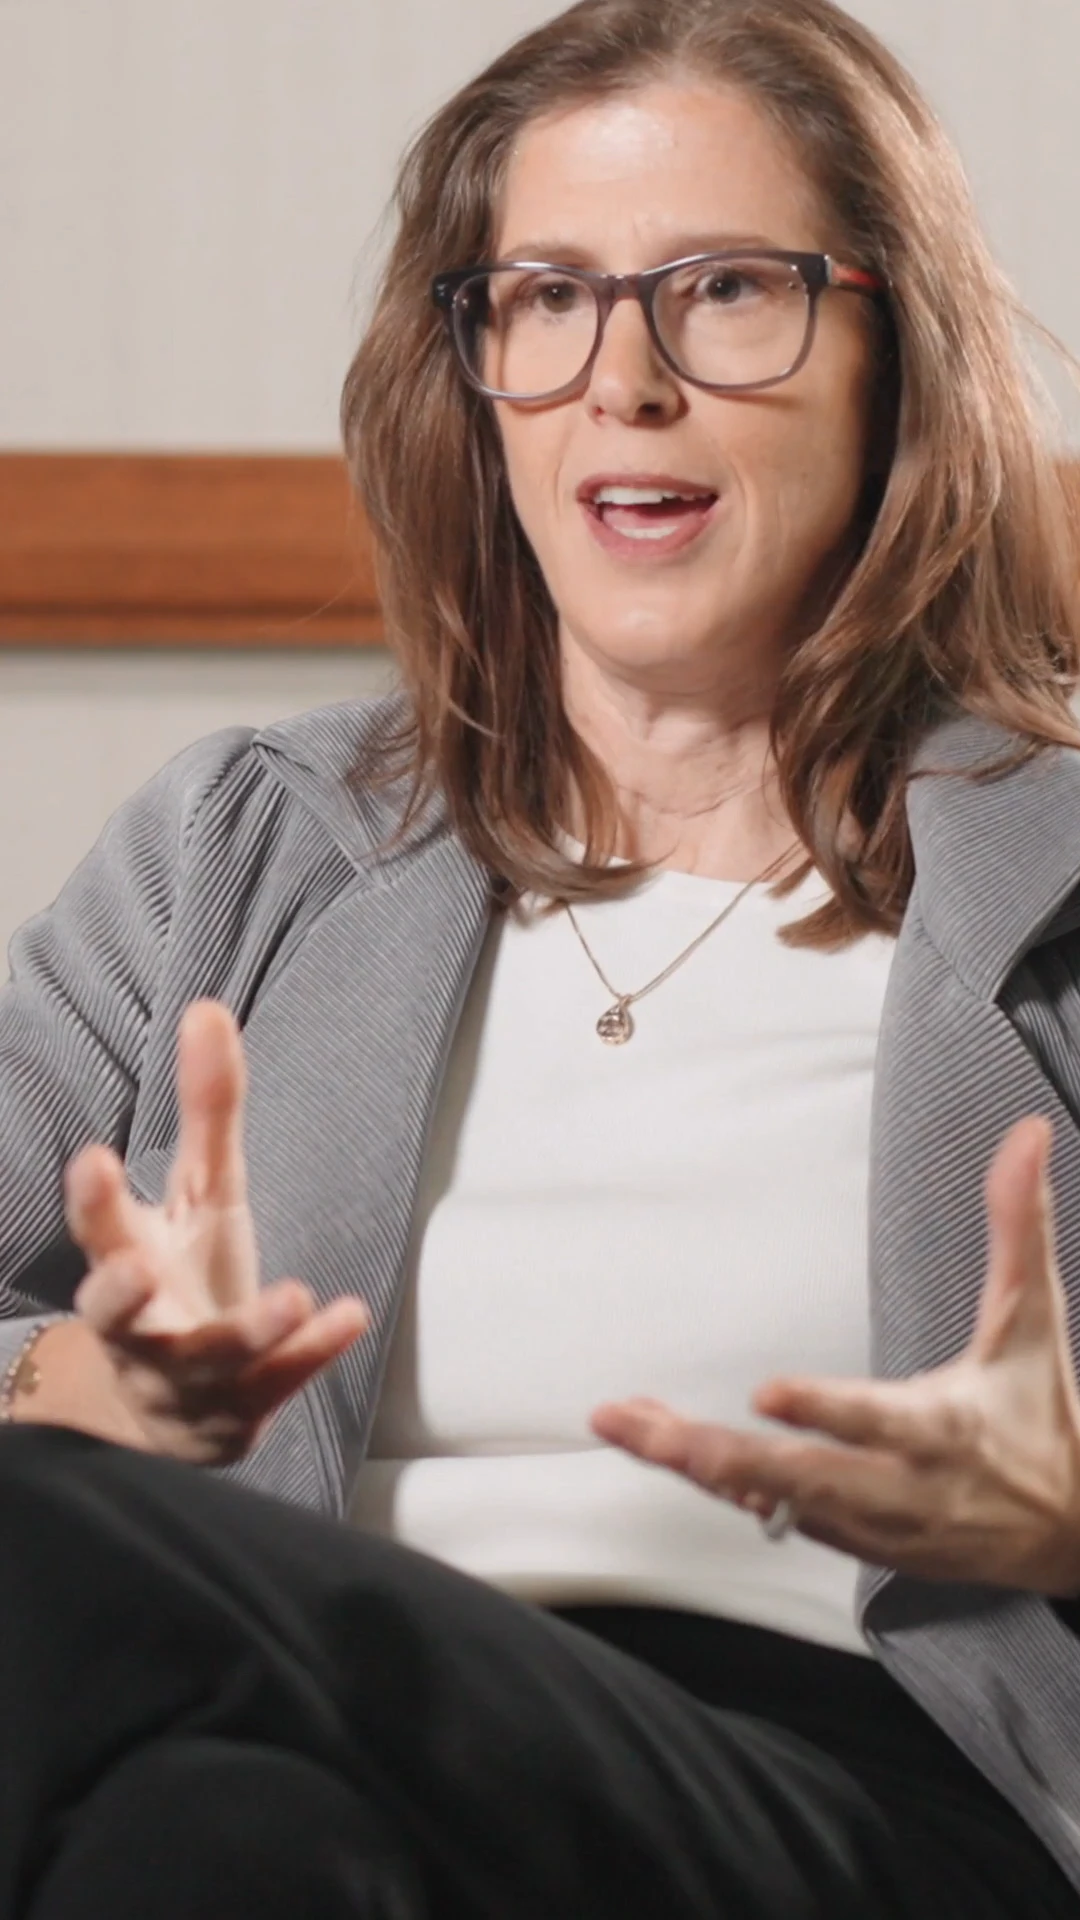
"Wiz Code는 개발자들이 이미 사용 중인 도구에 대한 실시간 피드백을 제공합니다. 이는 배포 후 긴급 진압이 아니라 취약점을 근거에서 예방할 수 있음을 의미합니다."

Shane Burnham,
수석 보안 엔지니어
아래의 인터랙티브 가이드 투어를 이용해 보세요
Wiz는 개발자들이 이미 사용 중인 풀 요청, IDE, 파이프라인에서 만나며, 명확한 소유권과 즉시 병합 가능한 수정안이 검증된 위험만을 제시합니다. 팀은 작업 흐름의 실제 문제를 해결하며, 게이트를 막지 않고 전달을 가속화합니다.
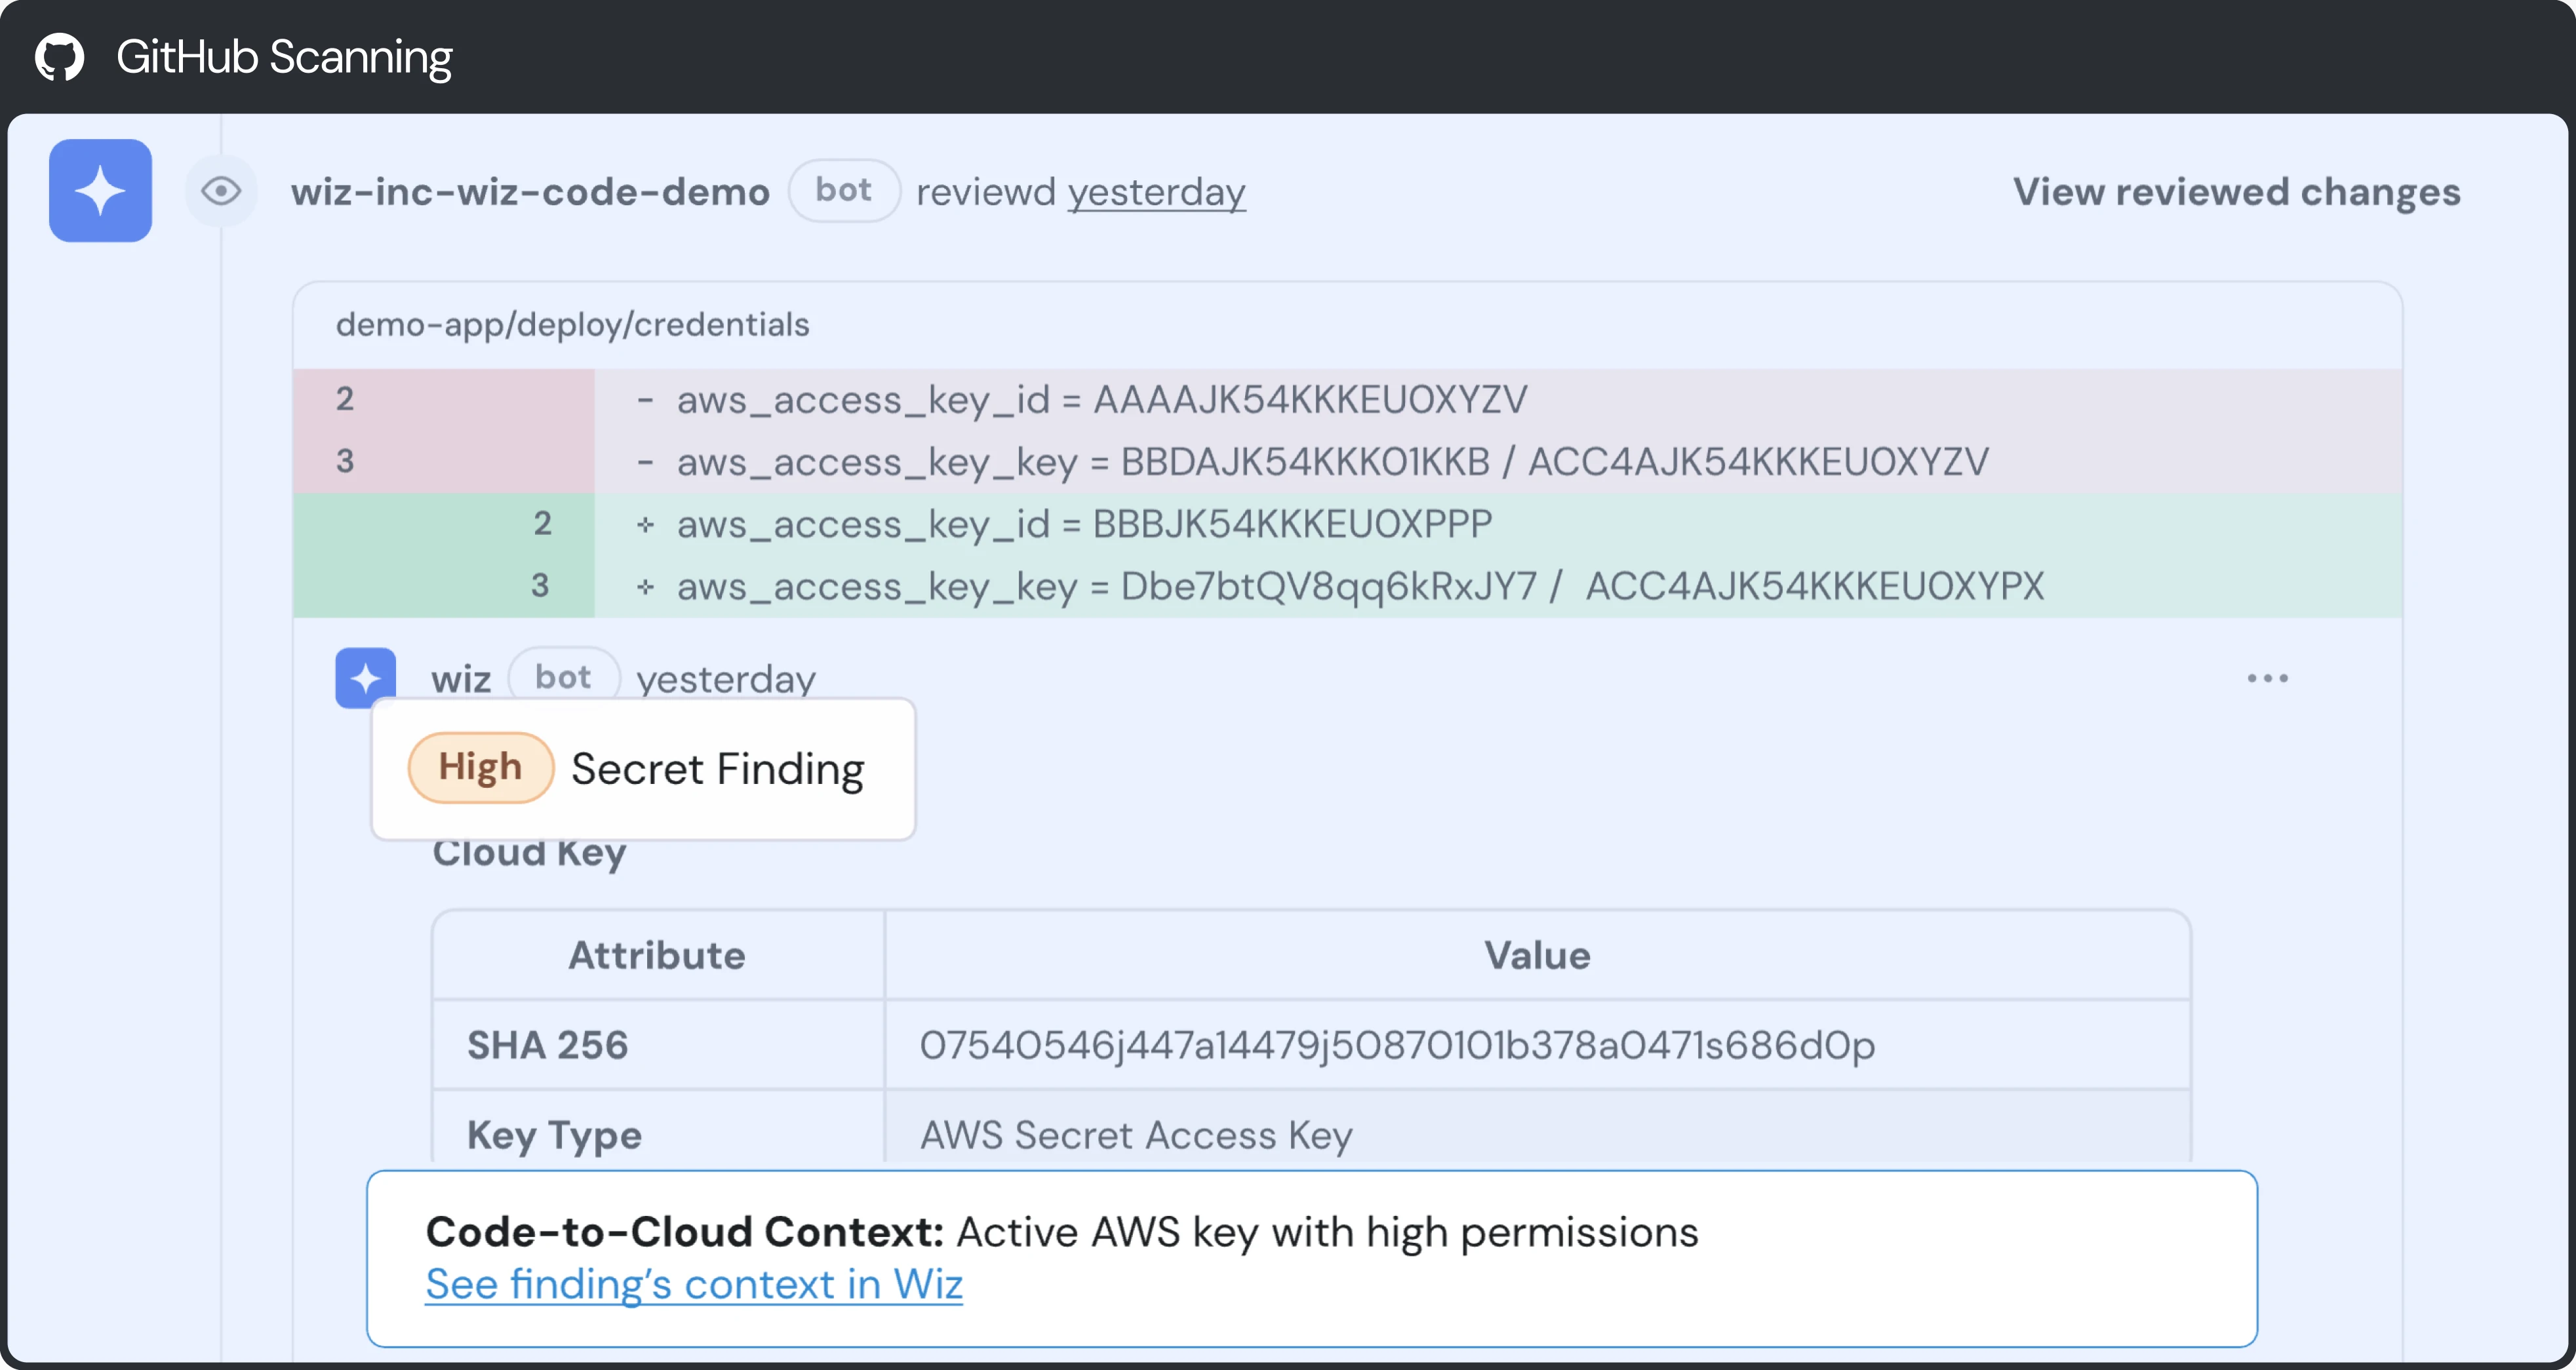
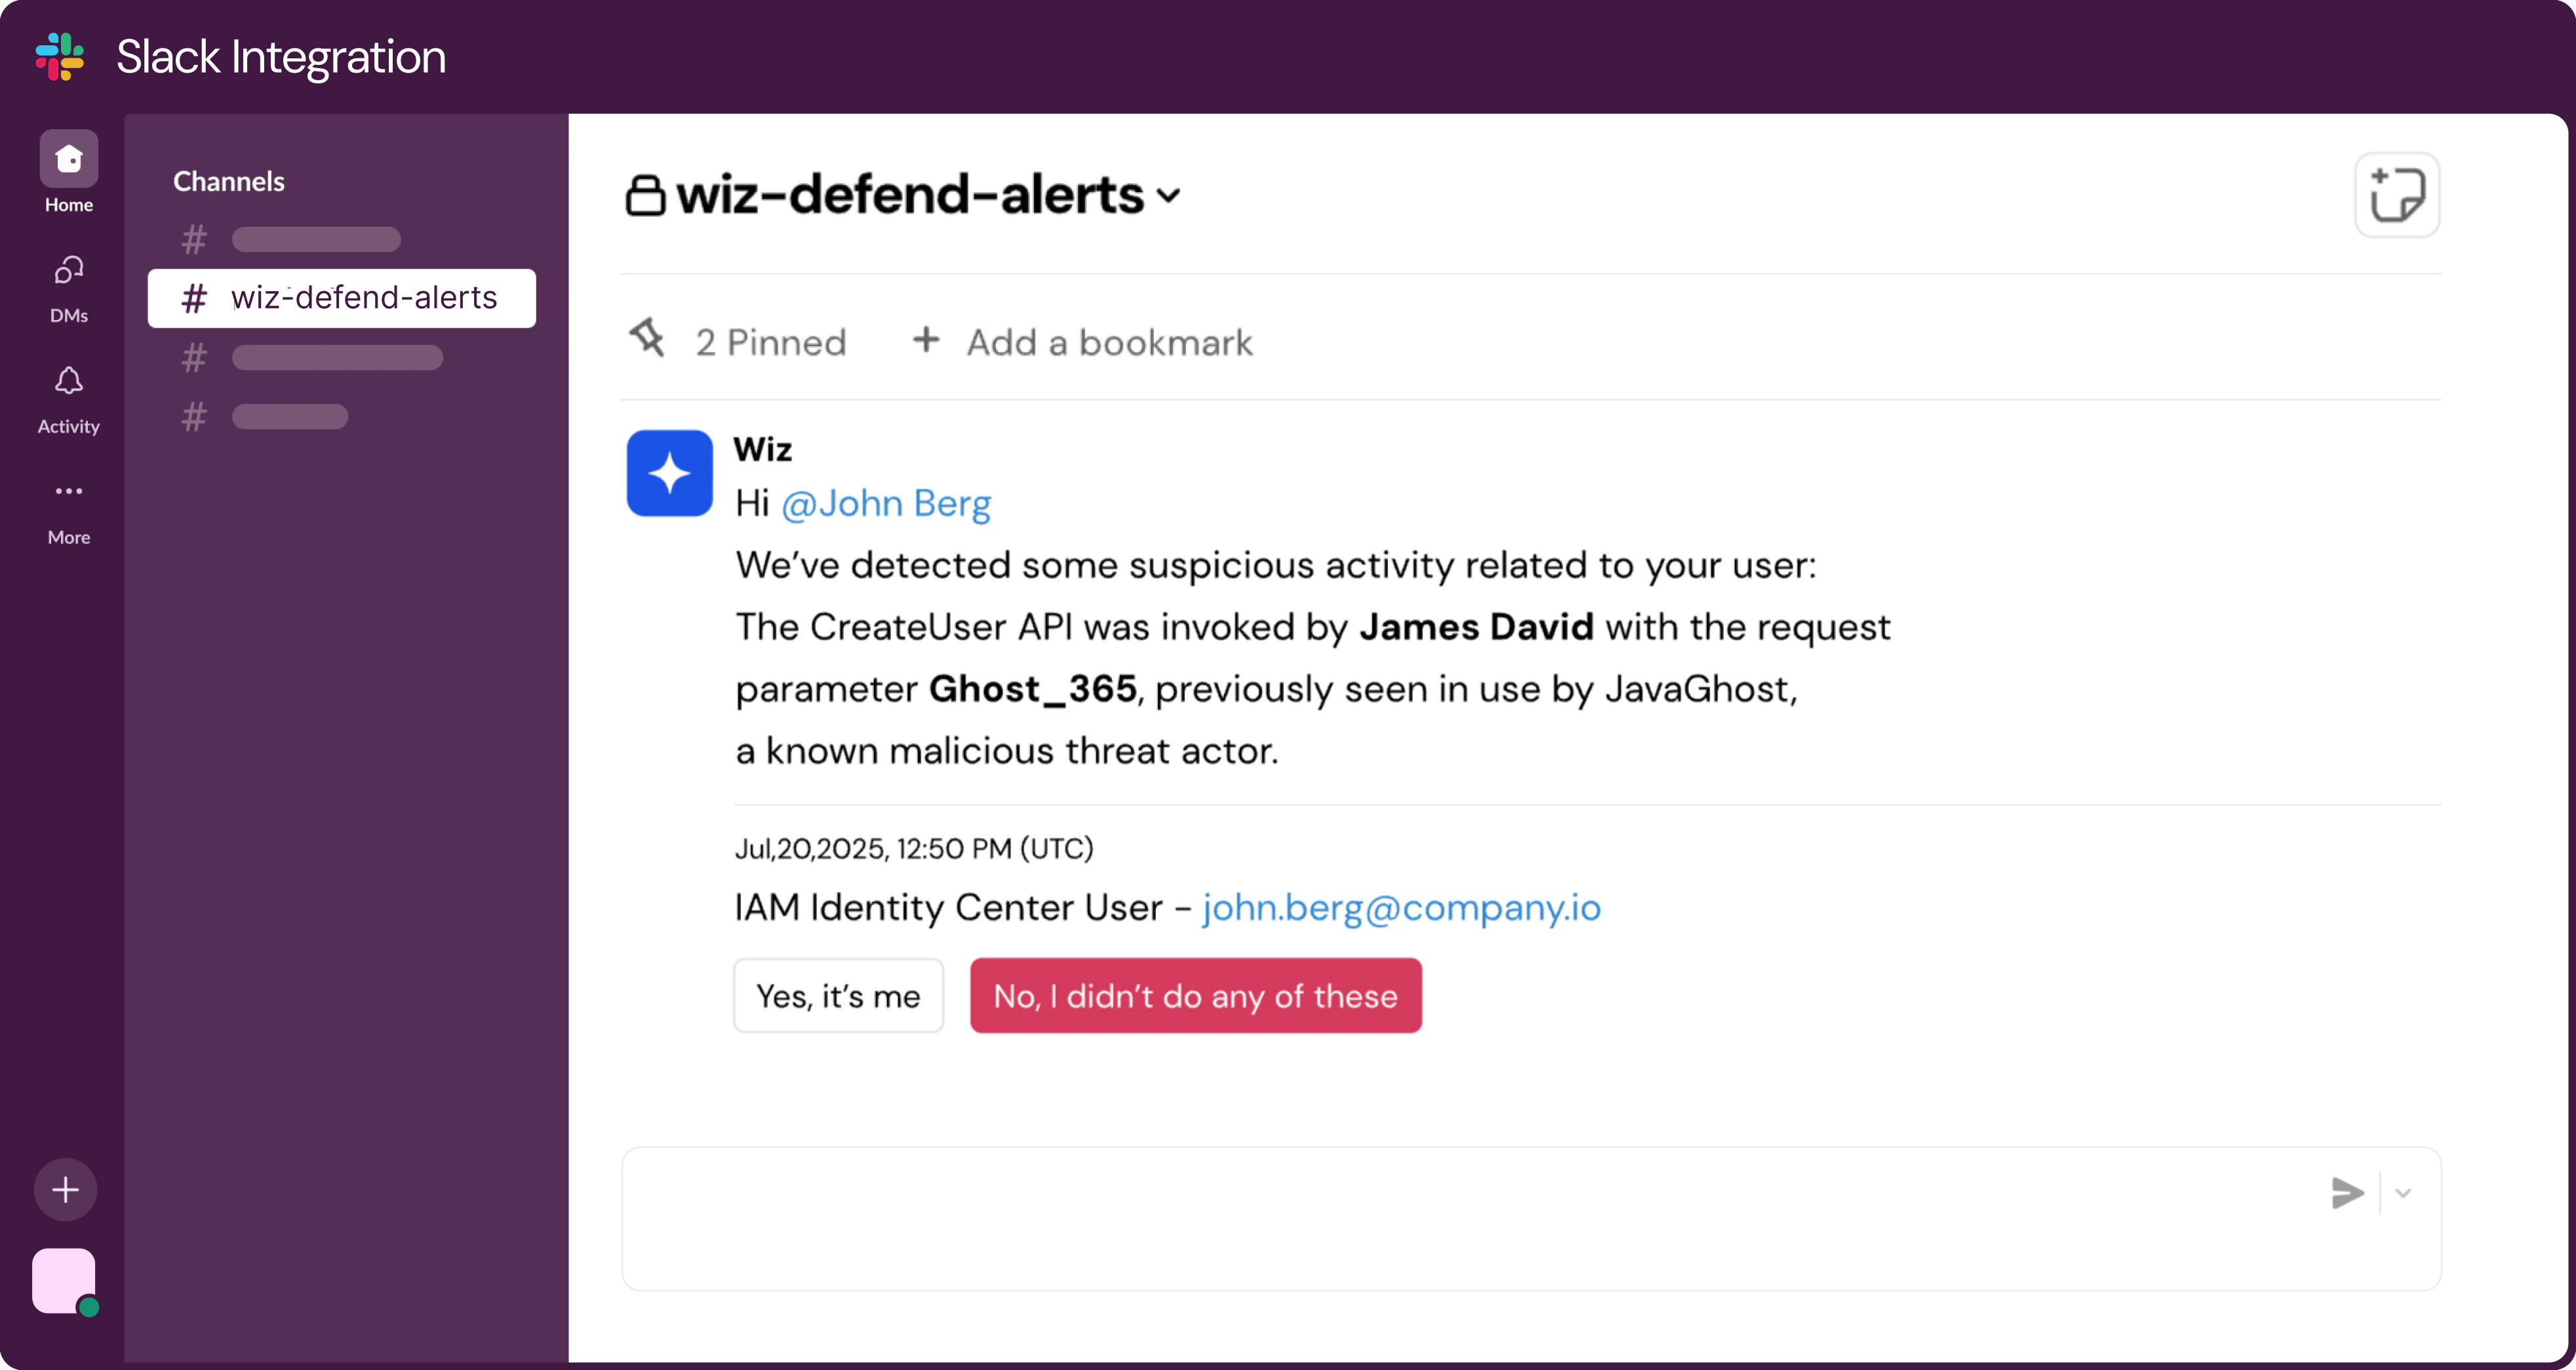
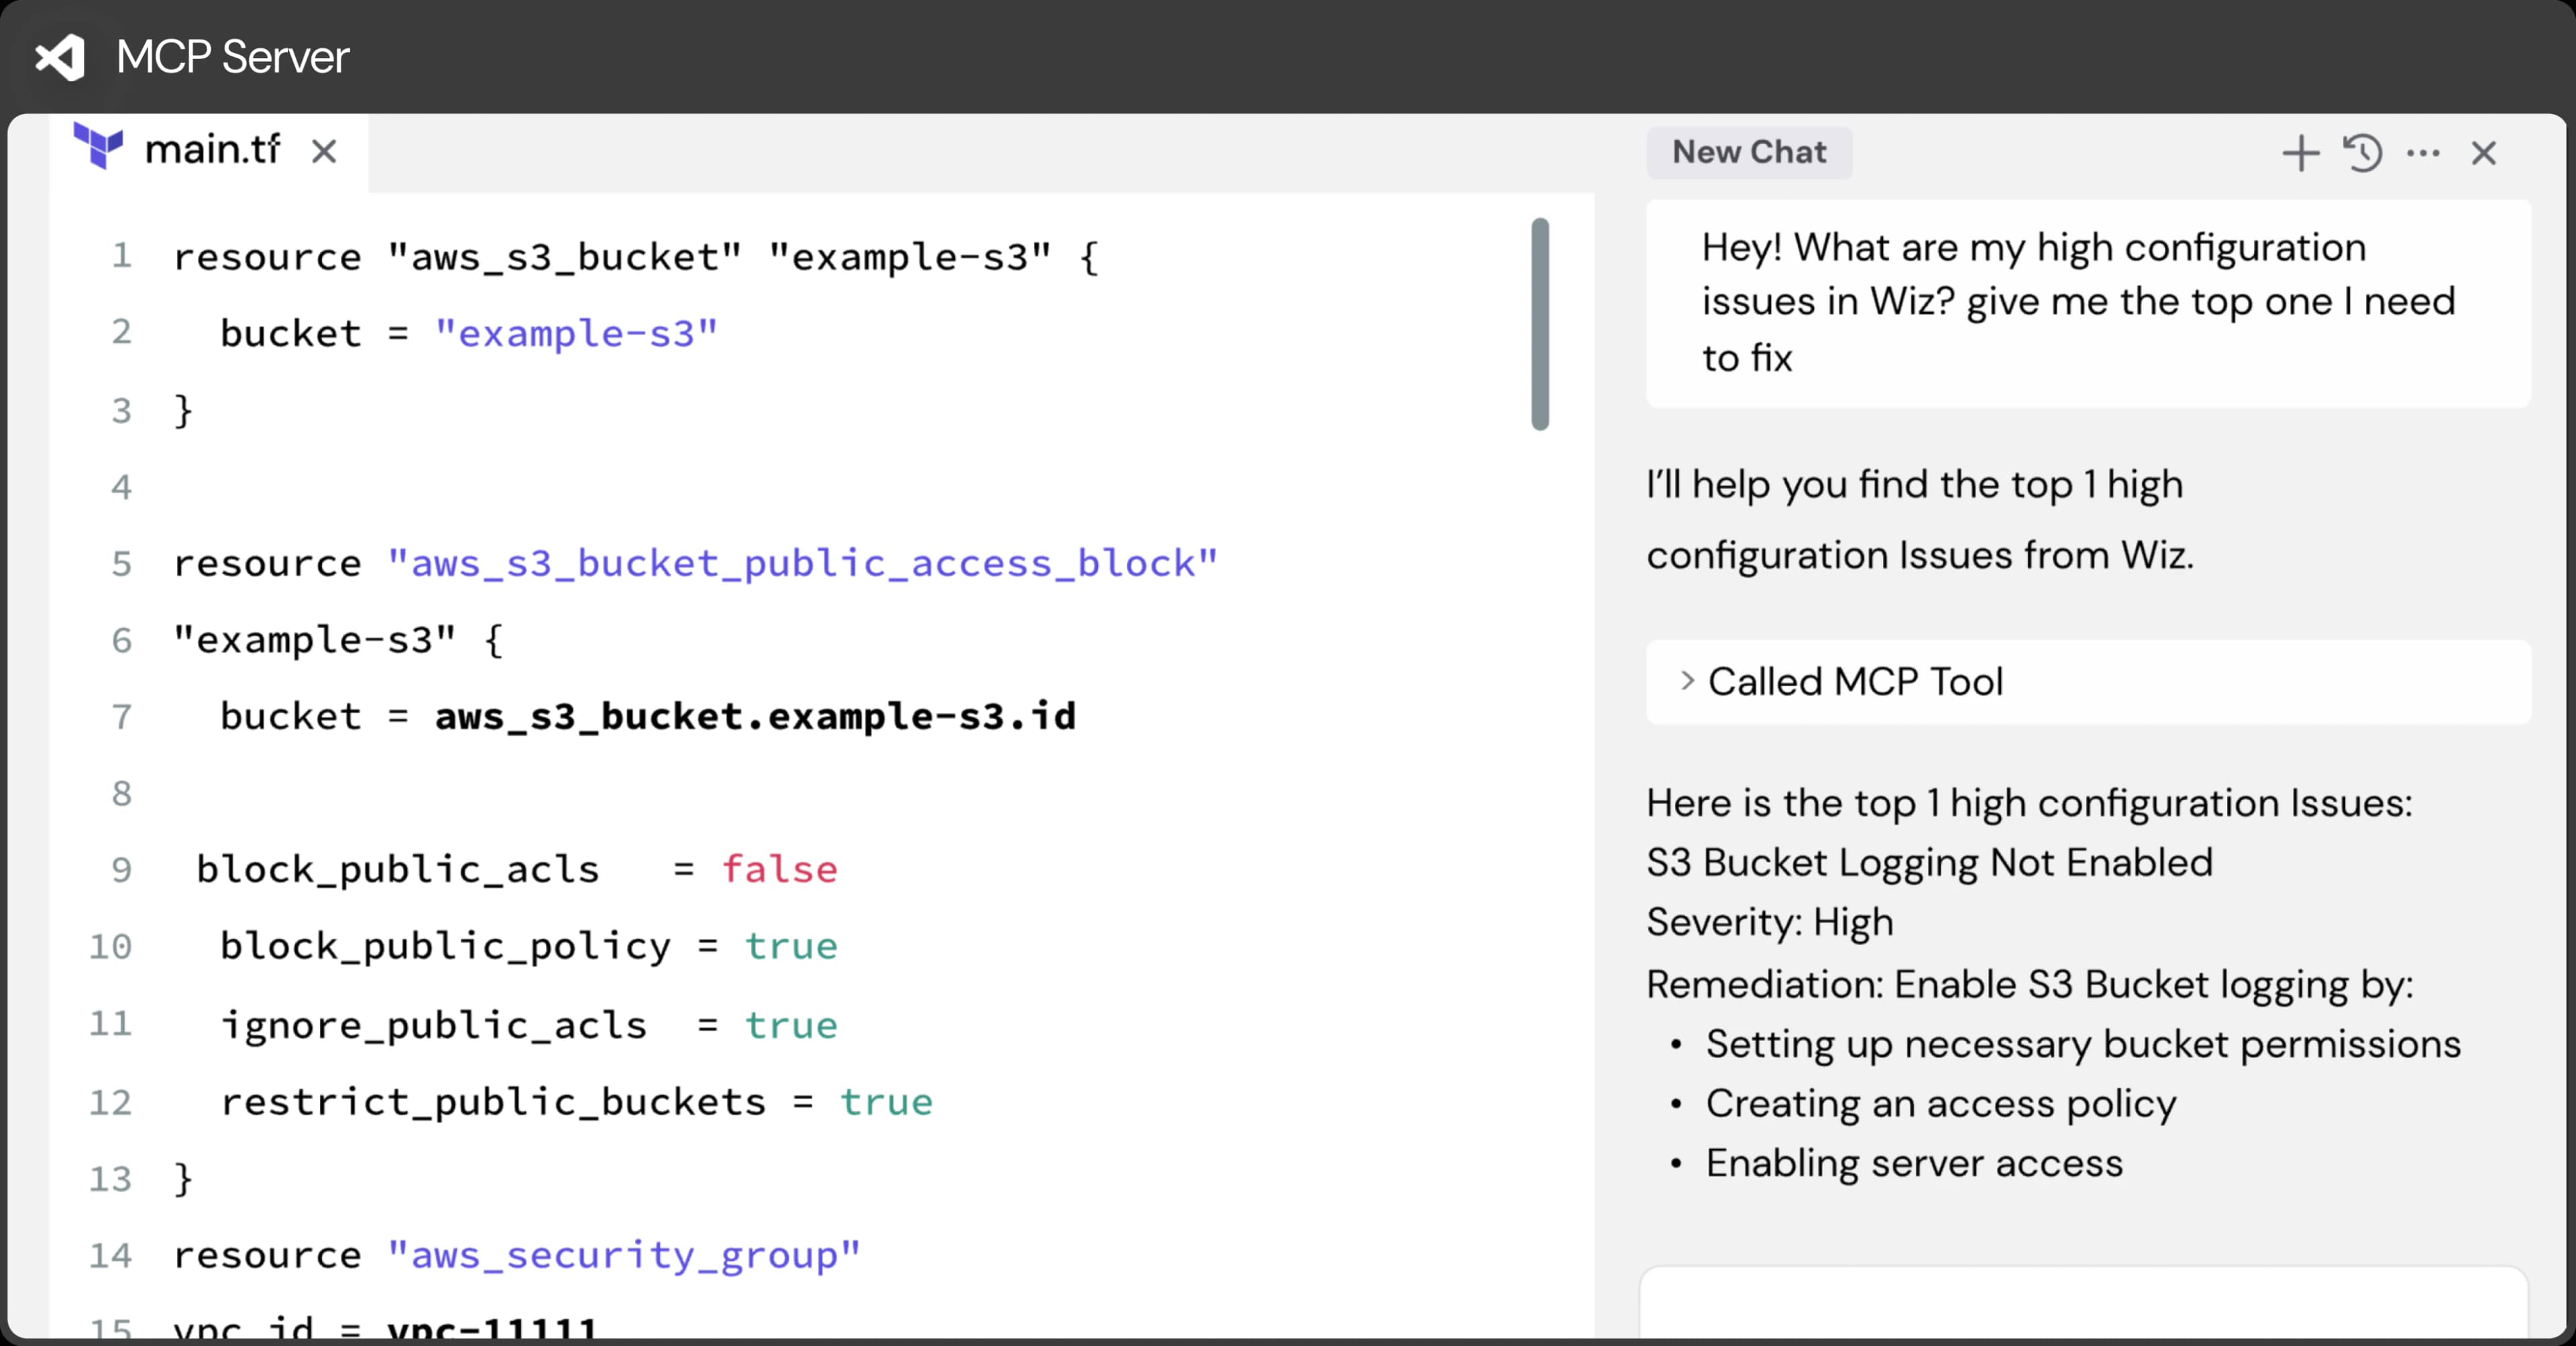
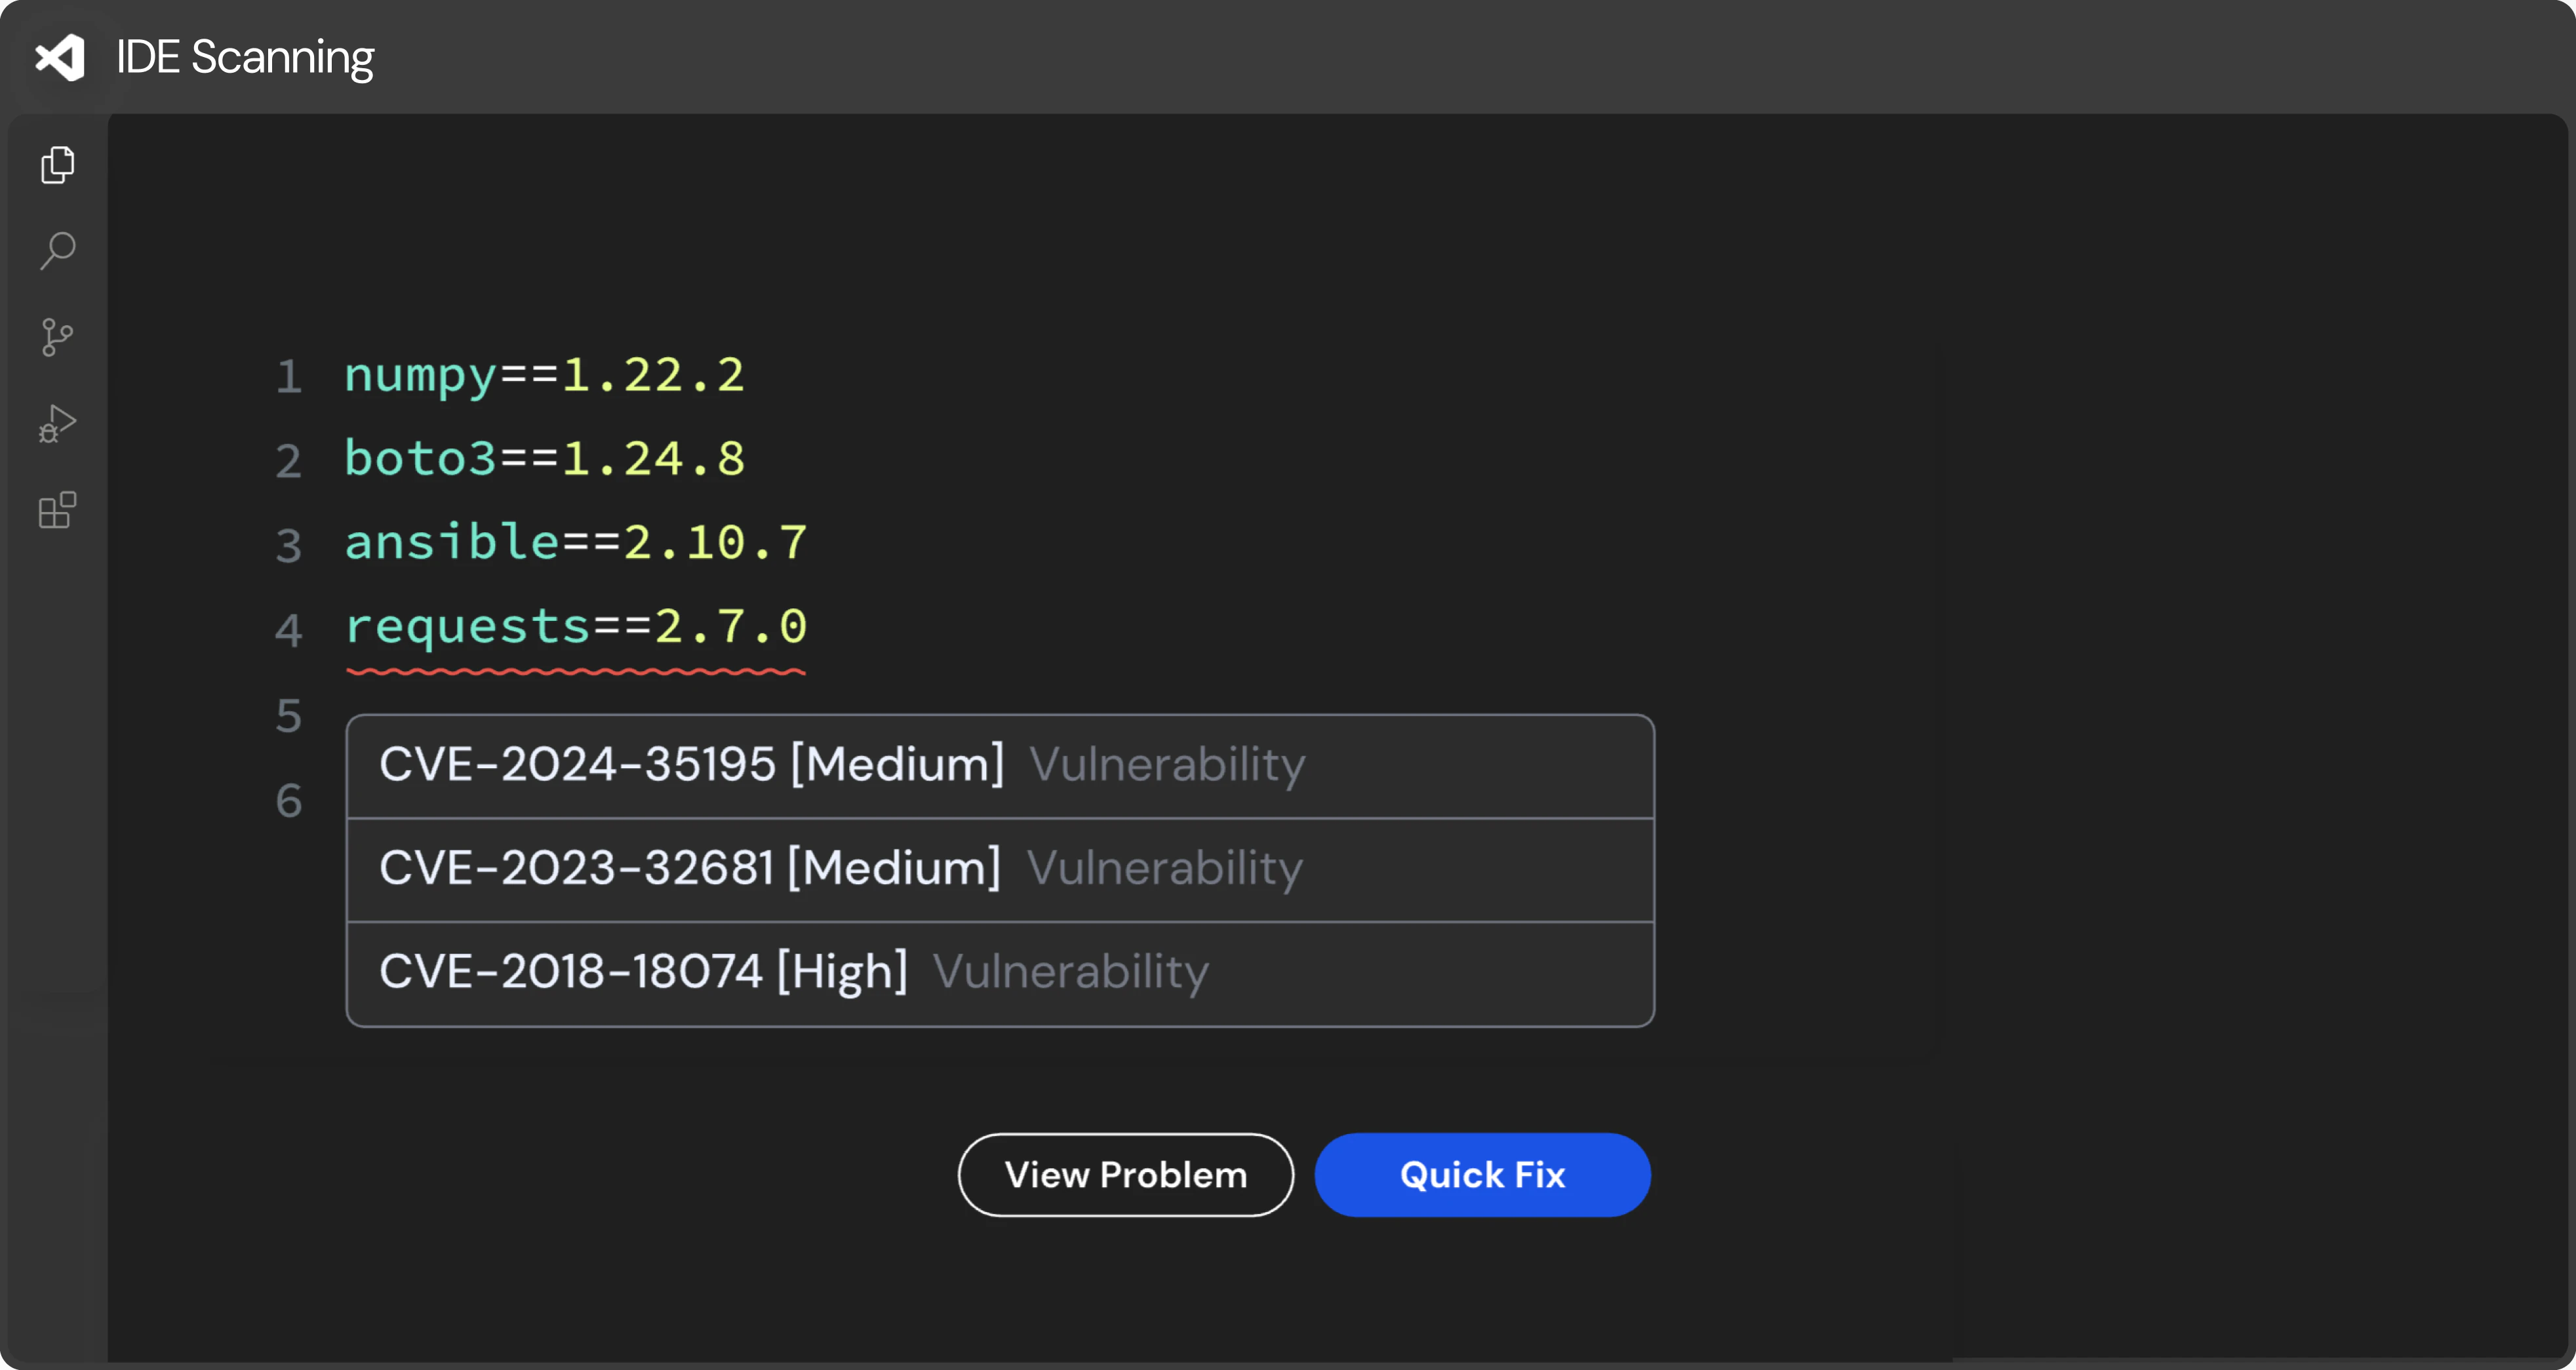


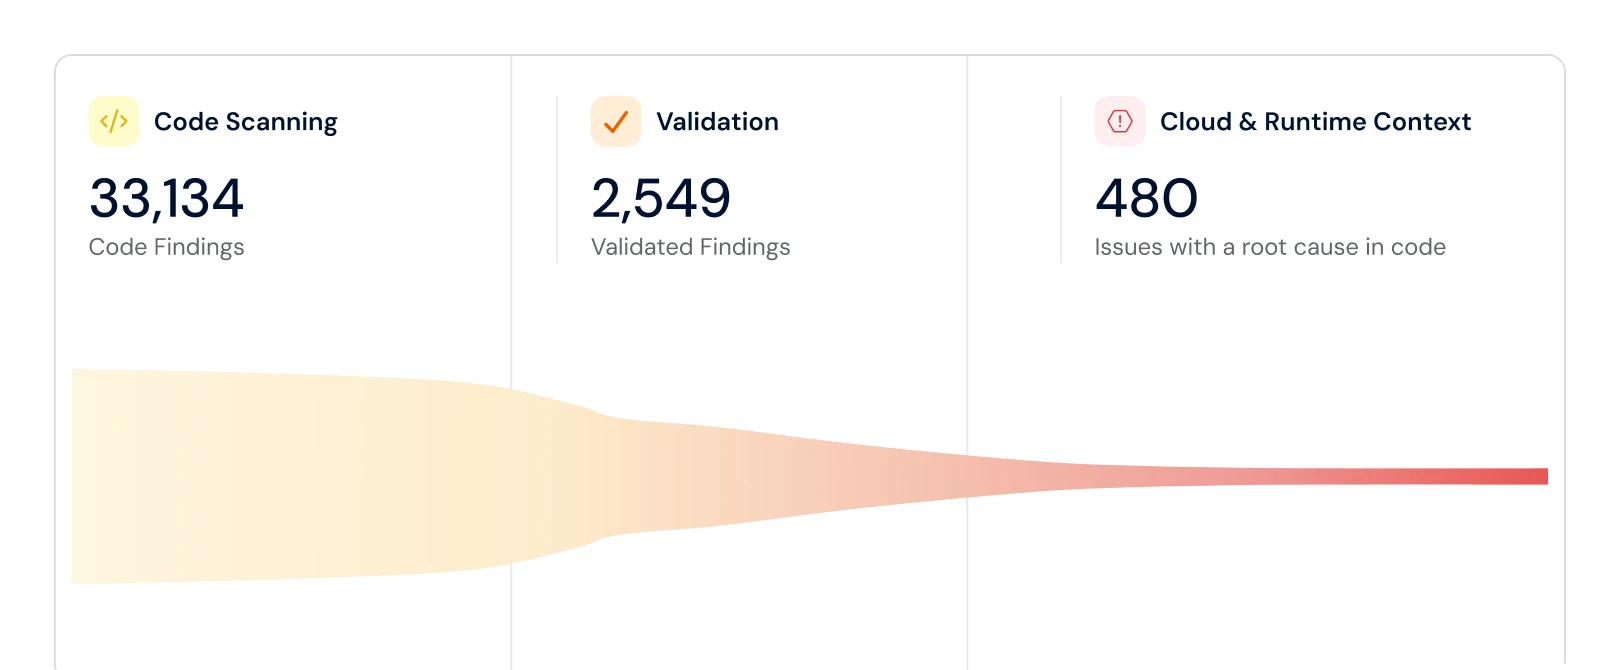
분리된 도구는 맥락과 우선순위가 적습니다
복잡한 비즈니스 논리 결함과 1자 코드의 문법 기반 오류를 찾아냅니다. Wiz는 여러 CWE 유형에 걸친 포괄적인 탐지 커버리지를 위해 규칙 기반 엔진과 에이전트 추론을 사용합니다.
자세히 알아보기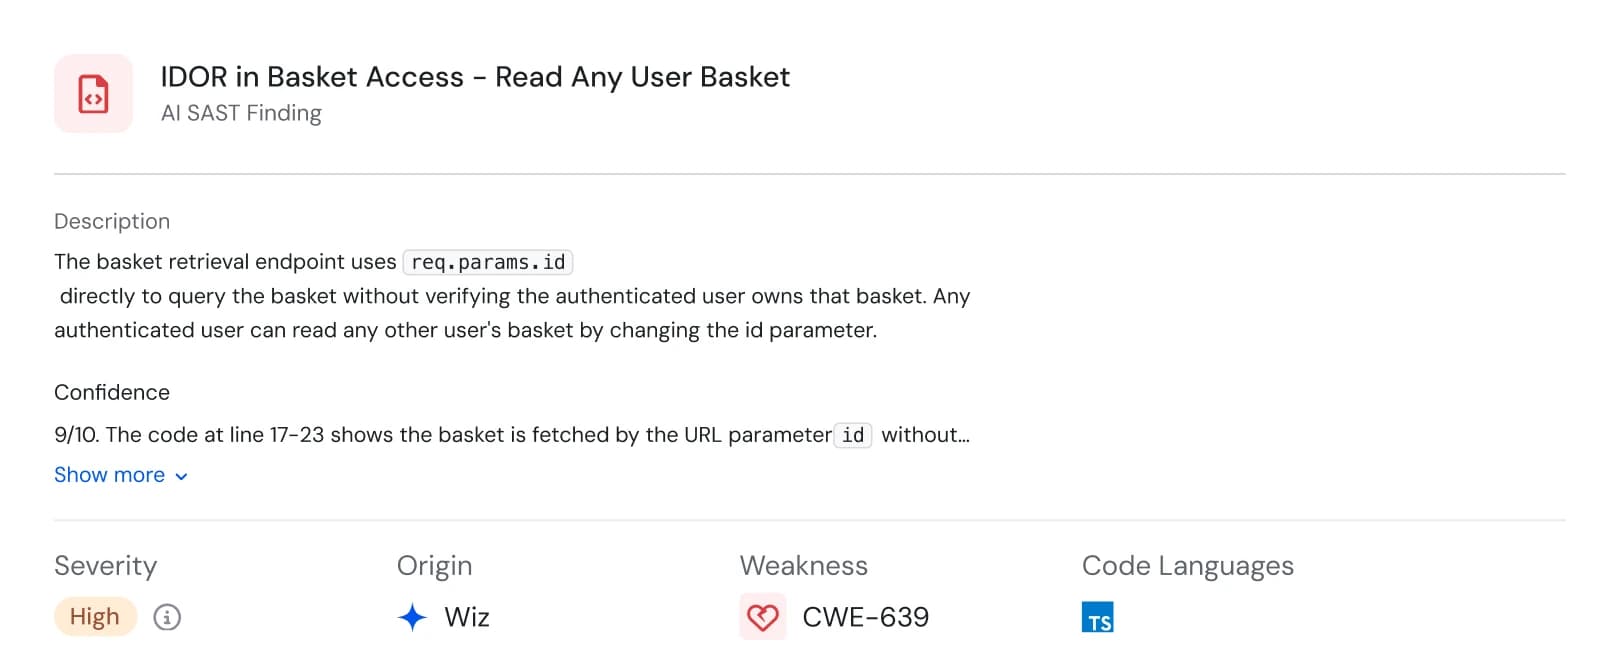
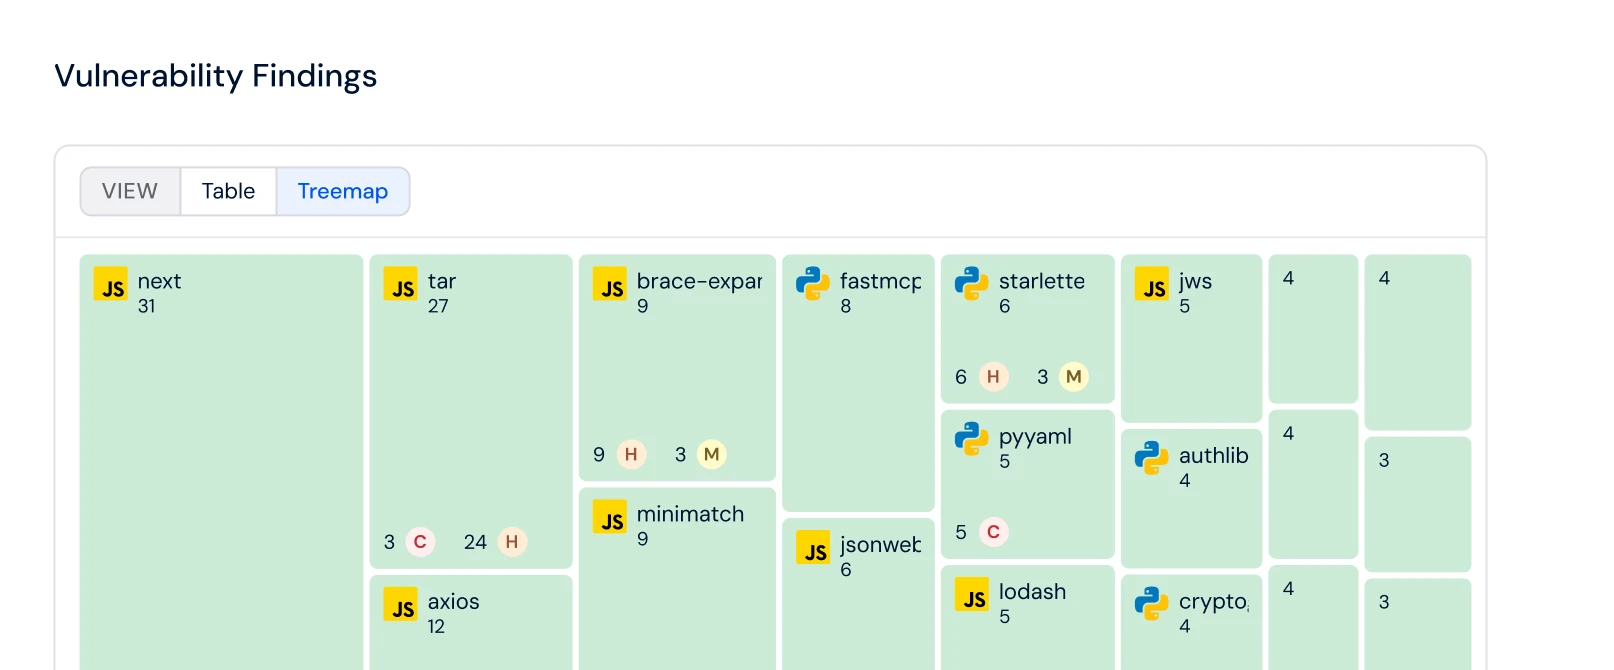
모든 소프트웨어 구성 요소에 대한 가시성을 확보하세요. 직접적이고 전이적인 의존성의 취약점을 탐지하고, Wiz 센서의 런타임 컨텍스트를 통해 접근 가능한 취약점을 우선순위로 지정하세요.
IaC에서 잘못된 설정이 있는지 스캔하고, Terraform, CloudFormation, Azure Resource Manager, Kubernetes, Docker 등 1,000+ 규칙과 검증하세요. 드리프트를 감지하고 클라우드에서 코드로 자원을 추적하여 정확하고 효과적인 복구를 할 수 있습니다.
자세히 알아보기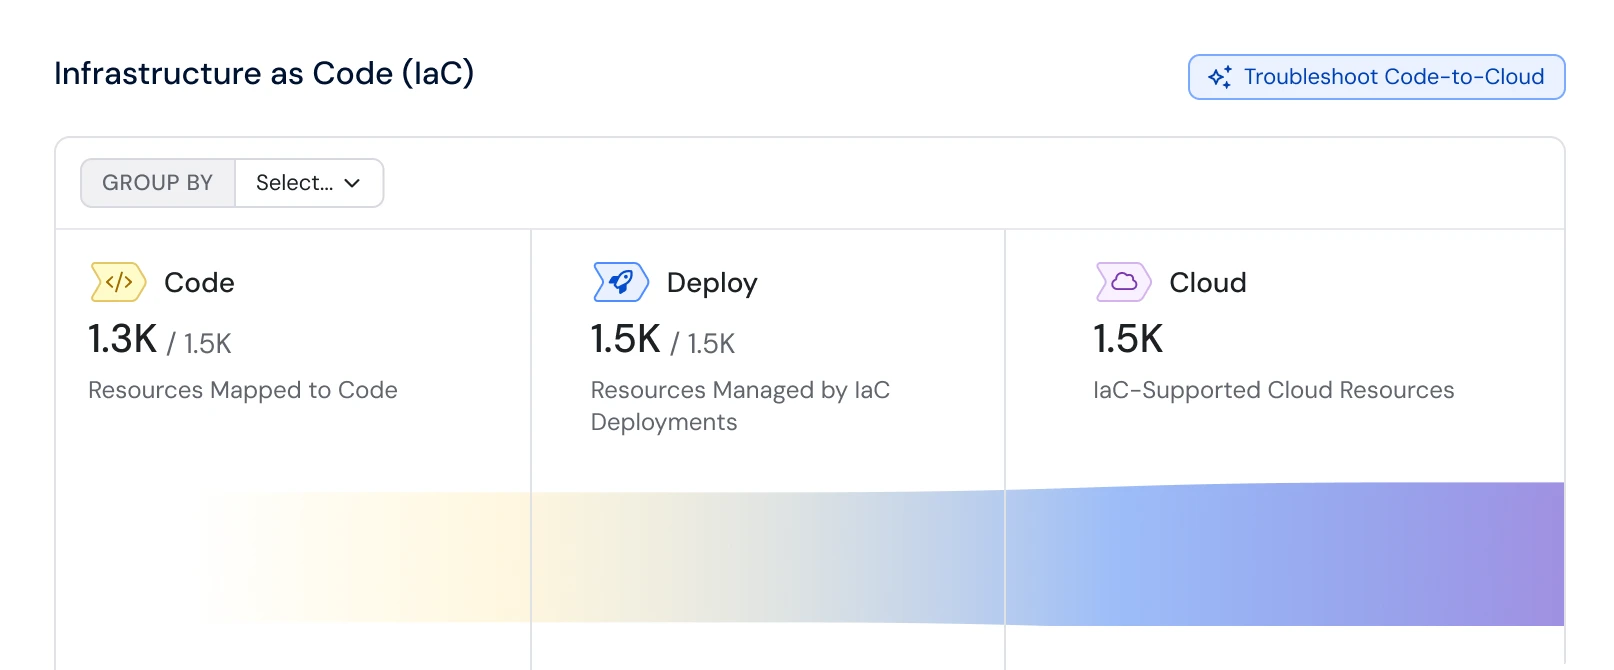
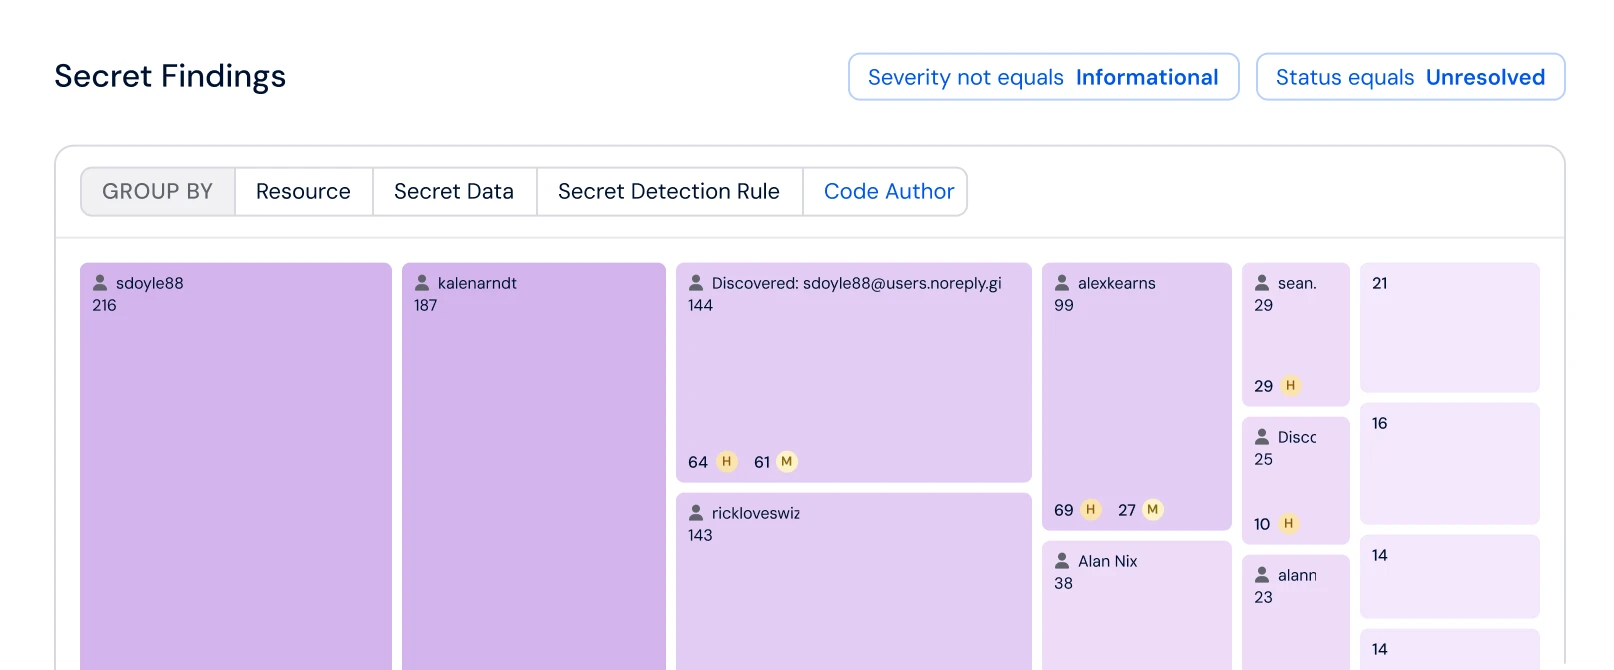
코드, IaC 템플릿, 컨테이너 이미지 내 하드코딩된 비밀을 찾아 수정하세요. 횡단 이동을 방지하고 클라우드 자원과 민감한 데이터를 보호하세요.
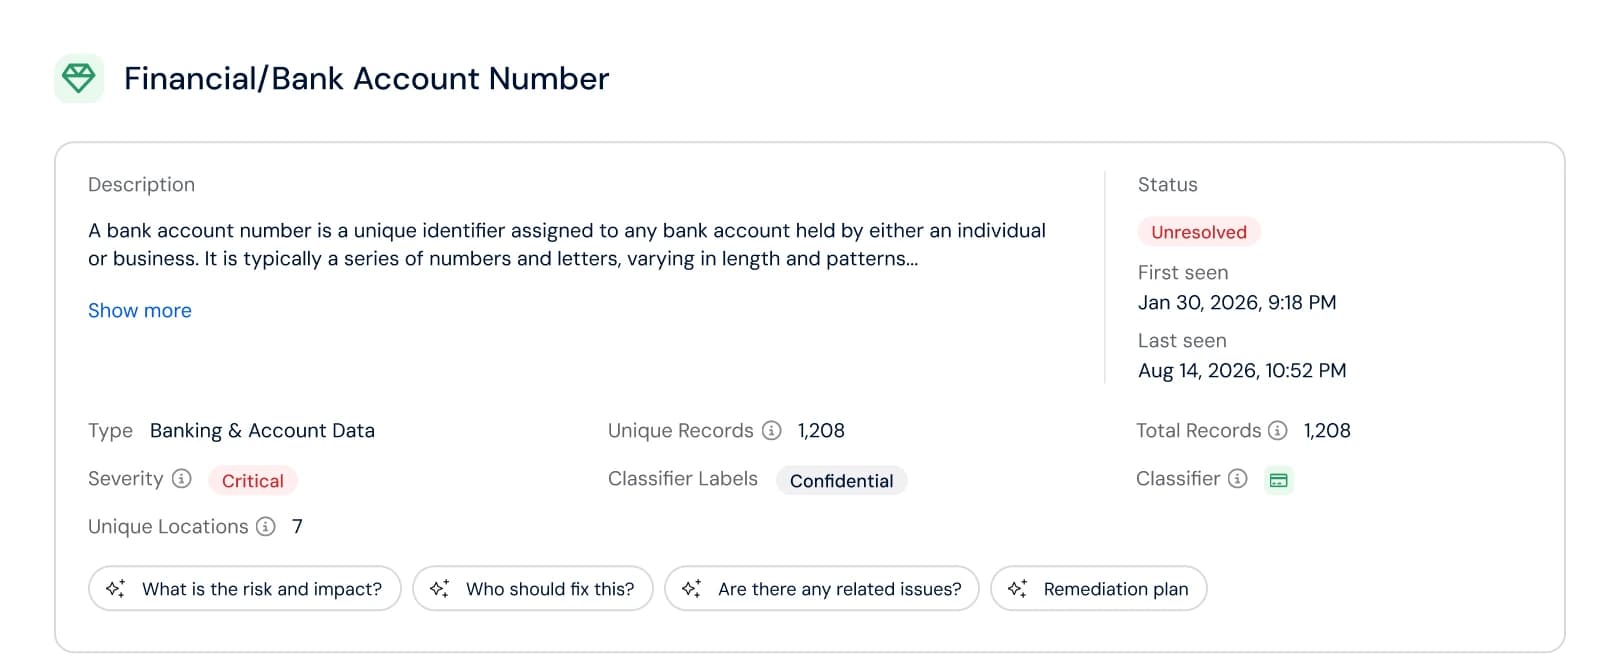
코드베이스 내에서 PHI와 PII와 같은 민감한 데이터를 식별하고 분류하세요. 준수를 보장하고 우발적인 데이터 노출로부터 보호하세요.
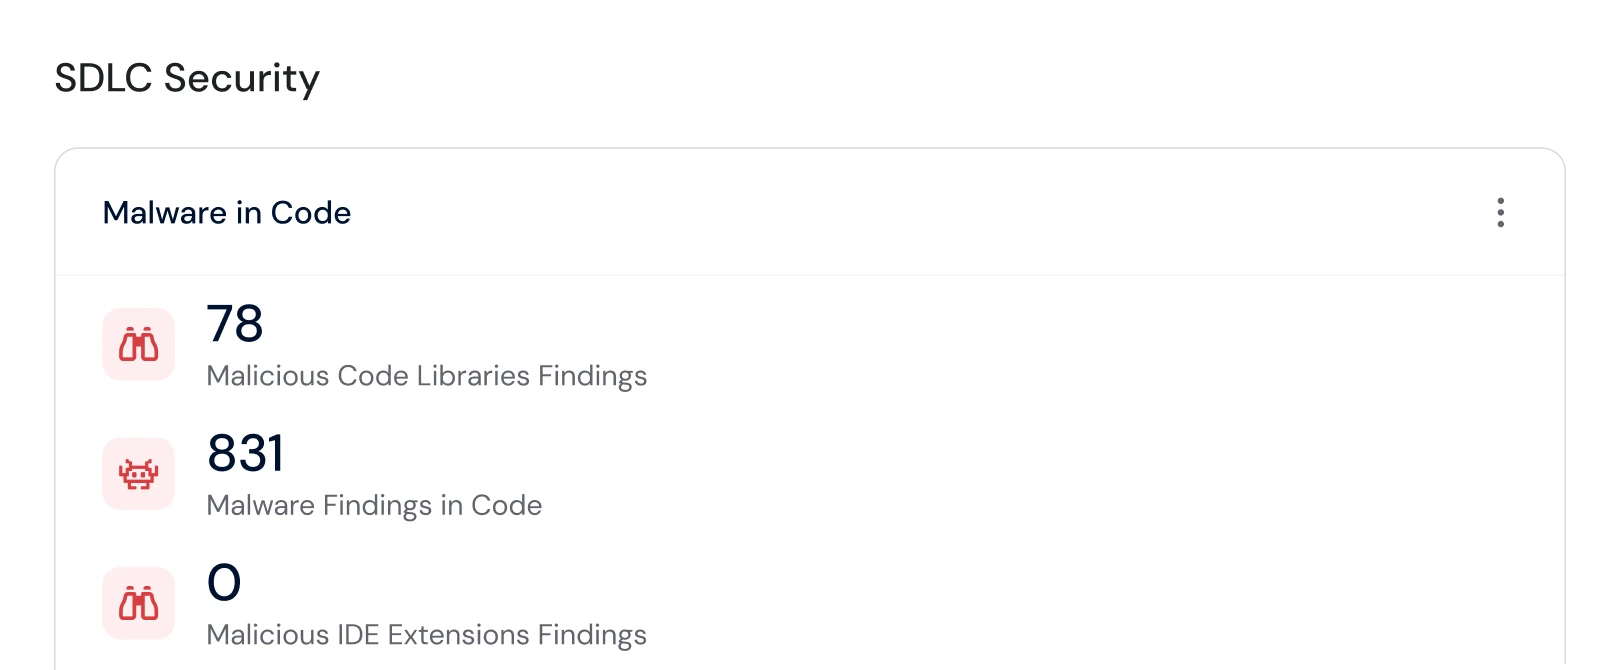
악성코드가 CI 러너와 클라우드 환경에 도달하기 전에 코드베이스 내 악성코드를 탐지하고 제거하세요.
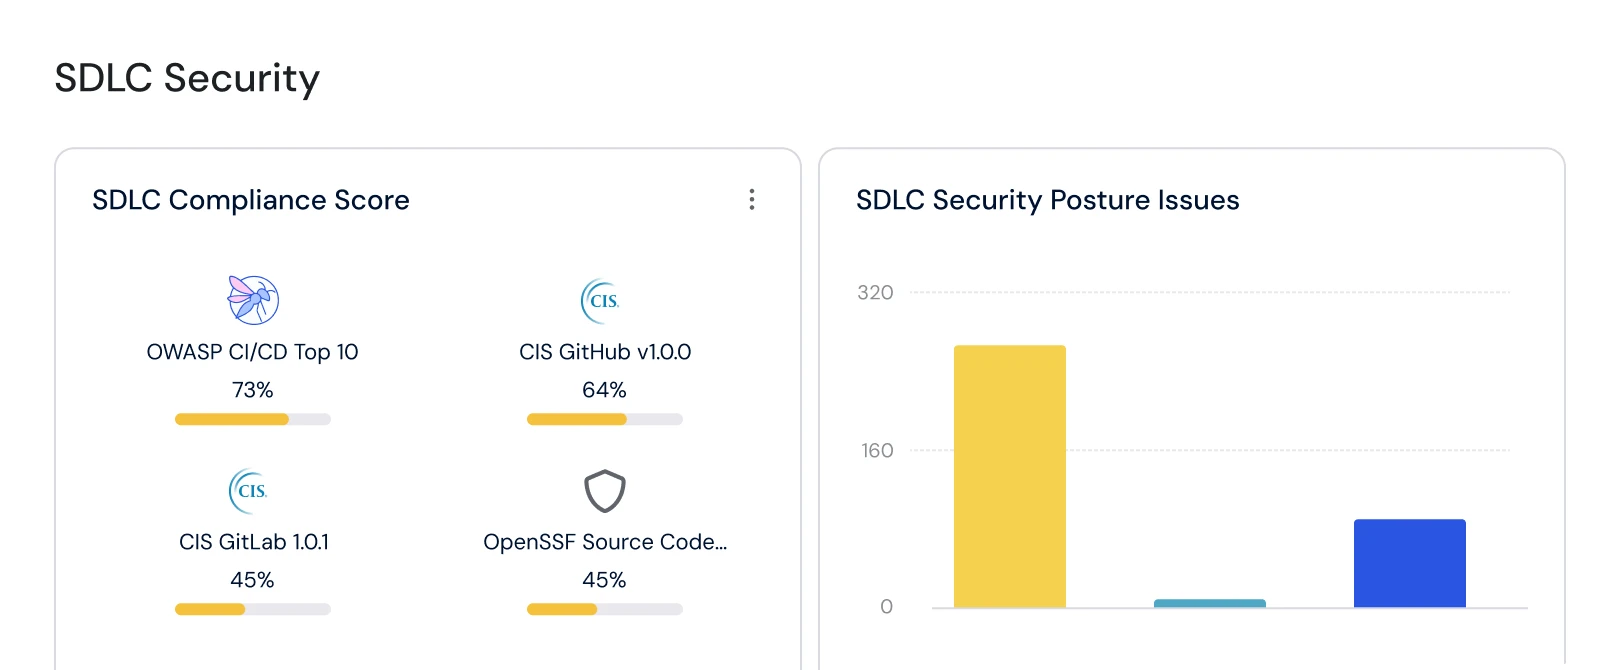
VCS 및 CI/CD 시스템을 잘못된 설정과 불안정한 기본값으로부터 강화합니다. 소프트웨어 제공 파이프라인과 공급망에 대한 신뢰를 구축하세요. 업계 표준 준수를 보장합니다.
내장 및 서드파티 스캐너, SAST, SCA, DAST 등 다양한 기기에서 결과를 집계하고 연관시키세요. 코드 위험을 클라우드 영향과 연결하고, SDLC 전반에 걸쳐 정책을 집행하며, 맥락과 소유권을 바탕으로 복구를 추진합니다.
자세히 알아보기