

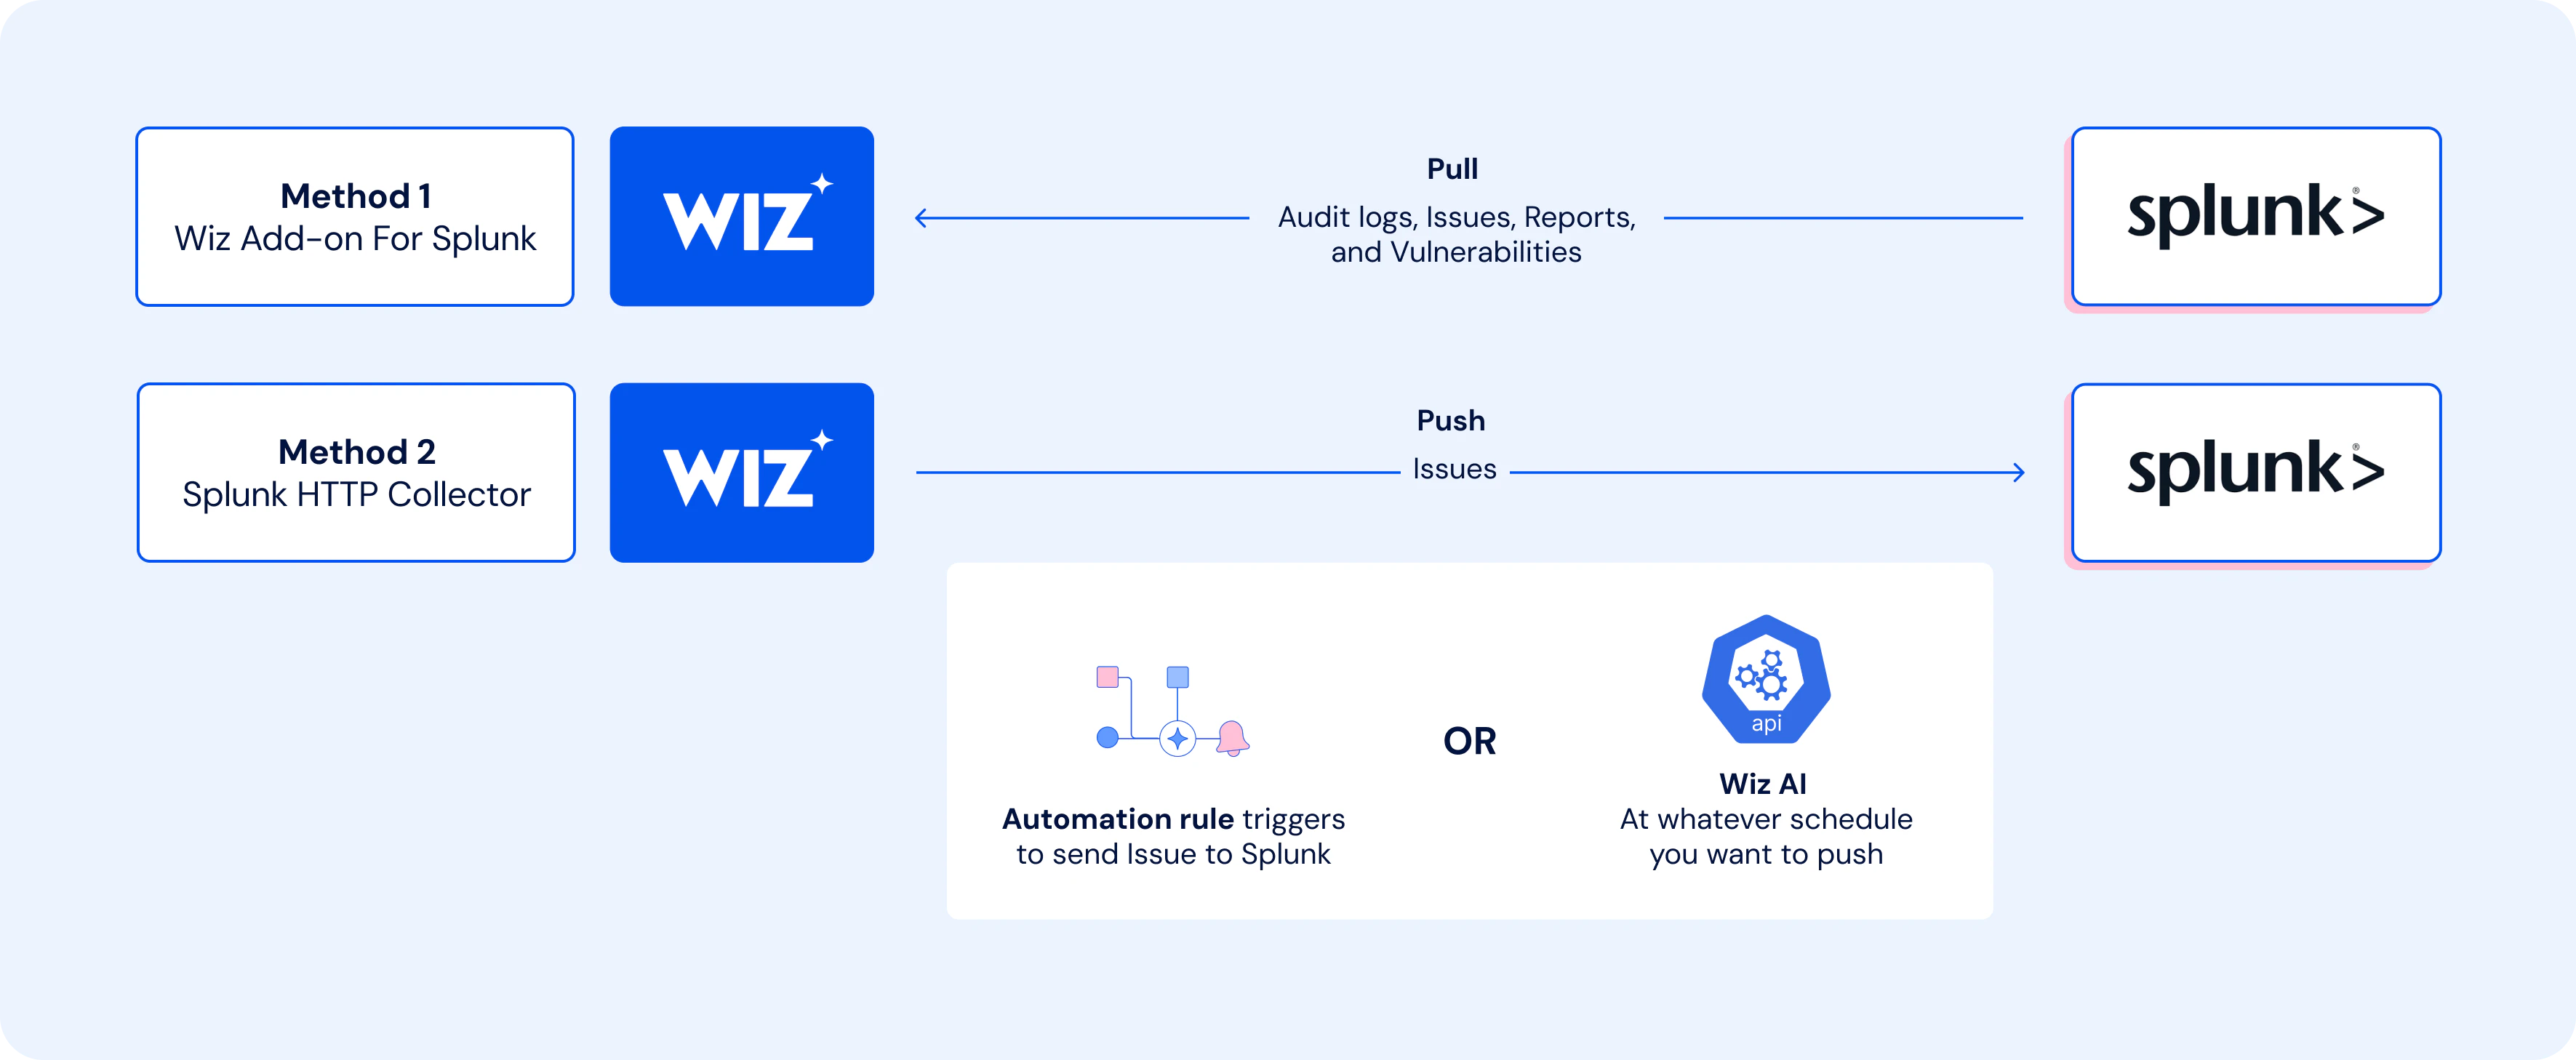

통합 개요
Wiz와 Splunk의 통합은 보안 팀이 클라우드 네이티브 위협을 원활하게 탐지, 조사 및 대응할 수 있도록 지원합니다.
통합의 이점
중앙 집중식 보안 가시성: Wiz 문제, 취약성 및 감사 로그를 Splunk에 통합하여 클라우드 네이티브 환경 전반의 보안 위험에 대한 통합된 보기를 얻을 수 있습니다.
향상된 인시던트 분석: 애플리케이션, 컨테이너 및 마이크로서비스 세부 정보와 같은 Wiz의 컨텍스트 데이터를 사용하여 Splunk의 인시던트 대응 워크플로 및 포렌식 조사를 지원합니다.
실시간 위협 탐지 및 대응: Wiz의 클라우드 리소스 위험 데이터를 활용하여 Splunk에서 자동화된 경고 및 대응 흐름을 트리거하여 위협을 더 빠르게 완화할 수 있습니다.
진행 상황 추적 및 보고: 다중 클라우드 환경에서 심각도별 개방형 취약성, SLA 규정 준수 및 해결 진행 상황과 같은 주요 보안 메트릭을 모니터링합니다.
원활한 멀티 클라우드 통합: Splunk에서 AWS, GCP 및 Azure의 데이터를 분석하여 클라우드 네이티브 SOC 운영을 지원합니다.
함께하면 더 좋습니다
Wiz는 클라우드 리소스의 치명적인 취약점, 독성 조합 및 감사 로그 데이터를 표시하고, Splunk는 상관 관계 및 분석을 위한 중앙 집중식 플랫폼을 제공합니다. 이 파트너십을 통해 조직은 다음을 향상시킬 수 있습니다. 인시던트 대응, 문제 해결 진행 상황을 추적하고, 멀티 클라우드 환경 전반에서 실행 가능한 인사이트를 얻을 수 있습니다. Wiz와 Splunk는 클라우드 보안 운영을 간소화하여 조직이 위험을 더 빠르고 효과적으로 완화할 수 있도록 지원합니다.

사용 사례 개요
클라우드 네이티브 인시던트 관리 간소화
복잡한 멀티 클라우드 환경에서 운영되는 조직은 위협을 빠르고 효과적으로 탐지하고 대응해야 합니다. Wiz의 고급 위험 우선 순위 지정을 Splunk의 중앙 집중식 모니터링 및 분석과 통합함으로써 팀은 클라우드 네이티브 인프라 전반에서 인시던트 탐지, 대응 및 수정을 간소화할 수 있습니다.
도전
규모에 맞는 클라우드 보안 관리
단편화된 데이터: 보안 팀은 클라우드 환경 전반에서 데이터의 상관 관계를 파악하는 데 어려움을 겪는 경우가 많아 위협 탐지의 사각지대가 발생합니다.
제한된 컨텍스트: 잘못된 구성, ID 및 취약성 간의 상호 연결과 같은 충분한 컨텍스트 없이 위험을 식별하면 효과적인 대응이 지연됩니다.
비효율적인 보고: 클라우드 환경에서 수정 진행 상황을 수동으로 추적하는 것은 시간이 많이 걸리고 오류가 발생하기 쉽습니다.
용액
Wiz 및 Splunk를 통한 통합 보안 인사이트
Wiz와 Splunk의 통합은 다음과 같은 방법으로 이러한 문제를 해결합니다.
데이터 중앙 집중화: Wiz의 취약점, 감사 로그 및 문제를 Splunk에 집계하여 상관 관계 및 분석합니다.
상황에 맞는 인사이트 제공: Wiz의 보안 그래프로 Splunk 데이터를 보강하여 공격 경로 및 독성 조합을 시각화합니다.
위협 대응 자동화: Splunk의 자동화 기능을 활용하여 Wiz 조사 결과를 기반으로 경고 및 워크플로를 트리거합니다.
보고 강화: SLA 준수 및 문제 해결과 같은 주요 메트릭을 추적하여 보안 태세에 대한 가시성을 유지합니다.
클라우드 보안 제공업체인가요?
Wiz 기술 파트너가 되세요

맞춤형 데모를 받아보세요
맞춤형 데모 신청하기
"내가 본 최고의 사용자 경험은 클라우드 워크로드에 대한 완전한 가시성을 제공합니다."
"Wiz는 클라우드 환경에서 무슨 일이 일어나고 있는지 볼 수 있는 단일 창을 제공합니다."
"우리는 Wiz가 무언가를 중요한 것으로 식별하면 실제로 중요하다는 것을 알고 있습니다."