2026년 클라우드 AI 동향

AI 도입, 자율성, 공격자의 혁신이 클라우드 보안을 재정의하는 방식

AI는 이제 클라우드 환경 전반에 내장되어 자율성과 자동화를 통해 보안 경계를 근본적으로 재편하고 있습니다. 당사의 제2차 연례 '클라우드 AI 현황(State of AI in the Cloud)' 보고서에서는 보안 팀이 알아야 할 사항과 대응 방안을 개략적으로 설명합니다.

사실 1

AI는 이제 핵심 운영 인프라입니다

2025년이 실험의 해였다면, 2026년은 통합의 해입니다. 조직의 81%가 관리형 서비스를 사용하고 90%가 자체 호스팅 모델을 운영함에 따라, 이제 도입은 모든 주요 산업으로 확장되었으며 클라우드 환경, 개발 워크플로, 자동화 전반에 걸쳐 내장되어 있습니다.

사실 2

AI 도입은 직접 배포를 넘어 확장됩니다

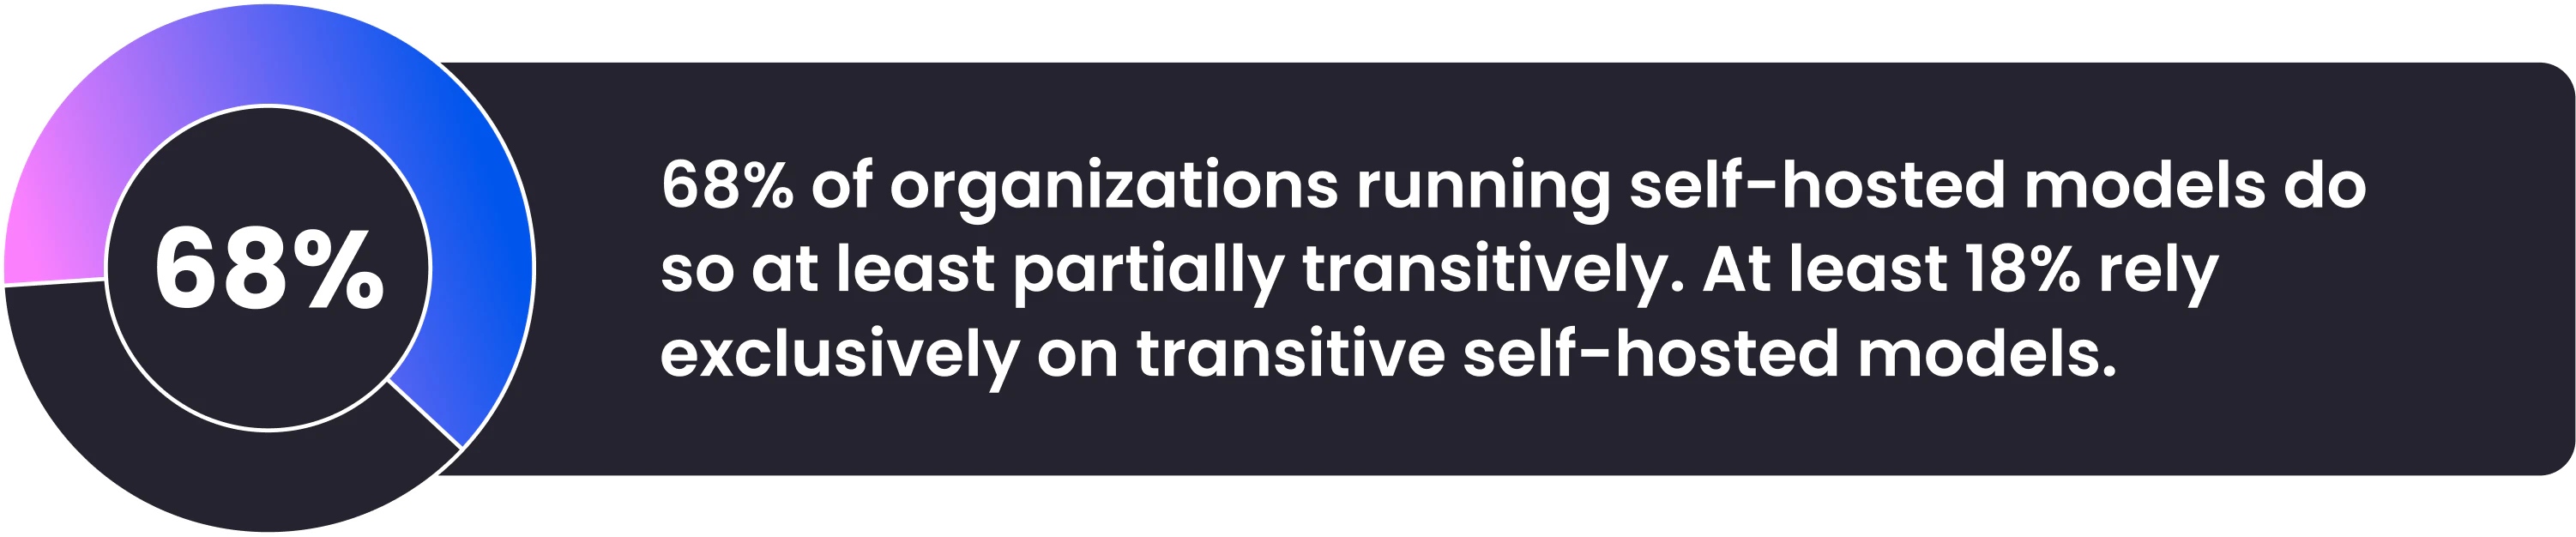
AI 소유권은 종종 간접적입니다. 자체 호스팅 모델을 운영하는 조직 중 68%가 타사 소프트웨어를 통해 이를 수용하고 있습니다. 이러한 "전이적 AI"는 보안 팀이 명시적인 배포나 중앙 집중식 감독 없이도 모델 위험과 공급망 취약성을 이어받고 있을 수 있음을 의미합니다.

사실 3

AI 지원 개발이 기본이 되었으며, 애플리케이션 전반에 걸쳐 체계적인 영향 미치는 중

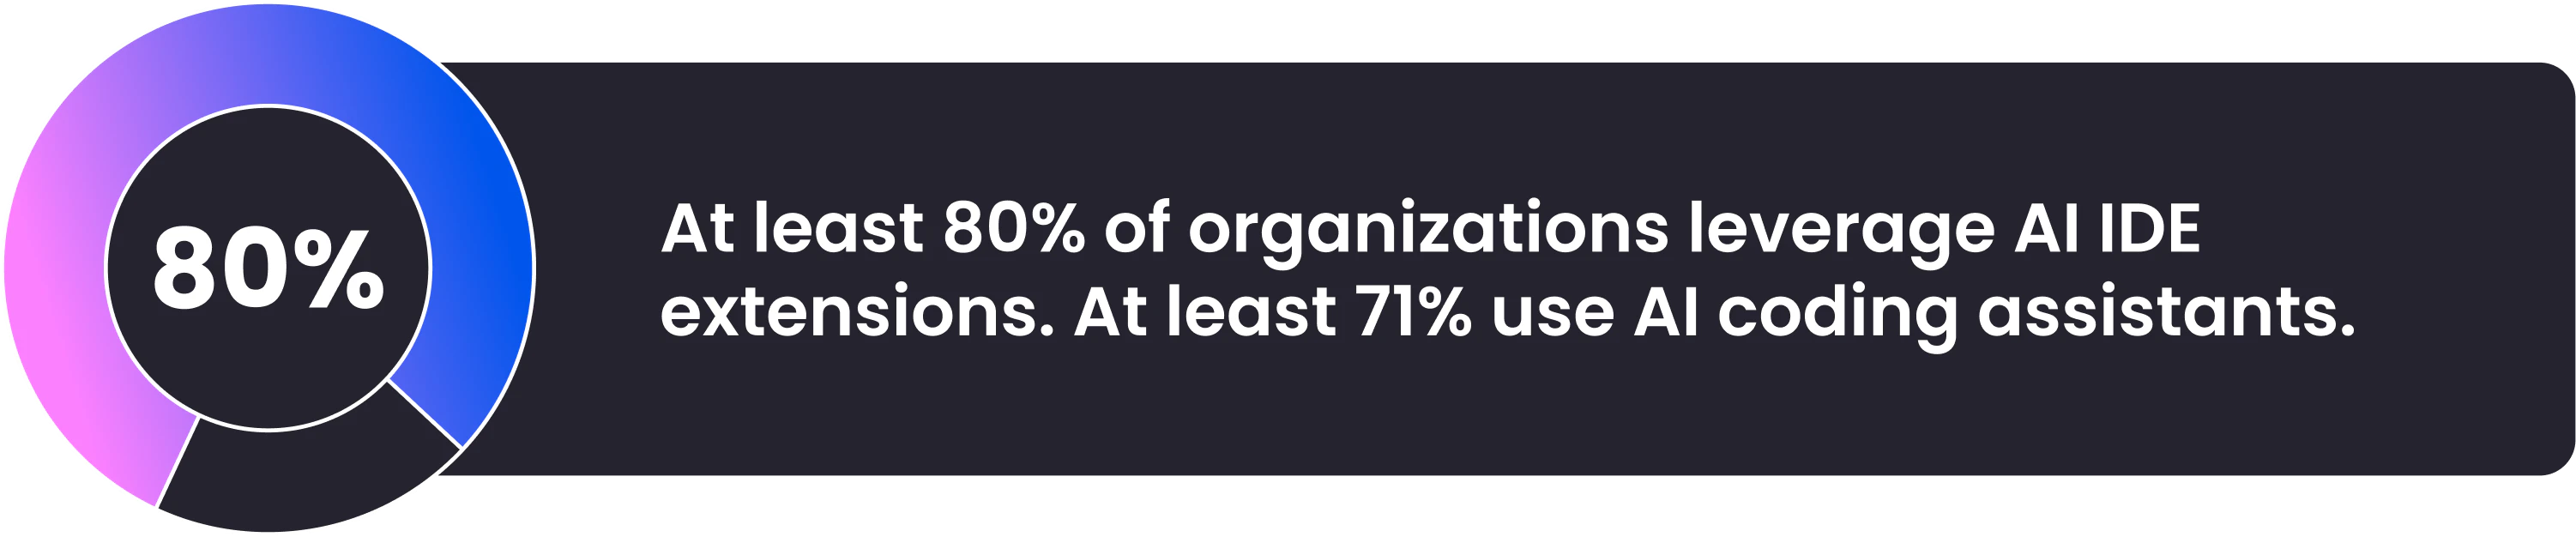
조직의 80%가 AI IDE 확장을 사용함에 따라 "바이브 코딩(vibe coding)"은 엔지니어들에게 첫날부터 마주하는 현실이 되었습니다. 그러나 이러한 속도에는 위험이 따릅니다. 이러한 플랫폼을 사용하는 조직 약 5곳 중 1곳에서 AI가 생성한 안전하지 않은 기본값으로 인해 전반적인 보안 취약점이 발견되었습니다.

사실 4

에이전트와 MCP 서버가 공격 표면을 확장합니다

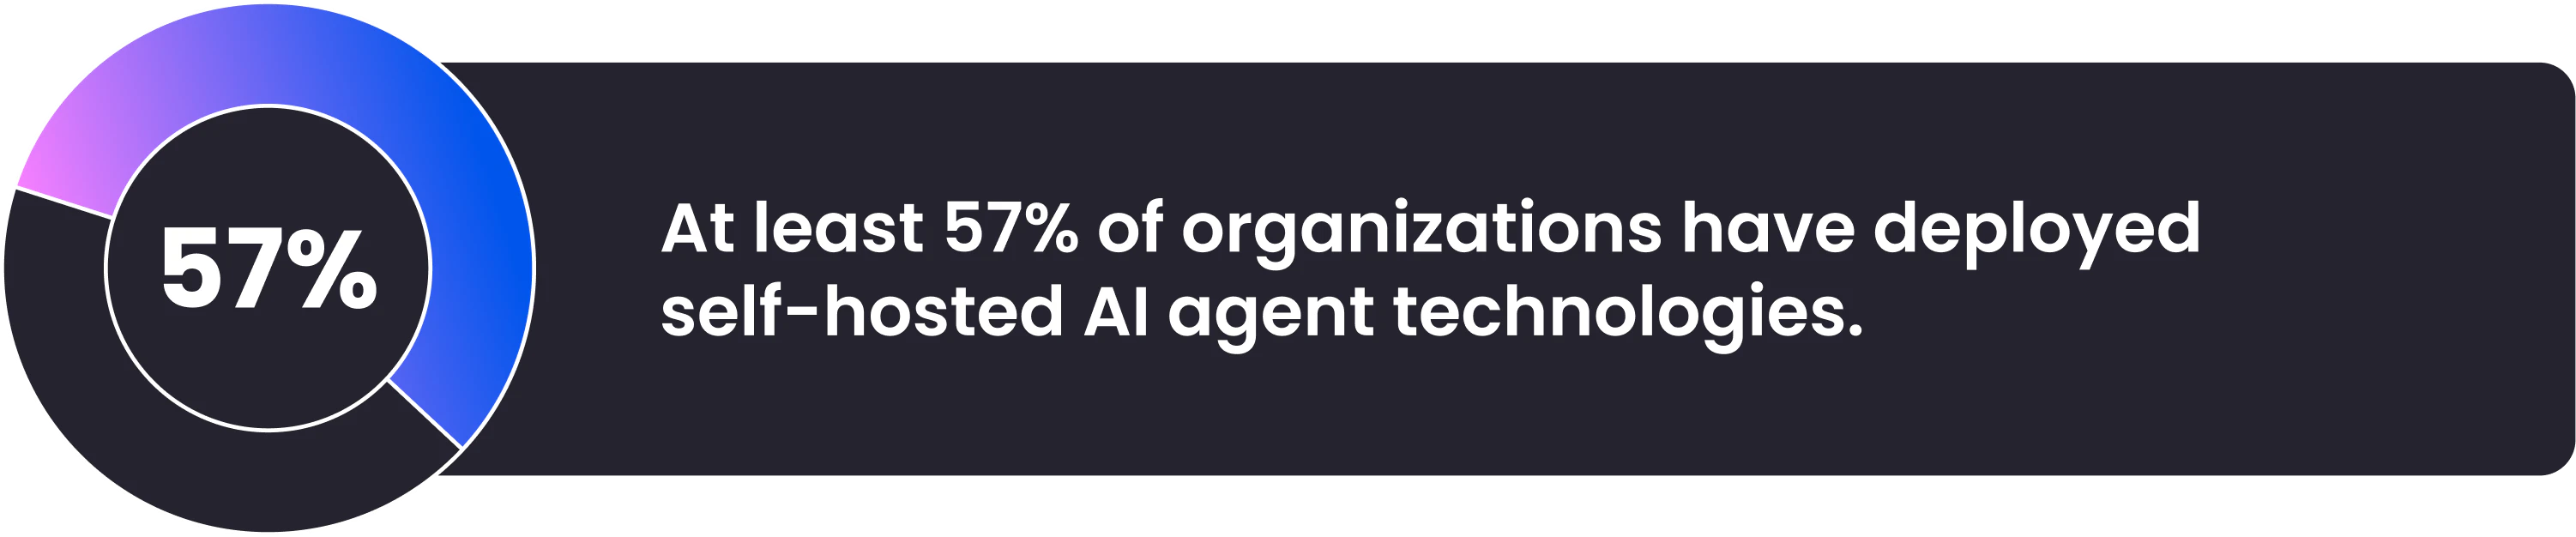
자율성으로의 전환이 가속화되고 있으며, 57%의 조직이 자체 호스팅 AI 에이전트를 배포하고 80%가 모델 컨텍스트 프로토콜(MCP) 서버를 도입하고 있습니다. 이러한 구성 요소는 공격자가 민감한 데이터 저장소 전체로 측면 이동하는 데 악용할 수 있는 새롭고 종종 과도한 권한을 가진 제어 평면을 생성합니다.

결론

보안은 더 이상 고립된 모델을 보호하는 것이 아니라, 자율 에이전트, 내장된 종속성, AI 기반 코드로 이루어진 분산 생태계를 거버닝하는 것입니다. 탄력성을 유지하려면 방어자는 AI 가시성을 광범위한 클라우드 보안 및 ID 거버넌스 프로그램에 직접 통합하여 AI를 핵심 인프라로 취급해야 합니다.

전체 보고서 보기

AI 도입이 공격자와 방어자 모두에게 어떤 변화를 가져오고 있는지에 대한 데이터 기반 통찰의 전체 범위를 확인하려면 전체 보고서를 다운로드하세요.