Centro de recursos de segurança de IA

Segurança de IA: Fato vs Ficção

A shadow AI está colocando sua organização em risco? Suas defesas atuais estão prontas para IA? Obtenha respostas, estratégias de especialistas e insights acionáveis para proteger seu cloud environment. Vamos começar.

Mito nº 1: A IA não é meu problema (ainda)

De acordo com a equipe da Wiz Research, serviços gerenciados de IA como Amazon SageMaker, Azure AI e GCP Vertex AI estão presentes em mais de 70% dos ambientes de nuvem, mostrando rápida adoção dos avanços em IA pelas organizações

Shadow AI

IA sombra é o uso ou implementação não autorizada de IA que não é controlada por, ou visível para o departamento de TI de uma organização. Conjuntos de dados para IA, modelos de IA e produtos de IA estão sendo Lançado todos os dias para qualquer pessoa usar - não é necessário conhecimento profundo. Isso é especialmente verdadeiro para o generativo A IA Cada vez mais, as pessoas estão adotando a GenAI na forma de assistentes pessoais, e muitos passaram a depender sobre a variedade de experiências personalizadas e processos otimizados oferecidos pela IA.

Exposição acidental de dados

Pesquisadores de IA frequentemente compartilham grandes quantidades de dados externos e internos para construir seus modelos de IA, o que representa riscos significativos de segurança. As equipes de segurança devem estabelecer diretrizes claras para o compartilhamento externo de conjuntos de dados de IA. A equipe de pesquisa do Wiz descobriu que 38TB de dados foram expostos acidentalmente por pesquisadores de IA da Microsoft. Usar uma conta de armazenamento dedicada para conjuntos de dados públicos de IA poderia ter limitado a exposição.

Vulnerabilidades na cadeia de suprimentos

A IA é fortemente baseada em conjuntos de dados, modelos e ferramentas de pipeline de código aberto, com controles de segurança limitados. Vulnerabilidades exploradas na cadeia de suprimentos podem não apenas comprometer o sistema de IA, mas também se estender a outros componentes da produção. Ataques podem envolver subversão de modelos ou injeção de dados adversariais em conjuntos de dados comprometidos.

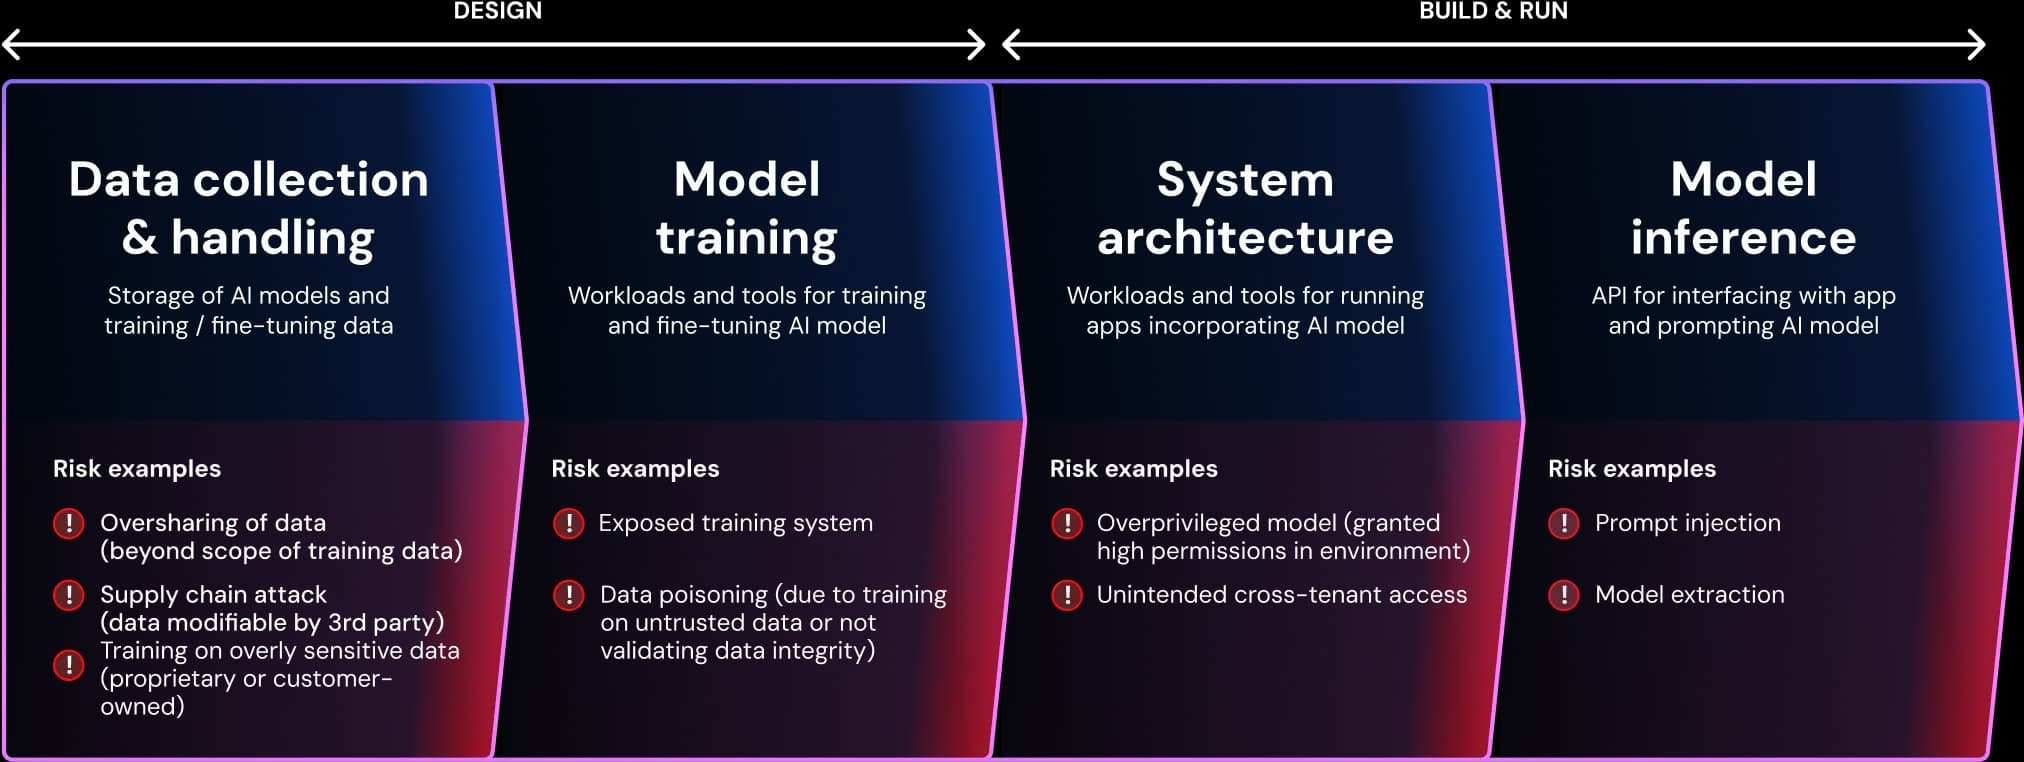
Riscos de segurança no pipeline de IA

Mito nº 2: Ninguém sabe como proteger a IA

Os tipos de risco de IA que se aplicam à sua organização dependem da IA que você emprega e implanta. Compreender os controles de segurança a serem configurados em torno da IA exige primeiro que você tenha uma boa visão geral dos riscos de segurança associados à GenAI.

O isolamento de tenant eficaz garante que os dados e workloads de diferentes usuários sejam separados com segurança, evitando acesso não autorizado. Implemente gerenciamento rigoroso de privilégios, criptografia e medidas de autenticação para manter limites distintos e seguros entre os tenants.

Mito nº 3: Não há como encontrar riscos de IA

O Gerenciamento da Postura de Segurança da IA oferece visibilidade sobre os pipelines de IA e sua postura de segurança para que as organizações possam eliminar efetivamente os riscos de IA. Ela incorpora a segurança em seus modelos de IA, dados de treinamento e serviços de IA, garantindo a adoção acelerada — mas segura — das tecnologias de IA. As soluções de IA-SPM devem permitir que você proteja seus modelos de IA.

Uma lista de materiais de IA (AI-BOM) oferece uma visibilidade incomparável sobre ativos de IA, incluindo serviços gerenciados de IA e tecnologias de IA hospedadas. Ajuda a detectar e rastrear todo o uso de IA dentro de uma organização, removendo a IA sombra e permitindo monitoramento em tempo real e identificação de implantações inesperadas.

Marque uma demonstração personalizada

Pronto para ver a Wiz em ação?

"A melhor experiência do usuário que eu já vi, fornece visibilidade total para cargas de trabalho na nuvem."
David EstlickCISO
"A Wiz fornece um único painel de vidro para ver o que está acontecendo em nossos ambientes de nuvem."
Adam FletcherDiretor de Segurança
"Sabemos que se a Wiz identifica algo como crítico, na verdade é."
Greg PoniatowskiChefe de Gerenciamento de Ameaças e Vulnerabilidades