






Visão geral da integração
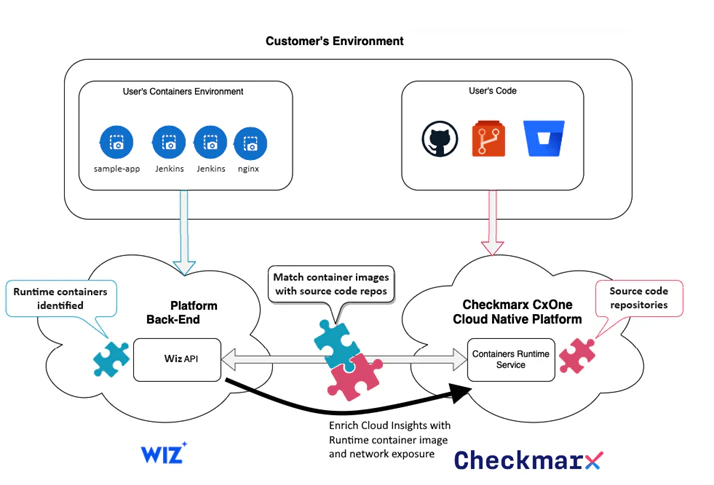
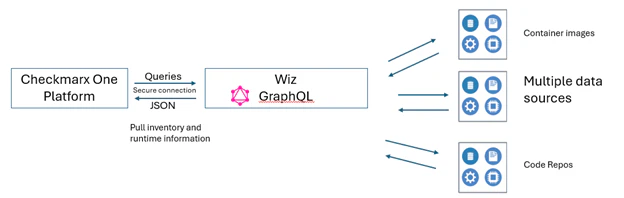
Proteger aplicativos e ambientes de nuvem é uma necessidade. A parceria entre a Checkmarx e a Wiz atende à necessidade crítica de segurança de ponta a ponta, do código à nuvem, combinando a experiência em segurança de aplicativos da Checkmarx com a Plataforma de Proteção de Aplicativos Nativa da Nuvem (CNAPP) da Wiz. A integração bidirecional resulta em uma abordagem de segurança abrangente, protegendo a primeira linha de código para implantação e tempo de execução na nuvem.
Benefícios da integração
Visibilidade de ponta a ponta em código e nuvem
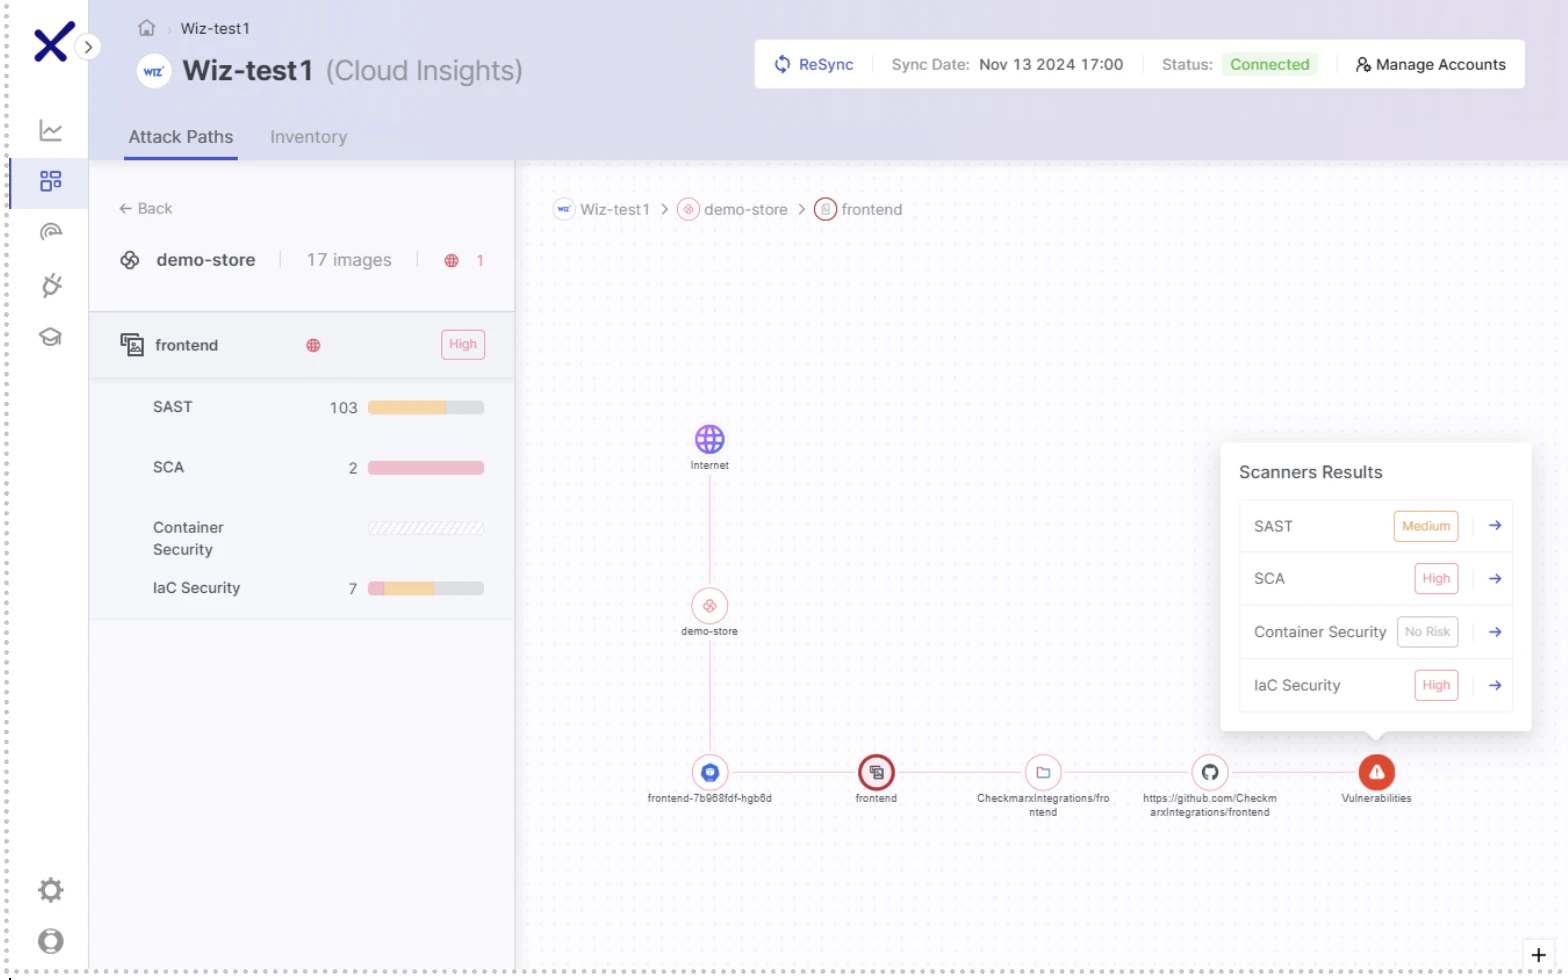
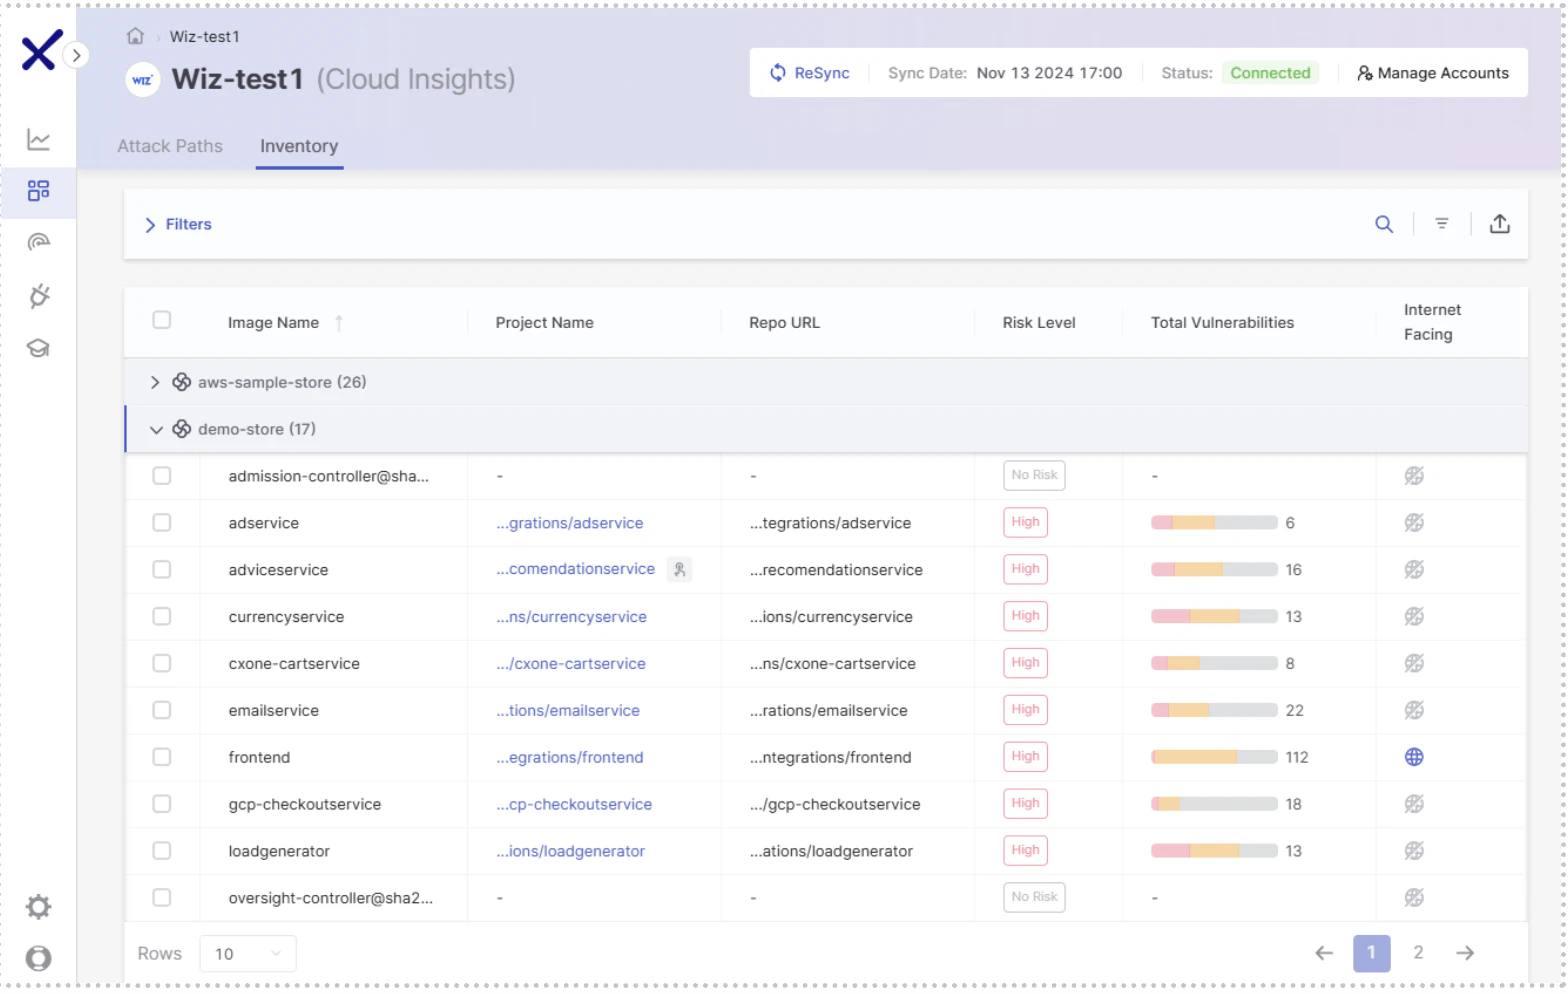
Mapeie perfeitamente ativos de nuvem, como clusters, pods e imagens de contêiner, para seus repositórios de código-fonte correspondentes, permitindo que as equipes de segurança rastreiem vulnerabilidades identificadas no Checkmarx e descubram possíveis caminhos de ataque que podem expor ativos críticos em execução na nuvem identificados pela Wiz. Ao preencher a lacuna entre o código e a nuvem, as equipes podem avaliar e mitigar ameaças com contexto abrangente, desde o desenvolvimento até a implantação.
Remediação de risco priorizada e contextual
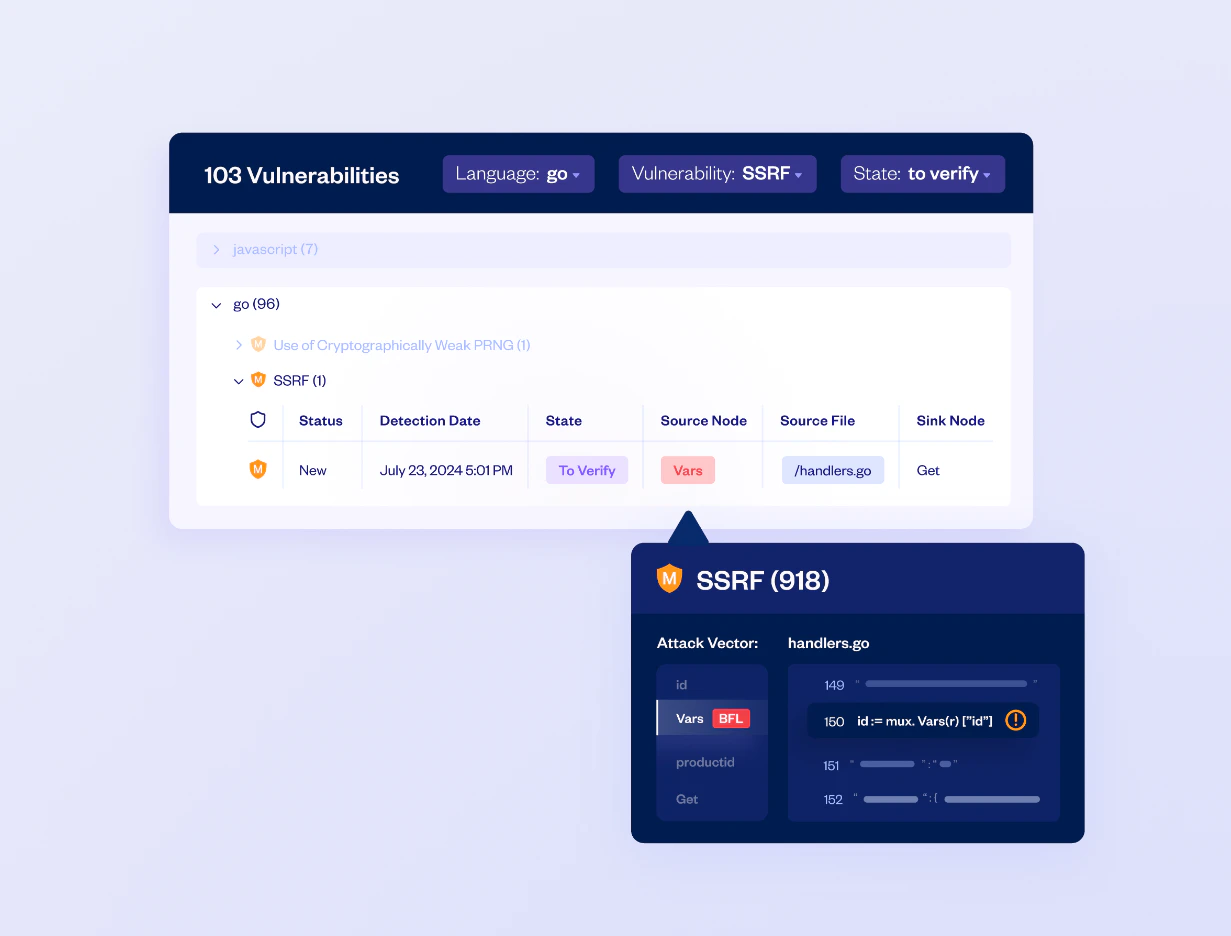
Obtenha insights acionáveis correlacionando as descobertas do Checkmarx SAST com a análise de risco e os dados de exposição da rede da Wiz. Essa integração capacita as equipes a priorizar vulnerabilidades com base em riscos exploráveis, como exposição à Internet ou possíveis caminhos para dados confidenciais, concentrando-se na correção nas ameaças mais críticas.
Segurança unificada do desenvolvimento à nuvem
Fortaleça a segurança em todo o ciclo de vida de desenvolvimento de software integrando as descobertas em nível de código da Checkmarx com a análise contextual de risco de nuvem da Wiz. Essa colaboração ajuda as equipes de segurança e desenvolvimento a quebrar silos, detectar e priorizar vulnerabilidades e resolver problemas antes que eles cheguem aos ambientes de produção.
Melhor juntos
A integração do Checkmarx e do Wiz fornece às equipes de segurança visibilidade de cima para baixo da infraestrutura por meio do código do aplicativo, criando uma postura de segurança unificada em toda a pilha. Ao trazer as descobertas SAST da Checkmarx para o Wiz, as equipes podem correlacionar vulnerabilidades em nível de código com o contexto da nuvem, como exposição de rede e possíveis caminhos para ativos confidenciais, permitindo priorização e correção mais eficazes. Essa visibilidade enriquecida simplifica a colaboração entre as equipes de desenvolvimento e segurança, garantindo que as vulnerabilidades críticas sejam identificadas, contextualizadas e tratadas com eficiência em todo o SDLC.

Visão geral do caso de uso
À medida que as organizações aceleram o desenvolvimento, identificar e resolver problemas de segurança no início do SDLC é cada vez mais desafiador. Embora detectar vulnerabilidades antes que elas cheguem à produção possa economizar tempo e recursos significativos, as equipes de segurança geralmente não têm o contexto crítico para priorizar esses problemas de forma eficaz. As ferramentas tradicionais lutam para vincular vulnerabilidades de código a ambientes de nuvem, deixando as equipes sem insights sobre se uma vulnerabilidade está sendo executada em produção, exposta à Internet ou pode levar à exposição de dados confidenciais. Essa lacuna força as equipes a filtrar centenas de alertas sem saber quais problemas são mais críticos, aumentando o risco de ignorar vulnerabilidades de alta prioridade e expor aplicativos a ameaças significativas na produção. Organizações com ambientes de nuvem complexos e aplicativos nativos da nuvem precisam de soluções de segurança robustas e adaptáveis. Os métodos tradicionais de gerenciamento de vulnerabilidades são inadequados nessas configurações dinâmicas de nuvem, onde a detecção, priorização e mitigação rápidas de riscos são cruciais. Essas organizações exigem uma maneira de proteger os aplicativos de forma eficaz em todo o ciclo de vida de desenvolvimento de software (SDLC) e ambientes de tempo de execução.
Desafio
Devido à natureza dinâmica e distribuída dos aplicativos nativos da nuvem e ao envolvimento de vários provedores de serviços em nuvem, as abordagens tradicionais de segurança estática geralmente falham. Os principais desafios incluem:
Ruído de alerta e fadiga: Com os métodos tradicionais, as organizações enfrentam alertas esmagadores, dificultando a priorização de vulnerabilidades críticas.
Correções atrasadas: Identificar vulnerabilidades e os desenvolvedores associados é um desafio, especialmente em grandes bases de código com mudanças frequentes.
Falta de dados contextuais: Muitas soluções de vulnerabilidade carecem de integração de tempo de execução, resultando em insights contextuais perdidos que ajudariam a priorizar correções com base no comportamento e na exposição do aplicativo do mundo real.
Esses desafios limitam a capacidade de responder rapidamente a ameaças, aumentam a fadiga de alertas e dificultam que as organizações mantenham uma postura de segurança precisa.
Solução
Checkmarx Cloud Insights fornece insights acionáveis correlacionando dados entre os ambientes SDLC e de tempo de execução, com nossa integração com o Wiz.
Gerenciamento de vulnerabilidades contextualizado: ao integrar dados de tempo de execução com informações de pré-implantação, o Cloud Insights reduz o ruído de alerta, destaca vulnerabilidades críticas e aprimora a resposta a incidentes.
Análise de caminho de ataque: Visualizando possíveis caminhos de ataque, esse recurso permite que as equipes de segurança identifiquem vulnerabilidades exploráveis em tempo real, priorizem a correção e fechem as lacunas de segurança com eficiência.
Priorização por meio de Smart Insights: ao correlacionar vulnerabilidades com sua exposição em tempo de execução, o Cloud Insights permite que as equipes de segurança se concentrem nos problemas mais críticos para os negócios, ajudando-as a simplificar as operações e aprimorar a segurança dos aplicativos.
provedor de segurança em nuvem?
Torne-se um parceiro de tecnologia do Wiz

Marque uma demonstração personalizada
Pronto para ver a Wiz em ação?
"A melhor experiência do usuário que eu já vi, fornece visibilidade total para cargas de trabalho na nuvem."
"A Wiz fornece um único painel de vidro para ver o que está acontecendo em nossos ambientes de nuvem."
"Sabemos que se a Wiz identifica algo como crítico, na verdade é."