The Actionable Azure Security Best Practices [Cheat Sheet]

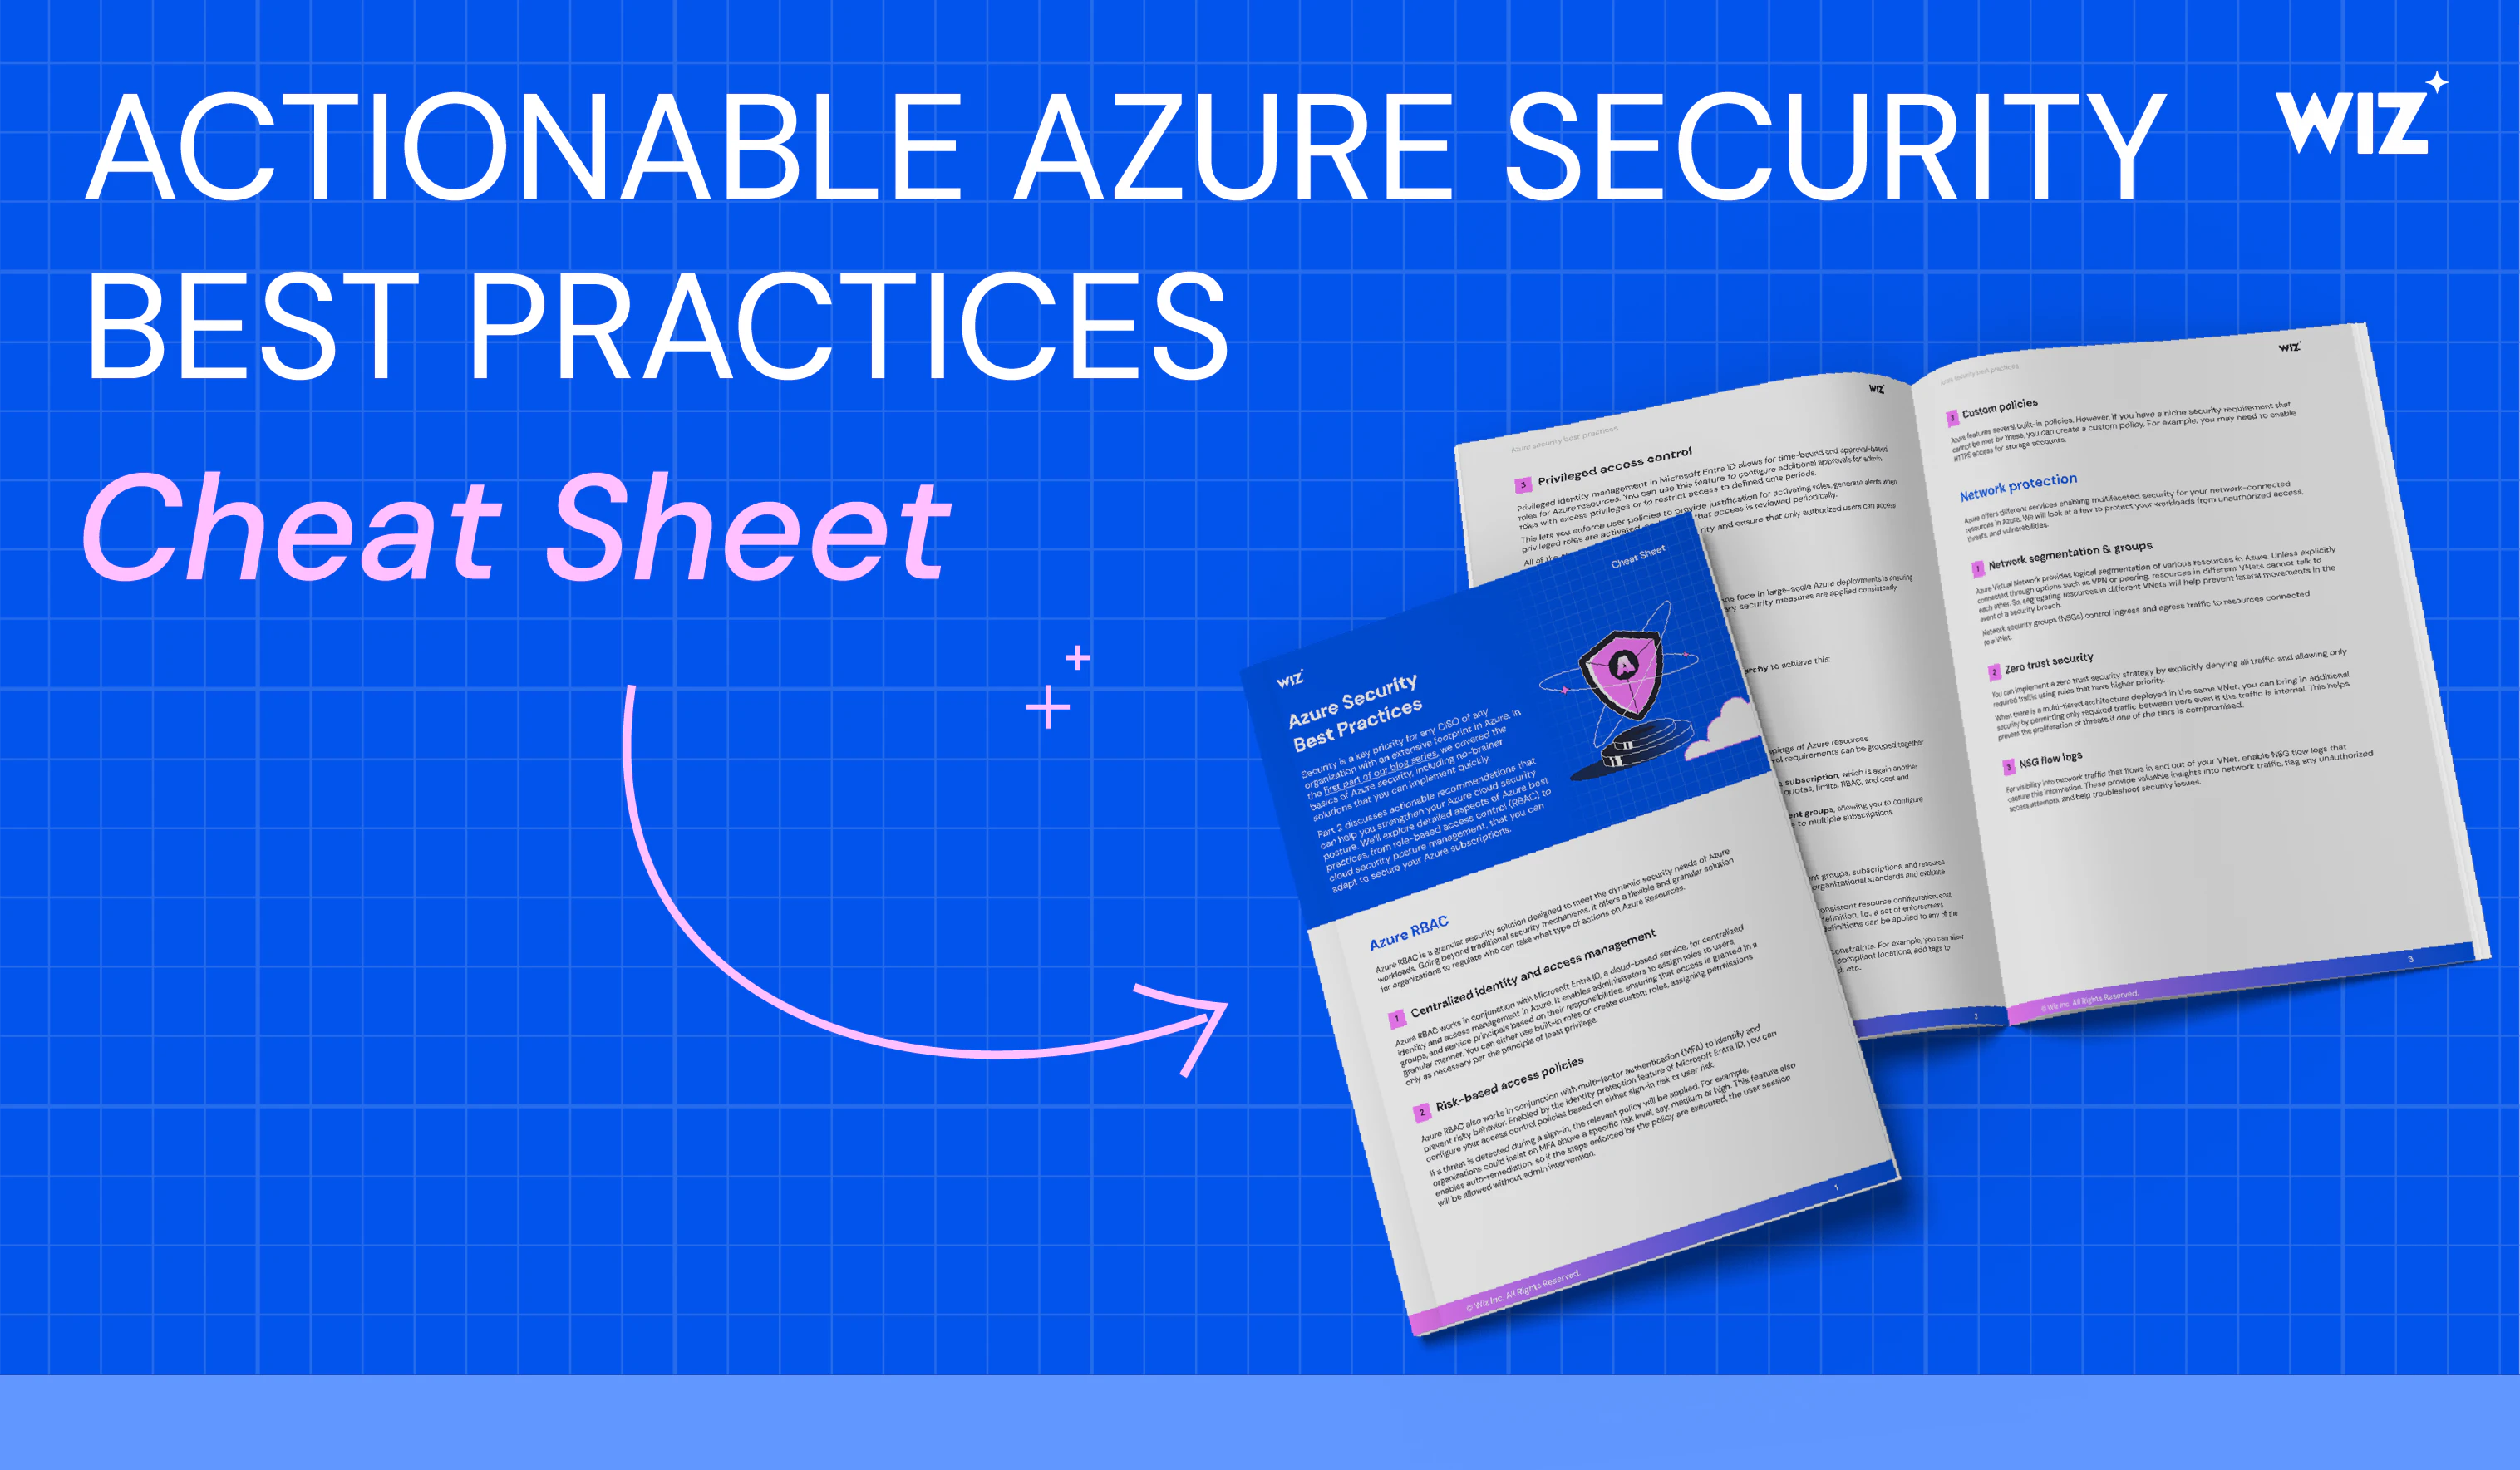
Download now
Key Takeaways
- Shared responsibility, clearly defined:Understand where Microsoft’s security responsibilities end—and where yours begin—across different Azure services.
- Secure identities and access by default:The cheat sheet covers how to prevent identity sprawl, enforce least privilege, and use tools like Azure AD PIM and Conditional Access.
- Cloud-native risk reduction strategies:You’ll learn how to secure core services like Azure Storage, Key Vault, VMs, and more—without slowing down engineering teams.
This cheat sheet is designed for:
Cloud security engineers and architects working in Microsoft Azure
Platform and DevOps teams responsible for securing Azure infrastructure
Compliance and GRC professionals implementing cloud security controls
Anyone looking to enforce secure-by-default configurations across Azure services
If you're building, scaling, or securing workloads in Azure, this guide offers practical best practices to reduce risk.
What's included?
Identity and access best practices: Enforce least privilege with Azure RBAC, PIM, and Conditional Access policies.
Network security recommendations: Segment environments with NSGs, route traffic securely, and monitor flow logs.
Storage and Key Vault protection: Prevent public exposure, enforce encryption, and apply access controls to secrets and data.
VM and compute hardening: Disable unnecessary ports, enforce endpoint protection, and implement disk encryption.
Azure Policy and Defender for Cloud usage: Learn how to audit and enforce configurations and gain continuous visibility.
Misconfiguration prevention tips: Detect and remediate issues like legacy protocols, overexposed services, and excessive permissions
The Azure Security Toolkit



Marque uma demonstração personalizada
Pronto para ver a Wiz em ação?
"A melhor experiência do usuário que eu já vi, fornece visibilidade total para cargas de trabalho na nuvem."
David EstlickCISO
"A Wiz fornece um único painel de vidro para ver o que está acontecendo em nossos ambientes de nuvem."
Adam FletcherDiretor de Segurança
"Sabemos que se a Wiz identifica algo como crítico, na verdade é."
Greg PoniatowskiChefe de Gerenciamento de Ameaças e Vulnerabilidades