Detecção e Resposta
para a Era da IA
Atacantes estão se movendo em velocidade de máquina. Sua defesa também deveria
. O Wiz Defend mantém você à frente com detecção nativa na nuvem,
investigação baseada em IA e resposta automatizada.

Confiada por mais de 65% das empresas da Fortune 100




Detecção e Resposta de Velocidade da Máquina
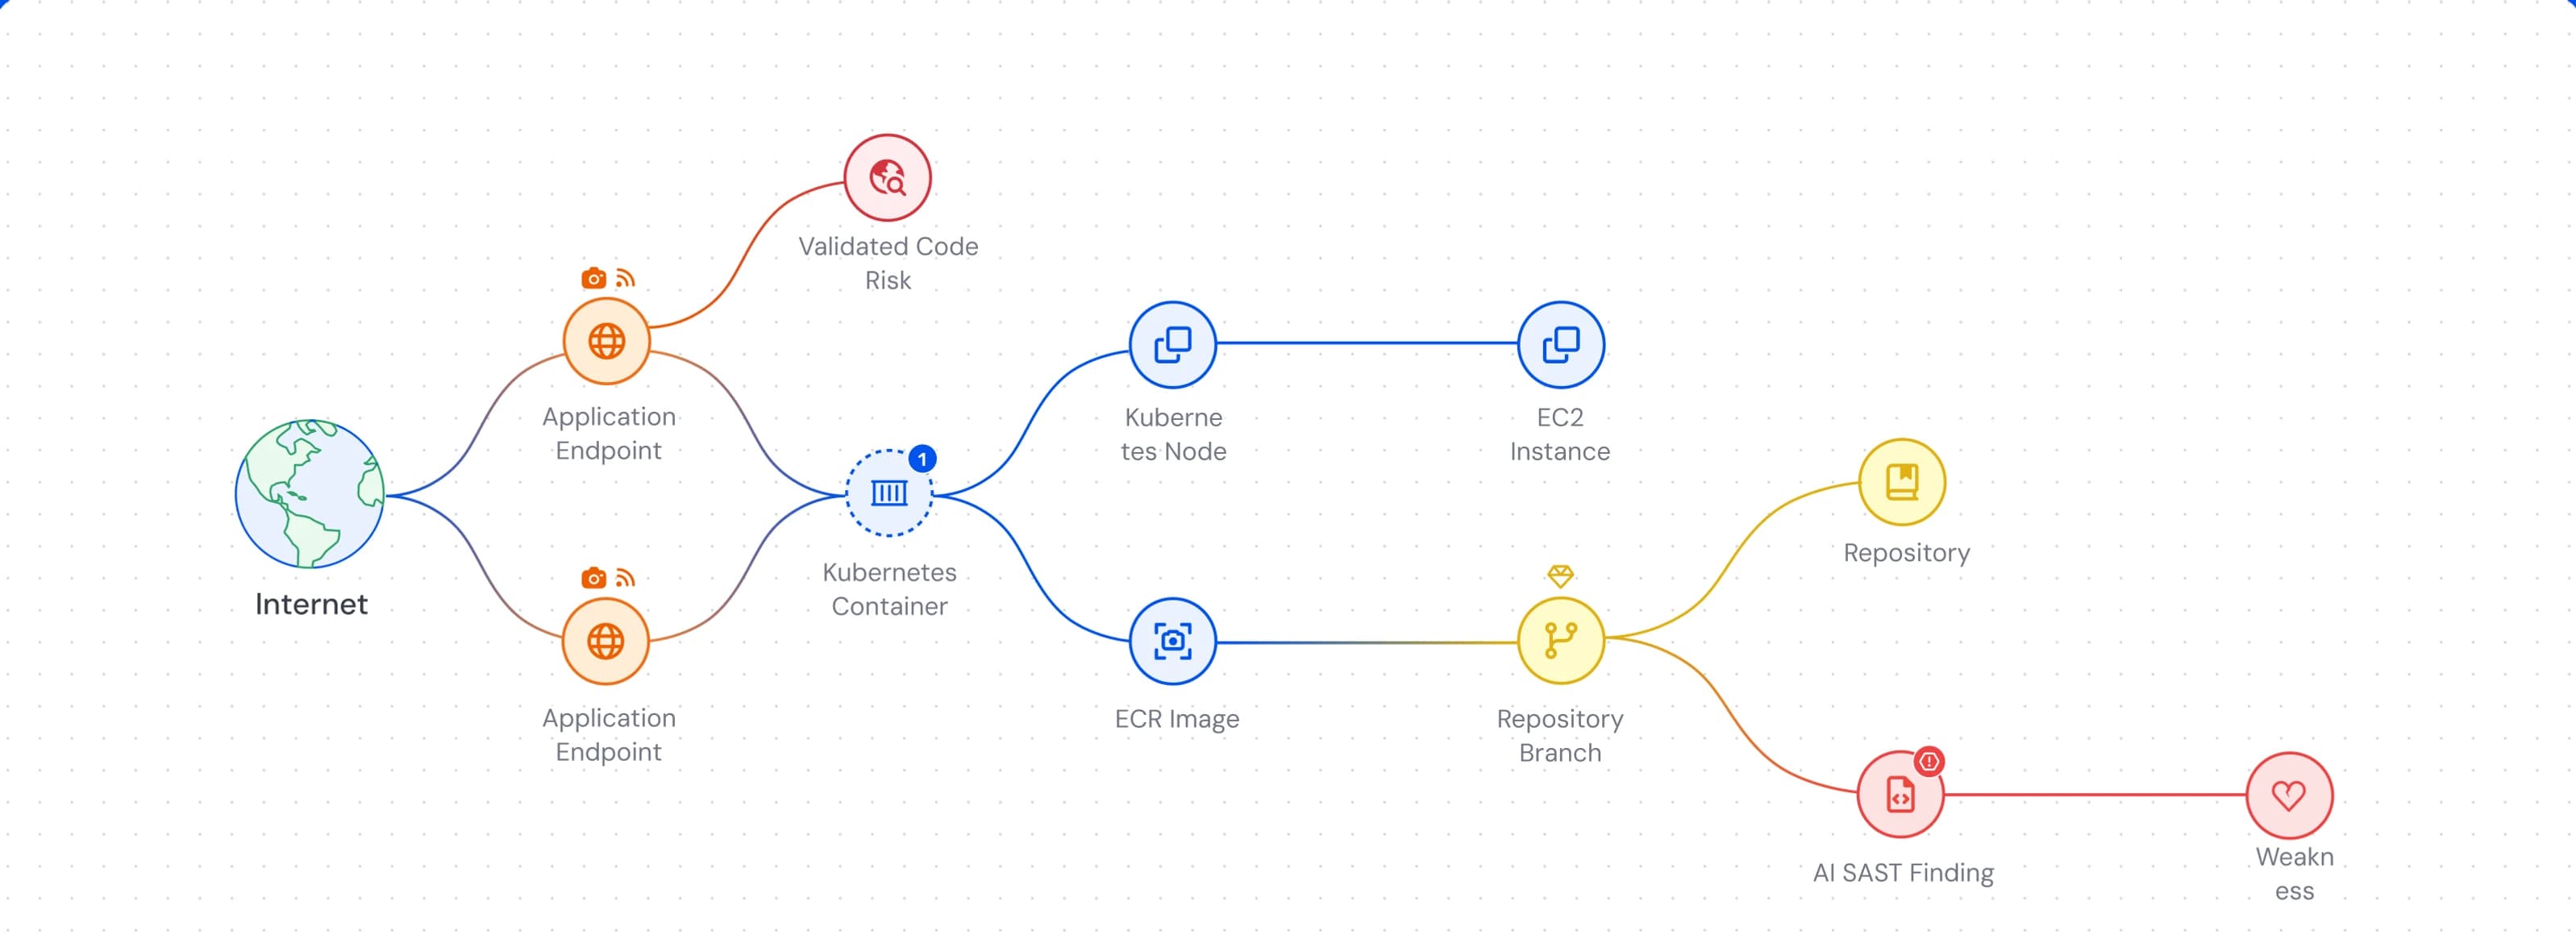
O Wiz Defend unifica sinais de execução do Wiz Sensor, da telemetria em nuvem e SaaS, e do contexto do Security Graph para ajudar sua equipe a detectar e entender ameaças mais rapidamente. O Blue Agent investiga automaticamente e fornece às equipes o contexto necessário para agir rápido.

Tudo que você precisa para se defender de ameaças


Veja Wiz Defender em Ação
Faça o tour guiado interativo abaixo
Ferramentas isoladas significam menos contexto e resposta mais lenta
Detecção e resposta orientadas pelo contexto
Detectar ameaças de IA como injeção prompt e comportamento de agentes desonestos em modelos de IA,
cargas de trabalho e agentes autônomos. Correlacione logs de invocação de modelos, sinais
de runtime e contexto em nuvem no Wiz Security Graph para detectar e conter ameaças de IA rapidamente.

Acelere investigações com agentes de IA que raciocinam através de um contexto completo de código para nuvem e
runtime para investigar ameaças, descobrir a causa raiz e entregar conclusões claras e transparentes
em segundos — dando aos analistas mais tempo para focar no que importa.

Monitoramento em tempo real de ameaças, inspeção de integridade de arquivos e bloqueio em tempo de execução em VMs,
containers e cargas de trabalho serverless usando o leve eBPF Wiz Sensor. Correlacione a telemetria de processos em
nível de kernel com o contexto completo da nuvem para detectar e parar ameaças na origem.

Obtenha insights imediatos sobre TTPs emergentes de atacantes nativos na nuvem com o Wiz Threat
Center. Busque proativamente ameaças ocultas em logs de nuvem e eventos de execução, enriquecido
tanto por pesquisas Wiz quanto por feeds de inteligência de ameaças de terceiros.

Detectar comportamento anômalo e escalada de privilégios entre identidades humanas, máquinas e agentes
, além de acesso e exfiltração não autorizados em repositórios de dados sensíveis. Use o
Gráfico de Segurança Wiz para rastrear o raio total de explosão e conter ameaças rapidamente.


Pronto para ver a Wiz em ação?
Ver demonstração

Sua equipe de SecOps em Velocidade de Máquina
Melhorar a Cobertura de Ameaças
Alcance uma detecção de ameaças 100% consistente em todo o seu conjunto multi-nuvem, garantindo cobertura de ameaças tradicionais na nuvem e vetores de ataque emergentes de IA.
Investigações Rápidas e Precisas
Acelere a capacidade de triagem da sua equipe em 4 vezes e alcance 95% de precisão em investigação automatizada com o Blue Agent.
Resiliência Aprimorada na Nuvem
Reduza o MTTR em horas com ações de resposta integradas e fluxos de trabalho Wiz, automatizando as etapas desde a detecção de ameaças até a contenção para que sua equipe avance mais rápido em cada incidente.
Como os times estão aproveitando o Wiz Defend


“ O Wiz Defend nos ajudou a priorizar informações e reduzir significativamente
a carga de trabalho da equipe de SecOps 24 horas por dia, 7 dias por semana, para que a equipe possa
focar primeiro em eventos críticos e depois analisar tendências de nível inferior. ”


