
Was sind KI-Cyberangriffe?
KI-Cyberangriffe sind Bedrohungen, die entweder KI-Systeme angreifen (Modelle, Pipelines, Agenten, APIs und die sensiblen Daten dahinter) oder KI nutzen, um klassische Angriffstechniken zu verstärken oder zu automatisieren.
Von herkömmlichen Cyberbedrohungen unterscheiden sie sich in Umfang und Autonomie. Angreifer können heute Aufklärung automatisieren, Exploits generieren, Sicherheitsleitplanken umgehen, KI-Agenten manipulieren oder Trainingsdaten in verteilten Cloud-Umgebungen vergiften. Wiz Research hat diesen Wandel in mehreren Untersuchungen beleuchtet, darunter die Analyse der KI-Angriffsfläche und die Auswertung von unsicherem per Vibe Coding erzeugtem Anwendungscode.
Wiz hat außerdem gezeigt, dass das KI-Ökosystem neue Muster von Angriffsfläche hervorbringt, darunter:
weit verbreitete Leaks von KI-Secrets auf GitHub, belegt durch die Forbes-AI-50-Leak-Studie;
unsichere KI-Agenten mit zu weitreichenden Berechtigungen, beschrieben im MCP Research Briefing;
die Ausnutzung von KI-Entwicklungsökosystemen über Supply-Chain-Angriffe, etwa bei der Base44-Schwachstelle.
Diese Risiken kommen zu bestehenden Cloud-Schwachstellen hinzu. So entsteht eine stärker vernetzte Angriffsfläche, die sich schwerer erfassen lässt.
KI-Cyberangriffe lassen sich daher in drei große Kategorien einteilen:
Angriffe, die KI-Systeme direkt ins Visier nehmen (z. B. Manipulation von Modellen oder Agenten, Data Poisoning, Exploits gegen GPU-Runtimes).
Angriffe, die klassische Techniken mit KI verstärken (z. B. polymorphe Malware, Exploit-Generierung, Spear-Phishing).
Risiken, die unbemerkt durch die Einführung von KI entstehen: Fehlkonfigurationen, unsicherer KI-generierter Code, nicht verwaltete Agenten und Shadow-AI-Dienste.
Kurz gesagt: KI hat bestehende Cyberangriffe nicht ersetzt. Sie hat sie vervielfacht und beschleunigt.
Funktionsweise KI-gestützter Angriffe
Angreifer nutzen KI nicht mehr nur punktuell. Sie verankern sie in jeder Phase der Kill Chain. KI verschafft ihnen Tempo, Reichweite, Tarnung und einen Automatisierungsgrad, den manuelle Werkzeuge nie erreicht haben.
1. KI beschleunigt Aufklärung und Schwachstellensuche
Moderne Angreifer setzen LLMs und Codegenerierungsmodelle ein, um Aufklärung zu beschleunigen, Cloud-Architekturen zu analysieren und Fehlkonfigurationen oder ausnutzbare Pfade in großem Stil aufzuspüren. Wiz hat Malware-Familien beobachtet, die Systemanalyse und Befehlserzeugung in Echtzeit an KI-Modelle auslagern. Ein Beispiel ist die LameHug-Malware, die per Prompt Systeme inventarisierte und Daten über Hugging Face exfiltrierte.
2. KI erzeugt überzeugenderes Phishing, Social Engineering und Täuschung
LLMs erstellen in kürzester Zeit muttersprachliche Phishing-E-Mails ohne verräterische Grammatikfehler. Sie formulieren personalisiertes Spear-Phishing auf Basis von Open-Source-Intelligence und erzeugen Deepfake-Audio oder -Video für glaubwürdige Business-E-Mail-Compromise-Angriffe. Angreifer können Tausende Varianten durchspielen, um Filter zu umgehen. Vor generativen Modellen war das praktisch unmöglich.
3. KI manipuliert die Systeme, die eigentlich schützen sollen
Adversarial Prompts können Modelle oder Agenten dazu bringen, sensible Informationen preiszugeben, Leitplanken zu ignorieren oder schädliche Aktionen auszuführen. Die Wiz-Forschung zu Agenten-Frameworks wie MCP zeigt, wie sich KI-Agenten mit zu weitreichenden Berechtigungen zu unbeabsichtigten Tool-Aktionen verleiten lassen. Das gilt besonders, wenn sie nicht vertrauenswürdigen Inhalten oder schwachen Serverkonfigurationen ausgesetzt sind.
4. KI automatisiert Exploit-Entwicklung und Lateral Movement
Mit KI können Angreifer Cloud-Fehlkonfigurationen, Identitätsschwächen und verwundbare Komponenten zu vollständigen Angriffspfaden verketten. Modelle, die Code schreiben oder Logik per Reverse Engineering nachvollziehen, machen die Exploit-Generierung schneller und zugänglicher. Davon profitieren selbst unerfahrene Angreifer.
5. KI hilft Angreifern, klassische Erkennung zu umgehen
Adversarial Inputs, polymorphe Malware und KI-veränderte Payloads können herkömmliche ML-basierte Sicherheitsprodukte austricksen, indem sie Fehlklassifizierungen auslösen. Wiz dokumentierte Malware, die Befehle dynamisch per KI generierte und so ihr Verhalten variierte. Statische Signaturen liefen damit ins Leere.
6. KI wird zur Waffe in der Software-Lieferkette
Das KI-Ökosystem stützt sich stark auf Open-Source-Pakete, vorgefertigte Container und Frameworks von Drittanbietern. Untersuchungen zu Vorfällen wie der Base44-Schwachstelle und der s1ngularity-Kompromittierung in NPM zeigen, wie Angreifer KI-Entwicklungsökosysteme ins Visier nehmen, um nachgelagerte Anwendungen zu vergiften.
Fazit: KI steigert die Fähigkeiten von Angreifern deutlich. Sie können Operationen skalieren, bessere Exploits schreiben, Abwehrmaßnahmen umgehen und KI-Systeme kompromittieren, für deren Absicherung vielen Unternehmen noch die Erfahrung fehlt.
Praxisbeispiele für KI-gestützte Cyberangriffe
KI-gestützte Angriffe sind längst keine Theorie mehr. Wiz Research und die Security-Community haben beobachtet, wie Angreifer ihre Operationen mit KI verstärken und KI-Systeme selbst in freier Wildbahn angreifen. Die folgenden Beispiele zeigen, wie sich diese Bedrohungen in der Praxis äußern.
Malware mit KI als Befehlszentrale
Wiz deckte die Malware-Familie LameHug auf, die keine statischen Payloads mitbrachte. Stattdessen schickte sie zur Runtime Prompts an Hugging-Face-Modelle, um Aufklärungsbefehle zu erzeugen und sensible Dokumente zu exfiltrieren.
Damit war sie einer der ersten bekannten Fälle von Malware, die ihre Logik an ein LLM auslagert. Für klassische Erkennung wird das deutlich schwieriger.
Kompromittierter KI-Agent in einer öffentlichen VS-Code-Erweiterung
Die Wiz-Untersuchung zur Kompromittierung der Amazon-Q-Developer-Erweiterung zeigte, wie ein Angreifer bösartige Anweisungen in die Toolchain eines KI-Agenten einschleuste. Sobald diese ausgelöst wurden, nutzte der Agent seine Berechtigungen, um Dateien und Cloud-Ressourcen zu löschen.
Der Fall macht deutlich, wie kleine Prompt-Manipulationen, versteckt in Entwicklungswerkzeugen, in zerstörerische reale Aktionen münden können.
Weit verbreitete Leaks von KI-Secrets auf GitHub
Bei der Analyse führender KI-Unternehmen stellte Wiz fest, dass 65 % der Forbes-AI-50-Unternehmen KI-bezogene Secrets geleakt hatten. Darunter waren Modellschlüssel, Zugriffstoken, Zugangsdaten von Servicekonten und Schlüssel für die Trainingsinfrastruktur.
Mit diesen Zugangsdaten ließen sich:
proprietäre Modelle extrahieren;
Inferenz-APIs aufrufen;
Trainings-Pipelines manipulieren;
zugrunde liegende sensible Daten abrufen.
Es ist eines der deutlichsten Praxisbeispiele für Angriffsfläche in der KI-Lieferkette in großem Maßstab.
Schwachstellen in KI-Infrastruktur bekannter Plattformen
Mehrere Untersuchungen von Wiz Research deckten schwerwiegende Schwachstellen in weit verbreiteten KI-Runtime-Umgebungen auf:
NVIDIA Triton CVE-2025-23319: eine Schwachstellenkette, über die Angreifer KI-Inferenzserver übernehmen konnten.
NVIDIAScape (CVE-2025-23266): ein Container Escape mit nur drei Zeilen über NVIDIA-Tooling, der die vollständige Kompromittierung des Hosts ermöglichte.
Diese Vorfälle zeigen, wie die KI-Rechenebene neue Angriffspfade mit großer Tragweite schafft.
Unsicherer KI-generierter Code als Einfallstor
Wiz analysierte reale Anwendungen, die mit Vibe-Coding-Tools entstanden sind. Dabei wiesen 20 % erhebliche Sicherheitsprobleme auf, darunter fehlerhafte Zugriffskontrollen und ungeschützte Datenendpunkte.
Genau das befürchten viele Unternehmen: KI beschleunigt das Programmieren, aber auch die Entstehung von Schwachstellen.
Besondere Risiken von KI-Cyberangriffen für Cloud-Umgebungen
KI-Systeme laufen nicht isoliert. Sie setzen auf Cloud-Infrastruktur, Identitätssysteme, Data Lakes, Container-Plattformen, GPU-Runtimes und CI/CD-Pipelines auf. Dadurch entsteht eine Angriffsfläche, die weit größer und komplexer ist als bei klassischen On-Premises-ML-Stacks. Wiz Research hat wiederholt gezeigt, dass die Einführung von KI bestehende Cloud-Risiken verstärkt und völlig neue schafft.
Die folgenden Gründe erklären, warum KI-Angriffe in Cloud-Umgebungen besonders schwer wiegen.
1. KI vergrößert die Cloud-Angriffsfläche erheblich
Moderne KI-Anwendungen laufen über:
verwaltete Dienste wie SageMaker, Bedrock, Vertex AI und Azure ML;
Vektordatenbanken, Feature Stores und Modell-Registries;
kurzlebige GPU-gestützte Workloads;
autonome Agenten-Frameworks;
SaaS-Tools, die Code erzeugen oder verarbeiten.
Die Wiz-Forschung zur KI-Angriffsfläche zeigt, wie dadurch zahlreiche neue Einstiegspunkte entstehen: Modell-Endpunkte, Agenten-Toolchains, Container für das Model Serving und Daten-Pipelines. Alle können Ziel von Angriffen werden.
2. Trainings- und Inferenzdaten sind stark verteilt (und oft offen zugänglich)
Die meisten KI-Workloads stützen sich auf große Datasets, verteilt über:
S3-Buckets;
Blob Stores;
nicht verwaltete Snapshots;
Data Lakes in Schattenumgebungen;
Dev- und Test-Pipelines;
selbst gehostete Modellartefakte.
Laut dem State of Cloud AI Report wächst der Wildwuchs bei Trainingsdaten immer schneller, und der Anteil selbst gehosteter Modell-Deployments stieg von 42 % auf 75 %. Dieser dezentrale Datenbestand erhöht die Wahrscheinlichkeit von Poisoning, Datenlecks und unbefugtem Zugriff.
3. KI-Workloads hängen an komplexen, berechtigungsintensiven IAM-Pfaden
KI-Jobs benötigen häufig:
weitreichende Leseberechtigungen für Trainings-Datasets;
Schreibzugriff auf Modellspeicher;
Berechtigungen zum Starten von GPU-Workloads;
konto- oder dienstübergreifenden Zugriff;
Tool-Berechtigungen für Agenten, um Code auszuführen, Dateien zu ändern oder APIs aufzurufen.
Die Wiz-Forschung zur Sicherheit von MCP-Agenten und zu KI-Agenten mit überprivilegierten Tools zeigt, wie diese Identitätsketten im Fall einer Kompromittierung zu Pfaden für Lateral Movement mit großer Tragweite werden.
Ein einziger geleakter Agentenschlüssel oder eine zu großzügige Servicerolle kann ganze Pipelines offenlegen.
4. Schnelle KI-Release-Zyklen vervielfachen Fehlkonfigurationen
KI-Modelle werden häufig aktualisiert, teils täglich, wenn Teams:
mit neuen Daten nachtrainieren;
neue Agentenversionen ausrollen;
Modell-Backends austauschen;
neue LLM-Anbieter anbinden;
mit RAG-Pipelines experimentieren.
Diese Kultur nach dem Motto „schnell ausliefern, noch schneller iterieren“ führt zu Konfigurationsabweichungen bei:
Modell-Endpunkten;
Inferenzservern;
Agenten-Tools;
Vektordatenbanken;
Cloud-IAM-Richtlinien.
Wenn sich KI-Infrastruktur schnell verändert, nutzen Angreifer die zurückgelassenen Fehler aus.
5. Shadow AI und nicht genehmigte Tools schaffen unbemerkte Risiken
Entwicklungsteams setzen zunehmend ein:
nicht verwaltete KI-Coding-Assistenten;
inoffizielle RAG-Pipelines;
lokale LLMs;
schnell aufgesetzte Inferenzserver;
KI-Agenten mit weitreichenden lokalen Berechtigungen.
Viele dieser Tools tauchen nie auf dem Radar des Sicherheitsteams auf.
Cloud-KI macht Unternehmen schneller, aber auch angreifbarer. Das Zusammenspiel aus verteilten Daten, schnelllebigen Pipelines, privilegierten KI-Agenten und verwundbaren GPU-Runtimes schafft eine Bedrohungslage, in der KI-Cyberangriffe mit geringem Aufwand einen unverhältnismäßig großen Schadensradius erreichen können.
Schutz vor KI-gestützten Bedrohungen
KI-Risiken betreffen Daten, Modelle, Pipelines, Identitäten, Agenten und Cloud-Infrastruktur. Klassische AppSec-, DLP- oder SOC-Werkzeuge reichen für ihre Abwehr nicht aus. Unternehmen brauchen volle Transparenz über ihre KI-Angriffsfläche, kontinuierliches Posture Management und Leitplanken für den gesamten Modelllebenszyklus, von den Trainingsdaten bis zur Inferenz zur Runtime.
Die folgenden zentralen Schutzmaßnahmen orientieren sich an realen Angriffsmustern, die Wiz Research aufgedeckt hat.
1. Jede KI-Ressource in allen Cloud-Umgebungen inventarisieren
Was unbekannt ist, lässt sich nicht absichern. Ein Echtzeitinventar sollte Folgendes umfassen:
verwaltete KI-Dienste (SageMaker, Bedrock, Vertex AI, Azure ML);
selbst gehostete und containerisierte Modelle;
Vektordatenbanken und Feature Stores;
Modell-Endpunkte und APIs;
KI-Agenten, MCP-Server und Toolchains;
Trainings-Datasets und Snapshots.
Eine AI-BOM (AI Bill of Materials) automatisiert diese Erkennung. Sie erfasst jedes Modell, jedes Dataset, jeden Endpunkt, jeden Agenten und jede Abhängigkeit über Multi-Cloud-Umgebungen hinweg, damit Teams endlich ihren gesamten KI-Bestand sehen.
2. Prinzip der geringsten Berechtigung für KI-Workloads und Agenten durchsetzen
KI-Systeme benötigen oft weitreichende Berechtigungen. Das erzeugt übermächtige Identitäten und gefährliche Pfade für Lateral Movement.
Zu den Best Practices gehören:
eng begrenzte IAM-Rollen für Training und Inferenz;
Zugriffsgrenzen pro Modell oder pro Agent;
Netzwerksegmentierung zwischen Modell-Endpunkten und Datastores;
Berechtigungen auf Tool-Ebene für KI-Agenten (MCP, LangChain, eigene Frameworks).
3. Den KI-Datenlebenszyklus absichern
Daten speisen die gesamte KI-Pipeline und sind oft der einfachste Angriffsvektor.
Sinnvolle Maßnahmen:
Datenklassifizierung (sensibel, reguliert, proprietär);
Zugriffsüberwachung für ungewöhnliche Lesevorgänge oder Spitzen;
Drift-Erkennung, um unerwartete Datenquellen zu identifizieren;
Data-Lineage-Tracking, um nachzuvollziehen, wie Daten in und durch Modelle fließen.
4. MLOps-Pipelines und Build-Systeme schützen
MLOps-Systeme werden zur neuen Software-Lieferkette.
Absichern lassen sie sich durch:
das Scannen von Repositories nach Secrets, Modellschlüsseln und Zugangsdaten;
die Validierung von Modellen und Artefakten vor dem Deployment;
die Isolierung von Trainings- und Build-Umgebungen;
den Einsatz von Code-Scanning, um unsichere Muster in KI-generiertem Code zu erkennen.
5. Modellverhalten und Aktivität von KI-Diensten überwachen
Klassisches Monitoring greift bei KI-Systemen zu kurz. Unternehmen sollten stattdessen:
Muster in Modell-Outputs auf Drift oder Manipulation prüfen;
die Nutzung von Inferenz-APIs überwachen (Spitzen, auffällige Token, verdächtige Eingaben);
riskante Prompts erkennen, die auf Jailbreaks oder Prompt Injection abzielen;
bei ungewöhnlichen Datenzugriffen durch Agenten oder Pipelines alarmieren.
Der Missbrauch von Modellen und Agenten geschieht oft bevor ein Angreifer Daten stiehlt. Deshalb ist Transparenz über das Verhalten entscheidend.
6. Eingaben und Ausgaben mit Leitplanken validieren
Leitplanken sind unverzichtbar, um Folgendes zu verhindern:
Prompt Injection;
domänenübergreifenden Missbrauch von Agenten;
Modellhalluzinationen mit Auswirkungen auf die Sicherheit;
schädliche Tool-Aufrufe.
Bewährte Maßnahmen:
Eingabefilterung;
Bereinigung von Inhalten;
Validierung von Outputs;
Policy-as-Code für Tools von KI-Agenten;
menschliche Freigabe für risikoreiche Aktionen.
7. KI-Systeme mit Red Teaming und Adversarial-Tests prüfen
KI erfordert neue Testformen:
Tests auf Prompt Injection;
Szenarien für Jailbreaks und das Umgehen von Sicherheitsmechanismen;
Bewertung anhand von Adversarial Examples;
Schutzmaßnahmen gegen Modellextraktion;
Simulationen von Data Poisoning.
Regelmäßiges Red Teaming deckt Lücken auf, die Verteidigungsteams häufig übersehen.
8. KI-Risiken in das Cloud-Sicherheitsprogramm integrieren
KI-Sicherheit ist kein eigenes Silo. Sie muss angebunden sein an:
CI/CD-Pipelines;
Identity and Access Management;
Bedrohungserkennung zur Runtime;
die Behebung von Schwachstellen und Fehlkonfigurationen.
Die kritischsten KI-Risiken sind Cloud-Risiken mit KI-Merkmalen, keine isolierten Probleme.
Schutz vor KI-Cyberangriffen mit Wiz
KI-Risiken entstehen nicht im luftleeren Raum. Es sind Cloud-Risiken mit neuen Facetten. Wiz bietet eine einheitliche Cloud-Native-Plattform, um den eigenen KI-Bestand zu erfassen, KI-Systeme von Code bis Cloud abzusichern und KI-gestützte Bedrohungen zu erkennen, bevor Angreifer sie ausnutzen.
Der Wiz-Ansatz vereint AI-BOM, Wiz Code (ASPM), den Wiz Security Graph sowie Wiz Defend und den SecOps AI Agent zu einer integrierten Schutzebene für moderne KI-Workloads.
1. Die gesamte KI-Angriffsfläche mit AI-BOM erfassen
Der erste Schritt zur Absicherung von KI-Systemen ist das Wissen, was überhaupt läuft. Wiz erstellt eine AI-BOM, die automatisch Folgendes erkennt und katalogisiert:
Modelle (verwaltet und selbst gehostet);
Modell-Endpunkte und Inferenz-APIs;
Trainings-Datasets und Snapshots;
Vektordatenbanken, Embedding Stores und RAG-Pipelines;
Agenten-Tools und MCP-Server;
KI-bezogene Secrets und Schlüssel;
die Nutzung von KI-SaaS über Cloud-Konten hinweg.
So erhalten Teams volle Transparenz über Shadow-AI-Deployments, nicht verwaltete Endpunkte und Identitätspfade, lange bevor Angreifer sie finden.
2. KI-Agenten, Endpunkte und Pipelines mit Wiz Code (ASPM) absichern
Wiz Code liefert Application Security Posture Management und analysiert dabei:
die Infrastruktur für das Model Serving;
Code und IaC, die KI-Workloads bereitstellen;
Tools und Fähigkeiten von KI-Agenten;
Modell-APIs und Authentifizierung;
Richtlinien für den Datenzugriff;
Abhängigkeiten in der Lieferkette.
Über den Wiz Security Graph verknüpft Wiz KI-spezifische Probleme wie geleakte Modellschlüssel, zu großzügige Agentenrollen, offen erreichbare Inferenz-Endpunkte oder vergiftete Daten mit dem Cloud-Kontext. So wird sichtbar, welche Schwachstellen tatsächlich ausnutzbar sind.
Das verhindert unbemerkte Fehlkonfigurationen mit großer Tragweite, die zu Modellmissbrauch, verstärkter Prompt Injection oder kompromittierten Agenten führen.
3. KI-Datenlecks mit Agentless-Cloud-Scanning verhindern
Die Agentless-Architektur von Wiz erkennt kontinuierlich:
offen zugängliche Trainings-Datasets;
öffentliche oder kontoübergreifende Modell-Endpunkte;
riskante Identitätspfade für KI-Workloads;
fehlkonfigurierte Vektordatenbanken;
zu weit gefasste Rollen für KI-Pipelines;
geleakte KI-Secrets und Zugangsdaten in Repositories.
Die Plattform analysiert Cloud-Identitäten, Netzwerkerreichbarkeit und Datensensibilität und deckt so toxische Kombinationen auf. Ein Beispiel ist ein überprivilegierter Agent, der mit einem offen erreichbaren Modell-Endpunkt verbunden ist und Zugriff auf regulierte Trainingsdaten hat.
4. KI-gestützte Angriffe in Echtzeit mit Wiz Defend und dem SecOps AI Agent erkennen
KI-Angriffe verlaufen schnell. Wiz Defend schützt KI-Workloads zur Runtime und erkennt:
auffällige Muster bei Inferenz-APIs;
bösartige Prompt-Aktivität;
unbefugten Modellzugriff;
verdächtige Tool-Aufrufe durch Agenten;
ungewöhnliche Lesezugriffe auf Trainingsdatenspeicher;
Anzeichen von Adversarial-Manipulation oder Drift.
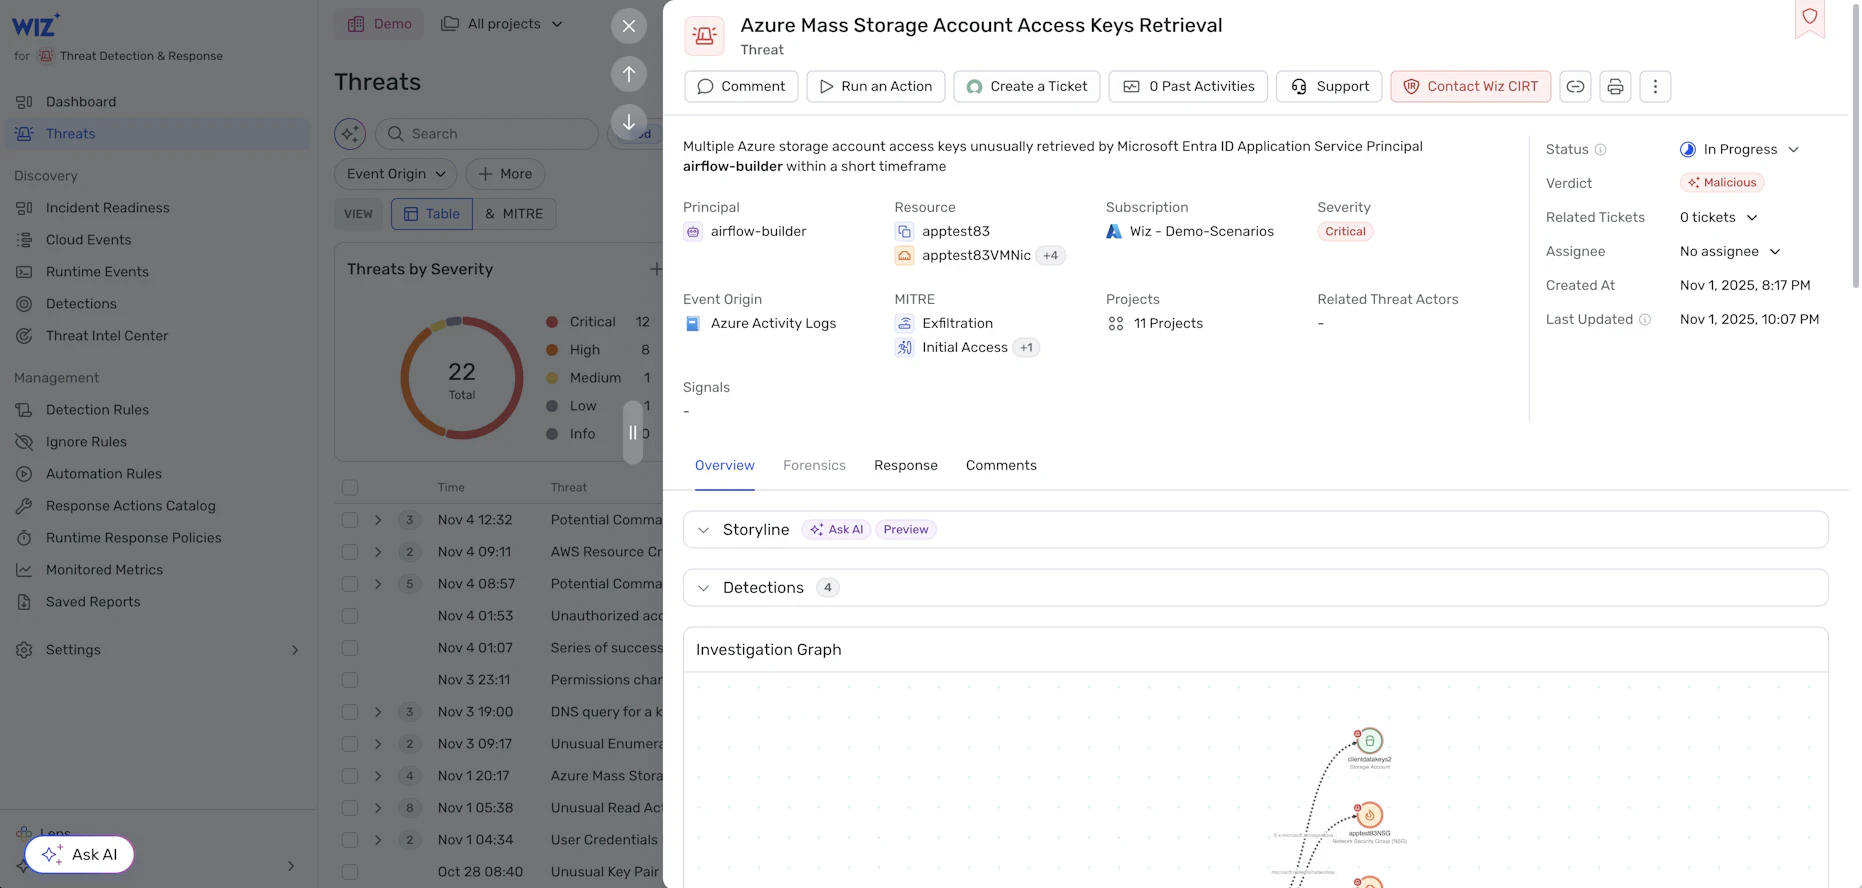
Der Wiz SecOps AI Agent stärkt Erkennung und Reaktion, indem er jeden Alarm autonom anhand des Wiz-Graph-Kontexts und der IR-Wissensdatenbank triagiert. Dabei legt er seine Begründung vollständig offen, damit Teams seinen Entscheidungen vertrauen können. Sicherheitsteams arbeiten so im KI-Tempo, ohne die Kontrolle aus der Hand zu geben.
5. KI-Risiken mit dem Cloud-Sicherheitsstatus verknüpfen und einheitlich priorisieren
Der Wiz Security Graph verbindet jedes Risiko aus KI, Cloud, Identität und Daten in einem einzigen Kontextmodell. Teams können damit:
Angriffspfade mit Beteiligung von KI-Workloads aufdecken;
den Schadensradius KI-bezogener Fehlkonfigurationen einschätzen;
Behebungen nach tatsächlicher Ausnutzbarkeit priorisieren;
Probleme über Wiz Code bis zu den Code-Verantwortlichen zurückverfolgen.
Diese einheitliche Sicht verhindert, dass KI-Sicherheit zu einem weiteren isolierten Werkzeugkasten wird.
Erleben Sie, wie Wiz dabei helfen kann, KI-Risiken im Cloud-Kontext zu erfassen, zu priorisieren und abzusichern. Wiz in Aktion erleben