




- AI
- Wiz Code
- Product & Company News
Introducing Wiz AI SAST: Application Security that Understands Your Code and Your Infrastructure


Salman Ladha, Sharon Ben ZeevOctober 6, 2026
Schützen Sie KI-generierten Code vom ersten Commit bis zur Produktion mit einheitlicher Sicherheit über Code, CI/CD und Cloud.

Mehr als 65 % der Fortune-100-Unternehmen vertrauen


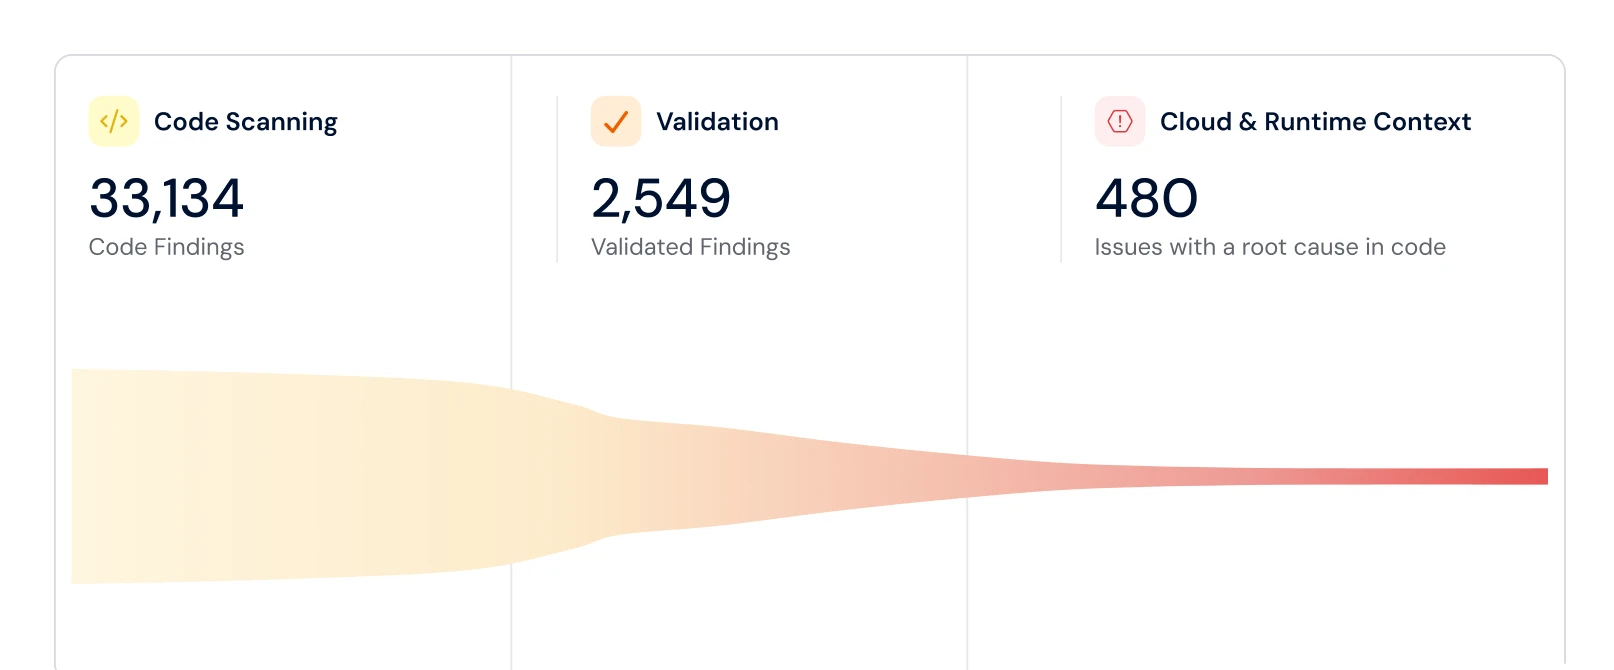
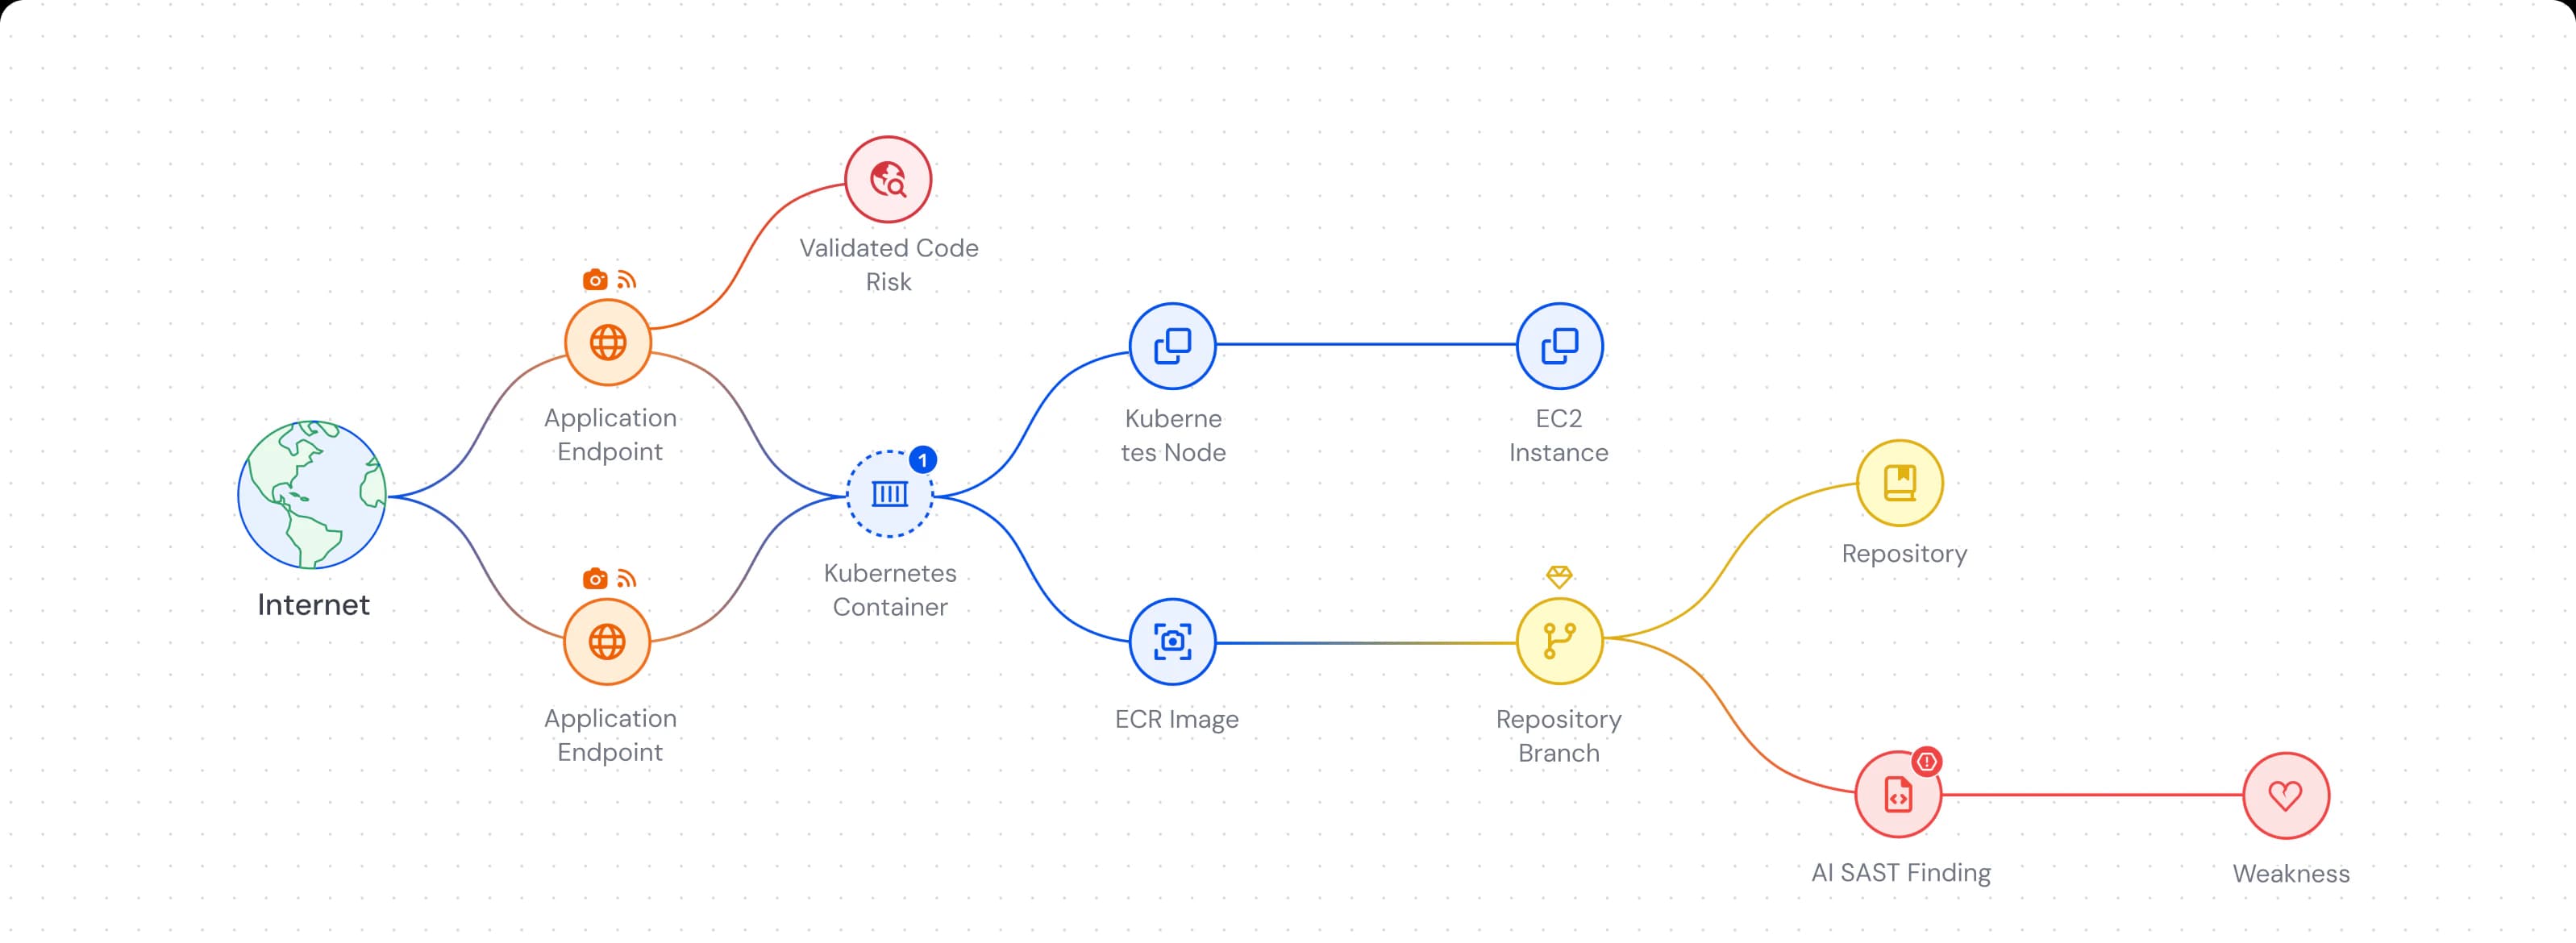
Wiz Code verbindet Code, Cloud, Laufzeit und adversariale Validierung, um ausnutzbare Angriffspfade zu identifizieren. Entwickler erhalten priorisierte Probleme und KI-generierte Lösungen, während Sicherheitsteams sich darauf konzentrieren, das reale Risiko zu reduzieren.
Integrieren Sie Sicherheit direkt in die bereits verwendeten Tools. Erkennen Sie Schwachstellen und KI-spezifische Risiken frühzeitig, ohne die Entwicklung zu verlangsamen oder den Entwicklerfluss zu unterbrechen.
Entfernen Sie das manuelle Hin und Her zwischen dem Finden einer Schwachstelle und deren Patchen. Liefern Sie genaue Code-Korrekturen und maßgeschneiderte Behebungspläne direkt an Entwickler, damit sie Anwendungen mit Maschinengeschwindigkeit sichern können.
Konsolidieren Sie Anwendungs- und Cloud-Sicherheit auf einer einzigen Plattform mit gemeinsamem Kontext von Code bis Cloud. Beseitigen Sie Silos, priorisieren Sie Risiken schneller und geben Sie Sicherheits- und Entwicklungsteams eine Sicht darauf, was zählt.


„…der Hauptwert von Wiz liegt nicht allein in der Erkennung, sondern in der Kontextualisierung. Die Fähigkeit, Exposition, Identität, Schwachstelle und sensible Daten zu verknüpfen, verändert die Prioritätensetzung völlig.“

Nicolas Poulain,
Stellvertretender CTO

„Die einheitliche Plattform von Wiz macht Risiken früh im Software-Lebenszyklus sichtbar und ermöglicht sowohl Sicherheits- als auch Entwicklerteams ein zielgerichtetes Handeln.“

Yash Mehta,
Leitender Sicherheitsingenieur

„Wiz Code bietet unseren Entwicklern real-time Feedback in den Tools, die sie bereits verwenden. So können wir Schwachstellen direkt an der Quelle verhindern, anstatt nach dem Deployments Brände zu löschen.“

Shane Burnham,
Leitender Sicherheitsingenieur
Nehmen Sie an der interaktiven Führung unten teil
Wiz trifft Entwickler in den Pull Requests, IDEs und Pipelines, die sie bereits nutzen, und zeigt nur validierte Risiken mit klarem Eigentum und bereiten Zusammenführungsfehlern auf. Teams beheben reale Probleme im Arbeitsfluss und beschleunigen die Lieferung, anstatt sie zu sperren.
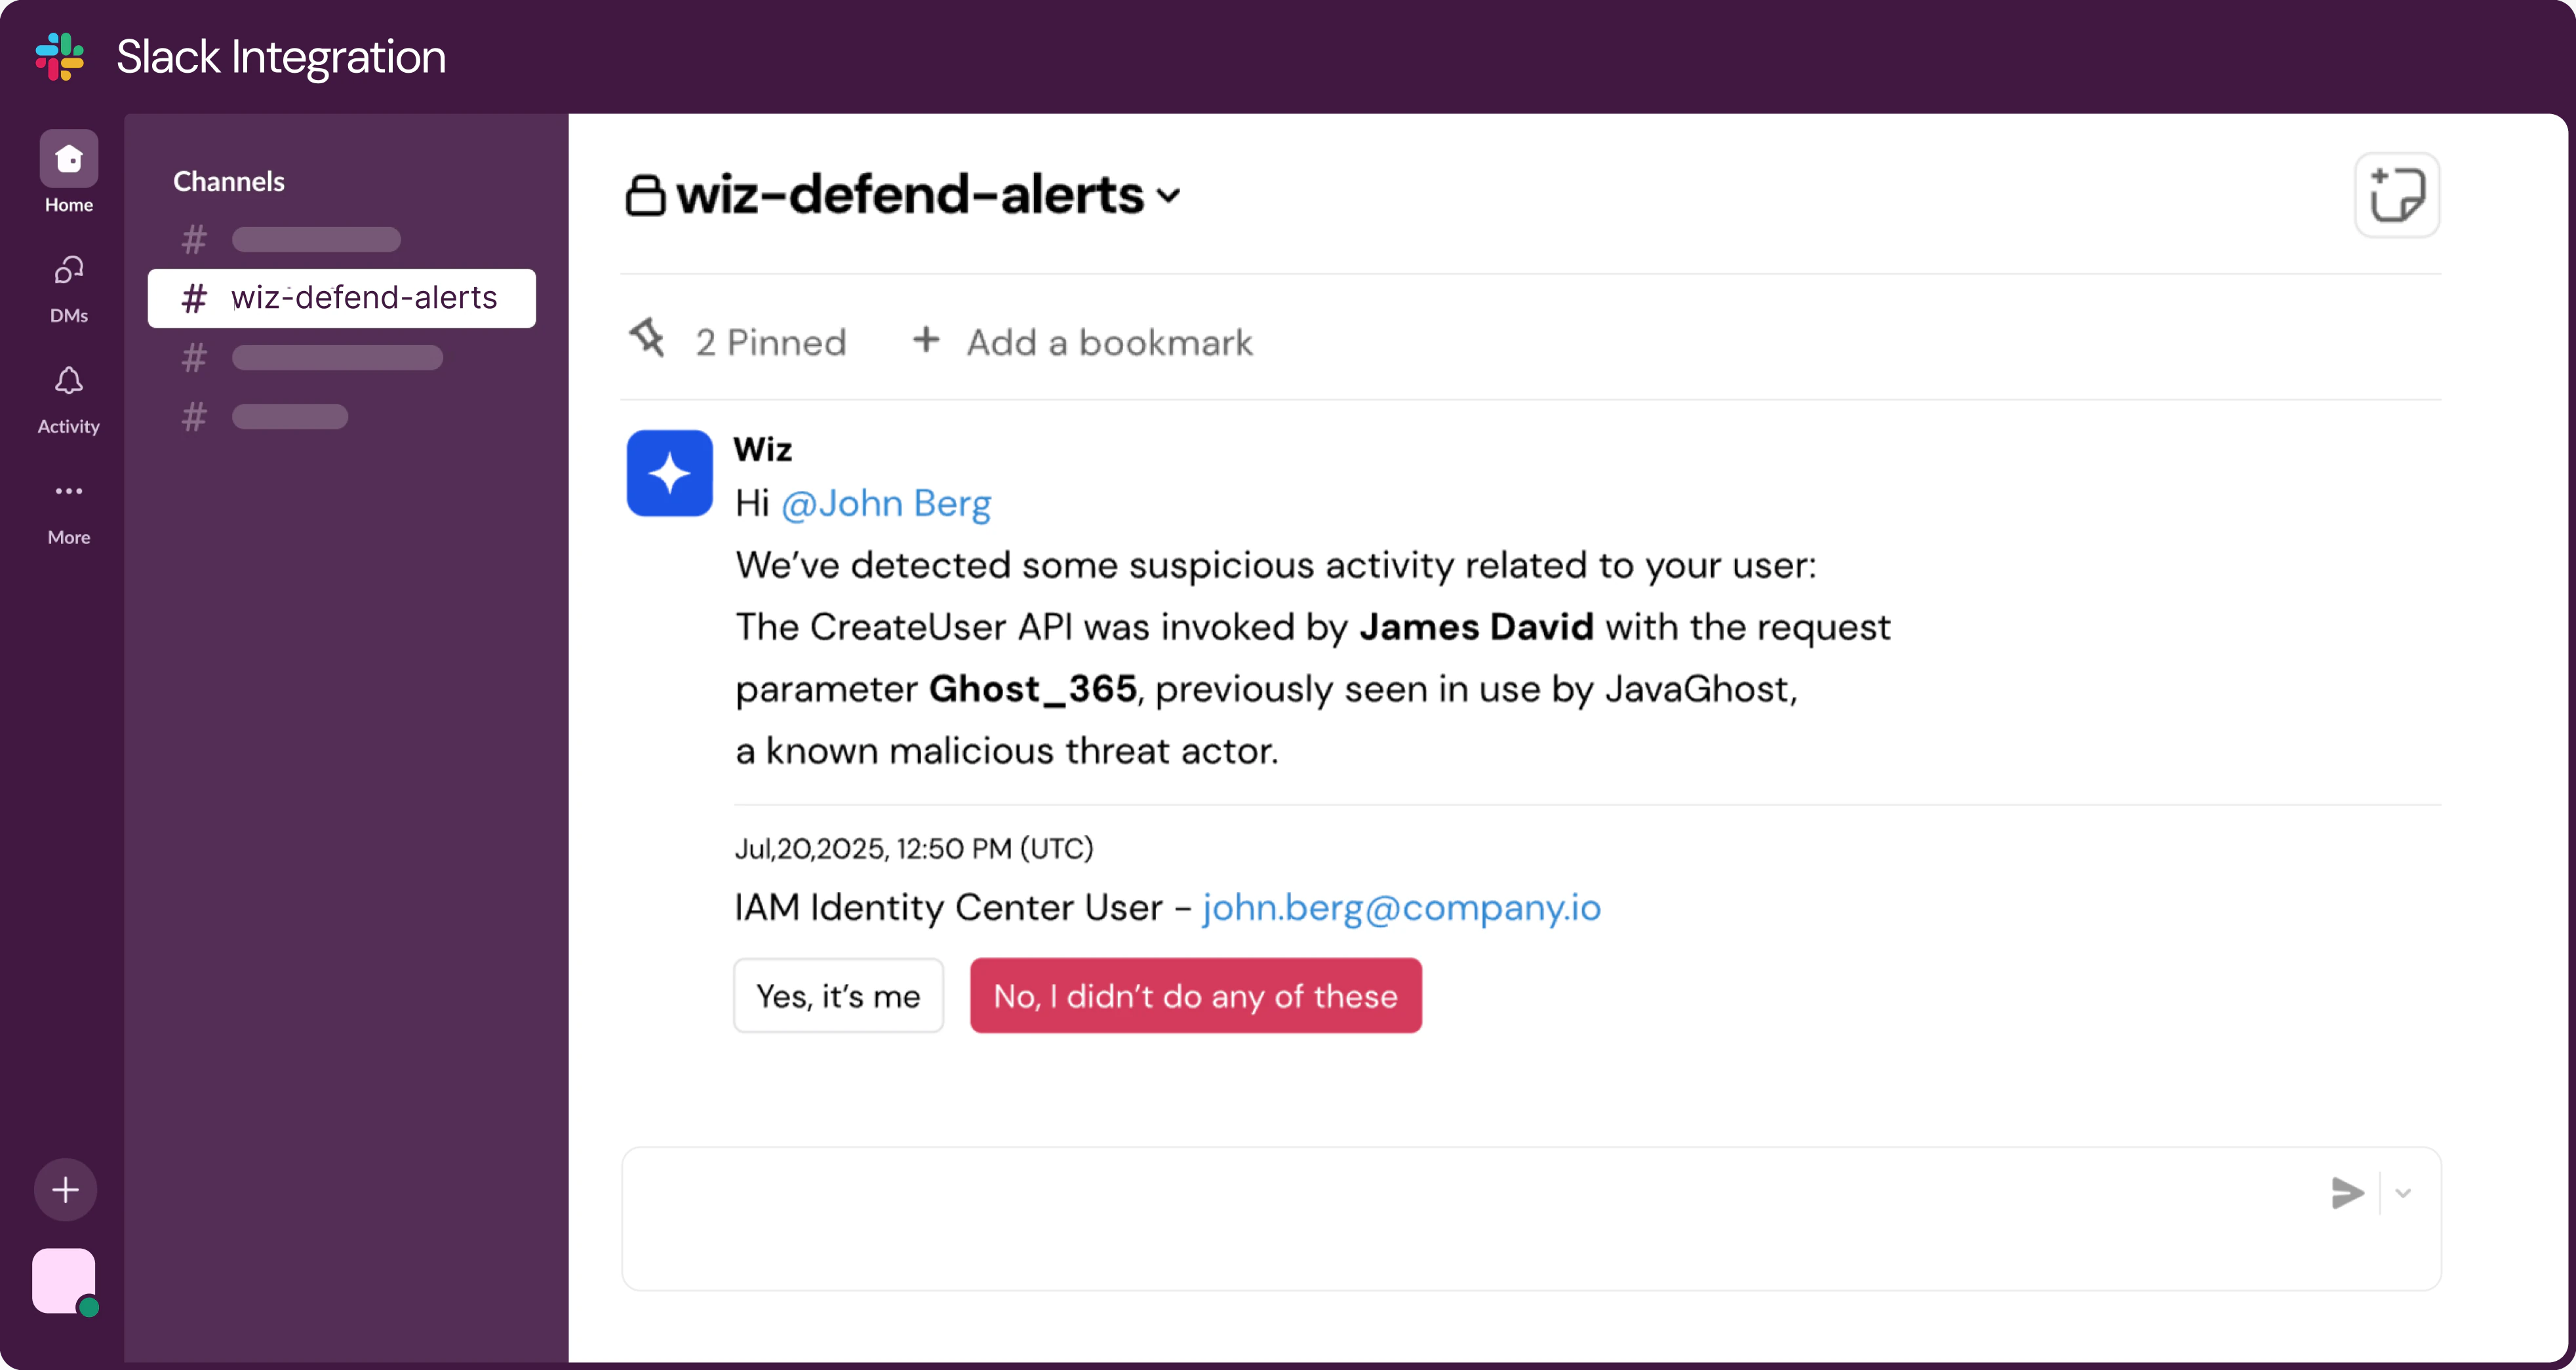
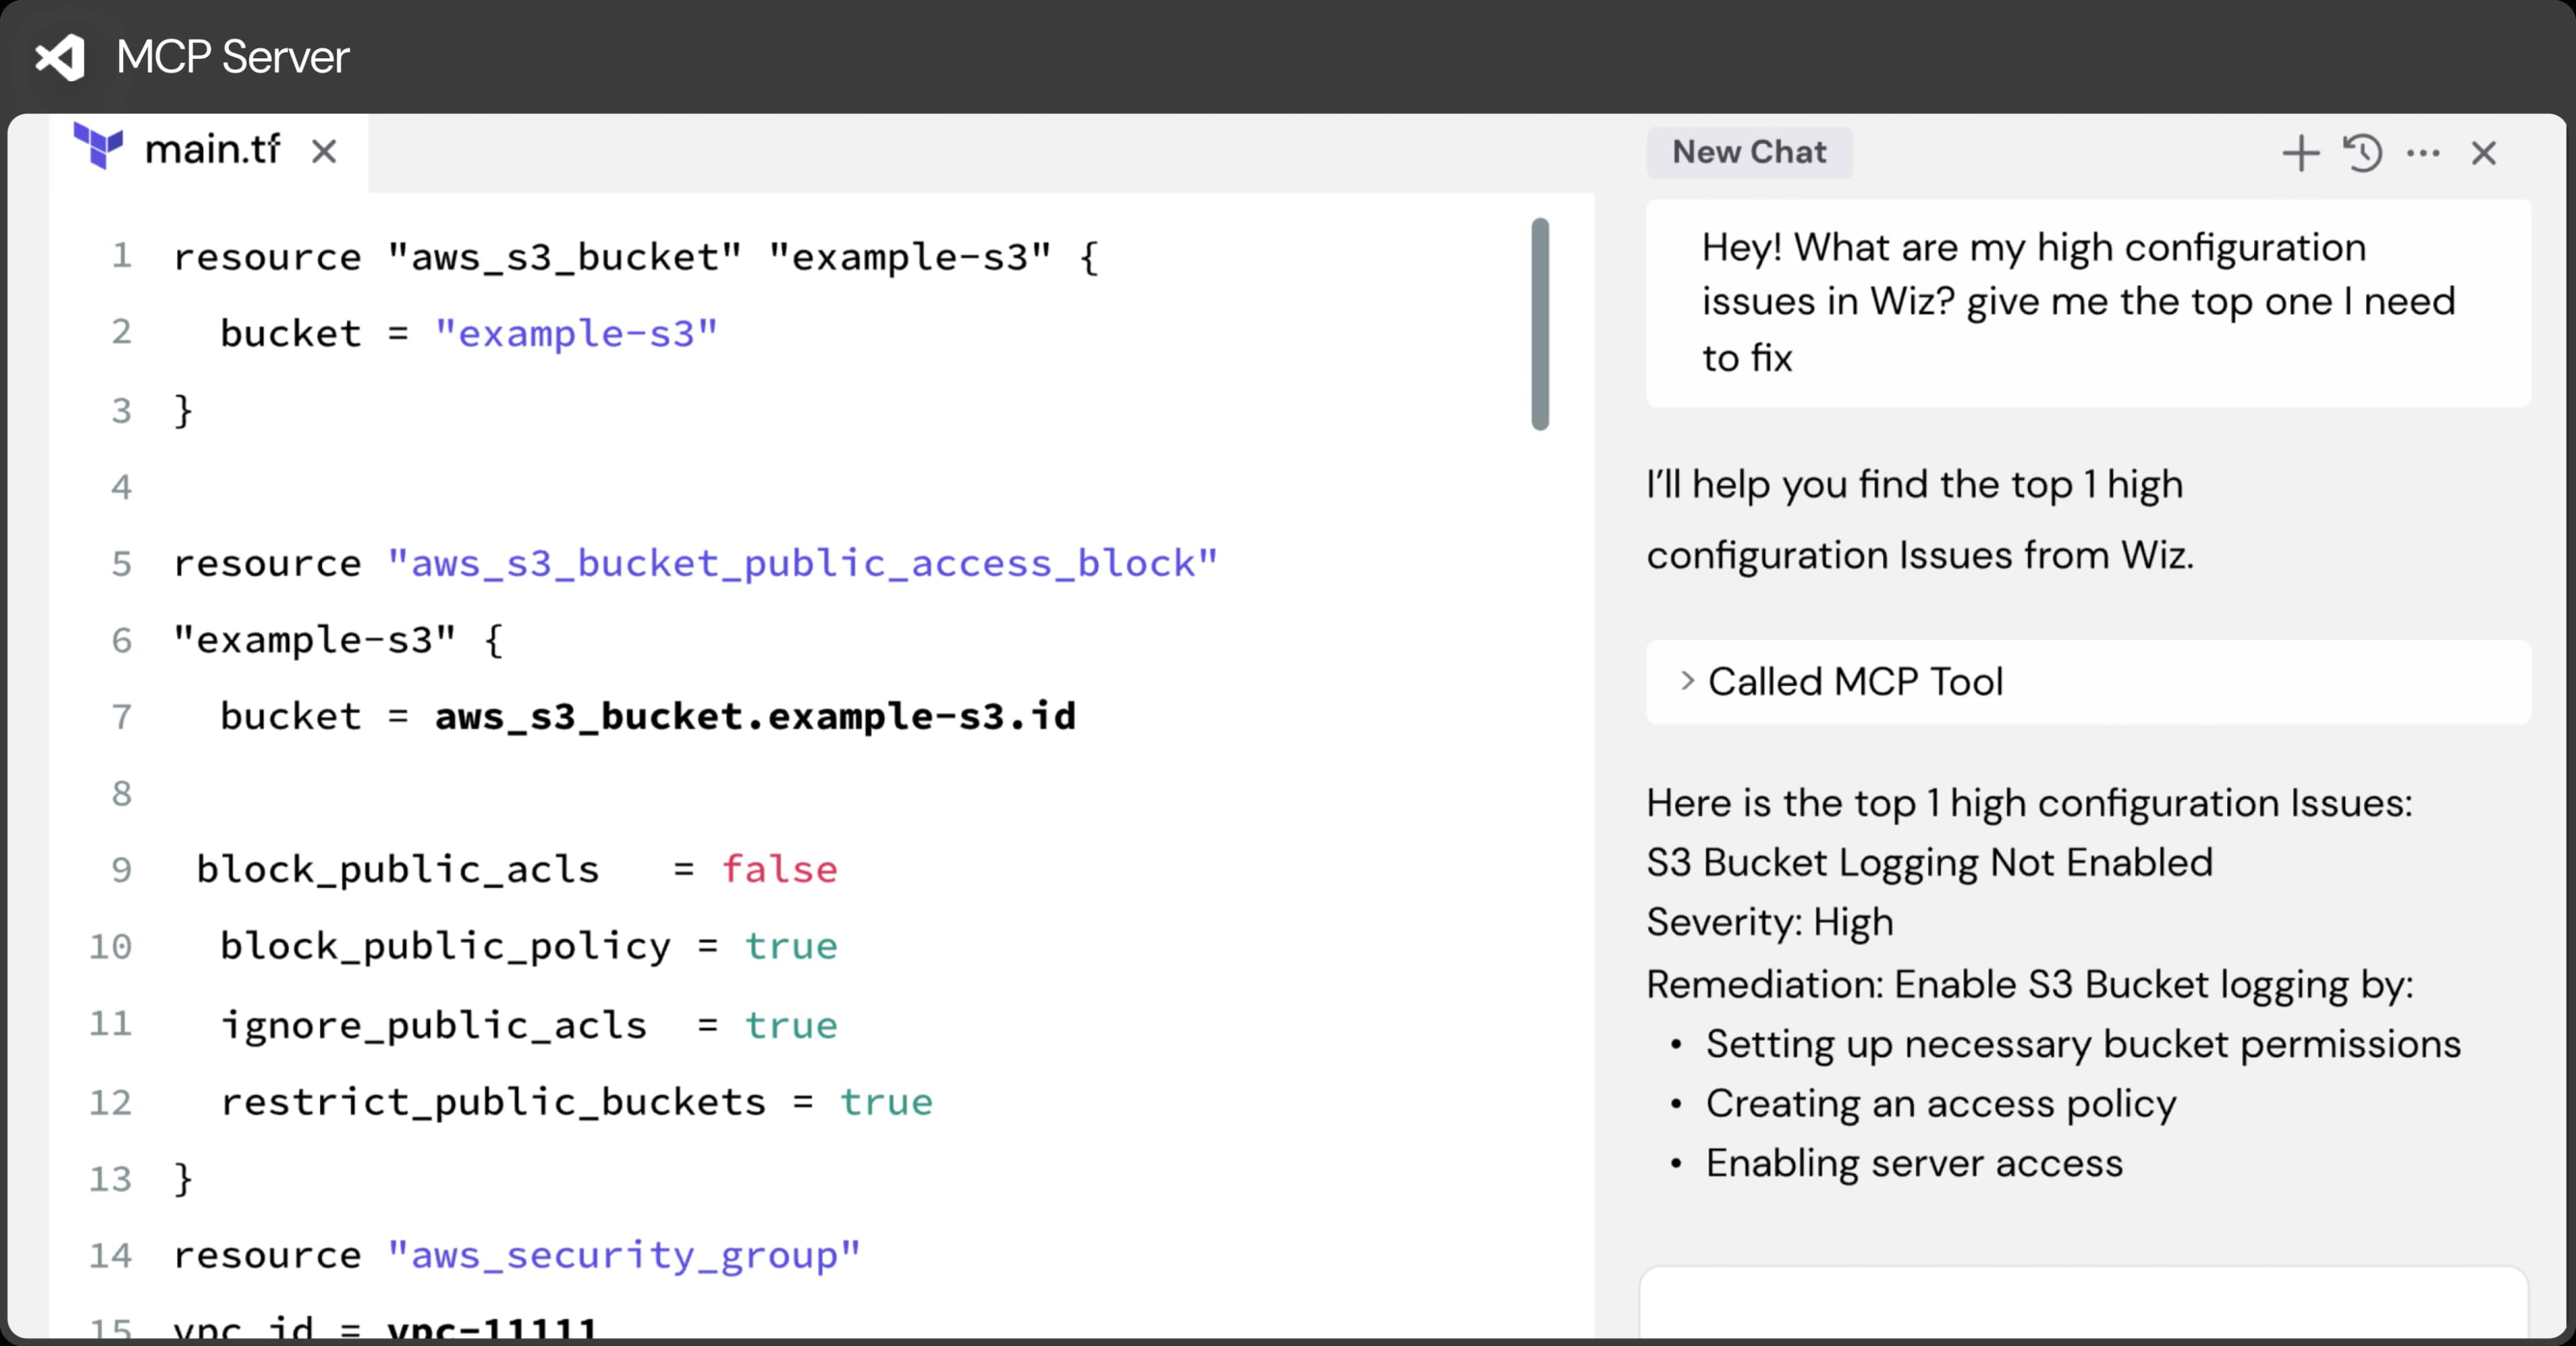
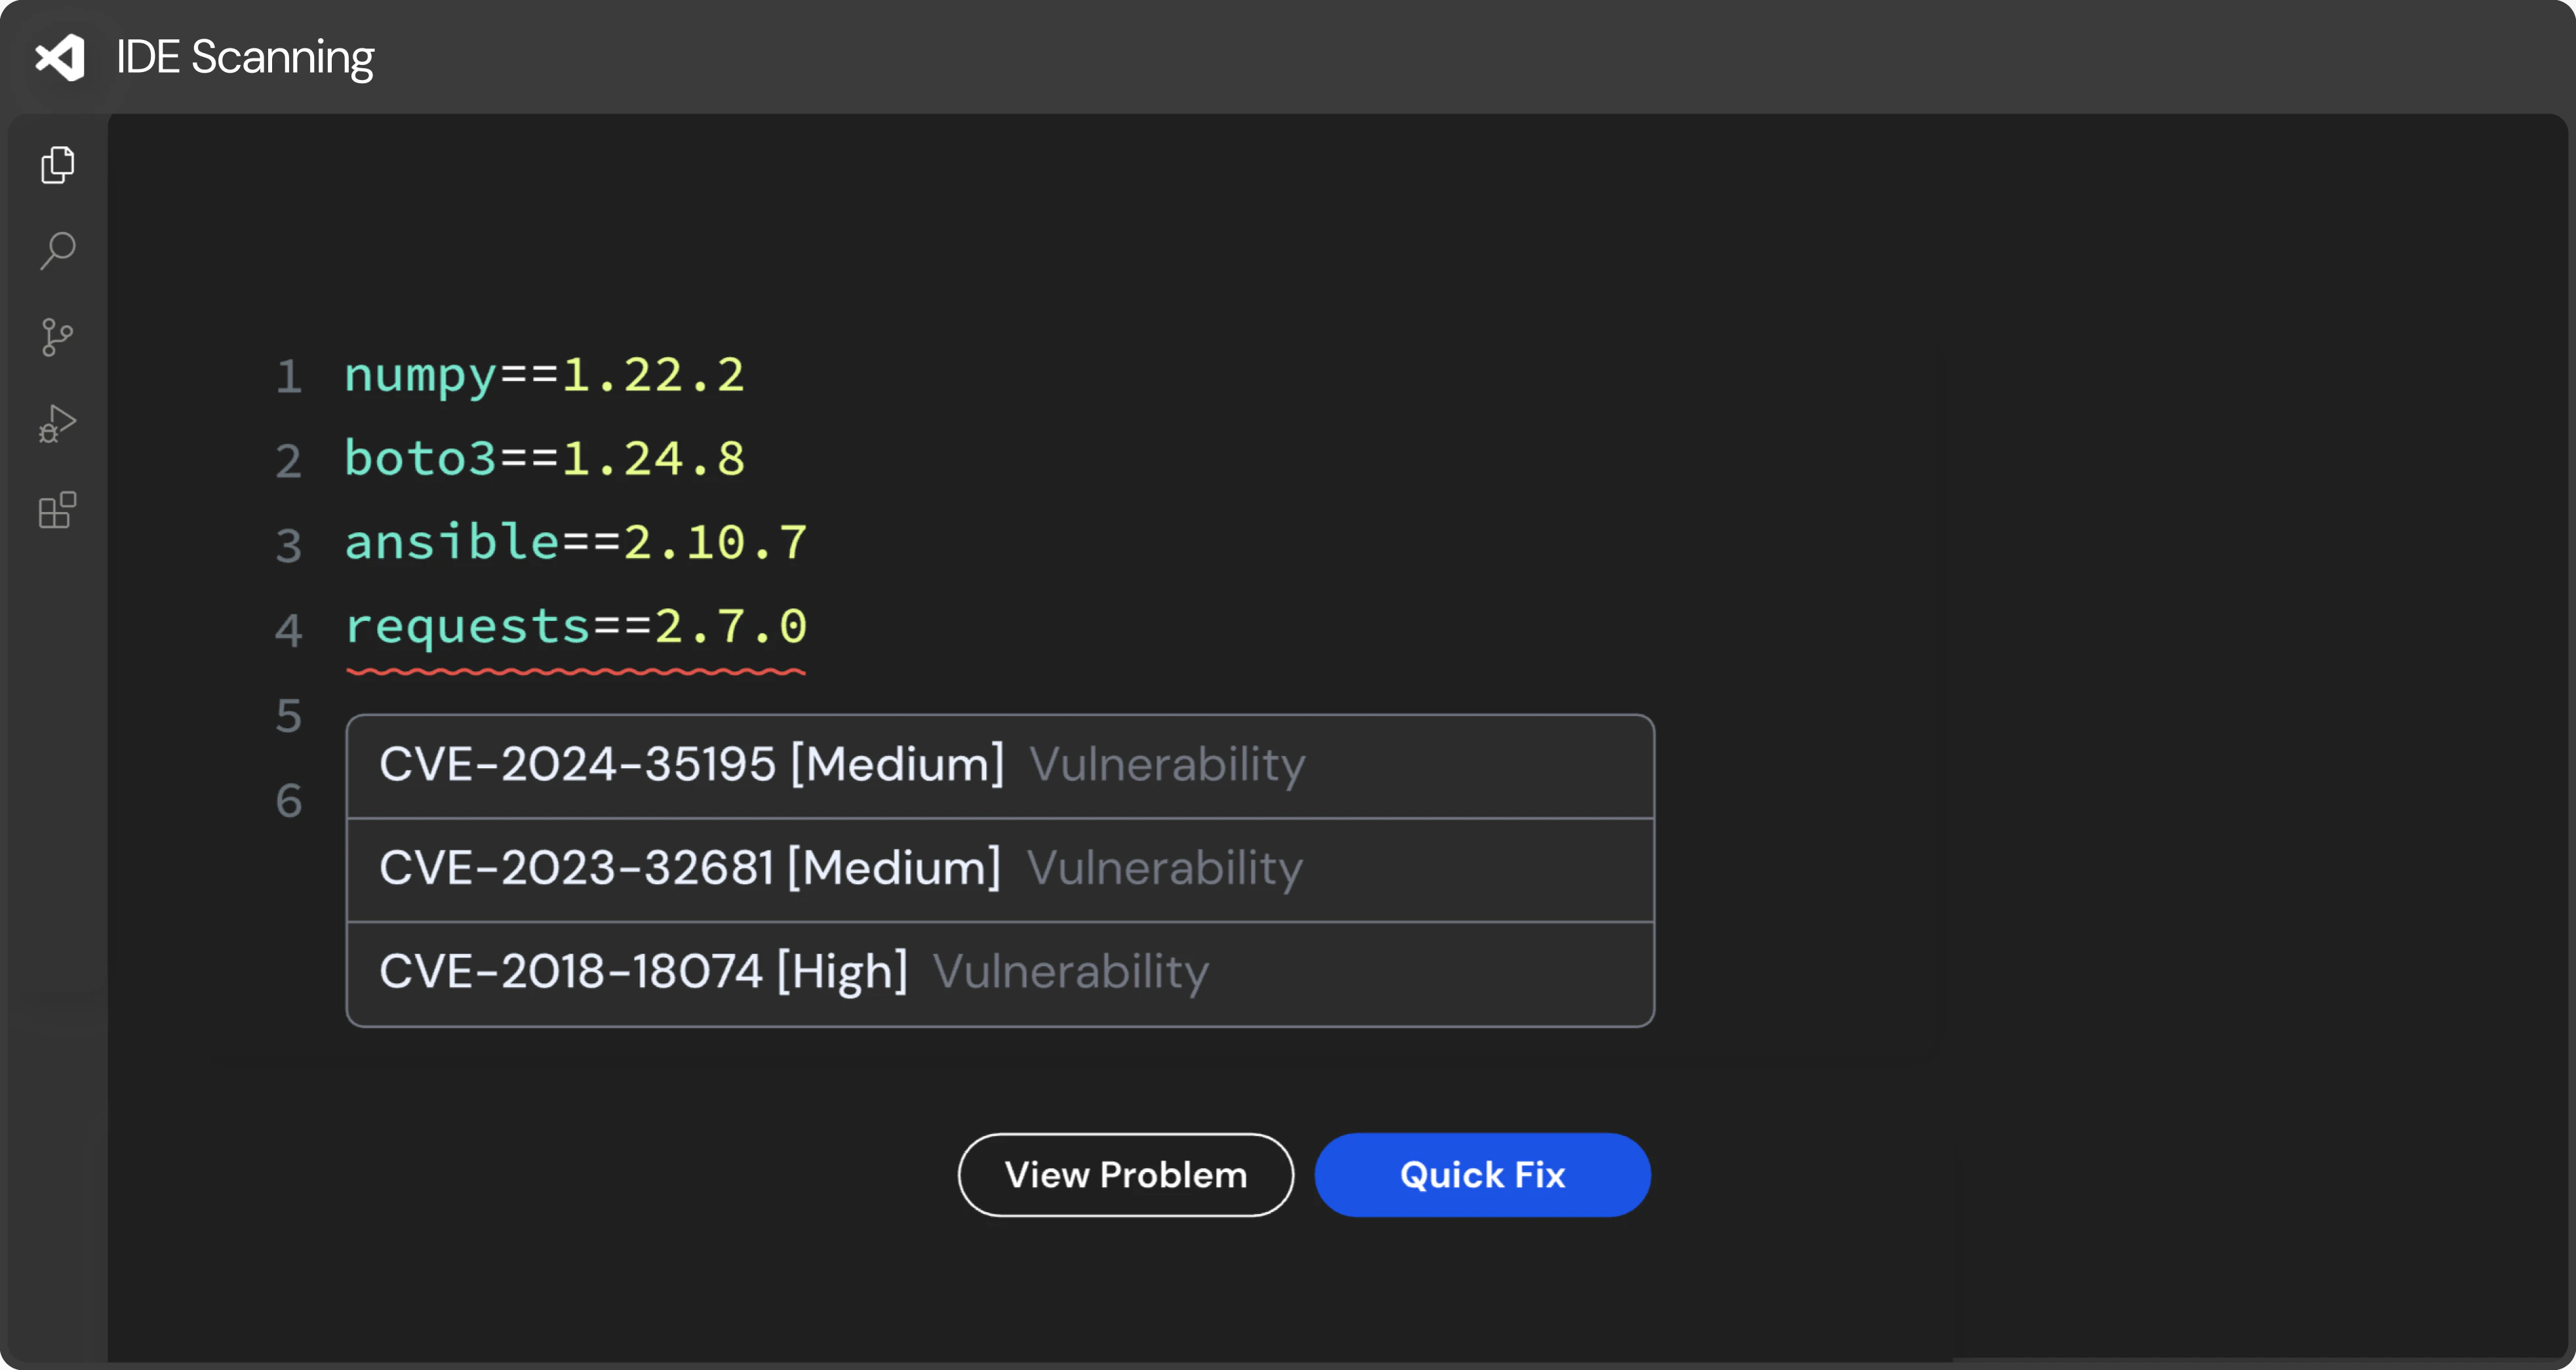


Isolierte Werkzeuge bedeuten weniger Kontext und Priorisierung
Finde komplexe Fehler in der Geschäftslogik und syntaxbasierte Fehler im First-Party-Code. Wiz verwendet regelbasierte Engines und agentisches Schließen für eine umfassende Erkennung über mehrere CWE-Typen hinweg.
Erfahren Sie mehr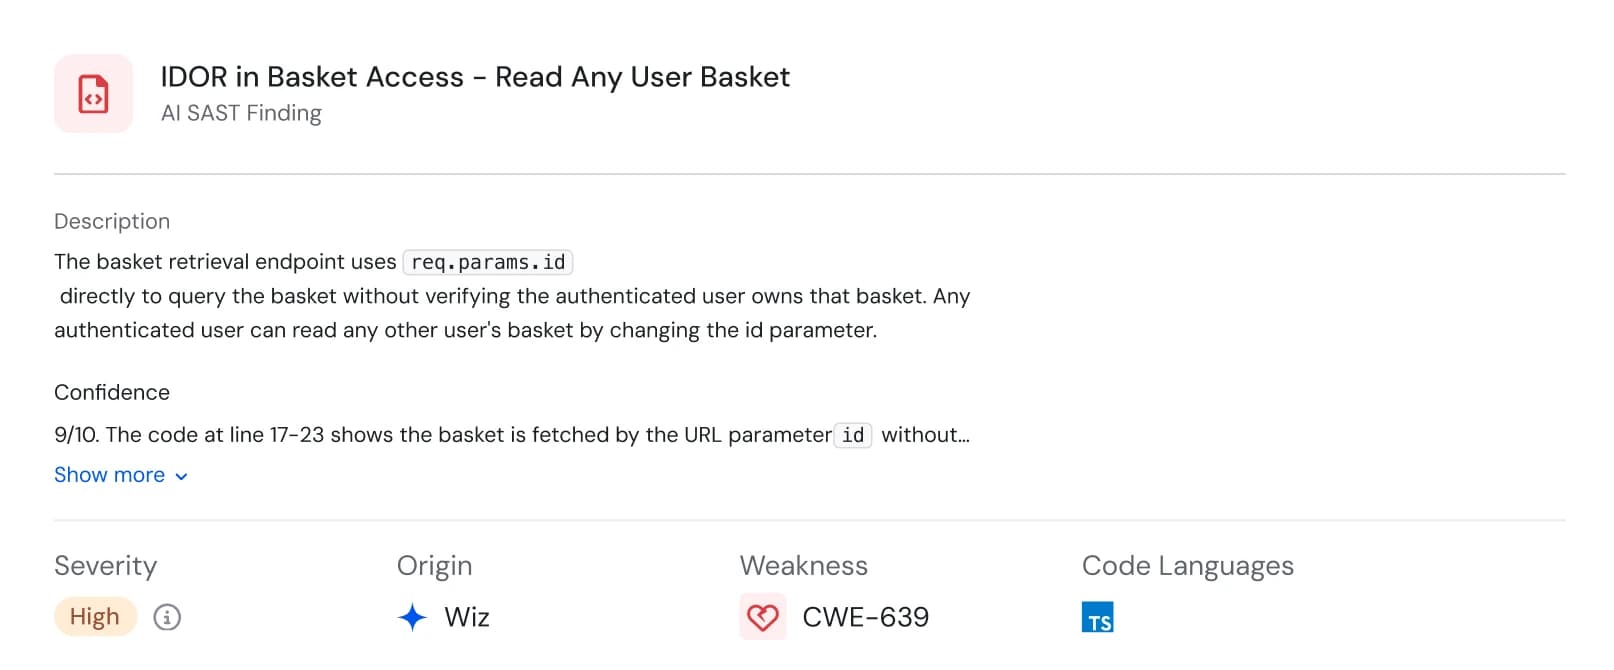
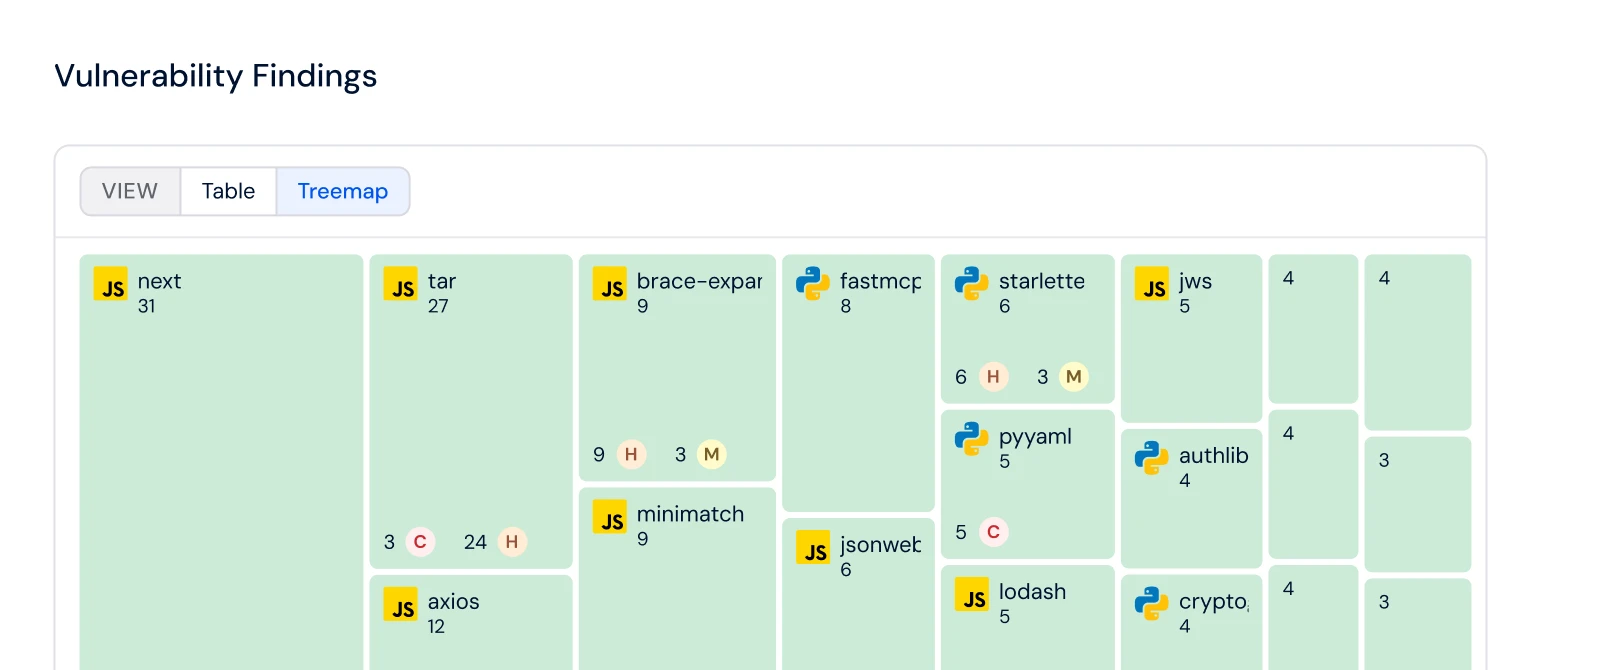
Verschaffen Sie sich einen Überblick über jede Softwarekomponente. Erkennen Sie Schwachstellen in direkten und transitiven Abhängigkeiten und priorisieren Sie die erreichbaren mit dem Laufzeitkontext des Wiz-Sensors.
Scannen Sie IaC auf Fehlkonfigurationen und validieren Sie es anhand von 1.000+ Regeln für Terraform, CloudFormation, Azure Resource Manager, Kubernetes, Docker und mehr. Erkennen Sie Drift und verfolgen Sie Ressourcen von der Cloud zu Ihrem Code, um eine präzise und effektive Behebung zu gewährleisten.
Erfahren Sie mehr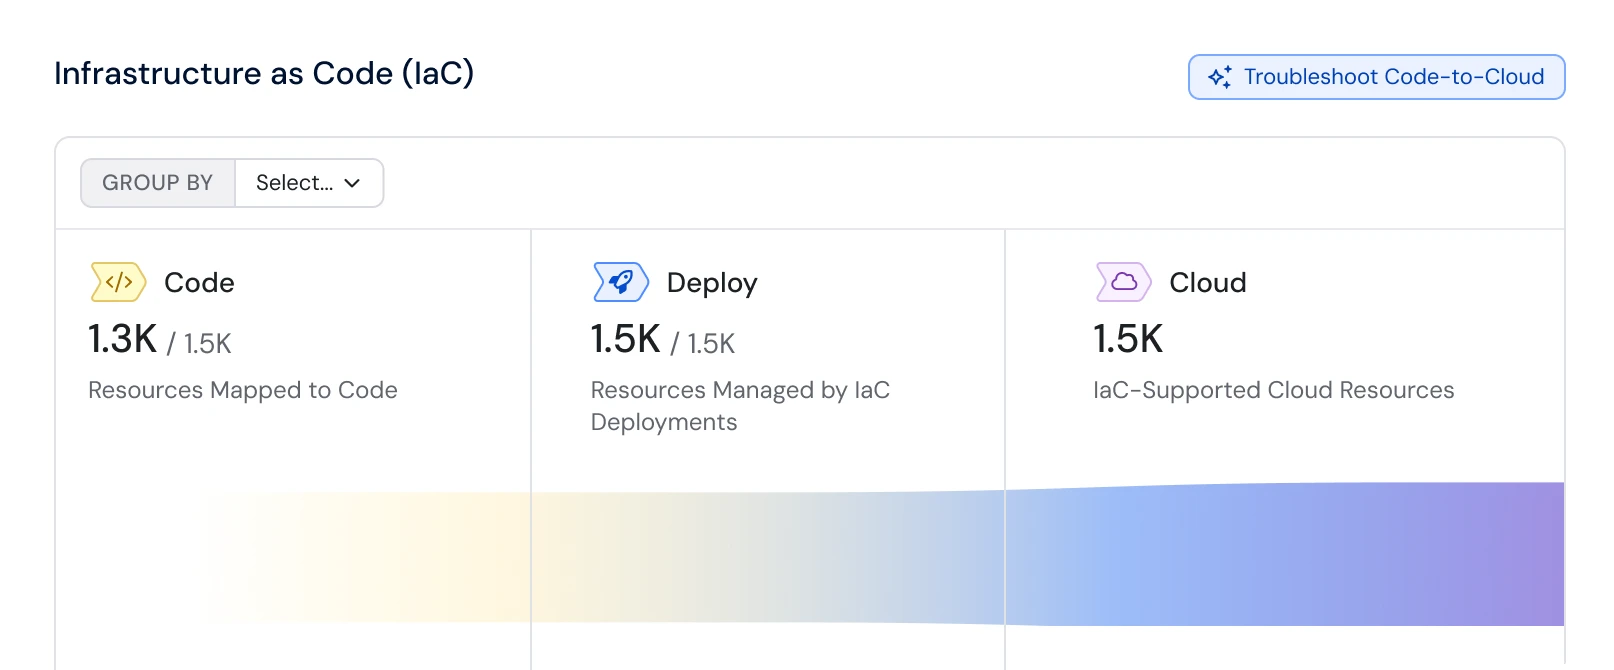
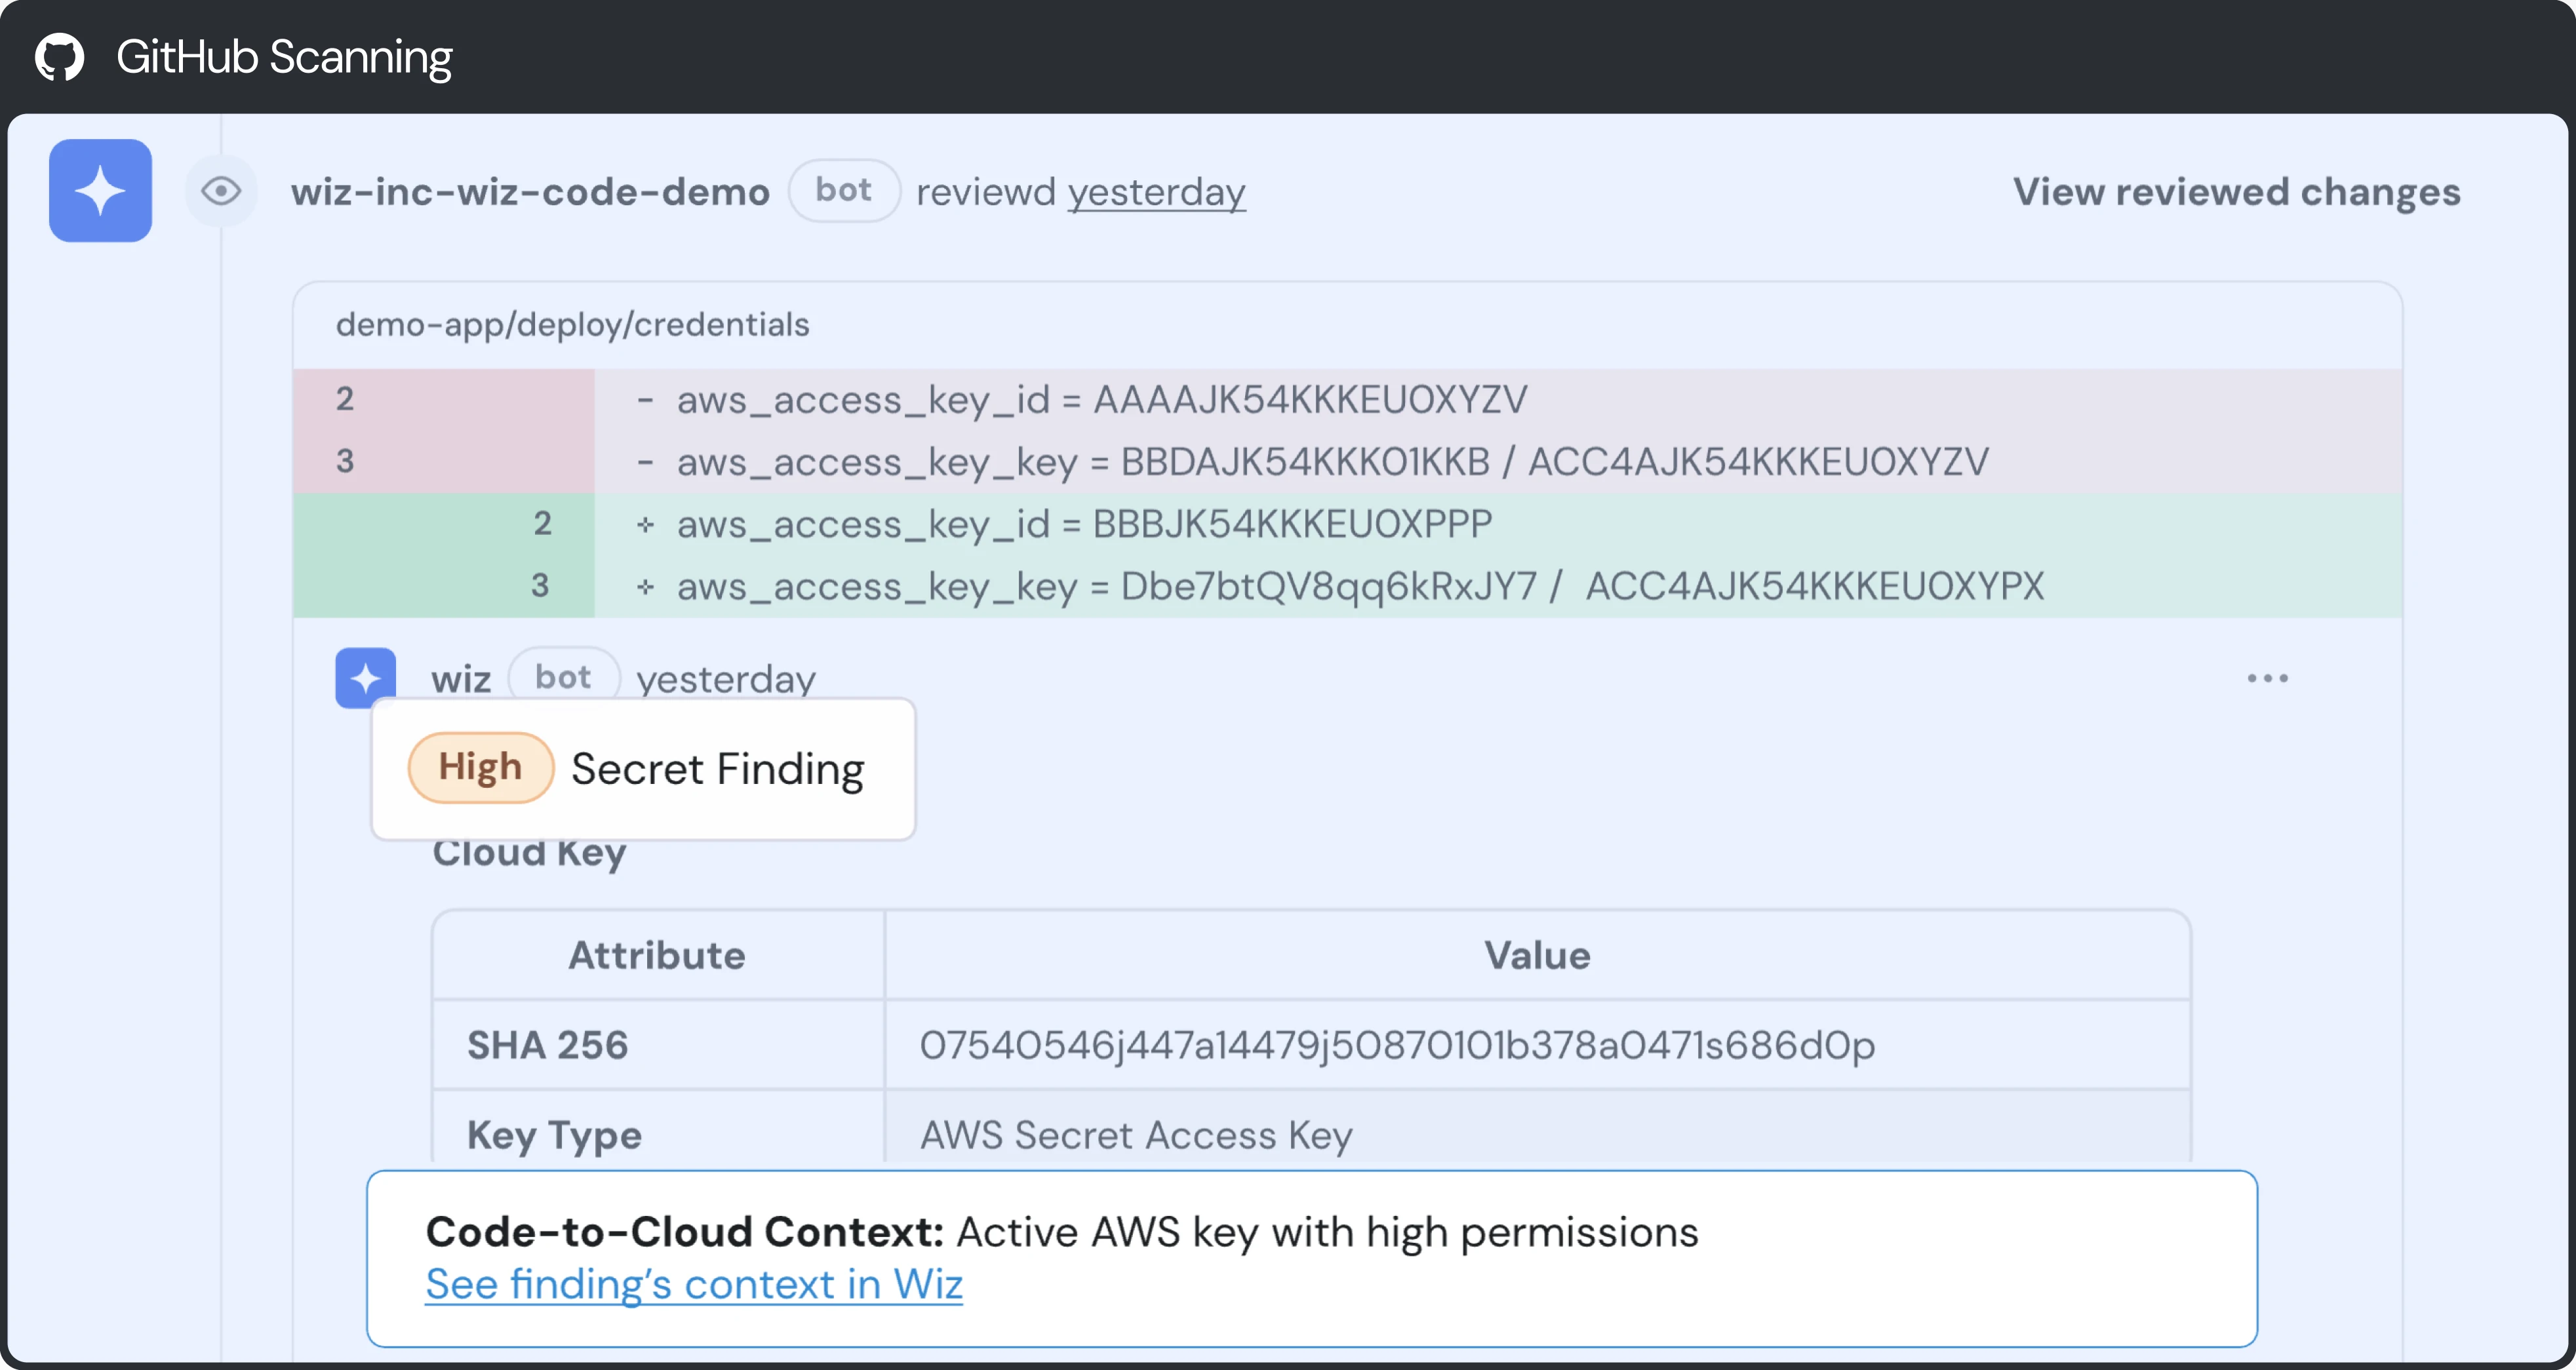
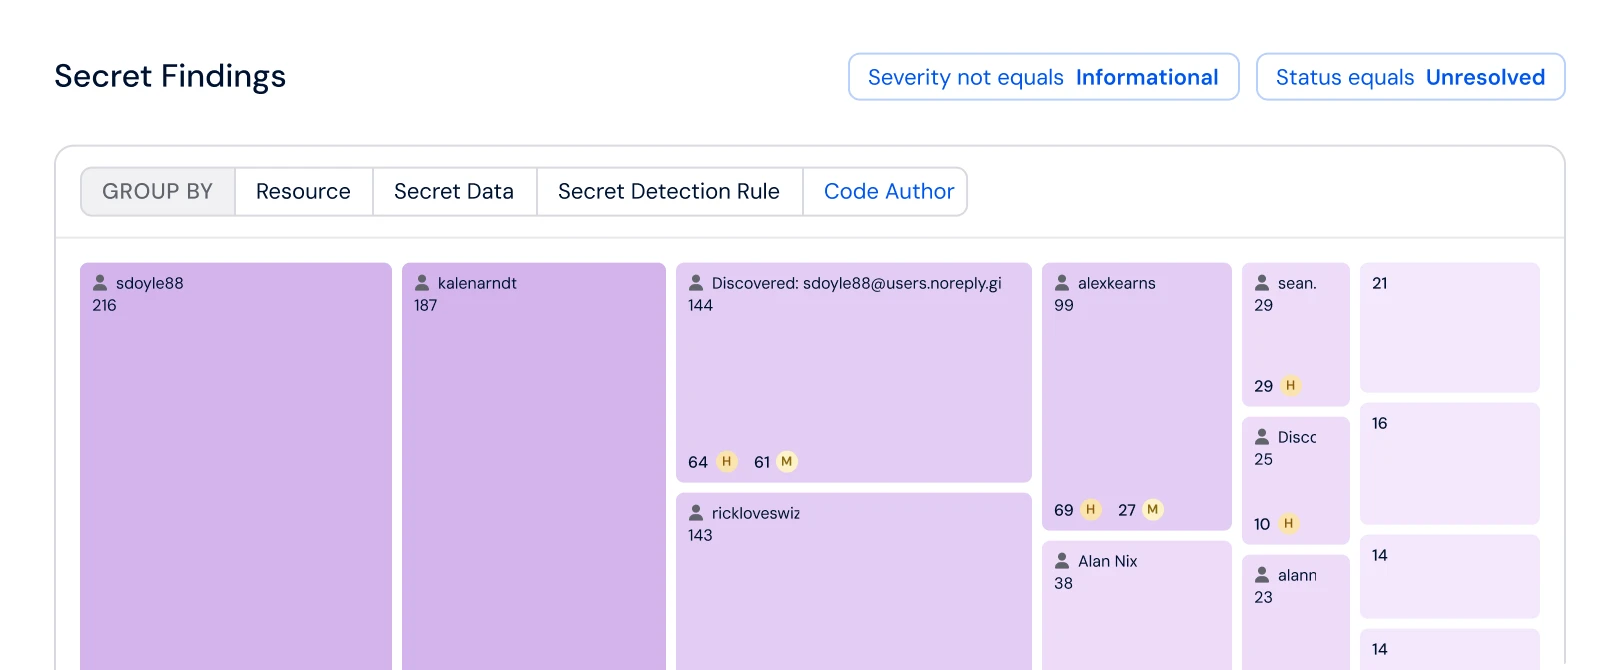
Suchen und Korrigieren von hartcodierten Geheimnissen in Code, IaC-Vorlagen und Containerimages. Verhindern Sie Lateral Movement und schützen Sie Ihre Cloud-Ressourcen und sensiblen Daten.
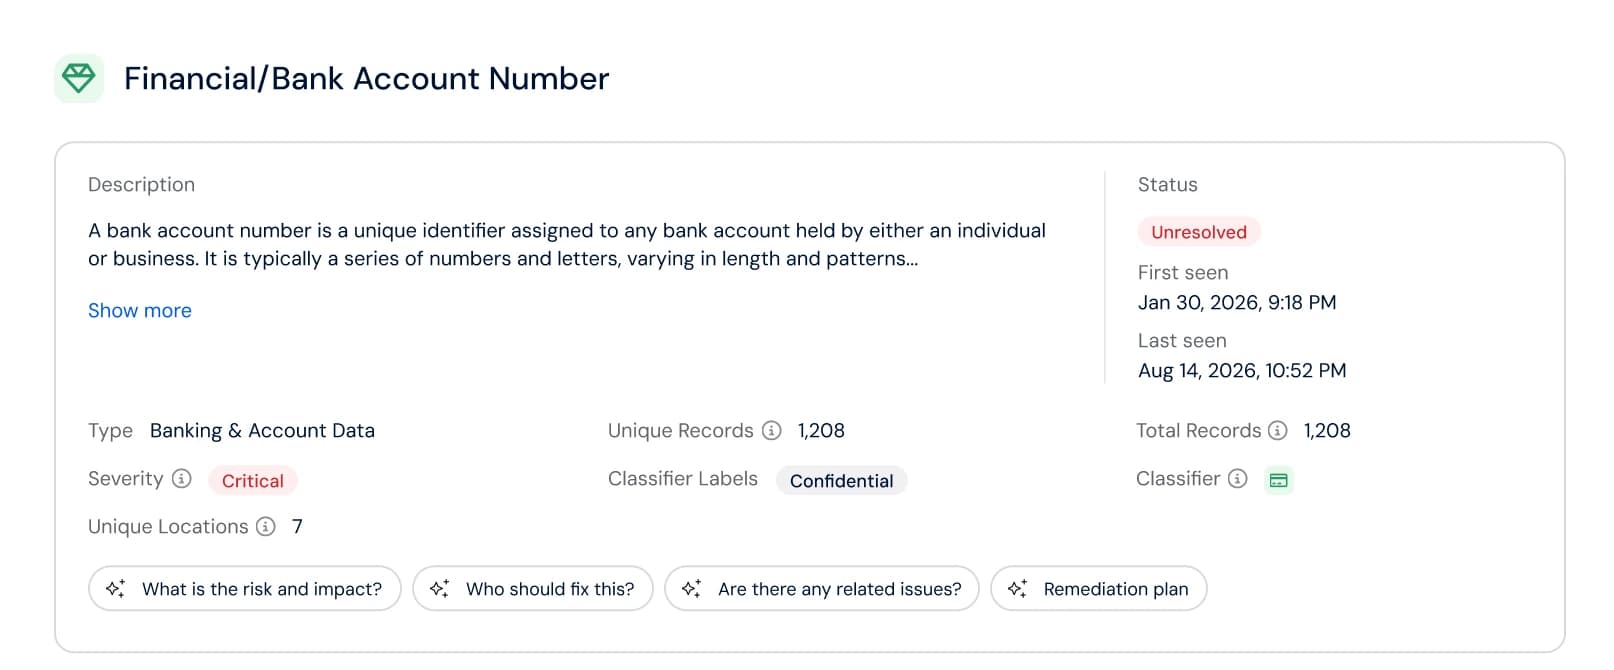
Identifizieren und klassifizieren Sie sensible Daten wie PHI und PII in Ihrer Codebasis. Stellen Sie die Einhaltung von Vorschriften sicher und schützen Sie sich vor versehentlicher Offenlegung von Daten.
Erkennen und beseitigen Sie Malware in Ihrer Codebasis, bevor sie Ihre CI-Runner und Cloud-Umgebungen erreicht.
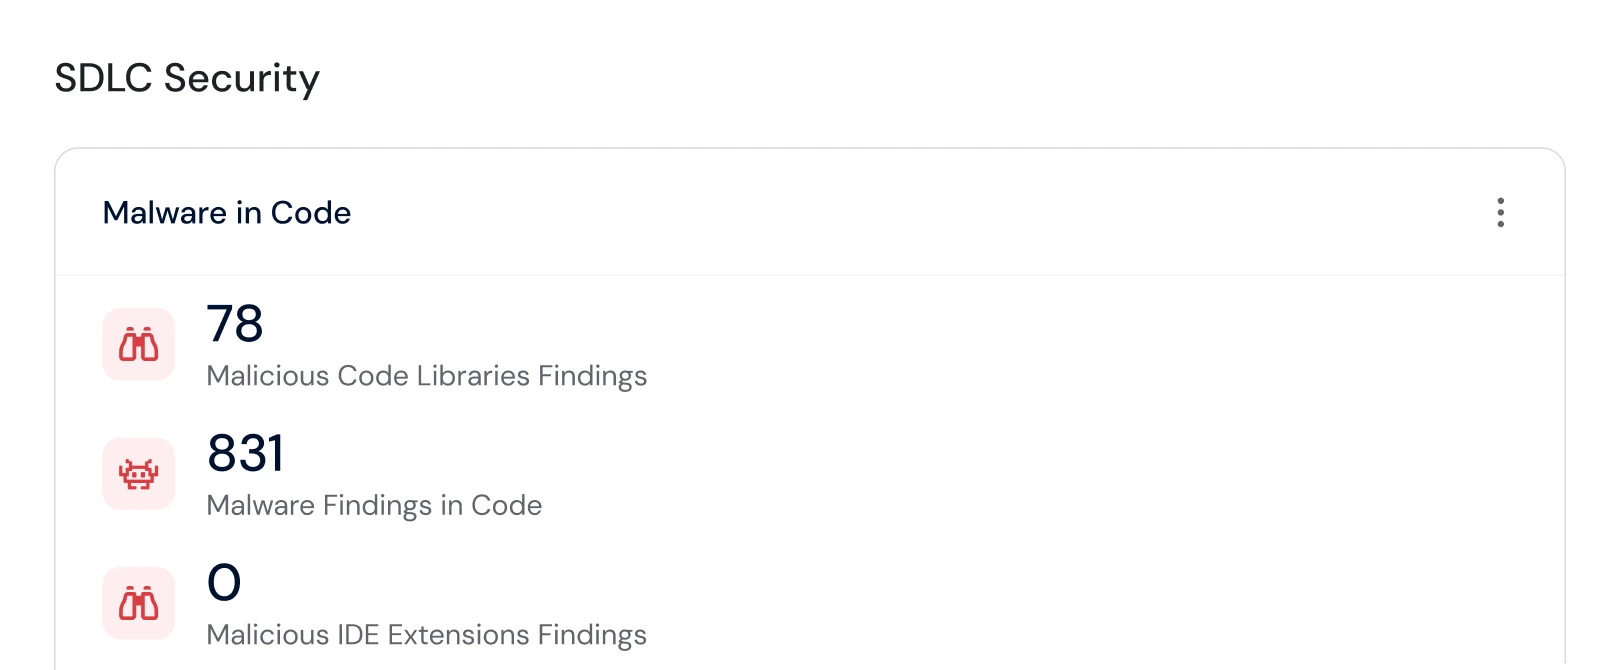
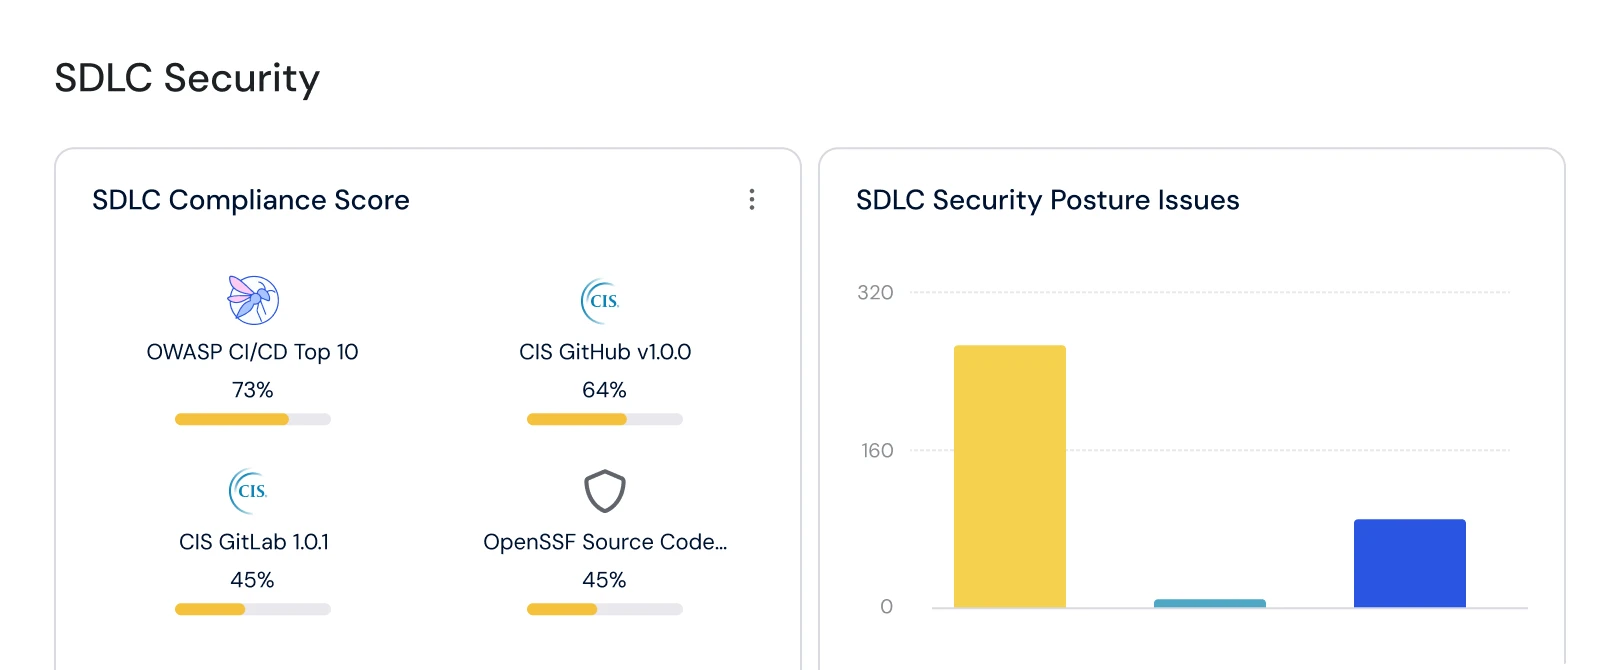
Stärken Sie VCS- und CI/CD-Systeme gegen Fehlkonfigurationen und unsichere Standardwerte. Stärken Sie Vertrauen in Ihre Softwarelieferpipeline und Lieferkette. Stellen Sie die Einhaltung von Industriestandards sicher.
Führen Sie die Ergebnisse integrierter und externer Scanner, SAST, SCA, DAST und mehr zusammen und korrelieren Sie sie. Verknüpfen Sie Kodierungsrisiken mit Auswirkungen in der Cloud, setzen Sie Richtlinien über den gesamten SDLC hinweg durch und treiben Sie die Behebung mit Kontext und Verantwortlichkeit voran.
Erfahren Sie mehr