Erkennung und Reaktion
für das KI-Zeitalter
Angreifer bewegen sich mit Maschinengeschwindigkeit. Deine Verteidigung sollte
das auch tun. Wiz Defender hält dich mit cloudnativer Erkennung,
KI-gestützter Untersuchung und automatisierter Reaktion einen Schritt voraus.

Mehr als 65 % der Fortune-100-Unternehmen vertrauen


Maschinengeschwindigkeitserkennung und -reaktion
Wiz Defend vereint Laufzeitsignale vom Wiz Sensor, Cloud- und SaaS-Telemetrie sowie vom Security Graph-Kontext, um Ihrem Team zu helfen, Bedrohungen schneller zu erkennen und zu verstehen. Der Blue Agent untersucht automatisch und liefert den Teams den Kontext, den sie benötigen, um schnell zu handeln.
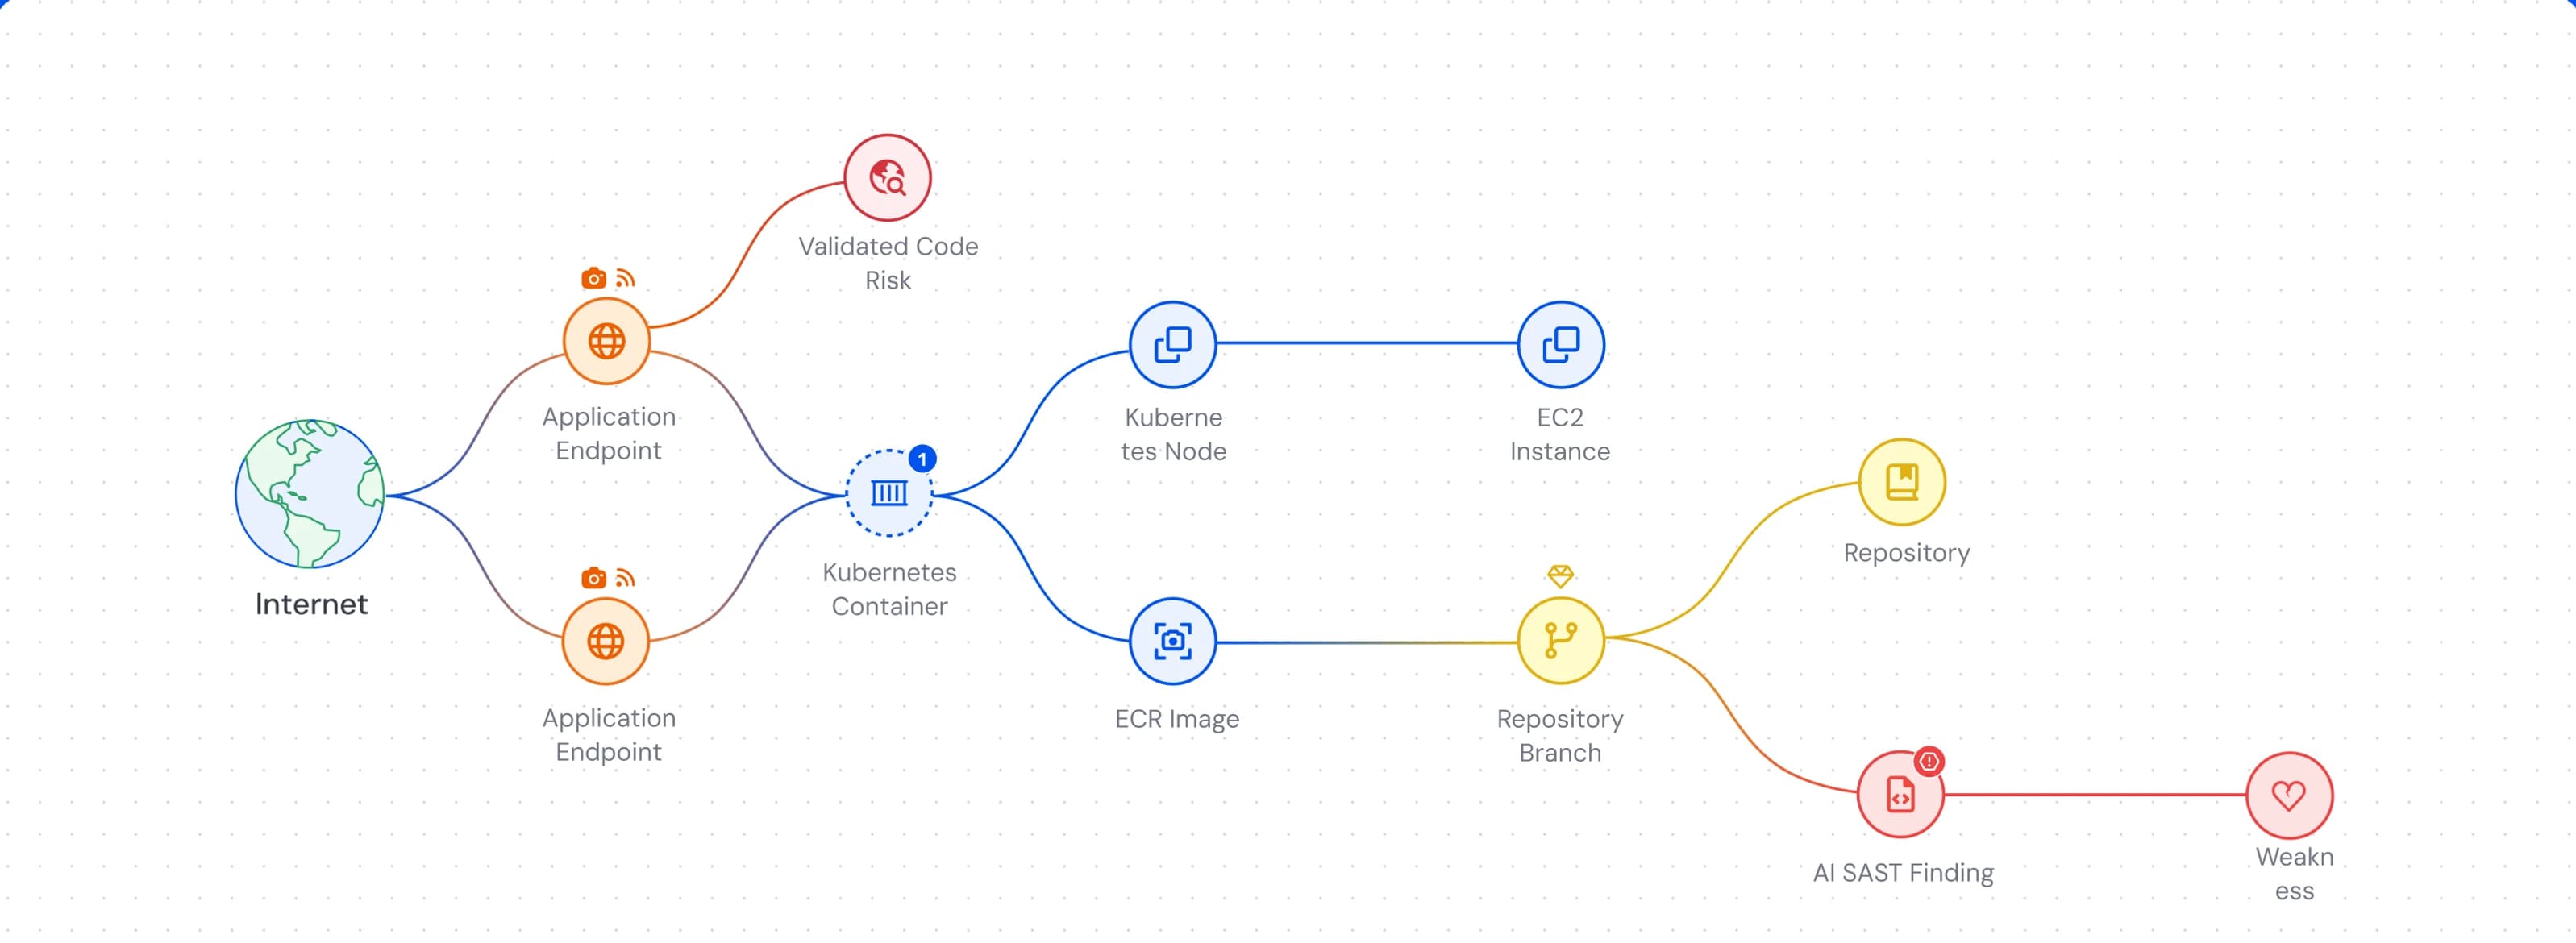

Alles, was du brauchst, um dich gegen Bedrohungen zu verteidigen.


Siehe Wiz Defend in Action
Nehmen Sie an der interaktiven Führung unten teil
Isolierte Werkzeuge bedeuten weniger Kontext und eine langsamere Reaktion
Kontextgesteuerte Erkennung und Antwort
Erkennen Sie KI-Bedrohungen wie Prompt Injection und das Verhalten von Rogue-Agenten über KI-Modelle,
Arbeitslasten und autonome Agenten hinweg. Kornizieren Sie Modellaufrufprotokolle, Laufzeitsignale
und Cloud-Kontext im Wiz Security Graph, um KI-Bedrohungen schnell zu erkennen und einzudämmen.

Beschleunige Untersuchungen mit KI-Agenten, die über den vollständigen Code-zu-Cloud-zu-Laufzeit-Kontext
hinweg argumentieren, um Bedrohungen zu untersuchen, die Ursache zu ermitteln und in Sekunden klare, transparente
Schlussfolgerungen zu liefern – so haben Analysten mehr Zeit, sich auf das Wesentliche zu konzentrieren.

Echtzeit-Bedrohungsüberwachung, Dateiintegritätsinspektion und Laufzeitblockierung über VMs,
Container und serverlose Workloads mithilfe des leichtgewichtigen eBPF Wiz Sensor. Kornizieren Sie Kernel-Level-Prozesstelemetrie
mit dem vollständigen Cloud-Kontext, um Bedrohungen an der Quelle zu erkennen und zu stoppen.

Erhalten Sie sofortige Einblicke in aufkommende cloud-native Angreifer-TTPs mit dem Wiz Threat Center. Suchen Sie
proaktiv nach versteckten Bedrohungen in Cloud-Logs und Laufzeitereignissen, bereichert
durch Wiz-Forschung und Bedrohungsinformationen von Drittanbietern.

Erkennen Sie anomales Verhalten und Privilegiensteigerungen zwischen menschlichen, maschinellen und agentischen
Identitäten sowie unbefugten Zugriff und Exfiltration in sensiblen Datenspeichern. Nutzen Sie den
Wiz Security Graph, um den gesamten Explosionsradius zu verfolgen und Bedrohungen schnell einzudämmen.


Sind Sie bereit, Wiz in Aktion zu sehen?
Demo anfordern

Dein SecOps-Team mit Maschinengeschwindigkeit
Verbesserung der Bedrohungsabdeckung
Erreichen Sie eine 100%ige konsistente Bedrohungserkennung über Ihr gesamtes Multi-Cloud-Gelände und gewährleisten Sie die Abdeckung traditioneller Cloud-Bedrohungen und neuer KI-Angriffsvektoren.
Schnelle und genaue Ermittlungen
Beschleunigen Sie die Triagekapazität Ihres Teams um das 4-fache und erreichen Sie mit dem Blue Agent eine 95%ige automatisierte Ermittlungsgenauigkeit.
Verbesserte Cloud-Resilienz
Reduzieren Sie die MTTR um Stunden mit integrierten Reaktionsmaßnahmen und Wiz Workflows, indem Sie die Schritte von der Bedrohungserkennung bis zur Eindämmung automatisieren, damit Ihr Team bei jedem Vorfall schneller handelt.
Wie Teams Wiz Defender nutzen


“ Wiz Defend hat uns geholfen, Informationen zu priorisieren und die Arbeitsbelastung für das 24/7 SecOps-Team deutlich
zu reduzieren, sodass das Team sich zuerst auf kritische Ereignisse konzentrieren und dann niedrigere Trends betrachten kann
. ”


