

Was ist ein KI-Inventar?
Ein KI-Inventar ist eine kontinuierlich aktualisierte Übersicht aller KI-Systeme in einer Umgebung – einschließlich Modelle, Endpunkte, SDKs und der genutzten Cloud-Ressourcen. Es schafft eine zentrale Informationsgrundlage für Sicherheits-, Plattform- und Governance-Teams und zeigt, wo KI eingesetzt wird, wie sie bereitgestellt ist und auf welche Ressourcen sie zugreifen kann.
Ein aussagekräftiges KI-Inventar geht jedoch über eine reine Liste von Modellen hinaus. Es verknüpft KI-Komponenten mit ihrem jeweiligen Kontext: mit den verwendeten Daten, zugriffsberechtigten Identitäten, der zugrunde liegenden Infrastruktur und den verantwortlichen Teams. Dadurch werden nicht nur einzelne Komponenten sichtbar, sondern auch ihre Abhängigkeiten, potenziellen Angriffsflächen und die daraus entstehenden Risiken.
Ein KI-Inventar wird oft als AI Bill of Materials (AI-BOM) bezeichnet. Ähnlich wie ein Software-BOM beschreibt es die beweglichen Teile innerhalb eines KI-Systems, um Abhängigkeiten und Risiken strukturiert nachvollziehen zu können – also Modellversionen, Vektorspeicher, Orchestratoren, Endpunkte und zugrunde liegende Cloud-Dienste. In Cloud-Umgebungen umfasst dieser Bereich typischerweise verwaltete KI-Dienste (wie SageMaker, Azure ML oder Vertex AI), Modell-Endpunkte, GPU-Cluster sowie unterstützende Speicher- und Datendienste.
Ein modernes KI-Inventar hilft auch dabei, Shadow AI in Cloud-Konten aufzudecken – KI-Dienste, Endpunkte oder SDKs, die Teams ohne zentrale Transparenz oder Prüfung eingeführt haben. Shadow AI außerhalb der Cloud (etwa browserbasierte Tools oder lokale Experimente) erfordert separate Governance-Maßnahmen, aber das Inventar stellt sicher, dass alles, was in der Cloud-Infrastruktur bereitgestellt wird, erfasst und überprüfbar ist.
Die wichtigste Eigenschaft eines KI-Inventars ist, dass es keine einmalige Tabelle ist. KI-Systeme entstehen, ändern sich und werden schnell außer Betrieb genommen. Um vertrauenswürdig zu bleiben, muss sich das Inventar automatisch aktualisieren, wenn neue Endpunkte bereitgestellt, Berechtigungen geändert oder Architekturen weiterentwickelt werden.
AI Security Starter Pack
Get the templates and checklists to inventory and secure AI across your cloud environment.

Warum Kontext ein KI-Inventar erst wirklich wertvoll macht
Ein KI-Inventar zeigt, welche KI-Systeme existieren, wo sie laufen und wer für sie verantwortlich ist. Seinen vollen Wert entfaltet es jedoch erst im Kontext: Welche Daten verarbeitet ein Modell? Welche Identitäten können darauf zugreifen? Ist ein Endpunkt öffentlich erreichbar? Und von welchen Cloud-Ressourcen hängt das System ab?
Diese Zusammenhänge machen aus einer Bestandsaufnahme eine Grundlage für die Risikobewertung. Eine reine Liste kann Modelle und Verantwortliche erfassen, aber nicht zeigen, ob ein Modell auf sensible Daten zugreift, ein Endpunkt aus dem Internet erreichbar ist oder eine zugehörige Identität über weitreichende Berechtigungen verfügt.
Das Inventar zeigt also, was vorhanden ist. Der Kontext zeigt, wo daraus Risiken entstehen.
Diese Trennung ist wichtig. Eine Tabelle oder Liste kann Modellnamen und Verantwortliche erfassen, aber sie kann nicht aufzeigen, ob ein Modell übermäßigen Zugriff auf sensible Daten hat, ob sein Endpunkt aus dem Internet erreichbar ist oder ob ein Service-Konto Berechtigungen eskalieren kann. Diese Antworten liefert der Echtzeit-Graph-Kontext, nicht das Inventar allein.
Zusammen ermöglichen Inventar- und Kontextdaten eine operative Risikobewertung:
Inventar identifiziert jedes Modell und jeden Endpunkt;
Graph-Kontext zeigt, wo Angriffsflächen bestehen;
Posture-Engine bewertet Fehlkonfigurationen und Richtlinienlücken;
Runtime-Signale decken Anomalien und aktive Bedrohungen auf.
Zusammen ergibt sich ein vollständiges Bild anstelle einer bloßen Komponentenliste.
Ein Beispiel:
Das Inventar zeigt, dass ein Sprachmodell in der Produktionsumgebung läuft.
Der Kontext-Graph zeigt, dass dieser Endpunkt öffentlich zugänglich ist, mit einem sensiblen Dataset kommuniziert und eine Identität mit weitreichenden Berechtigungen nutzt.
Die Posture-Engine hebt eine Fehlkonfiguration im Netzwerkpfad hervor.
Nun weiß das Team genau, woher das Risiko stammt – nicht weil das Inventar es gespeichert hat, sondern weil der Kontext darum herum erfasst wurde.
Deshalb basieren moderne KI-Governance, Compliance und Sicherheit auf Inventar + Kontext, anstatt ein AI-BOM als statisches Dokument zu behandeln.
Anwendungsfälle für KI-Inventare
Ein aktuelles KI-Inventar schafft Transparenz über Modelle, Endpunkte und Verantwortlichkeiten und ermöglicht es Teams, Risiken schneller zu bewerten und fundierte Entscheidungen zu treffen.
Zu den wichtigsten Anwendungsfällen gehören Sicherheit, Governance, Betrieb und Incident Response.
Sicherheit und Risikominimierung
Sicherheitsteams müssen zunächst wissen, welche KI-Systeme in ihrer Umgebung eingesetzt werden, bevor sie diese wirksam absichern können. Ein KI-Inventar schafft diese Transparenz und macht zugleich sichtbar, wo konkrete Risiken entstehen.
Mit einem KI-Inventar können Teams:
Exponierte Modell-Endpunkte erkennen: Teams sehen beispielsweise, welche aus dem Internet erreichbaren Inference-APIs mit sensiblen Datastores verbunden sind.
Riskante Konfigurationen identifizieren: Dazu gehören etwa Model-Serving-Container, die auf veralteten Images oder mit unzureichenden Netzwerkkontrollen laufen.
Privilegierte Zugriffspfade erkennen: Das Inventar macht Service-Konten und Rollen sichtbar, die beispielsweise Schreibzugriff auf Trainingsdaten oder Produktionsmodelle haben.
Da das Inventar Beziehungen aufzeigt, lässt sich priorisieren, was wirklich wichtig ist, anstatt alle KI-Ressourcen gleich zu behandeln. Ein kleines internes Modell in einem privaten Netzwerk ist nicht dasselbe wie ein kundenorientierter Endpunkt mit weitreichendem Datenzugriff.
Compliance, Recht und Governance
KI-Regulierungen und Governance-Standards verlangen zunehmend nachvollziehbare Kontrollen und dokumentierte Verantwortlichkeiten. Ein aktuelles KI-Inventar schafft dafür eine zentrale Datengrundlage und erleichtert die Beantwortung von Fragen durch Prüfer, Rechtsabteilungen und Regulierungsbehörden.
Mit einem KI-Inventar können Teams:
KI-Systeme mit Zugriff auf sensible Daten identifizieren: Dazu gehören personenbezogene Daten (PII), Finanzdaten und regulierte Gesundheitsdaten.
Die Risikoklassifizierung von KI-Systemen unterstützen: So lassen sich beispielsweise interne Copiloten und kundenorientierte Empfehlungssysteme nach unterschiedlichen Risikokriterien bewerten.
Verantwortlichkeiten, Guardrails und Kontrollmaßnahmen dokumentieren: Dazu zählen etwa Richtlinien, Änderungsprozesse und Evaluierungsverfahren.
Statt erforderliche Nachweise erst während eines Audits zusammenzutragen, bietet das KI-Inventar eine zentrale Informationsquelle darüber, wie KI-Systeme in der Organisation eingesetzt und gesteuert werden.
Architektur- und Governance-Gremien
Mit dem zunehmenden Einsatz von KI entstehen in vielen Organisationen ähnliche Anwendungen parallel auf unterschiedlichen Modellen, Technologien und Architekturen. Architektur- und Governance-Gremien können das KI-Inventar nutzen, um redundante Entwicklungen zu erkennen und einheitliche Standards zu etablieren.
Mit einem KI-Inventar lassen sich:
Redundante Entwicklungen erkennen: Das Inventar zeigt beispielsweise, wenn mehrere Teams ähnliche Klassifikationsmodelle auf unterschiedlichen Technologie-Stacks entwickeln.
Empfohlene Plattformen und Standards etablieren: Teams können bevorzugte Modelle, SDKs oder Bereitstellungsmuster für neue Anwendungsfälle definieren.
Die Einführung neuer KI-Technologien verfolgen: Dazu gehören beispielsweise LLM-Agenten, Retrieval-Augmented Generation (RAG) und Fine-Tuning-Pipelines.
Damit schafft das KI-Inventar eine gemeinsame Entscheidungsgrundlage für Architektur- und Governance-Teams, ohne die Entwicklung neuer KI-Anwendungen unnötig zu verlangsamen.
Inside MCP Security: A Field Guide
As LLM agents and MCP-based patterns spread across your inventory, understand the emerging risks they introduce.

Wie Wiz ein KI-Inventar aufbaut und für die Risikoanalyse nutzbar macht
Wiz kombiniert ein kontinuierlich aktualisiertes KI-Inventar mit dem Kontext der gesamten Cloud-Umgebung. Die Plattform erkennt KI-Systeme automatisch und integriert sie in den Wiz Security Graph, der Beziehungen zwischen Workloads, Identitäten, Daten und weiteren Cloud-Ressourcen abbildet.
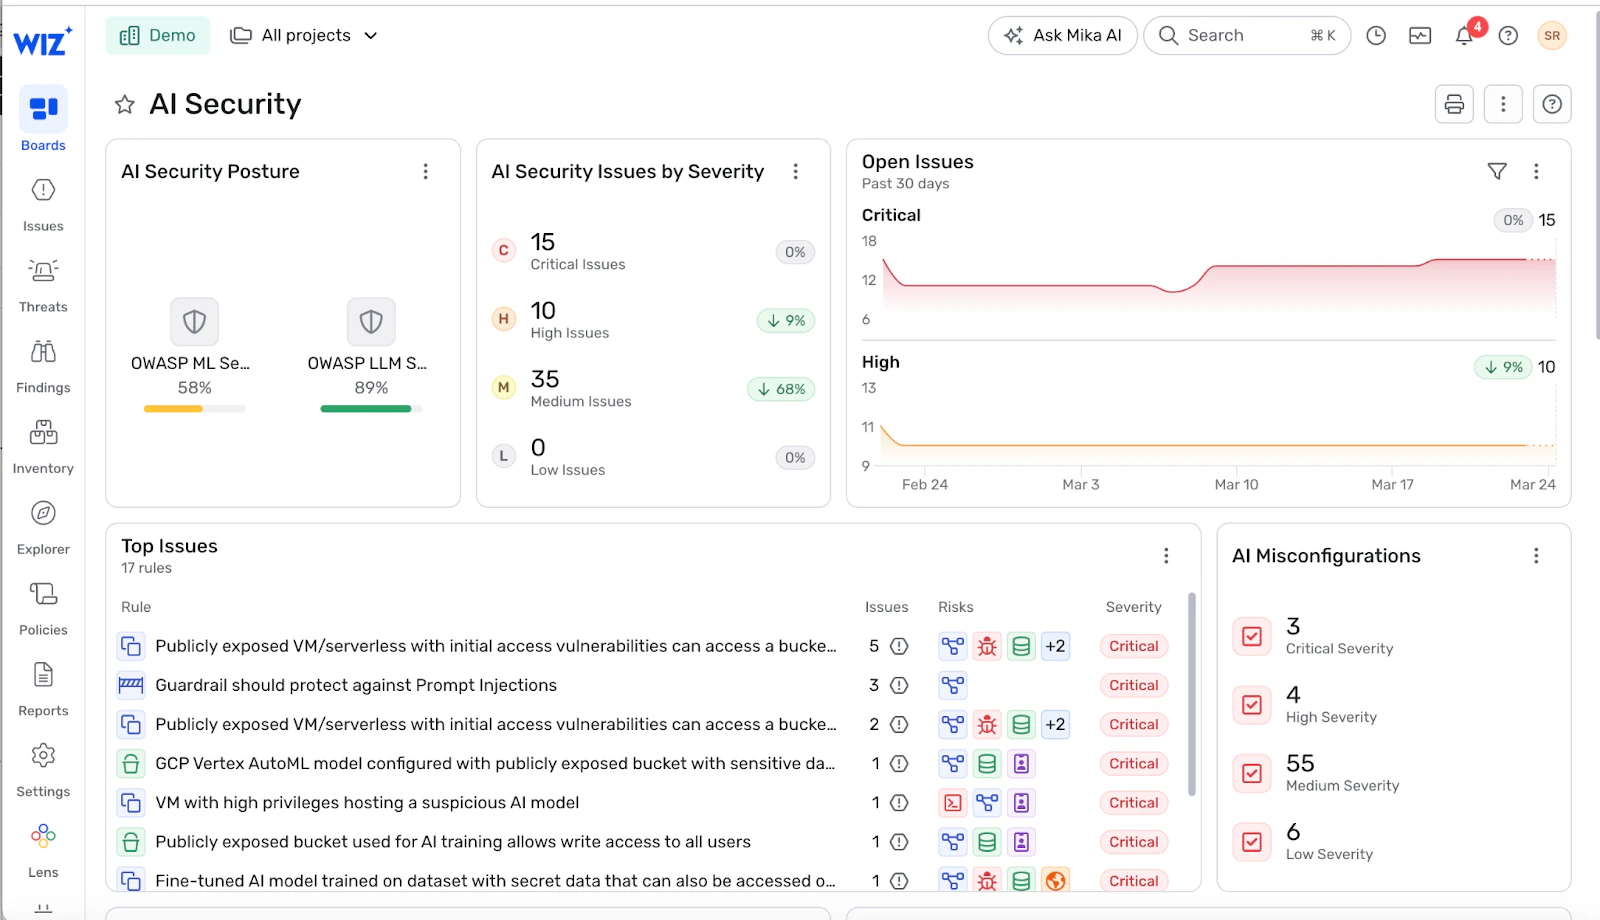
So entsteht ein kontinuierlich aktualisiertes KI-Inventar, das Modelle, Endpunkte, Datasets und Identitäten mit der zugrunde liegenden Infrastruktur und ihren Abhängigkeiten verknüpft.
Agentless Discovery: die Grundlage
Wiz verbindet sich über Standard-APIs mit AWS, Azure, GCP und Kubernetes. Dies bietet eine vollständige Übersicht aller KI-bezogenen Ressourcen ohne den Einsatz von Agenten, einschließlich:
verwalteter KI/ML-Dienste;
GPU-Knoten und Container, die Modelle bereitstellen;
Modell-Endpunkte und API-Gateways;
Datastores für Training oder Inferenz.
Die kontinuierliche Erkennung hält das Inventar auch dann aktuell, wenn Teams experimentieren, neue Modelle bereitstellen oder nicht autorisierte KI-Ressourcen als Shadow AI entstehen.
Graph-Kontext: Inventar mit Beziehungen
Der Wiz Security Graph ordnet jede KI-Ressource in ihren tatsächlichen Cloud-Kontext ein und zeigt:
welche Identitäten ein Modell aufrufen können;
welche Netzwerke einen Endpunkt exponieren;
welche Datenquellen das Modell speisen;
welche Workloads von seinen Outputs abhängen;
welche Fehlkonfigurationen Angriffspfade schaffen.
Hier wird ein KI-Inventar handlungsrelevant. Die Zusammenhänge werden deutlich – nicht nur die bloße Existenz der Komponenten.
Anstatt alle Modelle gleich zu behandeln, lassen sich sofort diejenigen mit kritischen Kombinationen erkennen: etwa ein aus dem Internet erreichbarer Endpunkt, der mit einem Modell mit Zugriff auf sensible Daten und einer überprivilegierten Identität verbunden ist.
KI-Sicherheitsstatus als zusätzliche Ebene
Da Wiz sowohl den Cloud-Sicherheitsstatus als auch KI-Ressourcen versteht, kann die Plattform echte KI-Fehlkonfigurationen aufdecken, darunter:
öffentliche Endpunkte ohne Guardrails;
Modelle mit übermäßigem Zugriff auf sensible Daten;
fehlende Isolationskontrollen;
exponierte Secrets, die mit KI-Diensten verbunden sind;
unverschlüsselte Datasets für Training oder Inferenz.
Das ist AI-SPM in der Praxis: Risikosignale werden im Kontext bewertet, nicht isoliert gescannt. Das Inventar verweist auf das Modell – der Graph zeigt die Auswirkungen.
Code-to-Cloud-Nachvollziehbarkeit
Wiz Code scannt IaC-Templates und Repositories, um KI-Ressourcen zu identifizieren, bevor sie die Produktion erreichen. Das bedeutet:
Ein in Terraform exponierter Modell-Endpunkt wird während der Review erkannt;
Eine mit sensiblen Daten verbundene Vektordatenbank wird frühzeitig markiert;
Änderungen an IAM-Rollen werden vor dem Deployment erfasst.
Das KI-Inventar ist damit nicht nur eine zentrale Informationsquelle für den aktuellen Stand – es wird zu einem Kontrollpunkt, der riskante KI-Muster von vornherein daran hindert, die Produktion zu erreichen. Fordern Sie gleich eine Demo an, um zu sehen, wie Wiz KI-Ressourcen, Risikopfade und Behebungsprioritäten in einer einheitlichen Ansicht abbildet.
Mit der richtigen Plattform wird das KI-Inventar zur operativen Risikoübersicht. Demo anfordern, um zu erkunden, wie Wiz die Cloud-Umgebung absichern kann.
Want to see it in action?
See how Wiz maps your AI assets, risk paths, and remediation priorities in one unified view.
