

Was ist API Security Posture Management?
API Security Posture Management (API-SPM) ist eine Sicherheitsdisziplin, die den Sicherheitsstatus von Unternehmens-APIs kontinuierlich überwacht und proaktiv verbessert. In verteilten Microservices-Architekturen in der Cloud nehmen APIs und ihre Risiken rasant zu – schneller, als herkömmliche Tools mithalten können. Für Unternehmen wird deswegen eine durchdachte API-SPM-Strategie immer wichtiger.
API Security Posture Management ist eine gemeinsame Aufgabe von Sicherheits-, Entwicklungs- und Infrastrukturteams. Es umfasst den gesamten Prozess von der Erkennung und Inventarisierung von APIs bis zur Priorisierung und Behebung von Risiken.
Die Kernkomponenten von API Security Posture Management im Detail:
Kontinuierliche API-Erkennung: Solide API-Sicherheit beginnt mit dem Wissen, welche APIs in der Cloud-Umgebung existieren. Da heutige Cloud-Umgebungen hochdynamisch sind, müssen Erkennungs- und Inventarisierungsfunktionen automatisiert ablaufen. Durch kontinuierliche und automatisierte API-Erkennung entsteht vollständige Transparenz über die API-Angriffsfläche – ohne blinde Flecken.
Risikobewertungen: Die Bewertung des Sicherheitsstatus jedes einzelnen API-Endpunkts in der Cloud hilft Teams dabei, kritische API-Sicherheits- und Compliance-Risiken wie schwache Authentifizierung und die Offenlegung sensibler Daten zu identifizieren, zu priorisieren und zu beheben.
Richtliniendurchsetzung: Der beste Weg, um Konfigurationsabweichungen und Richtliniendrift bei APIs einzudämmen, sind automatisierte Richtlinienprüfungen in jeder Phase der CI/CD-Pipeline. Automatisierte Guardrails reduzieren zudem menschliche Fehler und stärken den gesamten API-Sicherheitsstatus.
Runtime Protection: Umfassende API-Sicherheit erfordert Runtime-Abdeckung. Das bedeutet, Runtime-Umgebungen zu überwachen, um zu sehen, wie sich API-Code-Probleme im Betrieb auswirken. Runtime-Abdeckung hilft Teams auch dabei, API-Probleme zu ihrer Quelle zurückzuverfolgen. So entsteht ein vollständiges Verständnis davon, woher API-Risiken stammen und wie sie sich mindern lassen.
Code-to-Cloud-Kontext: Effektives API-SPM korreliert API-Endpunkte mit Cloud-Ressourcen, Identitäten, Datensensibilität und Runtime-Verhalten, um Angriffspfade zu priorisieren und Risiken zu reduzieren.
Advanced API Security Best Practices [Cheat Sheet]
Download the Wiz API Security Best Practices Cheat Sheet and fortify your API infrastructure with proven, advanced techniques tailored for secure, high-performance API management.

Warum herkömmliche API-Sicherheitsansätze nicht ausreichen
Warum braucht API-Sicherheit einen grundlegenden Wandel? Der State of API Security Q1 2023-Bericht von Salt Security zeigt, dass 94 % der Unternehmen im Jahr vor der Umfrage API-bezogene Sicherheitsvorfälle erlebten. Anfang 2025 berichtete Gartner, dass Datenschutzverletzungen mit API-Beteiligung zehnmal mehr Daten preisgeben als solche ohne API-Bezug. Diese Entwicklung zeigt, dass herkömmliche Ansätze für API-Sicherheit zunehmend an ihre Grenzen stoßen. Die OWASP Top 10 API Security Risks sind eine führende Ressource, um zentrale Risiken im Detail zu verstehen.
Unternehmen kämpfen mit folgenden API-Sicherheitsherausforderungen:
Die meisten älteren API-Sicherheitstools und -strategien wurden für Umgebungen entwickelt, die sich stark von der Cloud unterscheiden – Umgebungen mit monolithischen Architekturen, weniger kurzlebigen Ressourcen und deutlich klareren Perimetern. Für solche Umgebungen waren Lösungen wie API-Gateways und Web Application Firewalls ausreichend. Doch die Cloud verändert alles: APIs entstehen innerhalb von Minuten über verschiedene Multi-Vendor-Umgebungen hinweg. Wenn sich die API-Angriffsfläche ständig weiterentwickelt, bieten statische Tools keine Hilfe. Die Folge ist ein schwaches API Security Posture Management.
Legacy-Tools wurden nicht für die neuen Techniken entwickelt, die Angreifer heute einsetzen. Dazu gehören beispielsweise Broken Object-Level Authorization (BOLA), Broken Function-Level Authorization (BFLA), Mass-Assignment-Angriffe, die Offenlegung sensibler Daten und GraphQL-Complexity-Angriffe. Diese Angriffe nutzen Schwachstellen in der Anwendungslogik aus. Um sie zu verhindern, ist ein kontextuelles und tiefgreifendes Verständnis davon notwendig, wie APIs mit der restlichen IT-Umgebung interagieren. Da Legacy-Tools keine Kontextwahrnehmung besitzen, können herkömmliche Lösungen diese Angriffe nicht abwehren.
Teams stehen unter Druck, agile Softwareentwicklungspraktiken umzusetzen. Manchmal erstellen Entwickelnde APIs so schnell, dass viele an zentralen Governance-Programmen vorbeischlüpfen. Das Ergebnis sind Shadow APIs, verwaiste und Zombie-APIs – verlockende Einfallstore für threat actors.
Das Auflisten von API-Schwachstellen und -Risiken ohne Kontext behindert die Entwicklung und stellt selbst ein Sicherheitsproblem dar. Leider ist genau das der Ansatz herkömmlicher API-Sicherheitstools.
Dynamische Multi-Vendor-Umgebungen erfordern daher einen modernen Ansatz für API Security Posture Management und eine API-Sicherheitsplattform, die für Cloud-Umgebungen ausgelegt ist.
Top API Vulnerabilities: How to Detect, Prioritize, and Prevent Real-World Risk
Application programming interfaces (APIs) enable communication between services, applications, and data systems—powering everything from mobile apps to large-scale enterprise platforms.
Mehr lesen
Unverzichtbare Funktionen für starkes API Security Posture Management
Eine API-Sicherheitslösung sollte vier zentrale Funktionen bieten:
1. Umfassende API-Erkennung und Bestandsverwaltung
Die API-Erkennung in Cloud-Umgebungen wird durch nicht verwaltete Gateways, komplexe Multicloud-Umgebungen, kurzlebige Workloads, Shadow- und Zombie-APIs sowie Drittanbieterdienste erschwert. Eine effektive Erkennung kombiniert Runtime-Telemetrie, Gateway-Logs, OpenAPI-Spezifikationen, Infrastructure as Code (IaC), Code-Repositorys und externes Scanning der Angriffsfläche.
Jede Methode hat Stärken und Grenzen: Runtime-Telemetrie erfasst aktiven Datenverkehr, Gateway-Logs zeigen verwaltete Endpunkte, und Code-/IaC-Analyse findet APIs vor dem Deployment. Käufer sollten Tools evaluieren, die mehrere Quellen integrieren, um blinde Flecken zu reduzieren. Wichtig: Eine komplexe Installation ist in Cloud-Umgebungen keine Option. Agentless-first-Ansätze mit optionalen, leichtgewichtigen Runtime-Sensoren lassen sich besonders gut skalieren.
Eine API-Erkennungslösung sollte außerdem Cloud- und geschäftsspezifische Risikofaktoren korrelieren, um kritische Probleme zu priorisieren. Dafür sollte die Lösung APIs anhand ihrer externen Angriffsfläche, Datensensibilität, Geschäftskritikalität und Authentifizierungsanforderungen klassifizieren können.
2. Risikobasierte Schwachstellenbewertung und Priorisierung
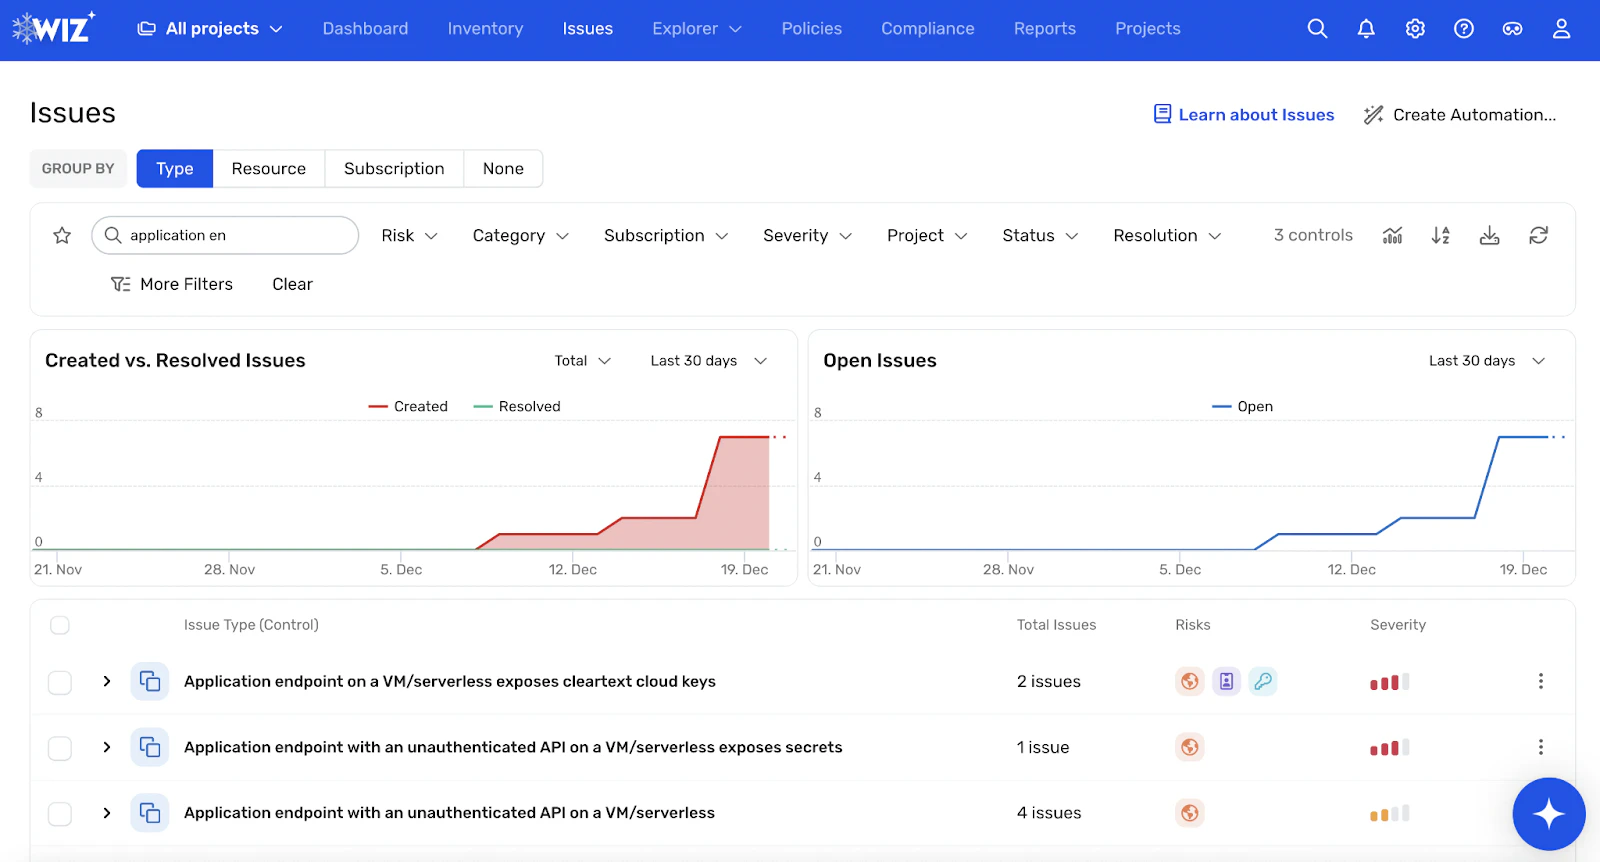
Eine API-Sicherheitslösung sollte Risiken nicht isoliert oder ausschließlich anhand ihres Schweregrades bewerten. Was gebraucht wird, ist ein Tool, das über rudimentäre Risikobewertungen oder Schweregrad-Ratings hinausgeht. Ein solches Tool kartiert, wie verschiedene API-Risiken mit geschäftskritischen Daten und Prozessen zusammenhängen.
Eine fehlkonfigurierte API, die mit einem S3-Bucket mit geschützten Gesundheitsdaten (PHI) verbunden ist, kann beispielsweise ein kritisches Risiko darstellen. Ist dieselbe API hingegen nicht erreichbar, lässt sich ihre Priorität entsprechend herabstufen.
Die besten API-Sicherheitstools verfügen über vollständige Runtime-Abdeckung. Die Erkennung von Runtime-Sicherheitsproblemen ist wichtig, da Sicherheitsteams so sehen können, wie sich API-Code-Probleme letztendlich in der Runtime manifestieren. Zudem performen Tools, die vertrauenswürdige Threat Intelligence-Feeds einbinden, deutlich besser gegen API-Bedrohungen.
3. Verhaltensüberwachung und Anomalieerkennung
Leistungsfähige Tools erstellen Baselines für normale API-Aktivitäten und erkennen Abweichungen, bevor sie zu größeren Bedrohungen werden. Signaturbasierte Verfahren können bekannte Angriffsmuster zuverlässig erkennen, neuartige Angriffe oder langsames Credential Stuffing jedoch übersehen.
Je fortschrittlicher die ML-Fähigkeiten eines API-Sicherheitstools also sind, desto effektiver kann es Risiken korrelieren und kontextualisieren. Um echte API-Bedrohungen von einer Flut risikoarmer Meldungen zu unterscheiden, ist ein Tool mit fortschrittlichen ML-Fähigkeiten unverzichtbar.
Ein weiterer entscheidender Faktor ist eine Sicherheitslösung, die API-Schwachstellen mit IAM-Lücken verknüpfen kann – dies ist entscheidend für die Erkennung von Privilege Escalation und Lateral Movement in der Cloud.
4. Richtliniendurchsetzung und automatisierte Behebung
Vollständige Abdeckung über den gesamten API-Lebenszyklus erfordert ein Tool mit:
Leistungsfähigen Richtlinien-Engines: Richtlinien-Engines unterstützen Autorisierungsmuster wie RBAC und ABAC, erzwingen mTLS für Service-zu-Service-Authentifizierung, verwalten Token-Rotation und -Ablauf, setzen Request-Größen- und Rate-Limits und validieren Eingaben anhand von OpenAPI-Schemas. Policy as Code sollte mit Break/Fix-Gates in CI/CD-Pipelines integriert werden. Entwicklerfreundliche Ausnahmen, PR-Kommentare und Richtlinien-Waiver mit Ablaufdatum vermeiden Reibungsverluste.
Automatisierte Behebungsfunktionen: Hier ist zu prüfen, ob das Tool bösartige Anfragen ohne menschliches Eingreifen blockieren kann. Kann es incident response-Runbooks aktivieren? Falls nicht, eignet sich dieses Tool nicht für schnelllebige Cloud-Setups.
CI/CD-Vereinheitlichung: Tools, die sich nahtlos mit CI/CD-Pipelines vereinen, stellen sicher, dass richtliniengesteuerte Kontrollen über den gesamten Entwicklungslebenszyklus eingebettet sind. DevOps-Teams können so Probleme frühzeitig erkennen.
Bei der Auswahl ist zu beachten: Jedes Tool, das die Produktivität beeinträchtigt, ist kontraproduktiv. API-Sicherheit sollte die Entwicklung immer unterstützen, nicht behindern.
Watch 12-minute Demo
Learn about the full power of the Wiz cloud security platform. Built to protect your cloud environment from code to runtime.
Watch now
Best Practices für API Security Posture Management
Teamübergreifende Zusammenarbeit bei der API-Sicherheit fördern
Erfolgreiches API Security Posture Management erfordert funktionsübergreifende Zusammenarbeit und gemeinsame Verantwortung von Sicherheits-, Compliance-, Entwicklungs- und Infrastrukturteams.
Empfohlene Schritte:
Führungspositionen etablieren und Rollen sowie Verantwortlichkeiten definieren, damit APIs in jeder Phase der Pipeline gesichert und dokumentiert sind;
API-Sicherheit in CI/CD-Workflows einbetten, damit Entwickelnde für die von ihnen erstellten APIs verantwortlich sind;
regelmäßige Meetings mit der Führungsebene und Sicherheitsverantwortlichen einplanen, um sicherzustellen, dass in die richtigen API-Sicherheitslösungen investiert wird und die Investitionen den gewünschten Nutzen bringen.
API-Sicherheitsrichtlinien automatisieren und durchsetzen
Eine richtliniengesteuerte Strategie ermöglicht die Einführung von Kontrollen wie Authentifizierung, Autorisierung, Rate-Throttling und Token-Management. Um diese Kontrollen im großen Maßstab einzuführen, empfiehlt sich der Einsatz von Service Meshes und API-Gateways.
Wichtig: Manuelle API-Richtliniengestaltung und -durchsetzung führt in der Cloud zu Drift. Daher sollte überall dort automatisiert werden, wo es möglich ist.
Cloud-APIs kontinuierlich scannen und inventarisieren
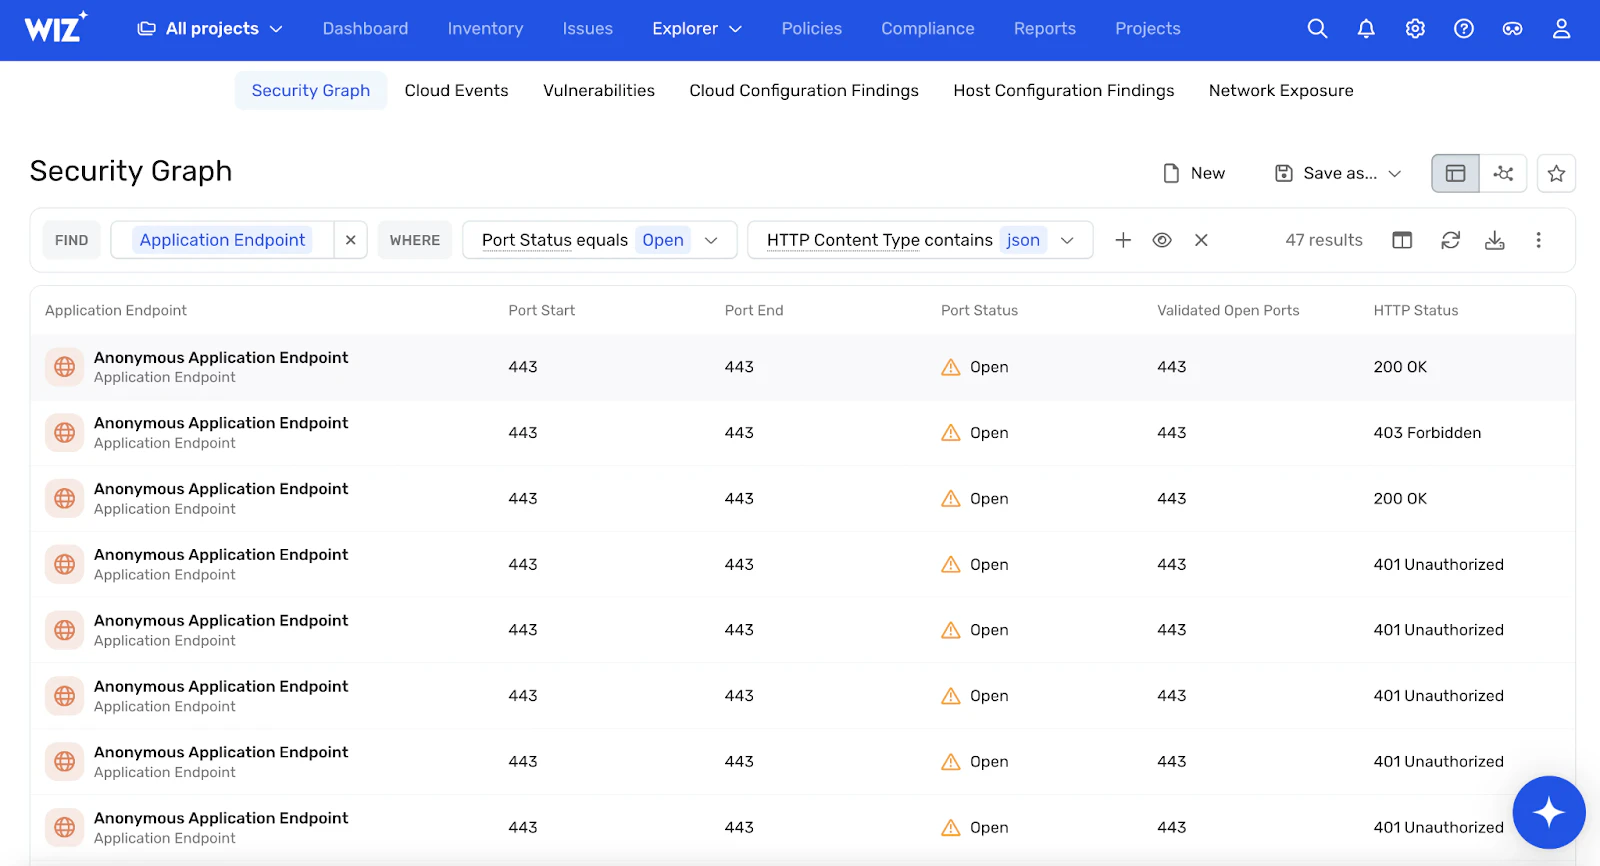
Ein weiterer Schlüssel zu starkem API Security Posture Management ist das kontinuierliche Scannen und umfassende Inventarisieren von API-Endpunkten – einschließlich aktiver, inaktiver, verwaister und Shadow-APIs.
Nach der Identifizierung aller API-Endpunkte im Setup sollten diese anderen Ressourcen und Risiken in der Cloud-Umgebung zugeordnet werden: Inventarisierung bedeutet nicht nur das Erstellen einer langen Liste von API-Endpunkten. APIs und zugehörige Risiken sollten nach Sensibilität und Kritikalität klassifiziert werden.
API-SPM in den bestehenden Cloud-Sicherheits-Stack konsolidieren
Ganzheitliche API-Sicherheit in verteilten Cloud-Umgebungen ist nur möglich, wenn das API-Sicherheitstool mit dem restlichen Tech-Stack verbunden werden kann. Für eine genaue API-Risikopriorisierung ist auch die Anbindung an andere Cloud-Sicherheitstools entscheidend. Der Einstieg beginnt bei den Grundlagen:
Die Stärke des API Security Posture Management-Programms hängt maßgeblich von der Qualität der verwendeten Daten ab, die über die Bedrohung vorliegen. Daher sollten die Tools mit den besten und aktuellsten Threat Intelligence-Feeds angereichert sein.
Die richtigen API-Sicherheitsmetriken nutzen
Messbare und umsetzbare API-Security-Posture-Management-Erkenntnisse sind entscheidend für kontinuierliche Verbesserungen. Folgende Metriken sollten überwacht werden:
MTTD;
MTTR;
Schwachstellenbehebungszeit;
Gesamtabdeckung der APIs;
Anzahl der False Positives.
Mittelmäßige Ergebnisse sollten nicht akzeptiert werden. Ein möglichst starkes API-Security-Posture-Management-Programm erfordert die richtigen Metriken, um den Fortschritt zu messen.
API management: Fundamentals for cloud security teams
API management is about how you actually govern and protect your cloud app's biggest attack surface—your APIs—from day one.
Mehr lesen
Wie Wiz umfassendes API Security Posture Management ermöglicht
Wiz API Security Posture Management (API-SPM), Teil von Wiz Cloud, hilft Teams, APIs in dynamischen Cloud-Umgebungen zu erkennen, Risiken zu bewerten und kritische Probleme zu priorisieren. Die Lösung schafft Transparenz über APIs und unterstützt Entwicklungsteams mit Self-Service-Workflows dabei, die von ihnen erstellten und betriebenen APIs abzusichern.
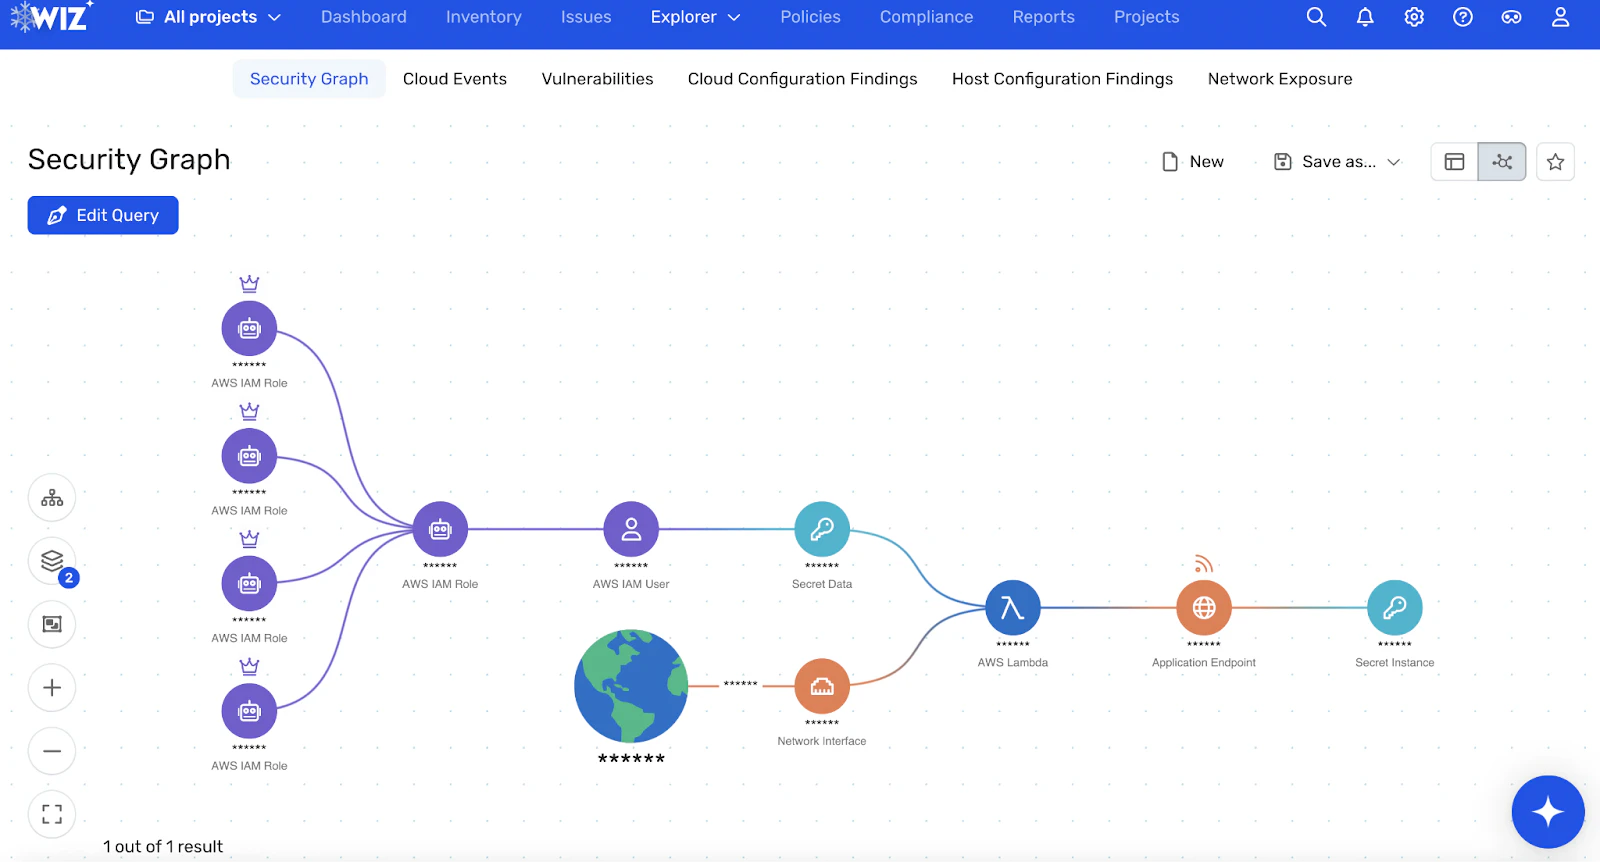
Der API-Sicherheitsansatz von Wiz Cloud umfasst mehrere Ebenen:
Erkennung: Wiz erstellt ein Inventar der APIs in der Cloud-Umgebung.
Risikobewertung: Der Dynamic Scanner von Wiz scannt API-Endpunkte proaktiv, um die öffentliche Angriffsfläche und Risiken zu identifizieren.
Toxische Kombinationen: Wiz kontextualisiert Cloud-Risiken mit API-Eigenschaften wie sensiblen Daten, externer Angriffsfläche, Autorisierungsabläufen und Hosting-Ressourcen, um die kritischsten API-Probleme zu priorisieren.
Validierung der Angriffsfläche: Wiz Attack Surface Management verifiziert, ob eine API tatsächlich aus dem Internet erreichbar ist. So können Teams sich auf ausnutzbare Pfade konzentrieren, anstatt eine lange Liste theoretischer Befunde abzuarbeiten.
Code-to-Runtime-Zuordnung: Wiz verfolgt API-Runtime-Probleme bis zu ihrer Quelle zurück, was Behebungs-Workflows erheblich beschleunigt.
Wiz API-SPM unterstützt auch Erkennung, API-Modellierung und Risikoanalyse mit Funktionen wie API-Endpunkt-Inventar, Analyse der externen Angriffsfläche, Schema-Analyse, Scanning sensibler Daten, Autorisierungs-Header-Scanning, Erkennung von Autorisierungs-Fehlkonfigurationen, API-Metriken und Hosting-Ressourcen-Kontext. All diese Funktionen werden in einem einheitlichen API-Sicherheits-Dashboard präsentiert.
Mit Wiz API-SPM erkennen Teams ihre APIs vollständig, priorisieren die relevanten Risiken und beheben Probleme, bevor sie eskalieren.
Bereit für den Einstieg? Eine Demo anfordern, um mehr darüber zu erfahren, wie Wiz das API Security Posture Management verbessern kann.
Secure your APIs with Wiz
Learn how Wiz gives security teams instant visibility into API exposure, misconfigurations, and attack paths — all in one platform.
