


Definition von Configuration Drift
Configuration Drift beschreibt, wie Systemkonfigurationen durch nicht nachverfolgte Änderungen allmählich von ihrer vorgesehenen Baseline abweichen. Manuelle Updates, Software-Patches oder Umgebungsfaktoren verändern die Infrastruktur dabei oft ohne Dokumentation oder Versionskontrolle.
Cloud Security Best Practices
Konsistente Cloud-Konfigurationen helfen, Configuration Drift vorzubeugen – das Cheat Sheet zu Cloud Security Best Practices bietet Orientierung für bewährte Sicherheitspraktiken.

Für Sicherheit und Betriebsstabilität ist das Thema zentral. Weicht ein System von seinem bekannten, sicheren Zustand ab, geht die Transparenz darüber verloren, was tatsächlich in Produktion läuft. Ohne diese Transparenz dauert die Fehlersuche länger, und es entstehen Sicherheitslücken.
Drift durch Konfigurationsmanagement verhindern
Konfigurationsmanagement steuert Systemeinstellungen und den Zustand der Infrastruktur zentral. Alle Umgebungen behalten so konsistente, dokumentierte Konfigurationen, die Teams nachverfolgen, prüfen und zuverlässig reproduzieren können.
Drift hat es damit schwer, weil eine zentrale Quelle der Wahrheit für alle Systemeinstellungen entsteht. Verwalten Teams ihre Konfigurationen in Versionskontrollsystemen wie Git, sehen sie genau, was sich wann geändert hat und wer die Änderung vorgenommen hat.
Daraus ergeben sich zwei zentrale Vorteile:
Konsistenz und Stabilität: Konfigurationsmanagement sorgt dafür, dass Systeme und Anwendungen wie vorgesehen laufen, ohne Unterbrechungen oder unerwartete Fehler. Es bildet das Rückgrat der IT-Infrastruktur, stabilisiert den Betrieb und reduziert Ausfallzeiten.
Vorhersehbarkeit: Stabilität und Vorhersehbarkeit gehen Hand in Hand, denn sorgfältiges Konfigurationsmanagement reduziert unerwartetes Systemverhalten. Ein Beispiel: Ein Team prüft Serverkonfigurationen regelmäßig automatisiert gegen einen definierten Standard. Die Tools markieren Abweichungen und korrigieren sie automatisch, sodass alle Server dem Sollzustand entsprechen. Deployments neuer Software und Updates laufen dann ohne Überraschungen durch Fehlkonfigurationen.
Konfigurationsmanagement als Grundlage für Vulnerability Management
Drift wirkt sich direkt auf das Vulnerability Management aus. Zwei Effekte stehen dabei im Vordergrund.
Unbemerkte Angriffsflächen entstehen, wenn Configuration Drift Sicherheitslücken öffnet, die niemand im Blick hat. Ein typischer Fall ist eine Firewall-Regel, die bei der Fehlersuche angepasst und nie zurückgesetzt wurde. Ebenso kann eine Database-Verbindung nach einem Update auf weniger sichere Standardeinstellungen zurückfallen.
In beiden Fällen sind sensible Systeme plötzlich für unbefugte Zugriffe erreichbar. Aktives Konfigurations-Monitoring erkennt solche Abweichungen, bevor sie zu Angriffsvektoren werden.
Inkonsistentes Patch Management wird zum ernsten Risiko, wenn Configuration Drift Update-Prozesse ausbremst. Systeme, die von ihrer Baseline abweichen, überspringen häufig kritische Sicherheitspatches, spielen sie fehlerhaft ein oder fallen nach Updates in verwundbare Zustände zurück.
Das Ergebnis ist ein uneinheitliches Bild: Einige Systeme sind geschützt, andere bleiben für bekannte Exploits angreifbar.
Auswirkungen und Kosten von Configuration Drift
Configuration Drift zeigt sich selten als einzelnes, offensichtliches Problem. Stattdessen summiert sich der Effekt leise über Betrieb, Sicherheit und Finanzen hinweg. Je länger Drift unentdeckt bleibt, desto teurer wird die Korrektur.
Langsamerer Betrieb
Weichen Konfigurationen von der Baseline ab, dauert es Stunden, nicht nachverfolgte Änderungen aufzuspüren. Teams müssen Änderungen einzeln durchgehen, um die Ursache zu finden. Das verzögert die Fehlersuche, verlängert Ausfallzeiten und beeinträchtigt die Geschäftskontinuität.
Hinzu kommt höherer Wartungsaufwand. Teams investieren zusätzliche Zeit, um Konfigurationen wieder anzugleichen, was konsequentes Konfigurationsmanagement von vornherein vermeidet. Entsprechend steigen die Betriebskosten.
Größere Sicherheitslücken
Drift öffnet Sicherheitslücken, die Angreifern den Weg ebnen. Der Schweregrad reicht vom unbefugten Datenzugriff bis zur vollständigen Systemübernahme. Mögliche Folgen sind finanzielle Verluste, Reputationsschäden, rechtliche Konsequenzen und schwindendes Kundenvertrauen.
Regulatorische Compliance ist ein Grundpfeiler der Unternehmenssicherheit. Durch Drift können Systeme von regulatorischen Vorgaben abweichen. Das erhöht Sicherheitsrisiken und kann rechtliche Folgen wie hohe Bußgelder und Reputationsschäden nach sich ziehen.
Steigende Kosten
Die Behebung von Drift-Problemen verursacht direkte Kosten. Dazu zählen zusätzliche Cloud-Rechnungen durch fehlkonfigurierte Ressourcen oder der Aufwand für die Reaktion auf Sicherheitsvorfälle. Werden Vorfälle nicht zügig bearbeitet, steigen diese Kosten deutlich.
Die indirekten Kosten fallen oft noch höher aus. Dazu gehören Umsatzeinbußen während Ausfallzeiten oder Reputationsschäden nach einem Sicherheitsvorfall. Solche Folgen belasten die Finanzen eines Unternehmens häufig langfristig.
Ursachen von Configuration Drift
Wer die Ursachen von Drift kennt, kann vorausschauend handeln, statt ständig Brände zu löschen. Mit diesem Wissen lassen sich gezielte Security Controls einrichten, die Drift stoppen, bevor sie den Betrieb beeinträchtigt oder Sicherheitslücken öffnet.
Die häufigsten Ursachen lassen sich drei Kategorien zuordnen, die jeweils eigene Präventionsstrategien erfordern.
Menschliche Faktoren
Manuelle Eingriffe: Undokumentierte Änderungen führen schnell zu Configuration Drift. Administratoren nehmen oft schnelle Fixes oder Anpassungen vor und vergessen, diese zu dokumentieren.
Versäumnisse: Auch menschliche Fehler im Konfigurationsprozess verursachen Drift. Fehlendes Verständnis oder kleine Fehler summieren sich mit der Zeit zu deutlichen Abweichungen von der Sollkonfiguration.
Einflüsse durch Software und Hardware
Software-Updates: Updates verbessern die Sicherheit, lösen aber oft unerwartete Konfigurationsänderungen aus. Schlecht gesteuerte Updates führen zu Drift und gefährden Stabilität und Sicherheit.
Hardware-Änderungen: Auch Hardware-Updates oder ausgetauschte Komponenten beeinflussen Konfigurationseinstellungen. Eine neue Netzwerkkarte oder zusätzliche Speichergeräte verursachen Drift, wenn niemand die Änderungen überwacht und steuert.
Umgebungsfaktoren
Fehlende Synchronisierung: In Umgebungen mit mehreren Instanzen entwickelt sich ohne Synchronisierung jede Instanz unabhängig weiter. Die entstehenden Unterschiede treiben Configuration Drift voran.
Externe Interaktionen: Integrationen mit Drittanbietersystemen verursachen mitunter Drift. Sie bringen neue Konfigurationen mit oder ändern bestehende, weichen so von der Baseline ab und können Schwachstellen öffnen.
Beispiele für Configuration Drift
Drift bei Webservern
Bei Webservern entsteht Drift meist, wenn sich Sicherheitseinstellungen während Wartung oder Fehlersuche undokumentiert ändern. Ein typisches Beispiel sind SSL/TLS-Konfigurationen, die zur Behebung von Verbindungsproblemen angepasst und nie auf sichere Standardwerte zurückgesetzt werden.
Deaktivieren Administratoren HSTS oder stufen Cipher Suites herab, um ein akutes Problem zu lösen, bleiben diese temporären Änderungen oft dauerhaft bestehen. Die Sicherheitslücke bleibt damit offen.
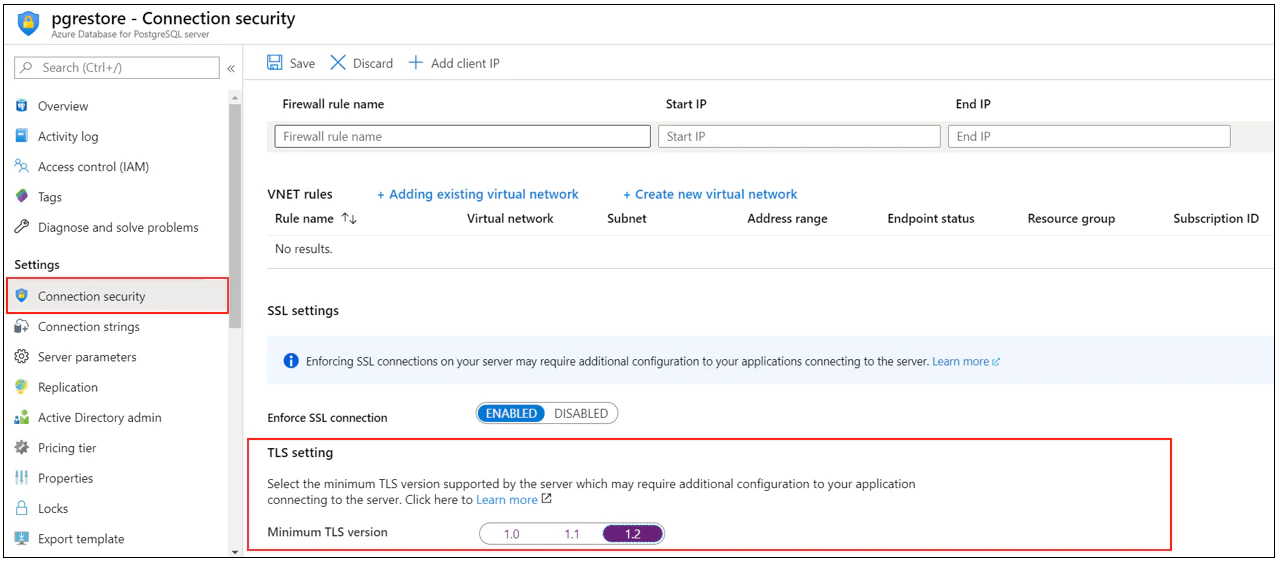
Abweichende Verschlüsselungseinstellungen legen sensible Daten für Unbefugte offen und machen das System anfällig für Man-in-the-Middle-Angriffe (MitM).
Configuration Drift in der Database
Databases bilden das Rückgrat vieler Anwendungen, ihre Stabilität hat daher hohe Priorität. Ein typisches Szenario: Jemand ändert das maximale Verbindungslimit in MySQL oder PostgreSQL. Ein sehr hohes Limit kann die Serverressourcen überlasten, ein zu niedriges blockiert legitimen Traffic.
Die folgende Konfigurationsdatei zeigt, wie ein Anstieg auf 1.000 maximale Verbindungen statt des Standardwerts von 100 die Database überlastet. Die Folge sind Performance-Probleme bis hin zu Systemabstürzen:
$ cat /etc/postgresql/14/main/postgresql.conf
max_connections = 1000
shared_buffers = 80MB
Geänderte Verbindungslimits verschlechtern die Performance, erzeugen Engpässe und bremsen die gesamte Anwendung aus. Falsche Limits können zudem Denial-of-Service-Angriffe (DoS) begünstigen.
Drift bei Firewall-Regeln
Firewalls sind die erste Verteidigungslinie der Netzwerksicherheit, deshalb zählt bei ihnen jede Einstellung. Drift entsteht oft, wenn Entwicklungsteams für Tests oder Fehlersuche vorübergehend Ports öffnen und danach nicht wieder schließen. SSH (Port 22) und RDP (Port 3389) sind dabei beliebte Ziele für Angreifer:
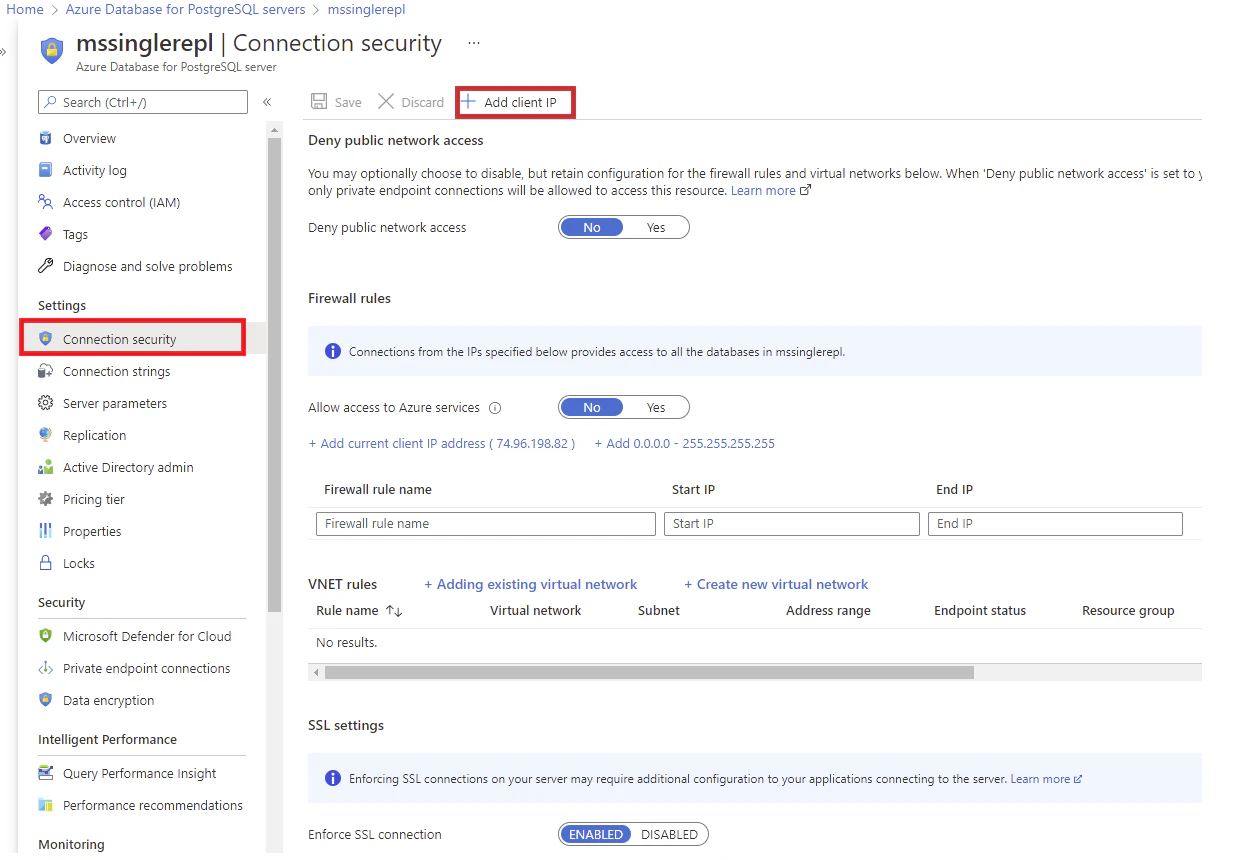
Das Agentless-Scanning von Wiz erkennt eine solche Fehlkonfiguration der Firewall sofort. Anschließend verknüpft es sie mit weiteren Risikofaktoren, damit Teams die Behebung priorisieren können.
Strategien gegen Configuration Drift
Configuration Drift lässt sich am besten mit einer mehrstufigen Strategie verhindern. Sie kombiniert automatisiertes Monitoring, Immutable Infrastructure und enge Zusammenarbeit im Team. Der wirksamste Ansatz verbindet proaktive Prävention mit der Fähigkeit, schnell zu reagieren.
Handbuch für Verantwortliche in der IT-Sicherheit
Klare Prozesse helfen, Configuration Drift zu erkennen und zu beheben – das Handbuch für Cloud-Security-Workflows bietet IT-Sicherheitsverantwortlichen Orientierung für strukturierte Sicherheitsabläufe.

Die Präventionsstrategie sollte sich auf folgende Kernbereiche konzentrieren.
Proaktive Maßnahmen
Automatisiertes Monitoring
Tools mit Drift-Erkennung und Benachrichtigungen in Real-Time helfen, Abweichungen schnell zu erkennen und zu beheben:
# Example Prometheus rule to detect unexpected CPU usage
groups:
- name: config_drift_detection
  rules:
  - alert: PotentialConfigurationDrift
    expr: abs(deriv(node_cpu_seconds_total[1h])) > 0.05
    for: 15m
    labels:
      severity: critical
    annotations:
      summary: "Potential Configuration Drift Detected"
      description: "A significant change in CPU usage has been detected, which might indicate a configuration drift."
Immutable Infrastructure
Mit Infrastructure as Code (IaC) wird Infrastruktur neu bereitgestellt statt verändert. So bleibt die Umgebung konsistent und reproduzierbar:
# Example Terraform script to create an AWS EC2 instance
resource "aws_instance" "web" {
  ami           = "ami-123456"
  instance_type = "t2.micro"

  tags = {
    Name = "WebServer"
  }
}
Versionskontrolle
Versionskontrollsysteme für Konfigurationsdateien machen Änderungen nachvollziehbar und erlauben bei Bedarf ein Zurücksetzen. Gleichzeitig entsteht eine lückenlose Historie aller Konfigurationen:
# Example Git commands to create a new branch and track changes
git checkout -b feature_branch
git add config.yaml
git commit -m "Added new configuration settings"
git push origin feature_branch
Trennung der Umgebungen
Getrennte Entwicklungs-, Staging- und Produktionsumgebungen verhindern unbeabsichtigte Konfigurationsänderungen in Produktion. Jede Umgebung bleibt so in sich konsistent:
# Example Docker Compose file to set up isolated environments
version: '3'
services:
  web:
    image: nginx:alpine
    environment:
      - ENVIRONMENT=development
    ports:
      - "8080:80"
Reaktive Maßnahmen
Reaktive Maßnahmen greifen, wenn ein Problem bereits aufgetreten ist. Proaktive Maßnahmen haben Vorrang, doch ohne reaktive Strategien bleibt die Absicherung unvollständig.
Regelmäßige Audits
Regelmäßige Konfigurationsprüfungen gegen eine bekannte Baseline decken Drift auf und halten Systeme sicher und effizient:
# Example script to audit system configurations
#!/bin/bash
if [[ $(grep "PermitRootLogin no" /etc/ssh/sshd_config) ]]; then
  echo "Root login is disabled"
else
  echo "Root login is enabled"
fi
Dokumentation
Jede Änderung gehört vollständig dokumentiert, inklusive Begründung und erwarteter Auswirkung. Das schafft Transparenz und klare Verantwortlichkeiten.
Rollback-Strategien
Ein klarer Plan für schnelle Rollbacks auf eine stabile Konfiguration minimiert Ausfallzeiten und schützt die Systemintegrität:
# Example script to rollback to a previous configuration state
#!/bin/bash
git reset --hard HEAD~1
systemctl restart nginx.service
Zusammenarbeit und Kommunikation
Zusammenarbeit und Kommunikation bilden das Fundament für wirksames Konfigurationsmanagement. Stimmen sich Entwicklungs- und Betriebsteams regelmäßig zu Konfigurationsstandards und Updates ab, sinkt das Konfliktrisiko. Deployments laufen dann reibungsloser.
Change Management
Ein robuster Change-Management-Prozess mit Freigabepflicht für Konfigurationsänderungen sorgt für einen strukturierten, nachvollziehbaren Ablauf:
# Example change request template in a ticketing system
Ticket ID: CR-12345
Requester: John Doe
Description: Update Nginx worker processes from 4 to 8
Justification: To improve server performance
Approver: [Pending Approval]
Feedback-Schleifen
Betriebs- und Entwicklungsteams brauchen feste Kanäle, um Konfigurationsänderungen und deren Auswirkungen zu besprechen. So arbeiten alle auf demselben Informationsstand.
Alarmierung
Alarme für nicht autorisierte oder unerwartete Konfigurationsänderungen melden Drift sofort, damit Teams schnell reagieren können:
# Example Alertmanager configuration to set up alerts
route:
  group_by: ['alertname']
  group_wait: 30s
  group_interval: 5m
  repeat_interval: 3h
  receiver: 'team-X-mails'
receivers:
- name: 'team-X-mails'
  email_configs:
  - to: 'team-X@example.com'
Tools und Automatisierung
In modernen IT-Umgebungen sorgen Tools und Automatisierung für eine resiliente, effiziente Infrastruktur. Mit den richtigen Tools und Automatisierungsstrategien sinken die Risiken durch Configuration Drift deutlich.
Tools für Konfigurationsmanagement
Konfigurationsmanagement-Tools automatisieren Deployment und Verwaltung von Konfigurationen über verschiedene Umgebungen hinweg. So bleiben Konsistenz und Compliance mit dem Sollzustand gewahrt:
# Example Ansible playbook to configure a web server with advanced settings
---
- name: Advanced Web Server Configuration
  hosts: webservers
  vars:
    http_port: 80
    max_clients: 200
  tasks:
    - name: Ensure Nginx is installed
      apt:
        name: nginx
        state: present
    - name: Configure Nginx
      template:
        src: /path/to/nginx.conf.j2
        dest: /etc/nginx/nginx.conf
      notify:
        - Restart Nginx
  handlers:
    - name: Restart Nginx
      systemd:
        name: nginx
        state: restarted
Das Ansible Playbook oben konfiguriert NGINX dynamisch über ein Template. Dadurch wird das Konfigurationsmanagement flexibler und leichter wartbar.
Automatisierte Tests
Automatisierte Test-Pipelines validieren Konfigurationen gegen definierte Standards und erhöhen so Zuverlässigkeit und Effizienz:
// Example Jenkins pipeline to run configuration tests with stages
pipeline {
    agent any
    stages {
        stage('Checkout') {
            steps {
                checkout scm
            }
        }
        stage('Test') {
            steps {
                script {
                    def tests = load 'tests.groovy'
                    tests.run()
                }
            }
        }
        stage('Report') {
            steps {
                publishHTML(target: [
                    allowMissing: false,
                    alwaysLinkToLastBuild: true,
                    keepAll: true,
                    reportDir: 'report',
                    reportFiles: 'index.html',
                    reportName: 'Test Report'
                ])
            }
        }
    }
}
Diese Jenkins-Pipeline ergänzt eine Reporting-Stage, die einen detaillierten Testbericht erzeugt und veröffentlicht. Testergebnisse werden so transparent, und Feedback-Schleifen werden kürzer.
Backup und Wiederherstellung
Robuste Backup- und Restore-Strategien sichern Konfigurationen und ermöglichen nach Ausfällen eine schnelle Wiederherstellung. Das schützt die Geschäftskontinuität. Regelmäßige Tests stellen sicher, dass die Backups funktionieren und im Ernstfall verlässlich sind.
Tools wie Wiz überwachen Konfigurationen kontinuierlich, erkennen Drift in Real-Time und markieren Abweichungen von definierten Sicherheits-Baselines automatisch.
Der Wiz-Ansatz gegen Configuration Drift
Wiz erkennt Cloud-Fehlkonfigurationen in Real-Time und setzt automatisierte Richtlinien in der gesamten Infrastruktur durch. Die Plattform gleicht Cloud-Ressourcen kontinuierlich mit definierten Baselines ab. Abweichungen fallen so auf, bevor sie Sicherheit oder Betrieb beeinträchtigen.
Als zentrale Plattform gibt Wiz Sicherheits- und Entwicklungsteams Transparenz, Kontext und klare Prioritäten über den gesamten Entwicklungszyklus. Wichtige Funktionen im Überblick:
Erkennung von Cloud-Fehlkonfigurationen in Real-Time: Wiz erkennt kritische Cloud-Fehlkonfigurationen sofort und legt damit die Basis für wirksames Management von Configuration Drift.
Vulnerability Management: Die Plattform beschleunigt die Behebung von Schwachstellen und hält mit Umfang und Tempo der Cloud Schritt.
Sicherheit für Container und Kubernetes: Wiz beseitigt Risiken in Container-Umgebungen und hält Systeme sicher und stabil.
IaC-Scanning: Das IaC-Scanning von Wiz sichert die Cloud vom Quellcode bis zur Produktion ab und verankert Konfigurationsmanagement proaktiv im Entwicklungsprozess.
Configuration Drift lässt sich gezielt angehen, wenn Konfigurationsabweichungen und ihre Risiken sichtbar sind. Entdecken Sie in einer Wiz-Demo, wie die Plattform Cloud-Fehlkonfigurationen erkennt und Teams bei der Priorisierung unterstützt. Wiz in Aktion erleben
Demo
Eine Wiz-Demo zeigt, wie Teams Cloud-Fehlkonfigurationen erkennen, Risiken einordnen und die Behebung von Configuration Drift priorisieren können.
