
Definition und Bedeutung effektiver Berechtigungen
Effektive Berechtigungen sind die Rechte, die ein Benutzer, eine Gruppe oder ein Dienstkonto in einer Cloud-Umgebung tatsächlich auf eine Ressource hat. Erst wer sie kennt, kann prüfen, ob Zugriffskontrollen zu den Sicherheitsrichtlinien und zum Prinzip der geringsten Berechtigung passen.
Cloud Security Best Practices
Das Prinzip der geringsten Berechtigung hilft, effektive Cloud-Berechtigungen gezielt zu verwalten, und das Merkblatt zu Best Practices für Cloud-Sicherheit bietet praktische Orientierung für die Umsetzung.

Die Kontrolle von Berechtigungen ist heute wichtiger denn je. Laut aktuellen Berichten hatten 61 % der Unternehmen im Jahr 2024 mit Cloud-Sicherheitsproblemen zu kämpfen. Wirksame Maßnahmen schützen sensible Daten und sichern die Einhaltung regulatorischer Vorgaben. Passend zugeschnittene Berechtigungen sind ein zentraler Baustein eines soliden Sicherheitsstatus, denn sie verhindern unbefugten Zugriff. Fehlkonfigurationen oder zu weit gefasste Berechtigungen führen dagegen schnell zu Datenlecks und Compliance-Verstößen.
Dieser Artikel beleuchtet die Herausforderungen der Berechtigungsverwaltung, die Risiken unzureichender Zugriffskontrollen und den Umgang großer Cloud-Anbieter mit Berechtigungen. Außerdem geht es um Best Practices und weiterführende Ansätze wie Cloud-Berechtigungsmanagement (CIEM).
Herausforderungen effektiver Berechtigungen in der Cloud
Effektive Berechtigungen legen fest, worauf Benutzer und Systeme zugreifen dürfen. Sie verhindern unbefugten Zugriff auf sensible Daten oder gewähren ihn unbemerkt. Genau deshalb ist ihre Kontrolle weniger einfach, als es zunächst scheint. Einige typische Hürden im Überblick:
Komplexität durch Cloud-Native-Services und APIs
Cloud-Native-Services und APIs bringen eigene Komplexität mit. Dazu gehören dynamische Berechtigungen, die sich je nach Nutzung ändern, Microservices-Architekturen mit unterschiedlichen Zugriffsebenen und eine Vielzahl von Dienstkonten. Fein abgestufte Zugriffskontrollen begünstigen Fehlkonfigurationen, und API Security verlangt spezifische Berechtigungen über mehrere Gateways hinweg.
Hinzu kommen ereignisgesteuerte Architekturen, die Berechtigungen in Echtzeit anpassen müssen. Sich wandelnde Compliance-Anforderungen erschweren die Zugriffsverwaltung zusätzlich. Schnelle Deployments und Abhängigkeiten zwischen Diensten machen es noch schwieriger, Berechtigungsstrukturen klar und sicher zu halten.
Ein Beispiel sind Workloads in einem Kubernetes-Cluster, die zusätzlich mit Rollen und Berechtigungen des Cloud-Anbieters arbeiten. Die vielen möglichen Kombinationen treiben die Komplexität der Berechtigungsverwaltung deutlich nach oben. In der Praxis vergeben Entwicklungsteams deshalb oft weitreichendere Berechtigungen als nötig, um Probleme zu vermeiden und schneller voranzukommen.
Multi-Cloud-Umgebungen
In Multi-Cloud-Umgebungen erschweren unterschiedliche Berechtigungsmodelle, uneinheitliche Richtlinien und komplexe Vererbungsstrukturen die Verwaltung. Jeder Anbieter nutzt ein eigenes System, was einheitliche Zugriffskontrollen und das Prinzip der geringsten Berechtigung schwer durchsetzbar macht. Mehr Schwachstellen, fehlende Transparenz und abweichende Compliance-Anforderungen verlangen zudem ausgereifte native Tools und klare Strategien.
Zu weit gefasste oder fehlerhaft konfigurierte Zugriffsrechte
Zu weit gefasste oder fehlerhaft konfigurierte Zugriffsrechte bergen erhebliche Risiken wie Datenlecks, Insider-Bedrohungen und Compliance-Verstöße. Sie vergrößern die Angriffsfläche, begünstigen den Missbrauch von Ressourcen und erschweren Verantwortlichkeit sowie die Wiederherstellung nach Vorfällen. Ein weiteres Problem sind unbemerkte dienstübergreifende Zugriffe, über die sensible Informationen offenliegen können.
Typische Szenarien mit Einfluss auf effektive Berechtigungen
Rollenübernahme und temporäre Anmeldedaten
Rollenübernahme und temporäre Anmeldedaten gewähren dynamischen, eng begrenzten Zugriff. Das erhöht die Flexibilität und stützt das Prinzip der geringsten Berechtigung. Gleichzeitig erschweren diese Mechanismen Audits und sorgen leicht für Unklarheit darüber, welche Berechtigungen gerade aktiv sind. Ohne sorgfältige Verwaltung entstehen überhöhte Berechtigungen und eine unübersichtliche Berechtigungslandschaft.
Verschachtelte Gruppen und vererbte Berechtigungen
Verschachtelte Gruppen und vererbte Berechtigungen erzeugen komplexe Strukturen, die tatsächliche Zugriffsrechte verschleiern. Das führt zu Unklarheit und Fehlkonfigurationen. Benutzer erhalten so unter Umständen zu weitreichende Berechtigungen, was das Sicherheitsrisiko erhöht. Audits werden aufwendiger, und Änderungen auf Ebene der übergeordneten Gruppe wirken sich unerwartet auf alle verschachtelten Mitglieder aus.
Ressourcenbasierte und identitätsbasierte Richtlinien im Vergleich
Ressourcenbasierte Richtlinien steuern den Zugriff direkt auf Ebene der Ressource. Dadurch können sie identitätsbasierte Richtlinien übersteuern und Aktionen erlauben, die identitätsbasierte Richtlinien verweigern. Das ermöglicht kontoübergreifenden Zugriff und vereinfacht die Verwaltung. Es kann aber auch zu Unklarheit und unerwartetem Berechtigungsverhalten führen.
Effektive Berechtigungen bei großen Cloud-Anbietern im Vergleich
Jeder Cloud-Anbieter (Cloud Service Provider, CSP) setzt Berechtigungen mit eigenen Mechanismen um. Ein Vergleich zeigt die wichtigsten Unterschiede.
Handbuch für Verantwortliche in der IT-Sicherheit
Klare Sicherheitsabläufe erleichtern die regelmäßige Prüfung effektiver Cloud-Berechtigungen – das Handbuch für Verantwortliche in der IT-Sicherheit bietet Orientierung für die Gestaltung solcher Workflows.

Strategien zur Berechnung effektiver Berechtigungen
AWS: AWS nutzt IAM-Richtlinien in Form von JSON-Dokumenten, die die Berechtigungen für Benutzer und Rollen definieren. Effektive Berechtigungen ergeben sich aus identitäts- und ressourcenbasierten Richtlinien, was eine komplexe Berechtigungslandschaft erzeugen kann. (Weitere Details bietet der Artikel zu IAM-Sicherheit.)
Azure: Azure setzt auf rollenbasierte Zugriffskontrolle (RBAC). Rollen lassen sich auf unterschiedlichen Bereichen zuweisen, etwa Abonnements oder Ressourcengruppen. Effektive Berechtigungen ergeben sich aus Rollenzuweisungen und können von Berechtigungen übergeordneter Bereiche beeinflusst werden.
Google Cloud: Google Cloud verwendet IAM-Richtlinien, die fein abgestufte Berechtigungen erlauben. Effektive Berechtigungen ergeben sich aus IAM-Richtlinien und Organisationsrichtlinien. Gerade in hierarchischen Ressourcen wie Ordnern und Projekten entstehen dadurch unerwartete Berechtigungskombinationen.
Besondere Herausforderungen je Anbieter
AWS: Bei AWS liegt die Herausforderung im komplexen Zusammenspiel verschiedener Richtlinientypen (identitäts- und ressourcenbasiert), die sich widersprechen oder überschneiden können.
Azure: In Azure erschweren verschachtelte Gruppen und Rollenzuweisungen die Berechnung von Berechtigungen, vor allem bei dynamisch verwalteten Gruppen.
Google Cloud: Komplexe Organisationsrichtlinien und die Verwaltung von Berechtigungen auf mehreren Ebenen (Ordner, Projekte) erschweren die Bewertung effektiver Berechtigungen.
Beispiele für unerwartete Berechtigungskombinationen
In AWS kann ein Benutzer Lesezugriff auf einen S3-Bucket über eine IAM-Richtlinie und zusätzlich über eine Bucket-Richtlinie erhalten. Die Berechtigungen werden so unbemerkt erweitert.
In Azure kann ein Benutzer mit einer Rolle auf Ebene der Ressourcengruppe Zugriff auf alle Ressourcen dieser Gruppe erhalten. Das gilt auch dann, wenn ihm für einzelne Ressourcen keine expliziten Berechtigungen erteilt wurden.
In Google Cloud können Organisationsrichtlinien Zugriffe erlauben, die scheinbar auf Projektebene beschränkt sind. Das zeigt, wie hierarchische Berechtigungen unerwartete Zugriffsmöglichkeiten schaffen.
Best Practices für die Verwaltung effektiver Berechtigungen
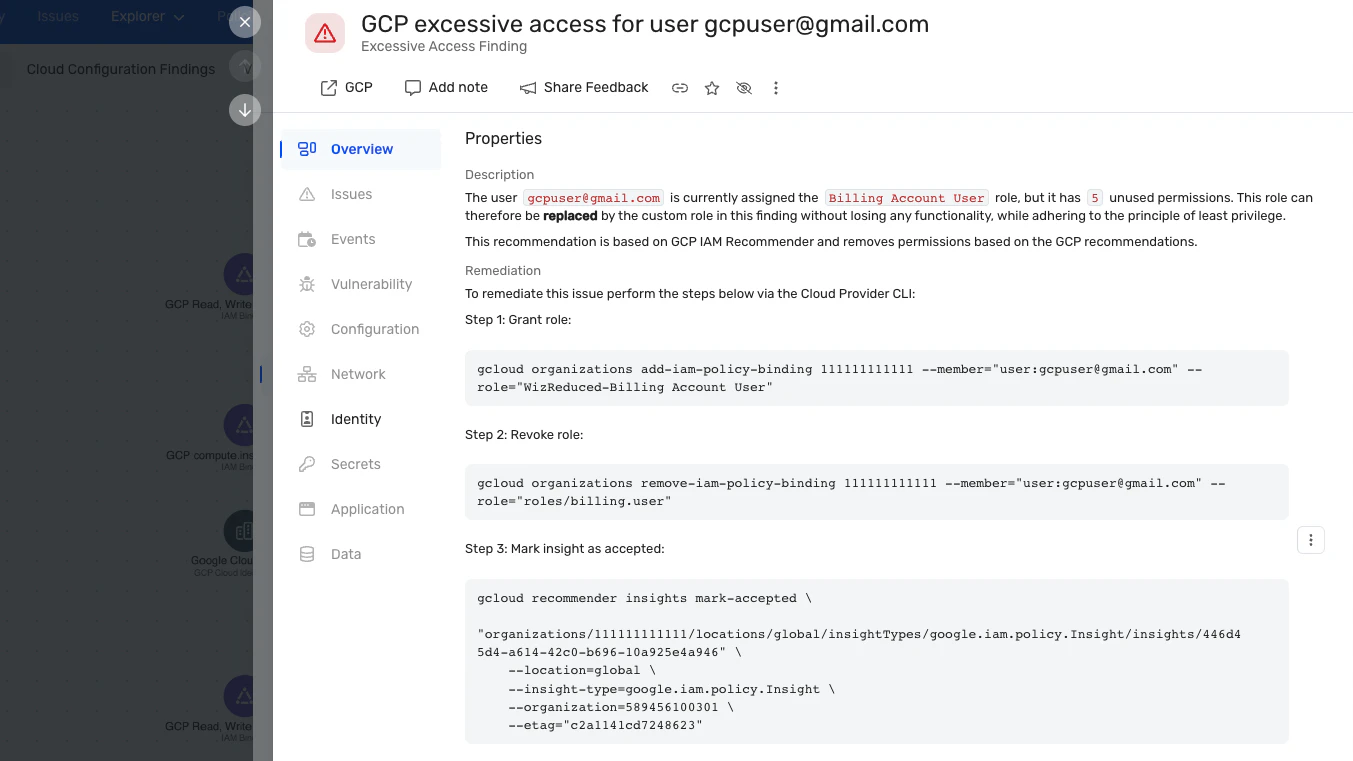
1. Prinzip der geringsten Berechtigung umsetzen: Beim Prinzip der geringsten Berechtigung (PoLP) erhalten Benutzer nur die Berechtigungen, die sie für ihre Aufgaben benötigen. Zentrale Schritte sind rollenbasierte Zugriffskontrollen und regelmäßige Audits, die überhöhte Berechtigungen entziehen. Das gilt für menschliche und nicht menschliche Identitäten wie Dienstkonten gleichermaßen. Für erhöhte Zugriffsrechte eignen sich temporäre Anmeldedaten. Ebenso wichtig sind die Überwachung von Zugriffen und Schulungen zum PoLP.
Zugriffsrechte regelmäßig prüfen und überarbeiten: Audits sollten in festen Intervallen stattfinden. Automatisierte Tools überwachen Zugriffe, und die Einbindung wichtiger Verantwortlicher sorgt für Genauigkeit. Außerdem gilt es, Anomalien zu erkennen, Änderungen für Compliance-Zwecke zu dokumentieren und einen Prozess zur schnellen Behebung von Problemen zu etablieren.
Automatisierte Tools zur kontinuierlichen Überwachung nutzen: Automatisierte Tools überwachen effektive Berechtigungen fortlaufend und schaffen Transparenz über Zugriffsrechte in Echtzeit. Sie erkennen Anomalien und vereinfachen Audits durch automatisch erstellte Berichte. Außerdem unterstützen sie die Compliance durch dauerhafte Kontrolle und wachsen mit dem Unternehmen mit. Eingebunden in bestehende Sicherheits-Frameworks stärken diese nativen Tools die Sicherheit insgesamt und machen die Zugriffsverwaltung effizienter.
Vereinfachte Verwaltung effektiver Berechtigungen mit CIEM
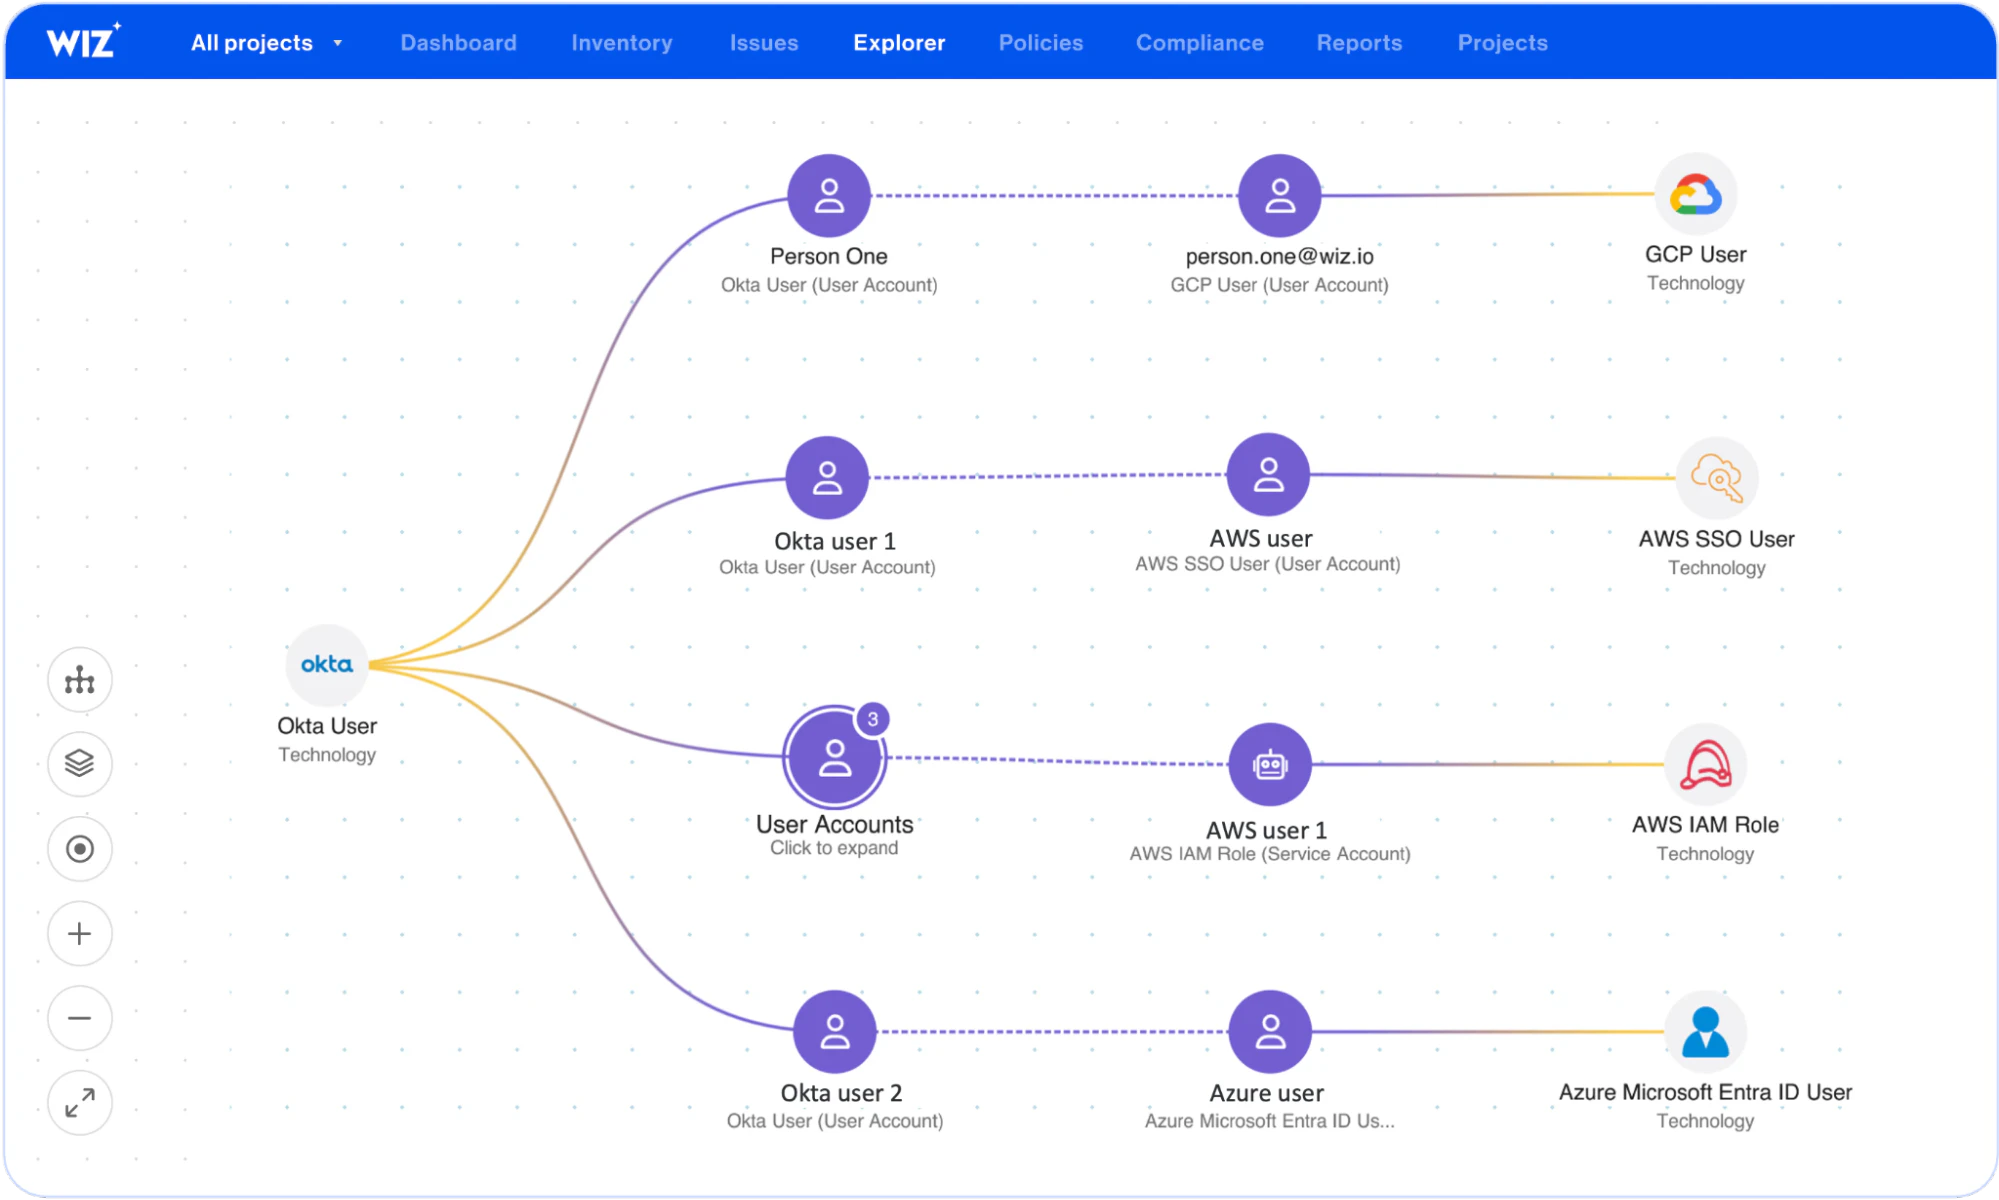
Cloud-Berechtigungsmanagement (CIEM) verwaltet effektive Berechtigungen im großen Maßstab. Es schafft zentrale Transparenz über Benutzerzugriffe in mehreren Cloud- und Entwicklungsplattformen. CIEM-Tools liefern detaillierte Einblicke, automatisieren die Compliance-Überwachung und reduzieren Risiken, indem sie überhöhte Berechtigungen aufdecken. Zudem lassen sie sich in bestehende Sicherheitssysteme integrieren und vereinfachen die Zugriffsverwaltung in komplexen Umgebungen.
CIEM-Lösungen bieten zwei wesentliche Vorteile:
Transparenz über komplexe Berechtigungsstrukturen: CIEM-Tools bilden Benutzeridentitäten, Rollen und Berechtigungen über Cloud-Umgebungen hinweg ab. Sie liefern detaillierte Einblicke in effektive Berechtigungen, überwachen Änderungen in Echtzeit und bereiten alles in verständlichen Dashboards auf. Automatisierte Berichte heben Berechtigungsanomalien hervor und erleichtern Audits, während kontextbezogene Analysen potenzielle Risiken aufzeigen.
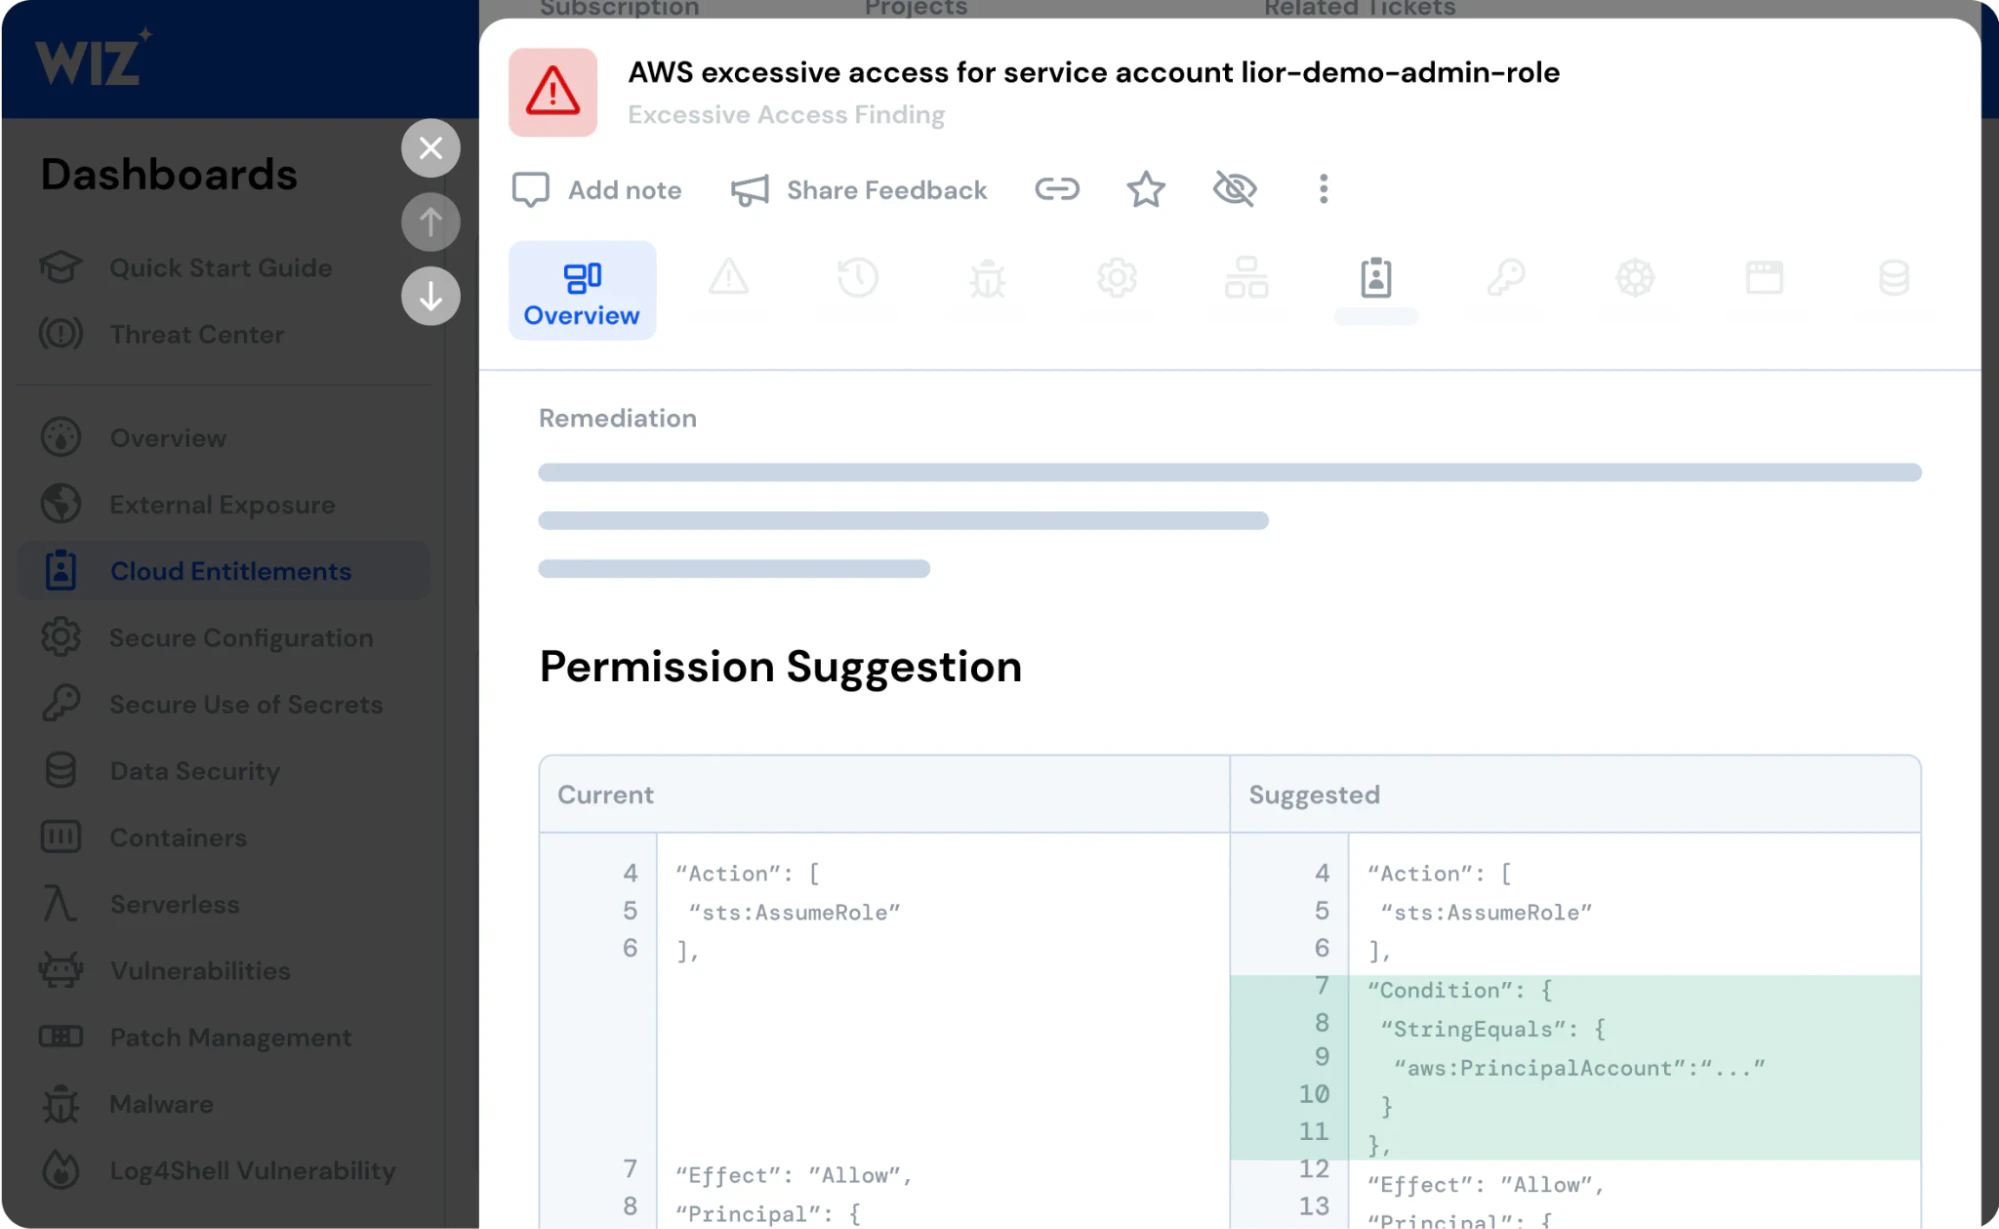
Erkennung und Behebung überhöhter Berechtigungen: CIEM-Tools analysieren Berechtigungen automatisiert und bewerten Risiken, sodass unnötige Zugriffsrechte schnell auffallen. Bei Anomalien in Zugriffsmustern liefern CIEM-Lösungen konkrete Empfehlungen zur Behebung. Über die Integration mit Identitätsmanagementsystemen lassen sich Anpassungen direkt umsetzen. Audit-Trails und Berichte unterstützen Compliance und Nachvollziehbarkeit und stärken so das Prinzip der geringsten Berechtigung.
Der Wiz-Ansatz für effektive Berechtigungen
Die CIEM-Lösung von Wiz unterstützt die Umsetzung effektiver Berechtigungen mit einer umfassenden Analyse von Cloud-Identitäten und ihren Cloud-Berechtigungen.
Wiz bietet dabei:
Transparenz: Die zentrale Plattform von Wiz zeigt alle Cloud-Identitäten detailliert an, darunter Benutzer, Gruppen, Dienstkonten und Rollen. Sicherheitsteams können so den gesamten Identitäts-Stack prüfen und Lateral Movement erkennen.
Berechnung effektiver Berechtigungen: Wiz ermittelt die tatsächlichen Berechtigungen jeder Identität auf alle Ressourcen einer Umgebung und stellt sie auf einen Blick dar. Sicherheitsteams sehen dadurch, in welchem Umfang sensible Daten zugänglich sind.
Erkennung hoher oder administrativer Berechtigungen: Wiz identifiziert hoch privilegierte oder administrative Berechtigungen, die Prinzipalen oder Workloads in der Umgebung zugewiesen sind. So lassen sich Angreifern wichtige Angriffspfade entziehen.
Für Multi-Cloud-Umgebungen überführt Wiz die Modelle der verschiedenen Cloud-Anbieter in ein einheitliches IAM-Modell. Es umfasst Prinzipale, Ressourcen, Berechtigungen und IAM-Bindungen. Das Ergebnis ist einfache und wirksame Sicherheit über eine zentrale Ansicht für alle Cloud-Plattformen.
total 0 payments.0.
Transparenz über effektive Cloud-Berechtigungen hilft, Zugriffsrechte gezielt zu prüfen. Entdecken Sie in einer Demo, wie Wiz tatsächliche Zugriffsrechte analysiert und überhöhte Berechtigungen sichtbar macht. Wiz in Aktion erleben
Demo
Effektive Cloud-Berechtigungen werden mit Wiz transparent – entdecken Sie in einer Demo, wie die Plattform tatsächliche Zugriffsrechte auf Cloud-Ressourcen berechnet und darstellt.
