
Was ist ein Infrastruktur-Ingenieur?
Ein Infrastruktur-Ingenieur entwirft, baut und wartet die grundlegenden Systeme, die Anwendungen und Geschäftsabläufe antreiben. Dazu gehören Server, Netzwerke, Speicher, Cloud-Ressourcen und Container-Plattformen. Die Kernaufgabe besteht darin, sicherzustellen, dass diese Systeme zuverlässig, skalierbar, sicher und leistungsfähig bleiben.
Die Rolle hat sich im vergangenen Jahrzehnt dramatisch weiterentwickelt. Während Infrastruktur-Ingenieure früher ihre Tage damit verbrachten, physische Server in Racks einzubauen und Kabel in Rechenzentren zu verlegen, definieren viele heute Umgebungen mittels Code unter Verwendung von Tools wie Terraform und CloudFormation. Dieser Wandel hin zu Infrastructure as Code (IaC) bedeutet, dass Infrastrukturänderungen versionskontrolliert, wiederholbar und auditierbar sind.
Der heutige IT-Infrastruktur-Ingenieur arbeitet primär in Cloud-Umgebungen, obwohl viele Organisationen nach wie vor Hybrid-Setups mit On-Premises-Systemen unterhalten. Container-Orchestrierungsplattformen wie Kubernetes sind zum Standard geworden, was der Infrastrukturverwaltung eine weitere Komplexitätsebene hinzufügt. Das Verständnis von Sicherheits-Postures und Compliance ist nicht länger optional. Es ist ein integraler Bestandteil der Rolle, da Fehlkonfigurationen Organisationen Pannen und regulatorischen Strafen aussetzen können.
2025 Gartner® Market Guide für CNAPP
Sicherheitsteams konsolidieren Tools, stimmen Arbeitsabläufe aufeinander ab und priorisieren Plattformen, die einen durchgängigen Kontext bieten. Der 2025 Gartner® Market Guide für Cloud-Native Application Protection Platforms (CNAPP) beleuchtet diesen Wandel und zeigt auf, was Sicherheitsverantwortliche bei der Reifung des Marktes berücksichtigen sollten.

Was macht ein Infrastruktur-Ingenieur?
Infrastruktur-Ingenieure decken vier Kernbereiche der Verantwortung ab. Die genaue Mischung variiert je nach Unternehmensgröße, Cloud-Reife und Branchenvertikal. Kleinere Organisationen haben möglicherweise einen einzelnen Infrastruktur-Ingenieur, der alles abdeckt, während größere Unternehmen Spezialisten für die jeweiligen Domänen beschäftigen.
Infrastruktur entwerfen und bereitstellen
Infrastruktur-Ingenieure arschitektonieren Systeme im Hinblick auf Hochverfügbarkeit und Notfallwiederherstellung. Sie planen Kapazitäten zur Bewältigung des erwarteten Wachstums und entwirfen fehlertolerante Systeme, die Komponentenausfälle überstehen. Die Bereitstellungsautomatisierung mithilfe von IaC-Tools wie Terraform, CloudFormation oder Pulumi ist gängige Praxis und verringert das Risiko menschlicher Fehler, die Laut Uptime Institute fast 40 % der großen Ausfälle verursachen. Ingenieure erstellen Blueprints und Templates, die Entwicklungsteams nutzen, um Ressourcen konsistent zu provisionieren, und die meisten Teams verwenden heute GitOps-Workflows, bei denen Infrastrukturänderungen vor der Bereitstellung ein Code-Review durchlaufen.
Netzwerke und Konnektivität verwalten
Die Netzwerkkonfiguration in Cloud-Umgebungen umfasst VPCs, Subnets, Routing-Tabellen und Security Groups. Infrastruktur-Ingenieure konfigurieren Load Balancer zur Traffic-Verteilung, verwalten DNS-Einträge und richten CDNs zur Leistungssteigerung ein. Cloud-Networking unterscheidet sich von traditionellem On-Premises-Networking dadurch, dass es softwaredefiniert, API-gesteuert und ephemer ist. Netzwerkssegmentierung und Mikrosegmentierung bleiben für die Sicherheit von entscheidender Bedeutung, da sie den Explosionsradius bei Vorfällen begrenzen.
Systemzuverlässigkeit und -leistung aufrechtzuerhalten
Monitoring und Observability sind alltägliche Anliegen. Infrastruktur-Ingenieure richten Dashboards ein, konfigurieren Alarme und bauen Logging-Pipelines auf, um den Systemzustand zu überwachen. Sie beteiligen sich an der Incident-Response- und On-Call-Bereitschaft und reagieren, wenn Systeme ausfallen. Kapazitätsmanagement und die Konfiguration von Autoscaling helfen dabei, Lastspitzen ohne manuelles Eingreifen zu bewältigen. Der Erfolg wird anhand von Uptime-Metriken, Latenzperzentilen und Fehlerraten gemessen, die an SLAs geknüpft sind.
Sicherheit und Compliance gewährleisten
Infrastruktur-Ingenieure sind mittlerweile für eine sichere Konfiguration als Kernverantwortung zuständig. Dies bedeutet die Implementierung von Least-Privilege-Zugriffen, die Konfiguration von Verschlüsselung im Ruhezustand (at rest) und während der Übertragung (in transit) sowie die ordnungsgemäße Verwaltung von Sicherheitsgruppen. Fehlkonfigurationen wie offene S3-Buckets, zu nachgiebige IAM-Rollen und exponierte Datenbanken stellen ein echtes Risiko dar. Compliance-Frameworks wie SOC 2, PCI DSS und HIPAA erfordern Kontrollen, die von Infrastruktur-Ingenieuren implementiert und aufrechterhalten werden. Zu den gängigen Aufgaben gehören das Konfigurieren von Verschlüsselung ruhender und übertragener Daten, das Aktivieren von Audit-Logging für Zugriffsereignisse, das Durchsetzen der Netzwerksegmentierung zwischen Umgebungen, das Einhalten von Schwachstellenscans und Patching-SLAs sowie das Generieren von Nachweisen für Compliance-Audits. Die Sichtbarkeit über Cloud-Ressourcen hinweg ist essenziell geworden, um zu verstehen, wo Risiken tatsächlich existieren. In der Praxis ist das Schwierige nicht das Finden von Problemen, sondern der Nachweis, welche davon in Ihrer Umgebung basierend auf Exposition, Berechtigungen und Datenzugriff tatsächlich ausnutzbar sind.
Infrastruktur-Ingenieur vs. DevOps-Ingenieur vs. SRE
Diese drei Rollen überschneiden sich erheblich, und viele Organisationen verwenden die Titel synonym. Das Verständnis der Unterschiede hilft dabei, Karrierewege und Jobanforderungen zu klären.
| Aspect | Infrastructure Engineer | DevOps Engineer | SRE | Platform Engineer |
|---|---|---|---|---|
| Primary Focus | Foundational systems (compute, network, storage) | CI/CD pipelines and deployment automation | Service reliability and error budgets | Internal developer platforms and self-service tooling |
| Key Responsibilities | Architecture, provisioning, maintenance | Build/release automation, tooling | Incident response, capacity planning | Developer experience, platform APIs, golden paths |
| Typical Tools | Terraform, Ansible, cloud consoles | Jenkins, GitHub Actions, ArgoCD | Prometheus, PagerDuty, chaos engineering | Backstage, Crossplane, internal portals |
Infrastruktur-Ingenieure konzentrieren sich auf die Plattformen, auf denen alles läuft. DevOps-Ingenieure legen den Schwerpunkt darauf, Entwicklung und Betrieb durch Automatisierung zu verbinden. SREs wenden Softwareentwicklungspraktiken auf Zuverlässigkeitsprobleme an. Karrierewege wechseln oft zwischen diesen Rollen, während sich die Fähigkeiten weiterentwickeln. In vielen Cloud-nativen Organisationen dreht sich die Differenzierung weniger um den Titel als vielmehr darum, welchen Teil des Systems man verantwortet und wie man Risiken reduziert und gleichzeitig die Bereitstellung beschleunigt.
Arten von Infrastruktur-Ingenieuren
Spezialisierungen innerhalb der Infrastruktur-Ingenieurkunst ermöglichen es Ihnen, sich je nach organisatorischen Anforderungen und persönlichen Interessen auf bestimmte Bereiche zu konzentrieren.
Cloud-Infrastruktur-Ingenieur
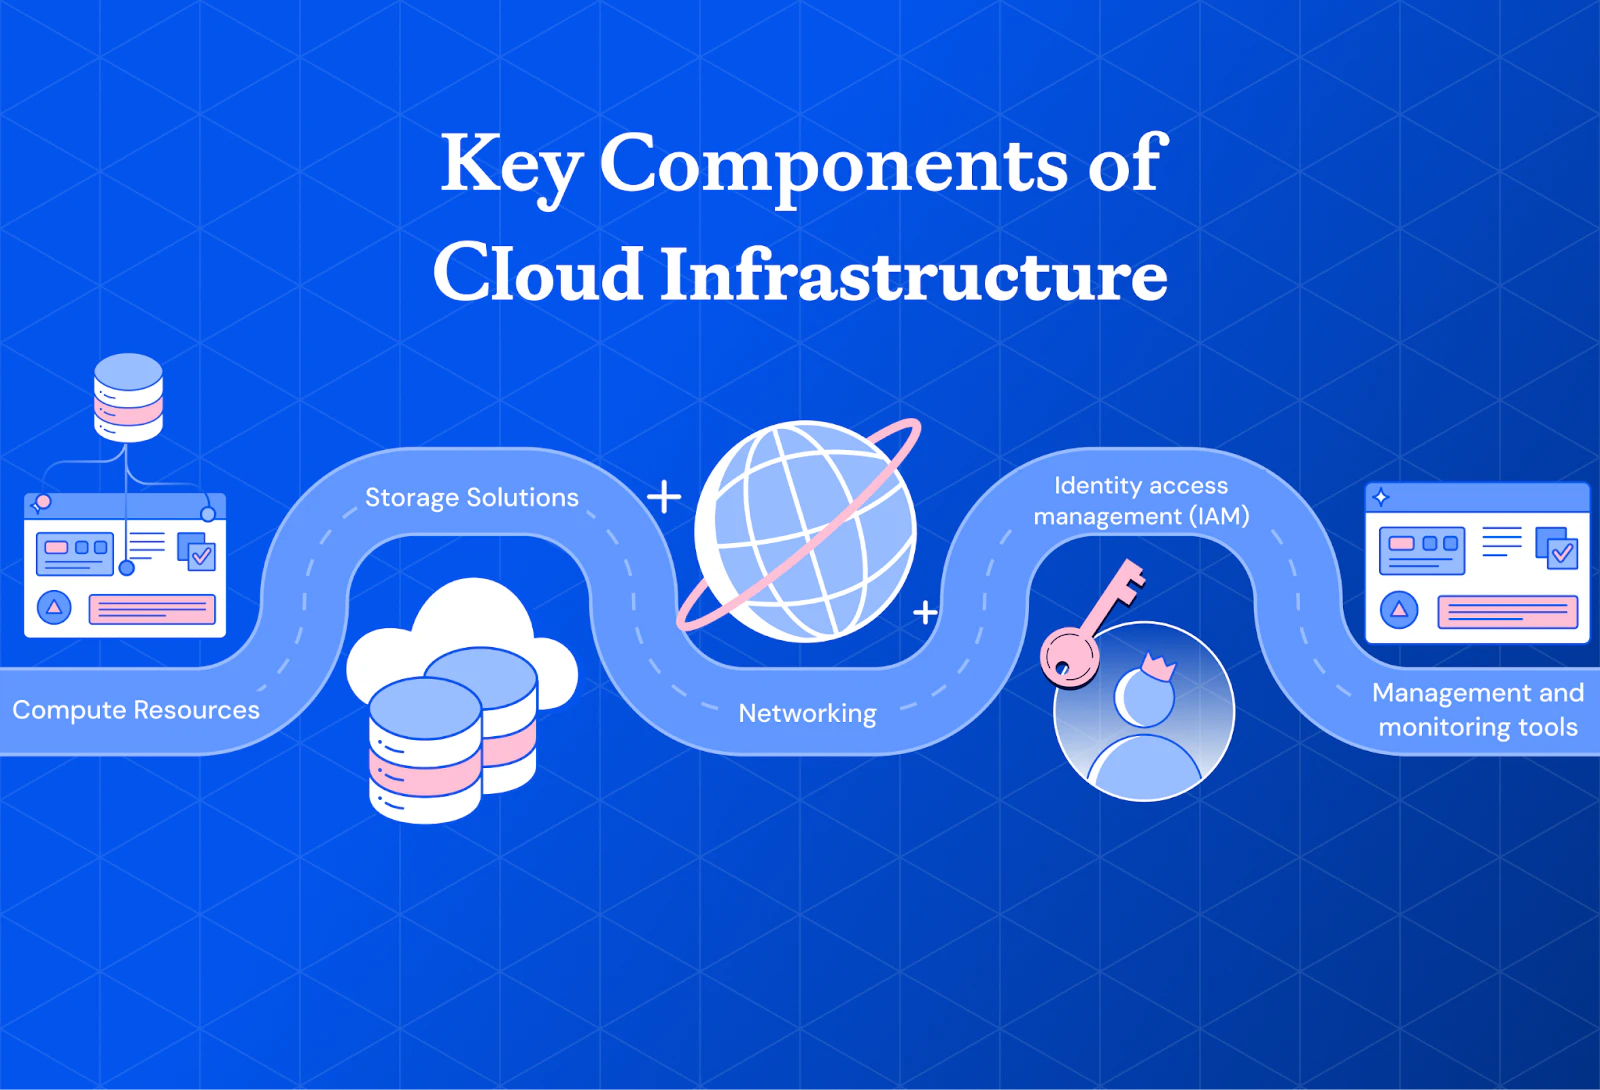
Dies ist die häufigste Spezialisierung, da Organisationen in die Cloud migrieren. Diese Ingenieure entwickeln tiefgehendes Fachwissen in AWS-, Azure- oder GCP-Diensten und Cloud-nativen Architekturmustern. Zu den Verantwortlichkeiten gehören Kostenoptimierung (wird genannt als eine der größten Herausforderungen von 84 % der Cloud-Nutzer), Multi-Region-Bereitstellungen und der effektive Einsatz Cloud-spezifischer Dienste.
Netzwerk-Infrastruktur-Ingenieur
Netzwerkspezialisten konzentrieren sich auf Protokolle wie TCP/IP, BGP und DNS sowie auf Firewalls, Load Balancer und Konnektivität. Sie kümmern sich um Netzwerksicherheit, VPN-Konfiguration und Hybrid-Cloud-Konnektivität. Die Rolle überschneidet sich mit der traditionellen Netzwerktechnik, erfordert jedoch Cloud-spezifische Fähigkeiten.
Daten-Infrastruktur-Ingenieur
Datenspezialisten verwalten Datenbanken (sowohl SQL als auch NoSQL), Daten-Pipelines und Speichersysteme. Zu den Verantwortlichkeiten gehören Datenreplikation, Backup-Strategien und Leistungsabstimmung. Dies überschneidet sich mit Data Engineering, konzentriert sich jedoch mehr auf die Infrastruktur als auf die Datentransformation.
Sicherheitsfokussierter Infrastruktur-Ingenieur
Diese aufstrebende hybride Rolle kombiniert Infrastruktur- und Sicherheitsverantwortlichkeiten in DevSecOps-Organisationen. Diese Ingenieure implementieren Sicherheitskontrollen, verwalten Identitäten und Zugriffe und stellen die Compliance sicher. Die Nachfrage wächst, da Organisationen die Sicherheit nach vorne verlagern (Shift Left) und in Infrastrukturteams einbetten.
12-Minuten-Demo ansehen
Sehen Sie, wie Wiz Cloud-Umgebungen vom Code bis zur Laufzeit schützt.
Jetzt ansehen
Wesentliche Fähigkeiten für Infrastruktur-Ingenieure
Sowohl technische als auch soziale Kompetenzen (Soft Skills) sind für den beruflichen Erfolg wichtig. Die spezifischen technischen Anforderungen variieren je nach Spezialisierung, aber bestimmte Grundlagen gelten für alle Wege.
Technische Fähigkeiten
Linux-Administration: Da die meisten Cloud-Workloads auf Linux laufen, ist dies unerlässlich.
Netzwerkgrundlagen: TCP/IP-, DNS-, HTTP- und Load-Balancing-Konzepte
Cloud-Plattform-Kenntnisse: Fundierte Expertise in mindestens einem großen Anbieter
IaC-Tools: Terraform ist am weitesten verbreitet, dazu CloudFormation, Pulumi und Ansible
Container-Orchestrierung: Kubernetes- und Docker-Grundlagen
Skripting: Python und Bash für Automatisierung, PowerShell für Windows
CI/CD-Verständnis: GitHub Actions, Jenkins oder GitLab CI
Soft Skills
Infrastrukturvorfälle erfordern ruhige, methodische Fehlerbehebung unter Druck. Sie müssen technische Konzepte klar an nicht-technische Stakeholder kommunizieren. Dokumentationspraktiken wie Runbooks, Architektursdiagramme und Entscheidungsaufzeichnungen sind wichtig für den Wissensaustausch im Team. Moderne Infrastrukturingenieure arbeiten über die Grenzen von Sicherheits- und Entwicklungsteams hinweg zusammen. Kontinuierliches Lernen ist angesichts der schnellen Entwicklung von Cloud-Technologien unerlässlich.
Gehalt und Berufsaussichten für Infrastrukturingenieure
Die Vergütung variiert je nach Erfahrungsstufe, Standort, Cloud-Spezialisierung und Branche.
| Experience Level | Typical Salary Range (USD) |
|---|---|
| Entry-level | $70K–$95K |
| Mid-level | $95K–$130K |
| Senior | $130K–$160K |
| Principal/Staff | $160K–$250K+ |
Die Nachfrage ist in den Bereichen Technologie, Finanzwesen, Gesundheitswesen und Behörden weiterhin stark. Die Beschleunigung von Cloud-Migrationen, digitale Transformationsinitiativen und der Bedarf an Fachwissen im Bereich Infrastruktursicherheit treiben das Jobwachstum weiterhin voran.
Wie man Infrastrukturingenieur wird
Es gibt keinen einzigen vorgeschriebenen Weg in die Infrastrukturtechnik. Einige kommen über eine formale Ausbildung, andere über verwandte IT-Rollen und wieder andere durch Selbststudium und Zertifizierungen.
Grundlagenwissen aufbauen
Abschlüsse in Informatik oder Informationstechnik helfen, sind aber nicht zwingend erforderlich. Selbststudienpfade mit Online-Kursen, Dokumentationen und praktischen Labs funktionieren gut. Das Einrichten von Heim-Labs oder die Nutzung von kostenlosen Cloud-Tarifen zum Üben von Netzwerk-Grundlagen und Betriebssystemen schafft echte Erfahrung.
Cloud- und Automatisierungserfahrung sammeln
Praktische Fähigkeiten durch Labs, eigene Projekte und das Experimentieren im Free-Tier aufbauen. Terraform-Konfigurationen für eigene Projekte schreiben, um IaC zu lernen. Erfahrung in der Container-Orchestrierung durch lokale Kubernetes-Cluster mit minikube oder kind sammeln. Das Beitragen zu Open-Source-Infrastrukturprojekten baut Portfolio und Erfahrung auf.
Relevante Zertifizierungen erwerben
Wertvolle Zertifizierungen sind der AWS Solutions Architect Associate für grundlegende Cloud-Validierung, der Certified Kubernetes Administrator (CKA) für Container-Orchestrierung und der HashiCorp Terraform Associate für IaC-Expertise. Zertifizierungen validieren Wissen, aber Personalverantwortliche schätzen praktische Erfahrung mehr.
Ein Portfolio erstellen und auf Interviews vorbereiten
GitHub-Repositories mit IaC-Code, Architekturdiagrammen und Blogbeiträgen, die Projekte erklären, einbeziehen.
Infrastruktur-Interviews umfassen typischerweise vier Arten von Bewertungen:
Systemdesign (45–60 Minuten)
Entwerfen Sie eine hochverfügbare Webanwendung über mehrere Availability Zones hinweg
Architekturieren Sie eine Disaster-Recovery-Lösung mit definierten RTO-/RPO-Zielen
Planen Sie eine Migration von On-Premises zu Cloud-Infrastruktur
Fehlersuch-Szenarien (30–45 Minuten)
Debuggen Sie einen „403 Forbidden“-Fehler im Zusammenhang mit kontoübergreifenden IAM- und OIDC-Anbietern
Untersuchen Sie intermittierende Latenzspitzen in einer containerisierten Anwendung
Diagnostizieren Sie, warum Terraform Apply mit Berechtigungsfehlern fehlschlägt
IaC- und Code-Review (30–45 Minuten)
Überprüfen Sie eine Terraform-Konfiguration auf Sicherheit und Best Practices
Schreiben Sie ein Skript zur Automatisierung einer häufigen operativen Aufgabe
Identifizieren Sie Probleme in einem Kubernetes-Bereitstellungsmanifest
Verhaltensbezogene Fragen und Incident Response (30 Minuten)
Beschreiben Sie, wie Sie mit einem Produktionsvorfall umgegangen sind und den Status kommuniziert haben
Erklären Sie eine technische Entscheidung, die Sie getroffen haben, und die damit verbundenen Kompromisse
Diskutieren Sie, wie Sie konkurrierende Anfragen von mehreren Teams priorisieren
Üben Sie, Ihren Denkprozess zu formulieren, nicht nur die Endergebnisse. Interviewer bewerten den Ansatz zur Problemlösung ebenso wie das technische Wissen.
Wie Wiz die Infrastruktur-Engineering unterstützt
Modernes Infrastruktur-Engineering erfordert die Balance zwischen Sicherheit, Zuverlässigkeit und Geschwindigkeit in komplexen Cloud-Umgebungen. Wiz ist eine umfassende Cloud-Native Application Protection Platform (CNAPP) , die Infrastruktur-Teams dabei unterstützt, die von ihnen aufgebauten und gewarteten Systeme vom Code über die Cloud bis zur Laufzeit abzusichern und gleichzeitig den operativen Aufwand zu minimieren.
Infrastruktur vor der Bereitstellung absichern
Wiz Code scannt Terraform- und CloudFormation-Vorlagen direkt in CI/CD-Pipelines und fängt Fehlkonfigurationen ab, bevor sie die Produktion erreichen. Dies verhindert Sicherheitsprobleme und Compliance-Verstöße, für deren Behebung Infrastruktur-Ingenieure nach der Bereitstellung oft Stunden aufwenden. Die Plattform korreliert Code-Risiken mit Cloud-Kontext und hilft Teams, Probleme an der Quelle zu beheben, anstatt Symptome in Live-Umgebungen zu beheben.
Transparenz in der gesamten Produktionsinfrastruktur gewinnen
Wenn Infrastrukturänderungen die Produktion erreichen, bietet Wiz umfassende Transparenz durch:
Security Graph: Visualisiert Beziehungen zwischen Compute-, Identitäts-, Netzwerk- und Datenressourcen und zeigt genau, wie Konfigurationen Sicherheitsrisiken in Ihrer Infrastruktur verursachen
Wiz Cloud: Bietet agentenloses Scannen über Multi-Cloud-Umgebungen hinweg, um Fehlkonfigurationen, Schwachstellen und Compliance-Lücken zu identifizieren, ohne dass Infrastrukturänderungen oder Leistungseinbußen erforderlich sind
Wiz Defend: Bietet Cloud Detection and Response (CDR) mit Bedrohungserkennung in Echtzeit über Cloud-Workloads und Kubernetes-Cluster hinweg
Wiz Sensor: Bietet eBPF-basierte Laufzeittransparenz für VMs und Container mit leichtgewichtiger Sensorbereitstellung und minimalem laufenden Wartungsaufwand
Auf das Wesentliche konzentrieren
Anstatt Infrastruktur-Teams mit Tausenden von Warnungen mit niedriger Priorität zu überhäufen, hilft Wiz Ihnen, sich auf die Fehlkonfigurationen und Schwachstellen zu konzentrieren, die für Ihre Umgebung tatsächlich wichtig sind. Infrastruktur-Ingenieure können eine starke Sicherheits Posture aufrechterhalten und gleichzeitig die Bereitstellungsgeschwindigkeit hoch und die Systeme zuverlässig halten.
Fordern Sie eine Demo an , um zu sehen, wie Wiz Infrastruktur-Teams dabei hilft, Konfigurationen mit tatsächlichen Risiken zu verknüpfen und Korrekturen mit klarem Kontext zu priorisieren.
Ein einheitlicher Ansatz für Cloud-Sicherheit
Erfahren Sie, warum CISOs in am schnellsten wachsenden Unternehmen ihre Cloud-Sicherheitsanforderungen mit Wiz zusammenführen.
