Ressourcencenter für KI-Sicherheit

KI-Sicherheit: Fakten vs. Fiktion

Gefährdet Shadow AI Ihr Unternehmen? Sind Ihre aktuellen Verteidigungen KI-bereit? Holen Sie sich Antworten, Expertenstrategien und umsetzbare Einblicke zur Absicherung Ihrer cloud environment. Legen wir los.

Mythos Nr. 1: KI ist (noch) nicht mein Problem

Laut dem Wiz Research-Team sind verwaltete KI-Dienste wie Amazon SageMaker, Azure AI und GCP Vertex AI in über 70 % der cloud environment vorhanden, was auf eine rasche Einführung von KI-Fortschritten durch Unternehmen hinweist

Shadow AI

Schatten-KI ist die unbefugte Nutzung oder Implementierung von KI, die nicht von oder für die IT-Abteilung einer Organisation sichtbar ist. Datensätze für KI, KI-Modelle und KI-Produkte werden Jeden Tag für alle zur Nutzung freigegeben – keine tiefgehende Expertise erforderlich. Das gilt besonders für generative KI nimmt zunehmend GenKI in Form von persönlichen Assistenten ein, und viele sind darauf angewiesen auf die Vielfalt maßgeschneiderter Erlebnisse und optimierter Prozesse, die KI bietet.
Versehentliche Datenexposition

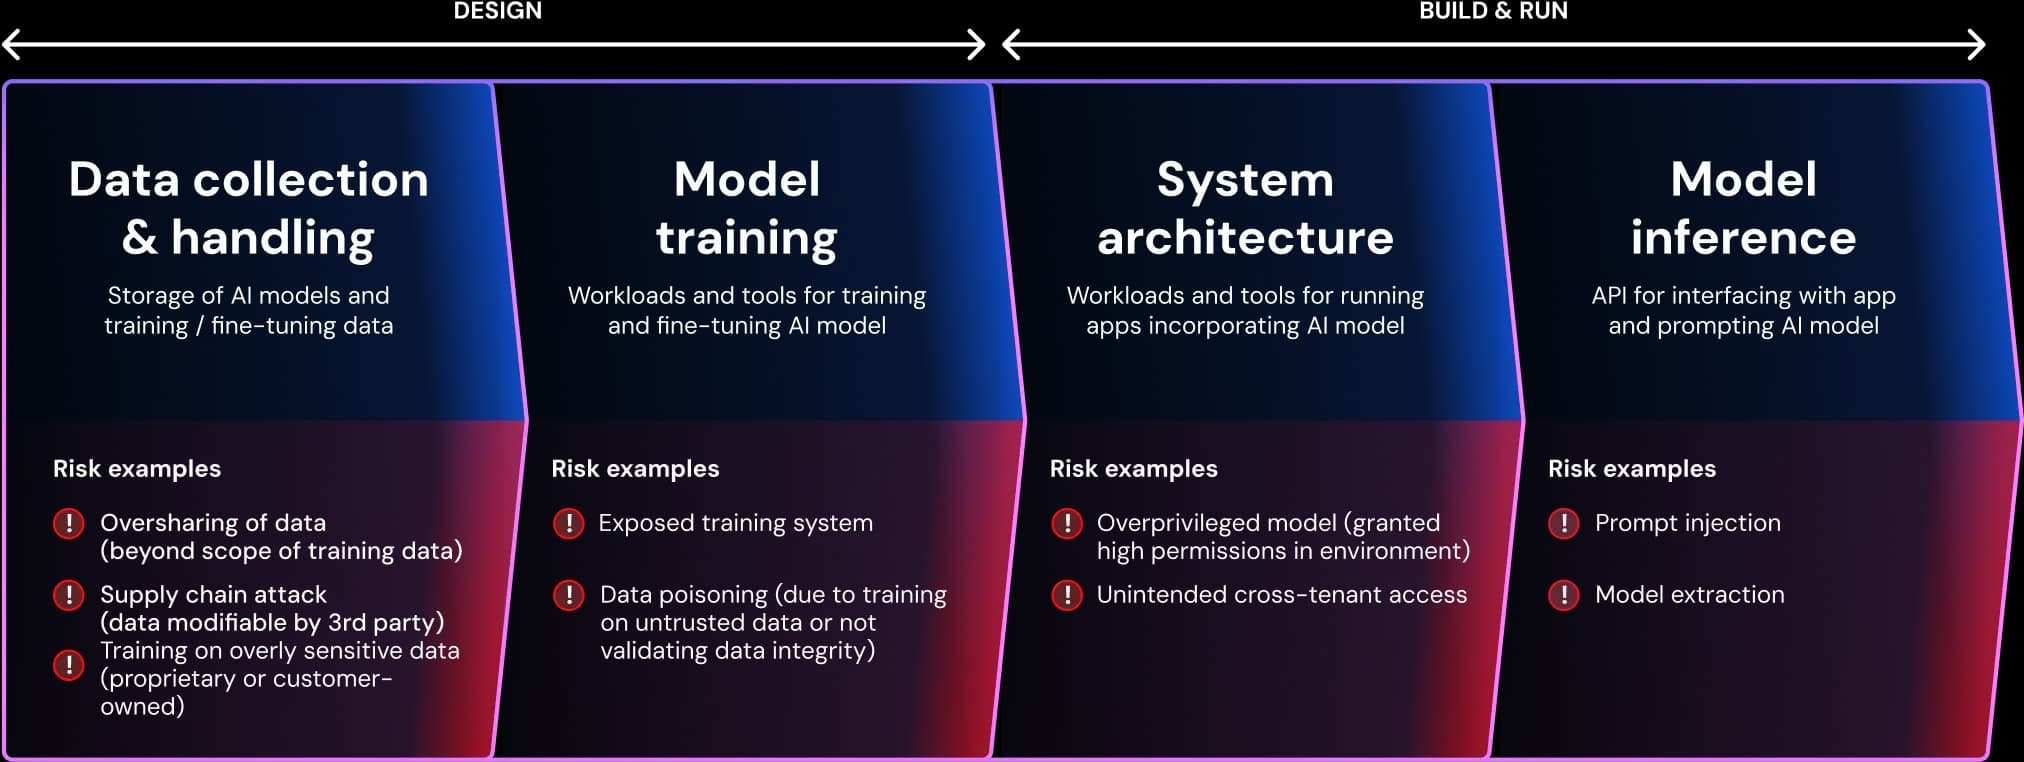
KI-Forscher teilen oft massive Mengen externer und interner Daten, um ihre KI-Modelle zu konstruieren, was erhebliche Sicherheitsrisiken birgt. Sicherheitsteams müssen klare Richtlinien für die externe Weitergabe von KI-Datensätzen aufstellen. Das Wiz-Forschungsteam entdeckte, dass 38 TB an Daten versehentlich von Microsoft-KI-Forschern offengelegt wurden. Die Verwendung eines dedizierten Speicherkontos für öffentliche KI-Datensätze hätte die Exposition begrenzen können.

Schwachstellen in der Lieferkette

KI basiert stark auf Open-Source-Datensätzen, -Modellen und -Pipeline-Tools mit begrenzten security controls. Schwachstellen, die in der Lieferkette ausgenutzt werden, können nicht nur das KI-System gefährden, sondern sich auch auf andere Produktionskomponenten auswirken. Angriffe können eine Modifikationen des Modells oder das Einschleusen von kontradiktorischen Daten in kompromittierte Datensätze umfassen.

Sicherheitsrisiken in der KI-Pipeline

Mythos Nr. 2: Niemand weiß, wie man KI absichert

Die Arten von KI-Risiken, die für Ihre Organisation gelten, hängen von der KI ab, die Sie einsetzen und einsetzen. Um die Sicherheitskontrollen rund um KI zu verstehen, müssen Sie zunächst einen guten Überblick über die Sicherheitsrisiken haben, die mit GenAI einhergehen.

Eine effektive Mandantenisolierung stellt sicher, dass die Daten und workloads verschiedener Benutzer sicher voneinander getrennt sind, um unbefugten Zugriff zu verhindern. Implementieren Sie ein strenges Berechtigungsmanagement, Verschlüsselung und Authentifizierungsmaßnahmen, um klare und sichere Grenzen zwischen Mandanten aufrechtzuerhalten.

Mythos Nr. 3: Es gibt keine Möglichkeit, KI-Risiken zu finden

AI Security Posture Management bietet Transparenz über KI-Pipelines und deren Sicherheitsstatus, sodass Unternehmen KI-Risiken effektiv beseitigen können. Es bettet Sicherheit in Ihre KI-Modelle, Trainingsdaten und KI-Dienste ein und gewährleistet so eine beschleunigte, aber sichere Einführung von KI-Technologien. AI-SPM-Lösungen sollten es Ihnen ermöglichen, Ihre KI-Modelle zu schützen.

Eine AI bill of materials (AI-BOM) bietet beispiellose Transparenz über KI-Assets, einschließlich verwalteter KI-Dienste und gehosteter KI-Technologien. Sie hilft dabei, die gesamte KI-Nutzung innerhalb einer Organisation zu erkennen und zu verfolgen, beseitigt Shadow AI und ermöglicht real-time Überwachung und -Identifizierung unerwarteter Deployments.

Eine personalisierte Demo anfordern

Sind Sie bereit, Wiz in Aktion zu sehen?

"Die beste Benutzererfahrung, die ich je gesehen habe, bietet vollständige Transparenz für Cloud-Workloads."
David EstlickCISO
"„Wiz bietet eine zentrale Oberfläche, um zu sehen, was in unseren Cloud-Umgebungen vor sich geht.“ "
Adam FletcherSicherheitsbeauftragter
"„Wir wissen, dass, wenn Wiz etwas als kritisch identifiziert, es auch wirklich kritisch ist.“"
Greg PoniatowskiLeiter Bedrohungs- und Schwachstellenmanagement