





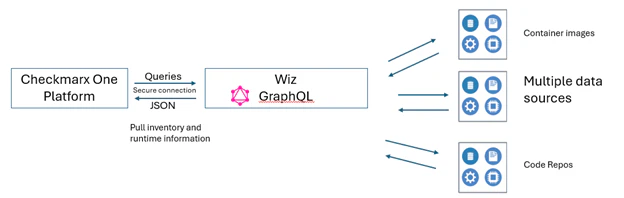

Integrationsübersicht
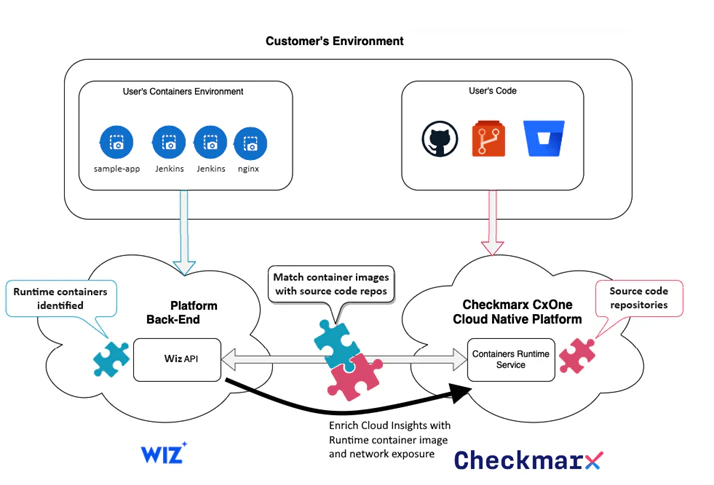
Die Sicherung von Anwendungen und Cloud-Umgebungen ist eine Notwendigkeit. Die Partnerschaft zwischen Checkmarx und Wiz adressiert den kritischen Bedarf an End-to-End-Sicherheit vom Code bis zur Cloud, indem sie die Anwendungssicherheitsexpertise von Checkmarx mit der Cloud-Native Application Protection Platform (CNAPP) von Wiz kombiniert. Die bidirektionale Integration führt zu einem umfassenden Sicherheitsansatz, der die erste Codezeile bis zur Bereitstellung und Laufzeit in der Cloud schützt.
Vorteile der Integration
End-to-End-Transparenz über Code und Cloud hinweg
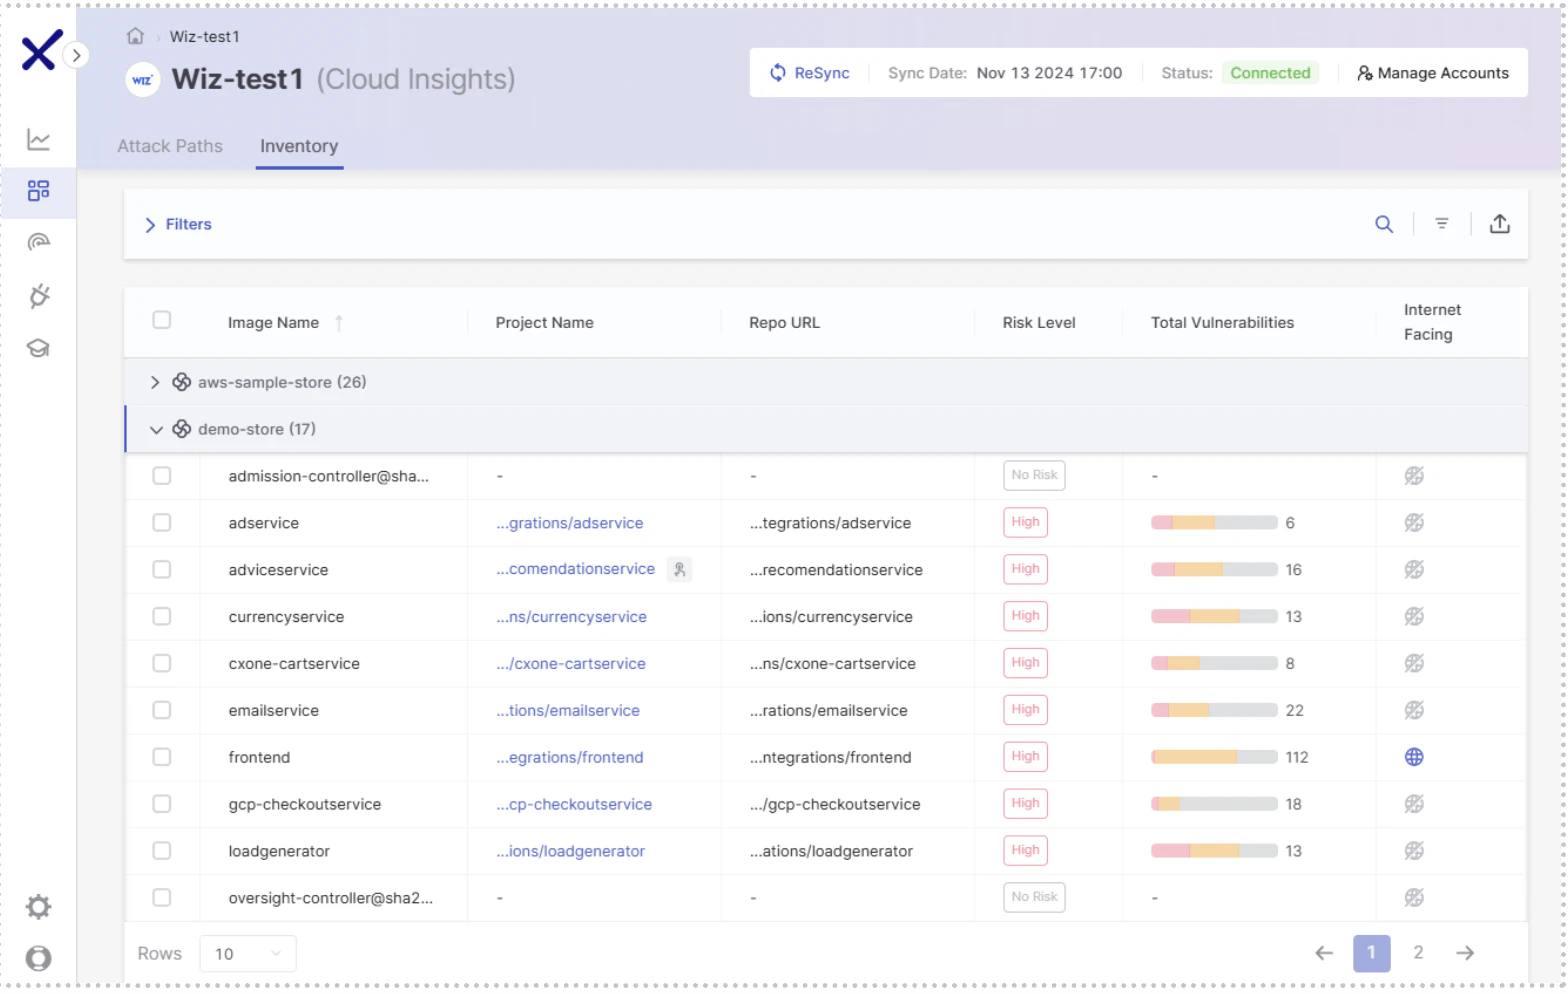
Ordnen Sie Cloud-Assets wie Cluster, Pods und Container-Images nahtlos den entsprechenden Quellcode-Repositories zu, sodass Sicherheitsteams in Checkmarx identifizierte Schwachstellen verfolgen und potenzielle Angriffspfade aufdecken können, die kritische Assets, die in der von Wiz identifizierten Cloud ausgeführt werden, offenlegen könnten. Durch die Überbrückung der Lücke zwischen Code und Cloud können Teams Bedrohungen mit einem umfassenden Kontext von der Entwicklung bis zur Bereitstellung bewerten und abwehren.
Priorisierte, kontextbezogene Risikobehebung
Gewinnen Sie umsetzbare Erkenntnisse, indem Sie die Ergebnisse von Checkmarx SAST mit der Risikoanalyse und den Netzwerk-Exposure-Daten von Wiz korrelieren. Diese Integration ermöglicht es Teams, Schwachstellen auf der Grundlage ausnutzbarer Risiken – wie z. B. der Offenlegung des Internets oder potenzieller Wege zu sensiblen Daten – zu priorisieren und sich bei der Behebung auf die kritischsten Bedrohungen zu konzentrieren.
Einheitliche Sicherheit von der Entwicklung bis zur Cloud
Erhöhen Sie die Sicherheit im gesamten Lebenszyklus der Softwareentwicklung, indem Sie die Erkenntnisse von Checkmarx auf Codeebene in die kontextbezogene Cloud-Risikoanalyse von Wiz integrieren. Diese Zusammenarbeit hilft Sicherheits- und Entwicklungsteams, Silos aufzubrechen, Schwachstellen zu erkennen und zu priorisieren und Probleme zu lösen, bevor sie Produktionsumgebungen erreichen.
Gemeinsam besser
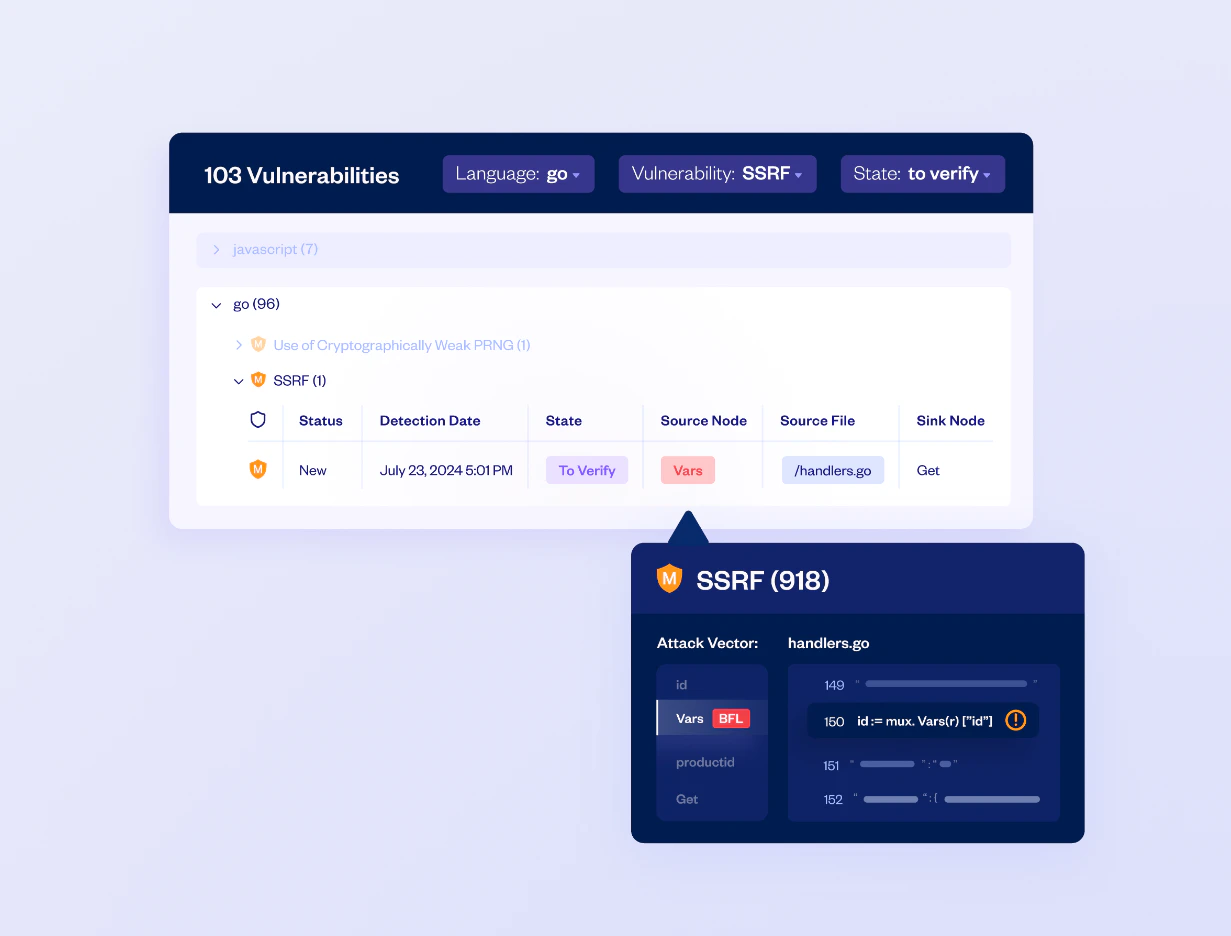
Die Integration von Checkmarx und Wiz bietet Sicherheitsteams eine Top-Down-Transparenz von der Infrastruktur bis hin zum Anwendungscode und schafft so eine einheitliche Sicherheitslage über den gesamten Stack hinweg. Durch die Integration der SAST-Erkenntnisse von Checkmarx in Wiz können Teams Schwachstellen auf Codeebene mit dem Cloud-Kontext korrelieren – wie z. B. Netzwerkgefährdung und potenzielle Pfade zu sensiblen Assets – und so eine effektivere Priorisierung und Behebung ermöglichen. Diese verbesserte Transparenz optimiert die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams und stellt sicher, dass kritische Schwachstellen im gesamten SDLC identifiziert, kontextualisiert und effizient behoben werden.

Anwendungsfallübersicht
Da Unternehmen die Entwicklung beschleunigen, wird es immer schwieriger, Sicherheitsprobleme zu einem frühen Zeitpunkt des SDLC zu erkennen und anzugehen. Während das Erkennen von Schwachstellen, bevor sie in die Produktion gelangen, erhebliche Zeit und Ressourcen sparen kann, fehlt Sicherheitsteams oft der kritische Kontext, um diese Probleme effektiv zu priorisieren. Herkömmliche Tools haben Schwierigkeiten, Code-Schwachstellen mit Cloud-Umgebungen zu verknüpfen, sodass Teams keinen Einblick haben, ob eine Schwachstelle in der Produktion ausgeführt wird, dem Internet ausgesetzt ist oder zur Offenlegung sensibler Daten führen könnte. Diese Lücke zwingt Teams dazu, Hunderte von Warnungen zu durchsuchen, ohne zu wissen, welche Probleme am kritischsten sind, was das Risiko erhöht, Schwachstellen mit hoher Priorität zu übersehen und Anwendungen erheblichen Bedrohungen in der Produktion auszusetzen. Unternehmen mit komplexen Cloud-Umgebungen und Cloud-nativen Anwendungen benötigen robuste, anpassungsfähige Sicherheitslösungen. Herkömmliche Methoden des Schwachstellenmanagements sind in diesen dynamischen Cloud-Umgebungen, in denen eine schnelle Erkennung, Priorisierung und Minderung von Risiken von entscheidender Bedeutung ist, unzureichend. Diese Unternehmen benötigen eine Möglichkeit, Anwendungen über den gesamten Softwareentwicklungslebenszyklus (SDLC) und die Laufzeitumgebungen hinweg effektiv zu sichern.
Challenge
Aufgrund der dynamischen und verteilten Natur von Cloud-nativen Anwendungen und der Beteiligung mehrerer Cloud-Service-Provider scheitern herkömmliche statische Sicherheitsansätze oft. Zu den wichtigsten Herausforderungen gehören:
Alarm Lärm und Müdigkeit: Mit herkömmlichen Methoden sehen sich Unternehmen mit überwältigenden Warnungen konfrontiert, die es schwierig machen, kritische Schwachstellen zu priorisieren.
Verzögerte Fehlerbehebungen: Das Aufspüren von Schwachstellen und den zugehörigen Entwicklern ist eine Herausforderung, insbesondere bei großen Codebasen mit häufigen Änderungen.
Mangel an kontextbezogenen Daten: Vielen Schwachstellenlösungen fehlt die Laufzeitintegration, was zu übersehenen kontextbezogenen Erkenntnissen führt, die bei der Priorisierung von Korrekturen auf der Grundlage des realen Anwendungsverhaltens und der Gefährdung helfen würden.
Diese Herausforderungen schränken die Fähigkeit ein, schnell auf Bedrohungen zu reagieren, erhöhen die Alarmmüdigkeit und erschweren es Unternehmen, eine genaue Sicherheitslage aufrechtzuerhalten.
Lösung
Checkmarx Cloud Einblicke liefert verwertbare Erkenntnisse durch die Korrelation von Daten über den SDLC und die Laufzeitumgebungen hinweg, dank unserer Integration mit Wiz.
Kontextualisiertes Schwachstellenmanagement: Durch die Integration von Laufzeitdaten mit Informationen vor der Bereitstellung reduziert Cloud Insights das Rauschen von Warnmeldungen, hebt kritische Schwachstellen hervor und verbessert die Reaktion auf Vorfälle.
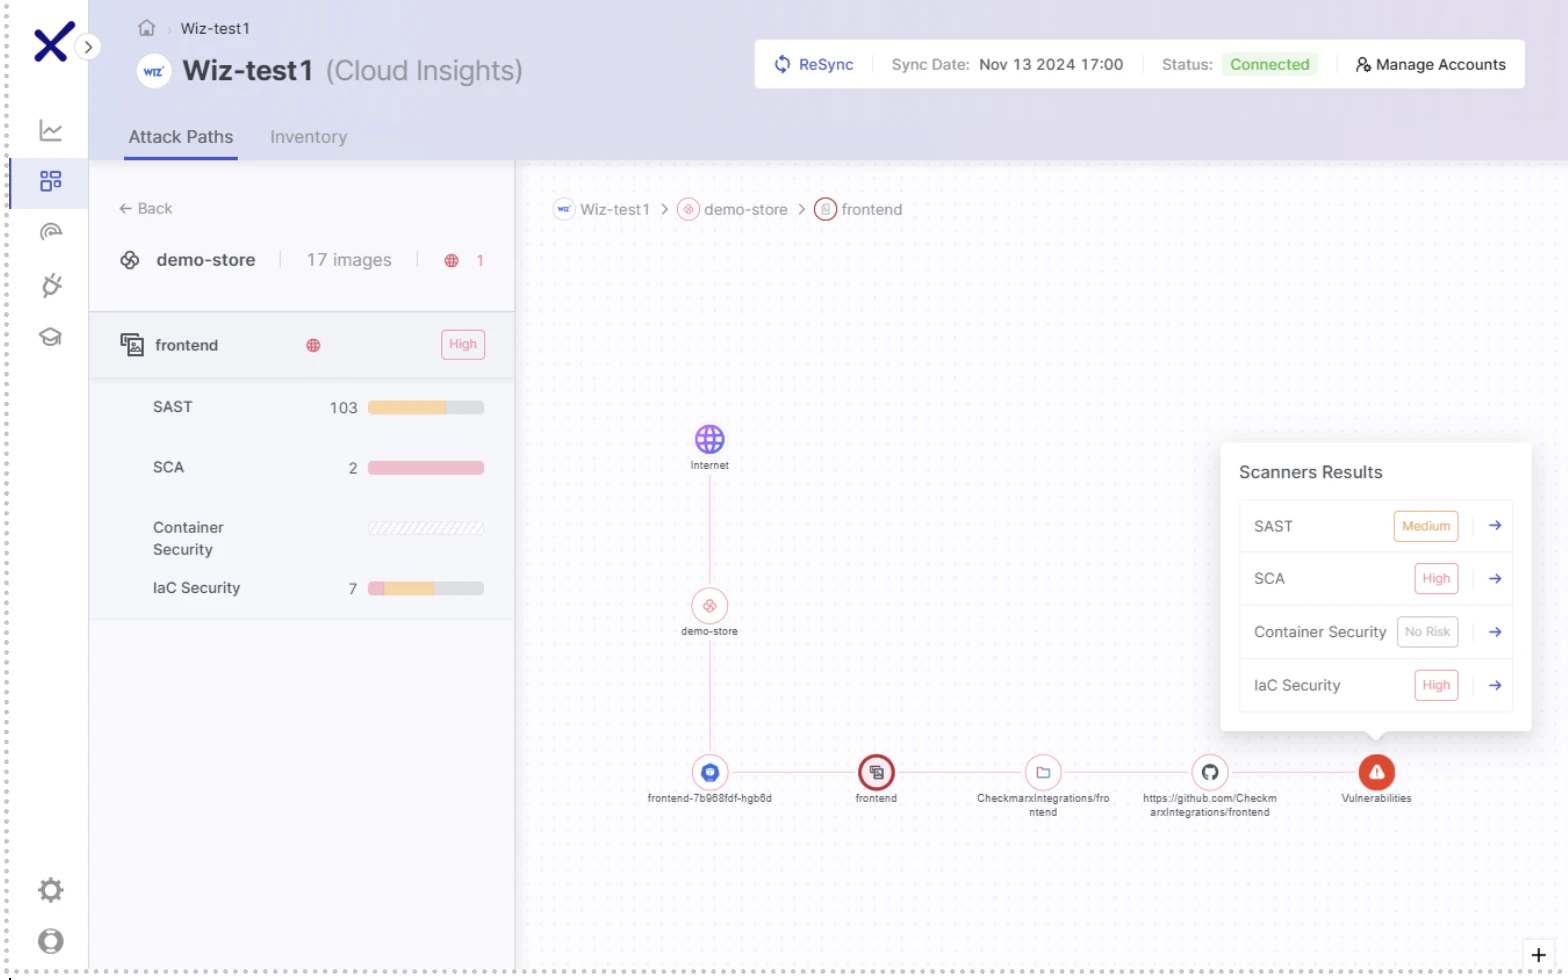
Angriffspfadanalyse: Diese Funktion visualisiert potenzielle Angriffspfade und ermöglicht es Sicherheitsteams, ausnutzbare Schwachstellen in Echtzeit zu identifizieren, Korrekturen zu priorisieren und Sicherheitslücken effizient zu schließen.
Priorisierung durch Smart Insights: Durch die Korrelation von Schwachstellen mit ihrer Gefährdung zur Laufzeit ermöglicht Cloud Insights Sicherheitsteams, sich auf die geschäftskritischsten Probleme zu konzentrieren, was ihnen hilft, Abläufe zu rationalisieren und die Anwendungssicherheit zu verbessern.
Cloud-Sicherheitsanbieter?
Werden Sie ein Wiz-Technologiepartner

Eine personalisierte Demo anfordern
Sind Sie bereit, Wiz in Aktion zu sehen?
"Die beste Benutzererfahrung, die ich je gesehen habe, bietet vollständige Transparenz für Cloud-Workloads."
"„Wiz bietet eine zentrale Oberfläche, um zu sehen, was in unseren Cloud-Umgebungen vor sich geht.“ "
"„Wir wissen, dass, wenn Wiz etwas als kritisch identifiziert, es auch wirklich kritisch ist.“"