Best Practices für die Sicherheit von AWS EC2 [Cheat Sheet]

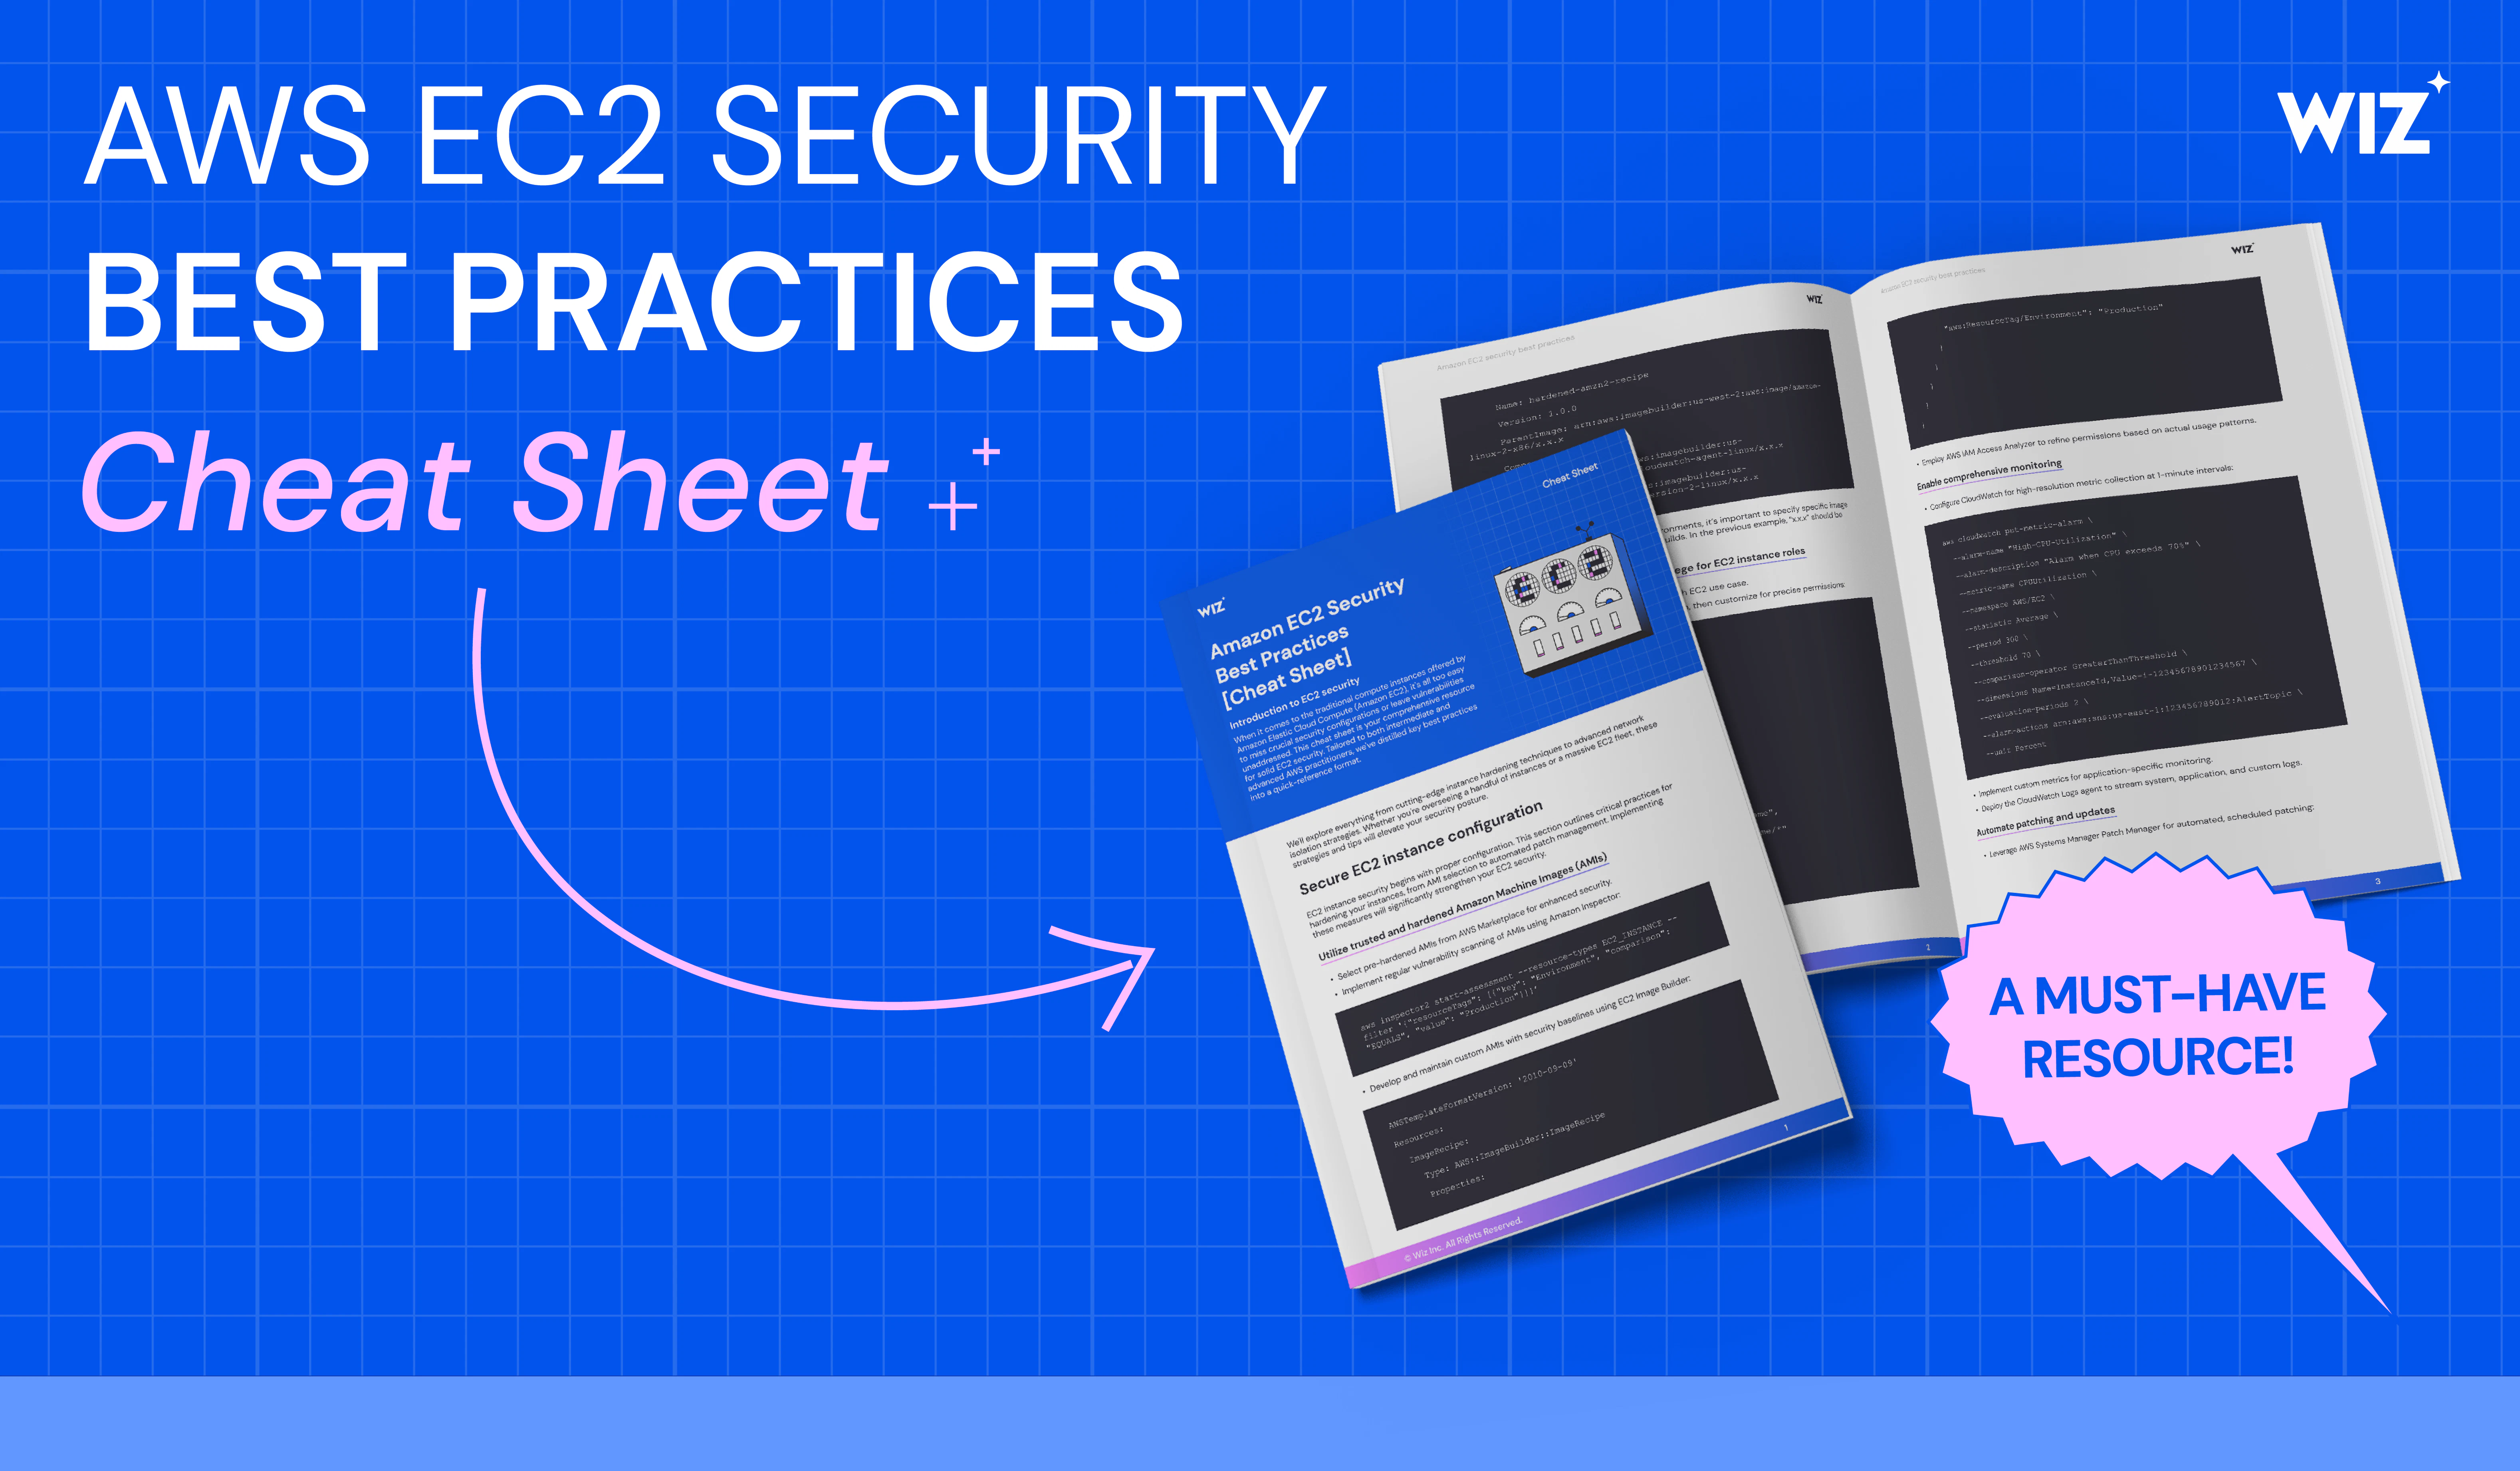
Get the Cheat Sheet
Zentrale Erkenntnisse
- Die Konfiguration ist die erste Verteidigungslinie:Gehärtete AMIs, automatisiertes Patching und klar definierte IAM-Berechtigungen reduzieren das Grundrisiko erheblich.
- Netzwerkisolation begrenzt den Schadensradius:Mehrschichtige Security Groups, NACLs, PrivateLink und kontrollierter Zugriff reduzieren die Angriffsfläche und erschweren laterale Bewegungen innerhalb der Umgebung.
- Transparenz und Automatisierung ermöglichen schnelle Reaktionen:Monitoring mit CloudWatch, Schwachstellenanalysen mit Inspector und automatisierte Reaktionen über Lambda verbinden Erkennung, Analyse und Eindämmung zu einem durchgängigen Sicherheitsprozess.
Zielgruppe
Cloud-Security- und DevOps-Teams, die EC2-Flotten betreiben und absichern
AWS-Architektinnen und -Architekten mit Verantwortung für Least-Privilege-Konzepte und NetzwerksegmentierungCompliance- und GRC-Teams, die sensible Workloads schützen und regulatorische Anforderungen umsetzen
Inhalte im Überblick
Instanz-Härtung:
Schritt-für-Schritt-Empfehlungen zur Auswahl, Konfiguration und Wartung sicherer AMIs.
IAM- und Schlüsselmanagement:
Leitlinien zur Umsetzung von Rollen nach dem Prinzip der geringsten Berechtigung sowie zum sicheren Umgang mit Access Keys.
Netzwerksegmentierung:
Best Practices für VPC-Design, Security Groups, NACLs und private Endpunkte.
Monitoring und automatische Reaktion:
Kombination von CloudWatch, Inspector und Lambda zur Erkennung und schnellen Reaktion auf Bedrohungen.
Datensicherheit:
Maßnahmen zu Verschlüsselung, Backups und Cross-Region-Replikation zur Sicherstellung der Datenintegrität und Wiederherstellbarkei
The AWS Security Toolkit



Eine personalisierte Demo anfordern
Sind Sie bereit, Wiz in Aktion zu sehen?
"Die beste Benutzererfahrung, die ich je gesehen habe, bietet vollständige Transparenz für Cloud-Workloads."
David EstlickCISO
"„Wiz bietet eine zentrale Oberfläche, um zu sehen, was in unseren Cloud-Umgebungen vor sich geht.“ "
Adam FletcherSicherheitsbeauftragter
"„Wir wissen, dass, wenn Wiz etwas als kritisch identifiziert, es auch wirklich kritisch ist.“"
Greg PoniatowskiLeiter Bedrohungs- und Schwachstellenmanagement