
AI権利章典とは
AI権利章典は、2022年10月に米国ホワイトハウスの科学技術政策局(OSTP)が公表した、法的拘束力を持たないフレームワークです。市民の権利、プライバシー、安全を保護する自動化システムの設計・開発・展開に関する指針を示しています。
AI Security Starter Pack
Translate AI governance principles into practical controls for cloud-based AI systems.

これは、EU AI ActやNIST AI Risk Management Framework(NIST AIリスクマネジメントフレームワーク)など、他の主要なAIガバナンスの取り組みと並行して登場しました。ただし、非準拠に対する罰則を伴うEU AI Actとは異なり、AI権利章典は任意となります。それでもなお、その原則は連邦政府の調達要件や規制当局による法執行に反映される場面が増えてきました。
このフレームワークは、テクノロジー企業、研究者、市民社会団体、そして一般市民からの意見を踏まえて策定され、5つの原則を柱としています。すなわち、安全で効果的なシステム、アルゴリズムによる差別からの保護、データプライバシー、通知と説明、人間による代替手段とフォールバックです。。これらの原則は全体として、個人の権利や社会からの信頼を損なうことなくAIの導入を後押しすることを目指しています。
AI権利章典はどのような自動化システムに適用されるのか
AI権利章典は、個人の権利、機会、または重要なリソースへのアクセスに重大な影響を与える自動化システムに適用されます。OSTPは自動化システムについて、意思決定、推奨、または予測を行うために計算処理を用いるあらゆる技術と定義しました。
この広範な適用範囲は、顧客向けの製品と社内ツールの双方を対象とします。これにより、たとえば従業員の社内昇進を判断するために用いられるAI技術も、一般向けの信用スコアリングモデルと同等の厳しい精査を受けることになります。
本フレームワークは、誤りや偏りが基本的な機会の剥奪につながりかねない、重要性の高い分野や用途を対象としています。対象となるシステムには、以下のものが含まれます。
採用・雇用:履歴書スクリーニングのアルゴリズム、候補者ランキングツール、労働力分析
金融サービス:信用スコアリングモデル、融資審査システム、不正検知
ヘルスケア:診断AI、治療推奨エンジン、患者トリアージシステム
公共サービス:給付資格の判定、投票システム、監視技術
教育:不正検出、自動採点、入学審査
2024年5月に米国連邦取引委員会(FTC)へ提出されたACLUの申立ては、採用サービスベンダーのAonを対象としたもので、AI権利章典が根絶を目指す差別的なAIの利用を象徴する事例です。この申立ては、公平性を損なったり個人のプライバシーを侵害したりするシステムを抑止するという、フレームワークの目的を改めて示すものでした。
AI権利章典の主要な原則とは
AI権利章典は、責任ある開発を推進する5つの中核原則に着目すると理解しやすくなります。これらの重要な柱は、ガバナンスチームやセキュリティチームが自動化システムを展開する際に従うべき、明確な指針となります。
1. 安全で効果的なシステム
安全で効果的なシステムを実現するには、潜在的なAIセキュリティリスク、倫理的な懸念、運用上の障害点を洗い出す必要があります。こうしたシステムの構築には、展開前の厳格なテスト、継続的モニタリング、独立した評価が求められます。
コンプライアンスには、脆弱性が本番環境やユーザーの安全に影響を及ぼす前に発見するため、定期的に計画されるAIレッドチーム演習やセキュリティテストが含まれます。
2. アルゴリズムによる差別からの保護
アルゴリズムによる差別からの保護は、自動化システムが保護対象属性に基づく不公平な結果を生み出さないようにするものです。FTC(連邦取引委員会)やEEOC(雇用機会均等委員会)をはじめとする規制当局は、AIセキュリティリスクを低減し倫理的な問題を回避するため、こうした保護をますます重視しています。
コンプライアンスでは、隠れた格差を明らかにするために、先見的な公平性評価が義務付けられます。こうした対策は、AIによる差別から人々を守るとともに、連邦法違反から組織を保護します。
3. データプライバシー
Gartnerの調査によると、ITリーダーの42%が、生成AI(GenAI)に関連するデータプライバシーを最大の懸念事項として挙げています。AI権利章典のフレームワークは、同意、データの最小化、ユーザーによる制御という3つのデータプライバシー要件を掲げています。
コンプライアンスでは、自動化システムがデータをどのように管理、保存、収集、削除、処理するかについて、個人の判断を尊重することが求められます。データセットのガバナンスを確立することで、AIセキュリティリスクを低減しつつ、データ共有を拡大するために利用規約を遡って変更するといった欺瞞的な手法を防止できます。
4. 通知と説明
通知と説明は、自動化システムが利用されていることをユーザーに伝えるよう組織に求め、情報の透明性を義務付けるものです。チームは、システムの役割を開示し、AIがどのように意思決定に関与するかを説明し、明確で平易な文書を提供しなければなりません。
分かりやすく専門用語を避けた表現を用いることで、人々は自分に影響を及ぼす自動化された判断の仕組みを理解しやすくなります。これらの要件は、Colorado AI Act(コロラド州AI法をはじめとする、新たに登場している州の透明性関連法と整合しています。
5. 人間による代替手段、配慮、フォールバック
AI権利章典の最後の原則は、個人が自動化システムの利用を拒否し、人間の意思決定者に対応してもらう手段を保証するものです。この権利を支えるには、必要に応じて自動化された結果を確認し是正できる担当者が組織に必要となります。即座に人間へエスカレーションできる経路を備えたカスタマーサービスのチャットボットは、この原則を実際に体現する例です。人間による確認の層を設けることで、説明責任が強化され、AIセキュリティリスクの低減にも役立ちます。
組織はAI権利章典に従うことでどのような利点を得られるのか
AI権利章典の原則に沿うことで、倫理的な姿勢を示す以上の実務的な利点が得られます。これらの基準を採用することは、技術的負債の削減、法的な摩擦の軽減、そしてAIセキュリティリスクの低減に役立ちます。その他の利点には、以下のものがあります。
信頼の向上:顧客、パートナー、規制当局は、組織のAIに対する誠実さに基づいて評価を下すことが少なくありません。認知されたガバナンス原則との整合を示すことは責任ある姿勢の表れとなり、自動化システムを注視するステークホルダーからの信頼を高めます。揺るぎない情報の透明性はブランドイメージを守り、潜在的なAIセキュリティリスクに対して社会からの信頼を確固たるものにします。
コンプライアンス態勢の強化:AIは、GDPR、CCPA、HIPAAといった既存の規制に新たなコンプライアンス上の課題をもたらします。本フレームワークの原則は、複数の規制要件と整合する基盤を提供し、正式な法律が登場する際にAIコンプライアンスを証明するための労力を最小限に抑えます。早期に整合させることで、組織はグローバル企業による先を見越したGDPR対応のように、義務化されるコンプライアンスに先んじた立場を確保できます。
リスク露出(エクスポージャー)の低減:アルゴリズムのバイアス、データプライバシー、情報の透明性の不備に先回りして対処することで、法執行措置、訴訟、評判の低下を招く可能性が下がります。義務化された要件が導入されるまで待つ組織は、早い段階で責任ある取り組みを構築する組織よりも、高い修復コストに直面することが少なくありません。今日ガバナンスを構築することは、事後的な対応に伴う財務的な打撃から収益を守ります。
AIコンプライアンスの失敗がどれほど高くつくかを見てみましょう。イタリアのデータ保護当局であるGaranteは、AIを活用した街頭監視に関するプライバシー規則違反を理由に、2024年にトレント市に対して5万ユーロの制裁金を科しました。
AI権利章典はどのような課題をもたらしたのか
AI権利章典は、すでに複雑なコンプライアンス環境への対応を進めている組織に対して、実務上の課題をもたらしました。批判はしばしば、法執行メカニズムの欠如や実装に関する指針の曖昧さに集中しており、さらに、不確かな期待のなかで展開をためらうことによるイノベーションへの影響も指摘されています。
主な課題には、以下のものがあります。
実装に関する指針の曖昧さ:AI権利章典は任意かつ高レベルな内容であるため、組織はその原則を具体的なセキュリティおよびガバナンスの統制へと落とし込むのに苦労することが少なくありません。
規制の重複とコンプライアンスの不確実性:チームは、本フレームワークを既存の連邦、州、業界固有の要件とマッピングする必要があり、任意の指針が拘束力のある義務とどのように整合するのかについて不確実性が生じます。
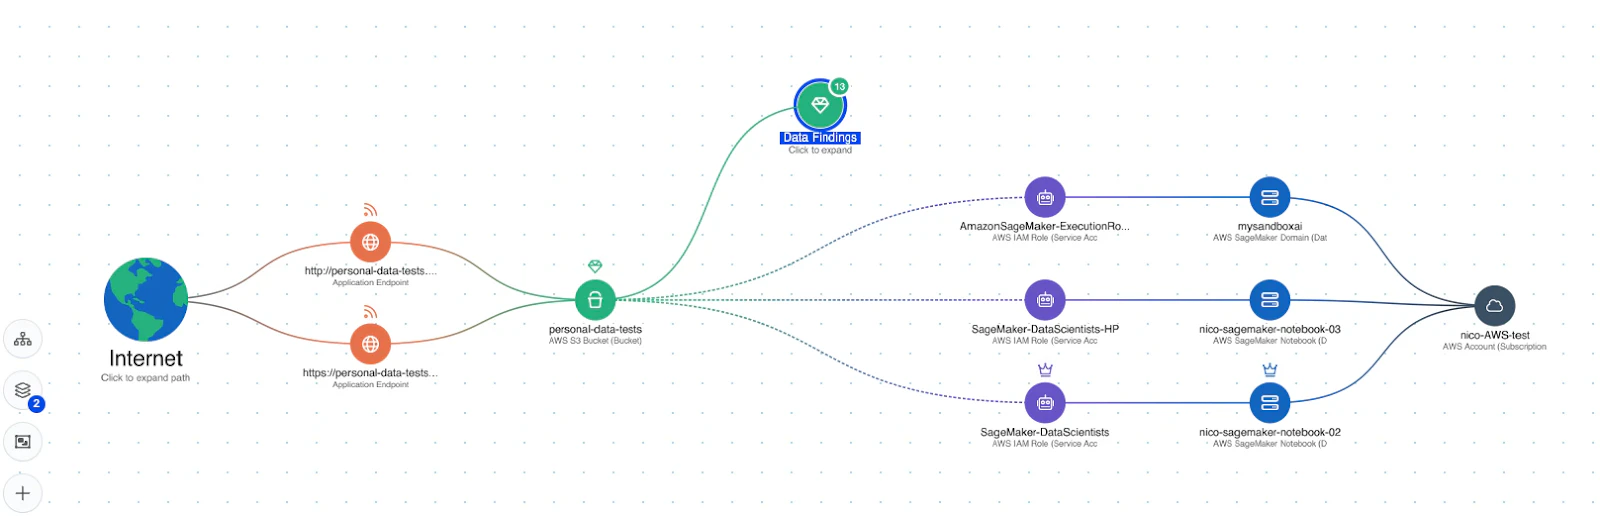
AI資産、データフロー、アクセスに対する限られた可視性:組織は、AIがどこで稼働し、どのデータに触れ、誰がアクセスできるのかを統合的に把握できなければ、AIガバナンスを実運用に落とし込むことができません。
不十分なAIインベントリに起因するセキュリティ上の不備:チームがAIリソースに対する可視性を欠くと、コンプライアンスおよびセキュリティのリスクを生む脆弱性、設定ミス、過剰な権限を持つAIワークロードを見落としやすくなります。
これらの課題は、特に組織がイノベーションのスピードと、説明責任、セキュリティ、規制上のプレッシャーとのバランスを評価するなかで、AIガバナンスをめぐるより広い議論を形づくっています。
Inside MCP Security: A Field Guide
Examine how MCP servers introduce identity, data-access, and tool-invocation risks across connected AI systems.

AIガバナンスをめぐる議論
AI権利章典は、米国のAI Actiのような取り組みによって連邦のAI政策が変化を続けるなかでも、任意の指針として引き続き効力を持っています。
2025年1月、大統領令「Removing Barriers to American Leadership in Artificial Intelligence」は、AIの安全性テストや報告に関する連邦要件をかつて義務付けていた大統領令14110を撤回しました。この新たな大統領令により、政策立案者はAIイノベーションの障壁と見なした規制上のハードルを取り除き、中央集権的な監督よりも開発の速度を優先しようとしています。
AI権利章典はそもそも拘束力のある規制として機能していなかったため、2025年の撤回によってもOSTPが公表した指針としての位置付けは変わりませんでした。ただし、この政策転換によりAIガバナンスに対する連邦の法執行は分散化し、フレームワークの中核原則にどの程度沿うかは各組織の判断に委ねられることになります。この新たな情勢は、迅速なイノベーションと安全性との間に絶えず存在する緊張関係を浮き彫りにするものです。
連邦レベルでの後退にもかかわらず、本フレームワークの原則は州の立法に影響を与え続けており、2025年の議会会期だけでも州議会は385件のAI関連法案を提出しました。FTCや国際機関は、自動化された仕組みの説明責任を評価するために、引き続きこれらの基準を参照しています。
WizはAIコンプライアンスをどのように支援するのか
Wiz AI Security(Wiz AI-APPおよびAI-SPMを含む)は、AIコンプライアンスを実運用に落とし込むための技術的な基盤を組織に提供します。AI権利章典においては、これはデータプライバシー、安全なシステム、セキュリティの可視性に関わる原則を、コード、クラウド、ランタイムにまたがるend-to-endのコンテキストで支えることを意味します。
こうした広範なAI-APPのアプローチが重要なのは、現代のAIリスクが単一の層にとどまることはめったにないためです。チームはガバナンス要件を技術的な実施へと転換する前に、モデル、エージェント、MCPサーバー、ガードレール、アイデンティティ、そして接続されたデータストアが互いにどのように関係しているかを把握する必要があります。
Wizは、以下の方法で支援します。
クラウド環境全体でのAI ワークロードの検出
AIパイプライン内の設定ミスの指摘
露出したデータセットの検出
AIリソースへの過剰な権限を持つアクセスの監視
モデルの完全性や機密データを脅かすアタックパス(Attack Path)の特定
これらの機能は、よくあるガバナンスの不備(ギャップ)を解消するのに役立ちます。すなわち、法務チームがAIポリシーを定める一方で、開発チームが中央集権的な監督なしにモデルを展開する、という状況です。組織がAI資産やエージェント型コンポーネントの統合されたAIインベントリを欠くと、コンプライアンスチームは、機密データがどこで自動化システムと関わっているのか、あるいは展開後の挙動が設計意図とどのように異なるのかを把握できません。Wizは、コード、クラウド、ランタイム、モデル、データを単一のセキュリティグラフで結び付けることでこのギャップを埋め、ポリシーを実行可能なセキュリティ統制へと変えます。
とはいえ、Wizだけで完全なAIコンプライアンスを実現できるわけではありません。組織には、説明可能性、バイアス、規制との整合に対処するために、ガバナンス、法務、機械学習(ML)の関係者が依然として必要となります。Wizはインフラとデータの層を保護し、それらのチームがより広範な倫理面およびコンプライアンス面の要件を担う形をとります。
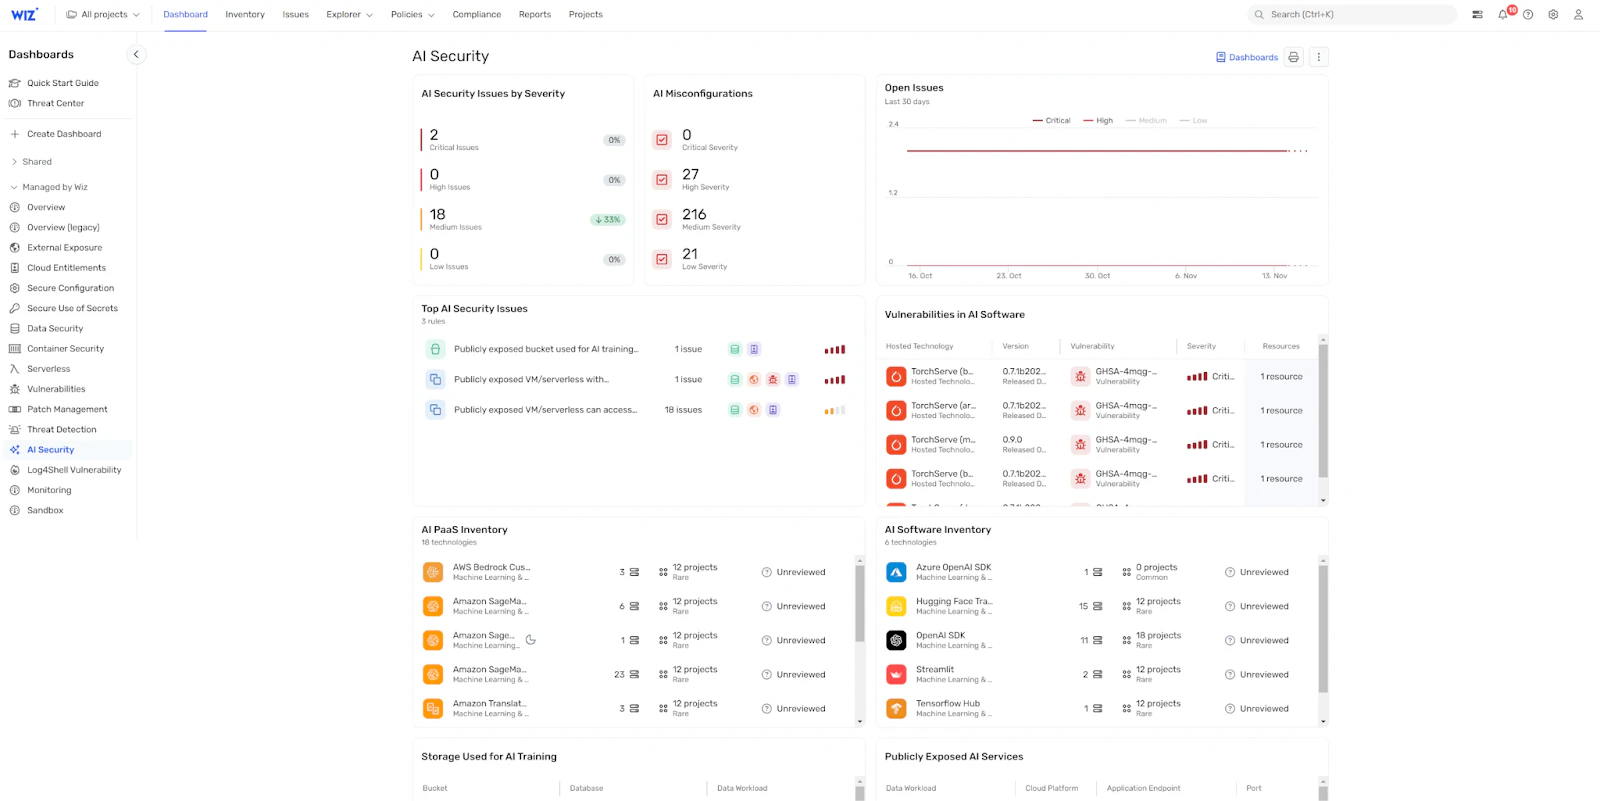
Wizのようなプラットフォームは、態勢に関する検出結果をコード、クラウド、ランタイムのコンテキストと継続的に結び付けることで、抽象的な保護を実施可能なチェックへと変えます。より広範なAI-APPモデルのなかでAI-SPMを活用することで、チームは露出したAIエンドポイント、安全でないエージェントの挙動、機密データへのアタックパスを検証しながら、責任あるAI開発を前進させることができます。
Wiz AI-SPMがAIスタックの保護にどのように役立つかをご覧になりたい方は、本日デモをご利用ください。
See AI security in context
Explore how Wiz connects AI assets, identities, data, exposures, and runtime behavior in one security graph.
