
バイブコーディングとは
バイブコーディングは、生成AI(GenAI)アプリケーションに日常的な言葉でpromptを与え、コードを得るコーディングスタイルです。迅速な反復と、意図から実装までの摩擦の軽減を重視したAIによるコード生成のアプローチです。
他のアジャイルな手法と同様に、バイブコーディングにも相応のセキュリティリスクがあります。2025年8月のレポートでは、AIが生成したコードの45%にセキュリティ上の脆弱性が含まれていることが示されました。言語によっては特に問題が生じやすく、同レポートによると、LLM(Large Language Model)が生成したJavaコードでは10件中7件以上に脆弱性がありました。JavaScript、Python、C#でもリスクは高く、平均で約40%のコードにバグが含まれていました。
バイブコーディングがリスクを伴う主な理由の1つは、開発者がセキュアコーディングのプラクティスを省略しがちな点です。バイブコーダーは、従来の確認項目リストや、静的コード解析、反復的なレビューサイクルといった安全策を回避することが少なくありません。開発者がGitHub Copilot、Cursor、Replitを使ってバイブコーディングを行うようになった今、新たなセキュリティ課題、技術的な課題、管理の複雑さに対応できるセキュリティアプローチが急務となっています。
AI主導のコーディングは開発を加速させますが、対策を講じなければ、企業のクラウド環境に影響を及ぼす新たなセキュリティリスクも生じます。
バイブコーディングにおけるセキュリティ上の脆弱性
バイブコーディングのライフサイクルでは、どの段階でもセキュリティリスクが生じます。従来の開発ワークフローと同等のガードレールがなければ、AIが生成したコードパスによって、悪用可能な脆弱性が生まれる可能性が高まります。
ここでいう脅威には内部と外部の両方が含まれ、AIが生成したコードのバグから、prompt injectionのような新しい攻撃手法まで多岐にわたります。
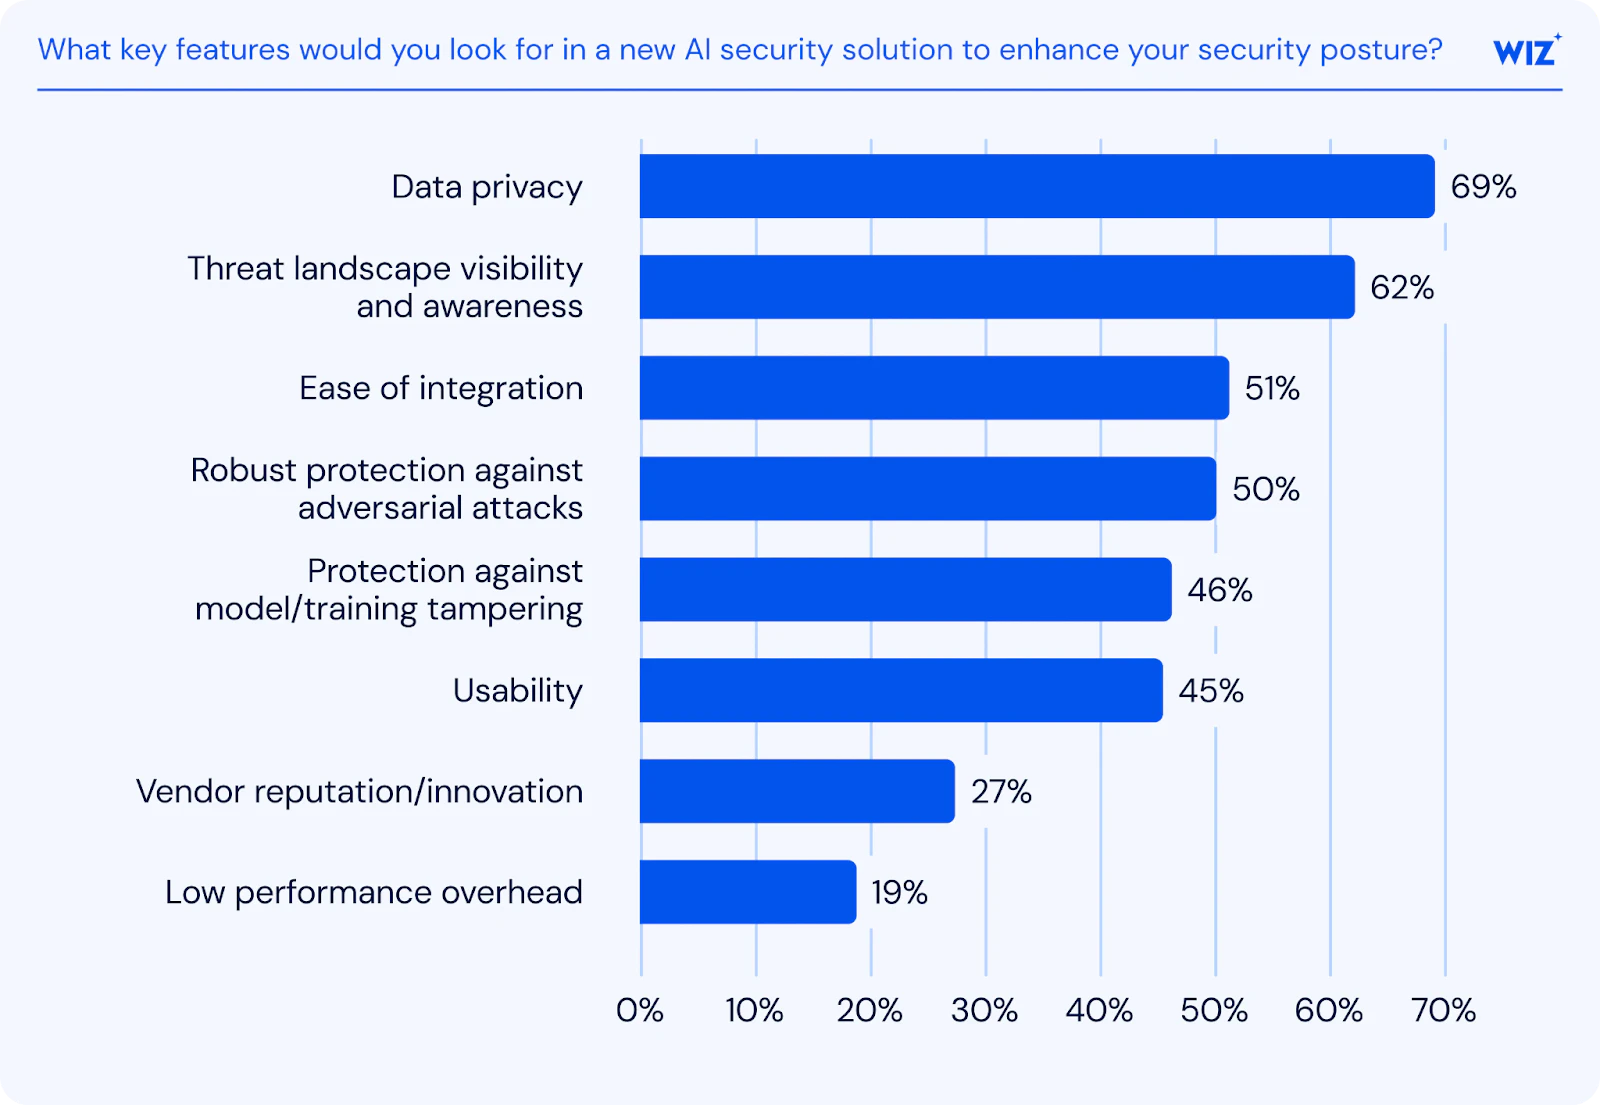
開発者が直面するバイブコーディングのセキュリティ上の脆弱性を概観します。
AIが生成したコードの脆弱性:前述のとおり、AIコパイロットが生成するコードは、見た目ほど安全ではないことがあります。わずかなロジックの欠陥でも、攻撃者に悪用される可能性があります。クラウド環境では、こうした欠陥がruntimeで表面化することが多く、安全でないロジックがID、API、datastoreとやり取りする場面で問題になります。
supply chainのリスク:バイブコーディングは、サードパーティ製のAIツール、拡張機能、ローコードplatformに依存することが多く、安全でないデフォルト設定、公開されたAPI、不十分なアクセス制御を通じてsupply chainのリスクが持ち込まれます。実際の事例を紹介します。2025年7月、WizのリサーチャーはBase44の認証に関する問題を発見しました。Wizは、Base44の認証プロトコルの仕組みを調査し、どの認証APIがそれを回避できるかを検証しました。
調査の結果、Base44のサブドメインにある2つのSwagger UI(APIを可視化するインターフェース)に脆弱性があり、一般公開された状態になっていることが判明しました。つまり、単純なapp_idの値さえあれば、どのユーザーでもプライベートアプリケーションにアクセスできる可能性があったのです。app_idは秘匿されておらず、URIやmanifest.jsonのファイルパスで露出していました。この事実から、初心者レベルの攻撃者であっても既存の認証レイヤーを容易にすり抜けられることが、Wizにとって明らかになりました。
Wizがこれらの脆弱性を報告してから1日も経たないうちに、Base44のドメイン全体でプライバシー設定の検証が強化され、ユーザーがプライベートアプリケーションに登録できないよう対策されました。Base44の顧客への影響はありませんでした。ここから得られる教訓は明確です。Base44のようなツールはAIを活用した迅速な開発を可能にしますが、認証とエンドポイントのexposureを慎重に管理しなければ、クラウドの攻撃対象領域も拡大します。
AIのIAMに関する問題:コード生成を支援するAIアプリケーションには、厳格なアクセス制御を適用する必要があります。過剰な権限を持つアカウントなどのIAMリスクがあると、攻撃者がコーディングplatformにアクセスし、生成されるコードを改ざんできてしまうためです。
AIのデータリスク:AIは大規模なdatasetsを取り込んで処理しますが、そこには機密データが含まれることが少なくありません。AIへのprompt自体に機密データが含まれる場合もあります。AIデータのベストプラクティスに従わなければ、企業はデータプライバシーの不備やcompliance違反に起因するさまざまな問題に直面することになります。適切なデータアクセス制御がない場合、AIツールがprompt、ログ、検索用のpipelinesを通じて、気付かないうちに機密データを取り込んだり露出させたりする可能性があります。
マルチクラウドの複雑さ:バイブコーディングの多くは、分散型・フェデレーション型のクラウドインフラストラクチャで行われます。バイブコーディングは厳密な計画に沿わず直感的に進むため、複雑なクラウド環境ではリスクが倍増します。根本的な問題は、マルチクラウド環境が迷路のように入り組んでいることです。バイブコーディングの実践、アプリ、resourceについて、完全なvisibilityと相互の関係性の理解を得るのは容易ではありません。
runtimeのリスク:AIが生成したコードはソースコードの段階では安全に見えても、runtimeで脆弱性が表面化することがよくあります。企業にとってruntimeの課題は2つあります。まずruntimeのvisibilityを確保すること、次に問題を根本原因までさかのぼって特定することです。
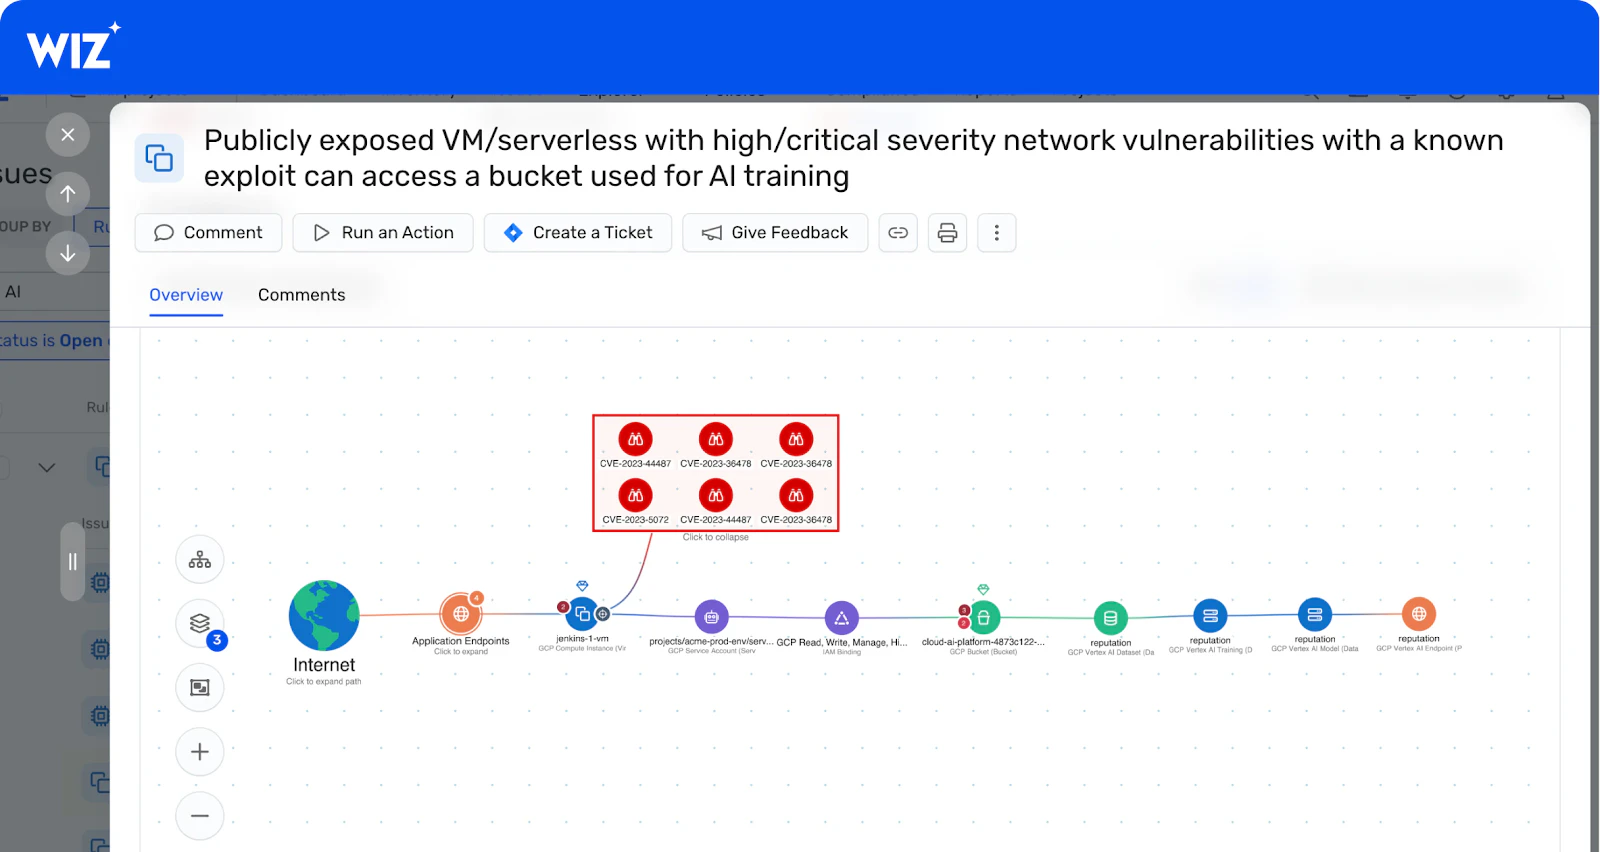
AIのattack path:数分と同じ状態が続かないクラウド環境では、AIのmodelや機密性の高いtraining datasetへのattack pathを見つけるのは簡単ではありません。わずかなクラウドのmisconfigurationや過剰な権限を持つアカウントが、攻撃者をコード生成AIアプリケーションへ導く可能性があり、セキュリティチームが気付いたときには深刻な被害が発生していることもあります。
クラウドスタックとの互換性の課題:バイブコーディングに使われるAIアプリケーションのすべてが、企業の他のクラウド環境と容易に統合できるわけではありません。その結果、統一されたvisibilityとセキュリティの確保やリスクの評価が、事実上困難になります。
prompt injection:prompt injectionは、外部ソースを経由した間接的なものも含め、攻撃者が悪意のある入力や誤解を招く入力をAIアプリケーションに与えることで発生します。その結果、outputsの操作、安全でないコードの生成、trainingされたmodelからの機密データの露出につながります。
何が問われているかを把握したところで、リスクを回避し、バイブコーディングがビジネスにもたらす価値を最大限に引き出す方法を見ていきましょう。
バイブコーディングのベストプラクティス
AIを活用した開発が一般的になるにつれ、組織にはそれに伴うセキュリティリスクを管理する実践的な方法が求められています。
ここでは、バイブコーディングの実践を保護し、強化するための推奨事項を紹介します。
セキュリティガードレールを早期に適用する
policy-as-codeの戦略を採用し、ロールベースのアクセス制御やデータ保護などのセキュリティガードレールを、AIサービスとresource全体に組み込んでください。開発pipelinesの最初期の段階にセキュリティを組み込むことで、開発者はmisconfigurationを早期に発見し、runtimeでのトラブルを回避できます。また、「作った人が守る(you build it, you secure it)」という、より民主化された文化の醸成にも役立ちます。広範囲に広がるクラウド環境では、このようなセキュリティの民主化が非常に重要です。
CI/CDのpipelinesでスキャンと検証を自動化する
CI/CD(継続的インテグレーション/継続的デリバリー)のpipelinesにセキュリティを統合し、コード、dependency、コンテナイメージ、IaC(infrastructure as code)を対象とした継続的なスキャンを自動化してください。dependencyのスキャンには、ソフトウェア構成分析(SCA)とSBOM(software bill of materials、ソフトウェア部品表)を活用します。これらのコントロールをSLSA(Supply-chain Levels for Software Artifacts、supply chainの完全性を段階的に定めるフレームワーク)のレベルと、NIST SSDF(米国国立標準技術研究所が定めるSecure Software Development Framework)のプラクティスに対応付け、artifactの署名(Sigstoreなど)、来歴の追跡、SBOMの生成を実施してください。24時間365日のスキャンと、強力な脆弱性の検出・修正の仕組みを導入することで、セキュリティは事後対応ではなく、AI主導の開発プロセスにおける能動的な要素になります。
技術的コントロールと人による監督を組み合わせる
AIツールを使ったコーディングは、手動レビューがなければ大きなリスクを伴います。自動チェックだけに頼らず、セキュリティの専門家がAIの生成したコードを精査し、ロジックの欠陥、脆弱性、バグを確認する体制を整えてください。
ただし、重要なのはバランスです。人によるレビューは、生成されたコードの全行ではなく、影響の大きいロジック、権限、統合ポイントに絞ったときに最も効果を発揮します。手動のコード監査を増やしすぎると、開発者の生産性を妨げるおそれがあります。逆に人を関与させなければ、ツールでは捉えきれない微妙なAIの脆弱性を見逃す可能性があります。つまり、機械と人によるレビューを組み合わせることが最適な方法です。
シークレット管理と認証情報の保護を強化する
AIを使ってコーディングする際は、シークレットをハードコードしないことが極めて重要です。つまり、LDAPのパスワード、コンテナの認証情報、APIのtokenなど、平文のシークレットやファイルをAIアプリケーションに与えてはいけません。HashiCorp Vault、AWS Secrets Manager、Azure Key Vaultなどのシークレット管理platformを使用して、バイブコーディングのインフラストラクチャでシークレットを安全に保管してください。追加の推奨事項として、厳格なアクセス制御を適用し、キーと認証情報を定期的にローテーションしてください。
開発pipelinesにcomplianceを組み込む
バイブコーディングの実践において強固なコンプライアンス態勢を維持するには、静的で事後対応型のチェックから脱却し、規制上のガードレールを開発ワークフローに組み込んでください。確認項目リストはAI主導のコーディングでcomplianceを確保するうえで今でも有用ですが、特にアジャイルな開発環境では、継続的かつ自動化されたcomplianceチェックこそが欠かせません。
SOC 2、ISO 27001、NIST SSDF、SLSAに沿ったコントロールに加え、GDPR(EU一般データ保護規則)、HIPAA(米国医療保険の相互運用性と説明責任に関する法律)、PCI DSS(ペイメントカード業界データセキュリティ基準)に対応するコントロールも取り入れてください。AIのリスク管理には、NIST AIリスクマネジメントフレームワーク(AI RMF)の活用を検討してください。
自律型開発を行う場合、チーム横断の説明責任と、社内基準および業界標準へのCOMPLIANCEの両面から、監査証跡の維持が不可欠です。
AIセキュリティ対策を将来にわたって有効に保つ
バイブコーディングの実践が進化するにつれ、セキュリティチームは将来の脅威を予測することよりも、環境の変化に適応できるコントロールの構築に注力すべきです。変化の速いクラウドとAIの開発ワークフローでは、静的なポリシーではなく継続的な検証によって持続性が生まれます。
組織は、AIを活用した開発pipelines全体でautomationとvisibilityを優先し、新しいツール、エージェント、サービスが導入された時点で検出・評価されるようにする必要があります。これには、AIが生成したコードがコミット時にどう見えるかだけでなく、runtimeでID、API、クラウドのresourceとどのようにやり取りするかを監視することも含まれます。
さらに、検出から修正までの時間を短縮する対応の仕組みも必要です。AIを活用したワークフローがmisconfiguration、過剰な権限、リスクの高い挙動をもたらした場合、セキュリティチームは問題を発生源までさかのぼり、迅速に修正できなければなりません。このアプローチにより、組織は隠れたセキュリティ負債を蓄積することなく、バイブコーディングの実践を拡大できます。
エンタープライズ規模でバイブコーディングの実践を保護するには、AIのリスクをクラウドのID、データ、インフラストラクチャと関連付けられるツールが必要です。具体的には、AIセキュリティリスクを他のクラウド上の要因やリスクと関連付け、統合されたplatformを提供するツールが求められます。
WizによるAIを活用した開発ワークフローの保護
バイブコーディングでは、AIが生成したコード、新しい開発ツール、そしてID、データ、インフラストラクチャと直接やり取りするAIサービスが加わることで、クラウドの攻撃対象領域が拡大します。Wizは、AI-Application Protection Platform(AI-APP)を通じてこのリスクの管理を支援します。AI-APPはコード、クラウド、runtimeを単一のセキュリティグラフで結び付け、AIを活用した開発ワークフローがクラウド環境で実際にどのようにデプロイされ、露出しているかを把握できるようにします。
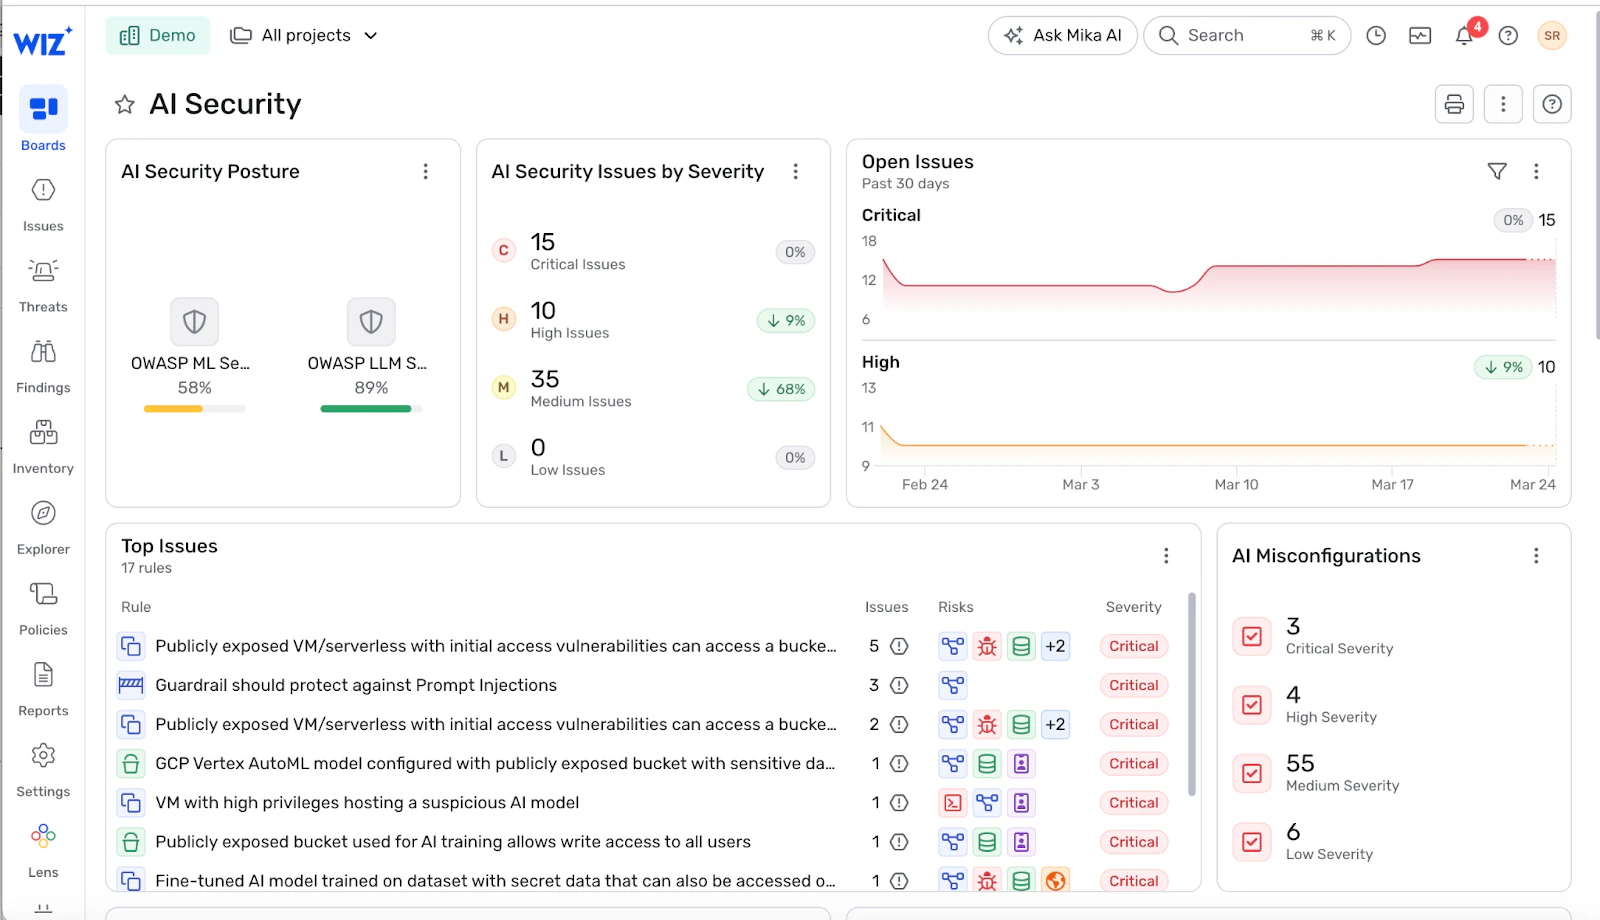
WizはAIセキュリティ態勢管理(AI-SPM)機能により、クラウド環境全体のAIサービス、コーディングツール、MCP(Model Context Protocol)サーバー、AIエンドポイントをinventoryとして把握し、それらをID、権限、データアクセス経路に対応付けたAI-BOM(AI版部品表)を構築します。これにより、バイブコーディングのワークフローが、悪用されうるmisconfiguration、過剰な権限、公開されたエンドポイントをどこで生み出しているかを特定できます。
Wizはセキュリティグラフを使ってこれらの検出結果を関連付け、実際のattack pathと、最も重要な有害な組み合わせ(toxic combination)を明らかにします。これにより、AIを活用した開発ツールが機密性の高いクラウドのresourceや本番システムに到達できる状況を把握できます。個別の検出結果を一つずつ確認するのではなく、実際に到達可能で影響の大きい問題に基づいて優先順位を付けられます。
設定を継続的に検証し、runtimeの挙動を監視することで、Wizはクラウドセキュリティの統制を維持したまま、組織がバイブコーディングの実践を拡大できるよう支援します。チームは問題を早期に検出し、コードや設定における発生源までさかのぼり、AIを活用した開発が本番環境のリスクになる前に修正できます。
より自律的な開発パターンが広がる中、AIを搭載したWizは、そのcontextを具体的なアクションへとつなげます。Red Agentは攻撃者と同じ視点で悪用可能なアプリケーションリスクを検証し、Blue Agentはクラウドとruntimeのsignalにまたがる不審なアクティビティを調査し、Green Agentは修正をガイドします。さらにAgentic Workflowsがこれらの判断を再現可能な対応手順へと振り分け、セキュリティチームがAIを活用した開発のスピードに追随できるよう支援します。
バイブコーディングに伴うAI、ID、データ、クラウド環境のリスクを一元的に把握する方法を、Wizでご確認ください。 Wizの実際の動作を見る