IA de las sombras
La IA en la sombra es el uso o implementación no autorizada de IA que no está controlada por,
o visible para el departamento de TI de una organización. Se están utilizando conjuntos de datos para IA, modelos de IA y productos de IA
Se lanza cada día para que cualquiera lo use, sin necesidad de conocimientos profundos. Esto es especialmente cierto para generativo
Cada vez más, la gente adopta la IA en forma de asistentes personales, y muchos han llegado a depender
sobre la variedad de experiencias personalizadas y procesos optimizados que ofrece la IA.
Exposición accidental de datos
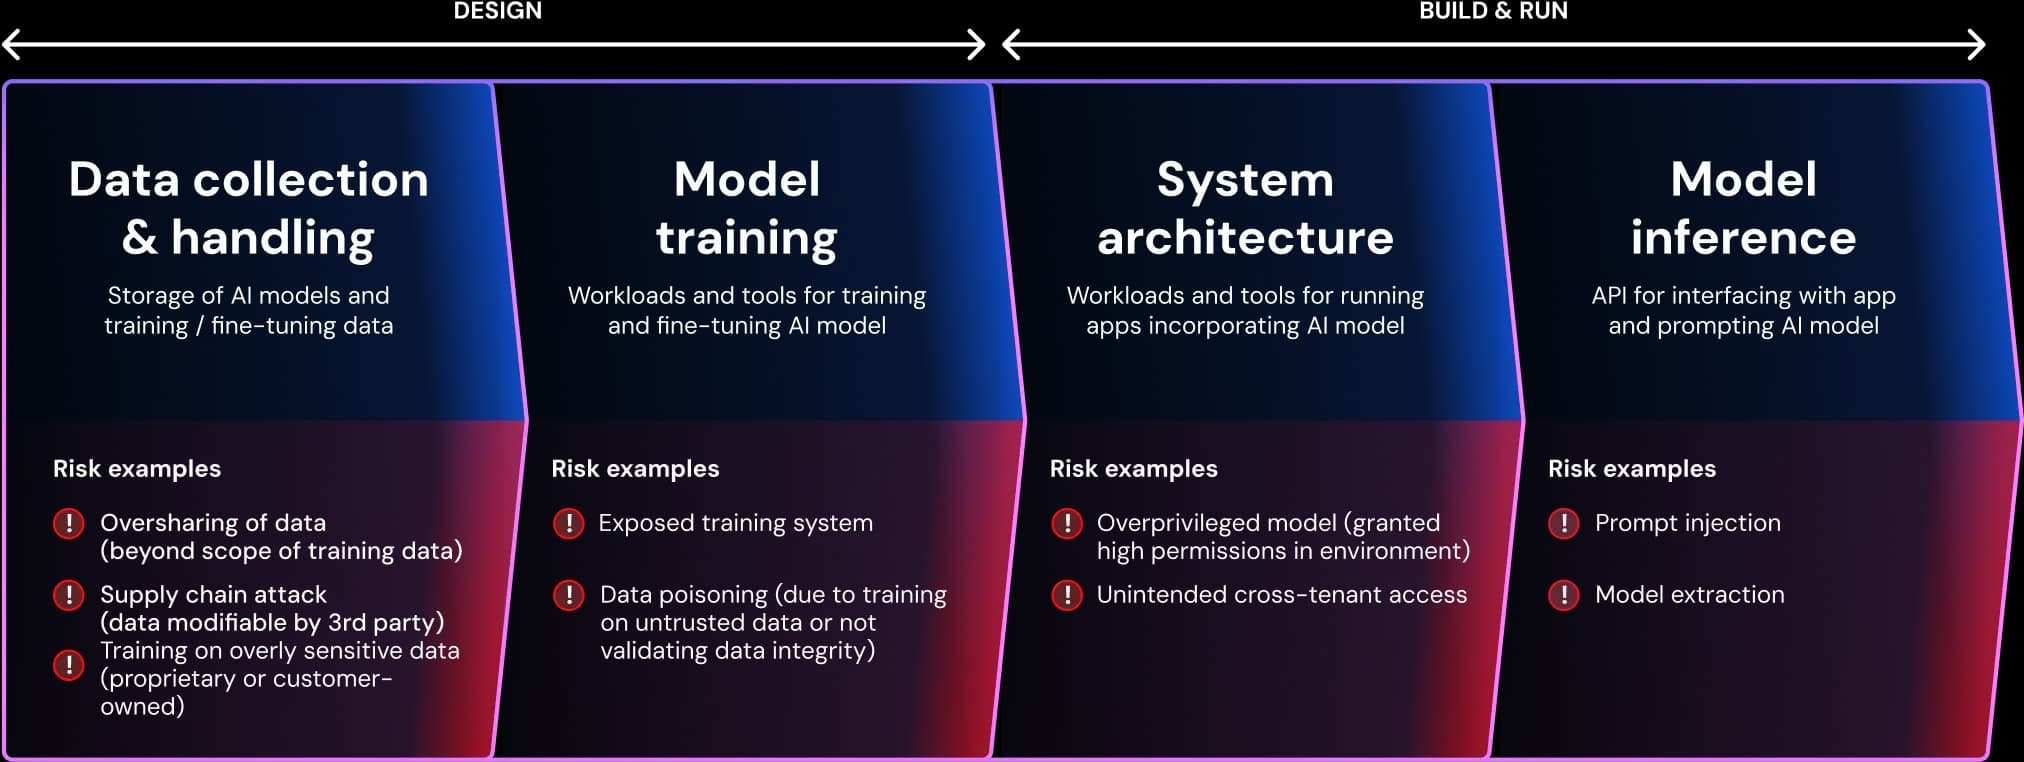
Los investigadores en IA suelen compartir grandes cantidades de datos externos e internos para construir sus modelos de IA,
lo que supone riesgos de seguridad significativos. Los equipos de seguridad deben establecer directrices claras para compartir conjuntos de datos de IA externamente.
El equipo de investigación de The Wiz descubrió que 38TB de datos fueron expuestos accidentalmente por investigadores de IA de Microsoft.
Usar una cuenta de almacenamiento dedicada para conjuntos de datos públicos de IA podría haber limitado la exposición.
Vulnerabilidades en la cadena de suministro
La IA se basa en gran medida en conjuntos de datos de código abierto, modelos y herramientas de pipeline con controles de seguridad limitados.
Las vulnerabilidades explotadas en la cadena de suministro no solo pueden comprometer el sistema de IA, sino también extenderse a otros componentes de producción.
Los ataques pueden implicar la subversión del modelo o la inyección de datos adversariales en conjuntos de datos comprometidos.