





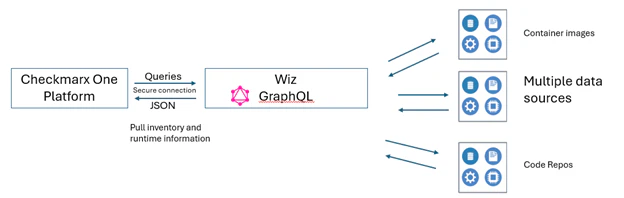

Resumen de la integración
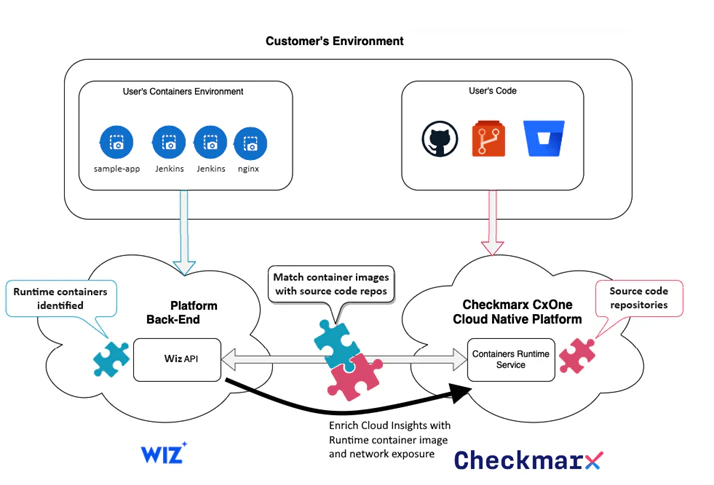
La seguridad de las aplicaciones y los entornos en la nube es una necesidad. La asociación entre Checkmarx y Wiz aborda la necesidad crítica de seguridad de extremo a extremo desde el código hasta la nube al combinar la experiencia en seguridad de aplicaciones de Checkmarx con la Plataforma de Protección de Aplicaciones Nativas en la Nube (CNAPP) de Wiz. La integración bidireccional da como resultado un enfoque de seguridad integral, protegiendo desde la primera línea de código hasta la implementación y el tiempo de ejecución en la nube.
Beneficios de la integración
Visibilidad de extremo a extremo en el código y la nube
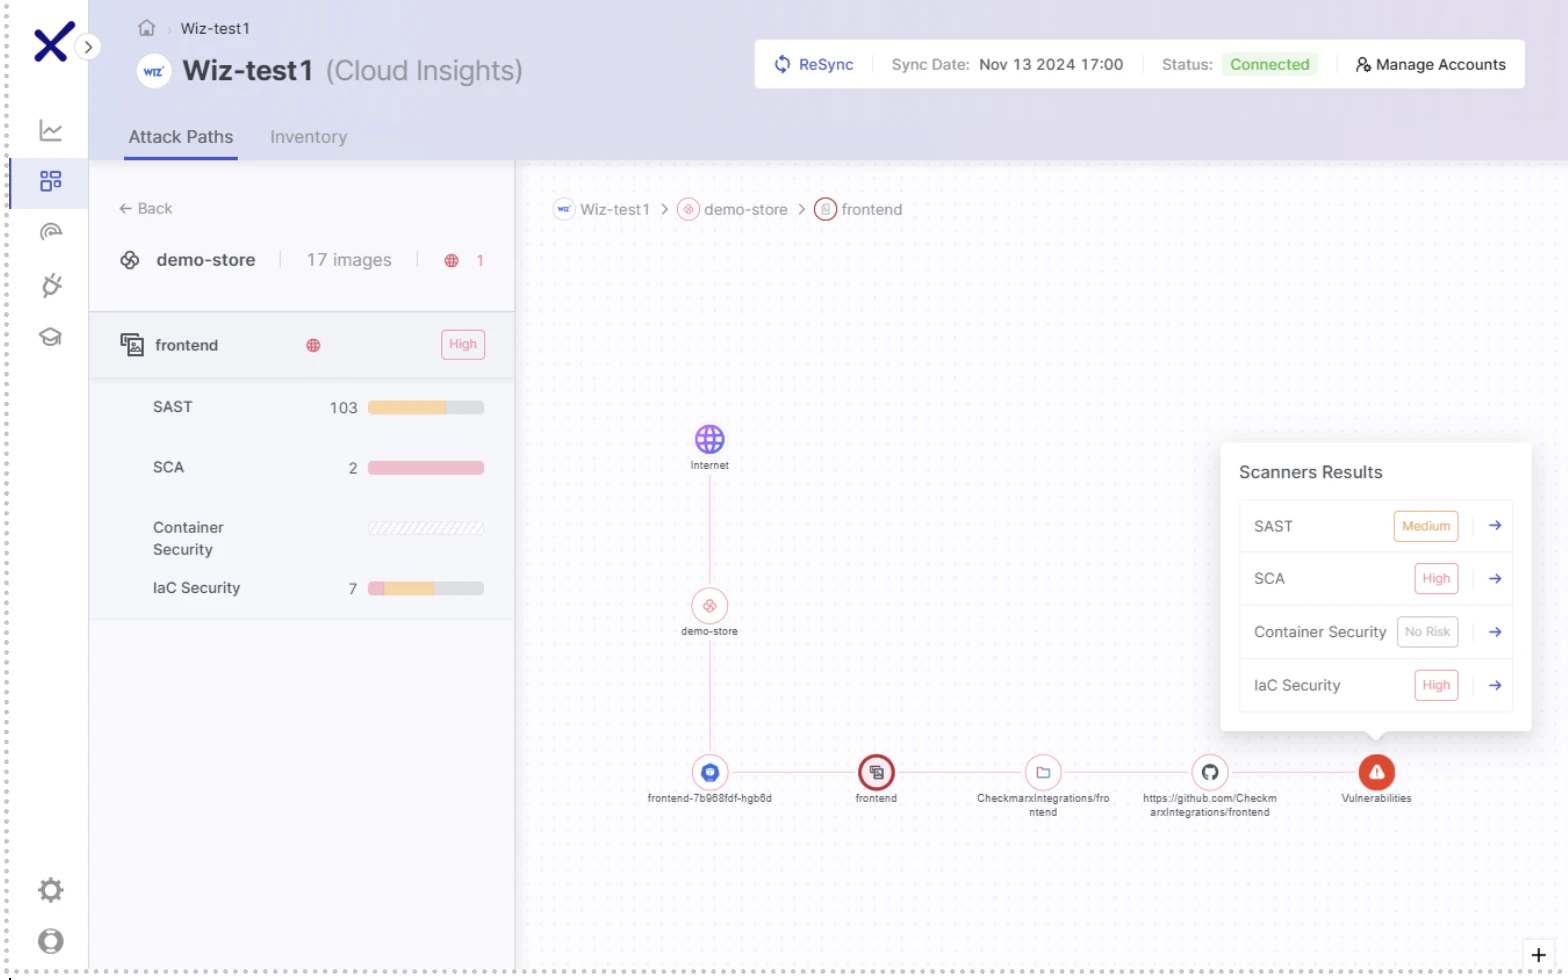
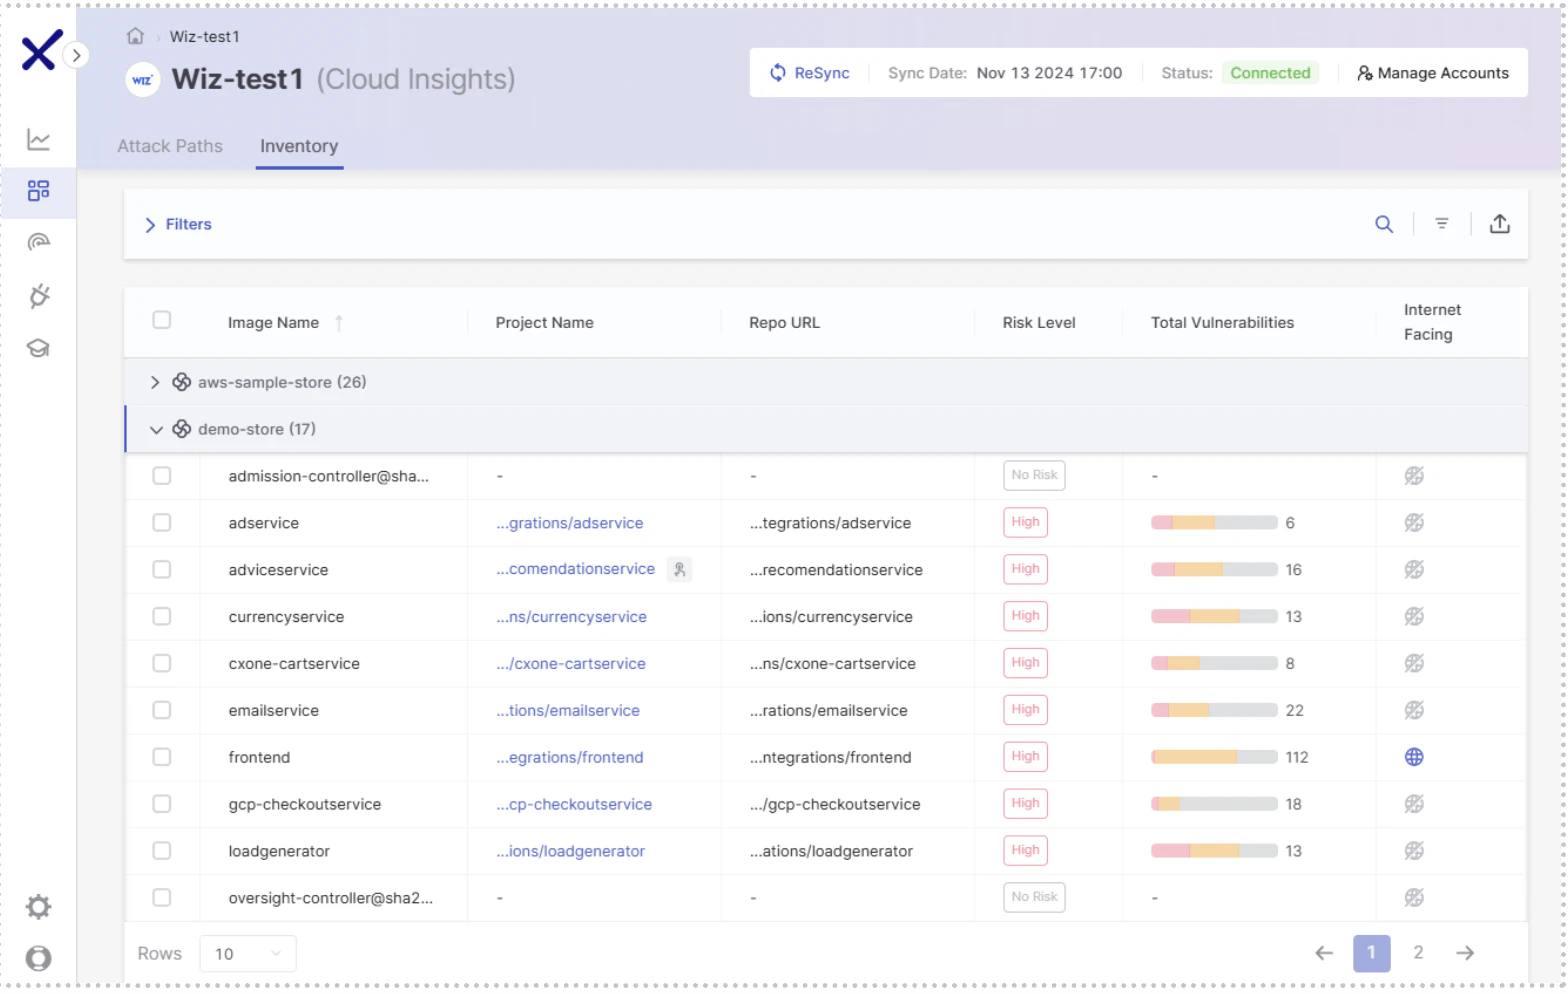
Asigne sin problemas activos en la nube como clústeres, pods e imágenes de contenedores a sus correspondientes repositorios de código fuente, lo que permite a los equipos de seguridad rastrear las vulnerabilidades identificadas en Checkmarx y descubrir posibles rutas de ataque que podrían exponer activos críticos que se ejecutan en la nube identificados por Wiz. Al cerrar la brecha entre el código y la nube, los equipos pueden evaluar y mitigar las amenazas con un contexto integral desde el desarrollo hasta la implementación.
Corrección de riesgos contextual y priorizada
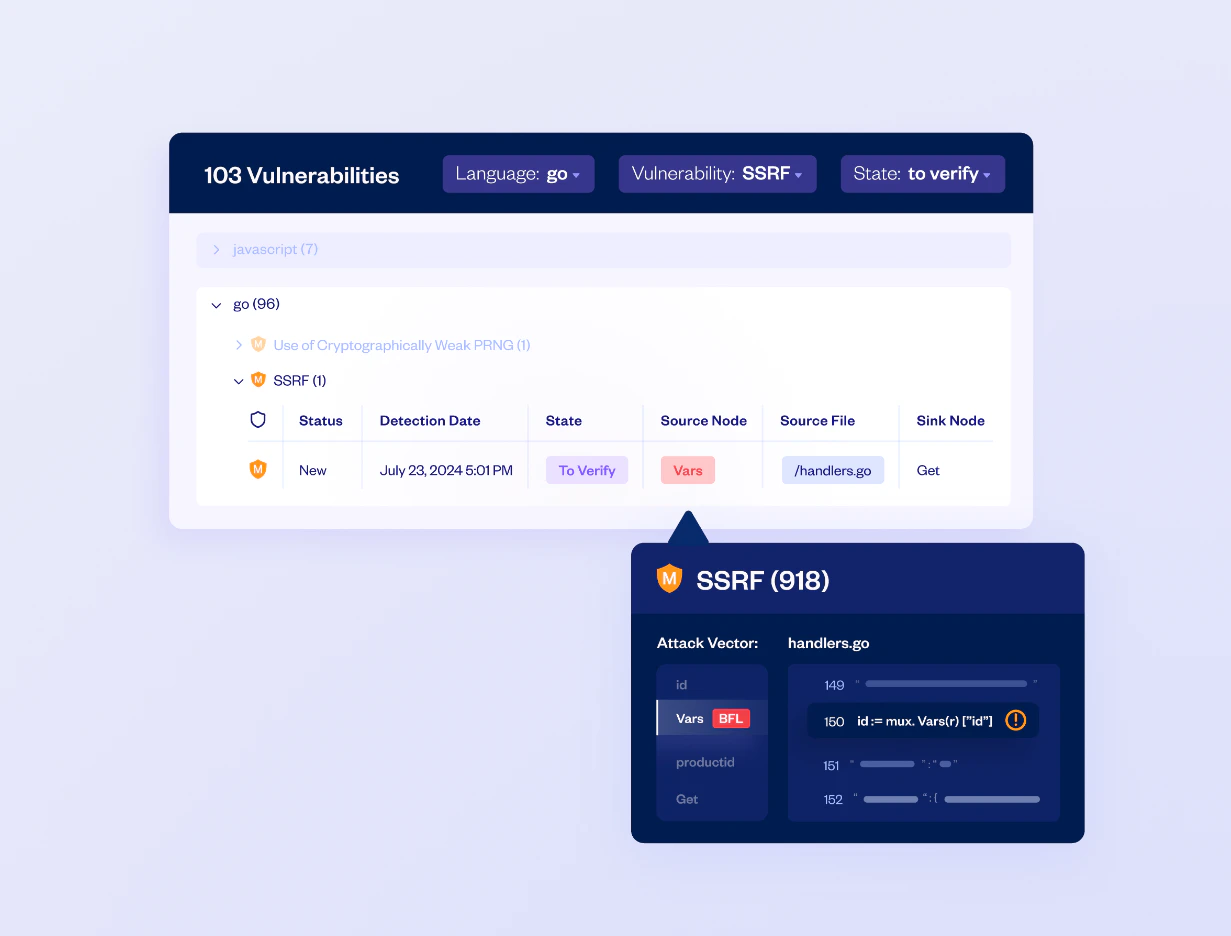
Obtenga información procesable correlacionando los hallazgos de Checkmarx SAST con el análisis de riesgos y los datos de exposición de la red de Wiz. Esta integración permite a los equipos priorizar las vulnerabilidades en función de los riesgos explotables, como la exposición a Internet o las posibles rutas de acceso a datos confidenciales, centrándose en las amenazas más críticas.
Seguridad unificada desde el desarrollo hasta la nube
Fortalezca la seguridad en todo el ciclo de vida del desarrollo de software integrando los hallazgos a nivel de código de Checkmarx con el análisis contextual de riesgos en la nube de Wiz. Esta colaboración ayuda a los equipos de seguridad y desarrollo a romper los silos, detectar y priorizar vulnerabilidades y resolver problemas antes de que lleguen a los entornos de producción.
Mejor juntos
La integración de Checkmarx y Wiz proporciona a los equipos de seguridad visibilidad de arriba hacia abajo desde la infraestructura hasta el código de la aplicación, creando una postura de seguridad unificada en toda la pila. Al llevar los hallazgos de SAST de Checkmarx a Wiz, los equipos pueden correlacionar las vulnerabilidades a nivel de código con el contexto de la nube, como la exposición de la red y las posibles rutas a activos confidenciales, lo que permite una priorización y corrección más efectivas. Esta visibilidad enriquecida agiliza la colaboración entre los equipos de desarrollo y seguridad, lo que garantiza que las vulnerabilidades críticas se identifiquen, contextualicen y aborden de manera eficiente en todo el SDLC.

Resumen de casos de uso
A medida que las organizaciones aceleran el desarrollo, identificar y abordar los problemas de seguridad en las primeras etapas del SDLC es cada vez más difícil. Si bien la detección de vulnerabilidades antes de que lleguen a producción puede ahorrar mucho tiempo y recursos, los equipos de seguridad a menudo carecen del contexto crítico para priorizar estos problemas de manera efectiva. Las herramientas tradicionales tienen dificultades para vincular las vulnerabilidades del código a los entornos en la nube, lo que deja a los equipos sin información sobre si una vulnerabilidad se está ejecutando en producción, expuesta a Internet o podría provocar la exposición de datos confidenciales. Esta brecha obliga a los equipos a examinar cientos de alertas sin saber qué problemas son los más críticos, lo que aumenta el riesgo de pasar por alto vulnerabilidades de alta prioridad y exponer las aplicaciones a amenazas significativas en producción. Las organizaciones con entornos de nube complejos y aplicaciones nativas de la nube necesitan soluciones de seguridad sólidas y adaptables. Los métodos tradicionales de gestión de vulnerabilidades son inadecuados en estos entornos dinámicos de la nube, donde la detección rápida, la priorización y la mitigación de riesgos son cruciales. Estas organizaciones requieren una forma de proteger las aplicaciones de forma eficaz en todo el ciclo de vida del desarrollo de software (SDLC) y en los entornos de tiempo de ejecución.
Desafío
Debido a la naturaleza dinámica y distribuida de las aplicaciones nativas de la nube y a la participación de múltiples proveedores de servicios en la nube, los enfoques tradicionales de seguridad estática suelen fallar. Los desafíos clave incluyen:
Alerta de ruido y fatiga: Con los métodos tradicionales, las organizaciones se enfrentan a alertas abrumadoras, lo que dificulta la priorización de las vulnerabilidades críticas.
Correcciones retrasadas: Identificar las vulnerabilidades y los desarrolladores asociados es un desafío, especialmente en bases de código grandes con cambios frecuentes.
Falta de datos contextuales: Muchas soluciones de vulnerabilidades carecen de integración en tiempo de ejecución, lo que da lugar a la pérdida de información contextual que ayudaría a priorizar las correcciones en función del comportamiento y la exposición de las aplicaciones en el mundo real.
Estos desafíos limitan la capacidad de responder rápidamente a las amenazas, aumentan la fatiga de alertas y dificultan que las organizaciones mantengan una postura de seguridad precisa.
La solución
Información de la nube de Checkmarx proporciona información procesable al correlacionar los datos en los entornos de SDLC y tiempo de ejecución, con nuestra integración con Wiz.
Gestión de vulnerabilidades contextualizada: Al integrar los datos de tiempo de ejecución con la información previa a la implementación, Cloud Insights reduce el ruido de las alertas, destaca las vulnerabilidades críticas y mejora la respuesta a incidentes.
Análisis de ruta de ataque: Al visualizar las posibles rutas de ataque, esta función permite a los equipos de seguridad identificar vulnerabilidades explotables en tiempo real, priorizar la corrección y cerrar las brechas de seguridad de manera eficiente.
Priorización a través de Smart Insights: Al correlacionar las vulnerabilidades con su exposición en tiempo de ejecución, Cloud Insights permite a los equipos de seguridad centrarse en los problemas más críticos para el negocio, lo que les ayuda a optimizar las operaciones y mejorar la seguridad de las aplicaciones.
¿Proveedor de seguridad en la nube?
Conviértete en socio de Wiz Technology

Obtén una demostración personalizada
¿Listo para ver a Wiz en acción?
"La mejor experiencia de usuario que he visto en mi vida, proporciona una visibilidad completa de las cargas de trabajo en la nube."
"Wiz proporciona un panel único para ver lo que ocurre en nuestros entornos en la nube."
"Sabemos que si Wiz identifica algo como crítico, en realidad lo es."