エグゼクティブサマリー
Wiz Research、Ikotas Labs、Metnir、Rapid7、およびXintは、本番環境のアプリケーションやAPIへのトラフィックの受信とルーティングに使用されるソフトウェアであるNGINXにおいて、2つの重大なリモートコード実行の脆弱性をそれぞれ独立して発見しました。
NGINXは、モダンなWebアーキテクチャの玄関口として広くデフォルトで使用されており、HTTPSの処理や受信トラフィックの適切なアプリケーションまたはAPIへのルーティングを行います。これは 世界で最も広く使用されているオープンソースのWebサーバー であり、 2億2,500を超えるWebサイト を支えています。
攻撃に成功した場合、攻撃者が影響を受けるNGINXサーバーを乗っ取り、機密データの窃取、Webサイトの改ざん、あるいはサービスの停止を引き起こす可能性があります。
CVE-2026-123633およびCVE-2026-123007として追跡されているこれらの脆弱性は、どちらも深刻度が「Critical(緊急)」と評価されており、CVSS 4.0スコアは9.2です。この欠陥はNGINX自体に存在します。独自のアプリケーションコードが安全であっても、WebサイトやAPIが危険にさらされる可能性があります。 どちらの脆弱性も、影響を受けるNGINXサーバーでHTTP/2が有効になっている必要があります。 追加の条件については以下に記載されています。CVE-2026-123007は、2015年のNGINX 1.9.5に遡るバージョンに影響を与えます。
私たちはNGINXを手がけるF5社に調査結果を報告し、そのセキュリティチームと協力して修正と調整による公開(コーディネーテッド・ディスクロージャー)を行いました。組織は影響を受けるデプロイメントを特定し、セキュリティアップデートがリリースされたら適用する必要があります。
複数のセキュリティ修正が含まれる最新リリースへの、影響を受けるNGINXデプロイメントのアップデートを推奨します。
責任ある開示(脆弱性報告)のタイムライン
2026年10月21日: Wizは、後にCVE-2026-123633が割り当てられたHTTP/2の解放後使用(use-after-free)の脆弱性をF5に報告しました。これには、ASLRバイパスを伴う確認済みのリモートコード実行と、提案された修正が含まれていました。F5は、別の研究チームが以前に同じ脆弱性を報告していたことを確認しました。
2026年11月10日: F5がレビュー用にCVE-2026-123633のパッチを提供します。
2026年11月16日 :Wizは2つ目のHTTP/2の脆弱性(後にCVE-2026-123007が割り当てられる)をF5に報告します。
2026年11月17日 :F5は、2つ目の報告がCVE-2026-123007に該当し、11月18日に予定されているセキュリティリリースに含まれることを確認します。
2026年11月18日: F5のセキュリティリリースと、調整された公表(コーディネーテッド・ディスクロージャー)。
概要
Wiz Research、Ikotas Labs、Metnir、Rapid7、および Xint の各社は、NGINX における 2 つの重大な認証不要のリモートコード実行脆弱性である CVE-2026-123633 および CVE-2026-123007 をそれぞれ独自に発見し、NGINX の開発元である F5 に報告しました。悪用が成功すると、NGINX を実行しているサーバーが侵害され、攻撃者がコードの実行、機密データの窃取、Web サイトの改ざん、またはサービスの妨害を行うおそれがあります。
NGINX は多くの場合、複数のアプリケーションのトラフィックを処理するため、影響を受ける単一のデプロイメントが複数のサービスを危険にさらす可能性があります。この欠陥は NGINX 自体に存在し、アプリケーションのコード自体が安全である場合でも、Web サイトに影響を与える可能性があります。 両方の脆弱性において、影響を受ける NGINX サーバーで HTTP/2 が有効になっている必要があります。 CVE-2026-123007 に関する私たちのテストでは、バックエンド アプリケーションやサードパーティ製モジュールを使用せず、通常の静的ファイルを配信する NGINX 上でのコード実行が実証されました。
Wiz Research は、Wiz のAIコードスキャンソリューションを支えるハーネスである Wiz Atlas を使用して、両方の脆弱性を発見しました。私たちの研究者は、Gemini 4 Carbon と ChatGPT 5.6 Sol を使用して両方の脆弱性の影響を検証し、それぞれが認証されていない攻撃者によるサーバー上でのコード実行を許可する可能性があることを確認しました。私たちは発見内容を F5 に報告し、そのセキュリティチームと協力して修正と調整された開示に取り組みました。
整数アンダーフローの脆弱性は 2015 年の NGINX 1.9.5 にまで遡り、10 年以上にわたってコード内に潜んでいたことを意味します。解放後使用(use-after-free)の脆弱性は、約 6 年間にわたって存在していました。先月私たちが報告した PHP2Shell の脆弱性や、昨日 Calif によって開示された Java4Shell と同様に、これらはこれまで発見も悪用も極めて困難であったメモリ安全性に関する欠陥です。これらを発見するには、多くの場合、メモリ操作と複数のコードパスの間の微妙な相互作用を追跡する必要があります。長年、その複雑さ自体が実用的な障壁となっていました。AI は根本的にその障壁を溶解しつつあります。AI モデルがそれらの相互作用を追跡する能力を向上させるにつれて、研究者と攻撃者の双方が、インターネットや最新のアプリケーションを支えるソフトウェアに長く潜む欠陥を発見できるようになっています。PHP と NGINX の両方において、コード内に長年留まった後に、複数の独立した研究チームが同じ脆弱性を発見したという事実は、この変化を特に際立たせています。そして、AI の能力が向上するにつれて、新世代のモデルごとに、以前は実用的な範囲外であったさらに複雑な脆弱性が発見される可能性があります。複雑さは、もはや発見や悪用に対する障壁として信頼することはできません。これは、どの脆弱性が見つかるかだけでなく、長年のリスクがどれほど急速に現実の脅威になり得るかをも変えます。
時間が経つにつれて、これらの欠陥を発見して修正することで、私たちが依存しているソフトウェアを強化することができます。しかし、当面の間は、発見が早まり、開示から悪用までの期間が短縮されることで、セキュリティチームにとってすでに過酷な作業負荷が増加することになります。公開された修正プログラムを本番環境での保護に適用するには、パッチの検証からサービス所有者とのロールアウトの調整に至るまで、依然として相当な手作業が必要です。本番環境での露出をどれだけ早く削減できるかに焦点を当てることをお勧めします。影響を受けるバージョンと設定を実行しているデプロイメントを特定し、攻撃者が到達可能なものを優先し、パッチのテストと展開が行われている間に緩和策を適用してください。
この記事では、脆弱性とそれらの影響について説明し、緩和策と検出のガイダンスを提供します。組織は、影響を受けるデプロイメントを特定し、セキュリティ更新プログラムが利用可能になり次第適用する必要があります。アップグレードがすぐに不可能な場合は、一時的に HTTP/2 を無効にしてください。 NGINX とは? NGINX は、
世界で最も広く使用されているオープンソースの Web サーバー
であり、
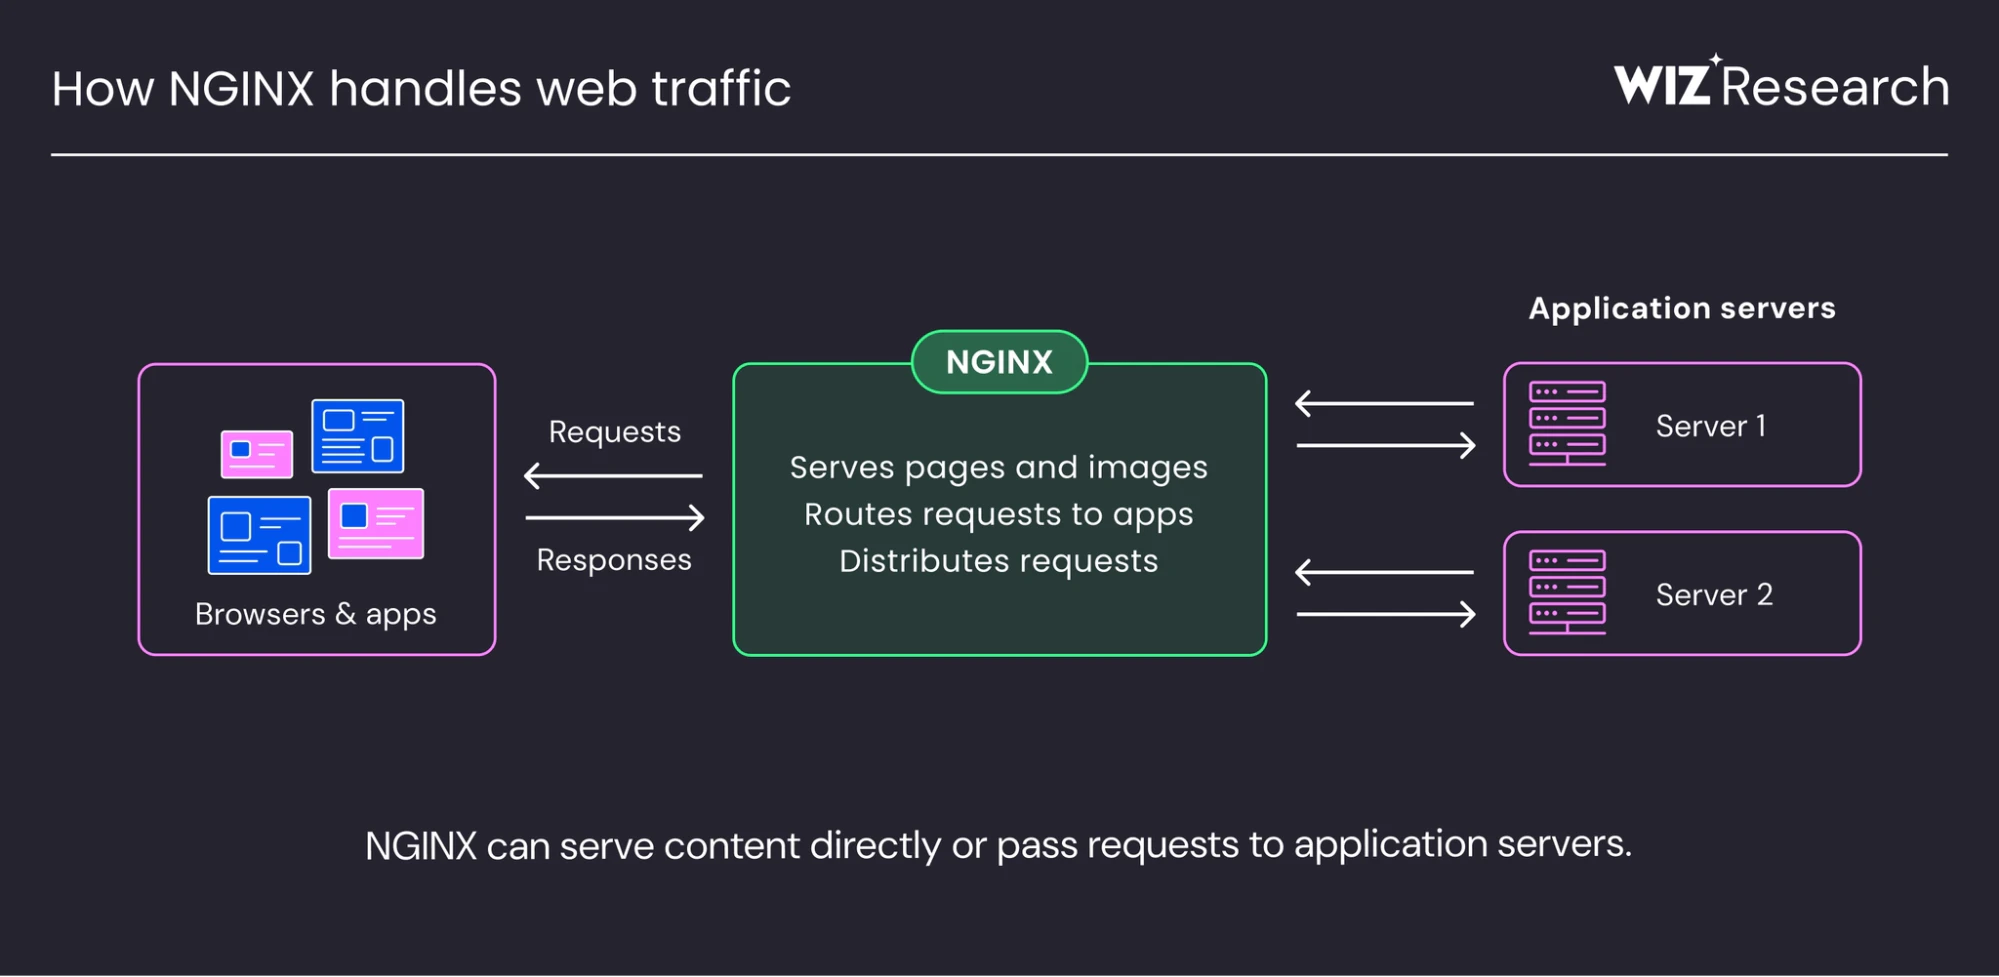
2億2,500万以上の Web サイト を支えています。通常、Web サイトや API の前段で リバースプロキシ として一般的に使用されます。この役割において、NGINX は着信リクエストを受け入れ、設定に基づいて適切なアプリケーションサーバーに転送し、応答をユーザーに返します。 また、NGINX は Web コンテンツを直接提供し、 ロードバランサー として機能して、複数のサーバーにトラフィックを分散させることもできます。単一の NGINX デプロイメントで複数のアプリケーションを提供できるため、その背後にある Web サイトや API の共有エントリポイントになります。
脆弱性について load balancer, distributing traffic across multiple servers. A single NGINX deployment can serve several applications, making it a shared entry point for the websites and APIs behind it.
The Vulnerabilities
両方の脆弱性は、NGINXがHTTP/2トラフィックを処理する方法におけるメモリ安全性の問題です。CVE-2026-123633では、リクエストがまだ必要としているコネクションのメモリが解放され、use-after-free(解放後使用)が発生します。CVE-2026-123007では、不適切なフロー制御の集計により無効なメモリコピーが発生します。それぞれ、NGINXサーバー上での認証不要のリモートコード実行につながる可能性があります。
| Tracking ID | The bug | What an attacker can achieve |
|---|---|---|
| CVE-2026-123633 | HTTP/2 connection use-after-free | Execute arbitrary code on the NGINX server without authentication. |
| CVE-2026-123007 | HTTP/2 send_window integer underflow | Execute arbitrary code on the NGINX server without authentication. |
両方の脆弱性はいずれもHTTP/2が有効になっている必要がありますが、追加の要件は異なります。CVE-2026-123633は、利用可能な接続スロットが少なくなった際のリバースプロキシ処理に影響を与えます。CVE-2026-123007は、64ビットシステム上のHTTPSでのテストで実証されたように、コンテンツを直接配信するNGINXにも影響を与える可能性があります。攻撃者がコード実行の前にメモリ読み取りアクセスにいずれの脆弱性も利用できるため、ASLRなどの一般的なメモリ安全性緩和策ではこれらの問題を防御できません。
影響
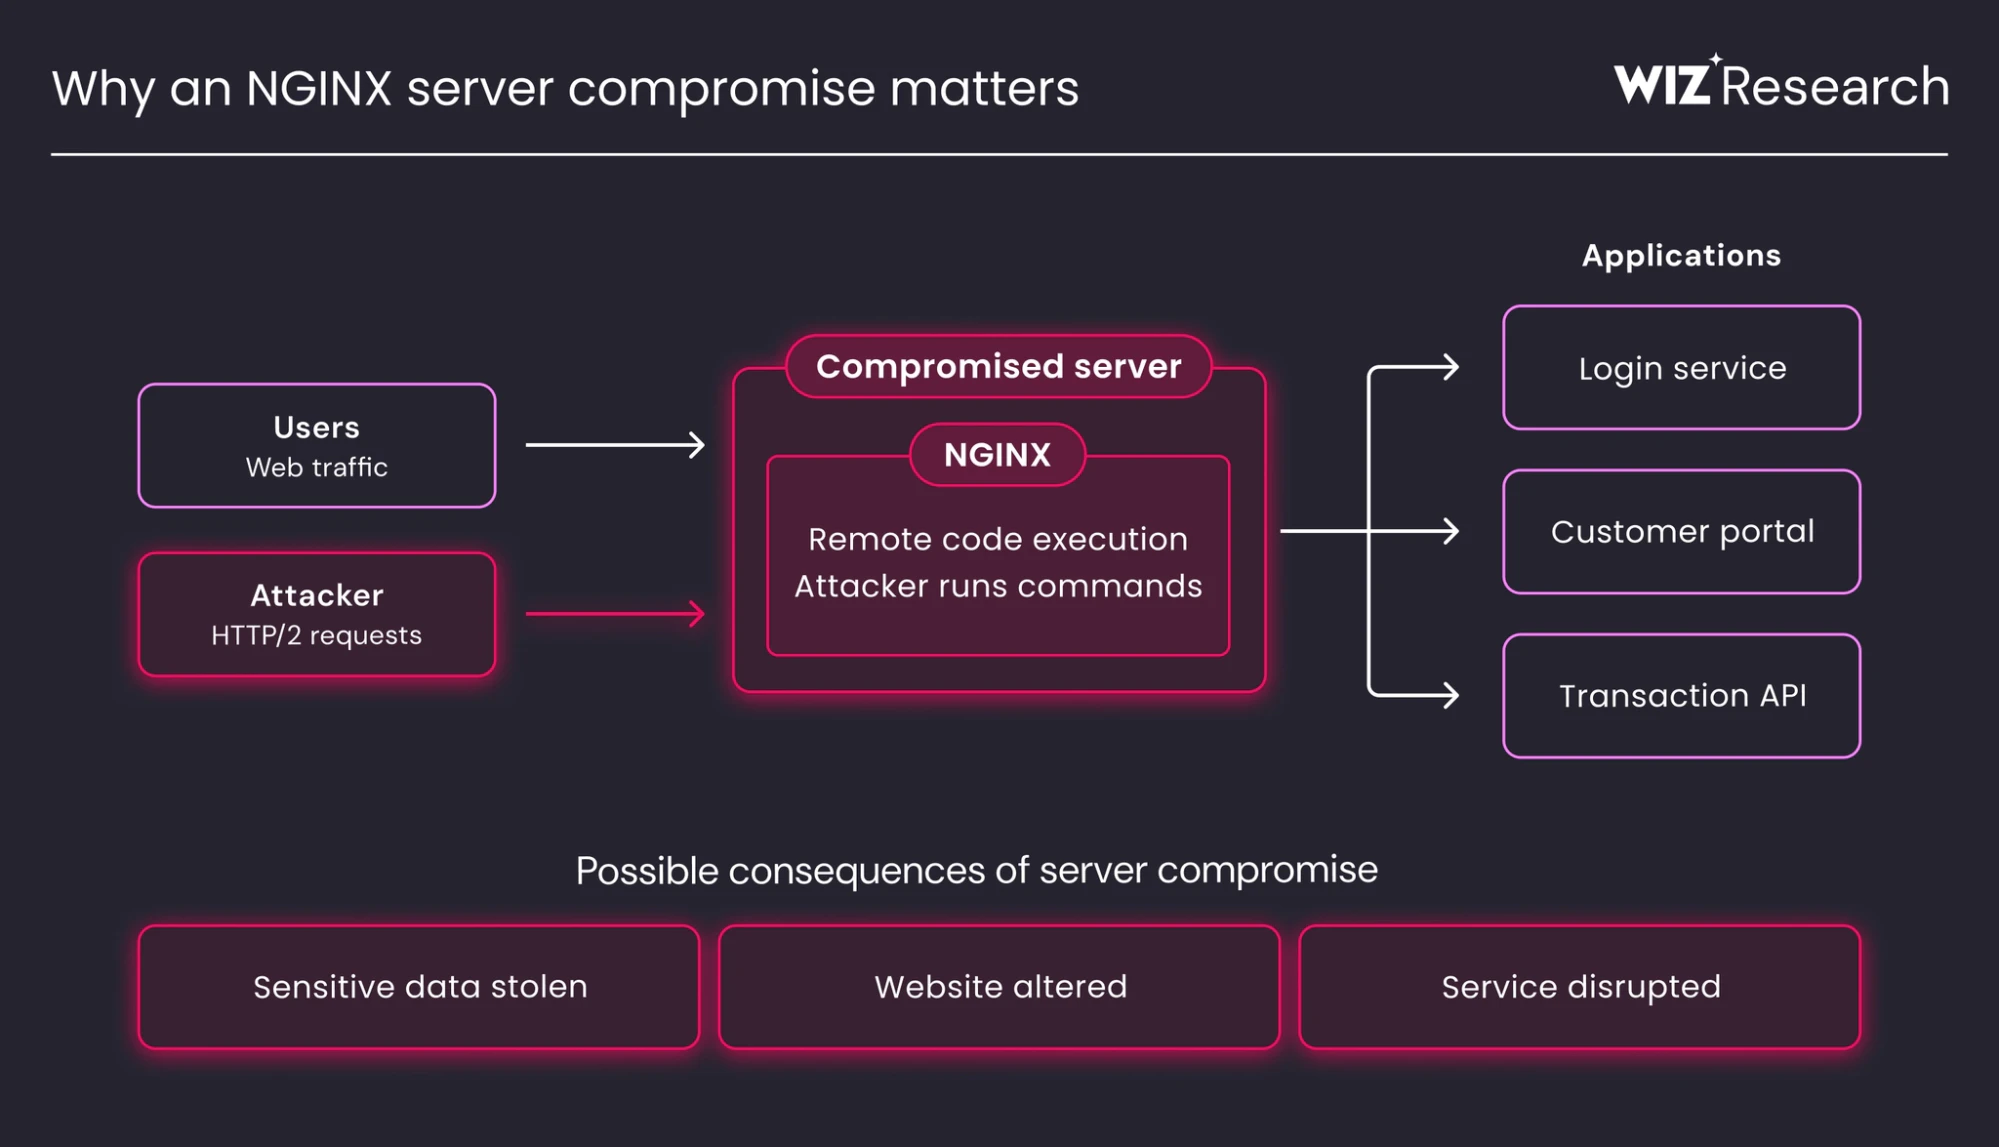
HTTP/2が有効な影響を受けるNGINXのバージョンでは、これらの脆弱性により、認証されていない攻撃者がサーバー上で任意のコードを実行する可能性があります。
この欠陥はNGINX自体に存在します。悪用は背後にあるウェブサイトやAPIのバグに依存しないため、安全なコードを持つアプリケーションであっても露呈する可能性があります。CVE-2026-123007については、バックエンドアプリケーションやサードパーティ製モジュールを使用せず、通常の静的ファイルを配信するサーバー上でリモートコード実行を実証しました。
攻撃者はこのアクセスを利用して、コマンドの実行、機密データの窃取、ウェブサイトの改ざん、サービスの妨害を行う可能性があります。1つのNGINXデプロイメントで複数のアプリケーションを配信できるため、その影響は複数のウェブサイトやAPIに及ぶ可能性があります。
協調的な開示
当社は両方の脆弱性をF5に報告し、そのセキュリティチームと協力して修復と協調的開示を行いました。また、提案された修正も共有しました。Ikotas Labs、Metnir、Rapid7、およびXintも、独立してこれらの問題を発見し、F5に報告しました。修正に向けた作業を行ってくださったF5およびNGINXチームに感謝いたします。
このリリースで対処された脆弱性
F5のセキュリティリリースでは、NGINXにおける他のいくつかの脆弱性も対処されています。以下は、これらの追加のCVEの要約、および本記事で詳述されている2つの重大なHTTP/2リモートコード実行の欠陥(表の最初の2行に記載)の要約です。
| CVE | Description | Impact | CVSS | Affected Versions |
|---|---|---|---|---|
| CVE-2026-123007 | Memory corruption in HTTP/2 flow control | Exploitable in default configurations with HTTP/2 enabled | 9.2 | 1.9.5-1.31.8 |
| CVE-2026-123633 | UAF in HTTP/2 | Exploitable configured with HTTP/2 as a proxy server | 9.2 | 1.19.7-1.31.8 |
| CVE-2026-121810 | UAF in HTTP/3 | Exploitable configured with HTTP/3 as a proxy server | 9.2 | 1.25.0-1.31.8 |
| CVE-2026-123634 | UAF during response processing in DNS resolver | RCE when attacker controls upstream host name | 9.2 | 0.6.18-1.31.8 |
| CVE-2026-113425 | UAF in mail proxy module | RCE when configured as a mail server proxy with auth_http | 9.2 | 0.5.33-1.31.8 |
| CVE-2026-118899 | Infinite loop while reading client request body | Potential denial-of-service when server supports TLS 1.3 | 8.7 | 1.13.0-1.31.8 |
| CVE-2026-120993 | NULL pointer dereference | Denial-of-service when configured with proxy_protocol v2 | 6.9 | 1.31.4-1.31.8 |
| CVE-2026-125283 | Buffer overflow when using alias with try_files | Theoretical RCE in uncommon nginx.conf configuration | 6.9 | 0.9.6-1.31.8 |
| CVE-2026-123640 | Insufficient validation in stream ssl_preread | SSRF-like access when configured with ssl_preread | 6.9 | 1.15.2-1.31.8 |
| CVE-2026-120967 | Client certificate bypass | Client certificate bypass in specific SNI configurations | 6.3 | 1.25.5-1.31.8 |
緩和策と検出
HTTP/2が有効になっている影響を受けるNGINXデプロイメントを特定し、両方の脆弱性を修正するリリースが利用可能になり次第、速やかにアップグレードしてください。
| Product | CVE and first affected version or branch | Fixed releases |
|---|---|---|
| NGINX OSS | CVE-2026-123633: 1.19.7 | 1.30.7 stable; 1.31.9 mainline |
| NGINX Plus | CVE-2026-123633: R33; 37.0.0 | 37.0.7.1; 37.2.0.1 |
| NGINX OSS | CVE-2026-123007: 1.9.5 | 1.30.7 stable; 1.31.9 mainline |
| NGINX Plus | CVE-2026-123007: R33; 37.0.0 | 37.0.8.1; 37.3.0.1 |
すぐにアップグレードできない場合は、影響を受けるNGINXインスタンスで一時的にHTTP/2を無効にしてください。
NGINX 1.25.1以降の影響を受けるサーバーブロックに http2 off; を設定し、listenディレクティブから http2 パラメータを削除します。
アプリケーションの互換性をテストし、 NGINXを再読み込み し、古いワーカーが終了したことを確認します。
アップグレード後にHTTP/2を再度有効にします。
予期せぬNGINXワーカーのクラッシュや、NGINXによって起動されたコマンドを調査してください。これらは一般的な警告の兆候であり、これらの脆弱性が確認された指標ではありません。
技術的な詳細
CVE-2026-123633: 再利用可能としてマークされたアクティブな接続
NGINXは、新しい接続のためにスペースが必要になったときに閉じることができる接続のリストを保持しています。HTTP/2接続は、アクティブなリクエストがないときにこのリストに参加できますが、リクエストが開始されたときにはリストから離脱する必要があります。
まず、HTTP/2リクエストのヘッダーを搬送する HEADERS フレームの一部のみを送信します。アクティブなリクエストストリームがない状態で、 ngx_http_v2_handle_connection() は残りの部分を待機している間、接続を再利用可能としてマークします:
ngx_reusable_connection(c, 1);
if (h2c->state.incomplete) {
return;
}
フレームの残りの部分を送信すると、 ngx_http_v2_create_stream() はリクエストストリームを作成し、 h2c->processing をインクリメントします。しかし、再利用可能なリストから接続を削除しません。その結果、NGINXが依然として閉じても安全とみなしている接続上でリクエストが処理されることになります。
解放後使用(Use-After-Free)のトリガー
次に、リクエストの実行中にNGINXにこの接続を閉じさせる必要があります。リクエストをアプリケーションサーバーに転送することで、これをトリガーできます。
アップストリーム接続を開くことで ngx_get_connection() が呼び出されます。 利用可能な接続スロットが少なくなると、 ngx_drain_connections() は、クローズする再利用可能な接続を選択します。当社のHTTP/2接続はそのリストに残っているため、NGINXは独自のリクエストを処理する際にその接続を選択できます。
接続をクローズする前に、NGINXはクライアントに通知するために GOAWAY フレームの送信を試みます。このフレームの作成自体が失敗する場合もあります。たとえば、NGINXが接続に対する 内部フレーム制限 に達し、再利用可能なフレームがない場合などです。その場合、 エラーパス によって接続がクローズされ、それに伴うメモリが解放されます。その後、元のリクエストで処理が再開されますが、そのリクエストは依然としてそのメモリを使用しています。ここでUse-After-Free(解放済みメモリの使用)が発生しました。
Use-After-Freeからリモートコード実行へ
解放されたメモリは、他のデータに再利用できるようになりました。リクエスト処理コードは依然として古いポインタを参照し、新しいコンテンツを元のリクエストや接続として扱います。
このUse-After-Freeにより、NGINXサーバー上で認証なしのリモートコード実行につながる可能性があります。
CVE-2026-123007: HTTP/2 send_windowの整数アンダーフロー
未送信データのクレジットの返還
HTTP/2では、ストリームと呼ばれる複数のリクエストで1つの接続を共有できます。フロー制御により、クライアントがさらにデータを受信する準備が整う前に、NGINXが送信できるレスポンスデータの量が制限されます。NGINXは、接続に残された許可量を h2c->send_window というカウンターで追跡します。
NGINXがレスポンスデータをキューに入れる際、送信前にそのデータのサイズをカウンターから減算します。データがキューに入れられたままストリームがキャンセルされた場合、 ngx_http_v2_filter_cleanup() が未送信データを削除し、未使用の許可量を返還します:
h2c->send_window += window;
この払い戻しでは、HTTP/2の最大許可量がチェックされません。データの送信待ちの間にクライアントがすでに許可量を増やしていた場合、この払い戻しによってカウンターが最大値を超えてしまう可能性があります。これにより、NGINXは、HTTP/2コードの残りの部分が「発生し得ない」と仮定している値を追跡することになります。
機能しなくなった境界チェック
次の問題は ngx_http_v2_state_window_update() ،増加分が制限を超えないかどうかをチェックするコード:
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window)
このチェックでは、最大値から現在の許容量を引いて、どのくらいの空き容量が残っているかを計算します。しかし、払い戻し処理により、許容量はすでにその最大値を超えてしまっています。この計算では負の数を表すことができない符号なし整数を使用しているため、引き算でラップアラウンド(アンダーフロー)が発生し、非常に大きな正の値になってしまいます。その結果、チェック機構は無効なカウンターに十分な空き容量がまだ残っていると誤認し、さらなる増加を許可してしまいます。
不正な長さからリモートコード実行へ
無効なカウンターは最終的に ngx_http_v2_send_chain() に到達し、そこで送信データ量を計算するために符号付き整数型である off_t に変換されます。十分に大きな値になると、これは負の値に変わります。その負の長さがレスポンスバッファの一部を記述するコードに達すると、終了ポインタが開始ポインタよりも前になってしまいます。
のTLS送信パスにおいて、 ngx_ssl_send_chain() がこの不正なバッファを処理すると、さらなる符号付きおよび符号なしの型変換によって無効な長さが範囲外メモリコピーへと変換されます。攻撃者はこれを利用してメモリ情報の漏洩、ヒープの破損を引き起こし、NGINXサーバー上で認証なしのリモートコード実行に至らせることが可能です。
公式のNGINX 1.31.7および1.31.8ビルドにおいて、ASLRバイパスを用いたリモートコード実行を確認しました。テストされたパスでは、メモリからレスポンスデータを配信する64ビットシステム上のTLS経由のHTTP/2が使用されていました。通常の静的ファイルであれば、バックエンドアプリケーションやサードパーティモジュールなしで、標準的なTLS処理を通じてこのパスに到達する可能性があります。
悪用(エクスプロイト)
これらの脆弱性を確認するため、Wiz Researchは概念実証(PoC)エクスプロイトを作成し、お客様環境で見られる一般的なNGINX構成を実行しているサーバーに対して、複数の実験環境でそれらを正常に動作させることに成功しました。お客様保護の観点から、現時点ではこれらのおおもとのエクスプロイトコードは公開いたしません。
他のメモリ安全性に関する問題と同様に、このような脆弱性をリモートから悪用することは困難であり、攻撃者にはメモリアドレスの特定、ヒープの適切なグルーミングと整形、および異なるNGINXのバージョン、ビルド、構成への対応が求められます。実際には、攻撃者がすべての構成を狙い撃ちする必要があるとは限らず、 PHP2Shell でも見られたように、広範囲にわたる攻撃は当初、多くのお客様が全く同じビルドと構成を使用しているパッケージ製品に対して行われる傾向があります。意欲的な攻撃者であれば、特定のターゲットに合わせてエクスプロイトをカスタマイズする可能性もあります。
どのようなエクスプロイトであっても、前提として攻撃者が影響を受けるNGINXサーバーと直接通信できる必要があります。HTTP/2の終端を行うCDNやWAFは、正確なペイロードを背後のNGINXサーバーに転送しないことで、エクスプロイトの一部を軽減できる場合があります。これは実装に依存します。
具体的に言うと、CVE-2026-123007では、攻撃者が多数の WINDOW_UPDATE レコードを送信して値を任意の量まで増加させる必要があります。長期間接続されたまま大量のデータを送信するHTTP/2接続を対象とする検出ルールは、この脆弱性に関連する攻撃の兆候を検知する手がかりとなるでしょう。CVE-2026-123363(※原文のCVE-2026-123633)は異なる悪用制約を持ち、NGINXがプロキシ構成で設定されている場合に悪用される可能性が高くなります。
Wizがお手伝いできること:
Wizのお客様は、 Wiz脅威センター(Wiz Threat Center) にある事前構築済みのクエリおよびアドバイザリを使用して、環境内の脆弱なインスタンスを検索できます。
まとめ
NGINXが重要度の高いウェブサイトやアプリケーションのトラフィックを処理しているため、そのコアにおける不具合の影響は単一のサービスにとどまりません。この研究は、AIが広く展開されているインフラストラクチャ内の重大な脆弱性を発見したもう一つの例です。不具合はすでにそこに存在しており、AIがそれらを見つける手助けをしたのです。
私たちが PHP2Shell で見たように、AIは脆弱性調査の経済性を変えつつあります。ディフェンダーが不具合を発見するのを助けるのと同じ機能が、攻撃者がそれを調査するのを助けることもあります。何年にもわたって使用され、レビューされてきたソフトウェアであっても、これらのツールが進化するにつれて検証され続ける必要があります。
チャンスは、この作業をルーティン化することにあります。組織が依存しているソフトウェアの脆弱性を見つけ、メンテナーと協力してそれらを修正することです。F5との協業により、そのアプローチがNGINXにももたらされ、その背後にあるアプリケーションやサービスの保護に貢献します。
お問い合わせ
こんにちは!私たちはWizリサーチチームの Nir Ohfeld と Tomer Schwartz です(@wiz_io)。私たちは、クラウドをすべての人にとってより安全な場所にするという単一の目標を持つ、ベテランのホワイトハットハッカーのグループです。私たちは、クラウドソフトウェアにおける新しい攻撃ベクトルの発見や、組織が依存しているシステムの分離に関する問題の解明に焦点を当てています。Xまたは research@wiz.io まで、ぜひご連絡ください。