




- AI
- Wiz Code
- Product & Company News
Wiz AI SAST のご紹介: コードとインフラストラクチャを理解するアプリケーションセキュリティ


Salman Ladha, Sharon Ben ZeevOctober 6, 2026
AI生成コードを最初のコミットから本番環境に送るまで、コード、CI/CD、クラウドにまたがる統一されたセキュリティで保護します。

フォーチュン100企業の65%以上に信頼されています




Wiz Codeはコード、クラウド、ランタイム、敵対的検証を結びつけ、悪用可能な攻撃経路を特定します。開発者は優先順位付けされた課題とAI生成の修正を受け取り、セキュリティチームは実際のリスク軽減に注力します。
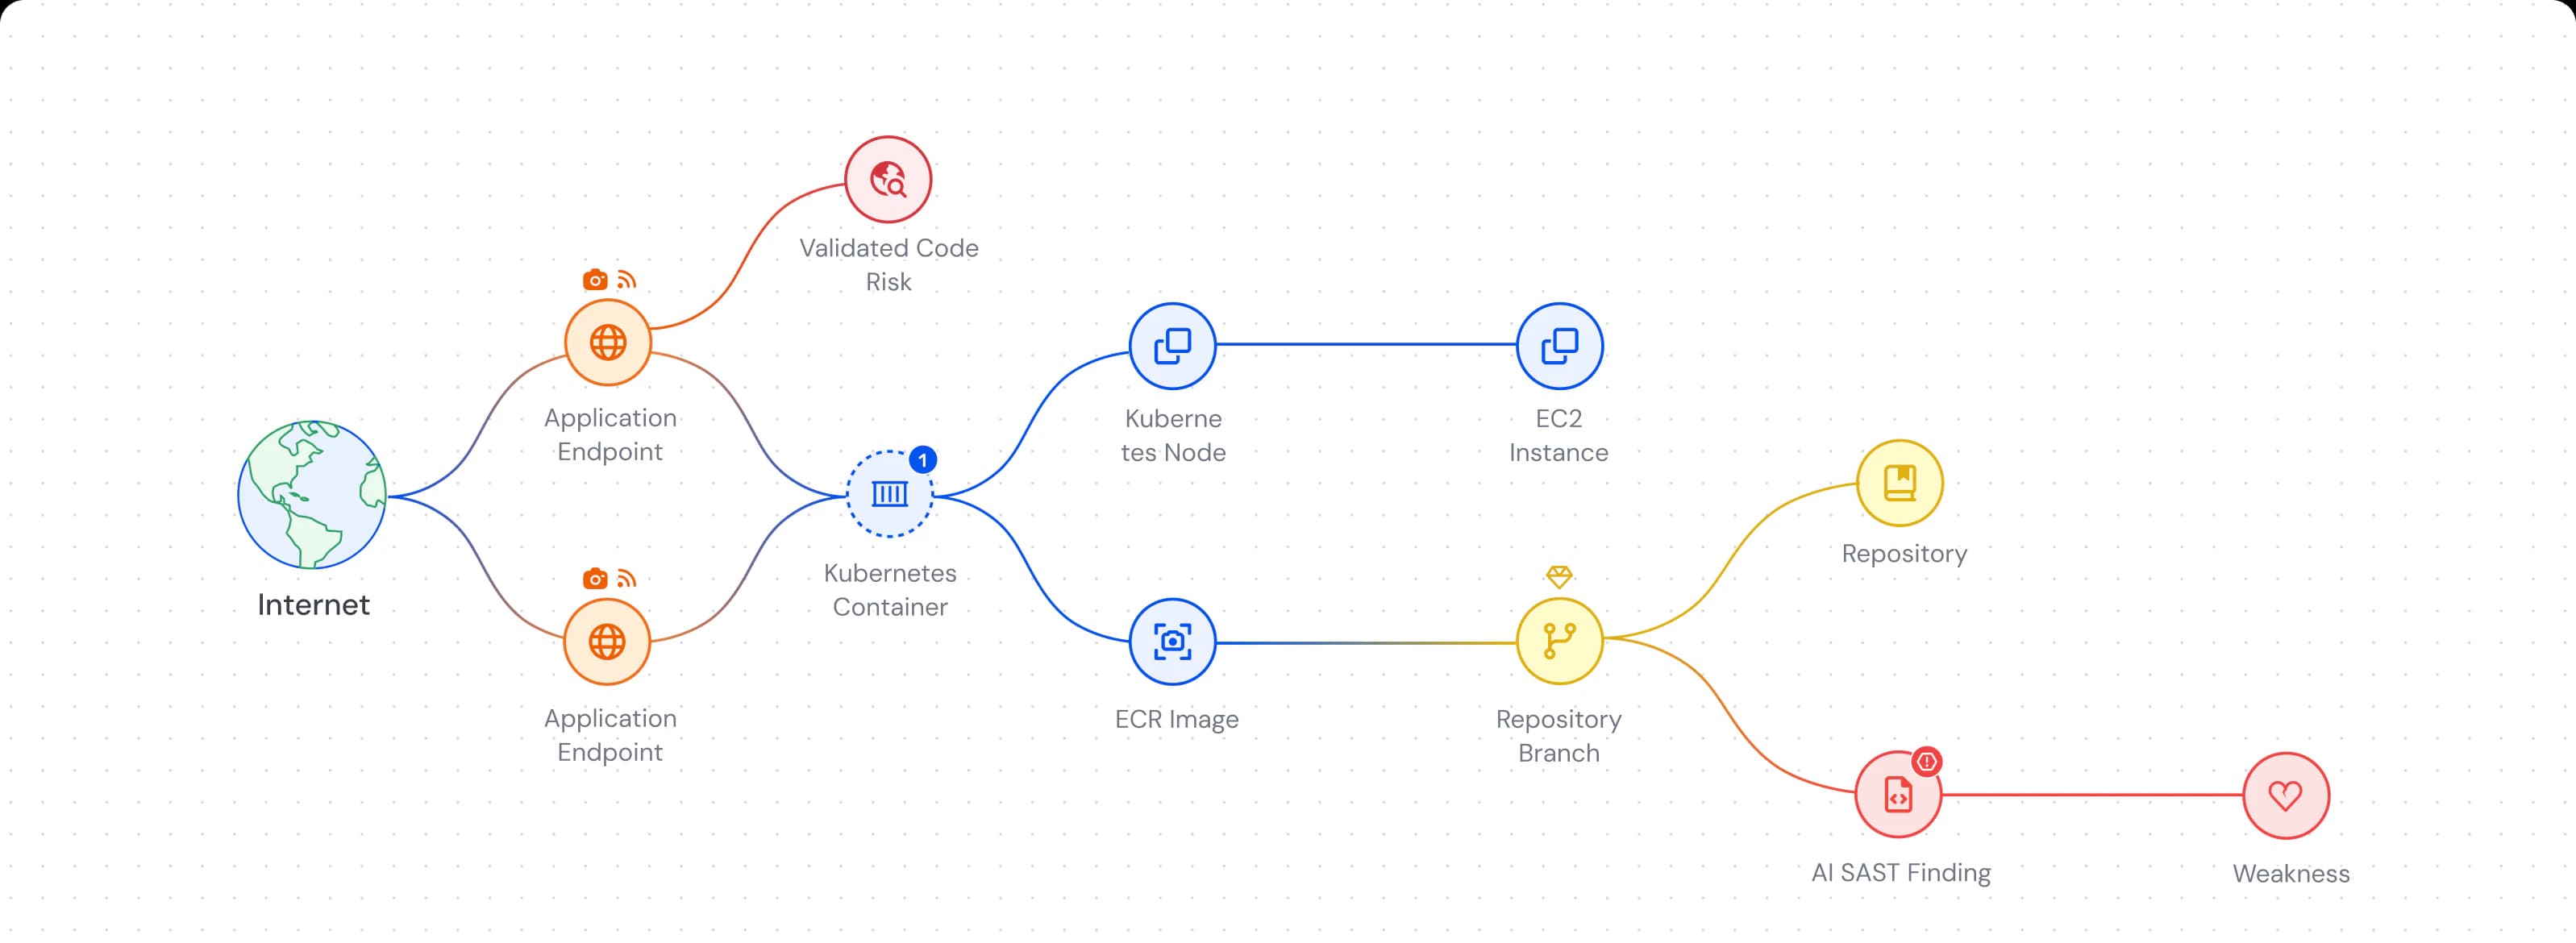
開発者がすでに使っているツールに直接セキュリティを組み込む。脆弱性やAI特有のリスクを早期に発見し、開発を遅らせたり開発者の流れを妨げたりせずに。
脆弱性の発見とパッチ適用の間の手作業をなくしましょう。正確なコード修正とカスタマイズされた修復計画を開発者に直接提供し、機械の速度でアプリケーションを安全に保護できるようにします。
コードからクラウドまで共有コンテキストを持つ単一のプラットフォームにアプリケーションとクラウドのセキュリティを統合しましょう。サイロ化を排除し、リスクの優先順位付けを迅速にし、セキュリティと開発チームに何が重要かを一つの視点で理解させましょう。


“...Wizの主な価値は検出だけでなく、文脈化にあります。露出、身元、脆弱性、機密データを結びつける能力は、優先順位を完全に変えます。」

Nicolas Poulain,
副CTO

「Wizの統合プラットフォームは、ソフトウェアライフサイクルの初期段階でリスクを可視化し、セキュリティチームと開発者チームの両方にとって実行可能なものにします。」

Yash Mehta,
シニアセキュリティエンジニア

「Wiz Codeは、開発者がすでに使っているツールに対してリアルタイムのフィードバックを提供します。これにより、展開後の消火作業ではなく、脆弱性を発生源から防ぐことができます。」

Shane Burnham,
リードセキュリティエンジニア
以下のインタラクティブガイドツアーをご覧ください
Wizは開発者と、彼らがすでに使っているプルリクエスト、IDE、パイプラインで対応し、明確な所有権と統合可能な修正案を提示する。チームは作業の流れにおける実際の問題を修正し、ゲートを設けるのではなく納品を加速させる。
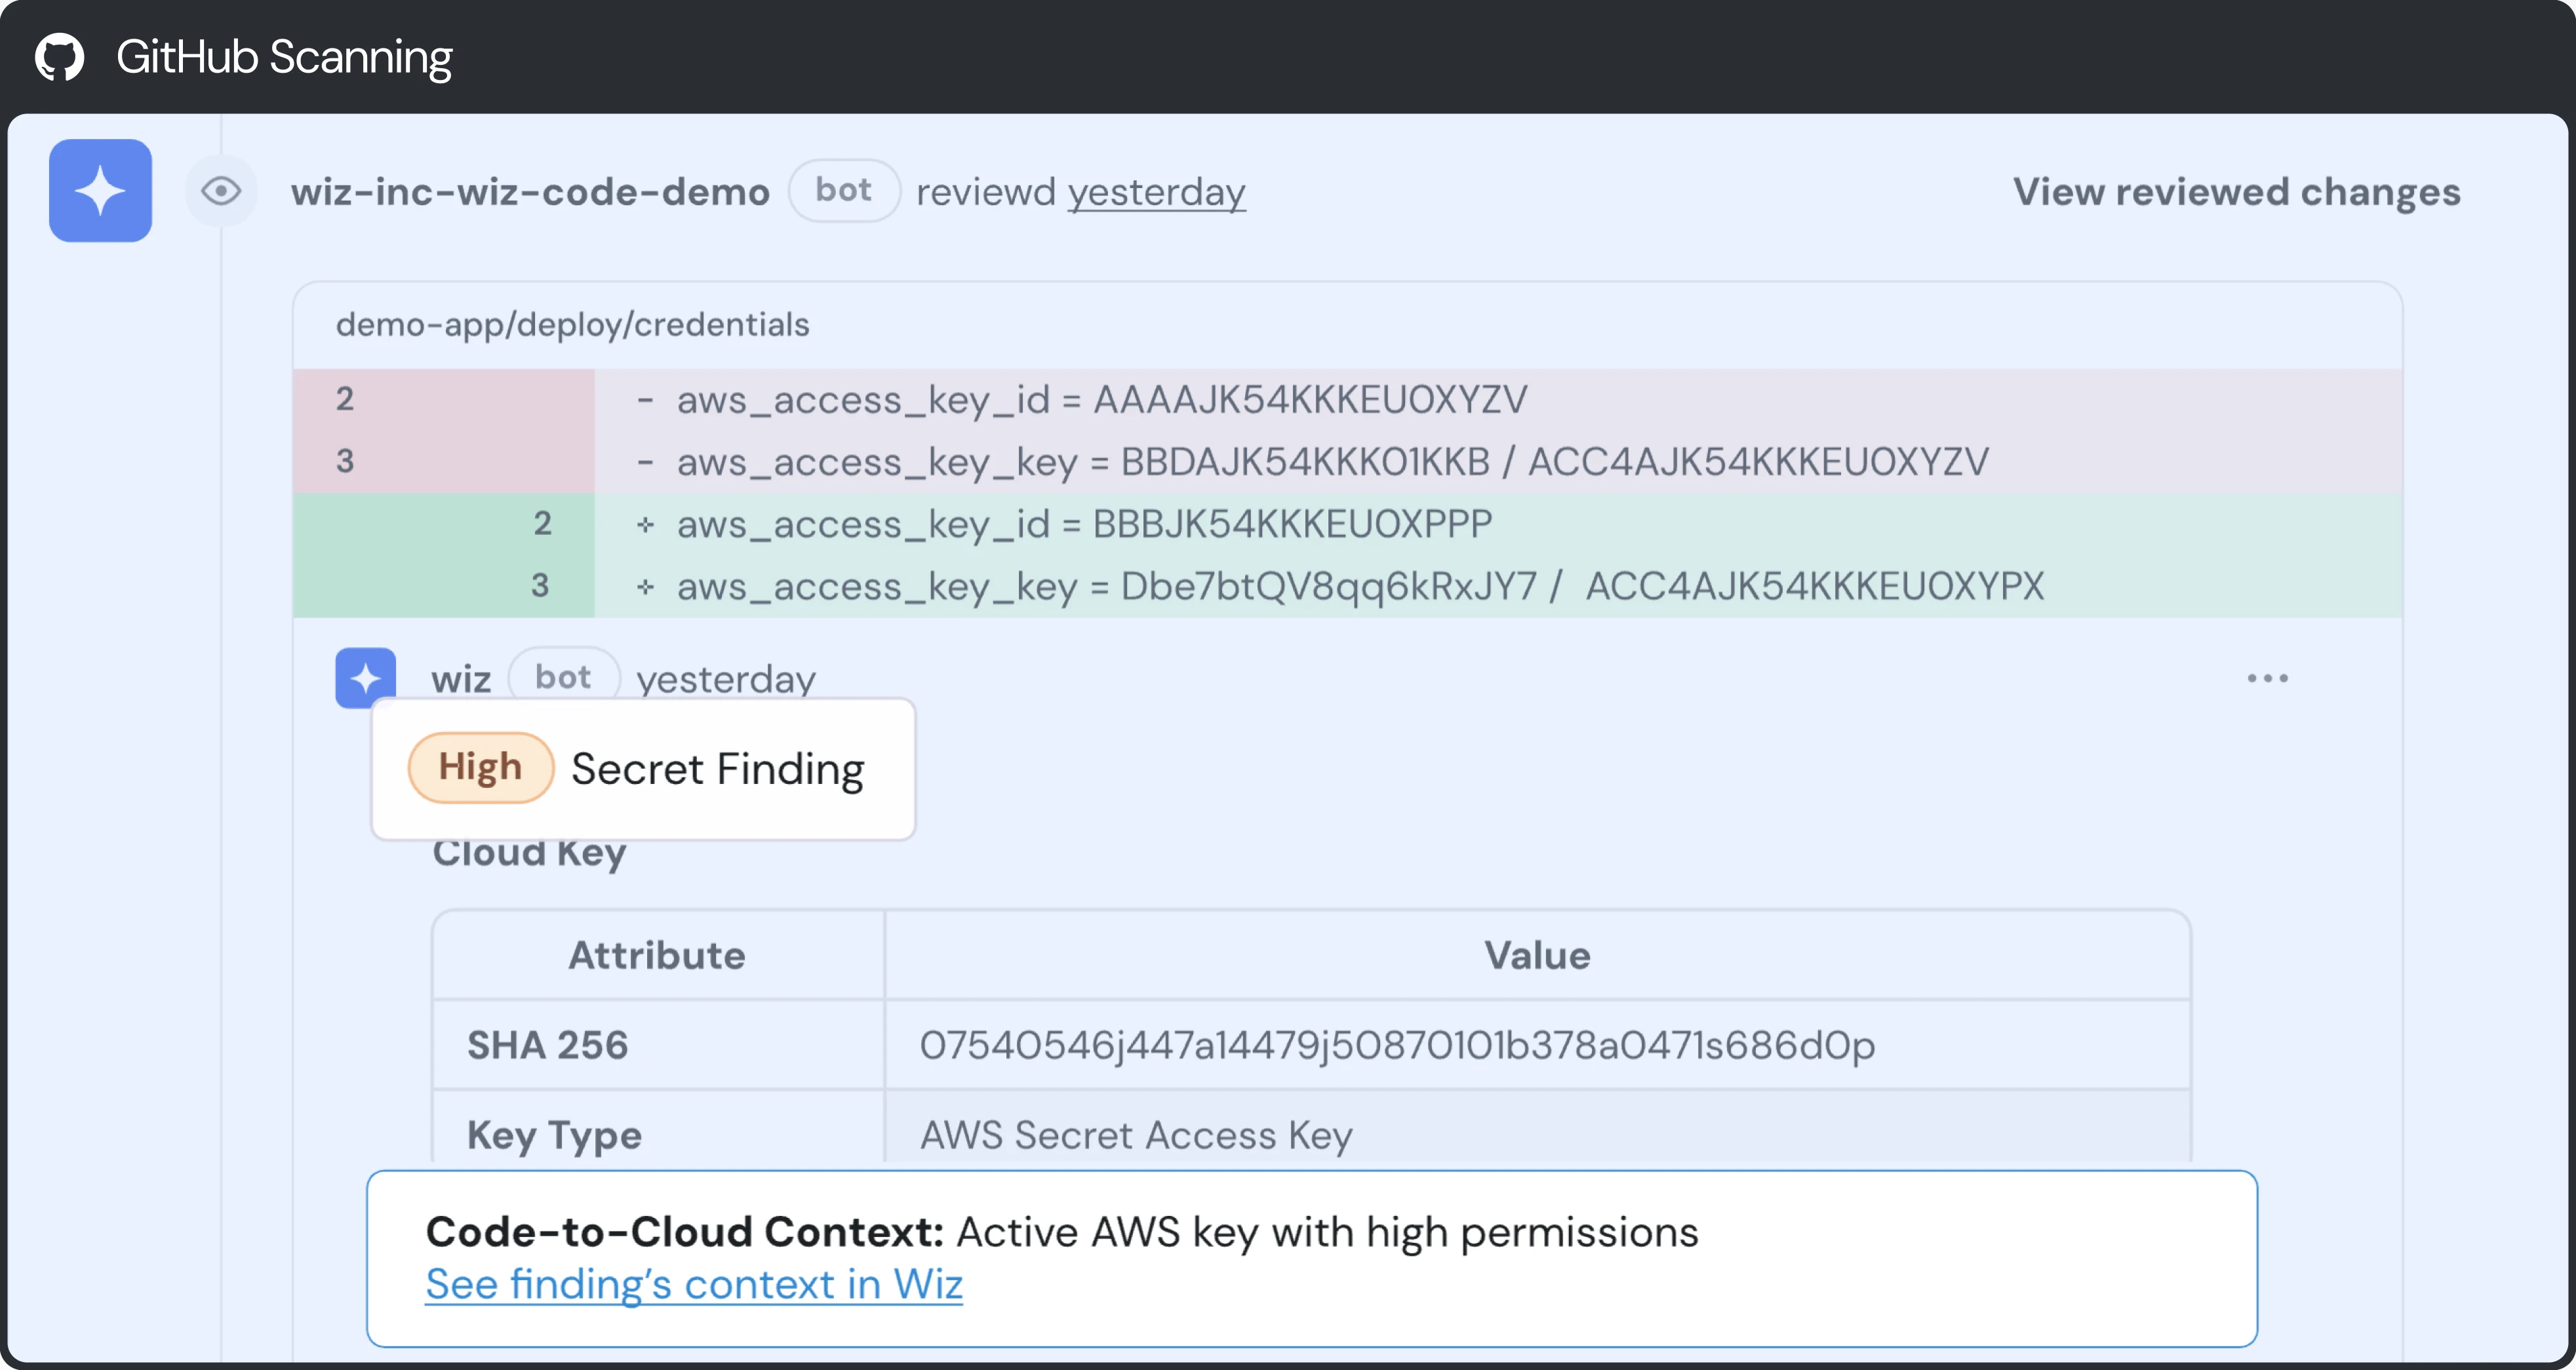
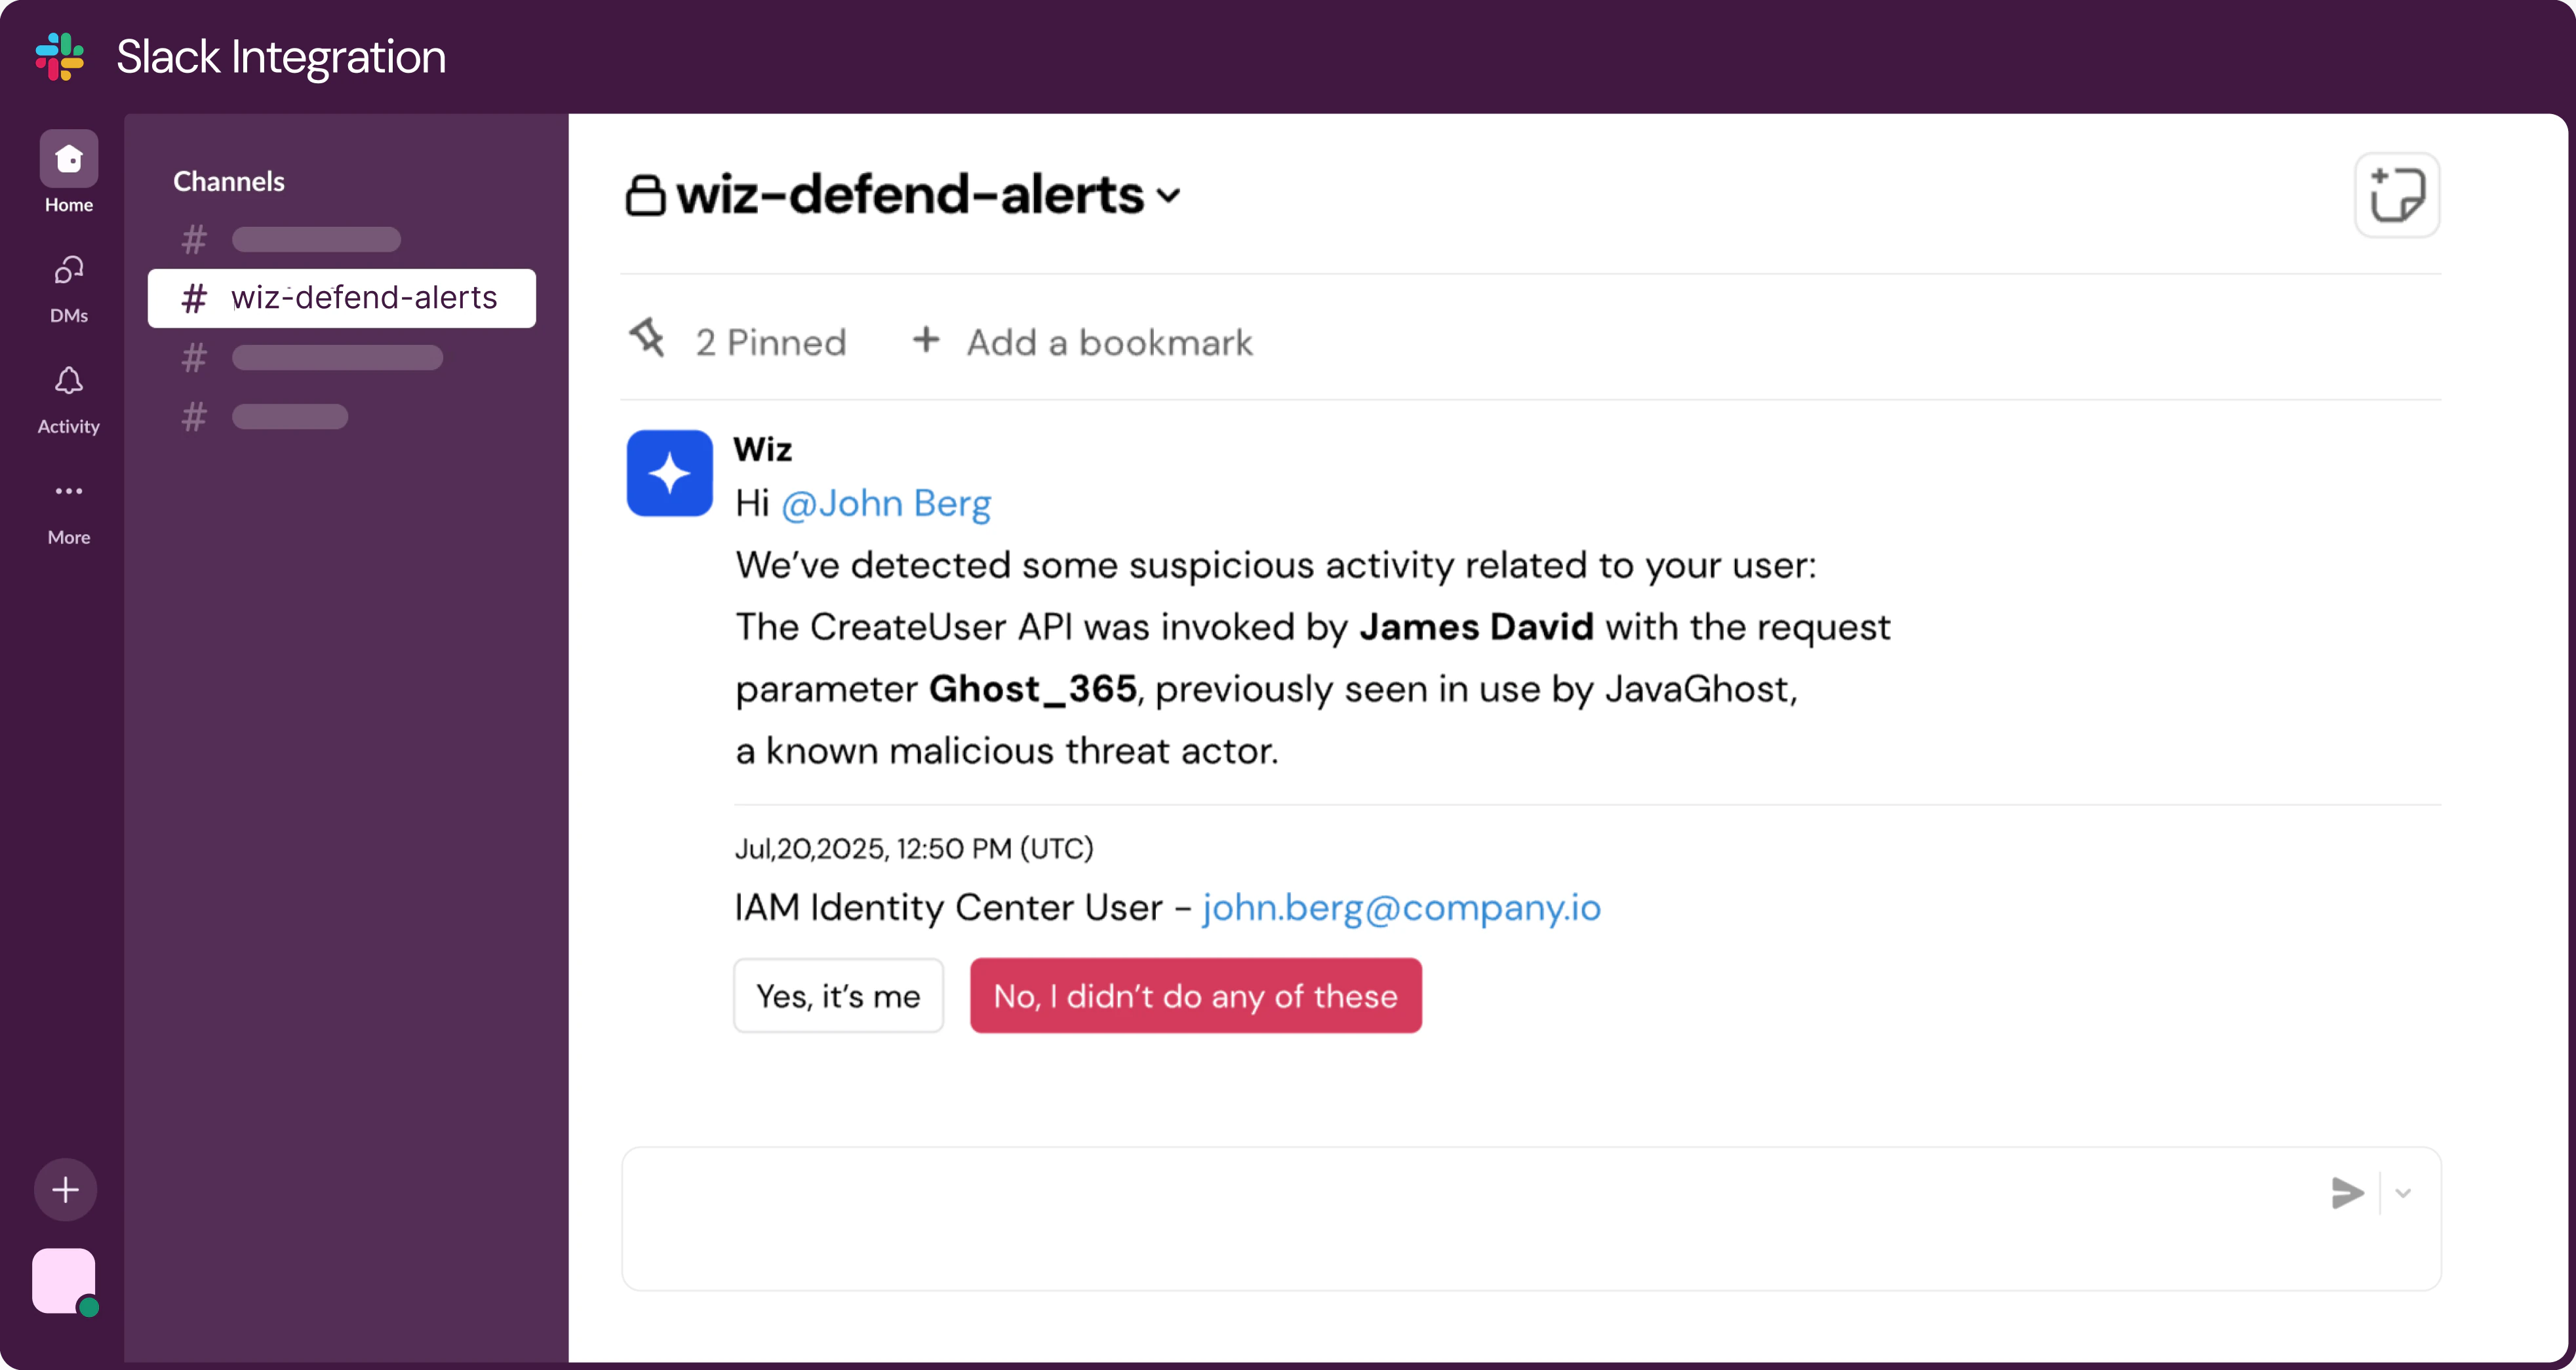
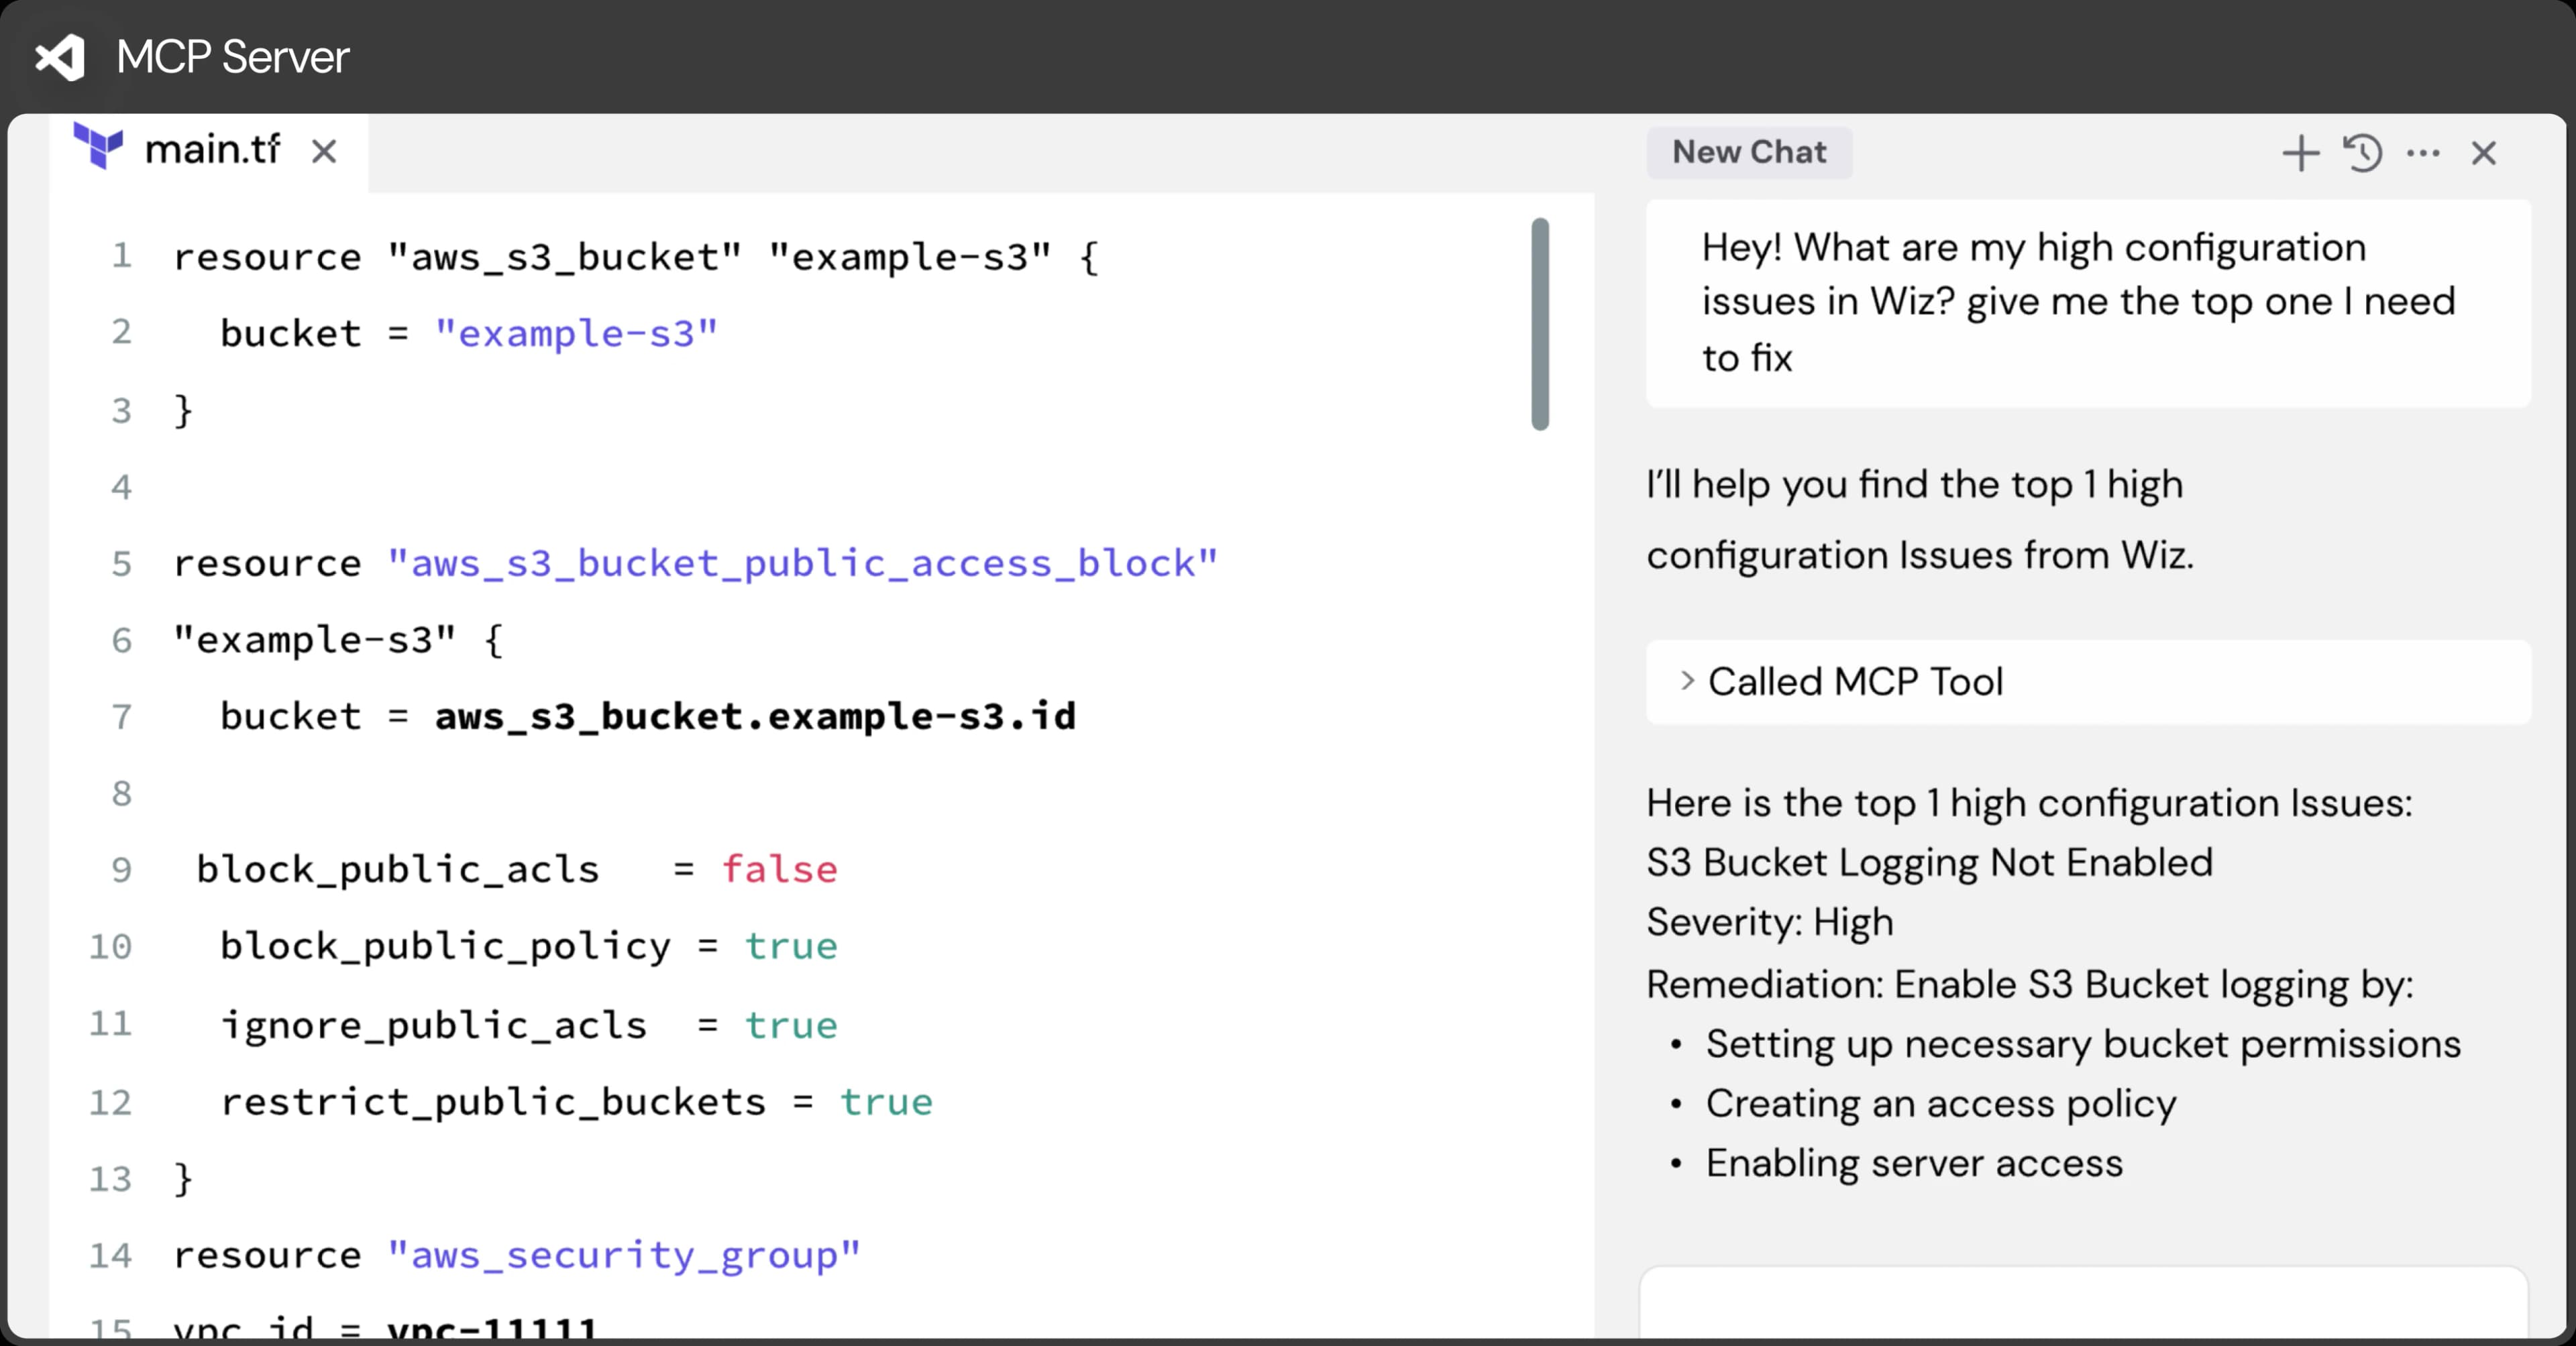
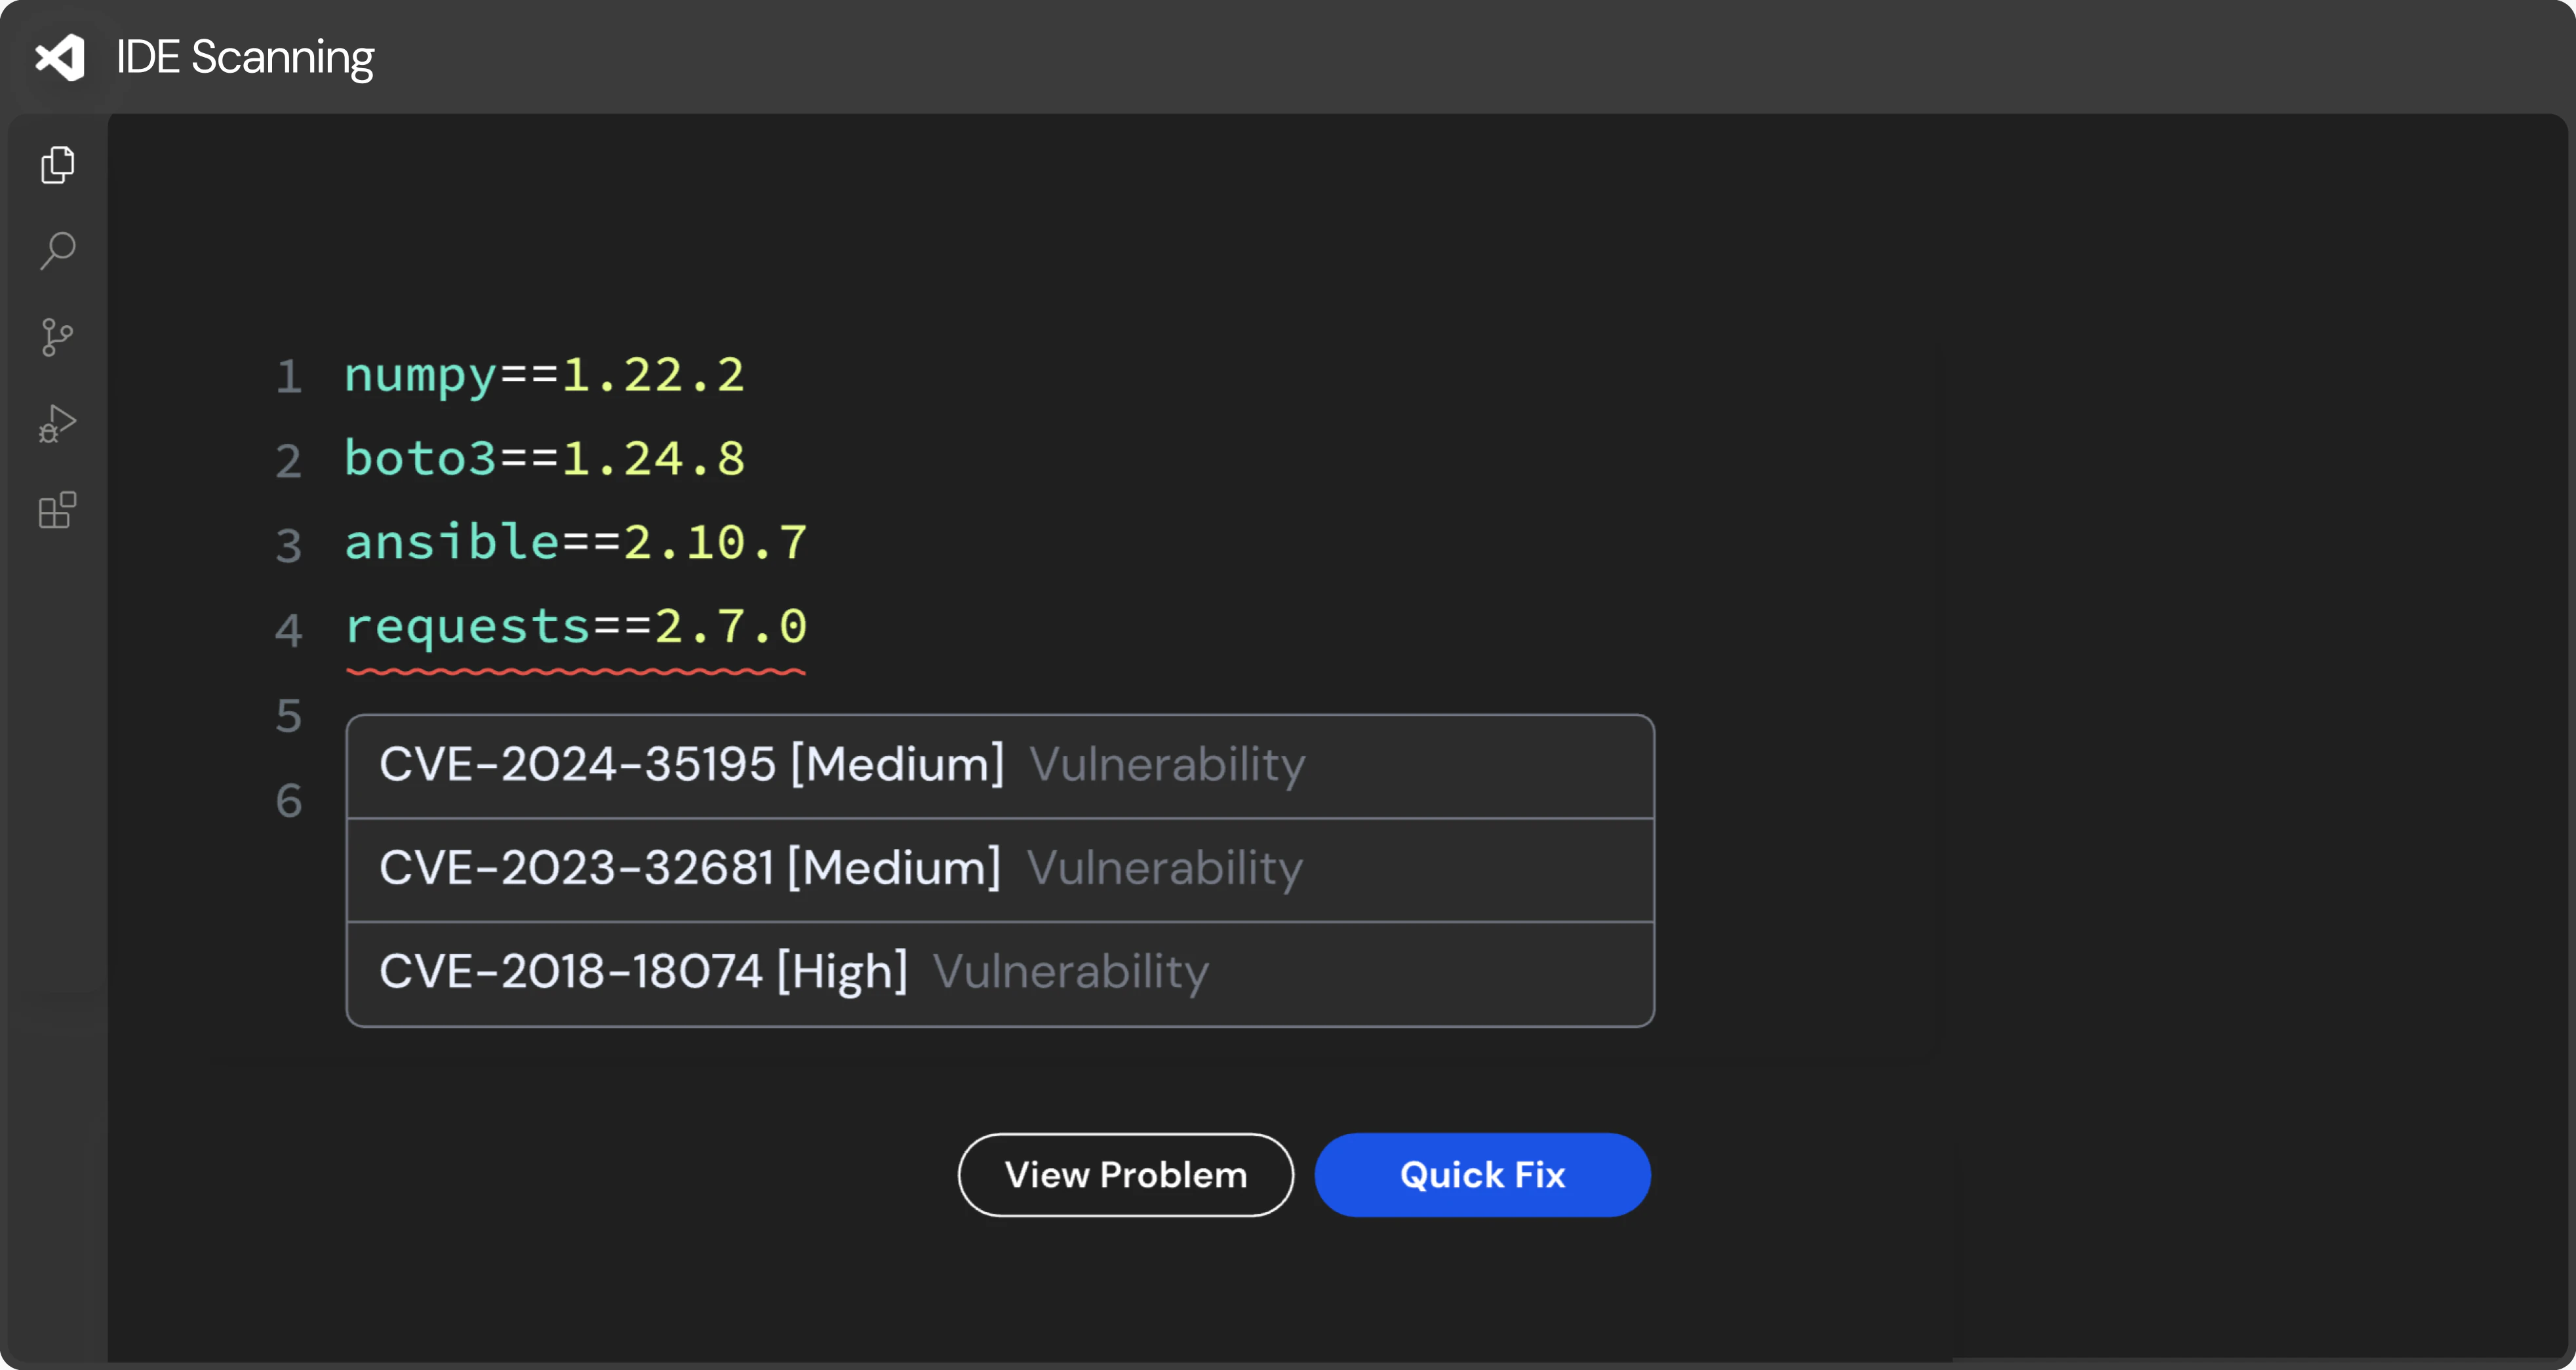


サイロ化されたツールは文脈や優先順位付けが少なくなります
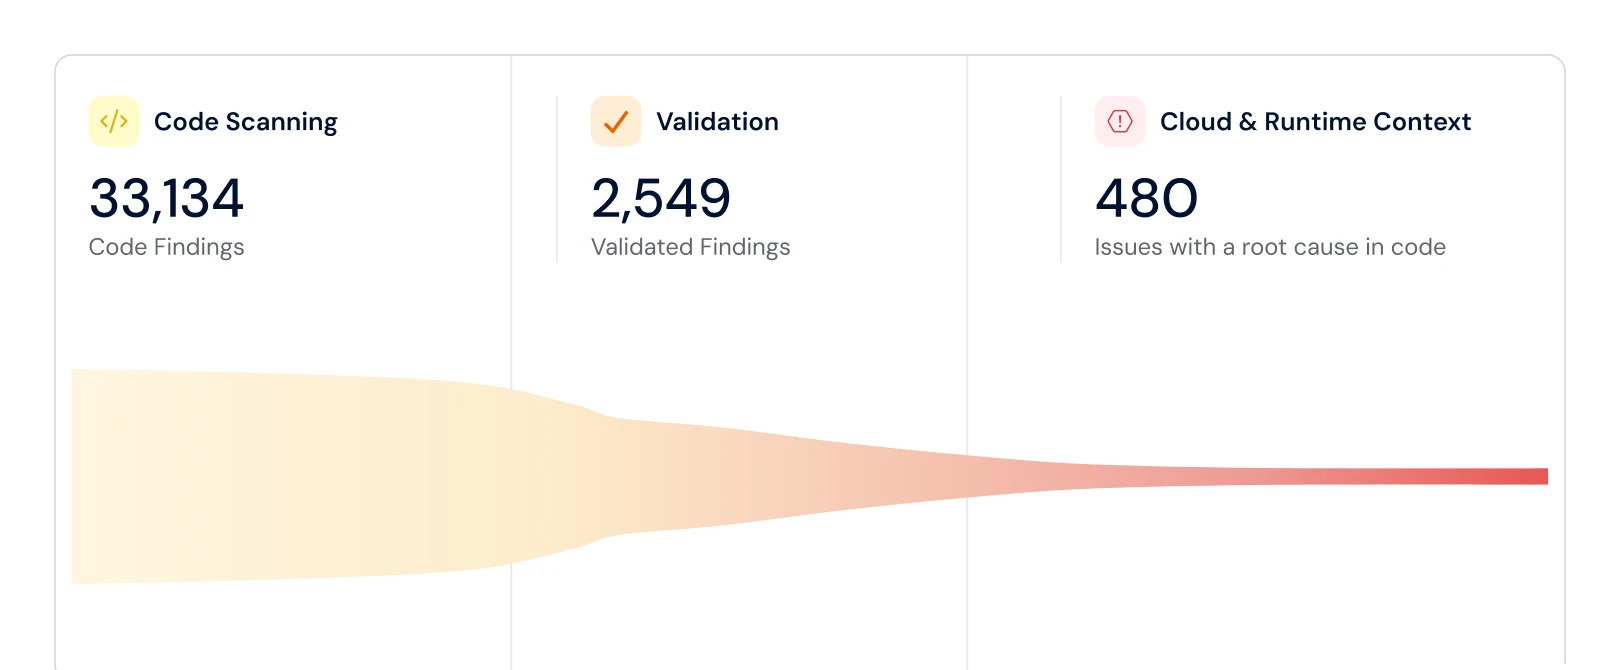
ファーストパーティコードの複雑なビジネスロジックの欠陥や構文に基づく誤りを見つけ出します。Wizは複数のCWEタイプにわたる包括的な検出カバレッジのために、ルールベースのエンジンとエージェント推論を活用しています。
詳細はこちら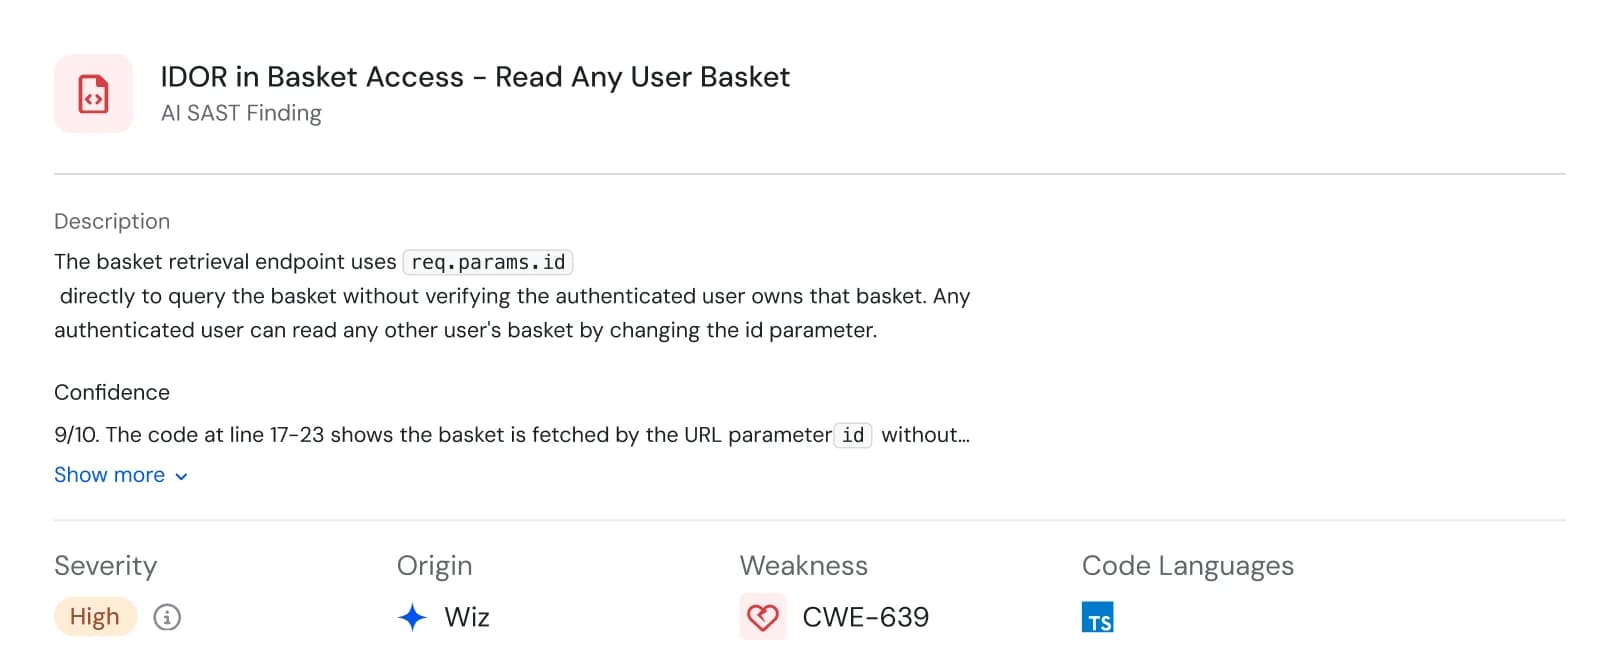
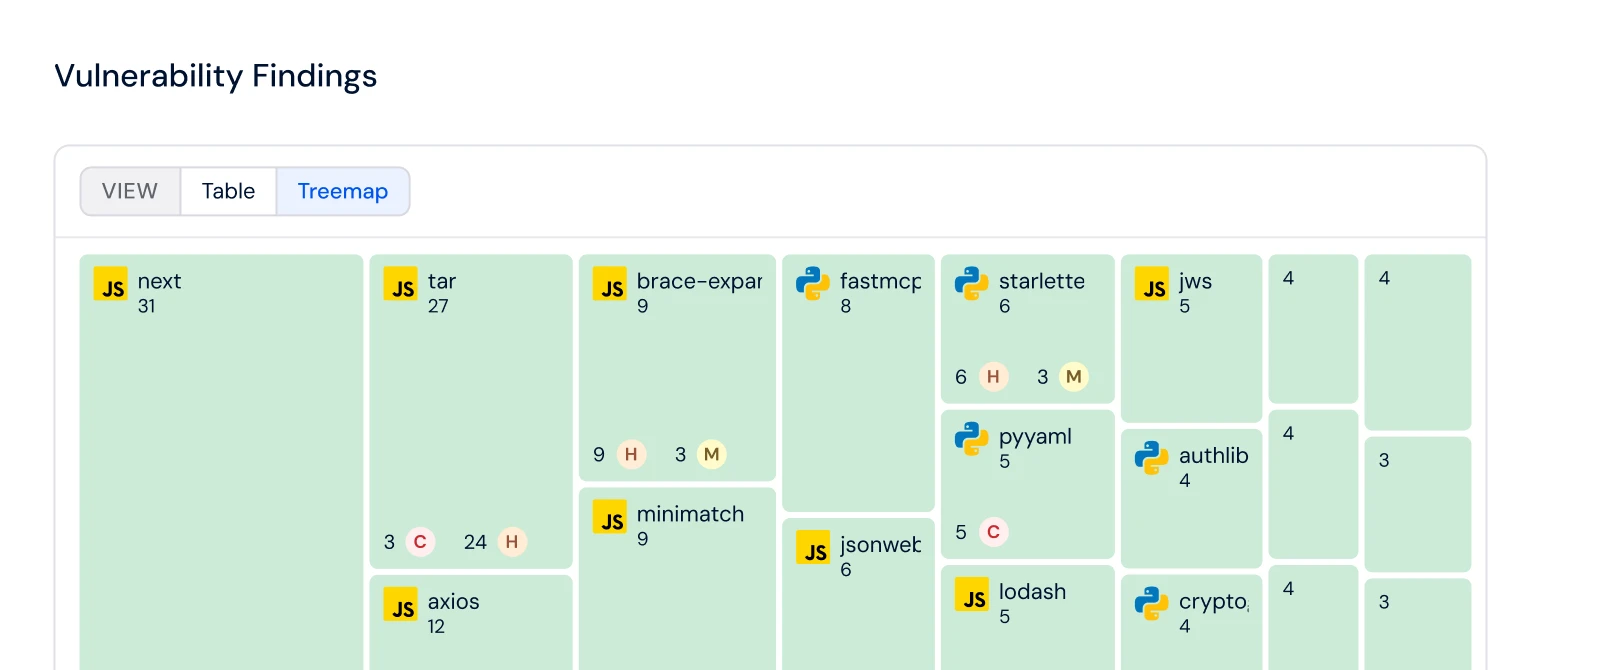
すべてのソフトウェアコンポーネントを可視化します。直接的および推移的な依存関係の脆弱性を検出し、Wizセンサーからのランタイムコンテキストで到達可能な脆弱性に優先順位を付けます。
IaCをスキャンして設定ミスを検出し、Terraform、CloudFormation、Azure Resource Manager、Kubernetes、Dockerなどの1,000+ルールに対して検証します。ドリフトを検出し、クラウドからコードへのリソースをトレースして、正確かつ効果的な修復を実現します。
詳細はこちら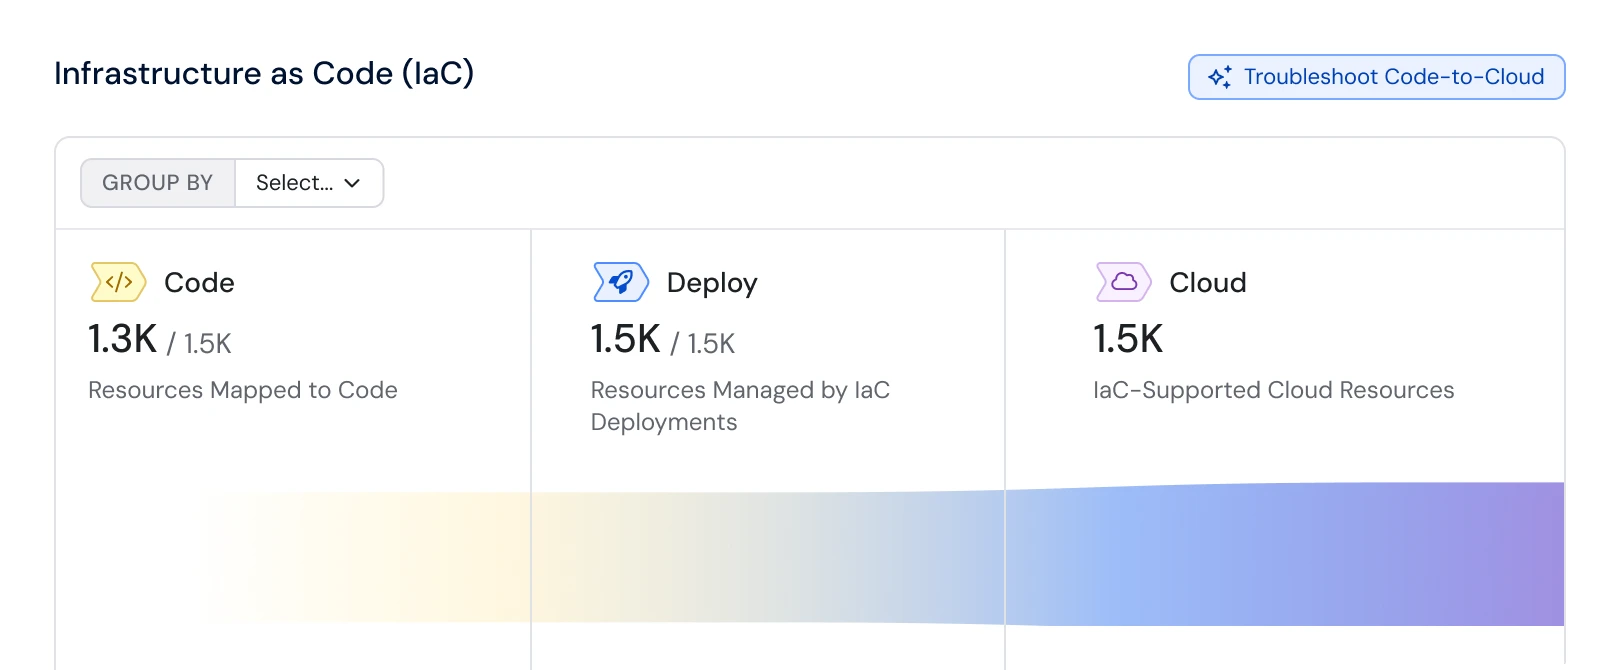
コード、IaC テンプレート、コンテナイメージでハードコードされたシークレットを見つけて修正します。横方向の移動を防ぎ、クラウドリソースと機密データを保護します。
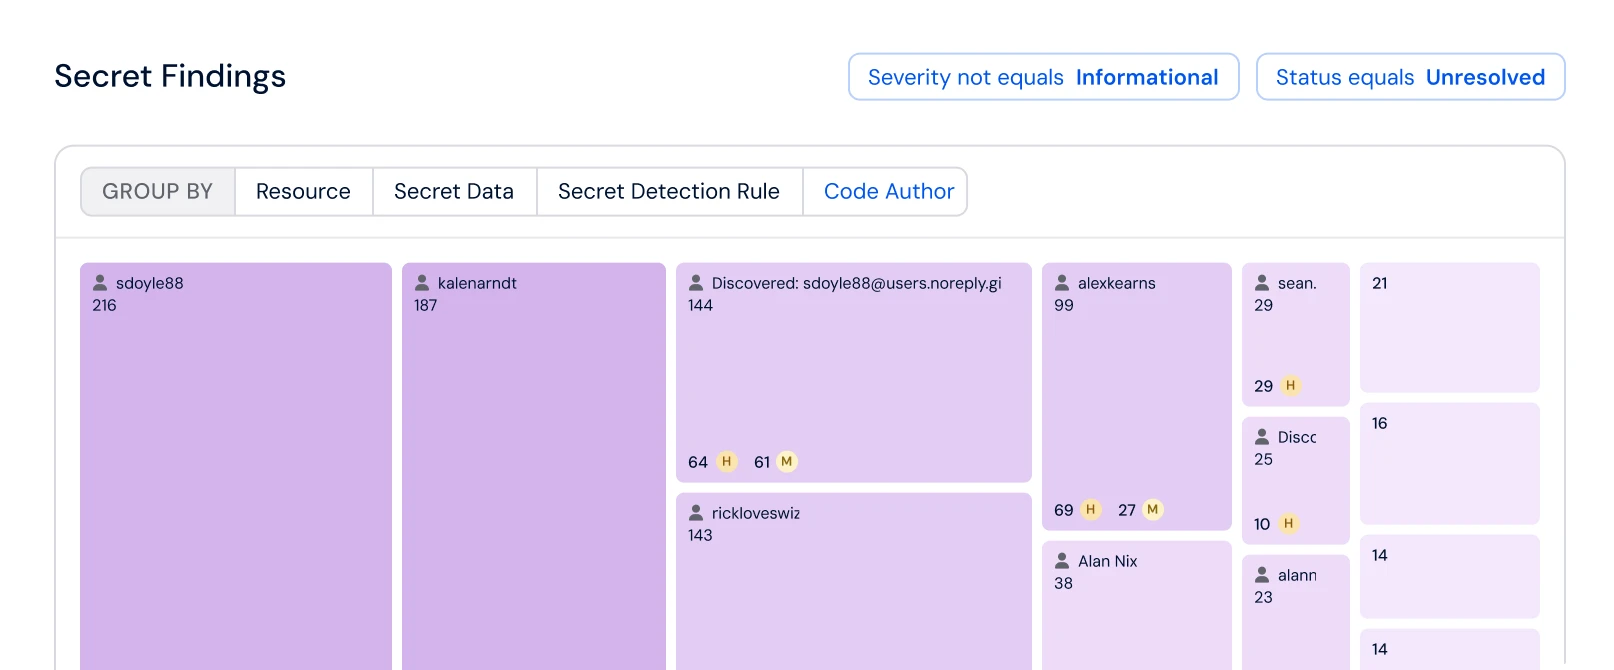
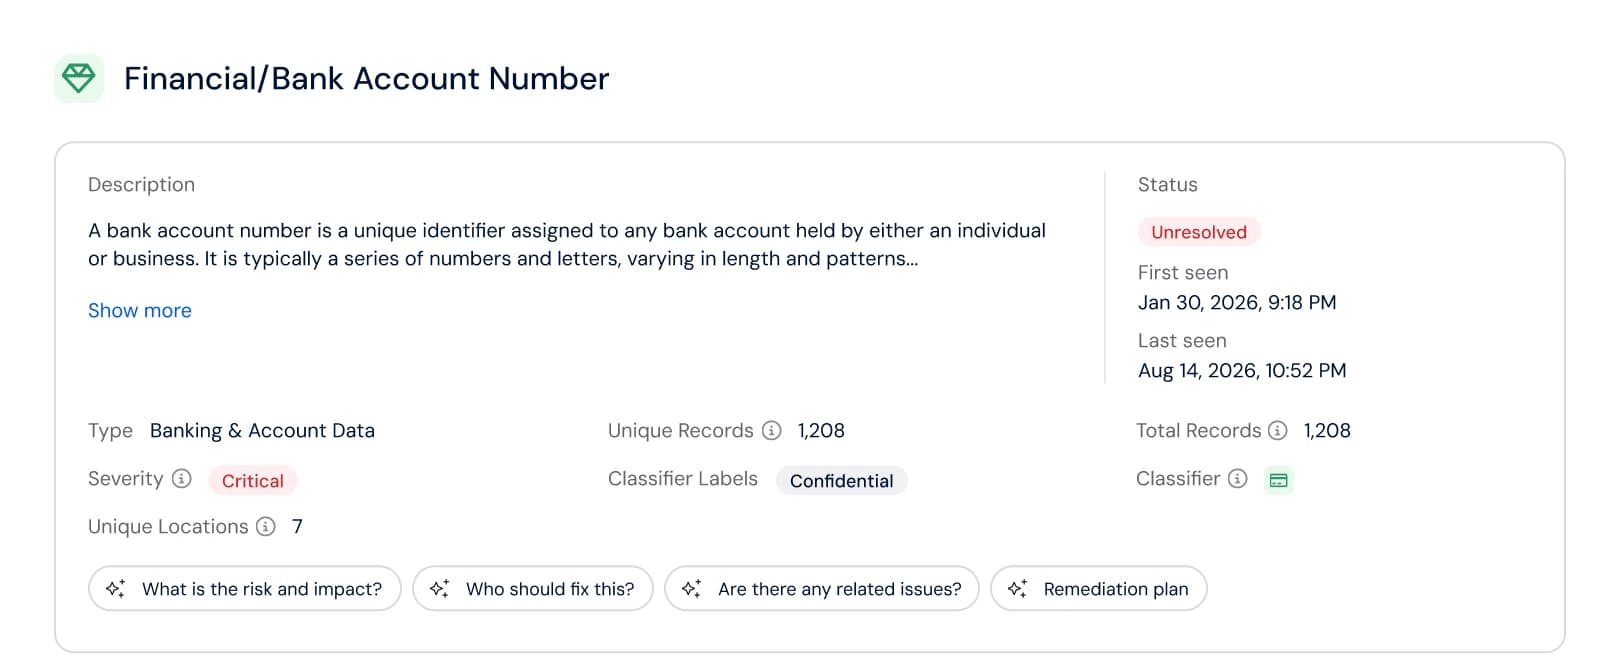
コードベース内のPHIやPIIなどの機密データを特定して分類します。コンプライアンスを確保し、偶発的なデータ漏洩から保護します。
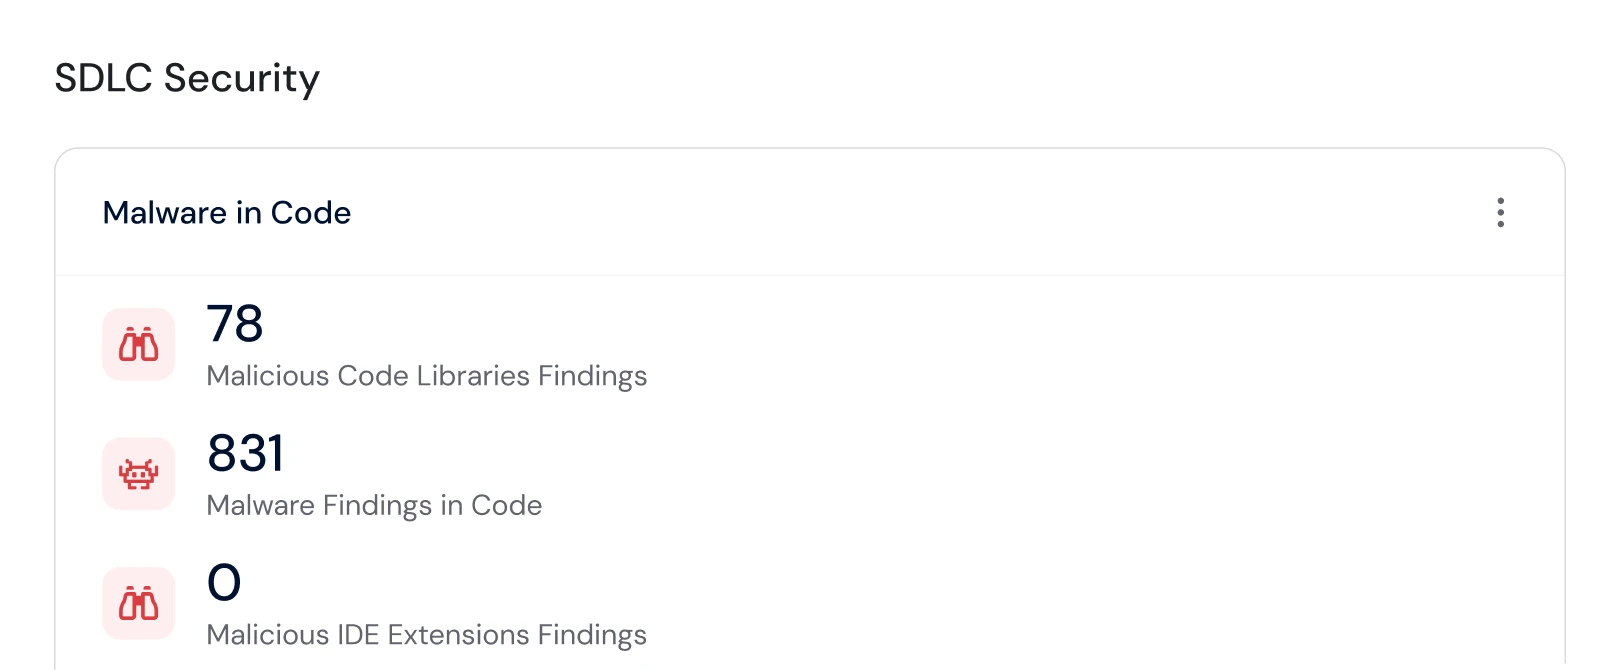
コードベース内のマルウェアを、CIランナーやクラウド環境に到達する前に検出して排除します。
VCSやCI/CDシステムを設定ミスや不安全なデフォルトから強化する。ソフトウェア提供パイプラインとサプライチェーンに対する信頼を築く。業界標準の適合を確保し。
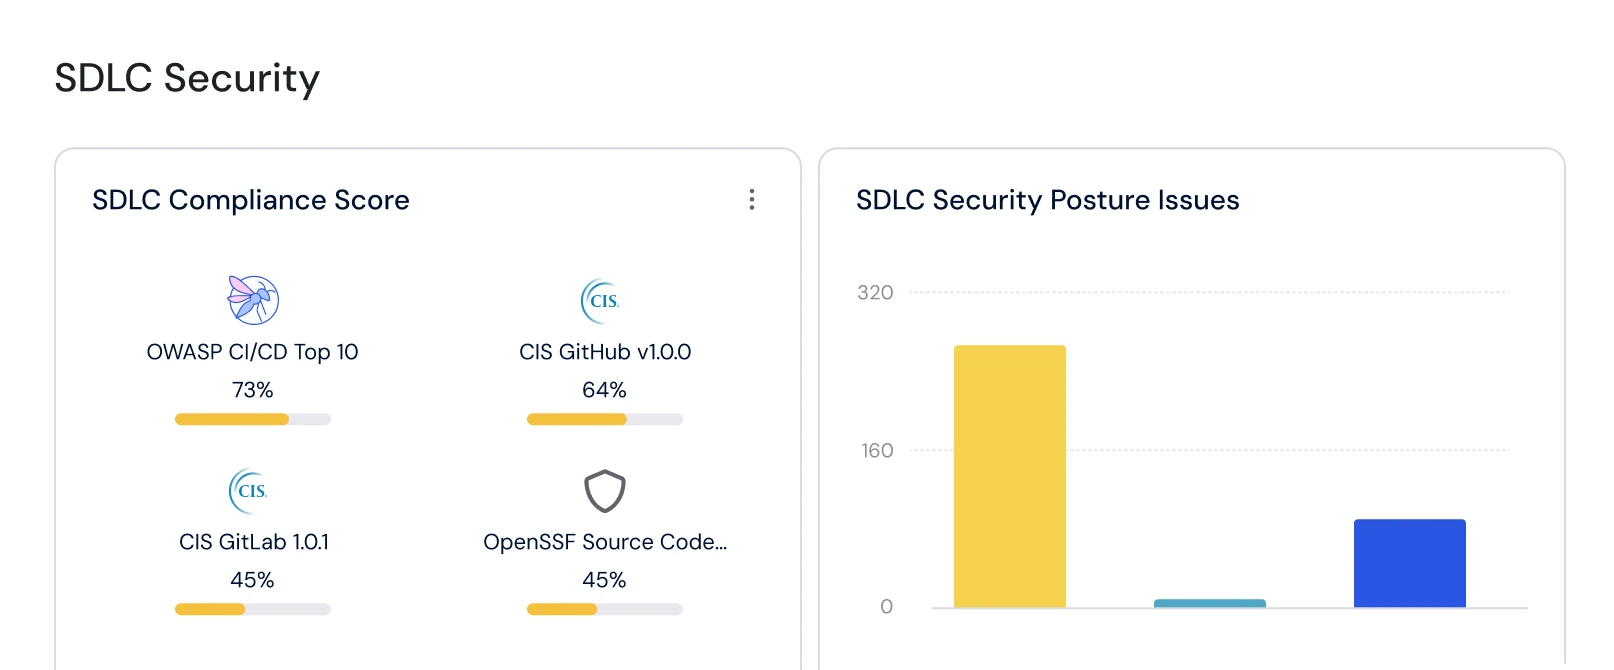
組み込みおよびサードパーティのスキャナー、SAST、SCA、DASTなどの調査結果を集約・相関します。コードリスクをクラウドへの影響に結びつけ、SDLC全体でポリシーを強制し、コンテキストと所有権を活かした修復を推進します。
詳細はこちら