


KI-Risikomanagement im Überblick
KI-Risikomanagement schützt Modelle, Daten, Infrastruktur und Runtime-Umgebungen, indem es Bedrohungen über den gesamten KI-Lebenszyklus erkennt und reduziert. So sichern Unternehmen Large Language Models proaktiv ab, verhindern Shadow AI, begrenzen Datenlecks bei Trainingsdaten und reduzieren Fehlkonfigurationen in Pipelines. Tempo und Innovation bleiben dabei erhalten.
KI-Systeme entwickeln sich schnell weiter, liefern nicht deterministische Outputs und greifen in jede Ebene des Cloud-Stacks ein, von Daten-Pipelines bis zur Runtime. Reaktive Kontrollen kommen da nicht mit. Laut dem Bericht „State of AI in the Cloud“ von Wiz nutzen bereits 85 % der Unternehmen KI-Services oder -Tools. Gefragt ist deshalb ein proaktiver Ansatz, der mit der Umgebung mitwächst und sich so schnell anpasst wie die Technologie.
Mit jeder neuen KI-Anwendung wächst auch die Angriffsfläche. Die zentrale Aufgabe lautet daher: das volle Potenzial von KI nutzen und dabei Kontrolle, Compliance und Vertrauen bewahren. Das gilt besonders für kritische Risiken in der KI-Entwicklung und für verantwortungsvolle KI-Praktiken.
Eine belastbare Strategie für KI-Risikomanagement reduziert Bedrohungen von algorithmischem Bias bis zu Sicherheitslücken. Gleichzeitig beschleunigt sie Innovation, schafft Transparenz und bringt schnellere Erträge aus KI-Investitionen. Teams arbeiten so zügig, ohne Sicherheit oder Kontrolle aufzugeben.
Dieser Artikel zeigt, wie ein wirksames Framework für KI-Risikomanagement mit Geschäftszielen zusammenspielt, Kontrollen stärkt und KI- sowie LLM-Sicherheit im großen Maßstab umsetzt.
KI-Governance und KI-Risikomanagement im Vergleich

Governance und Risikomanagement spielen beide eine zentrale Rolle bei der Absicherung von KI-Umgebungen.
Kurz gesagt: Governance legt fest, was geschehen soll. Risikomanagement setzt es mit Maßnahmen und Kontrollen durch.
Umfang und Mechanismen unterscheiden sich, wirksam sind beide aber nur im Zusammenspiel. Die folgenden Abschnitte zeigen, wie sie sich ergänzen.
KI-Governance
Governance gibt die Roadmap vor, definiert Richtlinien, verteilt Rollen und legt Entscheidungswege für die Freigabe und Nutzung von KI-Tools fest. Sie setzt außerdem Standards und Grenzen. Dazu zählen Kriterien für die Anbieterauswahl, Regeln für den Datenaustausch, ethische Leitlinien, Audit-Verfahren und klare Verantwortlichkeiten. Governance stellt sicher, dass KI-Initiativen zu den Werten, Compliance-Anforderungen und strategischen Zielen des Unternehmens passen.
KI-Risikomanagement
Risikomanagement übernimmt die operative Arbeit. Teams identifizieren damit konkrete Bedrohungen für KI-Systeme wie Bias, Datenschutzverletzungen und Adversarial Attacks. Anschließend bewerten und reduzieren sie diese Risiken.
Wirksames Risikomanagement braucht strukturierte Prozesse wie Threat Modeling, Sicherheitstests, Risikobewertungen und kontinuierliches Monitoring. Damit setzen Teams Kontrollen über den gesamten KI-Lebenszyklus durch: von der Datenaufnahme über Training und Deployment bis zur Außerbetriebnahme eines Modells.
Zusammenspiel von Governance und Risikomanagement
Governance und Risikomanagement sind beide unverzichtbar für eine sichere KI-Umgebung. Sie erfüllen jedoch unterschiedliche Zwecke.
Einfach gesagt: Governance gibt die Richtung vor und definiert, was geschehen muss. Risikomanagement setzt diese Strategie mit konkreten Kontrollen um.
Beide unterscheiden sich in Umfang und Vorgehen. Die größte Wirkung entfalten sie gemeinsam.
Werden Governance und Risikomanagement verzahnt, entsteht eine einheitliche Strategie. Richtlinien prägen die Architektur, Kontrollen sichern die Umsetzung.
Bedeutung von KI-Risikomanagement für Unternehmen
KI-Risikomanagement schützt die Infrastruktur und ermöglicht schnelle Innovation. Kundendaten, Modelle und Systeme bleiben dabei abgesichert.
Je tiefer Unternehmen KI in Produkte, Services und Abläufe integrieren, desto wichtiger wird Risikomanagement für den geschäftlichen Nutzen. Der richtige Ansatz beschleunigt die Entwicklung und vereinfacht verantwortungsvolle Deployments. Er erhält das Vertrauen, ohne den Fortschritt zu bremsen oder unbeabsichtigte Folgen zu riskieren.
Die wichtigsten geschäftlichen Vorteile:
Teams verhindern kostspielige Vorfälle, die Vertrauen kosten oder den Betrieb unterbrechen.
Rechtsabteilung, Compliance und Geschäftsleitung fassen Vertrauen, statt KI-Initiativen auszubremsen.
Risikokontrollen und Leitlinien ermöglichen Produkt- und Engineering-Teams ein hohes Tempo.
KI-Risikomanagement erhält die Audit-Bereitschaft und regulatorische Konformität, während die Gesetzgebung zu KI wächst.
Wer KI-bezogene Risiken proaktiv steuert, schützt Reputation, geistiges Eigentum und Kundenbeziehungen.
Unternehmen mit belastbaren Prozessen für Risikomanagement im Kern ihrer KI-Strategie sichern die Vertrauenswürdigkeit ihrer Machine-Learning-Modelle und KI-gestützten Entscheidungen. Sie innovieren mit Zuversicht und ziehen an Wettbewerbern vorbei, die Unsicherheit oder Risiken ausbremsen.
Risikobereiche im KI-Risikomanagement
KI erzeugt ein komplexes Geflecht aus Risiken in den Bereichen Daten, Modelle, Betrieb und Ethik. Diese Bereiche verlangen gleichzeitig Aufmerksamkeit. Vier kritische Bereiche im Überblick:
Datenrisiken: Schlecht verwaltete, nicht kontrollierte oder offengelegte Daten können zu Sicherheitsverletzungen, Lecks und Manipulation führen. So entdeckte Wiz Research ein fehlkonfiguriertes Azure-SAS-Token zum Teilen von KI-Trainingsdaten, das 38 Terabyte sensibler interner Microsoft-Daten offenlegte, nachdem Forschende unbemerkt weitreichenden Zugriff auf ein gesamtes Speicherkonto gewährt hatten.
Modellrisiken: Modelle selbst können zur Angriffsfläche werden, wenn Adversarial Inputs, Model Inversion, Poisoning oder Remote Code Execution ihr Verhalten untergraben oder sensible Informationen abgreifen. So identifizierte Wiz Research eine Architekturschwachstelle in Hugging Face, über die Angreifer gehostete Modelle manipulieren konnten. Mögliche Folgen waren Remote Code Execution und der Verlust der Modellintegrität.
Betriebsrisiken: Nicht überwachte Abhängigkeiten, Modelle von Drittanbietern, Shadow AI und Schwachstellen in der Lieferkette stören KI-Pipelines, verursachen Ausfälle und setzen Umgebungen Sicherheitsrisiken aus. Im Juli 2024 veröffentlichte Wiz Research Schwachstellen in SAP AI Core, die Cloud-Umgebungen und private KI-Artefakte von Kunden gefährdeten und sich über mehrere Services und Anwendungen hätten ausbreiten können.
Ethik- und Compliance-Risiken: Bias, mangelnde Transparenz, Halluzinationen in Outputs und Prompt-Injection-Angriffe gefährden Reputation, regulatorische Stellung und Geschäftsbetrieb. Die Entdeckung einer kritischen Prompt-Injection-Schwachstelle mit CVSS 10 in einer LLM-to-SQL-Bibliothek zeigt, welche Folgen Modell-Outputs haben, die ohne robuste Guardrails auf Live-Systemen ausgeführt werden.
Ein Programm für Risikomanagement muss diese Bereiche als verbundene Teile eines dynamischen Systems behandeln. So entsteht eine belastbare Verteidigung gegen die wachsende KI-Angriffsfläche, schnelllebige Bedrohungen und unvorhersehbares Modellverhalten.
Die 6 wichtigsten Frameworks für KI-Risikomanagement
Die folgenden sechs Frameworks eignen sich gut als Ausgangspunkt. Welches am besten passt, hängt von Größe, Branche und geografischer Präsenz des Unternehmens ab.
| Framework | Geeignet für |
|---|---|
| NIST AI RMF | Unternehmen, die einen flexiblen, branchenneutralen Ansatz suchen, der Rollen, Mapping, Messung und Management strukturiert |
| ISO/IEC 23894:2023 | Global tätige Unternehmen, die sich an internationalen Standards ausrichten und grenzüberschreitende regulatorische Anforderungen erfüllen müssen |
| MITRE ATLAS (oder vergleichbare, auf Angreifer ausgerichtete Frameworks) | Regulierte Branchen wie Finanzwesen oder Gesundheitswesen, die die technische Bedrohungslage verstehen, ihre Sicherheit validieren und Risiken durch Angreifer reduzieren müssen |
| Google Secure AI Framework | Unternehmen, die Google-Cloud-Services nutzen und entwicklungsnahe Leitlinien zu sicheren Pipelines, Datenschutz und operativer Hygiene suchen |
| McKinsey AI Risk Approach | Unternehmen, die KI-Risikomanagement direkt an Geschäftsprioritäten ausrichten und die Unterstützung der Geschäftsleitung sichern wollen |
| Wiz PEACH Framework | Cloud-Native-Unternehmen, die starke Segmentierung, Mandantenisolierung und Transparenz über KI-Workloads und Benutzeroberflächen benötigen |
Die Wahl sollte sich nach dem Reifegrad und den strategischen Zielen des Unternehmens richten. Tools, Metriken und Automatisierung erweitern es anschließend, damit der Schutz beim Skalieren mitwächst.
KI-Risikomanagement in der Praxis umsetzen
Am Schritt von der Theorie zur Umsetzung scheitern viele Unternehmen. Ein praxisnahes Playbook in sechs Schritten hilft, Schutzmaßnahmen fest im täglichen KI-Workflow zu verankern:
KI-Ressourcen inventarisieren: Eine AI Bill of Materials (AI-BOM) erfasst Modelle, Datasets, APIs, Integrationen und Shadow Deployments im gesamten Unternehmen. Das schafft mehr Transparenz.
Zuständigkeiten und Verantwortung festlegen: Jede Ressource erhält eine verantwortliche Person für Modell, Geschäft, Daten und Risiko. So sind Zuständigkeiten in Technik, Sicherheit und Fachbereichen klar geregelt.
Risiken über den gesamten Lebenszyklus bewerten: Bewertungen finden in zentralen Phasen statt, etwa bei Datenaufnahme, Training, Deployment, Monitoring und Außerbetriebnahme. Geprüft werden auch Bias, Drift, Datenquellen, Zugriffspfade und Abhängigkeiten.
Kontrollen definieren und im AI-DLC verankern: Tests, Freigabeschranken für Modelle, Durchsetzung von Richtlinien, Security Reviews, Versionskontrolle und Deployment-Beschränkungen gehören direkt in die Pipelines.
Live-Systeme kontinuierlich überwachen: Metriken und Alarme melden Drift, Missbrauch, unbefugte Zugriffe, Anomalien im Modellverhalten und Änderungen in der Lieferkette. Echtzeit-Monitoring behandelt produktive KI-Systeme als vollwertige Workloads.
Programm berichten und verbessern: Metriken werden Frameworks wie NIST AI RMF oder ISO 23894 zugeordnet. Dashboards zeigen Risikoreduktion, Abdeckung der Kontrollen und Fortschritt über die Zeit, und Prozesse wachsen mit dem KI-Einsatz mit.
Neue KI-Bedrohungen im Blick
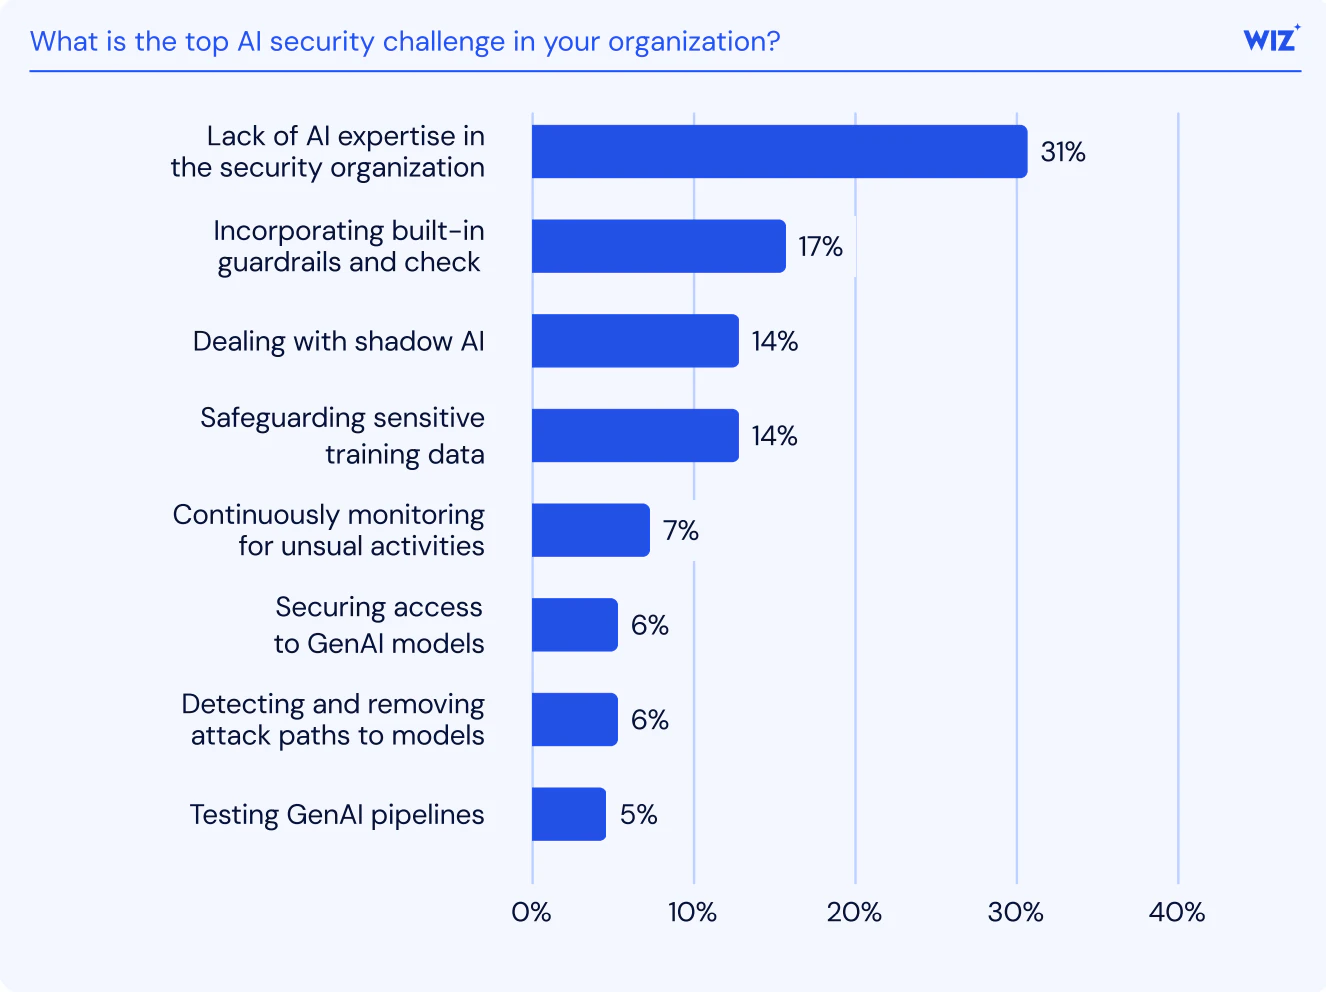
Laut Wiz Research zählen fehlende KI-Expertise, Schwierigkeiten bei der Umsetzung von Guardrails und lückenhaftes kontinuierliches Monitoring zu den größten Herausforderungen der KI-Sicherheit. Während diese Hürden bestehen bleiben, entwickelt sich die Bedrohungslage weiter. Diese Trends verdienen die höchste Aufmerksamkeit:
Shadow AI
Das Risiko steigt, wenn Mitarbeitende GenAI-Tools ohne Aufsicht oder Abstimmung einsetzen. Solche unkontrollierten Deployments erzeugen blinde Flecken und legen sensible Daten in nicht verwalteten Tools offen. Zudem entstehen Compliance-Risiken bei Datenschutz, Branchenvorgaben und Vorschriften zur Datenresidenz.
Prompt Injection, Modellmanipulation und Risiken in der KI-Lieferkette
Angreifer nutzen Eingabekanäle von Modellen oder nachgelagerte API-Aufrufe, um Daten abzugreifen, das Modellverhalten zu verändern oder Kontrollen zu umgehen. Typische Formen sind bösartige Prompts in Benutzereingaben oder abgerufenen Inhalten, vergiftete Trainings- oder RAG-Daten, die Antworten lenken, und kompromittierte Modelle oder Bibliotheken aus Registries von Drittanbietern. Mit dem Weg von GenAI in die Produktion werden diese Angriffe häufiger und folgenreicher, denn Modelle stecken zunehmend in sensiblen Systemen, Geschäftsprozessen und Datenquellen statt in isolierten Experimenten.
Praxisbeispiel: Im November 2025 legten Forschende Prompt-Injection-Schwachstellen offen, die GPT-4o und GPT-5 von OpenAI betrafen. Angreifer konnten darüber Nutzerdaten abgreifen oder das Verhalten des Chatbots verändern. Zero-Click- und indirekte Angriffe nutzen vertrauenswürdige Websites, Suchergebnisse und versteckten Code, um Schutzmechanismen zu umgehen.
Diese Angriffe zeigen, wie LLMs externe Inhalte verarbeiten und warum sich bösartige Prompts nur schwer erkennen lassen. Fachleute halten eine systemische Lösung für unwahrscheinlich. Sie empfehlen stärkere Schutzmaßnahmen wie strengere URL-Filter.
Synthetischer Betrug und Deepfakes
Angreifer nutzen KI zunehmend, um gefälschte Dokumente, Videos, Identitäten, Inhalte oder synthetische Personas zu erstellen. Damit umgehen sie Kontrollen oder nutzen Systeme aus. Deepfake-Angriffe nehmen in Umfang und Raffinesse zu.
Praxisbeispiel: CNN berichtete im Oktober 2025 über eine neue Deepfake-Betrugsmasche, die Unternehmen Verluste in Millionenhöhe verursachen kann. Dabei kontaktieren Angreifer Unternehmen per Deepfake-Videoanruf und geben sich als Vorgesetzte oder Führungskräfte aus. Ziel ist es, Geldüberweisungen oder die Herausgabe kritischer Informationen wie Passwörter zu erreichen.
Lücken bei Regulierung und Prüfung
Der Markt für KI-Governance und -Prüfung wächst schnell. 2025 lag der globale Markt für KI-Governance bei 309,01 Mio. US-Dollar, Prognosen zufolge soll er bis 2035 auf 5,88 Mrd. US-Dollar wachsen. Gleichzeitig fehlt vielen Unternehmen noch ein vollständiges Programm für KI-Risikomanagement. Laut einer Umfrage aus dem Jahr 2023 sind nur 9 % der Unternehmen vorbereitet, die Risiken generativer KI zu steuern.
Wer diesen Bedrohungen voraus sein will, braucht kontinuierliche Erkennung, mehrschichtige Abwehr und Szenarioplanung für neue Risiken, auch für solche, die sich keiner klassischen Kategorie zuordnen lassen. Eine Lösung für KI-Sicherheit wie ein Tool für AI-SPM (AI Security Posture Management) schließt die Lücke zwischen bekannten Risiken und belastbarer Cybersicherheit.
KI-Risikomanagement mit Wiz
Ein Framework für KI-Risikomanagement in den Betrieb zu bringen, erfordert Tools und Integrationen für schnelles und präzises Arbeiten. Genau dafür ist Wiz AI-APP gebaut.
Wiz unterstützt die Absicherung der Cloud mit diesen Funktionen:
Alle KI-Ressourcen erkennen, auch Shadow Deployments: Die AI-BOM von Wiz arbeitet Agentless. Sie findet automatisch Modelle, Tools, Integrationen und nutzerseitige Oberflächen in Cloud- und SaaS-Umgebungen.
Echte Bedrohungen mit Kontext priorisieren: Der Wiz Security Graph verknüpft Schwachstellen und zeigt, wie sie sich verketten. Er macht zudem den möglichen Schadensradius und die Relevanz für das Geschäft sichtbar.
Angriffe auf Pipelines und Runtime erkennen: Wiz überwacht KI-Pipelines und Produktivsysteme auf Prompt Injection, Richtlinienverstöße, Fehlkonfigurationen, Lateral Movement und auffälliges Modellverhalten. Erkannte Probleme stoßen automatisch Workflows zur Behebung an.
Compliance und Framework-Abgleich automatisieren: Wiz ordnet Kontrollen, Telemetrie, Dashboards und Berichte fortlaufend Frameworks wie NIST AI RMF, relevanten ISO/IEC-Standards für KI und Sicherheit sowie internen Richtlinien zu. Das bringt Audit-Bereitschaft nahezu in Echtzeit, eine gemeinsame Sicht für alle Teams und eine engere Abstimmung zwischen Engineering, Risikomanagement und Compliance.
Mit Wiz müssen Teams nicht zwischen Tempo und Sicherheit wählen. Transparenz über den gesamten Stack, belastbare Kontrollen und kontinuierliche Compliance geben KI-Teams die Freiheit, mutig zu innovieren und schnell voranzukommen, ohne die Kontrolle zu verlieren.
Wie steuern Unternehmen KI-Risiken und wie verteilen sie Rollen und Verantwortlichkeiten?
Viele Unternehmen bauen dafür funktionsübergreifende Governance-Programme auf, an denen Fachbereiche, Sicherheit, Datenteams und Rechtsabteilung beteiligt sind. Sie benennen Verantwortliche für Tools, Modelle, Daten und Entscheidungen und richten Review-Gremien, Freigabe-Workflows und Eskalationswege ein. Diese Programme regeln die Verantwortung für ethische Nutzung, Anbietermanagement, Modelllebenszyklus und operative Risiken.
Wie lassen sich KI-Risiken wirksam messen und priorisieren?
Teams kombinieren qualitative und quantitative Metriken, um Angriffsfläche, geschäftliche Auswirkungen, Sensibilität von Modellen, Zugriffspfade und Abhängigkeiten zu bewerten. Statt statischer Scores nutzen Unternehmen heute kontextbezogene Bewertungen, die Schadensradius und Risikohäufung sichtbar machen. Tools wie AI-SPM helfen zusätzlich, Risiken in Echtzeit zu überwachen und die Behebung nach geschäftlicher Relevanz zu priorisieren.
Erfahren Sie, wie Wiz Ihr KI-Risikomanagement mit Transparenz über KI-Ressourcen, kontextbezogener Priorisierung und kontinuierlichen Kontrollen unterstützen kann. Wiz in Aktion erleben