


Unterschiede zwischen agentischer KI und klassischen KI-Systemen
Klassische KI-Systeme sind in der Regel passiv. Sie erhalten einen Input, erzeugen einen Output und stoppen. Aus Sicherheitssicht passt das sauber zu vertrauten Mustern: Inferenz-Endpunkte, Modellartefakte und Datenzugriffe lassen sich als einzelne Ereignisse überwachen und kontrollieren.
Agentische KI-Systeme verändern dieses Modell durch Autonomie. Statt auf eine einzelne Anfrage zu reagieren, verfolgen Agenten Ziele über längere Zeit. Sie planen Aktionen, rufen Tools auf und interagieren über delegierte Identitäten mit Cloud-Services, oft ohne menschliche Freigabe für jeden einzelnen Schritt.
Die Auswirkungen auf die Sicherheit ergeben sich aus den Fähigkeiten dieser Systeme, nicht aus ihrer Kognition. Agentische Systeme benötigen häufig:
persistenten oder gemeinsam genutzten State, um den Fortschritt nachzuverfolgen;
den Zugriff auf Infrastruktur-APIs, Datastores und externe Services;
nicht-menschliche Identitäten mit weitreichenden Berechtigungen, um systemübergreifend zu arbeiten.
Für sich genommen ist keines dieser Elemente neu. Sicherheitsteams verwalten bereits Service-Konten, Automatisierungen und lang laufende Workflows. Der Unterschied: Agentische KI bündelt diese Elemente in einem einzigen System, das kontinuierlich und über Grenzen hinweg handeln kann.
Genau hier geraten klassische Annahmen ins Wanken. Kontrollen für kurzlebige, von Menschen ausgelöste Aktionen stoßen an Grenzen, wenn Entscheidungen, Ausführung und State über Systeme verteilt sind und automatisch ablaufen. Was auf der Ebene einzelner Aktionen wie Routineautomatisierung aussieht, kann als zielgerichtete Abfolge betrachtet ein erhebliches Risiko darstellen.
In der Praxis bringt agentische KI keine exotischen Angriffstechniken mit. Sie beseitigt die Reibung bei bestehenden Techniken. Bekannte Fehlkonfigurationen in der Cloud wie überprivilegierte Identitäten, unklare Vertrauensgrenzen und übermäßige Datenzugriffe lassen sich dadurch leichter ausnutzen und ohne kontextbezogene Transparenz schwerer durchschauen.
Grenzen klassischer Sicherheitsannahmen bei agentischer KI
Die meisten Kontrollen für Cloud-Sicherheit beruhen auf impliziten Annahmen: Aktionen werden von Menschen ausgelöst, sind zeitlich begrenzt und auf eine einzelne Domäne beschränkt. Identitäten werden nur zeitweise genutzt, Berechtigungen in festen Abständen überprüft, und Workflows folgen meist vorhersehbaren Pfaden.
Agentische KI-Systeme stellen diese Annahmen infrage. Das liegt nicht an unberechenbarem Verhalten, sondern daran, dass sie kontinuierlich und über Grenzen hinweg arbeiten. Ein autonomes System nutzt womöglich dieselbe Identität immer wieder, ruft mehrere Services nacheinander auf und hält State über Sessions hinweg, und zwar im ganz normalen Betrieb.
Für Kontrollen, die auf isolierte Ereignisse ausgelegt sind, entstehen so blinde Flecken. Ein einzelner API-Aufruf, eine Datenbankabfrage oder eine Konfigurationsänderung wirkt für sich genommen oft harmlos. Erkennbar wird das Risiko erst, wenn diese Aktionen über Identitäten, Ressourcen und Zeit hinweg korreliert werden.
Agentische Systeme verwischen außerdem Vertrauensgrenzen. Sie verbinden häufig Umgebungen, die nicht dafür ausgelegt sind, einander implizit zu vertrauen, etwa Datastores und Ausführungsumgebungen, interne Tools und externe Services oder CI/CD-Pipelines und Produktionsinfrastruktur. Werden diese Grenzen automatisch überschritten, breiten sich Fehlkonfigurationen schneller aus und lassen sich schwerer eindämmen.
Aus Sicherheitssicht besteht die Herausforderung nicht darin, dass agentische KI unbekanntes Verhalten mitbringt. Vielmehr lassen sich bestehende Kontrolllücken schwerer durchschauen, wenn die Ausführung automatisiert, dauerhaft und verteilt erfolgt.
OWASP-Bedrohungsdomänen für agentische KI aus Cloud-Sicht
Das OWASP-Projekt für agentische KI ordnet diese Risiken konkreten Bedrohungsdomänen zu. Damit die Konzepte praktisch nutzbar werden, lassen sie sich in vertraute Begriffe der Cloud-Sicherheit übersetzen.
Excessive Agency und fehlerhafte Autorisierung
Excessive Agency (übermäßige Handlungsbefugnis) liegt vor, wenn ein Agent mehr Befugnisse erhält, als er für die sichere Erfüllung seiner Funktion benötigt. In Cloud-Umgebungen zeigt sich das meist in Form überprivilegierter Service-Konten, weitreichender API-Berechtigungen oder uneingeschränkter Tool-Ausführung.
Agentische Systeme benötigen häufig Zugriff auf mehrere Services, um effektiv zu arbeiten. Sind diese Berechtigungen nicht eng gefasst, übernimmt der Agent dasselbe Risikoprofil wie jede überprivilegierte Automatisierung. Er kann dann sensible Daten lesen, Infrastruktur ändern oder nachgelagerte Aktionen außerhalb seiner vorgesehenen Rolle auslösen.
Neu ist dieses Fehlermuster nicht. Es entspricht der Ursache vieler heutiger Sicherheitsvorfälle in der Cloud. Mit agentischer KI ändert sich jedoch, dass übermäßige Berechtigungen kontinuierlich und automatisch genutzt werden können, was bei vorhandenen Fehlkonfigurationen den Schadensradius vergrößert.
Integritätsfehler bei State und Memory
Viele agentische Systeme sind auf veränderbaren State angewiesen, etwa auf Vektordatenbanken, Objektspeicher oder gemeinsam genutzte Kontextspeicher, die Informationen über Interaktionen hinweg vorhalten. Ist dieser State nicht ausreichend geschützt, verarbeiten Agenten unter Umständen nicht vertrauenswürdige oder beschädigte Daten als verlässlichen Input.
Wie stark dieses Risiko wirkt, hängt maßgeblich von der Architektur ab. Systeme mit gemeinsam genutztem oder langlebigem State sind anfälliger, weil beschädigter Kontext über mehrere Ausführungen hinweg bestehen bleiben kann. Zustandslose oder eng begrenzte Agenten sind dagegen deutlich weniger betroffen, da sie früheren State oder Memory zwischen Aufgaben nicht wiederverwenden.
Aus Sicherheitssicht handelt es sich am ehesten um ein Problem der Datenintegrität und Zugriffskontrolle, nicht um ein neuartiges KI-Verhalten. Für den Schutz des Agenten-Memory gelten dieselben Kontrollen wie für andere sensible Anwendungsdaten: Schreibzugriffe einschränken, Inputs validieren und unautorisierte Änderungen überwachen.
Fehler bei Tool-Ausführung und Grenzüberschreitung
Agentische Systeme interagieren häufig mit externen Tools und Services, um Aufgaben zu erledigen, etwa um Infrastruktur bereitzustellen, Datenquellen abzufragen oder Workflows auszulösen. Ein Risiko entsteht, wenn Agenten Vertrauensgrenzen überschreiten dürfen, die nicht für eine automatische Ausführung ausgelegt sind.
Typisch in Cloud-Umgebungen sind:
von Datastores ausgelöste Ausführungspfade;
direkte Interaktionen von CI/CD-Systemen mit Produktionsressourcen;
externe API-Aufrufe interner Systeme ohne Validierung.
Werden diese Grenzen programmatisch überschritten, kann sich eine Fehlkonfiguration in einer Domäne schnell auf eine andere ausweiten.
Agentische Supply Chain und delegiertes Vertrauen
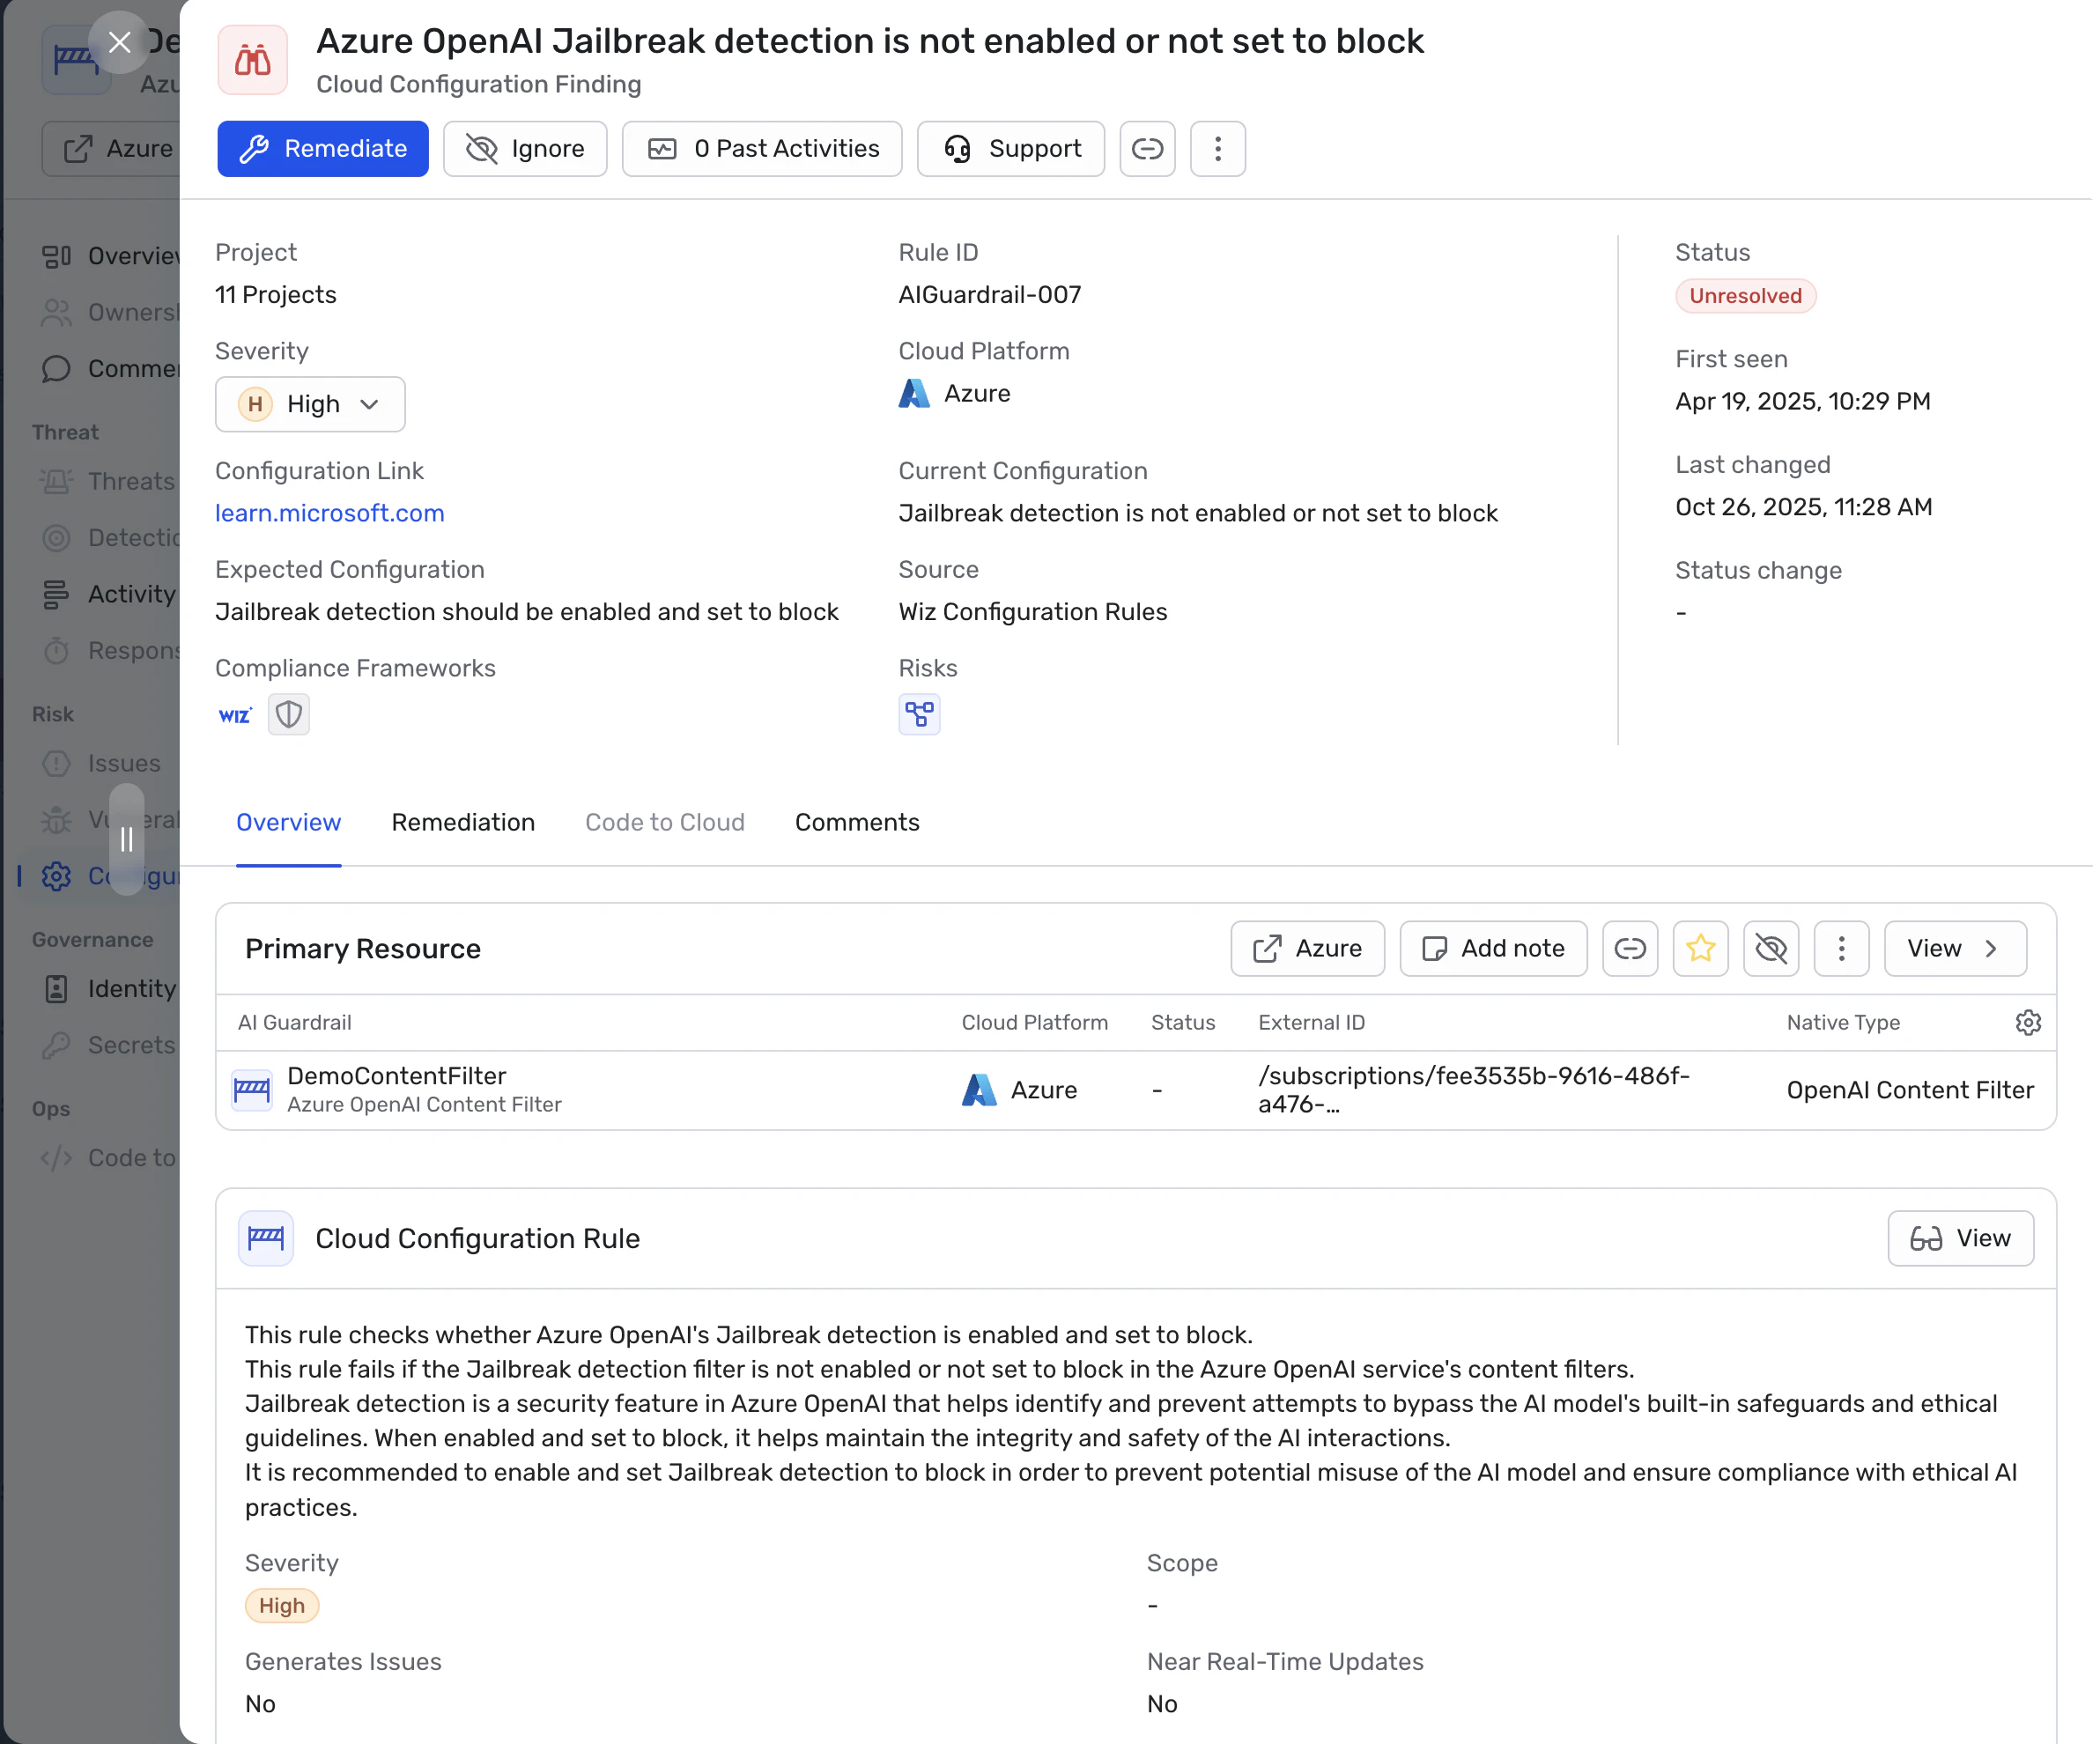
Agentische Systeme stützen sich häufig auf externe Komponenten wie Tools von Drittanbietern, APIs, Modelle oder Workflows. Werden diese Abhängigkeiten zur Runtime automatisch aufgerufen, wandern Vertrauensentscheidungen, die früher Menschen geprüft haben, direkt in die Ausführungspfade.
Daraus entstehen Supply-Chain-Risiken. Der Grund liegt nicht in grundsätzlich unsicheren Komponenten, sondern darin, dass Agenten externe Ressourcen ohne kontextbezogene Validierung nutzen und darauf reagieren können. Eine kompromittierte Abhängigkeit, eine fehlkonfigurierte Integration oder ein bösartiges Update kann sich über Agenten-Workflows schneller ausbreiten als über klassische, von Menschen freigegebene Prozesse.
Aus Sicht der Cloud-Sicherheit spiegelt das bekannte Herausforderungen der Software-Supply-Chain-Sicherheit wider, verstärkt durch Automatisierung. OWASP bezeichnet dies als agentisches Supply-Chain-Risiko: Es fehlt die explizite Kontrolle, Validierung und Überwachung dessen, was autonome Systeme importieren, ausführen oder als Abhängigkeit nutzen dürfen.
Missbrauch von Identitäten und nicht-menschlichen Identitäten
Agentische Systeme sind stark auf nicht-menschliche Identitäten wie Service-Konten, Rollen und Tokens angewiesen, um autonom zu arbeiten. Diese Identitäten sind oft langlebig und mit weitreichenden Berechtigungen ausgestattet, damit Automatisierung reibungslos läuft.
Werden nicht-menschliche Identitäten schlecht verwaltet, entwickeln sie sich zu einem primären Angriffsvektor. Missbrauchte Service-Konten, geleakte Tokens oder OAuth-Fehlkonfigurationen können Angreifern denselben Zugriff verschaffen, den ein vertrauenswürdiger Agent hat.
Dieses Risiko entspricht direkt bestehenden Angriffsmustern auf Cloud-Identitäten. Agentische KI bringt keine neuen Identitätsbedrohungen mit. Sie verstärkt aber die Auswirkungen von Identitätsfehlern, weil diese an eine kontinuierliche Ausführung gekoppelt sind.
Vertrauens- und Koordinationsfehler in Multi-Agent-Systemen
Setzen Organisationen mehrere Agenten ein, die miteinander kommunizieren oder Aufgaben aneinander delegieren, entstehen neue Vertrauensbeziehungen. Diese Interaktionen beruhen oft auf gemeinsam genutzten Queues, ereignisgesteuerten Workflows oder impliziten Annahmen über die Integrität von Nachrichten.
Sind die Vertrauensgrenzen zwischen Agenten nicht explizit definiert, kann eine Kompromittierung oder Fehlkonfiguration in einer Komponente andere beeinflussen. Im Kern geht es dabei weniger um kaskadierendes KI-Verhalten als um Vertrauen in verteilten Systemen.
Das zugrunde liegende Risiko entspricht altbekannten Problemen in Microservices und ereignisgesteuerten Architekturen, die nun auf agentenbasierte Systeme übertragen werden.
Prinzipien für Erkennung und Risikominderung
Der OWASP-Ansatz für die Sicherheit agentischer KI setzt auf die Validierung von Kontrollen statt auf Vorhersagen. Statt jedes denkbare Agentenverhalten vorwegzunehmen, geht es darum, dass zentrale Sicherheitskontrollen wirksam bleiben, sobald Autonomie, Persistenz und Automatisierung hinzukommen.
Grundsätzlich gelten dieselben Prinzipien wie in der klassischen Cloud-Sicherheit. Sie müssen jedoch konsequenter durchgesetzt werden:
Prinzip der geringsten Berechtigung für autonome Systeme. Agentische Workloads sollten mit eng gefassten Berechtigungen, klarer Rollentrennung und regelmäßiger Überprüfung nicht-menschlicher Identitäten arbeiten. In der Praxis ist das anspruchsvoll, weil Automatisierung mit der Zeit wächst und Berechtigungen schneller ansammelt, als sie geprüft werden.
Explizite Vertrauensgrenzen zwischen Systemen. Datastores, Ausführungsumgebungen, CI/CD-Pipelines und externe Services sollten einander nicht implizit vertrauen. Verbinden Agenten diese Domänen automatisch, breiten sich Fehlkonfigurationen schneller aus und lassen sich schwerer eindämmen.
Integrität des State und Zugriffskontrollen. Persistentes Memory und gemeinsam genutzter State müssen als sensible Ressourcen gelten. Kontrollen für Anwendungsdaten wie Zugriffsbeschränkungen, Integritätsschutz und Monitoring sind für Agenten-Memory und Kontextspeicher ebenso notwendig.
Für viele Organisationen bleibt die Erkennung schwierig, vor allem wenn Sicherheitstools auf einzelne, von Menschen ausgelöste Ereignisse ausgelegt sind und nicht auf kontinuierliche Automatisierung. Einzelne Aktionen eines Agenten wie API-Aufrufe, Datenzugriffe oder Konfigurationsänderungen wirken isoliert betrachtet oft legitim.
Wirksame Erkennung beruht daher auf Korrelation statt auf Signaturen. Dazu gehören:
die Verknüpfung der Identitätsnutzung mit Ressourcenzugriffen im Zeitverlauf;
das Verständnis, wie Berechtigungen, Angriffsfläche und Daten zusammenwirken;
das Erkennen von Aktionsfolgen, die ein echtes Risiko bilden, statt isolierter Anomalien.
Auch die Risikominderung erfordert eine klare Priorisierung. Nicht jede Fehlkonfiguration in einem KI-System ist gleich gefährlich. OWASP empfiehlt, sich auf Bedingungen zu konzentrieren, die echte Angriffspfade schaffen, also dort, wo Autonomie auf übermäßige Berechtigungen, öffentlich erreichbare Services oder Zugriff auf sensible Daten trifft.
Umsetzung des OWASP-Bedrohungsmodells für agentische KI mit Wiz
Wiz setzt das OWASP-Bedrohungsmodell für agentische KI um, indem es die Cloud-Sicherheitskontrollen validiert, auf die autonome Systeme angewiesen sind. Statt Absicht oder Verhalten von Agenten isoliert zu interpretieren, konzentriert sich Wiz auf Identitäten, Berechtigungen, Datenzugriffe und Angriffsflächen. Diese Faktoren bestimmen, was ein agentisches System in einer Cloud-Umgebung tatsächlich tun kann.
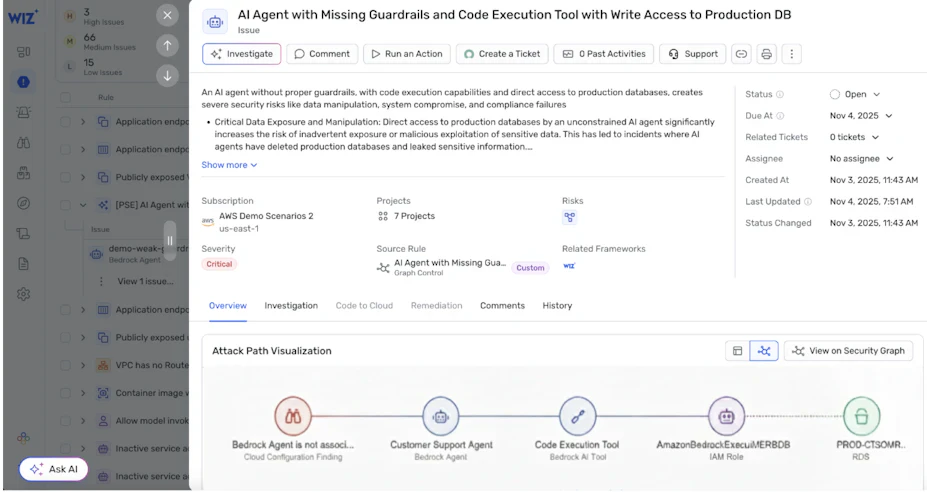
Mit Agentless Discovery und einem einheitlichen Security Graph ordnet Wiz die OWASP-Bedrohungsdomänen konkreten Cloud-Risiken zu. KI-Workloads wie verwaltete KI-Services, Notebooks, Pipelines, Modellspeicher und zugehörige Datastores gelten dabei als vollwertige Cloud-Ressourcen. Wiz analysiert sie gemeinsam mit der Infrastruktur, auf der sie aufbauen.
Damit lässt sich das Risiko agentischer KI anhand vertrauter Sicherheitsfragen bewerten:
Welche Service-Konten und Rollen nutzen KI-Workloads?
Sind diese Identitäten überprivilegiert oder werden sie umgebungsübergreifend wiederverwendet?
Auf welche sensiblen Daten können KI-Systeme zugreifen, und von wo aus?
Sind KI-Services, APIs oder Memory-Speicher aus nicht vertrauenswürdigen Netzwerken erreichbar?
Wiz Research untermauert dieses Modell mit Erkenntnissen aus der Praxis. Das Team hat offen zugängliche KI-Datastores, missbrauchte nicht-menschliche Identitäten und Schwachstellen in KI-Infrastruktur aufgedeckt, die sich direkt den OWASP-Bedrohungskategorien zuordnen lassen. So stützt sich die Bewertung des Risikos agentischer KI auf beobachtete Fehlermuster in der Cloud statt auf theoretisches Verhalten.
Wiz verknüpft KI-Workloads mit Cloud-Kontext und hilft Sicherheitsteams so, die Behebung dort zu priorisieren, wo autonome Systeme auf reale Angriffspfade in der Cloud treffen.
Erfahren Sie, wie Wiz KI-Workloads mit Identitäten, Berechtigungen, Datenzugriffen und Angriffsflächen im Cloud-Kontext verknüpft. So können Sie Risiken agentischer KI anhand realer Angriffspfade priorisieren. Wiz in Aktion erleben