
Definition der AI Bill of Rights
Die AI Bill of Rights ist ein nicht bindendes Rahmenwerk, das im Oktober 2022 vom White House Office of Science and Technology Policy (OSTP) veröffentlicht wurde. Diese Leitlinien sollen Bürgerrechte, Datenschutz und Sicherheit bei der Gestaltung und dem Einsatz automatisierter Systeme schützen.
AI Security Starter Pack
Translate AI governance principles into practical controls for cloud-based AI systems.

Das Rahmenwerk entstand parallel zu anderen wichtigen KI-Governance-Initiativen, darunter der EU AI Act und das NIST AI Risk Management Framework. Anders als der EU AI Act, der Strafen bei Nichteinhaltung vorsieht, ist die AI Bill of Rights freiwillig. Ihre Grundsätze fließen dennoch zunehmend in Beschaffungsanforderungen des Bundes und regulatorische Maßnahmen ein.
An der Entwicklung des Rahmenwerks waren Technologieunternehmen, Forschende, zivilgesellschaftliche Gruppen und die Öffentlichkeit beteiligt. Es basiert auf fünf Prinzipien: sichere Systeme, Schutz vor Diskriminierung, Datenschutz, Transparenz und menschliche Alternativen. Diese Prinzipien sollen die KI-Einführung unterstützen, ohne individuelle Rechte oder das öffentliche Vertrauen zu gefährden.
Anwendungsbereich automatisierter Systeme
Die AI Bill of Rights gilt für automatisierte Systeme, die wesentlichen Einfluss auf die Rechte und Chancen von Menschen oder ihren Zugang zu wichtigen Ressourcen haben. Das OSTP definiert automatisierte Systeme als jede Technologie, die Berechnungen zur Entscheidungsfindung, für Empfehlungen oder Vorhersagen nutzt.
Der Anwendungsbereich umfasst sowohl extern als auch intern eingesetzte Systeme. So fällt ein KI-System, das Beförderungsentscheidungen unterstützt, ebenso darunter wie ein öffentlich eingesetztes Kreditbewertungsmodell.
Im Fokus stehen risikoreiche Bereiche und Anwendungsfälle, in denen Fehler oder Verzerrungen die Rechte und Chancen von Menschen beeinträchtigen können. Dazu gehören:
Einstellung und Beschäftigung: Algorithmen zur Prüfung von Lebensläufen, Systeme zur Bewertung von Bewerbenden und Personalanalysen
Finanzdienstleistungen: Kreditbewertungsmodelle, Systeme zur Kreditgenehmigung und Betrugserkennung
Gesundheitswesen: Diagnose-KI, Systeme für Behandlungsempfehlungen und Patiententriage
Öffentliche Dienste: Prüfung von Leistungsansprüchen, Wahlsysteme und Überwachungstechnologien
Bildung: Plagiatserkennung, automatisierte Benotung und Zulassungsverfahren
Die im Mai 2024 bei der Federal Trade Commission eingereichte ACLU-Beschwerde gegen den Personaldienstleister Aon veranschaulicht den diskriminierenden KI-Einsatz, den die AI Bill of Rights beseitigen will. Der Fall zeigt, warum der Schutz vor Diskriminierung und von Privatsphäre zu den Kernprinzipien der AI Bill of Rights gehört.
Kernprinzipien der AI Bill of Rights
Die fünf Kernprinzipien der AI Bill of Rights geben Governance- und Sicherheitsteams konkrete Leitlinien für den verantwortungsvollen Einsatz automatisierter Systeme.
1. Sichere und effektive Systeme
Um automatisierte Systeme sicher und effektiv zu betreiben, müssen Organisationen potenzielle KI-Sicherheitsrisiken, ethische Bedenken und betriebliche Schwachstellen frühzeitig erkennen. Dazu sollten sie die Systeme vor der Bereitstellung umfassend testen, kontinuierlich überwachen und unabhängig evaluieren lassen.
2. Schutz vor algorithmischer Diskriminierung
Der Schutz vor algorithmischer Diskriminierung soll verhindern, dass automatisierte Systeme Menschen aufgrund geschützter Merkmale benachteiligen. Regulierungsbehörden wie die FTC und EEOC gewichten diesen Schutz zunehmend höher, um KI-Sicherheitsrisiken zu mindern und ethische Hürden zu vermeiden.
Organisationen sollten automatisierte Systeme daher proaktiv auf mögliche Verzerrungen und Benachteiligungen prüfen. Solche Prüfungen helfen, Diskriminierungsrisiken frühzeitig zu erkennen und Verstöße gegen geltende Vorschriften zu vermeiden.
3. Datenschutz
Eine Gartner-Studie ergab, dass 42 % der IT-Verantwortlichen Datenschutz im Zusammenhang mit GenAI als ihre größte Sorge einstufen. Die AI Bill of Rights stellt drei zentrale Datenschutzanforderungen in den Mittelpunkt: Einwilligung, Datenminimierung und Nutzerkontrolle.
Compliance erfordert die Achtung individueller Entscheidungen darüber, wie automatisierte Systeme Daten verwalten, speichern, erfassen, löschen und verarbeiten. Eine etablierte Governance für Trainingsdaten mindert KI-Sicherheitsrisiken und verhindert irreführende Praktiken, wie die nachträgliche Änderung von Nutzungsbedingungen zur Ausweitung der Datenfreigabe.
4. Hinweis und Erklärung
Transparenz steht bei diesem Prinzip im Mittelpunkt. Organisationen müssen Nutzer über den Einsatz automatisierter Systeme informieren und offenlegen, welche Rolle diese Systeme spielen und wie KI Entscheidungen beeinflusst. Dazu gehört auch eine klare und verständliche Dokumentation.
Eine klare Sprache ohne unnötigen Fachjargon hilft Betroffenen, automatisierte Entscheidungen nachzuvollziehen. Ähnliche Transparenzanforderungen finden sich inzwischen auch in Gesetzen einzelner Bundesstaaten, darunter im Colorado AI Act.
5. Menschliche Alternativen und Überprüfung
Das letzte Prinzip der AI Bill of Rights gibt Personen die Möglichkeit, automatisierte Systeme abzulehnen und einen menschlichen Entscheidungsträger einzuschalten. Organisationen müssen deshalb sicherstellen, dass Mitarbeitende automatisierte Ergebnisse bei Bedarf überprüfen und korrigieren können. Kundenservice-Chatbots mit sofortigen Eskalationspfaden zu Menschen veranschaulichen dieses Prinzip in der Praxis. Eine menschliche Überprüfungsebene stärkt die Rechenschaftspflicht und hilft, KI-Sicherheitsrisiken zu reduzieren.
Vorteile der Einhaltung
Die Ausrichtung an den Prinzipien der AI Bill of Rights sichert praktische Vorteile jenseits ethischer Positionierung. Die Übernahme dieser Standards hilft Fachleuten, technische Schulden abzubauen, rechtliche Reibungen zu verringern und KI-Sicherheitsrisiken zu mindern. Weitere Vorteile umfassen:
Erhöhtes Vertrauen: Kunden, Partner und Regulierungsbehörden bewerten Organisationen häufig anhand ihrer KI-Integrität. Der Nachweis der Ausrichtung an anerkannten Governance-Prinzipien signalisiert Verantwortung und stärkt die Glaubwürdigkeit bei Stakeholdern, die automatisierte Systeme überwachen. Konsequente Transparenz schützt den Ruf der Marke und stärkt das öffentliche Vertrauen gegen potenzielle KI-Sicherheitsrisiken.
Stärkere Compliance-Position: KI führt neue Compliance-Hürden für bestehende Vorschriften wie DSGVO, CCPA und HIPAA ein. Die Prinzipien des Rahmenwerks bieten eine Grundlage, die sich mit mehreren regulatorischen Anforderungen deckt und den Aufwand zur Nachweisführung der KI-Compliance bei entstehenden formalen Gesetzen minimiert. Eine frühe Ausrichtung positioniert Organisationen vor obligatorischen Compliance-Anforderungen, ähnlich der proaktiven DSGVO-Vorbereitung für globale Unternehmen.
Geringeres Risiko: Wer algorithmische Verzerrungen, Datenschutzlücken und mangelnde Transparenz frühzeitig angeht, reduziert das Risiko von regulatorischen Maßnahmen, Rechtsstreitigkeiten und Reputationsschäden. Unternehmen, die erst auf verbindliche Vorgaben reagieren, müssen häufig mit höheren Kosten für nachträgliche Anpassungen rechnen. Frühzeitig etablierte Governance-Prozesse können diesen Aufwand reduzieren.
Ein Beispiel für die Kosten von KI-Compliance-Verstößen: Die italienische Datenschutzbehörde Garante verhängte 2024 gegen die Stadt Trento eine Geldstrafe von 50.000 Euro wegen Verstößen gegen Datenschutzregeln bei KI-gestützter Straßenüberwachung.
Herausforderungen bei der Umsetzung
Die Umsetzung der AI Bill of Rights stellt insbesondere Unternehmen mit komplexen Compliance-Anforderungen vor praktische Herausforderungen. Kritik gibt es vor allem an den fehlenden Durchsetzungsmechanismen und den wenig konkreten Vorgaben zur Umsetzung. Unklare Anforderungen können zudem dazu führen, dass Teams bei der Bereitstellung neuer Systeme zögern.
Zu den wichtigsten Herausforderungen gehören:
Vage Umsetzungsleitlinien: Da die AI Bill of Rights freiwillig und auf hoher Ebene formuliert ist, fällt es Organisationen oft schwer, die Prinzipien in konkrete Sicherheits- und Governance-Kontrollen zu übersetzen.
Regulatorische Überschneidungen und Compliance-Unsicherheit: Teams müssen das Rahmenwerk mit bestehenden Bundes-, Landes- und branchenspezifischen Anforderungen abgleichen. Das erzeugt Unsicherheit darüber, wie freiwillige Leitlinien zu verbindlichen Verpflichtungen passen.
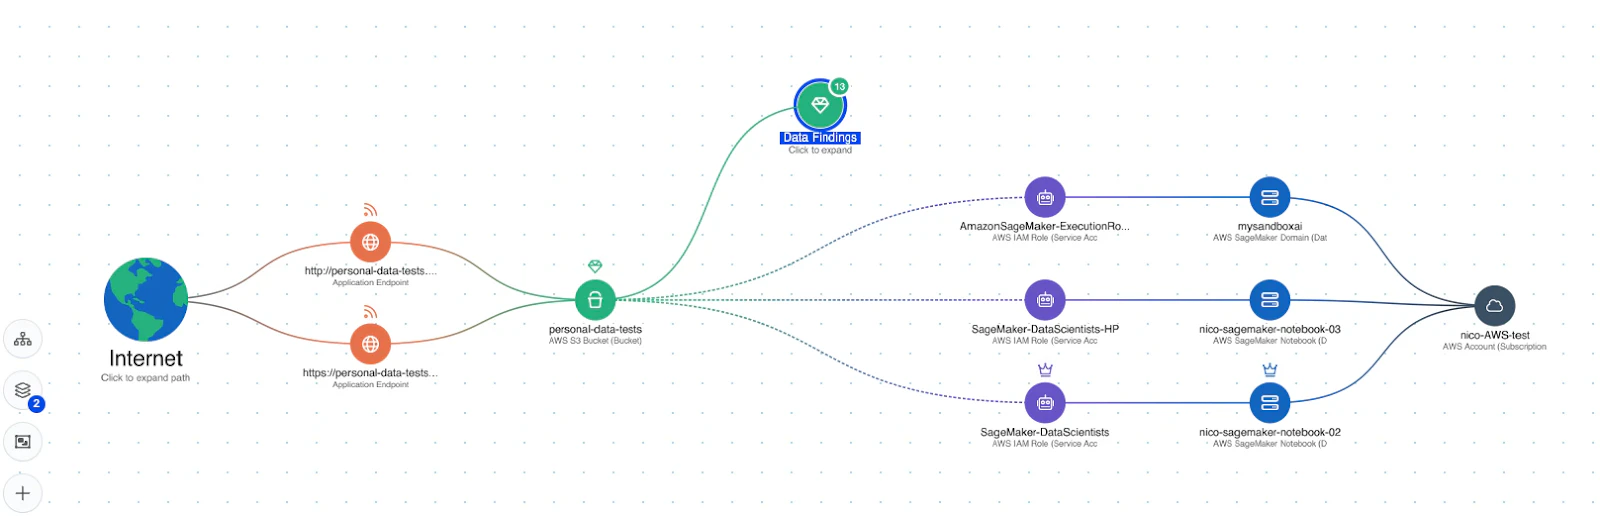
Begrenzte Transparenz über KI-Ressourcen, Datenflüsse und Zugriff: Organisationen können KI-Governance nicht operationalisieren ohne einen einheitlichen Überblick darüber, wo KI läuft, welche Daten sie berührt und wer darauf zugreifen kann.
Sicherheitslücken durch mangelhaftes KI-Inventar: Ohne Transparenz über KI-Ressourcen übersehen Teams eher Schwachstellen, Fehlkonfigurationen und überprivilegierte KI-Workloads, die Compliance- und Sicherheitsrisiken erzeugen.
Diese Herausforderungen prägen die breitere Debatte über KI-Governance, insbesondere wenn Organisationen Innovationsgeschwindigkeit gegen Rechenschaftspflicht, Sicherheit und regulatorischen Druck abwägen.
Inside MCP Security: A Field Guide
Examine how MCP servers introduce identity, data-access, and tool-invocation risks across connected AI systems.

Die Debatte über KI-Governance
Die AI Bill of Rights bleibt als freiwillige Leitlinie in Kraft, auch wenn sich die KI-Politik auf Bundesebene – geprägt durch Initiativen wie den U.S. AI Action Plan – weiterentwickelt.
Im Januar 2025 hob die Executive Order Removing Barriers to American Leadership in Artificial Intelligence die Executive Order 14110 auf, die zuvor bundesweite Anforderungen an KI-Sicherheitstests und die Berichterstattung festgelegt hatte. Die neue Executive Order zielte darauf ab, regulatorische Hürden für KI-Innovationen abzubauen und der schnellen Entwicklung von KI mehr Gewicht zu geben als einer zentralisierten Aufsicht.
Da die AI Bill of Rights nie als bindende Regulierung fungierte, ließ die Aufhebung von 2025 den Status als veröffentlichte OSTP-Leitlinie unberührt. Der politische Wandel dezentralisierte jedoch die föderale Durchsetzung der KI-Governance und überließ es den Organisationen, den eigenen Grad der Ausrichtung an den Kernprinzipien des Rahmenwerks zu bestimmen. Die neue Landschaft verdeutlicht die anhaltende Spannung zwischen schneller Innovation und Sicherheit.
Trotz des föderalen Rückzugs beeinflussen die Prinzipien des Rahmenwerks weiterhin die Gesetzgebung der Bundesstaaten – allein in der Legislaturperiode 2025 brachten die Länderparlamente 385 KI-Maßnahmen ein. Die FTC und internationale Gremien verweisen weiterhin auf diese Standards bei der Bewertung automatisierter Rechenschaftspflicht.
Unterstützung durch Wiz für KI-Compliance
Wiz AI Security, einschließlich Wiz AI-APP und AI-SPM, gibt Organisationen die technische Grundlage für die Operationalisierung der KI-Compliance. Für die AI Bill of Rights bedeutet das die Unterstützung von Prinzipien rund um Datenschutz, sichere Systeme und Sicherheitstransparenz mit durchgängigem Kontext über Code, Cloud und Runtime.
Dieser breitere AI-APP-Ansatz ist wichtig, weil modernes KI-Risiko selten in einer einzelnen Ebene liegt. Teams müssen verstehen, wie Modelle, Agents, MCP-Server, Guardrails, Identitäten und verbundene Datastores zusammenhängen, bevor Governance-Anforderungen in technische Durchsetzung umgesetzt werden können.
Wiz bietet unter anderem folgende Funktionen:
Wiz erkennt KI-Workloads in Cloud-Umgebungen.
Wiz kennzeichnet Fehlkonfigurationen in KI-Pipelines.
Wiz erkennt exponierte Trainingsdaten.
Wiz überwacht überprivilegierte Zugriffe auf KI-Ressourcen.
Wiz identifiziert Angriffspfade, die die Modellintegrität oder sensible Daten bedrohen.
Diese Funktionen helfen, eine häufige Governance-Lücke zu schließen: Rechtsteams definieren KI-Richtlinien, während Entwicklungsteams Modelle ohne zentrale Aufsicht bereitstellen. Ohne ein zentrales Inventar der KI-Ressourcen und Agentenkomponenten fehlt Compliance-Teams der Überblick darüber, welche Systeme auf sensible Daten zugreifen und ob ihr tatsächliches Verhalten vom vorgesehenen Design abweicht.
Wiz schließt diese Lücke, indem es Code, Cloud, Runtime, Modelle und Daten in einem einzigen Security Graph verbindet und so Richtlinien in umsetzbare Sicherheitskontrollen verwandelt.
Wiz allein liefert jedoch keine vollständige KI-Compliance. Organisationen benötigen weiterhin Governance-, Rechts- und ML-Stakeholder für Erklärbarkeit, Verzerrungsprüfung und regulatorische Ausrichtung. Wiz sichert die Infrastruktur- und Datenebene, während diese Teams die umfassenderen ethischen und Compliance-Anforderungen handhaben.
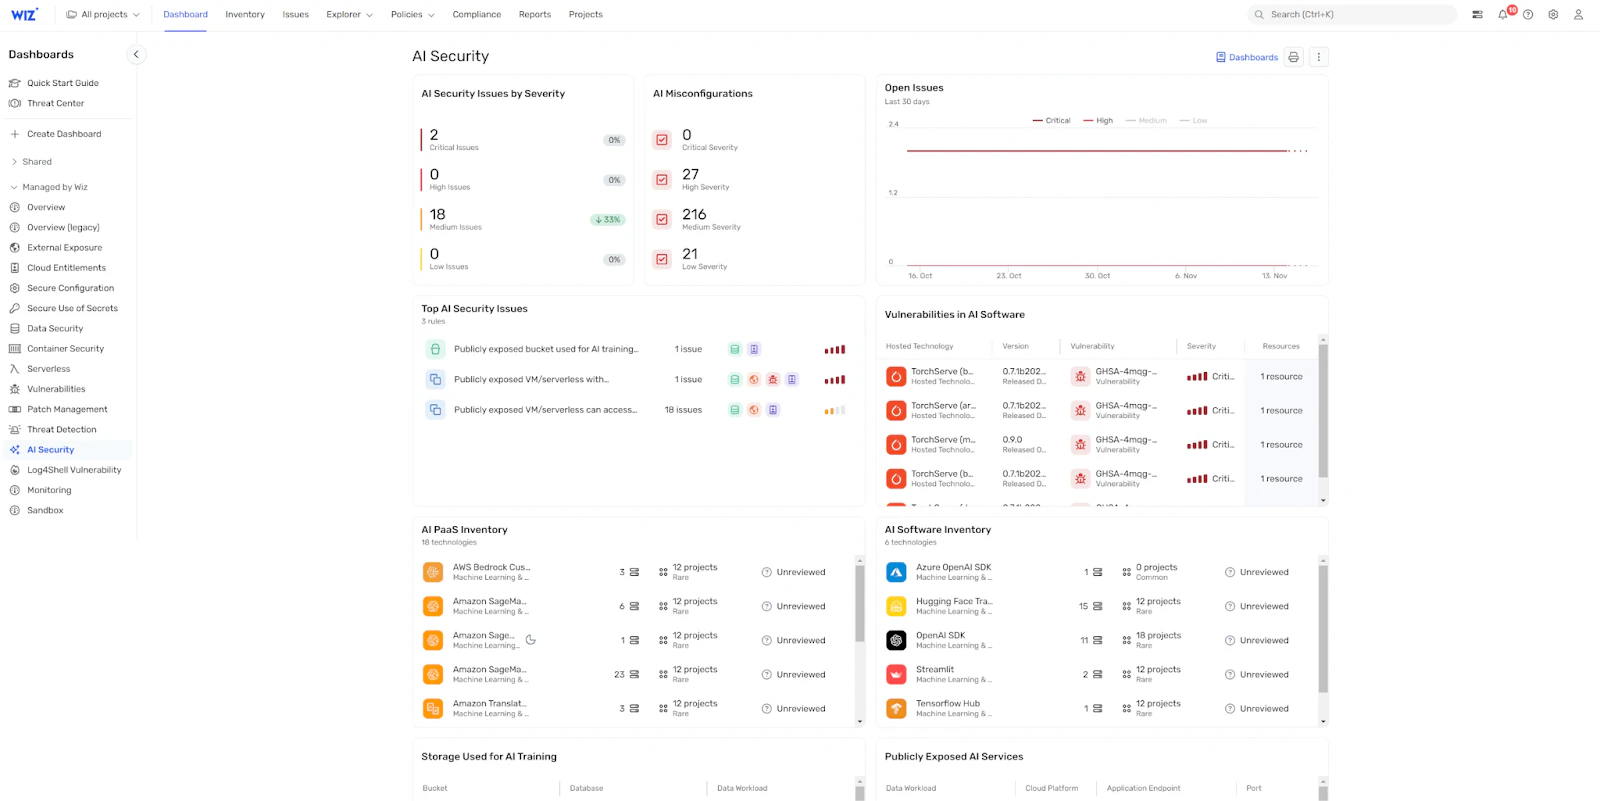
Plattformen wie Wiz verwandeln abstrakte Schutzmaßnahmen in durchsetzbare Prüfungen, indem Erkenntnisse zum Sicherheitsstatus kontinuierlich mit Code-, Cloud- und Runtime-Kontext verbunden werden. Die Nutzung von AI-SPM innerhalb des breiteren AI-APP-Modells hilft Teams, exponierte KI-Endpunkte, unsicheres Agentenverhalten und Angriffspfade zu sensiblen Daten zu validieren und gleichzeitig eine verantwortungsvolle KI-Entwicklung voranzutreiben.
Wiz AI-SPM unterstützt Unternehmen dabei, ihren gesamten KI-Stack abzusichern. In einer Demo erfahren Sie, wie Wiz Cloud-Umgebungen schützt.
See AI security in context
Explore how Wiz connects AI assets, identities, data, exposures, and runtime behavior in one security graph.
