
Definition von Vibe Coding
Vibe Coding ist ein Programmierstil, bei dem generative KI-Anwendungen Code auf Basis von Prompts in Alltagssprache erzeugen. Dieser Ansatz der KI-gestützten Codegenerierung setzt auf schnelle Iteration und verkürzt den Weg von der Absicht zur Umsetzung.
Wie jede agile Praxis bringt auch Vibe Coding eigene Sicherheitsrisiken mit sich: Ein Bericht vom August 2025 zeigt, dass 45% des KI-generierten Codes Schwachstellen enthalten. Manche Programmiersprachen sind besonders anfällig. Laut demselben Bericht wiesen mehr als 7 von 10 Fällen von LLM-generiertem Java-Code Schwachstellen auf, und auch bei JavaScript, Python und C# enthielten im Schnitt rund 40% des Codes Fehler.
Ein Hauptgrund für das Risiko: Entwicklungsteams umgehen beim Vibe Coding unter Umständen sichere Programmierpraktiken. Klassische Checklisten und Schutzmechanismen wie statische Codeanalyse und iterative Review-Zyklen bleiben dabei oft auf der Strecke. Mit der Verbreitung von GitHub Copilot, Cursor und Replit wächst der Bedarf an einem Sicherheitsansatz, der neue Sicherheitsprobleme, technische Herausforderungen und Komplexität im Management gezielt adressiert.
KI-gestütztes Programmieren beschleunigt die Entwicklung, bringt aber auch neue Sicherheitsrisiken mit sich, die sich ohne Kontrolle auf Cloud-Umgebungen von Unternehmen auswirken können.
Schwachstellen beim Vibe Coding
Jede Phase im Lebenszyklus des Vibe Coding birgt Sicherheitsrisiken. Fehlen die Guardrails, die in klassischen Entwicklungsworkflows greifen, steigt mit KI-generierten Codepfaden die Wahrscheinlichkeit ausnutzbarer Schwachstellen.
Das betrifft interne wie externe Bedrohungen, etwa Fehler in KI-generiertem Code oder eine Welle neuer Angriffstechniken wie Prompt Injection.
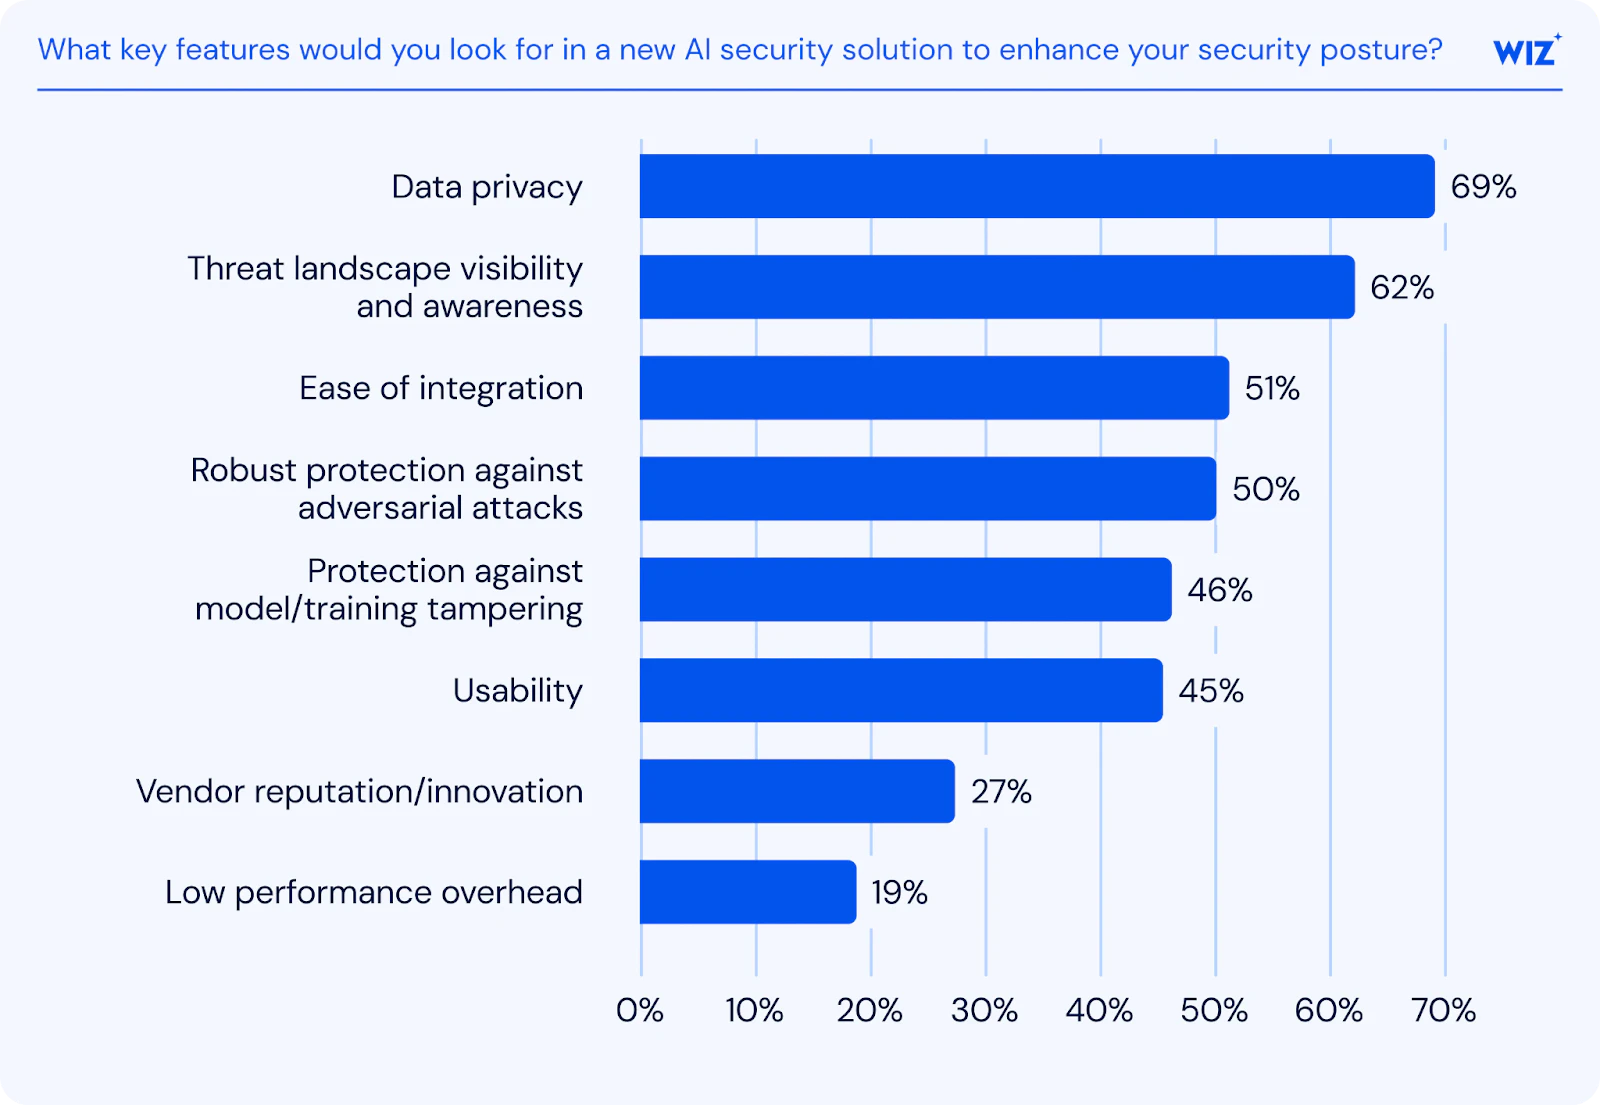
Die wichtigsten Schwachstellen beim Vibe Coding im Überblick:
Schwachstellen in KI-generiertem Code: Wie gezeigt, erzeugen KI-Copilots häufig Code, der weniger sicher ist, als er aussieht. Schon kleinste Logikfehler lassen sich von Angreifern ausnutzen. In Cloud-Umgebungen zeigen sich solche Fehler oft erst zur Runtime, wenn unsichere Logik auf Identitäten, APIs und Datastores trifft.
Supply-Chain-Risiken: Vibe Coding stützt sich oft auf KI-Tools, Erweiterungen und Low-Code-Plattformen von Drittanbietern. Diese bringen durch unsichere Standardeinstellungen, offen erreichbare APIs oder unzureichende Zugriffskontrollen Risiken für die Software-Lieferkette mit sich. Ein Beispiel aus der Praxis: Im Juli 2025 deckten Forschende von Wiz Authentifizierungsprobleme bei Base44 auf. Wiz untersuchte die Funktionsweise der Authentifizierungsprotokolle von Base44, um herauszufinden, welche Authentifizierungs-APIs sich daran vorbei nutzen ließen.
Die Analyse ergab Schwachstellen in zwei Swagger UIs (Oberflächen zur API-Visualisierung) in Subdomains von Base44, die dadurch öffentlich zugänglich waren. Im Kern genügte ein einfacher Wert für app_id, damit beliebige Nutzende potenziell auf private Anwendungen zugreifen konnten. Da die app_id nicht geheim war und offen in der URI und im Dateipfad von manifest.json stand, wurde für Wiz deutlich, wie leicht selbst wenig erfahrene Angreifer die vorhandenen Authentifizierungsebenen umgehen konnten.
Weniger als einen Tag, nachdem Wiz die Schwachstellen gemeldet hatte, wurde die Validierung der Datenschutzeinstellungen in allen Domains von Base44 verschärft, sodass sich Nutzende nicht mehr für private Anwendungen registrieren können. Die Kundschaft von Base44 war nicht betroffen. Die Lehre daraus: Tools wie Base44 ermöglichen schnelle, KI-gestützte Entwicklung, vergrößern aber auch die Angriffsfläche in der Cloud, wenn Authentifizierung und erreichbare Endpunkte nicht sorgfältig kontrolliert werden.
IAM-Probleme bei KI: Jede KI-Anwendung, die Code generiert, braucht streng kontrollierte Zugriffsrechte. Der Grund: IAM-Risiken wie überprivilegierte Konten ermöglichen Angreifern den Zugriff auf Coding-Plattformen und die Manipulation des generierten Codes.
KI-Datenrisiken: KI verarbeitet große Datasets, die häufig sensible Informationen enthalten. Manchmal enthalten sogar die Prompts selbst sensible Daten. Werden Best Practices für KI-Daten nicht eingehalten, müssen Unternehmen mit zahlreichen Problemen durch Datenschutzverstöße und Compliance-Verletzungen rechnen. Ohne passende Datenzugriffskontrollen können KI-Tools sensible Daten über Prompts, Logs oder Retrieval-Pipelines unbemerkt aufnehmen oder offenlegen.
Multi-Cloud-Komplexität: Vibe Coding findet meist in verteilten und föderierten Cloud-Infrastrukturen statt. Da Vibe Coding keinem festen Plan folgt und intuitiv abläuft, verdoppeln komplexe Cloud-Umgebungen das Risiko. Das Kernproblem: Multi-Cloud-Umgebungen gleichen einem Labyrinth. Vollständige Transparenz und ein zusammenhängendes Verständnis der Praktiken, Anwendungen und Ressourcen rund um Vibe Coding sind alles andere als einfach zu erreichen.
Runtime-Risiken: KI-generierter Code kann im Quellcode sicher wirken, doch Schwachstellen zeigen sich oft erst zur Runtime. Für Unternehmen ist die Herausforderung zweigeteilt: Zuerst brauchen sie Transparenz zur Runtime, dann müssen sie Probleme bis zur eigentlichen Ursache zurückverfolgen.
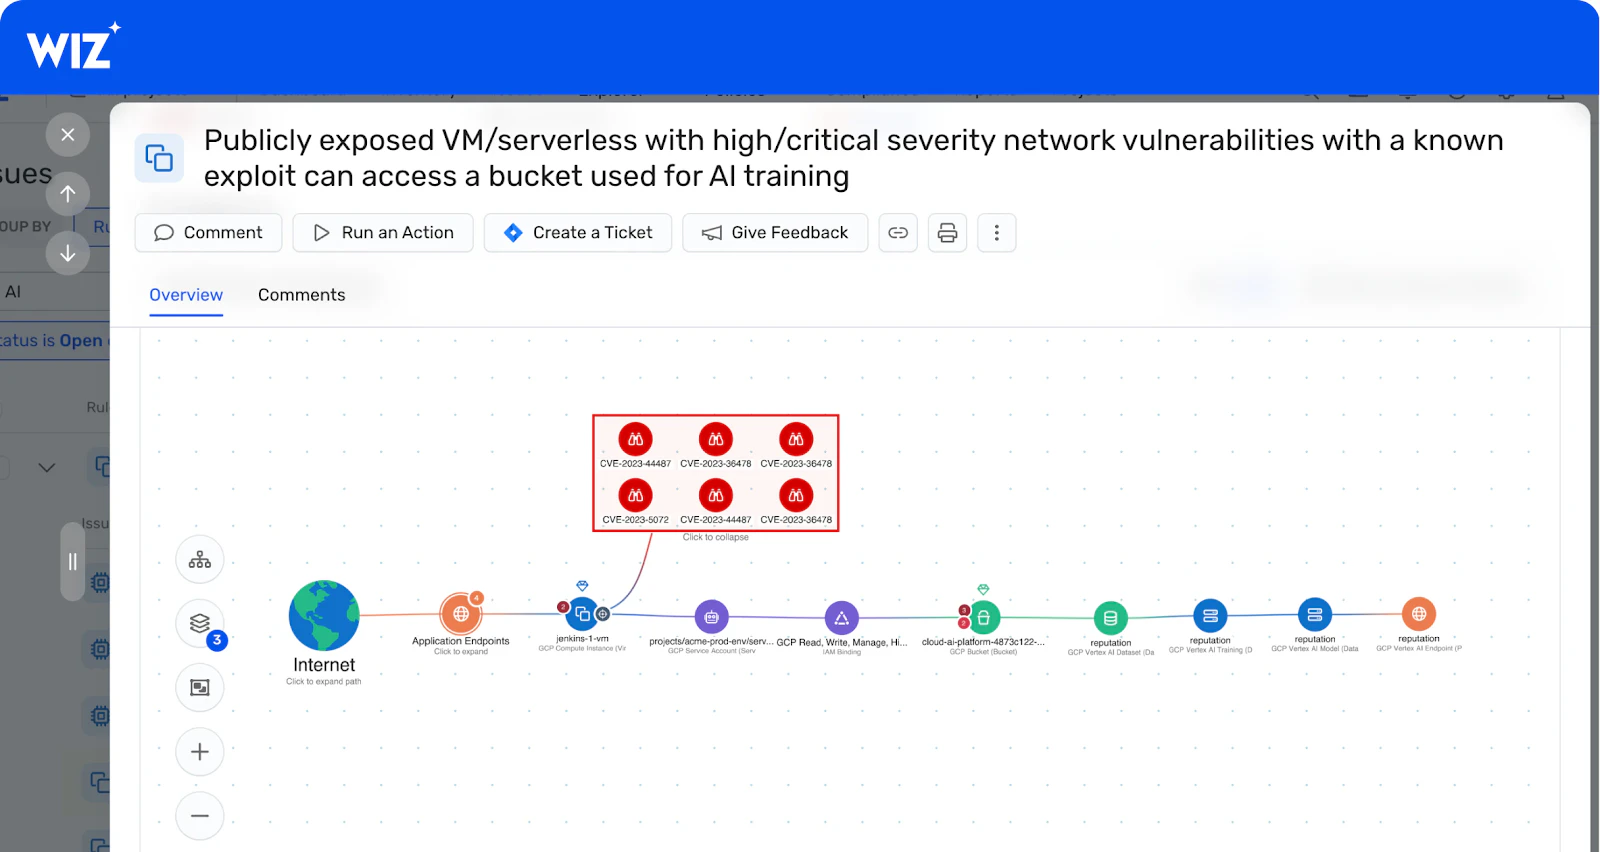
KI-Angriffspfade: Angriffspfade zu KI-Modellen und sensiblen Trainingsdaten sind in Cloud-Umgebungen, in denen sich alles innerhalb weniger Minuten ändert, schwer zu erkennen. Schon eine kleine Fehlkonfiguration in der Cloud oder ein Konto mit zu vielen Berechtigungen kann Angreifern den Weg zu codegenerierenden KI-Anwendungen öffnen. Sicherheitsteams bemerken das womöglich erst, wenn bereits erheblicher Schaden entstanden ist.
Kompatibilität mit dem Cloud-Stack: Nicht alle KI-Anwendungen für Vibe Coding lassen sich problemlos in die übrige Cloud eines Unternehmens integrieren. Dadurch ist es kaum möglich, einheitliche Transparenz und Sicherheit herzustellen und Risiken zu bewerten.
Prompt Injection: Bei einer Prompt Injection speisen Angreifer bösartige oder irreführende Eingaben in eine KI-Anwendung ein, auch als indirekte Prompt Injection über externe Quellen. Ziel ist es, Outputs zu manipulieren, unsicheren Code zu erzeugen oder sensible Daten aus Trainingsmodellen offenzulegen.
Mit diesem Überblick über die Risiken rückt die Frage in den Fokus, wie Unternehmen sie vermeiden und das Potenzial von Vibe Coding voll ausschöpfen.
Best Practices für Vibe Coding
Mit der zunehmenden Verbreitung KI-gestützter Entwicklung brauchen Unternehmen praktikable Wege, die damit verbundenen Sicherheitsrisiken zu steuern.
Die folgenden Empfehlungen helfen, Vibe Coding sicherer und robuster zu gestalten.
Frühzeitige Verankerung von Sicherheits-Guardrails
Eine Strategie auf Basis von Policy as Code verankert Sicherheits-Guardrails wie rollenbasierte Zugriffskontrollen und Datenschutz in allen KI-Diensten und -Ressourcen. Wer Sicherheit in die frühesten Phasen der Entwicklungs-Pipelines integriert, hilft Entwicklungsteams, Fehlkonfigurationen zu erkennen und Probleme zur Runtime zu vermeiden. Zugleich fördert das eine Kultur nach dem Prinzip „You build it, you secure it“, in der Sicherheit auf viele Schultern verteilt ist. In weitläufigen Cloud-Umgebungen ist diese Demokratisierung der Sicherheit besonders wichtig.
Automatisierte Scans und Validierung in CI/CD-Pipelines
Sicherheit gehört direkt in die Pipelines, inklusive kontinuierlicher, automatisierter Scans von Code, Abhängigkeiten (SCA/SBOM), Container-Images und IaC. Diese Kontrollen sollten auf die Level von SLSA und die Praktiken des NIST SSDF abgebildet werden, einschließlich Artefaktsignierung (z. B. mit Sigstore), Provenienz-Tracking und SBOM-Erstellung. Durch Scans rund um die Uhr sowie zuverlässige Mechanismen zur Erkennung und Behebung von Schwachstellen wird Sicherheit zu einem proaktiven Bestandteil des KI-gestützten Entwicklungsprozesses statt zu einer nachträglichen Reaktion.
Technische Kontrollen und menschliche Prüfung im Zusammenspiel
Programmieren mit KI-Tools ist ohne manuelle Reviews riskant. Automatisierte Prüfungen allein reichen nicht aus: Sicherheitsfachleute sollten KI-generierten Code gezielt auf Logikfehler, Schwachstellen und Bugs untersuchen.
Entscheidend ist dabei die Balance. Menschliche Reviews wirken am besten, wenn sie sich auf Logik mit großer Tragweite, Berechtigungen und Integrationspunkte konzentrieren statt auf jede generierte Codezeile. Zu viele manuelle Code-Audits bremsen die Produktivität der Entwicklungsteams, während Tools ohne menschliche Prüfung subtile KI-Schwachstellen womöglich übersehen. Kurz gesagt: Die Kombination aus maschineller und menschlicher Prüfung ist der richtige Weg.
Konsequentes Secrets-Management und Schutz von Zugangsdaten
Beim Programmieren mit KI dürfen Secrets niemals hartcodiert werden. KI-Anwendungen sollten also weder Secrets im Klartext noch Dateien mit LDAP-Passwörtern, Container-Zugangsdaten oder API-Tokens erhalten. Plattformen für Secrets-Management wie HashiCorp Vault, AWS Secrets Manager und Azure Key Vault schützen Secrets in der Infrastruktur für Vibe Coding. Zusätzlich empfehlenswert sind strikte Zugriffskontrollen und eine regelmäßige Rotation von Schlüsseln und Zugangsdaten.
Compliance als fester Bestandteil der Entwicklungs-Pipelines
Für einen soliden Compliance-Status beim Vibe Coding reichen statische, reaktive Prüfungen nicht aus. Stattdessen gehören regulatorische Guardrails direkt in die Entwicklungsworkflows. Checklisten bleiben nützlich, um Compliance bei KI-gestütztem Programmieren sicherzustellen, unverzichtbar sind jedoch kontinuierliche, automatisierte Compliance-Prüfungen, gerade in agilen Entwicklungsumgebungen.
Sinnvoll sind Kontrollen nach SOC 2, ISO 27001, NIST Secure Software Development Framework (SSDF) und Supply-chain Levels for Software Artifacts (SLSA) sowie nach DSGVO, HIPAA und PCI DSS. Für das KI-Risikomanagement bietet sich das NIST AI Risk Management Framework (AI RMF) an.
BEI AUTONOMER ENTWICKLUNG SIND AUDIT-TRAILS UNVERZICHTBAR, SOWOHL FÜR DIE TEAMÜBERGREIFENDE VERANTWORTLICHKEIT ALS AUCH FÜR DIE EINHALTUNG INTERNER STANDARDS UND BRANCHENSTANDARDS.
Zukunftssichere KI-Sicherheitsmaßnahmen
Mit der Weiterentwicklung von Vibe Coding sollten sich Sicherheitsteams weniger darauf konzentrieren, künftige Bedrohungen vorherzusagen, und stärker auf Kontrollen, die sich an veränderte Umgebungen anpassen. In schnelllebigen Cloud- und KI-Entwicklungsworkflows entsteht Beständigkeit durch kontinuierliche Validierung, nicht durch statische Richtlinien.
Unternehmen sollten Automatisierung und Transparenz in KI-gestützten Entwicklungs-Pipelines priorisieren, damit neue Tools, Agenten und Dienste bereits bei ihrer Einführung erkannt und bewertet werden. Dazu gehört auch zu überwachen, wie KI-generierter Code zur Runtime mit Identitäten, APIs und Cloud-Ressourcen interagiert, und nicht nur, wie er zum Zeitpunkt des Commits aussieht.
Schließlich brauchen Teams Reaktionsmechanismen, die die Zeit zwischen Erkennung und Behebung verkürzen. Führen KI-gestützte Workflows zu Fehlkonfigurationen, überprivilegierten Zugriffen oder riskantem Verhalten, müssen Sicherheitsteams die Ursache schnell zurückverfolgen und beheben können. So lässt sich Vibe Coding skalieren, ohne versteckte Sicherheitsschulden anzuhäufen.
Im Unternehmensmaßstab erfordert die Absicherung von Vibe Coding Tools, die KI-Risiken mit Cloud-Identitäten, Daten und Infrastruktur in Beziehung setzen. Konkret braucht es ein Tool, das KI-Sicherheitsrisiken mit weiteren Risikofaktoren in der Cloud korreliert und eine einheitliche, integrierte Plattform bietet.
Absicherung KI-gestützter Entwicklungsworkflows mit Wiz
Vibe Coding vergrößert die Angriffsfläche in der Cloud durch KI-generierten Code, neue Entwicklungstools und KI-Dienste, die direkt mit Identitäten, Daten und Infrastruktur interagieren. Wiz hilft Teams, dieses Risiko mit der AI-Application Protection Platform (AI-APP) zu steuern. Die Plattform verbindet Code, Cloud und Runtime in einem einzigen Security Graph, sodass Teams sehen, wie KI-gestützte Entwicklungsworkflows tatsächlich in Cloud-Umgebungen bereitgestellt werden und wo sie angreifbar sind.
Diese durchgängige Sicht ist ein Grund, warum Wiz im 2026 AI Security Report von Latio als „AI Security Technical Innovator“ ausgezeichnet wurde. Der Bericht hob die Vision von Wiz für die sichere Einführung von KI sowie die differenzierten technischen Funktionen für moderne Cloud- und KI-Architekturen hervor.
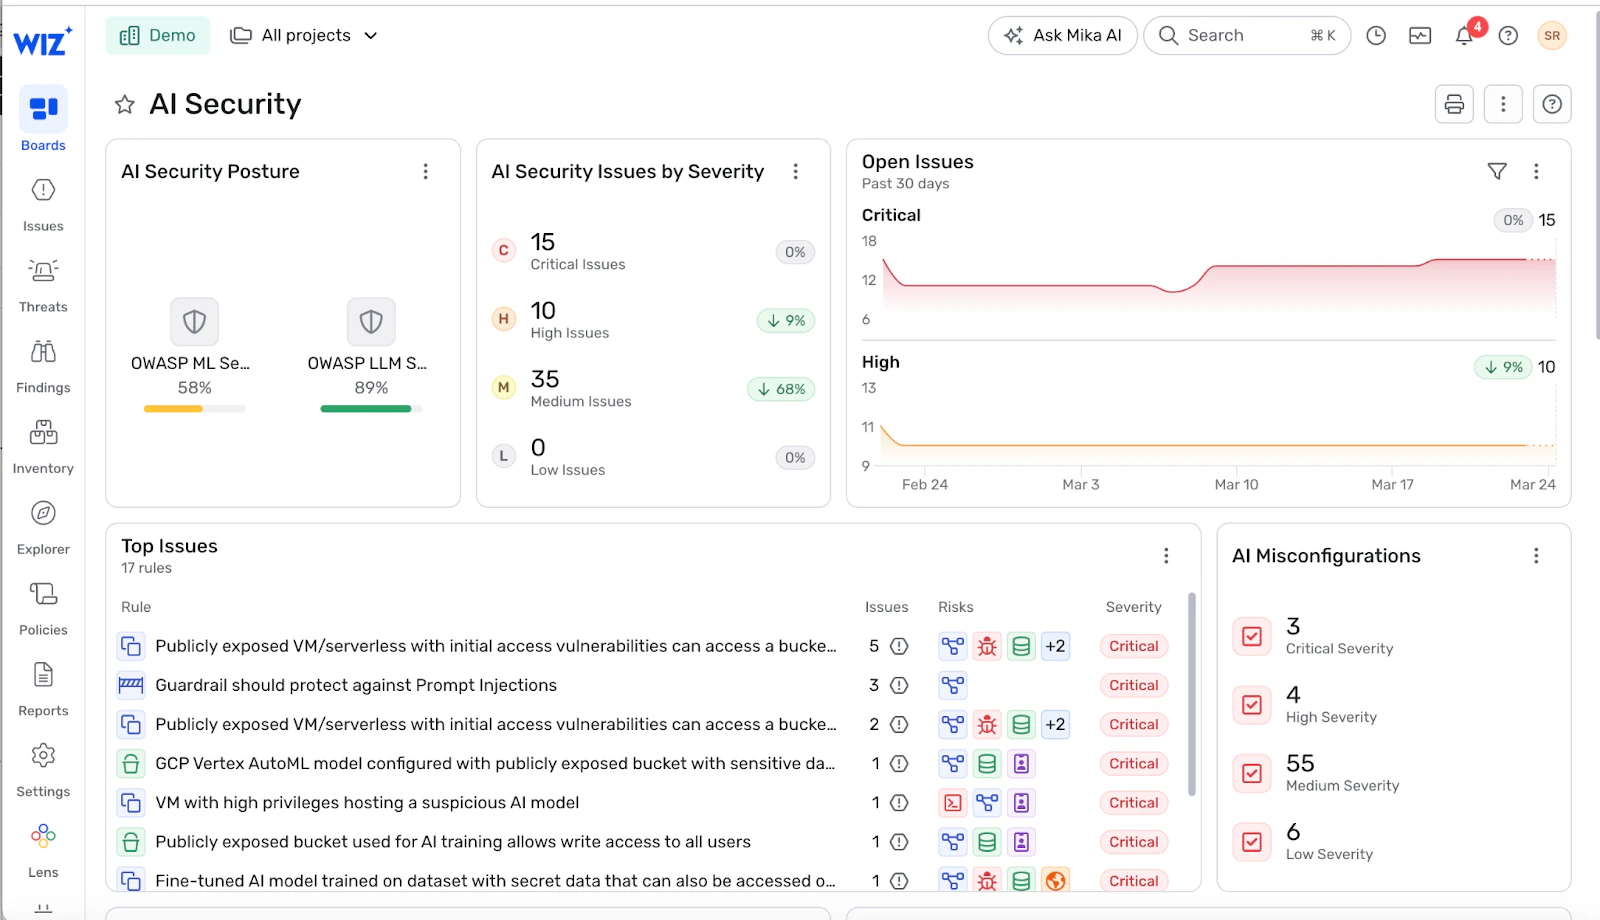
Mit seinen Funktionen für AI Security Posture Management inventarisiert Wiz KI-Dienste, Coding-Tools, MCP-Server (Model Context Protocol) und KI-gestützte Endpunkte in Cloud-Umgebungen. Daraus entsteht eine KI-Stückliste (AI-BOM), die diese Komponenten Identitäten, Berechtigungen und Datenzugriffspfaden zuordnet. So erkennen Teams, wo Workflows rund um Vibe Coding Fehlkonfigurationen, überprivilegierte Zugriffe oder offen erreichbare Endpunkte einführen, die sich ausnutzen lassen.
Wiz korreliert diese Erkenntnisse im Security Graph und deckt so reale Angriffspfade und die wichtigsten toxischen Kombinationen auf. Dabei zeigt sich, wann KI-gestützte Entwicklungstools sensible Cloud-Ressourcen oder Produktivsysteme erreichen können. Statt isolierte Befunde zu prüfen, priorisieren Teams Probleme danach, was tatsächlich erreichbar ist und echte Auswirkungen hat.
Durch kontinuierliche Validierung von Konfigurationen und Überwachung des Verhaltens zur Runtime hilft Wiz Unternehmen, Vibe Coding zu skalieren, ohne die Kontrolle über die Cloud-Sicherheit zu verlieren. Teams erkennen Probleme früh, verfolgen sie bis zur Quelle in Code oder Konfiguration zurück und beheben sie, bevor aus KI-gestützter Entwicklung ein Risiko in der Produktion wird.
Wenn Teams zunehmend autonome Entwicklungsmuster einsetzen, überträgt das KI-gestützte Wiz diesen Kontext in konkrete Maßnahmen. Red Agent kann ausnutzbare Anwendungsrisiken aus Sicht eines Angreifers validieren, Blue Agent kann verdächtige Aktivitäten anhand von Cloud- und Runtime-Signalen untersuchen, und Green Agent kann bei der Behebung unterstützen. Agentic Workflows überführen diese Entscheidungen anschließend in wiederholbare Reaktionsschritte, damit Sicherheitsteams mit dem Tempo KI-gestützter Auslieferung Schritt halten.
Erfahren Sie, wie Wiz Sicherheitsrisiken in KI-gestützten Entwicklungsworkflows mit Cloud-Identitäten, Daten und Infrastruktur in Beziehung setzt und Teams bei der Priorisierung unterstützt. Wiz in Aktion erleben