Container- und Kubernetes-Sicherheit
Bauen Sie Containeranwendungen ohne Risiken. Holistisch sichere Container, Kubernetes und Cloud-Umgebungen von Bauzeit bis Echtzeit.
Eine personalisierte Demo anfordern
"Die beste Benutzererfahrung, die ich je gesehen habe, bietet vollständige Transparenz für Cloud-Workloads."
"„Wiz bietet eine zentrale Oberfläche, um zu sehen, was in unseren Cloud-Umgebungen vor sich geht.“ "
"„Wir wissen, dass, wenn Wiz etwas als kritisch identifiziert, es auch wirklich kritisch ist.“"
Der Wiz-Weg
Erhalte vollständige Sichtbarkeit über Container, Kubernetes und Cloud-Umgebungen in Minuten ohne Agenten. Nutzen Sie die Macht des Wiz Sicherheits-Diagramms, um Risiken in einem vollständigen Kontext zu analysieren und Prioritäten zu setzen. Erkennt bösartiges Verhalten in Kubernetes Clustern in Echtzeit, um schnell reagieren zu können. Aktivieren Sie eine Partnerschaft zwischen Entwicklern und Sicherheit, um nach links zu verschieben und Probleme über den Lebenszyklus der Containerapplikation zu lösen.
Erkunden und scannen Sie alle Ihre Container, Hosts und Cluster in Cloud-verwalteten und selbstverwalteten Kubernetes, serverlosen Containern und eigenständigen Containern, die auf virtuellen Maschinen ausgeführt werden, um ein vollständiges Verständnis Ihrer Containerumgebungen ohne blinde Flecken zu erlangen.
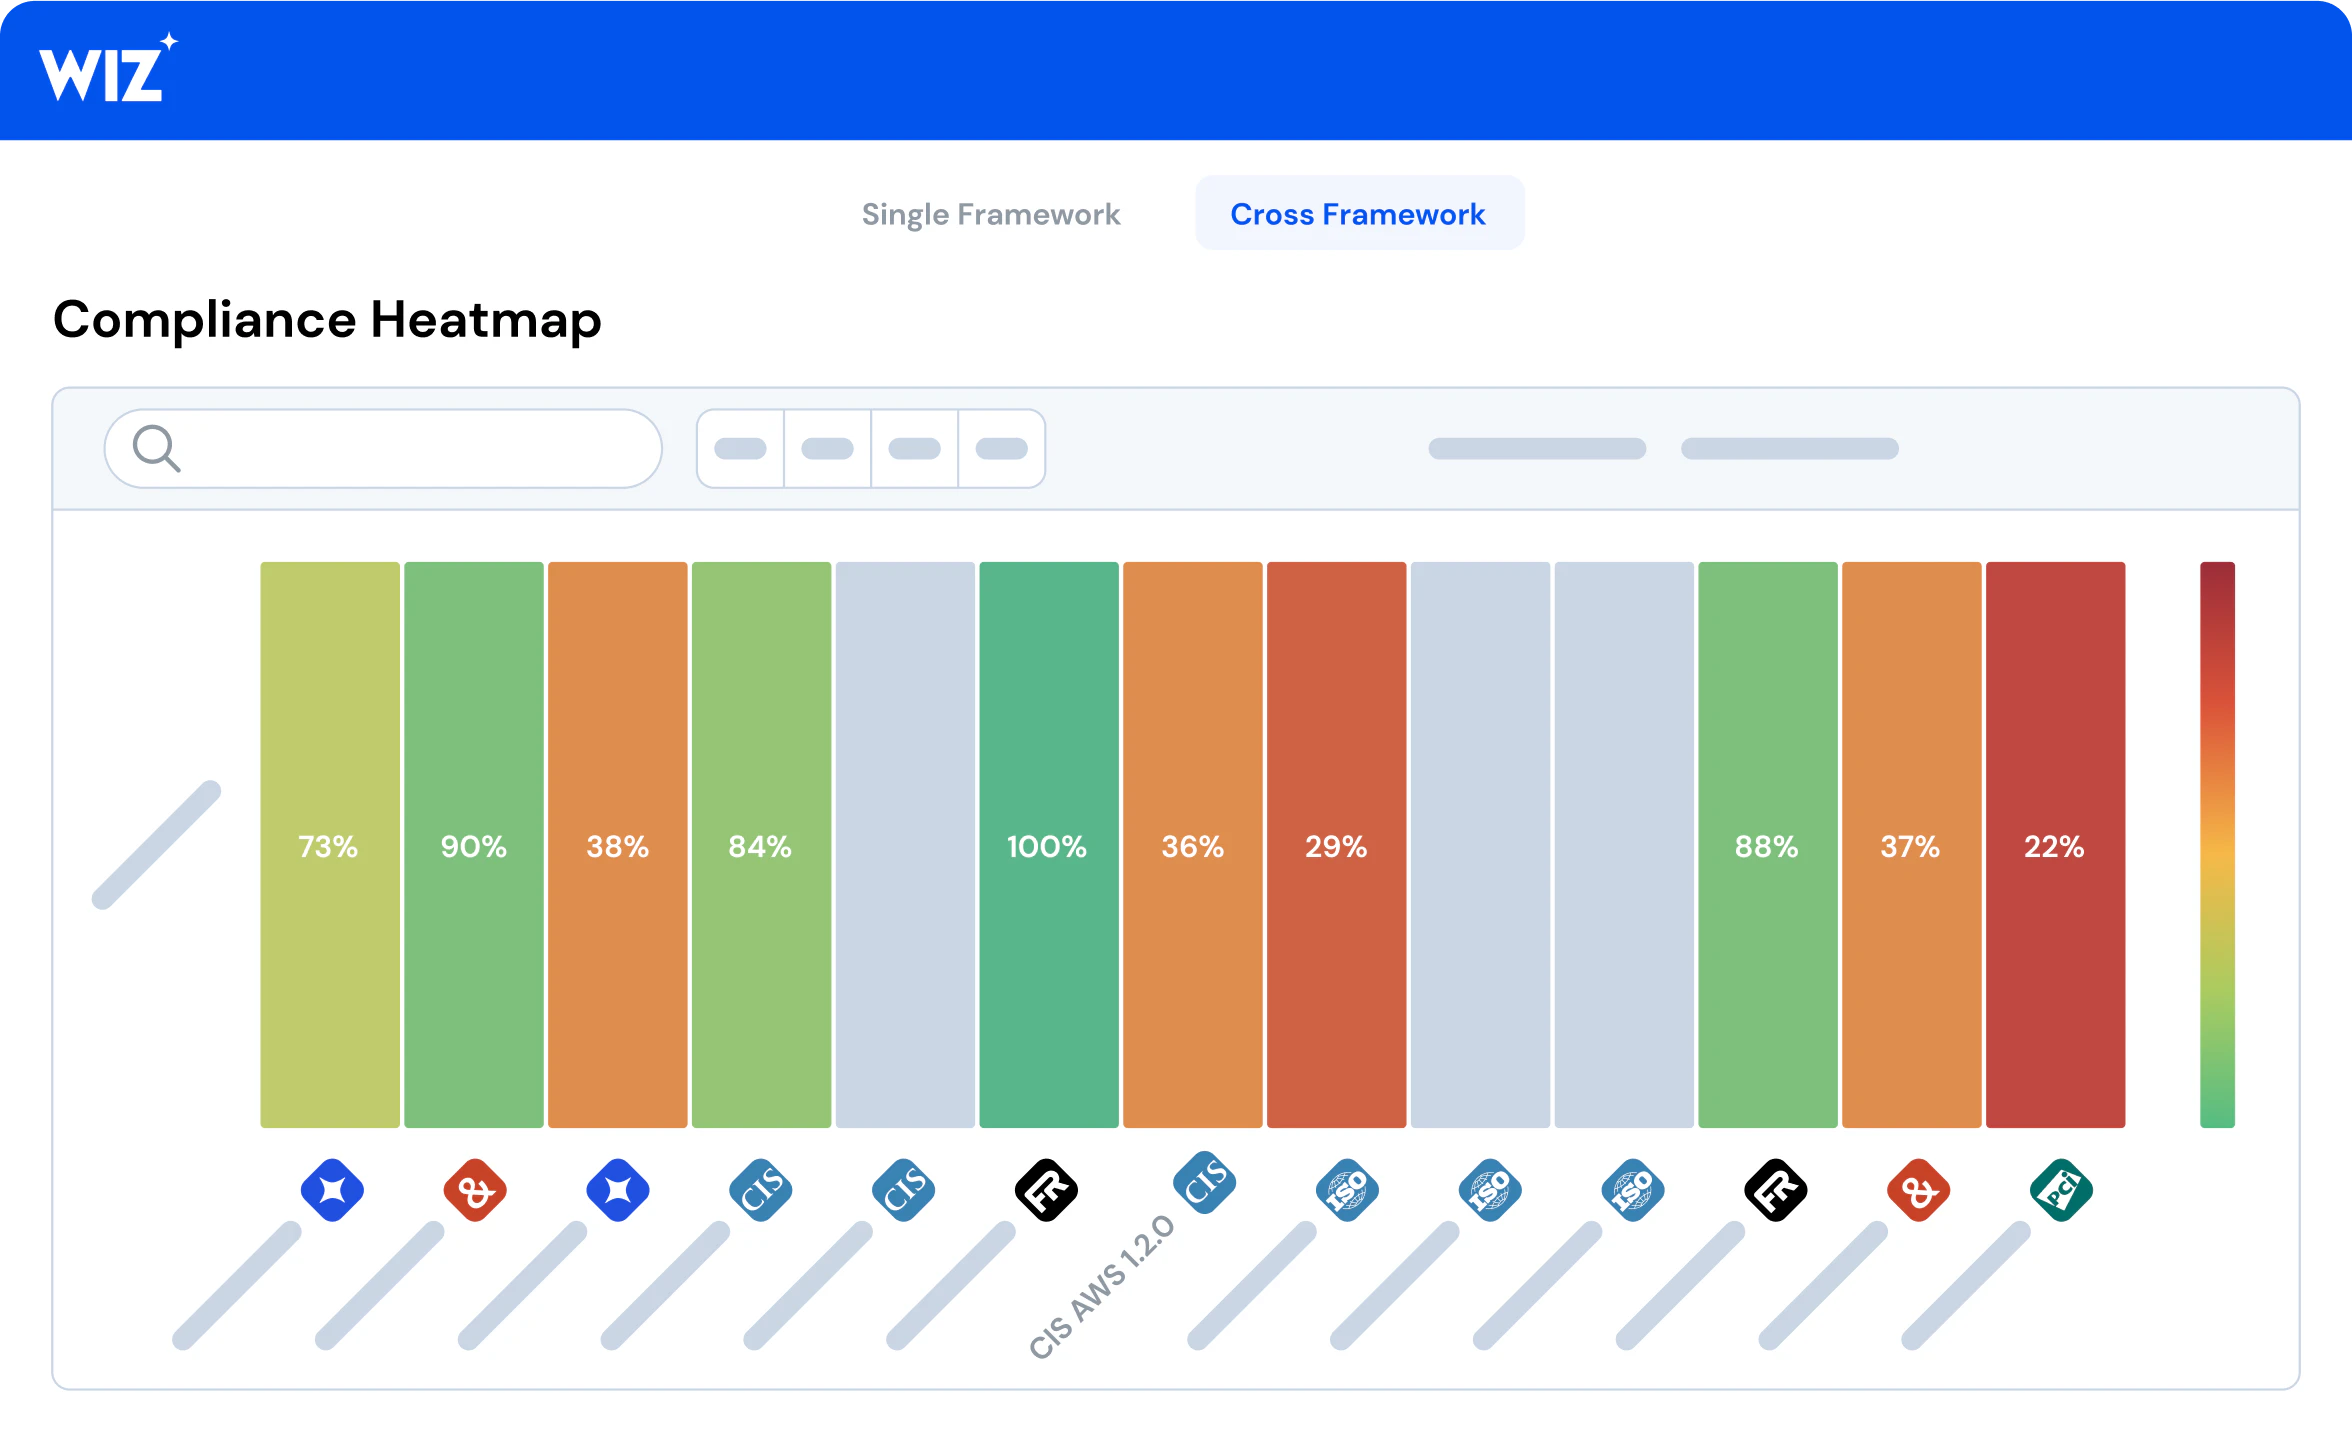
Korrelieren und priorisieren Sie Container-Risiken mithilfe des Security Graph, indem Sie Daten aus Containern, Hosts, Cloud-Anbietern und Kubernetes-APIs kombinieren, um Schwachstellen und Fehlkonfigurationen, mit dem Internet verbundene Container, übermäßige Berechtigungen und offengelegte Geheimnisse zu identifizieren, um Containerrisiken proaktiv zu beseitigen und Angriffspfade zu Ihren Umgebungen zu stoppen.
Partner Ihres Entwicklerteams, um Containersicherheitsprobleme im gesamten SDLC zu identifizieren und zu verhindern. Sichere Containerbilder aus der Sandbox des Entwicklers in die Laufzeit zu integrieren. Scannen Sie die Infrastruktur, einschließlich Kubernetes YAML-Dateien, Docker-Dateien, Terraform und gewährleisten Sie während des Einsatzes die Einhaltung der Sicherheitsstandards.
Steigern Sie die Produktivität Ihrer Entwickler in jeder Phase, indem Sie ein einzelnes Richtlinien-Framework von der Produktion zurück zum Code ausweiten.
Scannen Sie IaC (DockerFile, Kubernetes YAMLs, Helm) mit Wiz Guardrails
Scannen Sie Container-Images mit Wiz Guardrails und Registerscannen
Blockieren Sie Sicherheitsrisiken mit Wiz Admission Controller
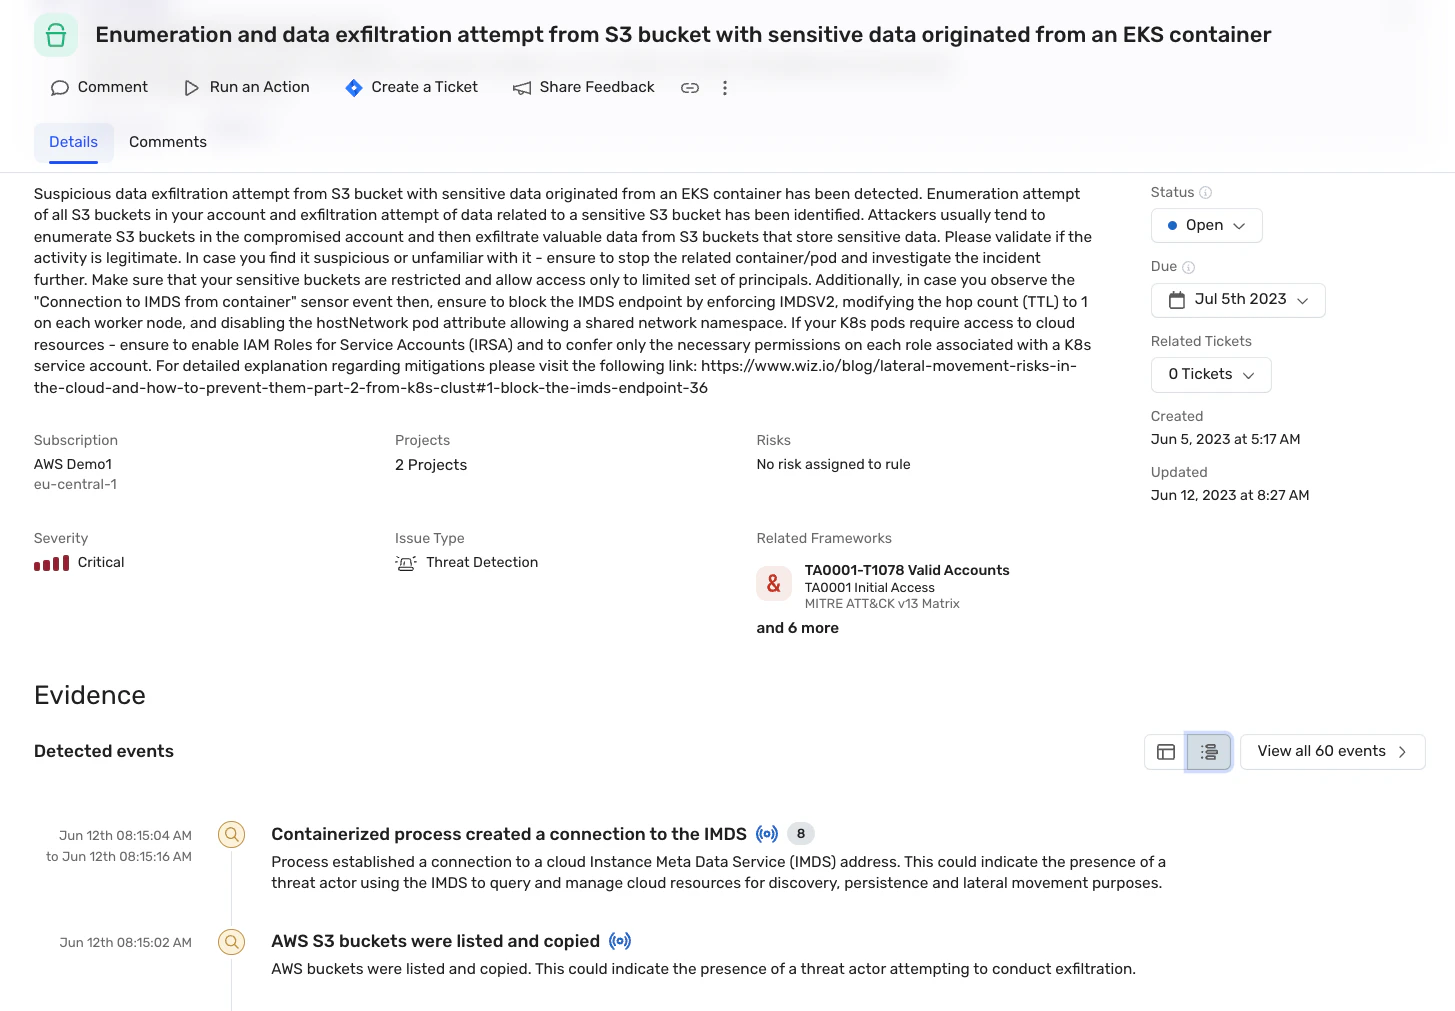
Agentenloses Scannen laufender Container und sensorbasierte Echtzeit-Bedrohungserkennung


Scannen Sie Infrastructure-as-Code (IaC) Dateien über Dockerfiles, Kubernetes YAML manifestiert und Helm-Diagramme für Fehlkonfigurationen und Sicherheitsrisiken. Bewerten Sie automatisch eine Sicherheitsrichtlinie über Ihre gesamte Cloud hinweg und Kubernetes Entwicklungslebenszyklus und entscheiden Sie, ob Sie Builds blockieren, die sie verletzen. Überprüfen Sie die Einhaltung der Sicherheitsrichtlinien, bevor Containerbilder im Cluster eingesetzt werden.