
Qu’est-ce qu’une cyberattaque par IA ?
Les cyberattaques par IA sont des menaces qui ciblent les systèmes d’IA (modèles, pipelines, agents, API et données sensibles associées) ou qui utilisent l’IA pour renforcer ou automatiser des techniques d’attaque traditionnelles.
Renforcez votre sécurité cloud
Découvrez des pratiques avancées pour réduire les risques, prioriser les actions et protéger vos environnements cloud.

Ces attaques se distinguent des menaces classiques par leur échelle et leur autonomie. Les attaquants automatisent la reconnaissance, génèrent des exploits, contournent les guardrails, manipulent les agents d’IA ou empoisonnent les données d’entraînement dans des environnements cloud distribués. Wiz Research a documenté ce basculement, notamment via sa cartographie de la surface d’attaque IA et son analyse du code d’applications généré en mode vibe coding.
Wiz a aussi montré que l’écosystème IA introduit de nouveaux schémas d’exposition, notamment :
une fuite massive de secrets d’IA sur GitHub dans l’étude Forbes AI 50 ;
des agents d’IA non sécurisés et trop privilégiés dans son briefing de recherche MCP ;
l’exploitation des écosystèmes de développement IA via des attaques sur la supply chain, comme la vulnérabilité Base44.
Ces risques s’ajoutent aux vulnérabilités cloud existantes. La surface d’attaque devient plus interconnectée et plus difficile à cartographier.
Les cyberattaques par IA se regroupent donc en trois grandes catégories :
Les attaques qui ciblent directement les systèmes d’IA (ex. altération de modèles, manipulation d’agents, data poisoning, exploits GPU à l’exécution).
Les attaques qui utilisent l’IA pour amplifier les techniques traditionnelles (ex. malwares polymorphes, génération d’exploits, spear phishing).
Les risques créés à votre insu par l’adoption de l’IA : erreurs de configuration, code généré par IA non sécurisé, agents non gérés et services shadow AI.
En résumé : l’IA n’a pas remplacé les cyberattaques existantes. Elle les a multipliées et accélérées.
Comment fonctionnent les attaques pilotées par l’IA
Les attaquants ne se contentent plus d’utiliser l’IA. Ils l’intègrent à chaque étape de la kill chain. L’IA leur apporte vitesse, échelle, discrétion et automatisation impossibles avec des outils manuels.
1. L’IA accélère la reconnaissance et la découverte de vulnérabilités
Les attaquants modernes s’appuient sur des LLM et des modèles de génération de code pour accélérer la reconnaissance, analyser les architectures cloud et découvrir à grande échelle des erreurs de configuration ou des chemins exploitables. Wiz a observé des familles de malwares qui délèguent en temps réel l’analyse système et la génération de commandes à des modèles d’IA, comme le malware LameHug, qui utilisait des prompts pour inventorier les systèmes et exfiltrer des données via Hugging Face.
2. L’IA améliore le phishing, l’ingénierie sociale et la tromperie
Les LLM produisent rapidement des e-mails de phishing en langue native sans fautes révélatrices. Ils personnalisent le spear phishing à partir d’OSINT et génèrent de l’audio ou de la vidéo deepfake pour des compromissions de messagerie professionnelle convaincantes. Les attaquants itèrent des milliers de variantes pour contourner les filtres, une capacité impossible avant les modèles génératifs.
3. L’IA manipule les systèmes censés vous protéger
Des prompts adverses forcent des modèles ou des agents à révéler des informations sensibles, à ignorer les guardrails ou à exécuter des actions nuisibles. Les recherches de Wiz sur les frameworks d’agents tels que MCP montrent comment des agents d’IA trop privilégiés exécutent des actions d’outils non prévues, surtout face à du contenu non fiable ou à des configurations serveur faibles.
4. L’IA automatise le développement d’exploits et le lateral movement
Les attaquants enchaînent avec l’IA des erreurs de configuration cloud, des faiblesses d’identité et des composants vulnérables en chemins d’attaque complets. Avec des modèles capables d’écrire du code ou de rétroconcevoir une logique, la génération d’exploits devient plus rapide et plus accessible, y compris pour des attaquants débutants.
5. L’IA aide les attaquants à échapper à la détection traditionnelle
Des entrées adverses, des malwares polymorphes et des charges utiles altérées par l’IA contournent les produits de sécurité basés sur le ML en provoquant des erreurs de classification. Wiz a documenté des malwares qui généraient dynamiquement des commandes via l’IA pour varier leur comportement, rendant les signatures statiques inefficaces.
6. L’IA arme la supply chain logicielle
L’écosystème IA s’appuie fortement sur des packages open source, des containers préconstruits et des frameworks tiers. Les recherches sur des incidents comme la vulnérabilité Base44 et le compromis NPM s1ngularity montrent comment les attaquants ciblent les écosystèmes de développement IA pour empoisonner les applications en aval.
En clair : l’IA augmente fortement les capacités offensives. Elle donne aux adversaires les moyens de monter en échelle, d’écrire de meilleurs exploits, d’échapper aux défenses et de compromettre des systèmes d’IA que les organisations ne savent pas encore sécuriser.
Exemples concrets de cyberattaques pilotées par l’IA
Les attaques pilotées par l’IA ne sont plus théoriques. Wiz Research et la communauté sécurité ont observé des attaquants qui utilisent l’IA pour renforcer leurs opérations et qui ciblent les systèmes d’IA en conditions réelles. Voici des exemples concrets.
Un malware qui utilise l’IA comme moteur de commandes
Wiz a découvert la famille de malwares LameHug, qui ne transportait pas de charges utiles statiques. Elle envoyait plutôt des prompts à des modèles Hugging Face à l’exécution pour générer des commandes de reconnaissance et exfiltrer des documents sensibles.
Ce cas figure parmi les premiers exemples connus de malware qui externalise sa logique vers un LLM, ce qui complique fortement la détection traditionnelle.
Compromission d’un agent d’IA dans une extension VS Code publique
L’enquête de Wiz sur la compromission de l’extension Amazon Q Developer a montré qu’un attaquant avait intégré des instructions malveillantes dans la chaîne d’outils d’un agent d’IA. L’agent a ensuite utilisé ses permissions pour effacer des fichiers et des ressources cloud une fois déclenché.
De petites manipulations de prompts, dissimulées dans des outils de développement, dégénèrent en actions destructrices concrètes.
Fuite massive de secrets d’IA sur GitHub
Dans son analyse d’organisations IA de premier plan, Wiz a constaté que 65 % des entreprises Forbes AI 50 avaient exposé des secrets liés à l’IA, notamment des clés de modèles, des jetons d’accès, des identifiants de comptes de service et des clés d’infrastructure d’entraînement.
Ces identifiants permettaient de :
extraire des modèles propriétaires ;
accéder aux API d’inférence ;
altérer les pipelines d’entraînement ;
accéder aux données sous-jacentes sensibles.
C’est l’un des exemples les plus clairs d’exposition de la supply chain IA à grande échelle.
Vulnérabilités dans l’infrastructure IA de plateformes majeures
Plusieurs enquêtes de Wiz Research ont révélé des vulnérabilités graves dans des environnements runtime d’IA largement déployés :
NVIDIA Triton CVE-2025-23319, une chaîne de vulnérabilités permettant de prendre le contrôle de serveurs d’inférence IA ;
NVIDIAScape (CVE-2025-23266), une évasion de container en trois lignes via des outils NVIDIA permettant une compromission complète de l’hôte.
Ces incidents montrent que la couche de calcul IA introduit de nouveaux chemins d’attaque à fort impact.
Code généré par IA non sécurisé menant à des applications exploitables
Wiz a analysé des applications réelles construites avec des outils de « vibe coding » et a constaté que 20 % contenaient des problèmes de sécurité matériels, notamment des contrôles d’accès défaillants et des endpoints de données non protégés.
C’est le résultat concret redouté par de nombreuses organisations : l’IA accélère le codage, mais elle accélère aussi les vulnérabilités.
Pourquoi les cyberattaques par IA présentent des risques uniques dans le cloud
Les systèmes d’IA ne vivent pas isolés. Ils s’exécutent sur l’infrastructure cloud, les systèmes d’identité, les data lakes, les plateformes de containers, les runtimes GPU et les pipelines CI/CD. La surface d’attaque est donc bien plus vaste et complexe que celle des stacks ML on-premises traditionnelles. Wiz Research a montré à plusieurs reprises que l’adoption de l’IA amplifie les risques cloud existants et en introduit de nouveaux.
Voici les raisons principales pour lesquelles les attaques IA sont particulièrement dangereuses dans le cloud.
1. L’IA élargit fortement la surface d’attaque cloud
Les applications d’IA modernes s’exécutent sur :
des services managés comme SageMaker, Bedrock, Vertex AI et Azure ML ;
des bases vectorielles, des feature stores et des registres de modèles ;
des workloads éphémères accélérés par GPU ;
des frameworks d’agents autonomes ;
des outils SaaS qui génèrent ou traitent du code.
Les recherches de Wiz sur la surface d’attaque IA montrent que cela crée de multiples nouveaux points d’entrée : endpoints de modèles, chaînes d’outils d’agents, containers de serving de modèles et pipelines de données. Tous sont ciblables par les attaquants.
2. Les données d’entraînement et d’inférence sont très dispersées (et souvent exposées)
La plupart des workloads d’IA s’appuient sur de vastes datasets répartis sur :
des buckets S3 ;
des Blob stores ;
des snapshots non gérés ;
des data lakes dans des environnements shadow ;
des pipelines de dev/test ;
des artefacts de modèles auto-hébergés.
Le State of Cloud AI Report montre que la dispersion des données d’entraînement s’accélère. Les déploiements de modèles auto-hébergés sont passés de 42 % à 75 %. Cette empreinte de données décentralisée augmente le risque de poisoning, de fuite et d’accès non autorisé.
3. Les workloads d’IA reposent sur des chemins IAM complexes et très privilégiés
Les jobs d’IA exigent souvent :
de larges permissions de lecture sur les datasets d’entraînement ;
un accès en écriture aux stores de modèles ;
des permissions pour invoquer des workloads GPU ;
un accès cross-account ou cross-service ;
des permissions d’outils d’agents pour exécuter du code, modifier des fichiers ou appeler des API.
Les recherches de Wiz sur la sécurité des agents MCP et les agents d’IA équipés d’outils trop privilégiés montrent que ces chaînes d’identité deviennent des chemins de lateral movement à fort impact une fois compromises.
Une seule clé d’agent d’IA exposée ou un rôle de service trop permissif expose des pipelines entiers.
4. Les cycles de déploiement IA rapides amplifient les erreurs de configuration
Les modèles d’IA sont mis à jour fréquemment, parfois chaque jour, lorsque les équipes :
réentraînent sur de nouvelles données ;
déploient de nouvelles versions d’agents ;
changent de backends de modèles ;
intègrent de nouveaux fournisseurs de LLM ;
expérimentent des pipelines RAG.
Cette culture du « livrer vite, itérer encore plus vite » crée de la dérive sur :
les endpoints de modèles ;
les serveurs d’inférence ;
les outils d’agents ;
les bases vectorielles ;
les politiques IAM cloud.
Quand l’infrastructure IA évolue vite, les attaquants exploitent les erreurs laissées derrière.
5. Le shadow AI et les outils non approuvés introduisent un risque silencieux
Les développeurs adoptent de plus en plus :
des assistants de code IA non gérés ;
des pipelines RAG non officiels ;
des LLM locaux ;
des serveurs d’inférence quick-start ;
des agents d’IA aux larges privilèges locaux.
Beaucoup de ces outils n’apparaissent jamais sur le radar de la sécurité.
L’IA cloud rend les organisations plus rapides, mais aussi plus exposées. La combinaison de données dispersées, de pipelines rapides, d’agents d’IA privilégiés et de runtimes GPU vulnérables crée un paysage de menaces où les cyberattaques par IA génèrent un rayon d’impact disproportionné avec un effort offensif minimal.
Se défendre contre les menaces renforcées par l’IA
Les risques IA couvrent les données, les modèles, les pipelines, les identités, les agents et l’infrastructure cloud. S’en défendre exige plus que l’AppSec, le DLP ou les outils SOC traditionnels. Les organisations ont besoin d’une visibilité complète sur leur surface d’attaque IA, d’une gestion continue de la posture et de guardrails qui couvrent tout le cycle de vie du modèle, des données d’entraînement à l’inférence à l’exécution.
Voici les défenses essentielles, alignées sur les schémas d’attaque réels mis en évidence par Wiz Research.
Le guide pratique des responsables sécurité
Obtenez des conseils concrets pour structurer votre stratégie CloudSec et accélérer la prise de décision.

1. Inventorier chaque actif IA dans les environnements cloud
Vous ne sécurisez pas ce que vous ignorez. Constituez un inventaire en temps réel de :
services d’IA managés (SageMaker, Bedrock, Vertex AI, Azure ML) ;
modèles auto-hébergés et en containers ;
bases vectorielles et feature stores ;
endpoints de modèles et API ;
agents d’IA, serveurs MCP et chaînes d’outils ;
datasets d’entraînement et snapshots.
L’AI-BOM (AI Bill of Materials) automatise cette découverte. Elle cartographie chaque modèle, dataset, endpoint, agent et dependencies dans les environnements multi-cloud afin que les équipes voient enfin toute leur empreinte IA.
2. Appliquer le principe du moindre privilège (PoLP) aux workloads et agents d’IA
Les systèmes d’IA exigent fréquemment de larges permissions. Cela crée des identités surpuissantes et des chemins de lateral movement dangereux.
Les bonnes pratiques incluent :
des rôles IAM strictement limités pour l’entraînement et l’inférence ;
des frontières d’accès par modèle ou par agent ;
une segmentation réseau entre endpoints de modèles et datastores ;
des permissions au niveau des outils pour les agents d’IA (MCP, LangChain, frameworks personnalisés).
3. Sécuriser le cycle de vie des données d’IA
Les données alimentent tout le pipeline d’IA. Elles constituent souvent le vecteur d’attaque le plus simple.
Mettez en place :
la classification des données (sensibles, réglementées, propriétaires) ;
la surveillance des accès pour détecter des lectures inhabituelles ou des pics ;
la détection de dérive pour identifier des sources de données inattendues ;
le suivi de l’arborescence des données pour comprendre comment les données entrent dans les modèles et y circulent.
4. Protéger les pipelines MLOps et les systèmes de build
Les systèmes MLOps deviennent la nouvelle supply chain logicielle.
Sécurisez-les en :
scannant les dépôts à la recherche de secrets, de clés de modèles et d’identifiants ;
validant les modèles et artefacts avant déploiement ;
isolant les environnements d’entraînement et de build ;
utilisant le code-scanning pour détecter des schémas de code généré par IA non sécurisés.
5. Surveiller le comportement des modèles et l’activité des services d’IA
La surveillance traditionnelle ne convient pas aux systèmes d’IA. À la place :
suivre les schémas d’outputs des modèles pour détecter dérive ou manipulation ;
surveiller l’usage des API d’inférence (pics, tokens anormaux, entrées suspectes) ;
détecter les prompts à haut risque visant jailbreaks ou injection ;
alerter sur des accès aux données anormaux par des agents ou des pipelines.
L’usage abusif d’un modèle ou d’un agent survient souvent avant le vol de données. La visibilité comportementale est donc critique.
6. Valider les entrées et les outputs avec des guardrails
Les guardrails sont essentiels pour prévenir :
le prompt injection ;
l’usage abusif d’agents cross-domain ;
les hallucinations de modèles à impact sécurité ;
l’invocation d’outils nuisibles.
Mettez en place :
le filtrage des entrées ;
l’assainissement du contenu ;
la validation des outputs ;
le policy as code pour les outils d’agents d’IA ;
l’approbation humaine pour les actions à haut risque.
7. Tester les systèmes d’IA par red teaming et évaluation adverse
L’IA exige de nouvelles formes de tests :
tests de prompt injection ;
scénarios de jailbreak et de contournement des guardrails ;
évaluation face à des exemples adverses ;
défenses contre l’extraction de modèles ;
simulations de data poisoning.
Un red teaming régulier révèle les angles morts que les équipes défensives manquent souvent.
8. Intégrer le risque IA à votre programme de sécurité cloud
La sécurité de l’IA ne vit pas en silo. Elle s’intègre à :
vos pipelines CI/CD ;
la gestion des identités et des accès ;
la détection des menaces à l’exécution ;
la remédiation des vulnérabilités et des erreurs de configuration.
Les risques IA les plus critiques sont des risques cloud aux caractéristiques IA, pas des problèmes isolés.
Comment Wiz aide les organisations à se défendre contre les cyberattaques par IA
Les risques IA n’existent pas dans le vide. Ce sont des risques cloud avec de nouveaux contours. Wiz fournit une plateforme cloud-native unifiée pour découvrir votre empreinte IA, sécuriser les systèmes d’IA du code au cloud et détecter les menaces pilotées par l’IA avant qu’elles ne soient exploitées.
L’approche de Wiz combine AI-BOM, Wiz Code (ASPM), le Wiz Security Graph et Wiz Defend + SecOps AI Agent en une couche de défense intégrée conçue pour les workloads d’IA modernes.
1. Cartographier toute votre surface d’attaque IA avec l’AI-BOM
La première étape pour défendre les systèmes d’IA consiste à savoir ce que vous exécutez. Wiz génère une AI-BOM qui découvre et catalogue automatiquement :
les modèles (managés et auto-hébergés) ;
les endpoints de modèles et les API d’inférence ;
les datasets d’entraînement et les snapshots ;
les bases vectorielles, stores d’embeddings et pipelines RAG ;
les outils d’agents et serveurs MCP ;
les secrets et clés liés à l’IA ;
l’usage de SaaS d’IA sur les comptes cloud.
Les équipes obtiennent ainsi une visibilité complète sur les déploiements shadow AI, les endpoints non gérés et les chemins d’identité, bien avant que les attaquants ne les trouvent.
2. Sécuriser les agents, endpoints et pipelines d’IA avec Wiz Code (ASPM)
Wiz Code délivre l’Application Security Posture Management et analyse :
l’infrastructure de serving de modèles ;
le code et l’IaC qui déploient les workloads d’IA ;
les outils et capacités des agents d’IA ;
les API de modèles et l’authentification ;
les politiques d’accès aux données ;
les dependencies de la supply chain.
Via le Wiz Security Graph, Wiz corrèle les problèmes spécifiques à l’IA (clés de modèles exposées, rôles d’agents trop permissifs, endpoints d’inférence exposés ou données empoisonnées) avec le contexte cloud pour montrer quelles vulnérabilités sont réellement exploitables.
Cela évite les erreurs de configuration silencieuses à fort impact qui mènent à l’abus de modèles, à l’amplification du prompt injection ou à la compromission d’agents.
3. Prévenir l’exposition des données d’IA grâce au scanning cloud agentless
L’architecture agentless de Wiz détecte en continu :
les datasets d’entraînement exposés ;
les endpoints de modèles publics ou cross-account ;
les chemins d’identité risqués pour les workloads d’IA ;
les bases vectorielles mal configurées ;
les rôles trop larges sur les pipelines d’IA ;
les secrets et identifiants d’IA exposés dans les dépôts.
La plateforme analyse les identités cloud, l’exposition réseau et la sensibilité des données pour révéler des combinaisons toxiques, comme un agent trop privilégié lié à un endpoint de modèle exposé avec accès à des données d’entraînement réglementées.
4. Détecter les attaques pilotées par l’IA en temps réel avec Wiz Defend + SecOps AI Agent
Les attaques IA avancent vite. Wiz Defend protège les workloads d’IA à l’exécution en détectant :
des schémas anormaux d’API d’inférence ;
une activité de prompts malveillante ;
un accès non autorisé aux modèles ;
l’invocation suspecte d’outils d’agents ;
des lectures de données inhabituelles depuis les stores d’entraînement ;
des signes de manipulation adverse ou de dérive.
Le Wiz SecOps AI Agent renforce la détection et la réponse en triant de façon autonome chaque alerte grâce au contexte du graphe de Wiz et à sa base de connaissances IR. Il fournit un raisonnement pleinement transparent pour que les équipes fassent confiance à ses décisions. Les équipes de sécurité opèrent ainsi à la vitesse de l’IA sans renoncer au contrôle.
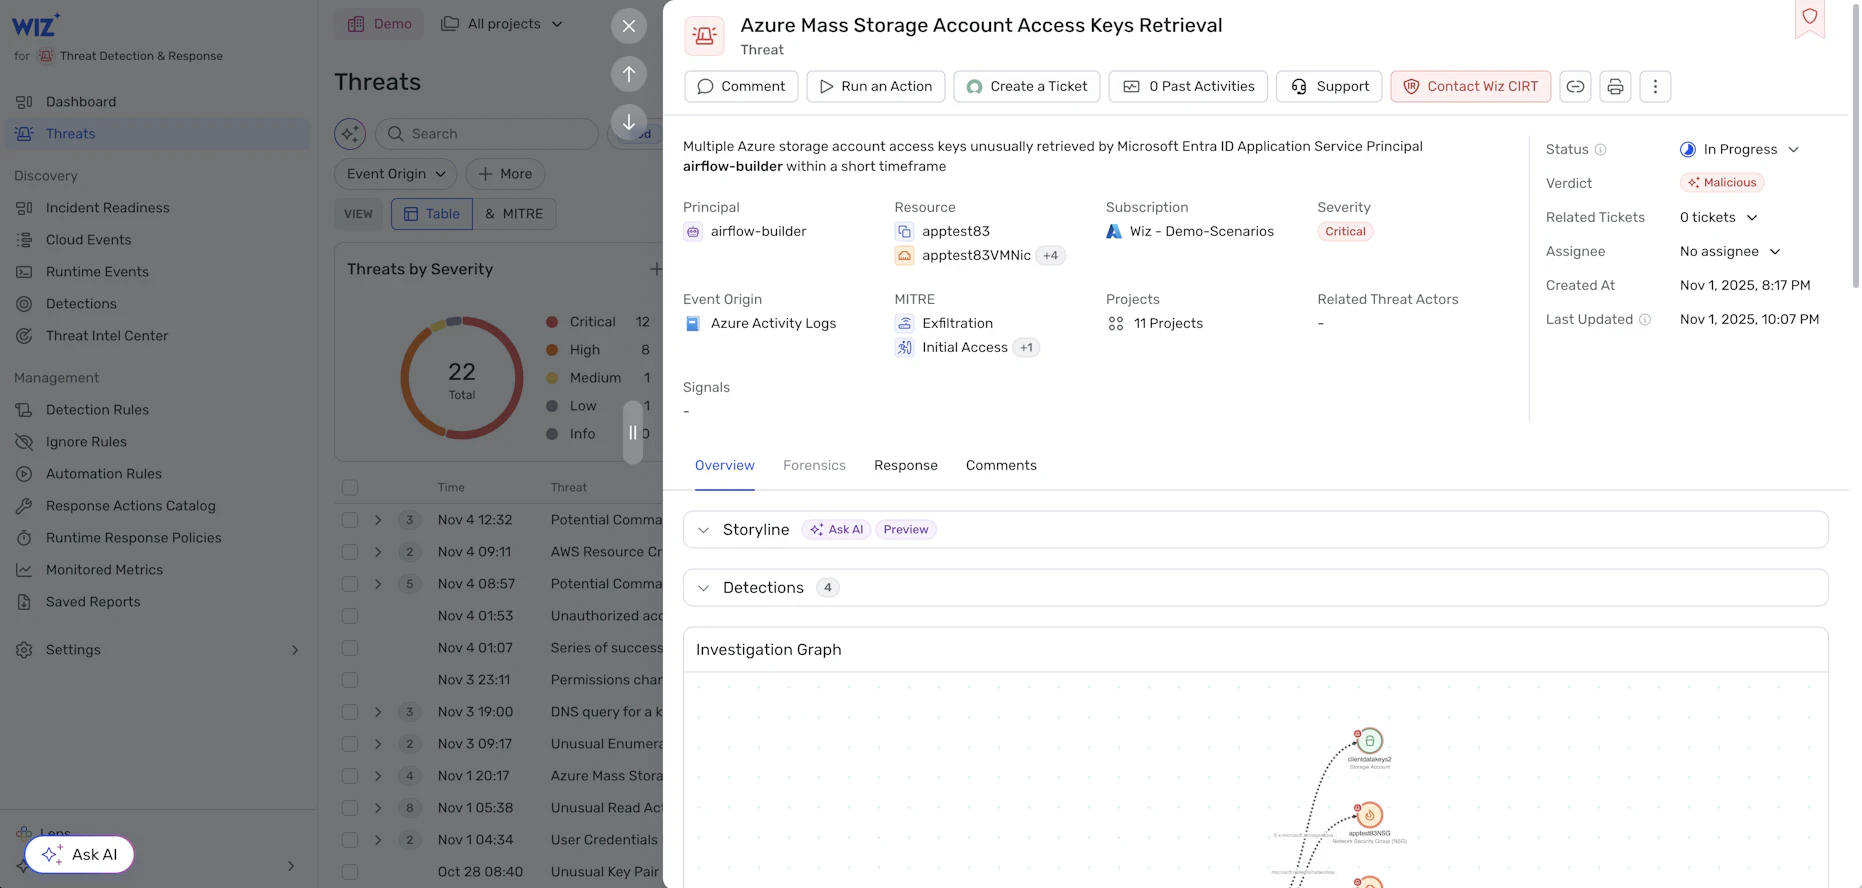
5. Corréler les risques IA à la posture cloud pour une priorisation unifiée
Le Wiz Security Graph relie chaque risque (IA, cloud, identité et données) dans un modèle contextuel unique. Les équipes y gagnent la capacité de :
faire apparaître les chemins d’attaque impliquant des workloads d’IA ;
comprendre le rayon d’impact des erreurs de configuration liées à l’IA ;
prioriser la remédiation selon l’exploitabilité réelle ;
remonter les problèmes jusqu’aux propriétaires du code via Wiz Code.
Cette vision d’ensemble empêche la sécurité de l’IA de devenir un nouvel ensemble d’outils en silo.
Pour voir concrètement comment Wiz sécurise les systèmes d’IA du code au cloud, Voir Wiz en action.
Voyez Wiz en action
Découvrez comment Wiz aide vos équipes à identifier, prioriser et corriger les risques cloud plus rapidement.
