Protégez tout ce
que vous construisez et exploitez
Wiz relie le code, le cloud et le runtime au sein d’un graphe de sécurité unique qui fournit le contexte de bout en bout nécessaire pour automatiser la réduction des risques et la réponse aux menaces, permettant aux équipes de sécurité d’opérer à la vitesse de l’IA. L’IA seule ne rend pas la sécurité plus rapide. C’est le contexte qui fait la différence.
Adopté par plus de 65 % des entreprises du Fortune 100




Un nouveau modèle opérationnel pour la sécurité à l’ère de l’IA
Sécurité à la vitesse de l’IA, propulsée par le contexte.
Wiz relie le code, le cloud et l’exécution en un graphe de contexte unifié. Le contexte permet aux équipes d’utiliser l’IA pour corriger les risques exploitables à la source, stopper les attaques en temps réel et démarrer en sécurité depuis l’IDE – automatiquement et avec précision.
Pour la première fois, les défenseurs peuvent se déplacer aussi vite que les attaquants –
sans sacrifier la précision ni freiner l’innovation.
Développement sécurisé
Sécuriser de la première ligne de code de l’IDE vers CI/CD et le déploiement.
Pour en savoir plusPrévenir les risques liés au cloud et à l’IA
Sécurisez chaque application que vous développez dans le cloud, de l’infrastructure aux données.
Pour en savoir plusProtection en temps d’exécution
Protection en temps réel et détection des menaces, conçu pour l’ère du cloud et de l’IA.
Pour en savoir plus
Agent Wiz Green
Cela transforme automatiquement les risques en corrections de code – ouvrant des PR pour corriger les problèmes à la source et aide à écrire du code sécurisé dès le départ.

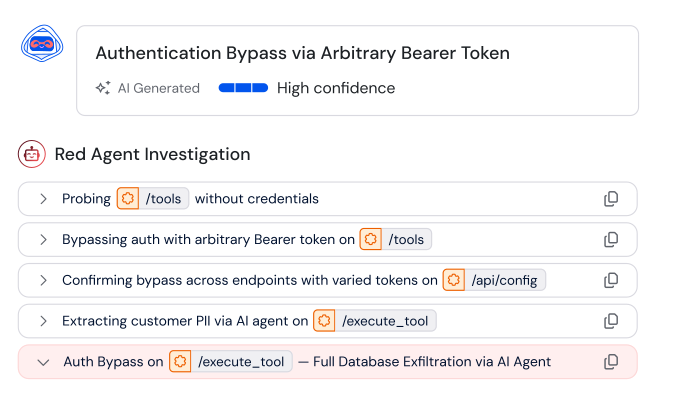
Agent Wiz Red
Découvre chaque voie d’attaque grâce à des tests d’intrusion automatisés et à la découverte des risques.

Agent Wiz Blue
Automatise la chasse et l’enquête des menaces SecOps pour valider et prioriser les menaces réelles.
Rencontrez les agents
Attaquant propulse par l'IA
Simulez continuellement de véritables trajectoires d’attaque à travers votre cloud et votre pile d’IA pour prouver ce qui est réellement exploitable. En éliminant le bruit théorique, vous pouvez instantanément révéler les risques prioritaires qui comptent le plus à l’ère de l’IA.
Enquêteur autonome
Enquêtez autonomement les alertes dans le cloud et le code pour donner des verdicts défendables et orchestrer la réponse. En corréléant les preuves de bout en bout, vous exposez instantanément tout le rayon de décharge et éliminez la charge d’enquête manuelle.
Réhabilitation de précision
Combler l’écart entre trouver et corriger avec une remédiation contextuelle à la source. Générer automatiquement des plans d’action, attribuer la propriété et exécuter des correctifs pour orienter vos équipes vers un risque critique zéro.
"Red Agent trouve ce que les humains manquent. Il a détecté des failles d’autorisation critiques dans les services où les tests traditionnels et notre programme de prime contre les bugs n’avaient pas fonctionné."
Emil Vaagland
Responsable de la sécurité produit
"Ce que je préfère dans le Blue Agent, c’est à quel point il nous aide rapidement à comprendre pourquoi une alerte s’est produite et ce qu’elle signifie réellement dans notre environnement."
Justin Lachesky
Directeur de la cybersécurité
"Une seule tâche à la fin de chaque service : vérifier toutes les détections qui ont été fermées par l’Agent Bleu. Cela permet à notre équipe de se concentrer davantage sur le travail avancé."
Atman Trivedi
Directeur de la sécurité de l’information
"L’agent vert crée un ticket Jira avec la description complète, l’analyse des chemins d’attaque et les étapes de remédiation déjà remplies. Les développeurs disposent de tout ce dont ils ont besoin pour agir immédiatement."
Dhouha Melki
Ingénieur SecOps
"...il est mis en evidence automatiquement dans l'Issue Wiz et s'avere extremement utile pour trouver la bonne personne afin que nos developpeurs puissent remedier rapidement."
Eric Tu
Ingénieur en sécurité produit
Défense Code-to-Cloud alimentée par l’IA
Prêt à protéger votre cloud ?
Planifier un appel avec un expert Wiz

Comment Wiz aide : de l’exposition à la correction du code
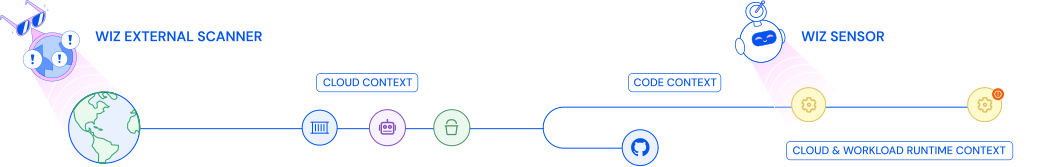
Balayage de surface d’attaque
Wiz cartographie les actifs accessibles de l’extérieur et modélise les chemins d’accès initiaux :
Scanner de surface d’attaque (accessible, exploitable)
Exposition efficace à Internet des points de terminaison et services
Renseignements sur la recherche sur la menace des Wiz
Analyse interne approfondie
Nous connectons le code, le cloud, les identités, le réseau et l’exécution pour modéliser :
Déplacement latéral
Escalade des privilèges
Chaînes d’accès aux données
CORRECTION À GRANDE ÉCHELLE DANS LE CODE
En utilisant le contexte graphique et la correspondance de propriété, Wiz :
Identifie le bon endroit pour la correction
Attribue le bon propriétaire (équipe, dépôt, service)
Génère des corrections directes de code et d’infra au propriétaire du code
DÉTECTION ET BLOCAGE
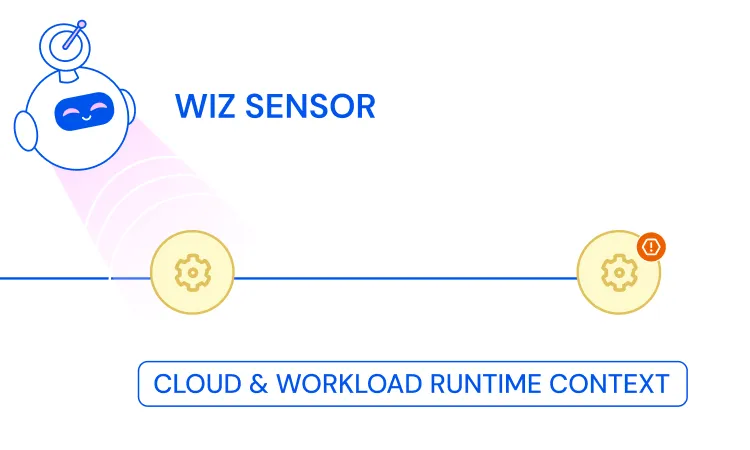
En utilisant le capteur d’exécution Wiz eBPF, combiné à une analyse approfondie des journaux cloud et SaaS ainsi qu’à un contexte riche d’application et de code, Wiz peut :
Détection des tentatives d’exploitation réelle et de blocage
Blocage latéral en cours
Enquêtez avec une lignée contextuelle complète
Comment Wiz aide : de l’exposition à la correction du code
Balayage de surface d’attaque
Wiz cartographie les actifs accessibles de l’extérieur et modélise les chemins d’accès initiaux :
Scanner de surface d’attaque (accessible, exploitable)
Exposition efficace à Internet des points de terminaison et services
Renseignements sur la recherche sur la menace des Wiz
Analyse interne approfondie
Nous connectons le code, le cloud, les identités, le réseau et l’exécution pour modéliser :
Déplacement latéral
Escalade des privilèges
Chaînes d’accès aux données
CORRECTION À GRANDE ÉCHELLE DANS LE CODE
En utilisant le contexte graphique et la correspondance de propriété, Wiz :
Identifie le bon endroit pour la correction
Attribue le bon propriétaire (équipe, dépôt, service)
Génère des corrections directes de code et d’infra au propriétaire du code
DÉTECTION ET BLOCAGE
En utilisant le capteur d’exécution Wiz eBPF, combiné à une analyse approfondie des journaux cloud et SaaS ainsi qu’à un contexte riche d’application et de code, Wiz peut :
Détection des tentatives d’exploitation réelle et de blocage
Blocage latéral en cours
Enquêtez avec une lignée contextuelle complète
Adoptée par des équipes de sécurité du monde entier





Wiz sécurise
la frontière de l’IA
La plupart des laboratoires d’IA de pointe s’appuient sur Wiz pour sécuriser leur cloud, leurs charges de travail IA et les données alimentant l’innovation de nouvelle génération.

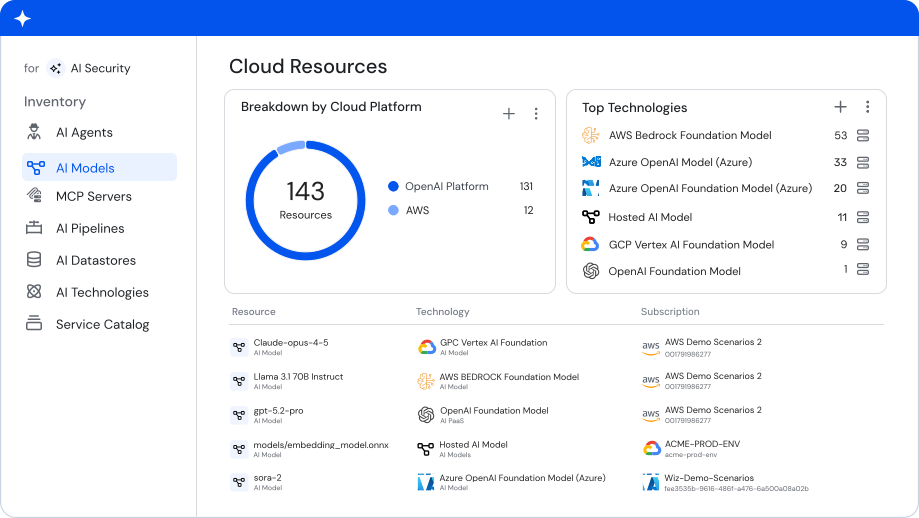
Continuously discover AI models, agents, MCP servers, and services across cloud and SaaS.
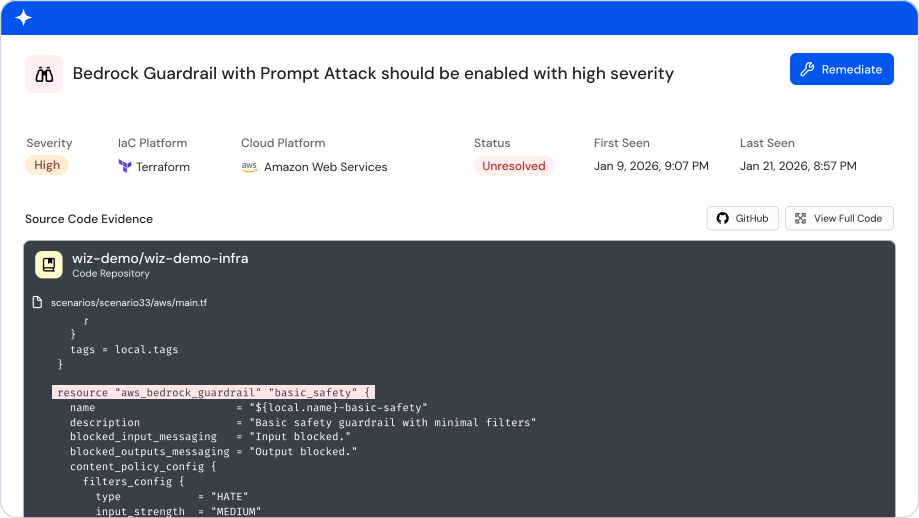
Identify AI-specific risks — from sensitive data exposure and guardrails to exposed endpoints.
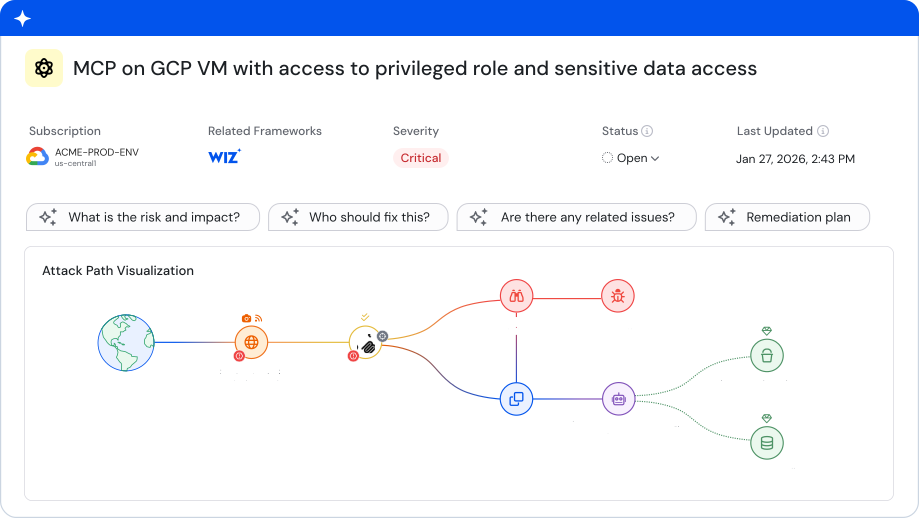
Understand real AI risk by connecting context across infrastructure, identity, data, and AI.
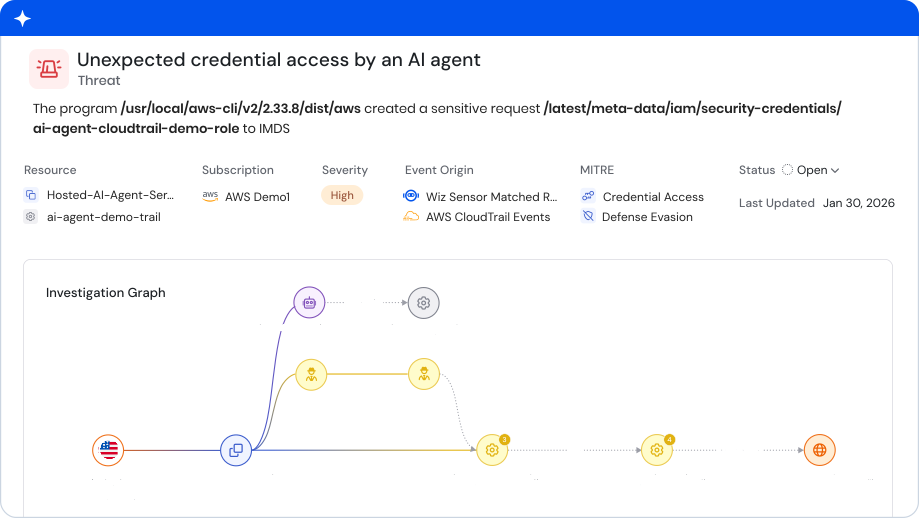
Detect and respond to AI runtime threats, from data exposure to malicious agent actions.
feed-back
Voyez ce que nos utilisateurs pensent de Wiz
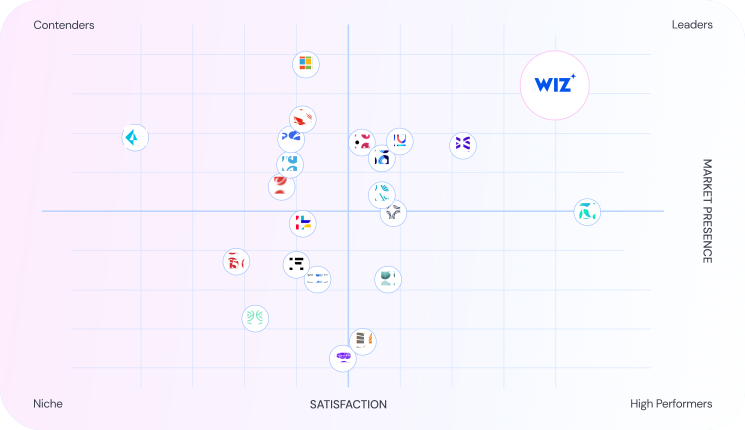
Leader du marché reconnu par les meilleurs analystes

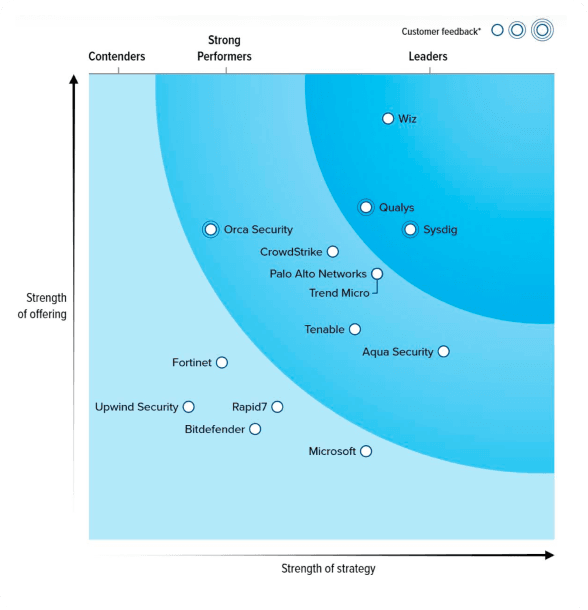
The Forrester Wave
Cloud Native Application Protection Solutions, Q1 2026
Wiz Named a Leader with the Highest Current Offering Score in The Forrester Wave™ CNAPP, Q1 2026

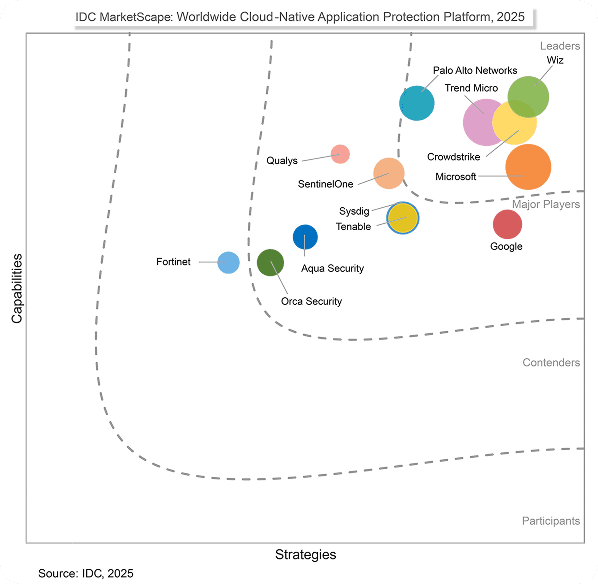
IDC MarketScape
Worldwide Cloud-Native Application Protection Platforms 2025
Wiz Recognized as a Leader in the 2025 IDC MarketScape for CNAPP

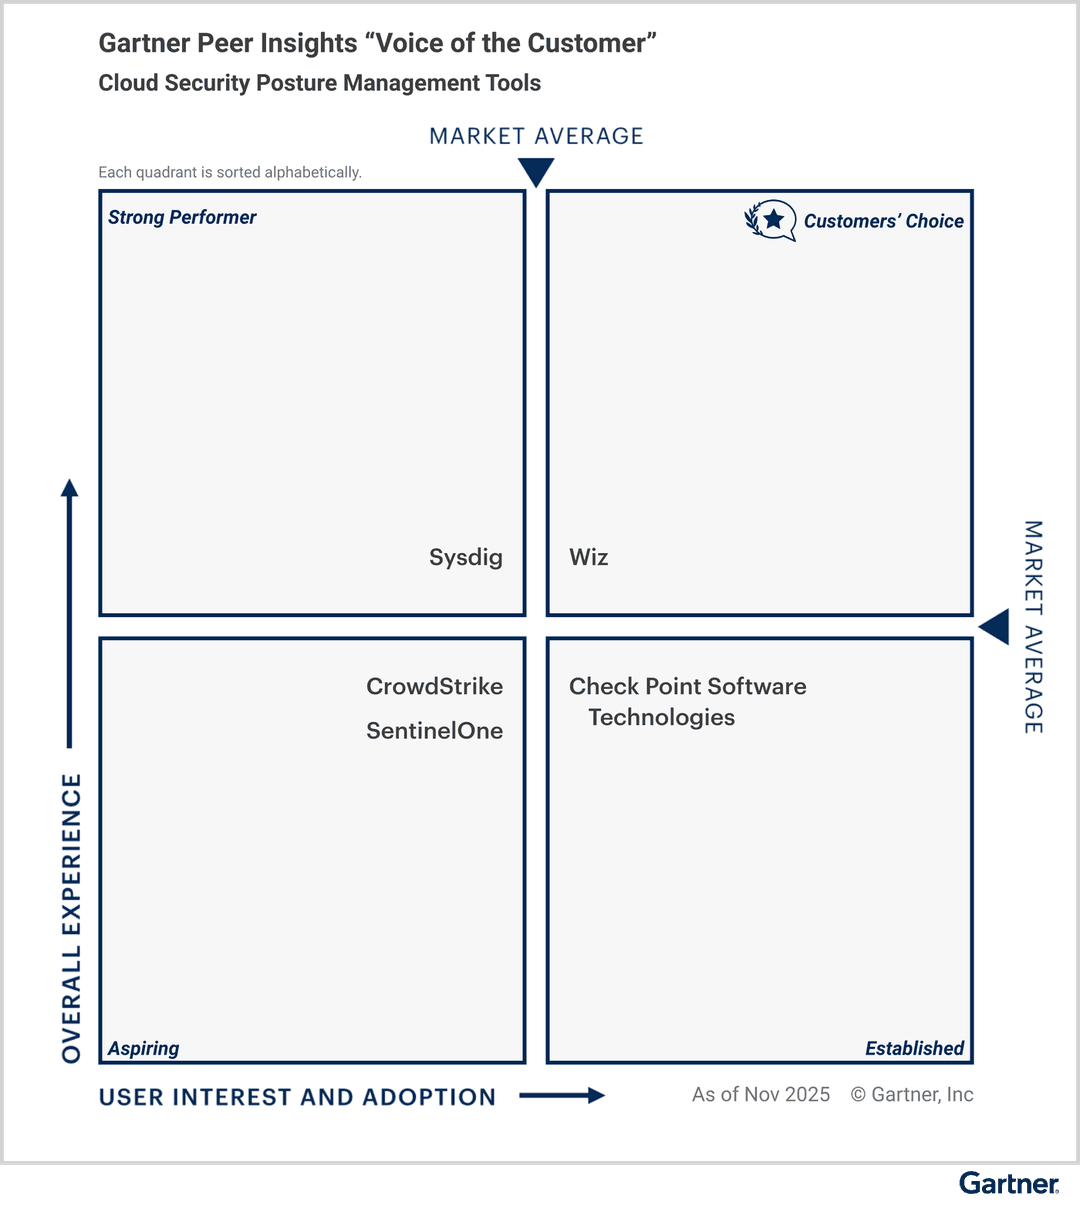
Voice of the Customer
Cloud Security Posture Management 2026
Wiz Named a Customers’ Choice for Cloud Security Posture Management Tools (CSPM)
4.7/5
845+ Avis
4.8/5
265+ Reviews
Mars 2026
Conséquences de conduite
Speed
"We began seeing information within 60 minutes and have now standardized to Wiz across our environment."
Erik Hart, CISO

Impact
"I have not seen anything else that can give you as big of an impact as Wiz."
Igor Tsyganskiy, Global CISO

Simplicity
"Wiz demystifies a lot of Azure, so we can understand it well enough to talk to other teams, despite not being cloud experts."
Illyan Tytel, Landscape Integrity Monitoring Senior Lead



Notre dernier podcast